Tmailor
ควรทำอย่างไรหากที่อยู่อีเมลของคุณอยู่ในเหตุการณ์ข้อมูลรั่วไหล
การแจ้งเตือนเหตุข้อมูลรั่วไหลไม่ได้หมายความว่ามีคนเข้าถึงบัญชีอีเมลของคุณแล้วด้วยตัวมันเอง นี่คือวิธีตรวจสอบการแจ้งเตือน ดูว่าข้อมูลใดรั่วไหลพร้อมกับที่อยู่ของคุณ และดำเนินการเฉพาะขั้นตอนที่สอดคล้องกับข้อมูลนั้น
เข้าถึงได้อย่างรวดเร็ว
ควรทำอย่างไรหากอีเมลของคุณอยู่ในเหตุการณ์ข้อมูลรั่วไหล
การที่ที่อยู่อีเมลของคุณปรากฏในเหตุการณ์ข้อมูลรั่วไหลไม่ได้หมายความว่ามีคนเข้าถึงบัญชีอีเมลของคุณได้ด้วยตัวมันเอง อันดับแรก ให้ตรวจสอบการแจ้งเตือนผ่านเว็บไซต์ทางการของบริษัทและดูว่ามีข้อมูลอื่นใดถูกเปิดเผยอีก หากรหัสผ่านรั่วไหล ให้เปลี่ยนรหัสผ่านทุกที่ที่คุณใช้ และเปิดใช้การป้องกันการลงชื่อเข้าใช้ที่แข็งแรงขึ้น หากข้อมูลบัตร ธนาคาร หรือประกันสังคมรั่วไหล ให้ทำตามขั้นตอนของธนาคาร สำนักงานเครดิตบูโร หรือ IdentityTheft.gov ที่ตรงกับข้อมูลนั้น
- เฉพาะที่อยู่อีเมล: คาดว่าจะมีสแปมและฟิชชิ่งที่มุ่งเป้ามาที่คุณมากขึ้น แต่ไม่ได้เป็นหลักฐานว่ามีใครเข้าถึงกล่องจดหมายของคุณ
- รหัสผ่านถูกเปิดเผยหรือถูกระบุว่าถูกละเมิด: ให้เปลี่ยนรหัสผ่านในบัญชีที่ได้รับผลกระทบและในทุกบัญชีอื่นที่คุณใช้รหัสผ่านเดียวกัน
- สัญญาณของการถูกยึดบัญชี (การเข้าสู่ระบบที่ไม่คุ้นเคย รายละเอียดการกู้คืนที่ถูกเปลี่ยน กฎการส่งต่อที่คุณไม่ได้สร้าง ข้อความที่คุณไม่ได้ส่ง): ให้ใช้กระบวนการกู้คืนบัญชีที่ถูกแฮ็กของผู้ให้บริการอีเมลของคุณ
- ข้อมูล ข้อมูลบัตร ธนาคาร ประกันสังคม หรือเอกสารระบุตัวตนถูกเปิดเผย: ให้ทำตามขั้นตอนเฉพาะสำหรับข้อมูลนั้น ไม่ใช่รายการตรวจสอบอีเมลแบบทั่วไป
วิธีรู้ว่าอีเมลของคุณอยู่ในเหตุการณ์ข้อมูลรั่วไหลหรือไม่
ยืนยันการแจ้งเตือนผ่านเว็บไซต์หรือแอปอย่างเป็นทางการของบริษัทที่ได้รับผลกระทบ จากนั้นตรวจสอบบริการค้นหาการรั่วไหลของข้อมูลที่น่าเชื่อถือและการแจ้งเตือนรหัสผ่านที่บันทึกไว้ ไม่มีบริการค้นหาใดที่ครอบคลุมทุกการรั่วไหล ดังนั้นควรอ่านประกาศเหตุการณ์ของบริษัทเพื่อทราบว่าข้อมูลใดถูกเปิดเผยพร้อมกับที่อยู่ของคุณ
ตรวจสอบการแจ้งเตือนโดยไม่ใช้ลิงก์ในข้อความ
การแจ้งเตือนการรั่วไหลของข้อมูลเป็นวิธีอำพรางยอดนิยมของฟิชชิ่ง ดังนั้นอย่าคลิกลิงก์หรือโทรตามหมายเลขโทรศัพท์ในข้อความ ศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งชาติของสหราชอาณาจักร (NCSC) แนะนำให้ติดต่อองค์กรผ่านเว็บไซต์หรือแอปอย่างเป็นทางการแทน พิมพ์ที่อยู่ด้วยตัวเองหรือเปิดแอปที่คุณใช้อยู่แล้ว จากนั้นมองหาหน้าเหตุการณ์หรือบทความช่วยเหลือของบริษัท
มองหาคำอธิบายของบริษัทเกี่ยวกับเหตุการณ์และหมวดหมู่ข้อมูลที่ระบุว่าได้รับผลกระทบ เช่น ที่อยู่อีเมล รหัสผ่าน หมายเลขโทรศัพท์ หรือรายละเอียดการชำระเงิน หากการแจ้งเตือนคลุมเครือ ให้สอบถามทีมสนับสนุนของบริษัทผ่านช่องทางอย่างเป็นทางการว่าข้อมูลใดเกี่ยวกับคุณที่เกี่ยวข้อง
ตรวจสอบ Have I Been Pwned และการแจ้งเตือนรหัสผ่านที่บันทึกไว้ของคุณ
Have I Been Pwned เป็นบริการค้นหาการรั่วไหลของข้อมูลฟรีที่ดำเนินการโดยนักวิจัยด้านความปลอดภัย Troy Hunt คุณกรอกที่อยู่อีเมล แล้วบริการจะแสดงรายการการรั่วไหลที่รู้จักในชุดข้อมูลซึ่งมีที่อยู่นั้นอยู่ คำถามที่พบบ่อยระบุว่าการค้นหาอีเมลจะไม่ถูกบันทึก และมีบริการแจ้งเตือน "Notify me" ฟรีที่ส่งไปยังที่อยู่อีเมลที่ถูกตรวจสอบเท่านั้น
ผลลัพธ์ที่ไม่พบข้อมูลไม่ได้พิสูจน์ว่าที่อยู่ของคุณไม่เคยรั่วไหล Have I Been Pwned รายงานได้เฉพาะการรั่วไหลที่ได้จัดทำดัชนีไว้เท่านั้น และชุดข้อมูลบางชุดถูกจัดการแตกต่างออกไปหรือไม่เคยปรากฏต่อสาธารณะ
เครื่องมือจัดการรหัสผ่านที่บันทึกไว้ของคุณยังสามารถแจ้งเตือนรหัสผ่านที่ถูกเปิดเผยได้ด้วย Google Password Manager มีฟีเจอร์ Password Checkup ที่รายงานรหัสผ่านที่บันทึกไว้ว่าเปิดเผย ใช้ซ้ำ หรืออ่อนแอ บน iPhone ส่วนความปลอดภัยในแอป Passwords จะระบุรหัสผ่านที่อ่อนแอหรือถูกเจาะ รวมถึงรหัสผ่านที่ตรวจพบจากการรั่วไหลของข้อมูลที่รู้จัก โปรแกรมจัดการรหัสผ่านอื่นบางตัวก็มีการตรวจสอบที่คล้ายกัน Google แนะนำให้เปิด Password Checkup โดยตรงเพื่อยืนยันการแจ้งเตือน แทนที่จะตามลิงก์ในการแจ้งเตือน ซึ่งเป็นนิสัยที่ดีสำหรับคำเตือนด้านความปลอดภัยใด ๆ
สิ่งที่รั่วไหลเป็นตัวกำหนดว่าคุณควรทำอย่างไร
ให้การตอบสนองของคุณสอดคล้องกับข้อมูลที่ถูกเปิดเผย ที่อยู่อีเมลที่รั่วไหลส่วนใหญ่เพิ่มความเสี่ยงต่อฟิชชิ่ง รหัสผ่านที่รั่วไหลต้องเปลี่ยนรหัสผ่านใหม่ และข้อมูลทางการเงินหรือประกันสังคมที่รั่วไหลต้องทำตามขั้นตอนกับธนาคารและสำนักงานเครดิตบูโร

| ข้อมูลที่ถูกเปิดเผยพร้อมกับอีเมลของคุณ | ความเสี่ยงหลัก | สิ่งที่ควรทำ |
|---|---|---|
| เฉพาะที่อยู่อีเมล | สแปม ฟิชชิ่ง และความพยายามแอบอ้างตัวตนมากขึ้น | รายงานฟิชชิ่ง ระวังข้อความที่อ้างถึงเหตุการณ์รั่วไหล และรักษารหัสผ่านของคุณให้ไม่ซ้ำกัน |
| รหัสผ่านหรือแฮชของรหัสผ่าน | มีคนลงชื่อเข้าใช้บัญชีนั้น หรือบัญชีอื่นที่คุณใช้รหัสผ่านซ้ำ | เปลี่ยนรหัสผ่านทุกที่ที่คุณใช้ และเพิ่ม passkey หรือ MFA |
| หมายเลขโทรศัพท์ ที่อยู่บ้าน หรือวันเกิด | การฟิชชิ่งที่ปรับแต่งเฉพาะบุคคลมากขึ้น และความพยายามแอบอ้างเป็นคุณต่อทีมสนับสนุนหรือผู้ให้บริการเครือข่ายของคุณ | คอยระวังสายโทรศัพท์และข้อความ และพิจารณาเพิ่มรหัส PIN ให้กับบัญชีผู้ให้บริการเครือข่ายมือถือของคุณ |
| ข้อมูลบัตร ธนาคาร ประกันสังคม หรือเอกสารระบุตัวตน | การเรียกเก็บเงินโดยทุจริตหรือการเปิดบัญชีใหม่ในชื่อของคุณ | ติดต่อธนาคารหรือผู้ออกบัตรของคุณ พิจารณาอายัดเครดิต และปฏิบัติตามคำแนะนำบน IdentityTheft.gov |
หมายเลขโทรศัพท์ ที่อยู่ หรือวันเกิด ไม่ได้หมายความว่าจะมีการสลับซิม (SIM swap) เกิดขึ้นแน่นอน แต่ข้อมูลเหล่านี้ทำให้การหลอกลวงทางวิศวกรรมสังคมทำได้ง่ายขึ้น และคณะกรรมการการค้าแห่งสหรัฐอเมริกา (FTC) ระบุว่าการตั้งรหัส PIN หรือรหัสผ่านบนบัญชีมือถือของคุณอาจช่วยป้องกันการเปลี่ยนแปลงที่ไม่ได้รับอนุญาตได้
หากบริษัทแจ้งว่าแฮชรหัสผ่านถูกเปิดเผย
บริษัทหลายแห่งเก็บรหัสผ่านในรูปแบบแฮชแทนข้อความที่อ่านได้ หากประกาศการละเมิดข้อมูลระบุว่าแฮชรหัสผ่านถูกนำไป ให้ปฏิบัติตามคำแนะนำในการรีเซ็ตของบริษัท และเปลี่ยนรหัสผ่านนั้นทุกที่ที่คุณใช้ซ้ำ การแฮชอาจลดโอกาสที่จะกู้คืนรหัสผ่านได้ แต่ระดับการป้องกันขึ้นอยู่กับวิธีการแฮช การกำหนดค่า และความแข็งแรงของรหัสผ่านของคุณ อย่าคิดเอาเองว่ารหัสผ่านที่แฮชแล้วจะอ่านได้ทันทีหรือปลอดภัยถาวร
หากการแจ้งเตือนกล่าวถึง stealer log หรือมัลแวร์
การแจ้งเตือนการละเมิดข้อมูลบางรายการมาจาก "stealer logs" ซึ่งเป็นข้อมูลรับรองที่มัลแวร์เก็บรวบรวมจากอุปกรณ์ที่ติดเชื้อ ไม่ใช่การคัดลอกจากฐานข้อมูลของบริษัท หากการแจ้งเตือนระบุเช่นนี้โดยเฉพาะ ให้อัปเดตและสแกนอุปกรณ์ที่ได้รับผลกระทบด้วยซอฟต์แวร์รักษาความปลอดภัยที่เชื่อถือได้ จากนั้นเปลี่ยนรหัสผ่านที่ละเอียดอ่อนจากอุปกรณ์ที่คุณมั่นใจว่าสะอาด การละเมิดข้อมูลของบริษัทตามปกติไม่ได้หมายความว่าโทรศัพท์หรือคอมพิวเตอร์ของคุณมีมัลแวร์
หากรหัสผ่านถูกเปิดเผยหรือใช้ซ้ำ
ควรลงมือทันทีเมื่อรหัสผ่านถูกเปิดเผย เพราะอาจมีคนนำอีเมลและรหัสผ่านคู่นั้นไปลองใช้กับบัญชีที่ถูกละเมิดหรือเว็บไซต์อื่น เปลี่ยนรหัสผ่านบนบัญชีที่ได้รับผลกระทบ แล้วเปลี่ยนรหัสผ่านนั้นทุกที่อื่นที่คุณยังใช้อยู่
เปลี่ยนรหัสผ่านบนบัญชีที่ได้รับผลกระทบ
เข้าสู่ระบบโดยพิมพ์ที่อยู่เว็บไซต์ด้วยตัวเอง ไม่ใช่ผ่านลิงก์ในอีเมล และตั้งรหัสผ่านใหม่ที่ยาวและไม่ซ้ำใคร IdentityTheft.gov ยังแนะนำให้เปลี่ยนชื่อผู้ใช้ด้วยหากเว็บไซต์อนุญาต หากคุณเข้าสู่ระบบไม่ได้ ให้ติดต่อบริษัทและสอบถามวิธีกู้คืนหรือปิดบัญชี
ขณะที่คุณเข้าสู่ระบบอยู่ ให้ตรวจสอบการเปลี่ยนแปลงที่คุณไม่ได้ทำ โดยเฉพาะบนเว็บไซต์ช้อปปิ้งหรือการเงิน ดูที่อยู่จัดส่ง บัตรที่บันทึกไว้ บัญชีที่เชื่อมโยง และคำสั่งซื้อหรือธุรกรรมล่าสุด
เปลี่ยนรหัสผ่านทุกที่ที่คุณใช้ซ้ำ
บัญชีอื่นใดที่ยังใช้รหัสผ่านที่รั่วไหลอยู่ก็มีความเสี่ยง แม้ว่าบริการนั้นจะไม่ถูกละเมิดก็ตาม ให้เปลี่ยนรหัสผ่านเหล่านั้นเป็นลำดับถัดไป โดยเริ่มจากบัญชีที่สามารถปลดล็อกบริการอื่น ๆ หรือเข้าถึงเงินหรือข้อมูลที่ละเอียดอ่อนได้:
- บัญชีอีเมลของคุณ เพราะลิงก์รีเซ็ตรหัสผ่านของเกือบทุกบริการจะส่งไปที่นั่น
- บัญชีธนาคาร การชำระเงิน และการลงทุน
- เว็บไซต์ช้อปปิ้งที่เก็บบัตรไว้
- บัญชีโซเชียลมีเดีย พื้นที่เก็บข้อมูลบนคลาวด์ และบัญชีผู้ให้บริการเครือข่ายมือถือ
หากรหัสผ่านอีเมลหลักของคุณไม่ได้ถูกใช้ซ้ำ ไม่ได้ถูกแจ้งเตือน และไม่มีกิจกรรมผิดปกติ ก็ไม่จำเป็นต้องเปลี่ยนเป็นอันดับแรก ให้เปลี่ยนเมื่อรหัสผ่านนั้นใช้ร่วมกับเว็บไซต์ที่ถูกละเมิด หรือเมื่อปรากฏในการแจ้งเตือนการละเมิดข้อมูลของตัวมันเอง
โปรแกรมจัดการรหัสผ่านทำให้เรื่องนี้ทำได้จริงโดยสร้างและเก็บรหัสผ่านที่แตกต่างกันสำหรับแต่ละบัญชี โปรแกรมจัดการรหัสผ่านบางตัวยังสามารถแจ้งเตือนรหัสผ่านที่บันทึกไว้ซึ่งถูกใช้ซ้ำหรือเป็นที่รู้กันว่าเคยถูกเปิดเผยได้ โปรแกรมจัดการรหัสผ่านไม่สามารถหยุดบริษัทไม่ให้ถูกละเมิดได้ แต่รหัสผ่านที่ไม่ซ้ำกันจะช่วยไม่ให้รหัสผ่านที่รั่วไหลเพียงรหัสเดียวปลดล็อกบัญชีอื่น ๆ
เปลี่ยนไปใช้ passkey หรือเพิ่มการป้องกันการลงชื่อเข้าใช้ที่แข็งแกร่งขึ้น
หากเว็บไซต์รองรับ passkey ควรพิจารณาใช้ passkey แทนรหัสผ่าน หากไม่รองรับ ให้ใช้รหัสผ่านที่ไม่ซ้ำใครและเปิดใช้งานการยืนยันตัวตนหลายขั้นตอน (MFA) สำหรับบัญชีสำคัญ แอปยืนยันตัวตนหรือกุญแจความปลอดภัยเป็นตัวเลือกที่แข็งแกร่งกว่า รหัสผ่านทางข้อความยังช่วยเพิ่มการป้องกันได้ แต่ FTC เตือนว่าอาจไม่สามารถหยุดการสลับซิมได้
ก่อนลบวิธีลงชื่อเข้าใช้แบบเก่า ให้ตรวจสอบว่าที่อยู่อีเมลสำหรับกู้คืน หมายเลขโทรศัพท์สำหรับกู้คืน รหัสสำรอง และอุปกรณ์ที่เชื่อถือได้ เป็นสิ่งที่คุณควบคุมได้เอง อย่าปิดการยืนยันทางข้อความจนกว่าจะตั้งค่าวิธีอื่นและใช้งานได้แล้ว มิฉะนั้นคุณอาจล็อกตัวเองออกจากระบบ
หากมีสัญญาณว่ามีคนเข้าถึงบัญชีอีเมลของคุณ
การละเมิดข้อมูลที่เกิดขึ้นกับบริษัทอื่นไม่ได้หมายความว่ามีคนเข้าถึงกล่องจดหมายของคุณเสมอไป ขั้นตอนด้านล่างนี้ใช้เฉพาะเมื่อคุณเห็นสัญญาณของการถูกยึดบัญชีอีเมล เช่น:
- คุณลงชื่อเข้าใช้ไม่ได้ หรือรหัสผ่านหรือชื่อผู้ใช้ถูกเปลี่ยนโดยที่คุณไม่ได้ทำอะไร
- มีการแจ้งเตือนการเข้าสู่ระบบจากอุปกรณ์หรือสถานที่ที่คุณไม่รู้จัก
- มีที่อยู่อีเมลกู้คืนหรือหมายเลขโทรศัพท์ที่คุณไม่ได้เพิ่มไว้
- มีข้อความที่คุณไม่ได้เขียน หรือเพื่อนแจ้งว่ามีอีเมลแปลก ๆ ส่งมาจากคุณ
กู้คืนบัญชีผ่านผู้ให้บริการของคุณ
ใช้หน้ากู้คืนบัญชีอย่างเป็นทางการของผู้ให้บริการของคุณ โดยพิมพ์ที่อยู่เว็บหรือเปิดแอปของบริการนั้น เมื่อกลับเข้าไปได้แล้ว ให้เปลี่ยนรหัสผ่าน ออกจากระบบในเซสชันและอุปกรณ์อื่น ๆ ทั้งหมด และเปิดใช้งาน MFA หากยังปิดอยู่ FTC ยังแนะนำให้อัปเดตซอฟต์แวร์รักษาความปลอดภัยและสแกนระบบด้วย
ตรวจสอบอุปกรณ์ รายละเอียดการกู้คืน กฎการส่งต่อ และแอปที่เชื่อมต่อ
ผู้บุกรุกอาจเปลี่ยนการตั้งค่าที่ช่วยให้ยังเข้าถึงบัญชีได้ หรือส่งสำเนาข้อความของคุณให้พวกเขาหลังจากที่คุณรีเซ็ตรหัสผ่านแล้ว คำแนะนำเกี่ยวกับบัญชีที่ถูกละเมิดของ Google ระบุการตรวจสอบด้านล่างนี้ ให้ใช้การตั้งค่าความปลอดภัยและการตั้งค่าอีเมลที่เทียบเท่ากันซึ่งผู้ให้บริการของคุณมีให้

- อุปกรณ์และเซสชัน: ตรวจสอบกิจกรรมความปลอดภัยล่าสุดและลบอุปกรณ์ที่คุณไม่รู้จักออก
- รายละเอียดการกู้คืน: แก้ไขที่อยู่อีเมลกู้คืน หมายเลขโทรศัพท์ หรือชื่อบัญชีที่คุณไม่ได้ตั้งค่าไว้
- การส่งต่อ ตัวกรอง และผู้รับมอบสิทธิ์: ลบกฎการส่งต่อ ตัวกรอง และผู้รับมอบสิทธิ์อีเมลที่คุณไม่ได้สร้างขึ้น ตรวจสอบโฟลเดอร์ที่ส่งแล้วและโฟลเดอร์ที่ลบแล้วว่ามีข้อความที่คนอื่นส่งหรืออ่านหรือไม่
- แอปที่เชื่อมต่อ: ลบแอปของบุคคลที่สามที่เข้าถึงบัญชีของคุณซึ่งคุณไม่รู้จักหรือไม่ได้ใช้งานแล้ว
แจ้งผู้ติดต่อของคุณหากมีข้อความถูกส่งออกไป
ถ้ามีคนส่งอีเมลจากบัญชีของคุณ ให้แจ้งผู้ติดต่อของคุณเพื่อไม่ให้พวกเขาคลิกลิงก์หรือตอบรับคำขอเงินที่ดูเหมือนมาจากคุณ
หากข้อมูลบัตร ธนาคาร หรือหมายเลขประกันสังคมถูกเปิดเผย
ข้อมูลทางการเงินและข้อมูลระบุตัวตนต้องใช้ขั้นตอนที่รหัสผ่านใหม่ไม่สามารถครอบคลุมได้ ขั้นตอนในส่วนนี้เป็นไปตามแนวทางของ FTC IdentityTheft.gov และใช้เฉพาะกับสหรัฐอเมริกา ในประเทศอื่น ให้ใช้หน่วยงานด้านอาชญากรรมไซเบอร์ การคุ้มครองข้อมูล และการรายงานเครดิตของประเทศคุณ ร่วมกับธนาคารของคุณ
บัตรเครดิตหรือบัตรเดบิต
ติดต่อผู้ออกบัตรของคุณโดยใช้หมายเลขที่อยู่ด้านหลังบัตรหรือในใบแจ้งยอด ไม่ใช่หมายเลขจากข้อความแจ้งการละเมิด ขอยกเลิกบัตรและขอรับบัตรใหม่ ตรวจสอบธุรกรรมล่าสุด รายงานธุรกรรมที่คุณไม่รู้จัก และอัปเดตการชำระเงินอัตโนมัติด้วยหมายเลขบัตรใหม่
บัญชีธนาคารหรือบัญชีลงทุน
แจ้งธนาคารหรือบริษัทหลักทรัพย์ของคุณว่าเกิดอะไรขึ้น โดยใช้ข้อมูลติดต่อที่คุณรู้อยู่แล้วว่าเป็นของจริง IdentityTheft.gov แนะนำให้ปิดบัญชีและเปิดบัญชีใหม่ แต่ให้ปฏิบัติตามคำแนะนำเฉพาะของสถาบันการเงินของคุณ จากนั้นตรวจสอบธุรกรรมอย่างสม่ำเสมอและอัปเดตการชำระเงินอัตโนมัติ
หมายเลขประกันสังคม
หมายเลขประกันสังคมที่ถูกเปิดเผยสามารถใช้เปิดเครดิต ยื่นภาษี หรือหางานในชื่อของคุณได้ นี่คือขั้นตอนการป้องกันหลัก:
- อายัดเครดิตของคุณ กับ Equifax, Experian และ TransUnion คุณต้องติดต่อแต่ละสำนักงานแยกกัน การอายัดเครดิตไม่มีค่าใช้จ่าย มีผลจนกว่าคุณจะยกเลิก และไม่ส่งผลต่อคะแนนเครดิตของคุณ ใครก็สามารถทำได้ทุกเมื่อ แต่สำคัญที่สุดเมื่อหมายเลขประกันสังคมหรือข้อมูลระบุตัวตนอื่น ๆ ของคุณรั่วไหล การอายัดจะบล็อกการเปิดบัญชีเครดิตใหม่ แต่ไม่ได้หยุดการใช้บัตรหรือบัญชีที่มีอยู่แล้วในทางที่ผิด
- ลองพิจารณาการแจ้งเตือนการฉ้อโกง การแจ้งเตือนเบื้องต้นนั้นฟรี มีอายุหนึ่งปี และต้องโทรเพียงครั้งเดียว: สำนักงานที่คุณติดต่อจะต้องแจ้งไปยังอีกสองแห่งที่เหลือ
- ตรวจสอบรายงานเครดิตของคุณ ได้ที่ AnnualCreditReport.com ซึ่งคุณสามารถดูรายงานจากทั้งสามสำนักงานออนไลน์ได้ฟรีทุกสัปดาห์
- ยอมรับบริการติดตามเครดิตฟรี หากบริษัทที่ถูกละเมิดข้อมูลเสนอให้ บริการติดตามจะแจ้งเตือนคุณเกี่ยวกับกิจกรรมในรายงานเครดิตของคุณ แต่ไม่สามารถป้องกันการฉ้อโกงได้เหมือนกับการอายัดเครดิต
- ขอรับรหัส PIN คุ้มครองตัวตนจาก IRS รหัสนี้ช่วยป้องกันไม่ให้ผู้อื่นใช้หมายเลขประกันสังคมของคุณในการยื่นแบบแสดงรายการภาษีของรัฐบาลกลางปลอม และจะมีการสร้าง IP PIN ใหม่ทุกปี
- ตรวจสอบประวัติการทำงานของคุณ ในบัญชี my Social Security เพื่อดูว่ามีใครใช้หมายเลขของคุณไปสมัครงานหรือไม่
หากคุณพบบัญชี หนี้สิน หรือการยื่นภาษีที่ไม่รู้จัก ให้แจ้งที่ IdentityTheft.gov เว็บไซต์นี้จะจัดทำแผนการฟื้นฟูส่วนบุคคลโดยอิงจากสิ่งที่เกิดขึ้น
ข้อมูลของเด็ก
หากหมายเลขประกันสังคมหรือข้อมูลระบุตัวตนอื่น ๆ ของเด็กถูกเปิดเผย ผู้ปกครองหรือผู้ดูแลสามารถขออายัดเครดิตฟรีให้เด็กได้จากแต่ละสำนักงาน แต่ละสำนักงานมีขั้นตอนของตนเองสำหรับผู้เยาว์ ซึ่งแตกต่างจากการอายัดเครดิตของผู้ใหญ่
ข้อมูลใบขับขี่ หนังสือเดินทาง หรือประกันสุขภาพ
หากข้อมูลใบขับขี่ถูกเปิดเผย ให้ติดต่อหน่วยงานด้านยานยนต์ของรัฐของคุณและสอบถามว่าสามารถติดธงหมายเลขนั้นหรือออกใบขับขี่ใหม่ให้ได้หรือไม่ หากมีเพียงหมายเลขหนังสือเดินทางสหรัฐฯ ที่ถูกเปิดเผย กระทรวงการต่างประเทศสหรัฐฯ ระบุว่าไม่แนะนำให้แจ้งว่าหนังสือเดินทางสูญหายหรือถูกขโมย ให้แจ้งก็ต่อเมื่อหนังสือเดินทางหรือบัตรเล่มจริงสูญหายหรือถูกขโมยจริง ๆ เท่านั้น เพราะการแจ้งจะทำให้หนังสือเดินทางนั้นถูกยกเลิก หากข้อมูล Medicare, Medicaid หรือประกันสุขภาพถูกเปิดเผย ให้ติดต่อโครงการหรือบริษัทประกันผ่านหมายเลขที่คุณรู้ว่าเป็นของจริง และตรวจสอบคำร้องขอเบิกจ่ายและเอกสารชี้แจงสิทธิประโยชน์ของคุณว่ามีการรักษาที่คุณไม่ได้รับหรือไม่ หากข้อมูลใด ๆ เหล่านี้ถูกนำไปใช้ในทางที่ผิด ให้แจ้งที่ IdentityTheft.gov
ระวังฟิชชิ่งที่อ้างถึงเหตุข้อมูลรั่วไหล
มิจฉาชีพใช้เหตุข้อมูลรั่วไหลจริงเป็นเหยื่อล่อ และข้อความเหล่านี้อาจมาถึงได้นานหลังจากที่เหตุการณ์กลายเป็นข่าวไปแล้ว ธีมที่พบบ่อยได้แก่ "อัปเดตความปลอดภัย" ที่ขอให้คุณลงชื่อเข้าใช้ ข้อเสนอชดเชย การรีเซ็ตรหัสผ่านแบบเร่งด่วน และคำเตือนว่าข้อมูลของคุณกำลังถูกขายบนดาร์กเว็บ คำแนะนำของ FTC สำหรับกรณีสุดท้ายนี้ใช้ได้กับทุกกรณี: อย่าคลิกลิงก์หรือใช้หมายเลขโทรศัพท์ในข้อความ ให้เข้าเว็บไซต์หรือแอปของบริษัทโดยตรง
ระวังรหัสยืนยันหรืออีเมลรีเซ็ตรหัสผ่านที่คุณไม่ได้ร้องขอ สิ่งเหล่านี้อาจหมายความว่ามีคนกรอกที่อยู่ของคุณในแบบฟอร์มลงชื่อเข้าใช้หรือกู้คืนบัญชี แต่ไม่ได้พิสูจน์ว่าคนนั้นรู้รหัสผ่านของคุณ อย่าแชร์รหัสหรืออนุมัติคำขอ ตรวจสอบกิจกรรมด้านความปลอดภัยล่าสุดของบัญชี และเปลี่ยนรหัสผ่านหากมีการใช้ซ้ำ ถูกระบุว่าถูกเจาะ หรือมีสัญญาณของการเข้าถึงโดยไม่ได้รับอนุญาต
รายงานฟิชชิ่งด้วยปุ่มรายงานในแอปอีเมลของคุณ เพื่อให้ตัวกรองพัฒนาขึ้น ในสหรัฐฯ ให้รายงานการหลอกลวงและการฉ้อโกงที่ ReportFraud.ftc.gov และใช้ IdentityTheft.gov หากมีคนนำข้อมูลของคุณไปใช้จริง
หากบัญชีเป็นของที่ทำงานหรือโรงเรียนของคุณ
หากที่อยู่อีเมลหรือบัญชีที่ถูกละเมิดข้อมูลอยู่ภายใต้การจัดการของนายจ้างหรือโรงเรียน ให้ติดต่อทีมไอทีหรือทีมความปลอดภัยผ่านช่องทางที่ได้รับอนุมัติ และปฏิบัติตามคำแนะนำของทีมก่อนเปลี่ยนการตั้งค่าที่องค์กรจัดการ ส่งต่อประกาศแจ้งเตือนเฉพาะให้ทีมที่ได้รับอนุญาตหรือที่อยู่สำหรับรายงานเท่านั้น ไม่ใช่ส่งให้กลุ่มเพื่อนร่วมงานหรือเพื่อนร่วมชั้นจำนวนมาก
ลดการเปิดเผยข้อมูลก่อนเกิดเหตุรั่วไหลครั้งต่อไป
คุณไม่สามารถป้องกันไม่ให้ทุกบริษัทถูกละเมิดข้อมูลได้ แต่คุณสามารถจำกัดปริมาณข้อมูลที่เหตุการณ์ครั้งเดียวจะเปิดเผยและขอบเขตที่มันจะลุกลามได้ รหัสผ่านที่ไม่ซ้ำกันและเก็บไว้ในตัวจัดการรหัสผ่านจะช่วยไม่ให้การรั่วไหลครั้งหนึ่งไปปลดล็อกบัญชีอื่น ๆ ไมโครซอฟท์ยังแนะนำให้แยกที่อยู่อีเมลออกจากกัน เช่น ที่อยู่หนึ่งสำหรับเพื่อนและครอบครัว และอีกที่อยู่หนึ่งสำหรับบัญชีออนไลน์
สำหรับการสมัครที่มีความเสี่ยงต่ำ เช่น จดหมายข่าว คูปอง และการดาวน์โหลดแบบครั้งเดียว การมีที่อยู่แยกต่างหากจะช่วยให้กล่องจดหมายหลักของคุณไม่ไปอยู่ในรายชื่อลูกค้าเพิ่มอีกหนึ่งรายการ นามแฝงแบบถาวรเหมาะกับบัญชีที่คุณต้องการเก็บไว้ ส่วนที่อยู่อีเมลชั่วคราวเหมาะกับการสมัครแบบครั้งเดียว การเปรียบเทียบระหว่าง อีเมลชั่วคราวกับอีเมลที่ จะอธิบายถึงข้อดีข้อเสีย
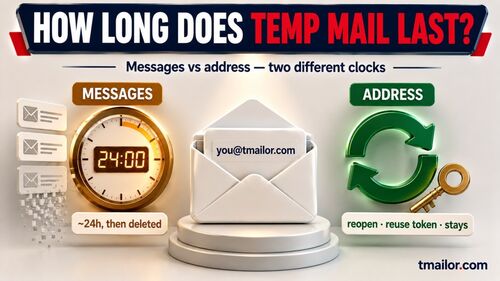
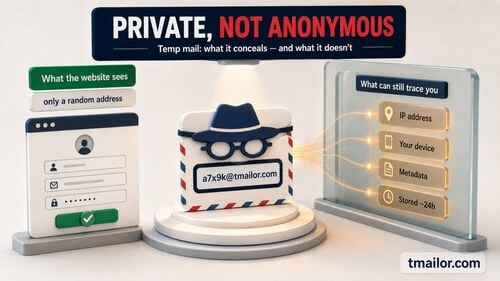
อีเมลชั่วคราวไม่สามารถแก้ไขเหตุข้อมูลรั่วไหลที่เกิดขึ้นแล้วได้ และไม่ได้มีไว้สำหรับธนาคาร งาน สุขภาพ การกู้คืนบัญชี หรือบัญชีใด ๆ ที่คุณจำเป็นต้องเก็บไว้ Tmailor เป็นบริการรับอีเมลเท่านั้น ไม่รับไฟล์แนบ และลบข้อความประมาณ 24 ชั่วโมงหลังจากได้รับ บางเว็บไซต์ยังบล็อกที่อยู่อีเมลใช้แล้วทิ้งอีกด้วย
คู่มือนี้ครอบคลุมสิ่งที่ควรทำหลังจากเกิดเหตุข้อมูลรั่วไหล หากคุณต้องการลดการเปิดเผยข้อมูลก่อนเกิดเหตุครั้งต่อไป โปรดอ่าน ว่า temporary mail จํากัดสิ่งที่การรั่วไหลของข้อมูลสามารถเปิดเผย ได้อย่างไร
คำถามที่พบบ่อย
หมายความว่าอย่างไรหากพบที่อยู่อีเมลของฉันในเหตุข้อมูลรั่วไหล?
หมายความว่าที่อยู่อีเมลของคุณปรากฏอยู่ในข้อมูลที่เกี่ยวข้องกับการละเมิดข้อมูลที่ถูกรายงานหรือชุดข้อมูลอื่นที่ถูกเปิดเผย ซึ่งไม่ได้หมายความว่าบัญชีอีเมลของคุณถูกแฮ็กด้วยตัวมันเอง ให้ตรวจสอบผลการค้นหาหรือประกาศของบริษัทเพื่อดูว่ามีข้อมูลอื่นใดถูกเปิดเผยด้วย เช่น รหัสผ่าน หมายเลขโทรศัพท์ หรือรายละเอียดการชำระเงิน
ฉันจำเป็นต้องเปลี่ยนรหัสผ่านอีเมลหรือไม่หากมีเพียงที่อยู่อีเมลของฉันที่รั่วไหล?
ไม่จำเป็นเสมอไป หากรหัสผ่านอีเมลของคุณไม่ซ้ำที่ใด ไม่ได้เป็นส่วนหนึ่งของการละเมิดข้อมูล และบัญชีของคุณไม่มีกิจกรรมผิดปกติ การรั่วไหลเฉพาะที่อยู่อีเมลก็ไม่จำเป็นต้องตั้งรหัสผ่านใหม่ ให้เปลี่ยนหากคุณใช้รหัสผ่านนั้นซ้ำที่ใดก็ตาม หากเครื่องมือจัดการรหัสผ่านแจ้งเตือน หรือหากคุณพบสัญญาณว่าบัญชีถูกยึด
มีใครสามารถแฮ็กอีเมลของฉันได้ด้วยแค่ที่อยู่อีเมลของฉันหรือไม่?
ที่อยู่อีเมลเพียงอย่างเดียวไม่ได้ทำให้ใครเข้าถึงบัญชีของคุณได้ ความเสี่ยงมาจากสิ่งที่ผู้โจมตีนำไปใช้ เช่น การส่งข้อความฟิชชิ่ง การลองรหัสผ่านที่รั่วไหลจากการละเมิดข้อมูลอื่น หรือการแอบอ้างเป็นคุณต่อทีมสนับสนุน การใช้รหัสผ่านที่ไม่ซ้ำร่วมกับ MFA หรือ passkey จะทำให้ความพยายามเหล่านั้นมีโอกาสสำเร็จน้อยลงมาก
ฉันควรเปลี่ยนหรือลบที่อยู่อีเมลหลังเกิดการละเมิดข้อมูลหรือไม่?
โดยปกติไม่ควร ที่อยู่อีเมลของคุณเป็นที่รู้จักของบริการและผู้ติดต่อหลายรายแล้ว และการเปลี่ยนที่อยู่ใหม่ต้องใช้ความพยายามมากแต่ได้ความปลอดภัยเพิ่มขึ้นเพียงเล็กน้อย การรักษาความปลอดภัยของบัญชีด้วยรหัสผ่านที่ไม่ซ้ำและ MFA จะปกป้องบัญชีได้ดีกว่า การใช้ที่อยู่ใหม่อาจสมเหตุสมผลหากสแปมหรือฟิชชิ่งที่ส่งมาที่ที่อยู่เดิมกลายเป็นเรื่องที่จัดการไม่ได้
Have I Been Pwned ปลอดภัยต่อการใช้งานหรือไม่?
Have I Been Pwned เป็นบริการฟรีที่ดำเนินการมายาวนานโดย Troy Hunt นักวิจัยด้านความปลอดภัย และคำถามที่พบบ่อยของบริการระบุว่าการค้นหาด้วยอีเมลจะไม่ถูกบันทึกไว้ การค้นหาการละเมิดข้อมูลขอเพียงที่อยู่อีเมล ไม่ขอรหัสผ่าน เช่นเดียวกับเว็บไซต์ใด ๆ ให้พิมพ์ที่อยู่ด้วยตัวเองแทนการคลิกลิงก์ในข้อความที่ไม่คาดคิด
จะทำอย่างไรหากการละเมิดข้อมูลหรือรหัสผ่านที่รั่วไหลนั้นเกิดขึ้นหลายปีแล้ว?
ข้อมูลจากการละเมิดข้อมูลเก่าอาจยังหมุนเวียนต่อไปได้ ดังนั้นให้เปลี่ยนรหัสผ่านทุกที่ที่ยังใช้งานอยู่ หากคุณเปลี่ยนรหัสผ่านทุกที่มานานแล้ว ให้ตรวจสอบว่าการละเมิดข้อมูลนั้นมีข้อมูลอื่นใดรวมอยู่ด้วย และมีบัญชีใดแสดงการถูกนำไปใช้ในทางที่ผิดหรือไม่ การรั่วไหลเฉพาะที่อยู่อีเมลส่วนใหญ่ต้องอาศัยความระวังเรื่องฟิชชิ่ง ส่วนข้อมูลทางการเงิน หมายเลขประกันสังคม หรือข้อมูลระบุตัวตนที่ถูกเปิดเผยอาจยังต้องดำเนินมาตรการป้องกันที่สอดคล้องกัน

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.