ทำไมฉันถึงได้รับรหัสยืนยันที่ไม่ได้ขอ?
รหัสที่ไม่คาดคิดส่วนใหญ่เกิดจากการพิมพ์ผิด การพยายามเข้าสู่ระบบหรือรีเซ็ตรหัสผ่าน หรือข้อความหลอกลวง เรียนรู้วิธีสังเกตว่ารูปแบบใดที่คุณกำลังพบ ควรตรวจสอบอะไร และสิ่งเดียวที่คุณไม่ควรทำกับรหัสนั้น
เข้าถึงได้อย่างรวดเร็ว
ทำไมคุณจึงอาจได้รับรหัสยืนยันที่คุณไม่ได้ขอ
รหัสยืนยันที่ไม่คาดคิดอาจมาจากการพิมพ์ผิด การพยายามเข้าสู่ระบบหรือรีเซ็ตรหัสผ่าน หรือข้อความหลอกลวงที่ออกแบบมาให้คุณตอบกลับ รหัสที่คุณไม่ได้ขอไม่ได้พิสูจน์ด้วยตัวมันเองว่าบัญชีของคุณถูกเข้าถึงหรือมีคนรู้รหัสผ่านของคุณ อย่าแชร์รหัส อย่าอนุมัติพรอมต์ที่ไม่คาดคิด และอย่าใช้ลิงก์ในข้อความ เปิดบริการที่ระบุไว้โดยตรงและตรวจสอบกิจกรรมในบัญชีของคุณ
สิ่งที่รหัสปกป้องขึ้นอยู่กับบริการนั้น ๆ อาจเป็นการยืนยันการสมัครใหม่ การเข้าสู่ระบบ การรีเซ็ตรหัสผ่าน การพยายามกู้คืนบัญชี หมายเลขโทรศัพท์ หรือการดำเนินการที่ละเอียดอ่อนอย่างการชำระเงิน นั่นคือเหตุผลว่าการตอบสนองที่ถูกต้องขึ้นอยู่กับรูปแบบของเหตุการณ์ ไม่ใช่ที่ตัวรหัสเอง
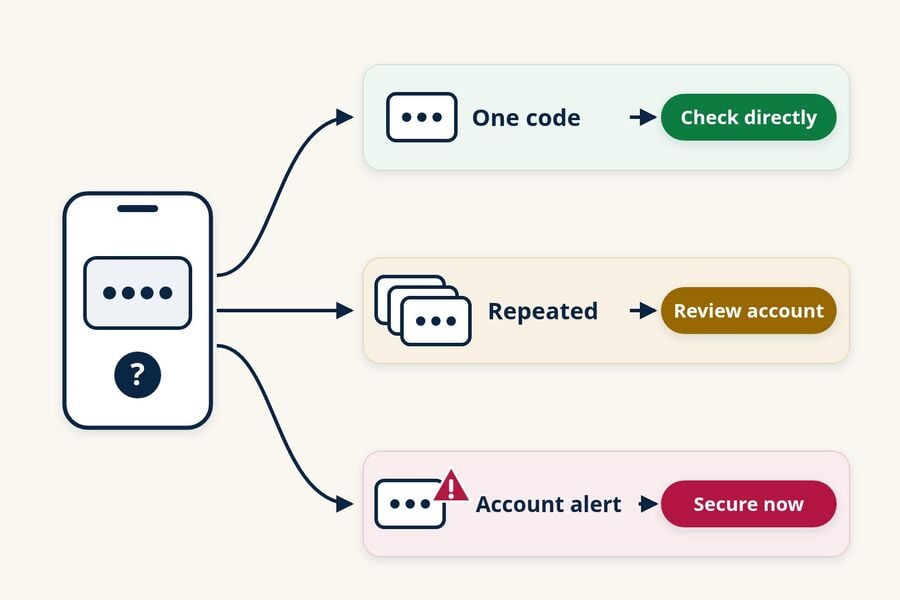
- รหัสเดียว ไม่มีคำเตือนอื่นใด: อาจเป็นการพิมพ์ผิด การสมัครสมาชิก การพยายามเข้าสู่ระบบหรือรีเซ็ต หรือข้อความปลอม อย่าใช้รหัสนั้น ให้ตรวจสอบบัญชีที่ระบุไว้โดยตรงหากคุณมีบัญชีนั้น
- รหัสที่มาซ้ำ ๆ ต่อเนื่อง: อาจมีคนพยายามเข้าสู่ระบบหรือรีเซ็ตการเข้าถึงซ้ำ ๆ ตรวจสอบบัญชีนั้นทันที
- รหัสพร้อมการแจ้งเตือนบัญชี: การแจ้งเตือนการเข้าสู่ระบบจากอุปกรณ์ใหม่ การเปลี่ยนรหัสผ่าน หรือการเปลี่ยนแปลงการกู้คืนบัญชี จำเป็นต้องได้รับการจัดการภายในวันนี้
- ใครก็ตามที่ขอรหัสจากคุณ:: ให้ถือว่าเป็นการหลอกลวง ไม่ว่าจะอ้างว่าเป็นใครก็ตาม
มีคนพิมพ์อีเมลหรือหมายเลขโทรศัพท์ของคุณผิด
ผู้คนพิมพ์ข้อมูลติดต่อของตัวเองผิดอยู่บ่อยครั้ง แล้วรหัสก็ส่งมาถึงคุณแทนที่จะถึงพวกเขา หน้าช่วยเหลือของ Login.gov ที่ชื่อ "I'm receiving one-time codes that I didn't request" ระบุว่านี่เป็นสาเหตุที่เป็นไปได้ เช่นเดียวกับกรณีที่คนที่ใช้โทรศัพท์ร่วมกับคุณ เช่น คู่สมรส พ่อแม่ หรือบุตร กำลังเข้าสู่ระบบบัญชีของตนเอง การได้รับรหัสเพียงครั้งเดียวโดยไม่มีอะไรตามมาเป็นสัญญาณปกติของความสับสนแบบนี้
มีคนพยายามเข้าสู่ระบบหรือรีเซ็ตรหัสผ่านของคุณ
บริการหลายแห่งจะส่งรหัสเมื่อมีการเข้าสู่ระบบจากอุปกรณ์หรือสถานที่ใหม่ หรือเมื่อมีคนเริ่มกระบวนการรีเซ็ตรหัสผ่าน คนนั้นอาจเป็นคุณเองบนอุปกรณ์อื่น เป็นคนที่สับสนบัญชีของคุณกับบัญชีของเขา หรือเป็นการพยายามเข้าสู่ระบบอัตโนมัติโดยใช้รหัสผ่านที่รั่วไหลจากเว็บไซต์อื่น ขึ้นอยู่กับบริการ รหัสอาจเป็นขั้นตอนที่สองหลังจากกรอกรหัสผ่าน หรือเป็นข้อมูลรับรองหลักสำหรับการเข้าสู่ระบบแบบไม่ใช้รหัสผ่าน และคุณไม่อาจแยกได้จากตัวรหัสเพียงอย่างเดียว อย่าแชร์หรือกรอกรหัสนั้น และตรวจสอบบัญชีผ่านแอปหรือเว็บไซต์อย่างเป็นทางการ
มีคนใช้ข้อมูลติดต่อของคุณในการสมัครสมาชิก
รหัสสมัครสมาชิกอาจส่งมาถึงคุณสำหรับบริการที่คุณไม่เคยใช้ เพราะมีคนกรอกอีเมลหรือหมายเลขโทรศัพท์ของคุณขณะสร้างบัญชี บริการส่วนใหญ่จะไม่ถือว่าการสมัครเสร็จสมบูรณ์จนกว่าจะมีการใช้รหัสหรือลิงก์ยืนยัน ดังนั้นการเพิกเฉยต่อข้อความจึงมักเพียงพอ อย่าสร้างบัญชีเพียงเพื่อสืบหาสาเหตุ
ข้อความนี้เป็นฟิชชิ่ง ไม่ใช่รหัสจริง
ข้อความอาจเลียนแบบการแจ้งเตือนยืนยันตัวตนและแนบลิงก์ หมายเลขโทรศัพท์ หรือคำแนะนำให้ "ตอบกลับเพื่อยกเลิก" แม้จะไม่มีการดำเนินการใด ๆ กับบัญชีจริงเกิดขึ้น เป้าหมายคือให้คุณโทร คลิก หรือพิมพ์บางอย่างลงในหน้าเว็บปลอม อย่าลองกดลิงก์ ให้เปิดแอปอย่างเป็นทางการหรือพิมพ์ที่อยู่เว็บที่คุณรู้จักของบริการนั้นด้วยตัวเอง
ปัญหาฝั่งบริการทำให้เกิดข้อความจำนวนมาก
บางครั้งสาเหตุก็อยู่ที่ฝั่งบริษัท ในเดือนมกราคม 2026 Instagram ระบุว่าอีเมลรีเซ็ตรหัสผ่านที่ไม่คาดคิดจำนวนมากเกิดจาก "ปัญหาที่ทำให้บุคคลภายนอกสามารถขออีเมลรีเซ็ตรหัสผ่านสำหรับผู้ใช้ Instagram บางราย" ตามรายงานของกลุ่มผู้บริโภค Which? และ Instagram ปฏิเสธว่าระบบของตนถูกเจาะ แม้ในกรณีเช่นนี้ การตอบสนองที่ปลอดภัยก็ยังเหมือนเดิม คือเพิกเฉยต่อลิงก์และตรวจสอบบัญชีในแอป
สิ่งที่ควรทำตอนนี้
การตอบสนองที่ปลอดภัยที่สุดต่อรหัสที่คุณไม่ได้ขอใช้เวลาเพียงไม่กี่นาทีและไม่ต้องเกี่ยวข้องกับตัวข้อความเลย ให้ทำตามขั้นตอนเหล่านี้ตามลำดับและหยุดเมื่อตรวจสอบบัญชีแล้วว่าเรียบร้อย
- อย่าแชร์ ส่งต่อ หรืออ่านรหัสออกเสียง อย่ากรอกรหัสที่ใดก็ตาม หรืออนุมัติพรอมต์การเข้าสู่ระบบที่คุณไม่ได้เริ่มเอง หน้าช่วยเหลือของ Google ที่ชื่อ "When Google might send you a text" ระบุว่าคุณสามารถเพิกเฉยและลบรหัสทางข้อความที่คุณไม่ได้ขอได้ และไม่ควรแชร์รหัสใด ๆ ที่คุณได้รับ
- อย่าใช้สิ่งใด ๆ ที่อยู่ในข้อความ ข้ามลิงก์ หมายเลขโทรศัพท์ และคำแนะนำให้ตอบกลับใด ๆ แม้ว่าผู้ส่งจะดูคุ้นเคยก็ตาม
- เปิดบริการด้วยตัวเอง ใช้แอปอย่างเป็นทางการหรือพิมพ์ที่อยู่ที่คุณรู้จักอยู่แล้ว จากนั้นดูกิจกรรมการเข้าสู่ระบบล่าสุด อุปกรณ์ที่เข้าสู่ระบบอยู่ และการแจ้งเตือนด้านความปลอดภัย หน้า "What is the Recent activity page?" ของ Microsoft อธิบายว่าหน้านั้นแสดงกิจกรรมของบัญชี Microsoft ในช่วง 30 วันที่ผ่านมา และให้คุณเลือก "This wasn't me" สำหรับรายการใด ๆ ที่ถูกทำเครื่องหมายว่าผิดปกติ
- เปลี่ยนรหัสผ่านเมื่อสถานการณ์เรียกร้องให้ทำ ทําผ่านบริการทางการหากกิจกรรมดูไม่คุ้นเคย บริการยืนยันการพยายามเข้าสู่ระบบ คุณแชร์รหัส หรือรหัสผ่านถูกใช้ซ้ําในเว็บไซต์อื่น ใช้รหัสผ่านเฉพาะสําหรับบัญชีนั้น
- เปิดใช้การยืนยันตัวตนหลายปัจจัยที่แข็งแกร่งขึ้น หน่วยงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานแห่งสหรัฐฯ (CISA) จัดให้กุญแจความปลอดภัยเป็นตัวเลือกที่แข็งแกร่งที่สุด รองลงมาคือแอปยืนยันตัวตน และรหัสทางข้อความหรืออีเมลเป็นตัวเลือกที่อ่อนแอที่สุด CISA แนะนำให้ใช้รหัสทางข้อความหรืออีเมลเฉพาะเมื่อบัญชีไม่มีตัวเลือกที่แข็งแกร่งกว่านั้น
- ติดต่อบริการหากยังมีรหัสส่งมาอยู่เรื่อยๆ ใช้ศูนย์ช่วยเหลือในแอปหรือบนเว็บไซต์อย่างเป็นทางการ ไม่ใช่หมายเลขจากข้อความ
หากคุณไม่มีบัญชีกับบริการที่ระบุไว้ อาจมีคนกำลังสมัครโดยใช้อีเมลหรือหมายเลขโทรศัพท์ของคุณ หรือข้อความนั้นอาจเป็นของปลอม ให้เพิกเฉย หากบริการเดิมยังติดต่อคุณอยู่ ให้ติดต่อทีมสนับสนุนผ่านเว็บไซต์อย่างเป็นทางการ
รหัสเดียว รหัสซ้ำๆ หรือการแจ้งเตือนบัญชี: แต่ละรูปแบบหมายความว่าอย่างไร
หลักฐานแวดล้อมสำคัญกว่าจำนวนรหัส รหัสหนึ่งรหัสอาจมาจากการพิมพ์ผิด การสมัคร การพยายามเข้าสู่ระบบหรือรีเซ็ต หรือข้อความปลอม รหัสซ้ำๆ เป็นเหตุผลให้ตรวจสอบบัญชีโดยเร็ว ส่วนรหัสที่มาพร้อมการแจ้งเตือนการเข้าสู่ระบบหรือการเปลี่ยนแปลงบัญชีที่ไม่คุ้นเคยต้องดำเนินการทันทีผ่านบริการอย่างเป็นทางการ
| สิ่งที่คุณเห็น | มักหมายความว่า | สิ่งที่ควรทำ |
|---|---|---|
| รหัสเดียว ไม่มีข้อความอื่น | การพิมพ์ผิด การสมัคร การพยายามเข้าสู่ระบบหรือรีเซ็ต หรือข้อความปลอม | อย่าใช้หรือแชร์ หากคุณมีบัญชีนั้น ให้ตรวจสอบในแอป |
| รหัสหลายรหัส หรือรหัสที่ส่งมาซ้ำๆ | อาจมีคนพยายามเข้าสู่ระบบหรือรีเซ็ตการเข้าถึงซ้ำๆ | ตรวจสอบกิจกรรมและอุปกรณ์ เปลี่ยนรหัสผ่านหากใช้ซ้ำ และเพิ่มการป้องกันการเข้าสู่ระบบที่แข็งแกร่งขึ้น |
| รหัสพร้อมการแจ้งเตือนการเข้าสู่ระบบ รหัสผ่าน หรือการกู้คืน | อาจกำลังมีการเข้าสู่ระบบหรือการเปลี่ยนแปลงบัญชีเกิดขึ้น | เปิดบริการโดยตรงทันทีและทำตามขั้นตอนความปลอดภัยของบัญชี |
รหัสเพียงอย่างเดียวไม่ค่อยบอกเรื่องราวทั้งหมด สัญญาณที่บ่งชี้ว่าบัญชีถูกเข้าถึงจริงนั้นเจาะจงกว่า:
- คุณเข้าสู่ระบบไม่ได้อีกต่อไป หรือบริการยืนยันว่ารหัสผ่านหรือข้อมูลการกู้คืนของคุณถูกเปลี่ยน
- บัญชีของคุณแสดงอุปกรณ์ เซสชัน หรือตำแหน่งที่คุณไม่รู้จัก
- มีข้อความ โพสต์ หรือการซื้อที่คุณไม่ได้ทำ
- บัญชีอีเมลของคุณมีกฎการส่งต่อหรือตัวกรองใหม่ที่คุณไม่ได้ตั้งค่า
หากคุณพบสัญญาณใดๆ เหล่านี้ ให้ใช้กระบวนการกู้คืนบัญชีอย่างเป็นทางการของผู้ให้บริการทันที
รหัสทางอีเมล รหัสทางข้อความ และข้อความแจ้งการเข้าสู่ระบบ
ช่องทางที่ได้รับเปลี่ยนสิ่งที่ควรตรวจสอบ รหัสทางอีเมลชี้ไปที่บัญชีอีเมลและบริการที่ระบุไว้ รหัสทางข้อความชี้ไปที่หมายเลขโทรศัพท์ของคุณ และข้อความแจ้งการอนุมัติหมายความว่ามีการเข้าสู่ระบบรอคุณอยู่
หากคุณได้รับอีเมลรหัสยืนยันแบบไม่คาดคิด
อีเมลรหัสยืนยันแบบสุ่มอาจมาจากการสมัครสมาชิก การพยายามเข้าสู่ระบบหรือรีเซ็ตรหัสผ่าน การพิมพ์ผิด หรือข้อความปลอม ตรวจสอบบัญชีที่ระบุผ่านเว็บไซต์หรือแอปทางการ หากมีสัญญาณอื่นที่บ่งชี้ว่ามีคนเข้าถึงกล่องจดหมายของคุณ ให้ตรวจสอบเซสชันล่าสุด อีเมลและหมายเลขโทรศัพท์สำหรับกู้คืน อีเมลที่ส่งออก และกฎการส่งต่อหรือตัวกรองใด ๆ กฎการส่งต่อที่คุณไม่ได้สร้างขึ้นอาจคัดลอกข้อความในอนาคต รวมถึงรหัสด้วย ดังนั้นให้ลบกฎนั้นออกและรักษาความปลอดภัยของกล่องจดหมาย
หากคุณได้รับรหัสยืนยันทางข้อความ
อย่าตอบกลับ อย่าโทรไปที่หมายเลขในข้อความ และอย่าคิดว่าเป็นบทสนทนาที่คุ้นเคยแล้วจึงเชื่อว่าข้อความนั้นเป็นของจริง สำหรับข้อความที่ดูเหมือนสแปม คู่มือของ FTC เรื่อง "วิธีจดจำและรายงานข้อความสแปม" แนะนำให้ส่งต่อไปยัง 7726 (SPAM) ระวังการบล็อกหมายเลขของบริการจริง เพราะคุณอาจต้องใช้รหัสจากบริการนั้นในภายหลัง หากโทรศัพท์ของคุณสูญเสียสัญญาณโทรศัพท์มือถืออย่างกะทันหันในขณะที่มีรหัสหรือการแจ้งเตือนบัญชีเข้ามา ให้ติดต่อผู้ให้บริการผ่านช่องทางที่คุณไว้วางใจอยู่แล้ว การขัดข้องของบริการมักมีสาเหตุทั่วไป แต่การเกิดพร้อมกันเช่นนี้ควรได้รับการตรวจสอบอย่างรวดเร็ว
หากคุณได้รับพรอมต์อนุมัติการลงชื่อเข้าใช้
ปฏิเสธการลงชื่อเข้าใช้ที่คุณไม่ได้เริ่มขึ้นเอง คู่มือผู้ใช้ด้านความปลอดภัยส่วนบุคคลของ Apple ระบุว่าหากคุณได้รับการแจ้งเตือนเกี่ยวกับการลงชื่อเข้าใช้บนอุปกรณ์ใหม่ที่คุณไม่รู้จัก คุณควรเลือก "ไม่อนุญาต" การส่งพรอมต์ซ้ำ ๆ อาจเป็นการพยายามทำให้คุณเหนื่อยล้า ดังนั้นอย่าอนุมัติเพียงเพื่อให้การแจ้งเตือนหยุด
การหลอกลวงรหัสยืนยัน: เมื่อมีคนขอรหัสจากคุณ
การขอรหัสของคุณเป็นสัญญาณเตือนที่ชัดเจนที่สุด การแจ้งเตือนผู้บริโภคของ FTC ในเดือนมีนาคม 2024 เรื่อง "รหัสยืนยันคืออะไร และทำไมใครบางคนถึงขอรหัสนั้นจากฉัน?" ระบุไว้อย่างตรงไปตรงมาว่า "ใครก็ตามที่ขอรหัสยืนยันบัญชีของคุณคือมิจฉาชีพ" บริษัทจริงจะส่งรหัสให้คุณกรอกเองบนหน้าจอที่คุณเปิดขึ้นมา
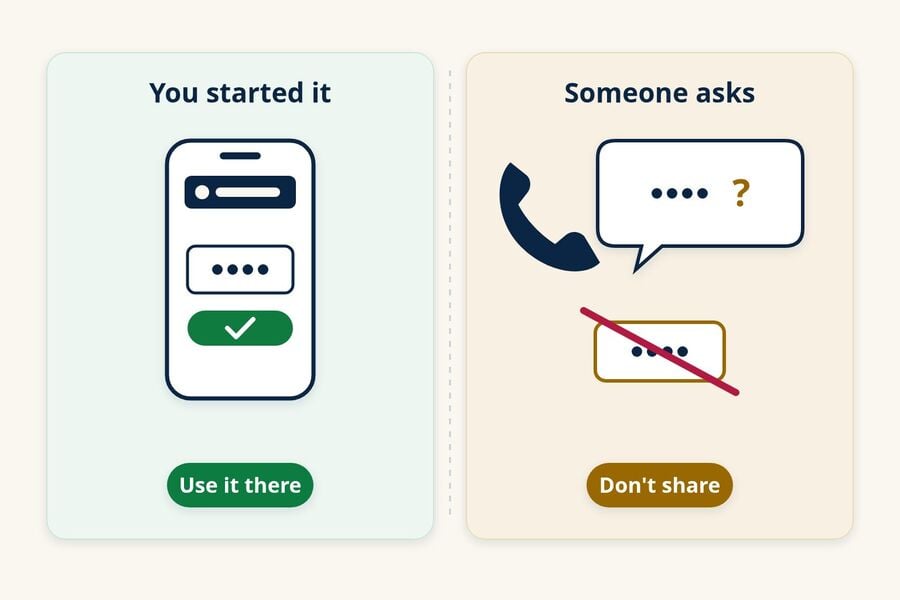
บทพูดเปลี่ยนไป แต่สิ่งที่ขอคือรหัสเสมอ:
- ฝ่าย "โกง" โทรมา ผู้โทรอ้างว่าเป็นธนาคารของคุณ ทีมสนับสนุน หรือสํานักงานรัฐบาล และบอกว่าต้องการรหัสนี้เพื่อปกป้องหรือยืนยันบัญชีของคุณ
- เพื่อนที่ส่งรหัส "โดยผิดพลาด" ข้อความจากผู้ติดต่อที่รู้จักแจ้งว่ามีรหัสถูกส่งไปหาคุณโดยไม่ได้ตั้งใจและขอให้คุณส่งคืน ติดต่อคนนั้นผ่านช่องทางอื่นที่คุณไว้วางใจ บัญชีอาจถูกเจาะหรือปลอมแปลง และรหัสนี้อาจทําให้ใครบางคนลงทะเบียนหมายเลขโทรศัพท์ของคุณหรือเข้าควบคุมบัญชีได้
- ผู้ซื้อ ในตลาด การแจ้งเตือนของ FTC ในเดือนตุลาคม 2021 เกี่ยวกับการหลอกลวงรหัสยืนยัน Google Voice ระบุว่าคนที่ขายสินค้าออนไลน์ถูกขอให้อ่านรหัสเพื่อ "พิสูจน์" ว่าสินค้านั้นเป็นของจริง คําแนะนําของ FTC: อย่าแชร์รหัสยืนยันกับใครถ้าคุณไม่ได้ติดต่อเขาก่อน
อย่าให้รหัสตอบกลับเมื่อมีการติดต่อที่ไม่คาดคิด หากคุณเริ่มการสนทนาสนับสนุนด้วยตัวเอง ให้ปฏิบัติตามคําแนะนําที่แสดงในแอปหรือเว็บไซต์ทางการขององค์กรเท่านั้น และอ่านคําเตือนในข้อความรหัส หากต้องการตรวจสอบบัญชี ให้ติดต่อบริษัทโดยใช้หมายเลขที่คุณไว้วางใจอยู่แล้ว เช่น หมายเลขบนบัตรหรือในแอป และรายงานการพยายามหลอกลวงที่ ReportFraud.ftc.gov
หากคุณได้แชร์โค้ดหรืออนุมัติพรอมต์แล้ว
รีบดําเนินการและใจเย็น การแชร์รหัสไม่ได้หมายความว่ามีคนเข้าไปได้เสมอไป แต่คุณควรคิดว่าพวกเขาอาจจะเข้าไปและล็อกบัญชีได้ทันที
- เปิดบริการโดยตรง และเปลี่ยนรหัสผ่าน จากนั้นออกจากระบบเซสชันหรืออุปกรณ์อื่นถ้าบริการมีตัวเลือกนั้น
- ตรวจสอบการตั้งค่าความปลอดภัย รวมถึงอีเมลกู้คืน โทรศัพท์กู้คืน วิธีการหลายขั้นตอน และรหัสสํารองข้อมูลทั้งหมด ตัวอย่างเช่น Login.gov จะบอกคนที่ได้รับรหัสที่ไม่คาดคิดให้เปลี่ยนรหัสผ่าน ยืนยันวิธีการตรวจสอบสิทธิ์ และสร้างรหัสสํารองใหม่หากใช้งาน
- โทรหาธนาคารหรือผู้ออกบัตร โดยใช้หมายเลขบนบัตรหรือใบแจ้งยอด หากรหัสนั้นเป็นบัญชีการเงิน
- ตรวจสอบบัญชีอีเมลของคุณ สําหรับกฎการส่งต่อ ตัวกรอง หรือข้อความที่คุณไม่ได้สร้าง หากรหัสที่แชร์นั้นเป็นของกล่องจดหมายของคุณ
- ใช้ขั้นตอนการกู้คืนอย่างเป็นทางการของบริการ หากแอปส่งข้อความหรือบริการหมายเลขโทรศัพท์มีส่วนเกี่ยวข้องและคุณสูญเสียการเข้าถึง
- แจ้ง ReportFraud.ftc.gov และคาดหวังข้อความติดตามผลที่พยายาม "ช่วย" คุณฟื้นฟู ปฏิบัติต่อสิ่งเหล่านั้นด้วยความระมัดระวังเช่นเดียวกัน
ป้องกันไม่ให้การสมัครที่มีความเสี่ยงต่ําเข้ามาในกล่องจดหมายหลักของคุณ
ที่อยู่อีเมลหลักของคุณคือช่องทางกู้คืนสําหรับบัญชีสําคัญหลายบัญชี ดังนั้นจึงควรแบ่งปันอย่างระมัดระวัง การใช้ที่อยู่แยกต่างหากสําหรับการสมัครที่มีความเสี่ยงต่ําจะช่วยให้รหัสสมัครและข้อความการตลาดไม่ถูกส่งไปยังกล่องจดหมายหลักของคุณ มันไม่สามารถหยุดใครจากการพิมพ์ผิดหรือใช้ที่อยู่อีเมลจริงของคุณผิดวิธีได้ และไม่สามารถทดแทนรหัสผ่านที่แข็งแรงหรือการยืนยันตัวตนหลายขั้นตอนได้
สําหรับจดหมายข่าว ดาวน์โหลดครั้งเดียว หรือทดลองใช้ฟรีที่คุณอาจไม่ได้ใช้ ที่อยู่อีเมลชั่วคราว จะทําให้ข้อความเหล่านั้นมีกล่องจดหมายของตัวเอง สิ่งนี้ช่วยลดความรกในกล่องจดหมายหลักของคุณ แต่โค้ดที่ไม่คาดคิดซึ่งมาถึงก็ยังไม่เปิดเผยว่าใครเป็นคนร้องขอหรือทําไม
อีเมลชั่วคราวมีข้อจํากัดจริง ๆ และสําคัญที่สุดสําหรับความปลอดภัย Tmailor เป็นแบบรับเท่านั้น ข้อความจะหายไปประมาณ 24 ชั่วโมงหลังจากมาถึง และที่อยู่แขกสามารถเปิดใหม่ได้เฉพาะด้วย Access Token เท่านั้น Access Token ที่สูญหายสําหรับที่อยู่แขกไม่สามารถกู้คืนได้ ซึ่งเป็นเหตุผลที่หน้า Access Token reuse เป็นทางกลับไปยังที่อยู่ที่คุณบันทึกไว้โดยไม่มีบัญชี ที่อยู่อีเมลที่คุณสร้างขึ้นขณะลงชื่อเข้าใช้บัญชี Tmailor ฟรี จะถูกแสดงอยู่ในหมวดอีเมลที่สร้างขึ้น เพื่อให้คุณสามารถเปิดอีเมลใหม่ได้โดยไม่ต้องใช้โทเคน
รหัสจากบางบริการอาจไม่ถึงที่อยู่แบบใช้แล้วทิ้งเลย ตามคําแนะนําเกี่ยวกับ วิธีที่ใช้ได้ผลและล้มเหลวของ OTP ทางไปรษณีย์ชั่วคราว เก็บบัญชีธนาคาร อีเมลหลัก ผู้ให้บริการโทรศัพท์ ที่ทํางาน และอุปกรณ์ของคุณไว้ในที่อยู่ถาวรที่คุณควบคุมได้; ภาพรวมของ ขีดจํากัดและความเสี่ยงของอีเมลชั่วคราว ครอบคลุมพื้นที่ที่กล่องจดหมายแบบใช้แล้วทิ้งไม่ควรอยู่
หากข้อความที่คุณได้รับเป็น "รหัสเข้าสู่ระบบ ChatGPT ชั่วคราว" คู่มือรหัสเข้าสู่ระบบ ChatGPT จะอธิบายขั้นตอนเฉพาะของ OpenAI เมื่อคุณพร้อมจะแยกการสมัครครั้งต่อไปที่มีเดิมพันต่ํา คุณสามารถ สร้างที่อยู่อีเมลชั่วคราวฟรี ได้ภายในไม่กี่วินาที
คําถามที่พบบ่อย
รหัสยืนยันที่ไม่คาดคิดหมายความว่ามีคนรู้รหัสผ่านของฉันหรือไม่?
ไม่จําเป็นเสมอไป บริการหลายแห่งส่งรหัสสําหรับการสมัครสมาชิก รีเซ็ตรหัสผ่าน หรือเข้าสู่ระบบโดยไม่ใช้รหัสผ่านเลย และบางรหัสเกิดจากการพิมพ์ผิด ตรวจสอบบัญชีโดยตรง เปลี่ยนรหัสผ่านหากคุณพบกิจกรรมที่ไม่คุ้นเคย หากบริการยืนยันการพยายามลงชื่อเข้าใช้ หรือหากคุณนํารหัสผ่านนั้นไปใช้ซ้ําที่อื่น
ถ้าโค้ดไม่ได้บอกว่าแอปหรือบัญชีไหนล่ะ?
ปฏิบัติต่อรหัสที่ไม่ระบุว่าน่าสงสัยและอย่าทําอะไรกับมัน อย่าตอบกลับเพื่อขอ และอย่าโทรหรือแตะอะไรในข้อความ ถ้าคุณกังวลเกี่ยวกับบัญชีใดบัญชีหนึ่ง ให้เปิดแอปหรือเว็บไซต์ของบริการนั้นด้วยตัวเองและตรวจสอบกิจกรรมล่าสุด
ทําไมฉันถึงได้รหัสสําหรับบริการที่ฉันไม่ได้ใช้?
อาจมีคนกรอกอีเมลหรือหมายเลขโทรศัพท์ของคุณขณะสมัคร หรือข้อความอาจเป็นของปลอม บริการส่วนใหญ่จะไม่สมัครสมาชิกจนกว่าจะใช้รหัสหรือลิงก์ ดังนั้นคุณจึงสามารถละเลยได้ อย่าสร้างบัญชีเพื่อตรวจสอบ และติดต่อบริการผ่านเว็บไซต์ทางการหากข้อความยังคงเข้ามา
ทําไมฉันถึงได้รับข้อความ OTP จากแอปต่าง ๆ?
ที่อยู่อีเมลหรือหมายเลขโทรศัพท์ของคุณอาจถูกป้อนในหลายแอป โดยผิดพลาดหรือโดยเจตนา และบางข้อความอาจเป็นฟิชชิ่ง ข้อความ OTP จากแอปต่าง ๆ ไม่ได้พิสูจน์ว่าเป็นการโจมตีที่ประสานกัน ตรวจสอบบริการที่ระบุไว้โดยตรง เปลี่ยนรหัสผ่านที่คุณใช้ซ้ําในบัญชีเหล่านั้น และเปิดใช้งานการป้องกันการลงชื่อเข้าใช้ที่เข้มงวดขึ้นเมื่อมี
สามารถบล็อกข้อความรหัสยืนยันที่ไม่ต้องการได้ไหม?
คุณสามารถบล็อกผู้ส่งหรือใช้การกรองสแปมของโทรศัพท์คุณ และ FTC แนะนําให้ส่งต่อข้อความสแปมไปยัง 7726 (SPAM) แต่การบล็อกหมายเลขบริการจริงอาจหยุดรหัสที่คุณต้องการในภายหลังได้ ถ้าข้อความมาจากบริการที่คุณใช้ ให้รักษาความปลอดภัยบัญชีนั้นและติดต่อทีมสนับสนุนแทน
ฉันควรทําอย่างไรกับอีเมลรีเซ็ตรหัสผ่านที่ฉันไม่ได้ร้องขอ?
ข้อความรีเซ็ตที่ไม่ได้รับอนุญาตมักหมายความว่ามีการร้องขอรีเซ็ต ไม่ได้ดําเนินการให้เสร็จสมบูรณ์ อย่าใช้ลิงก์ของมัน เปิดบริการโดยตรงเพื่อยืนยันว่ารหัสผ่านและรายละเอียดการกู้คืนของคุณไม่เปลี่ยนแปลง โดยเฉพาะถ้าข้อความแจ้งว่ามีการเปลี่ยนแปลงไปแล้ว
กฎที่ครอบคลุมทุกกรณี
ไม่ว่าจะเป็นสาเหตุของข้อความนี้ อย่าแชร์หรือใช้โค้ดที่คุณไม่ได้ร้องขอ ตรวจสอบบัญชีที่ระบุผ่านแอปหรือเว็บไซต์อย่างเป็นทางการ ล็อกให้ปลอดภัยทันทีหากมีโค้ดเข้ามาอย่างต่อเนื่อง เห็นกิจกรรมที่ไม่คุ้นเคย คุณแชร์โค้ด หรืออนุมัติพรอมต์ที่ไม่ได้เริ่ม ถ้าปัญหาของคุณตรงกันข้าม รหัสที่คุณร้องขอไม่เคยปรากฏ ดูว่าทําไมรหัส OTP ถึงไม่มาถึง

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.









