Tmailor
Nini cha kufanya ikiwa anwani yako ya barua pepe ilikuwa katika uvujaji wa data
Tahadhari ya uvujaji wa data, yenyewe, haimaanishi kuwa mtu fulani aliingia kwenye akaunti yako ya barua pepe. Hapa kuna jinsi ya kuthibitisha tahadhari hiyo, kubaini kilichovuja pamoja na anwani yako, na kuchukua hatua zinazolingana na hilo pekee.
Ufikiaji wa haraka
Nini cha kufanya ikiwa barua pepe yako ilihusika katika uvujaji wa data
Kuwepo kwa anwani yako ya barua pepe katika uvujaji wa data hakuonyeshi kwamba mtu aliingia kwenye akaunti yako ya barua pepe. Kwanza, thibitisha arifa hiyo kupitia tovuti rasmi ya kampuni na ujue ni data gani nyingine iliyofichuliwa. Ikiwa nenosiri lilivuja, libadilishe kila mahali ulipotumia na uwashe ulinzi thabiti zaidi wa kuingia. Ikiwa maelezo ya kadi, benki au Usalama wa Jamii yalivuja, fuata hatua husika za benki, ofisi ya mikopo au IdentityTheft.gov.
- Anwani ya barua pepe pekee: tarajia barua taka na hadaa zaidi zinazokulenga. Hii si uthibitisho kwamba mtu yeyote alifikia kisanduku chako cha barua.
- Nenosiri limefichuliwa au limealamishwa kuwa limeathirika: libadilishe kwenye akaunti iliyoathirika na kwenye kila akaunti nyingine uliyotumia nenosiri hilo hilo.
- Dalili za unyakuzi (kuingia usiojulikana, maelezo ya urejeshaji yaliyobadilishwa, sheria za usambazaji usizozitengeneza, ujumbe usioutuma): tumia mchakato wa mtoa huduma wako wa barua pepe wa kurejesha akaunti iliyodukuliwa.
- Maelezo ya kadi, benki, Usalama wa Jamii au kitambulisho yamefichuliwa: fuata hatua mahususi za data hiyo, si orodha ya jumla ya ukaguzi wa barua pepe.
Jinsi ya kujua ikiwa barua pepe yako ilihusika katika uvujaji wa data
Thibitisha arifa hiyo kupitia tovuti au programu rasmi ya kampuni iliyoathirika, kisha angalia huduma ya kuaminika ya kutafuta uvujaji na arifa zako za manenosiri yaliyohifadhiwa. Hakuna huduma moja ya utafutaji inayojumuisha uvujaji wote, kwa hivyo pia soma arifa ya tukio ya kampuni ili ujue ni data gani iliyofichuliwa pamoja na anwani yako.
Thibitisha arifa bila kutumia viungo vyake
Arifa za uvujaji ni kificho kinachopendwa sana na hadaa, kwa hivyo usibofye viungo wala kupiga nambari za simu zilizo kwenye ujumbe. Kituo cha Kitaifa cha Usalama wa Mtandao cha Uingereza (NCSC) kinashauri kuwasiliana na shirika kupitia tovuti au programu yake rasmi badala yake. Andika anwani mwenyewe au fungua programu unayotumia tayari, kisha tafuta ukurasa wa tukio wa kampuni au makala ya usaidizi.
Tafuta maelezo ya kampuni kuhusu tukio hilo na aina za data inazosema ziliathirika, kama vile anwani za barua pepe, manenosiri, nambari za simu au maelezo ya malipo. Ikiwa arifa hiyo haieleweki, uliza timu ya usaidizi ya kampuni kupitia njia rasmi ni data gani kukuhusu ilihusika.
Angalia Have I Been Pwned na arifa zako za manenosiri yaliyohifadhiwa
Have I Been Pwned ni huduma ya bure ya kutafuta uvujaji inayoendeshwa na mtafiti wa usalama Troy Hunt. Unaingiza anwani ya barua pepe, na huduma hiyo huorodhesha uvujaji unaojulikana katika mkusanyiko wake wa data ambao unajumuisha anwani hiyo. Maswali yake yanayoulizwa mara kwa mara yanasema utafutaji wa barua pepe haurekodiwi, na inatoa arifa ya bure ya "Nijulishe" ambayo hutumwa tu kwa anwani inayofuatiliwa.
Matokeo safi hayathibitishi kwamba anwani yako haijawahi kuvuja. Have I Been Pwned inaweza tu kuripoti uvujaji ambao imeujumuisha, na baadhi ya seti za data hushughulikiwa kwa njia tofauti au hazijitokezi hadharani kamwe.
Zana zako za manenosiri yaliyohifadhiwa pia zinaweza kuonyesha manenosiri yaliyofichuliwa. Kidhibiti cha Nenosiri cha Google kina Ukaguzi wa Nenosiri ambao huripoti manenosiri yaliyohifadhiwa kama yaliyofichuliwa, yaliyotumika tena au dhaifu. Kwenye iPhone, sehemu ya Usalama ya programu ya Passwords hutambua manenosiri dhaifu au yaliyoathirika, ikiwa ni pamoja na manenosiri yaliyogunduliwa katika uvujaji wa data unaojulikana. Baadhi ya wasimamizi wengine wa manenosiri hutoa ufuatiliaji kama huo. Google inapendekeza kufungua Ukaguzi wa Nenosiri moja kwa moja ili kuthibitisha arifa badala ya kufuata kiungo kilicho kwenye arifa, jambo ambalo ni tabia nzuri kwa onyo lolote la usalama.
Kilichovuja huamua unachopaswa kufanya
Linganisha hatua zako na data iliyofichuliwa. Anwani ya barua pepe iliyovuja huongeza zaidi hatari yako ya hadaa, nenosiri lililovuja linahitaji manenosiri mapya, na maelezo ya kifedha au ya Usalama wa Jamii yaliyovuja yanahitaji hatua za benki na ofisi ya mikopo.

| Kilichofichuliwa pamoja na barua pepe yako | Hatari kuu | Nini cha kufanya |
|---|---|---|
| Anwani ya barua pepe pekee | Barua taka, hadaa na majaribio zaidi ya kujifanya wewe | Ripoti hadaa, kuwa mwangalifu na ujumbe unaohusu uvujaji, na tumia manenosiri ya kipekee |
| Nenosiri au hash ya nenosiri | Mtu kuingia kwenye akaunti hiyo, au kwenye akaunti nyingine ulizotumia nenosiri hilo hilo | Badilisha nenosiri kila mahali ulipotumia, na uongeze passkey au MFA |
| Nambari ya simu, anwani ya nyumbani, au tarehe ya kuzaliwa | Hadaa za kibinafsi zaidi na majaribio ya kujifanya wewe mbele ya timu za usaidizi au mtoa huduma wako | Endelea kuwa macho kuhusu simu na ujumbe mfupi, na fikiria kuongeza PIN kwenye akaunti yako ya mtoa huduma wa simu |
| Taarifa za kadi, benki, Usalama wa Jamii, au kitambulisho | Malipo ya ulaghai au akaunti mpya zilizofunguliwa kwa jina lako | Wasiliana na benki yako au mtoaji wa kadi, fikiria kufungia mkopo, na ufuate maelekezo ya IdentityTheft.gov |
Kuwa na nambari ya simu, anwani, au tarehe ya kuzaliwa hakumaanishi kuwa ubadilishaji wa SIM unakuja. Hata hivyo, taarifa hizo hurahisisha uhandisi wa kijamii, na Tume ya Biashara ya Shirikisho (FTC) inabainisha kuwa kuweka PIN au nenosiri kwenye akaunti yako ya simu kunaweza kusaidia kuzuia mabadiliko yasiyoidhinishwa.
Ikiwa kampuni inasema hashi za nenosiri zilifichuliwa
Kampuni nyingi huhifadhi nenosiri kama hashi badala ya maandishi yanayosomeka. Ikiwa ilani ya uvunjaji wa usalama inasema hashi za nenosiri zilichukuliwa, fuata maagizo ya kampuni ya kuweka upya nenosiri na ubadilishe nenosiri hilo popote ulipolitumia tena. Uhashishaji unaweza kupunguza uwezekano wa nenosiri kurejeshwa, lakini ulinzi huo unategemea mbinu ya uhashingi, usanidi wake, na jinsi nenosiri lako lilivyokuwa imara. Usidhani kuwa nenosiri lililohashishwa linaweza kusomeka papo hapo au kwamba ni salama milele.
Ikiwa tahadhari inataja kumbukumbu ya programu ya kuiba taarifa au programu hasidi
Baadhi ya arifa za uvunjaji wa usalama hutoka kwenye "kumbukumbu za programu za kuiba taarifa," ambazo ni vitambulisho vilivyokusanywa na programu hasidi kwenye kifaa kilichoambukizwa badala ya kunakiliwa kutoka hifadhidata ya kampuni. Ikiwa arifa inasema hivi hasa, sasisha na uchanganue kifaa kilichoathiriwa kwa programu ya usalama inayoaminika, kisha ubadilishe nywila nyeti ukitumia kifaa unachojua kuwa safi. Uvunjaji wa kawaida wa usalama wa kampuni haumaanishi, wenyewe, kuwa simu au kompyuta yako ina programu hasidi.
Ikiwa nenosiri lilifichuliwa au kutumika tena
Chukua hatua mara moja nenosiri linapofichuliwa, kwa sababu mtu anaweza kujaribu mchanganyiko huo wa barua pepe na nenosiri kwenye akaunti iliyoathiriwa au kwenye tovuti zingine. Libadilishe kwenye akaunti iliyoathiriwa, kisha ulibadilishe mahali pengine popote unapolitemia.
Libadilishe kwenye akaunti iliyoathiriwa
Ingia kwa kuandika mwenyewe anwani ya tovuti, sio kupitia kiungo kwenye barua pepe, na uweke nenosiri jipya ambalo ni refu na la kipekee. IdentityTheft.gov pia inapendekeza kubadilisha jina lako la mtumiaji ikiwa tovuti inaruhusu. Ikiwa huwezi kuingia, wasiliana na kampuni na uulize jinsi ya kurejesha au kufunga akaunti.
Ukiwa umeingia, angalia mabadiliko ambayo hukuyafanya, hasa kwenye tovuti za ununuzi au za kifedha. Angalia anwani ya usafirishaji, kadi zilizohifadhiwa, akaunti zilizounganishwa, na maagizo au miamala ya hivi majuzi.
Libadilishe kila mahali ulipolitumia tena
Akaunti nyingine yoyote ambayo bado inatumia nenosiri lililovuja iko hatarini, hata kama huduma hiyo haikuvunjwa usalama wake. Badilisha nywila hizo kisha, ukianza na akaunti ambazo zinaweza kufungua huduma zingine au kufichua pesa au taarifa nyeti:
- Akaunti zako za barua pepe, kwa kuwa viungo vya kuweka upya nenosiri kwa karibu kila kitu kingine hutumwa huko
- Akaunti za benki, malipo, na uwekezaji
- Tovuti za ununuzi zinazohifadhi kadi
- Mitandao ya kijamii, hifadhi ya wingu, na akaunti za watoa huduma wa simu
Ikiwa nenosiri lako kuu la barua pepe halikutumika tena, halikuwekwa alama, na halikuonyesha shughuli isiyo ya kawaida, halihitaji kubadilishwa kwanza. Libadilishe linaposhirikiwa na tovuti iliyoathiriwa au linapoonekana kwenye tahadhari yake ya uvunjaji wa usalama.
Msimamizi wa nywila hufanya hili kuwa rahisi kwa kuunda na kuhifadhi nenosiri tofauti kwa kila akaunti. Baadhi ya wasimamizi wa nywila wanaweza pia kuonya kuhusu nywila zilizohifadhiwa ambazo zinatumika tena au zinajulikana kuwa zimefichuliwa. Msimamizi wa nywila hawezi kuzuia kampuni kuvunjwa usalama wake, lakini nywila za kipekee huzuia nenosiri moja lililovuja kufungua akaunti zingine.
Badilisha hadi passkey au ongeza ulinzi imara zaidi wa kuingia
Tovuti inaposaidia passkey, fikiria kutumia passkey badala ya nenosiri. Vinginevyo, tumia nenosiri la kipekee na uwashe uthibitishaji wa mambo mengi (MFA). Kwa akaunti muhimu, programu ya uthibitishaji au ufunguo wa usalama ndio chaguo imara zaidi. Misimbo ya ujumbe mfupi bado huongeza ulinzi, lakini FTC inaonya kuwa huenda isizuie ubadilishaji wa SIM.
Kabla ya kuondoa njia ya zamani ya kuingia, thibitisha kuwa anwani yako ya barua pepe ya kurejesha, nambari ya simu ya kurejesha, misimbo ya chelezo, na vifaa vinavyoaminika ni vile unavyodhibiti. Usizime uthibitishaji wa ujumbe mfupi hadi njia nyingine iwekwe na ifanye kazi, au unaweza kujifungia nje.
Ikiwa kuna dalili kuwa mtu alifikia akaunti yako ya barua pepe
Uvunjaji wa usalama unaohusisha kampuni nyingine haumaanishi kuwa mtu yeyote alifikia kisanduku chako cha barua. Hatua zilizo hapa chini zinatumika tu ikiwa utaona dalili za unyakuzi wa akaunti ya barua pepe, kama vile:
- Huwezi kuingia, au nenosiri lako au jina la mtumiaji limebadilishwa bila hatua yako
- Arifa za kuingia kutoka kwa vifaa au maeneo usiyoyatambua
- Anwani za barua pepe za kurejesha au nambari za simu ambazo hukuongeza
- Ujumbe uliotumwa ambao hukuuandika, au marafiki wanaoripoti barua pepe za ajabu kutoka kwako
Rejesha akaunti kupitia mtoa huduma wako
Tumia ukurasa rasmi wa kurejesha akaunti wa mtoa huduma wako, unaofikiwa kwa kuandika anwani yake au kufungua programu yake. Mara tu unaporejea ndani, badilisha nenosiri, toka kwenye vipindi na vifaa vingine vyote, na uwashe MFA ikiwa ilikuwa imezimwa. FTC pia inapendekeza kusasisha programu yako ya usalama na kuendesha uchunguzi wa skanning.
Angalia vifaa, maelezo ya urejeshaji, sheria za usambazaji na programu zilizounganishwa
Mvamizi anaweza kubadilisha mipangilio inayohifadhi ufikiaji au kumtumia nakala za ujumbe wako baada ya kuweka upya nenosiri. Mwongozo wa Google kuhusu akaunti zilizoathiriwa unabainisha ukaguzi ulio hapa chini; tumia mipangilio sawa ya usalama na barua pepe ambayo mtoa huduma wako mwenyewe anatoa.

- Vifaa na vipindi: kagua shughuli za hivi majuzi za usalama na uondoe kifaa chochote usichokitambua.
- Maelezo ya urejeshaji: sahihisha anwani yoyote ya barua pepe ya urejeshaji, nambari ya simu, au jina la akaunti ambalo hukuweka.
- Usambazaji, vichungi, na wawakilishi: futa sheria za usambazaji, vichungi, na wawakilishi wa barua ambao hukuunda. Angalia folda zako za ujumbe uliotumwa na zilizofutwa kwa ujumbe ambao mtu mwingine alituma au kusoma.
- Programu zilizounganishwa: ondoa programu za wahusika wengine zilizo na ufikiaji wa akaunti yako ambazo hutambui au hutumii tena.
Wajulishe watu unaowasiliana nao ikiwa ujumbe ulitoka
Ikiwa mtu alituma barua kutoka kwa akaunti yako, waambie watu unaowasiliana nao ili wasibofye viungo au kujibu maombi ya pesa yanayoonekana kutoka kwako.
Ikiwa maelezo ya kadi, benki, au Social Security yalifichuliwa
Data ya kifedha na utambulisho inahitaji hatua ambazo nenosiri jipya haliwezi kuzifunika. Hatua katika sehemu hii zinafuata mwongozo wa IdentityTheft.gov wa FTC na ni mahususi kwa Marekani. Kwingineko, tumia mamlaka za kitaifa za uhalifu wa mtandaoni, ulinzi wa data, na kuripoti mikopo za nchi yako, pamoja na benki yako.
Kadi ya mkopo au ya benki
Wasiliana na mtoaji wa kadi yako kwa kutumia nambari iliyo nyuma ya kadi au kwenye taarifa yako, sio nambari kutoka kwa ujumbe wa uvujaji. Omba kughairi kadi na upate mpya. Kagua miamala ya hivi majuzi, ripoti yoyote usiyoitambua, na usasishe malipo ya kiotomatiki kwa nambari mpya ya kadi.
Akaunti ya benki au uwekezaji
Iambie benki yako au udalali kile kilichotokea, ukitumia maelezo ya mawasiliano ambayo tayari unajua ni ya kweli. IdentityTheft.gov inapendekeza kufunga akaunti na kufungua mpya, lakini fuata maagizo mahususi ya taasisi yako. Kisha kagua miamala mara kwa mara na usasishe malipo yoyote ya kiotomatiki.
Nambari ya Social Security
Nambari ya Social Security iliyofichuliwa inaweza kutumika kufungua mkopo, kuwasilisha ushuru, au kupata kazi kwa jina lako. Hizi ndizo hatua kuu za kinga:
- Fungia mkopo wako kwa Equifax, Experian, na TransUnion. Lazima uwasiliane na kila ofisi kando. Kufungia ni bure, hudumu hadi uiinue, na hakuathiri alama yako ya mkopo. Mtu yeyote anaweza kuweka kizuizi wakati wowote, lakini ni muhimu zaidi wakati nambari yako ya Social Security au maelezo mengine ya utambulisho yanavuja. Kinazuia akaunti mpya za mkopo; hakiizuii matumizi mabaya ya kadi au akaunti zilizopo.
- Fikiria kuweka tahadhari ya ulaghai. Tahadhari ya awali ni bure, hudumu mwaka mmoja, na inahitaji simu moja tu: ofisi unayowasiliana nayo lazima iwaambie wengine wawili.
- Angalia ripoti zako za mkopo kwenye AnnualCreditReport.com, ambapo unaweza kuona ripoti kutoka kwa mashirika yote matatu mtandaoni kila wiki bila malipo.
- Kubali ufuatiliaji wa mkopo bila malipo ikiwa kampuni iliyoathiriwa inautoa. Ufuatiliaji hukuarifu kuhusu shughuli kwenye ripoti zako; hauzuii udanganyifu kama vile kufungia akaunti kunavyoweza.
- Pata PIN ya Ulinzi wa Utambulisho wa IRS. Husaidia kuzuia mtu mwingine kutumia nambari yako ya Usalama wa Jamii kuwasilisha marejesho ya kodi ya shirikisho ya ulaghai, na PIN mpya ya IP hutolewa kila mwaka.
- Kagua historia yako ya kazi katika akaunti yako ya Usalama wa Jamii ili kuangalia ikiwa mtu alitumia nambari yako kwa ajili ya kazi.
Ukipata akaunti, madeni, au marejesho ya kodi ambayo huyatambui, yaripoti kwenye IdentityTheft.gov. Tovuti hiyo huunda mpango wa kibinafsi wa kurejesha hali kulingana na kilichotokea.
Taarifa za mtoto
Ikiwa nambari ya Usalama wa Jamii ya mtoto au maelezo mengine ya utambulisho yalifichuliwa, mzazi au mlezi anaweza kuomba kufungia mkopo bila malipo kwa ajili ya mtoto kutoka kwa kila shirika. Kila shirika lina mchakato wake kwa watoto, na unatofautiana na ule wa kufungia kwa watu wazima.
Leseni ya udereva, pasipoti, au maelezo ya bima ya afya
Ikiwa maelezo ya leseni ya udereva yalifichuliwa, wasiliana na wakala wa magari wa jimbo lako na uulize ikiwa anaweza kuweka alama kwenye nambari hiyo au kutoa leseni mbadala. Ikiwa ni nambari yako ya pasipoti ya Marekani pekee iliyofichuliwa, Wizara ya Mambo ya Nje imesema haipendekezi kuripoti pasipoti kama iliyopotea au kuibiwa; fanya hivyo tu ikiwa kitabu cha pasipoti au kadi halisi imepotea au kuibiwa, kwa sababu kuripoti hughairi pasipoti hiyo. Ikiwa maelezo ya Medicare, Medicaid, au bima ya afya yalifichuliwa, wasiliana na programu au mtoa bima kupitia nambari unayojua kuwa halisi, na ukague madai yako na taarifa za Maelezo ya Manufaa kwa huduma ambazo hukupokea. Ikiwa maelezo yoyote kati ya haya yanatumiwa vibaya, yaripoti kwenye IdentityTheft.gov.
Jihadharini na hadaa zinazotumia ukiukaji wa data
Walaghai hutumia ukiukaji halisi kama chambo, na ujumbe huu unaweza kufika muda mrefu baada ya ukiukaji kutangazwa. Mada zinazojirudia ni pamoja na "sasisho la usalama" linalokuomba uingie, ofa ya fidia, ombi la haraka la kuweka upya nenosiri, na onyo kwamba data yako inauzwa kwenye wavuti ya giza. Ushauri wa FTC kuhusu hilo la mwisho unatumika kwa yote: usibofye kiungo wala usitumie nambari ya simu iliyo kwenye ujumbe. Nenda moja kwa moja kwenye tovuti au programu ya kampuni.
Jihadharini na misimbo ya uthibitishaji au barua pepe za kuweka upya nenosiri ambazo hukuomba. Hizi zinaweza kumaanisha kuwa mtu aliingiza anwani yako kwenye fomu ya kuingia au ya kurejesha akaunti, lakini hazithibitishi kuwa mtu huyo anajua nenosiri lako. Usishiriki msimbo wala usikubali ombi hilo. Kagua shughuli za usalama za hivi karibuni za akaunti, na ubadilishe nenosiri ikiwa linatumika tena, limealamishwa kuwa limeathiriwa, au linaambatana na ishara za ufikiaji usioidhinishwa.
Ripoti hadaa kwa kutumia kitufe cha kuripoti cha programu yako ya barua pepe ili vichungi vyake viboreshwe. Nchini Marekani, ripoti ulaghai na udanganyifu kwenye ReportFraud.ftc.gov, na tumia IdentityTheft.gov ikiwa mtu ametumia maelezo yako kwa hakika.
Ikiwa akaunti ni ya kazi yako au shule
Ikiwa anwani au akaunti iliyoathiriwa inasimamiwa na mwajiri au shule, wasiliana na timu yake ya IT au usalama kupitia njia iliyoidhinishwa na ufuate maagizo yake kabla ya kubadilisha mipangilio inayosimamiwa na shirika. Shiriki taarifa hiyo tu na timu iliyoidhinishwa au anwani ya kuripoti, na si na kundi kubwa la wafanyakazi wenzako au wanafunzi wenzako.
Punguza mfiduo kabla ya ukiukaji unaofuata
Huwezi kuzuia kila kampuni kuathiriwa, lakini unaweza kupunguza kiasi cha maelezo ambayo ukiukaji mmoja hufichua na jinsi unavyoenea. Nenosiri za kipekee zilizohifadhiwa katika kidhibiti cha nenosiri huzuia uvujaji mmoja kufungua akaunti nyingine. Microsoft pia inapendekeza kuwa na anwani tofauti za barua pepe, kama vile moja kwa marafiki na familia na nyingine kwa akaunti za mtandaoni.
Kwa usajili wa hatari ndogo kama vile majarida, kuponi na upakuaji wa mara moja, anwani tofauti huweka kikasha chako kikuu nje ya orodha moja zaidi ya wateja. Lakabu ya kudumu inafaa kwa akaunti unazotaka kuzihifadhi, wakati anwani ya barua pepe ya muda inafaa kwa usajili wa mara moja; ulinganisho wetu wa barua pepe za muda dhidi ya lakabu za barua pepe unaeleza faida na hasara.
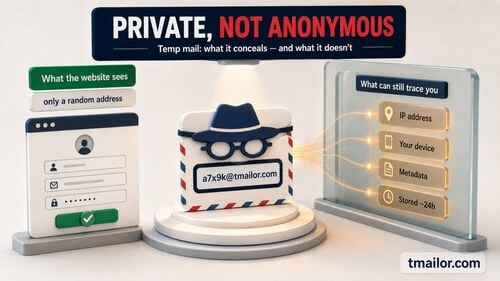
Barua pepe ya muda hairekebishi ukiukaji ambao tayari umetokea, na haikusudiwi kwa benki, kazi, huduma ya afya, kurejesha akaunti, au akaunti yoyote unayohitaji kuihifadhi. Tmailor inapokea tu, haikubali viambatisho, na hufuta ujumbe takriban saa 24 baada ya kufika. Tovuti zingine pia huzuia anwani za muda.
Mwongozo huu unaeleza nini cha kufanya baada ya ukiukaji. Ikiwa unataka kupunguza mfiduo wako kabla ya ukiukaji unaofuata, soma jinsi barua ya muda inavyopunguza kile ukiukaji wa data unaweza kufichua.
Maswali Yanayoulizwa Mara kwa Mara
Inamaanisha nini ikiwa anwani yangu ya barua pepe ilipatikana katika ukiukaji wa data?
Inamaanisha kuwa anwani yako ya barua pepe inaonekana katika data inayohusishwa na ukiukaji ulioripotiwa au mkusanyiko mwingine wa data uliofichuliwa. Haimaanishi, yenyewe, kwamba akaunti yako ya barua pepe ilidukuliwa. Kagua matokeo ya utafutaji au taarifa ya kampuni ili kuona ni maelezo gani mengine yalifichuliwa, kama vile nenosiri, nambari ya simu au maelezo ya malipo.
Je, ninahitaji kubadilisha nenosiri langu la barua pepe ikiwa ni anwani yangu pekee iliyovuja?
Si lazima. Ikiwa nenosiri lako la barua pepe ni la kipekee, halikuwa sehemu ya uvujaji huo, na akaunti yako haionyeshi shughuli zisizo za kawaida, uvujaji wa anwani pekee hauhitaji nenosiri jipya. Lilibadishe ikiwa ulilitumia tena mahali popote, ikiwa zana ya nenosiri inalitambua kuwa hatarini, au ikiwa unaona dalili za mtu kuchukua akaunti yako.
Je, mtu anaweza kudukua barua pepe yangu kwa kutumia anwani yangu ya barua pepe pekee?
Anwani ya barua pepe pekee haimpi mtu yeyote ufikiaji wa akaunti yako. Hatari hutokana na kile washambuliaji hufanya nayo: kutuma ujumbe wa hadaa, kujaribu nenosiri zilizovuja katika uvujaji mwingine, au kujifanya wewe kwa timu za usaidizi. Nenosiri la kipekee pamoja na MFA au passkey hufanya majaribio hayo kuwa na uwezekano mdogo sana wa kufanikiwa.
Je, nibadilishe au nifute anwani yangu ya barua pepe baada ya uvujaji?
Kwa kawaida sivyo. Anwani yako tayari inajulikana kwa huduma nyingi na kwa watu unaowasiliana nao, na kuibadilisha ni kazi nyingi kwa faida ndogo ya usalama. Kulinda akaunti kwa nenosiri la kipekee na MFA kunailinda vyema zaidi. Anwani mpya inaweza kuwa na maana ikiwa barua taka au hadaa kwenye ile ya zamani inakuwa isiyodhibitika.
Je, ni salama kutumia Have I Been Pwned?
Have I Been Pwned ni huduma ya muda mrefu, isiyolipishwa, kutoka kwa mtafiti wa usalama Troy Hunt, na Maswali Yanayoulizwa Mara kwa Mara yake yanasema kuwa utafutaji wa barua pepe haurekodiwi. Utafutaji wa uvujaji unauliza anwani ya barua pepe pekee, si nenosiri. Kama ilivyo kwa tovuti yoyote, andika anwani mwenyewe badala ya kufuata kiungo kilicho katika ujumbe usiotarajiwa.
Je, ikiwa uvujaji au nenosiri lililovuja ni la miaka kadhaa iliyopita?
Data za zamani za uvujaji zinaweza kuendelea kusambaa, kwa hivyo badilisha nenosiri mahali popote linapotumika bado. Ikiwa ulilibadilisha kila mahali muda mrefu uliopita, angalia ni data gani nyingine uvujaji ulijumuisha na ikiwa akaunti yoyote inaonyesha dalili za matumizi mabaya. Uvujaji wa anwani pekee unahitaji hasa ufahamu wa hadaa, ilhali data ya kifedha, ya Social Security, au ya utambulisho iliyovuja inaweza bado kuhitaji hatua zinazolingana za ulinzi.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.