 Tmailor
Jinsi Barua Pepe ya Muda Inavyosaidia Kulinda Utambulisho Wako Dhidi ya Ukiukaji Mkubwa wa Data
Kila ukiukaji wa data huanza na hifadhidata iliyojaa anwani za barua pepe — na ikiwa yako imo ndani yake, unakuwa shabaha ya mashambulizi ya kutumia tena vitambulisho, kampeni za hadaa na wizi wa utambulisho. Kadiri huduma nyingi zinavyokuwa na anwani yako halisi ya barua pepe, ndivyo uwezekano wa angalau mmoja wao kuathiriwa unavyoongezeka. Barua pepe ya muda hupunguza wigo huo wa mashambulizi. Mwongozo huu unaeleza jinsi ukiukaji wa data unavyofanya kazi, kwa nini anwani yako ya barua pepe ndiyo taarifa muhimu zaidi inayofichuliwa, na jinsi kutumia anwani za muda kwa usajili wa huduma zisizoaminika sana kunavyoweka utambulisho wako halisi nje ya hifadhidata zinazoishia kwenye masoko ya mtandao wa giza.
Ufikiaji wa haraka
TL; DR / Mambo muhimu ya kuchukua
- Ukiukaji wa data unazidi kuwa tata; vitambulisho vilivyoibiwa bado ni mojawapo ya njia kuu za awali za kupata ufikiaji, huku ransomware ikionekana katika karibu nusu ya ukiukaji. Barua pepe ya muda hupunguza "eneo la madhara" tovuti zinapovuja data.
- IBM inakadiria wastani wa gharama ya kimataifa ya ukiukaji wa data wa 2025 kuwa takriban .44M—uthibitisho kwamba kupunguza athari za barua pepe iliyovuja ni muhimu.
- Kutumia anwani za kipekee zenye matumizi moja kwa ajili ya kujisajili huzuia utambulisho wako halisi kuhusishwa kwa wingi kwenye hifadhidata zilizokiukwa na hupunguza hatari ya kutumia tena vitambulisho vilivyoibwa. Have I Been Pwned tayari hufuatilia zaidi ya akaunti bilioni 17.7 zilizoathiriwa—chukulia kuwa uvujaji utatokea.
- Vinyago/majina mbadala ya barua pepe sasa vinapendekezwa sana kwa ajili ya faragha; vinaweza pia kuondoa vifuatiliaji. Barua pepe ya muda ndiyo njia ya haraka zaidi yenye usumbufu mdogo, na inafaa sana kwa tovuti zisizoaminika, majaribio na kuponi.
- Usitumie barua pepe ya muda kwa akaunti muhimu (benki, mishahara, serikali). Mahali pengine, itumie pamoja na kidhibiti cha nywila na MFA.
Usuli na muktadha: kwa nini barua pepe ndiyo kiungo muhimu katika ukiukaji wa data
Iwapo washambuliaji wanaweza kutumia tena utambulisho uleule (barua pepe yako kuu) kwenye huduma nyingi zilizokiukwa, wanaweza kuhusisha akaunti, kukulenga kwa hadaa yenye kushawishi, na kujaribu kutumia vitambulisho vilivyoibwa kwa wingi. Katika Ripoti ya Verizon ya 2025 ya Uchunguzi wa Ukiukaji wa Data, matumizi mabaya ya vitambulisho ndiyo njia inayotumika zaidi kupata ufikiaji wa awali kwa mwaka wa pili mfululizo; ransomware inaonekana katika 44% ya ukiukaji, kutoka 32% mwaka uliotangulia; kipengele cha kibinadamu kinahusika katika karibu 60% ya ukiukaji; na ushiriki wa wahusika wengine uliongezeka maradufu kutoka 15% hadi 30%—ikimaanisha kuwa data yako inaweza kuvuja hata kama ukiukaji huo si wa huduma yako.
Madhara ya kifedha si ya kinadharia. IBM inakadiria wastani wa gharama ya kimataifa ya ukiukaji wa data kuwa .44 milioni mwaka wa 2025 (ikiwa juu zaidi katika baadhi ya maeneo, kama vile .22 milioni nchini Marekani). "Gharama" kwa mtu binafsi ni kutwaliwa kwa utambulisho, mafuriko ya kikasha, hadaa, muda uliopotea na kulazimika kuweka upya nywila.
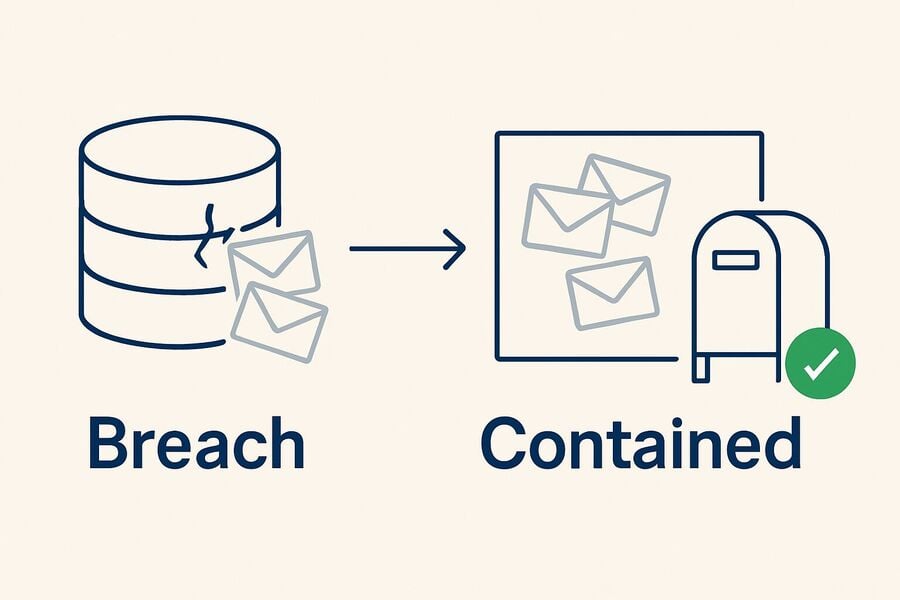
Wakati huo huo, eneo linaloweza kushambuliwa linaendelea kupanuka. Have I Been Pwned (HIBP) hufuatilia zaidi ya akaunti bilioni 17.7 zilizoathiriwa—idadi inayoendelea kuongezeka kutokana na uvujaji wa kumbukumbu zilizoibiwa na kufichuliwa kwa tovuti nyingi kwa wakati mmoja.
Kwa ufupi: Barua pepe yako kuu ni sehemu moja inayoweza kusababisha kila kitu kushindikana. Punguza mfiduo wake kila mahali unapoweza.
Jinsi barua pepe ya muda inavyopunguza "eneo la madhara" lako binafsi
Fikiria barua ya muda kama token ya utambulisho wa kujitolea: anwani ya kipekee, isiyo na thamani kubwa unayowapa tovuti ambazo hazihitaji utambulisho wako halisi. Tovuti hiyo ikivuja, madhara kwa kiasi kikubwa yanadhibitiwa.
Mambo ambayo barua pepe ya muda hupunguza:
- Hatari ya kuhusianisha. Washambuliaji na madalali wa data hawawezi kuunganisha utambulisho wako halisi kwa urahisi katika ukiukaji mbalimbali wa data ikiwa kila tovuti itaona anwani tofauti. Mwongozo wa kawaida wa faragha sasa unapendekeza barua pepe zilizofichwa au za kutupwa kwa usajili usiohitaji uaminifu mkubwa.
- Madhara ya kujaza akaunti kwa vitambulisho vilivyoibiwa. Watumiaji wengi hutumia tena anwani sawa za barua pepe (na wakati mwingine nywila). Anwani za kutupwa huvunja mtindo huo. Hata kama nywila itatumika tena (usifanye hivyo!), anwani hiyo haitalingana na akaunti zako muhimu. DBIR ya Verizon inaeleza jinsi kufichuliwa kwa vitambulisho kunavyochochea udukuzi mpana zaidi na programu za utekaji wa data.
- Uvujaji kupitia vifuatiliaji. Barua pepe za uuzaji mara nyingi huwa na pikseli za ufuatiliaji zinazofichua lini na wapi ulifungua ujumbe. Baadhi ya mifumo ya lakabu huondoa vifuatiliaji; anwani za muda pia hukupa uwezo wa kujitenga kwa mbofyo mmoja—ukiacha kupokea ujumbe, kwa hakika umejiondoa.
- Kudhibiti barua taka. Hutaki orodha iunganishwe na kikasha chako kikuu mara tu orodha hiyo inapouzwa au kuvuja. Anwani ya muda inaweza kustaafishwa bila kuathiri akaunti zako halisi.
Hata hivyo, elewa wazi kikomo chake. Barua pepe ya muda huficha tu anwani ya barua pepe unayowapa tovuti. Haifanyi chochote kwa data nyingine katika ukiukaji huo huo—nambari yako ya simu, maelezo ya malipo, anwani ya usafirishaji, jina la mtumiaji ulilochagua, anwani ya IP, au kitu kingine chochote ulichoandika kwenye fomu hiyo. Inapunguza safu moja ya jedwali lililovuja, si mstari mzima.
Barua pepe ya muda dhidi ya mikakati mingine ya barua pepe (utatumia ipi na lini)
| Mkakati | Mfiduo katika ukiukaji wa data | Faragha dhidi ya wauzaji | Uaminifu kwa akaunti | Matumizi yanayofaa zaidi |
|---|---|---|---|---|
| Barua pepe kuu | Wa juu zaidi (kitambulisho kimoja kila mahali) | Dhaifu (ni rahisi kuhusianisha) | Wa juu zaidi | Benki, mishahara, serikali, masuala ya kisheria |
| Lakabu/kuficha anwani (usambazaji) | Mdogo (ya kipekee kwa kila tovuti) | Imara (huficha anwani; baadhi huondoa vifuatiliaji) | Juu (inaweza kujibu na kusambaza) | Rejareja, majarida ya habari, programu, majaribio |
| Barua pepe ya muda (kikasha cha matumizi ya mara moja) | Mfiduo mdogo zaidi na urahisi mkubwa zaidi wa kuitenganisha | Inafaa sana kwa tovuti zisizoaminika | Hutofautiana kulingana na huduma; si kwa kuingia kwenye akaunti muhimu | Zawadi, vipakuliwa, vizuizi vya kuponi, uthibitishaji wa mara moja |
| Ujanja wa "+tag" (gmail+tag@) | Wastani (bado hufichua anwani ya msingi ya barua pepe) | Wastani | Juu | Uchujaji wa kiwango kidogo; si hatua ya faragha |
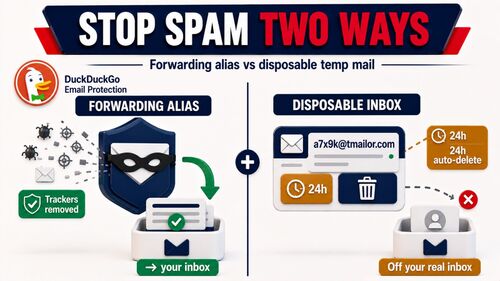
Lakabu na vinyago ni zana za faragha zilizoandikwa vizuri; barua pepe ya muda ndiyo chaguo la haraka zaidi na linaloweza kutupwa kwa urahisi zaidi unapokataa anwani yako halisi iwe katika eneo la mlipuko.
Mfano wa vitendo: wakati wa kutumia barua pepe ya muda dhidi ya anwani yako halisi
- Tumia barua pepe yako halisi tu pale ambapo uthibitishaji wa utambulisho ni muhimu (benki, kodi, malipo, milango ya huduma za afya).
- Tumia lakabu/kificho kwa akaunti utakazodumisha (ununuzi, huduma za matumizi, usajili).
- Tumia barua pepe ya muda kwa kila kitu kingine: vipakuliwa vya muda mfupi, maudhui yaliyofungwa, misimbo ya mara moja ya huduma zisizo hatarishi sana, kujisajili kwa beta, majaribio ya mijadala, kuponi za matangazo. Ikivuja, unaiacha na kuendelea na shughuli zako.
Kwa nini huduma ya barua pepe ya muda inaweza kuwa salama zaidi (ikitumiwa ipasavyo)
Ikitumiwa kwa kujisajili kwenye huduma zisizoaminika sana badala ya akaunti muhimu, huduma ya barua pepe ya muda huongeza ustahimilivu kwa muundo wake:
- Kutenganisha na kutoweza kutumika tena. Kila tovuti huona anwani tofauti. Hifadhidata moja ikivunjwa, washambuliaji hawapati kiotomatiki barua pepe unayotumia kwa benki, malipo, au akaunti zako za muda mrefu; hivyo uvujaji hubaki kwenye anwani hiyo ya kutupwa.
- Mfiduo wa muda mfupi. Kwenye tmailor.com, ujumbe hubaki ukionekana kwa takriban saa 24 tangu kuwasili, hivyo barua pepe ya zamani ya uthibitishaji haikai kwenye kikasha cha muda mrefu ikisubiri kukusanywa baadaye.
- Vikomo vilivyojengeka ambavyo vina athari pande zote. Kikasha hiki hupokea ujumbe pekee, na viambatisho vinavyoingia huondolewa, kwa hivyo faili hasidi haiwezi hata kukufikia kupitia humo—wala faili halali haiwezi, na hiyo ndiyo gharama ya ulinzi huo.
Kumbuka: Barua pepe ya muda sio risasi ya fedha. Haisimbi ujumbe kwa njia fiche, hailindi nambari yoyote ya simu, data ya malipo, au jina la mtumiaji unalotoa kwenye tovuti, na haipaswi kutumiwa unapohitaji urejeshaji wa kudumu wa akaunti au utambulisho wa uhakika wa hali ya juu. Itumie pamoja na kidhibiti cha nywila na MFA.
Tathmini ya kesi: data ya ukiukaji wa usalama ya 2025 inamaanisha nini kwa watu binafsi
- Matumizi mabaya ya vitambulisho bado ndiyo tishio kuu. Kutumia anwani moja ya barua pepe kwenye intaneti huongeza hatari ya matumizi ya anwani hiyo tena. Anwani za barua pepe za muda pamoja na nywila za kipekee hutenga madhara ya ukiukaji.
- Ransomware hustawi kutokana na vitambulisho vilivyofichuliwa. Katika DBIR ya 2025, 54% ya waathiriwa wa ransomware walionekana katika orodha za vitambulisho vilivyokusanywa na infostealer, na 40% ya vitambulisho hivyo vilivyofichuliwa vilikuwa na anwani ya barua pepe ya kampuni—kiungo cha moja kwa moja kutoka kwa utambulisho wa barua pepe uliovuja hadi kwenye tukio kubwa zaidi.
- Kiwango cha uvujaji ni kikubwa sana. Kwa kuwa zaidi ya 17.7 bilioni za akaunti tayari zimo katika hifadhidata za ukiukaji wa usalama zilizo wazi kwa umma, chukulia kwamba anwani yoyote ya barua pepe unayofichua inaweza hatimaye kuvuja; panga usalama wako binafsi kwa kuzingatia dhana hiyo.
Hatua kwa Hatua: jenga mchakato wa kujisajili unaostahimili ukiukaji wa usalama (kwa kutumia barua pepe ya muda)
Hatua ya 1: Ainisha tovuti.
Je, hii ni benki/huduma ya msingi (tumia barua pepe yako halisi), akaunti ya muda mrefu (tumia lakabu/barakoa), au lango la matumizi ya mara moja lisiloaminika sana (tumia barua pepe ya muda)? Amua kabla ya kujisajili.
Hatua ya 2: Unda anwani ya kipekee ya barua pepe.
Kwa lango lisiloaminika sana, tengeneza anwani mpya ya barua pepe ya muda. Kwa akaunti za kudumu, tengeneza lakabu/barakoa mpya. Usitumie tena anwani ileile kwenye huduma zisizohusiana.
Hatua ya 3: Tengeneza nywila ya kipekee na uihifadhi.
Tumia kidhibiti cha nywila; usiwahi kutumia tena nywila. Hii hukata mnyororo wa kutumia tena vitambulisho vilivyoibwa. (HIBP pia hutoa hifadhidata ya nywila za kuepuka nywila zinazojulikana kuwa zimeathiriwa.)
Hatua ya 4: Washa MFA inapopatikana.
Pendelea passkey zinazotumia programu au TOTP badala ya SMS. Hii hupunguza hatari ya hadaa na matumizi tena ya vitambulisho vilivyoibwa. (DBIR huonyesha mara kwa mara kwamba uhandisi wa kijamii na matatizo ya vitambulisho huchangia ukiukaji wa usalama.)
Hatua ya 5: Punguza ufuatiliaji wa chinichini.
Soma barua za masoko huku picha za mbali zikiwa zimezimwa; hilo huzuia pikseli nyingi za ufuatiliaji kuwashwa. Ikiwa ni lazima uendelee kupokea jarida hilo, lipitishe kupitia lakabu inayoweza kuondoa vifuatiliaji.
Hatua ya 6: Badilisha au acha kutumia.
Ikiwa barua taka itaongezeka au ukiukaji wa usalama utaripotiwa, acha kutumia anwani ya barua pepe ya muda. Kwa lakabu, izime au ielekeze upya. Hiki ndicho "kitufe chako cha dharura."
Kwa nini (na lini) kuchagua tmailor.com kwa barua pepe ya muda
- Dimbwi kubwa la vikoa vinavyobadilika. Anwani za nasibu huchaguliwa kutoka kwenye dimbwi kubwa la vikoa kwenye miundombinu ya barua pepe ya Google, ambalo halijawekwa wazi kimakusudi; kichupo cha jina maalum hufichua seti ndogo unayoweza kuchagua. Anwani nyingi tofauti hupunguza uwezekano wa kuhusianishwa kwenye tovuti unazojiandikisha.
- Muda mfupi wa kuhifadhi kwa chaguo-msingi. Hakuna usajili, ni za kupokea pekee, na ujumbe hubaki kuonekana kwa takriban saa 24 tangu kuwasili—kwa hivyo barua pepe ya uthibitishaji haikai kwenye kikasha cha muda mrefu.
- Tumia tena bila akaunti. Access Token ni ufunguo wa kurejesha unaokuwezesha kufungua tena anwani ileile baadaye—si nenosiri, wala si kufuli linalowazuia wengine kuifikia. Ukiupoteza, anwani hiyo hupotea kabisa, kwa kuwa hakuna anayeweza kuutoa tena.
- Ufikiaji Ufikiaji wa majukwaa mengi (Wavuti, Android, iOS, Telegram bot).
- Vikomo vikali. Haiwezi kutuma au kujibu, na viambatisho vinavyoingia huondolewa—kwa hivyo huwezi kamwe kufungua au kupakua faili iliyotumwa kwenye anwani hiyo. Hilo hufunga njia za matumizi mabaya, lakini pia ni kizuizi halisi kwako.
Unataka kuijaribu? Anza na anwani ya kikasha cha barua cha muda, jaribu mtiririko wa barua wa dakika 10, au utumie tena anwani ya muda kwa tovuti unayoitembelea mara chache.
Vidokezo vya kitaalamu (zaidi ya barua pepe)
- Usitumie tena majina ya watumiaji. Anwani ya barua pepe ya kipekee ni nzuri, lakini bado unaweza kuhusianishwa ikiwa jina lako la mtumiaji ni lilelile kila mahali.
- Fuatilia arifa za ukiukaji wa data. Jisajili kwenye ufuatiliaji wa kikoa (kwa mfano, arifa za kikoa za HIBP kupitia wasimamizi wa kikoa chako) na ubadilishe vitambulisho mara moja unapoarifiwa.
- Tenga nambari za simu pia. Zana nyingi za kutumia lakabu huficha nambari za simu ili kupunguza barua taka za SMS na vishawishi vya kubadilisha SIM.
- Imarisha kivinjari chako. Zingatia mipangilio-msingi inayoheshimu faragha na viendelezi vya kuzuia vifuatiliaji. (EFF ina rasilimali za kielimu kuhusu ufuatiliaji na kanuni za kujiondoa kwenye ufuatiliaji.)
Maswali yanayoulizwa mara kwa mara
1) Je, barua pepe ya muda inaweza kupokea misimbo ya uthibitishaji (OTP)?
Ndiyo, kwa huduma nyingi. Hata hivyo, baadhi ya tovuti hukataa barua pepe za matumizi ya mara moja kwa mujibu wa sera zao, na huo ni uamuzi wao—kwa huduma za benki, serikali au akaunti yoyote unayopaswa kuhifadhi, tumia barua pepe yako kuu au lakabu ya kudumu badala ya kujaribu kukwepa kizuizi hicho.
2) Ikiwa anwani ya barua pepe ya muda itavuja, nifanye nini?
Iache kutumika mara moja na, ikiwa ulitumia tena nywila hiyo hiyo mahali pengine (usiifanye hivyo), badilisha nywila hizo. Angalia ikiwa anwani hiyo inaonekana katika hifadhidata za umma za uvujaji wa data.
3) Je, vinyago vya barua pepe au barua pepe ya muda huzuia vifuatiliaji?
Kwa kiasi fulani. Baadhi ya huduma za lakabu huondoa pikseli za ufuatiliaji kwa niaba yako. Barua pepe ya muda haiahidi kufanya hivyo, kwa hiyo hatua ya kuaminika ni kuzima picha za mbali katika programu yoyote unayotumia kusoma barua pepe—hilo pekee huzuia ufuatiliaji wa kufunguliwa kwa barua pepe na kuvuja kwa anwani ya IP kwa kiwango kikubwa.
4) Je, barua pepe ya muda ni halali?
Ndiyo—matumizi mabaya si halali. Imekusudiwa kwa ajili ya faragha na kudhibiti barua taka, si kwa udanganyifu. Daima zingatia masharti ya tovuti.
5) Je, ninaweza kuendelea kutumia anwani ileile ya barua pepe ya muda?
Kwenye tmailor.com, ndiyo: unaweza kufungua tena anwani ileile kwa kutumia access token yake. Kumbuka tofauti hii—anwani inapatikana tena, lakini ujumbe wa zamani wa zaidi ya saa 24 huwa tayari umefutwa. Hifadhi token hiyo kwa usalama, kwa sababu ikipotea haiwezi kutolewa tena.
6) Je, nifanye nini ikiwa tovuti itazuia barua pepe za matumizi ya mara moja?
Tumia lakabu/barakoa ya kudumu kutoka kwa mtoa huduma anayeaminika, au tumia barua pepe yako kuu ikiwa utambulisho ni muhimu. Baadhi ya watoa huduma wana masharti makali zaidi kuliko wengine.
7) Je, bado ninahitaji MFA ikiwa ninatumia barua pepe ya muda?
Bila shaka. MFA ni muhimu ili kujilinda dhidi ya hadaa na matumizi ya tena ya vitambulisho vilivyoibiwa. Barua pepe ya muda hupunguza uwezekano wa kufichuliwa; MFA hupunguza hatari ya kutwaliwa kwa akaunti hata vitambulisho vinapovuja.
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.