 Tmailor
Var får spammare din e-postadress ifrån? 7 vanliga källor och vad du kan göra
Om du undrar hur spammare fick din e-postadress kan den ha kommit från ett dataintrång, en registreringslista, en offentlig sida eller en enkel gissning. Här får du veta hur du hittar den troliga källan, avregistrerar dig säkert och håller nästa läcka borta från din vanliga inkorg.
Snabb åtkomst
Var får spammare tag i din e-postadress?
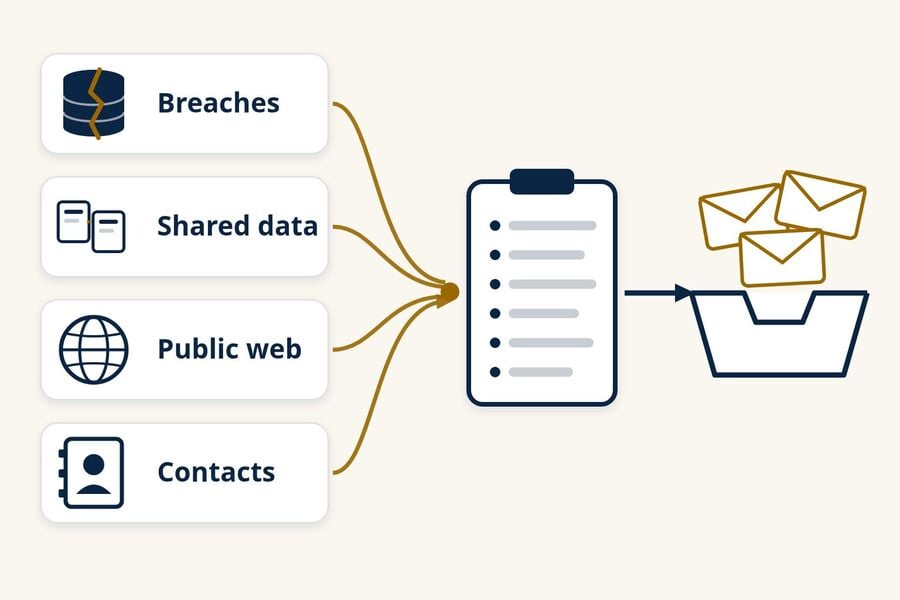
Spammare får tag i din e-postadress från ett antal vanliga källor: kunddatabaser som drabbats av dataintrång, företag och datamäklare som delar kontaktlistor, offentliga webbsidor och profiler, andras kontakter och meddelandetrådar, nätfiskeformulär och gissade adresser. Att du får spam betyder inte att din inkorg har hackats, och om du inte har använt en separat adress för varje registrering är det ofta omöjligt att bevisa den exakta källan.
En exponerad adress och ett hackat konto är två olika problem. En spammare behöver bara din adress för att skicka e-post till dig, men skulle behöva ditt lösenord för att läsa den. Samma adress kan finnas på många listor samtidigt, så att täppa till en läcka stoppar sällan spammen över en natt.
- När en adress väl finns på en lista kan du sällan få den borttagen överallt, men du kan sluta fylla på nya listor.
- Avanmäl dig bara från utskickslistor du känner igen; rapportera i stället okända eller misstänkta avsändare som skräppost.
- En separat adress eller ett alias för varje registrering är det tydligaste praktiska sättet att se var spammen började.
- Tillfällig e-post passar för engångsregistreringar med låg risk, inte för konton som du behöver behålla eller återställa.
Sju vanliga källor till e-postadresser som får spam
Varje källa nedan fungerar på sitt sätt, lämnar olika ledtrådar och kräver olika åtgärder. En adress kan komma från flera av dem samtidigt, och spammare byter listor med varandra, så den första källan är ofta svår att ringa in.
1. Dataintrång hos tjänster du har använt
När en butik, app eller ett forum som du har registrerat dig hos drabbas av ett dataintrång kan kunddatabasen kopieras, säljas eller läggas ut online. Om de exponerade uppgifterna innehåller e-postadresser kan dessa adresser senare dyka upp på spam- och nätfiskelistor. Data som kopierats från ett gammalt konto kan fortsätta cirkulera även efter att du har stängt kontot.
Ledtrådar: spam eller nätfiske som nämner tjänsten vid namn, eller en ökning av spam strax efter ett meddelande om intrång. Vad som hjälper: kontrollera din adress på Have I Been Pwned, en gratis tjänst för att söka efter dataintrång, och anmäl dig till dess aviseringar om du vill få besked om framtida intrång. Ett rent resultat bevisar inte att din adress aldrig har exponerats, eftersom tjänsten bara täcker intrång som finns i dess egen datamängd. Om ett intrång gällde ett lösenord som du återanvände bör du byta det överallt där du använde det. För att begränsa vad nästa intrång kan avslöja, se hur tillfällig e-post kan minska konsekvenserna av dataintrång.
2. Registreringar, leadformulär och företag som delar data
Många webbplatser ber om en e-postadress innan du kan köpa, ladda ner, delta i en utlottning, göra ett quiz eller fortsätta läsa. Vissa använder den bara för sin egen marknadsföring. Andra delar den med "partner", "affiliates" eller "sponsorer" enligt sin integritetspolicy eller sina tävlingsregler, och en förkryssad samtyckesruta kan vara allt som krävs. FTC:s konsumentguide "How To Get Less Spam in Your Email" påpekar att företag kan dela eller sälja din adress och föreslår att du kontrollerar integritetspolicyn innan du lämnar ut den.
Ledtrådar: marknadsföring från varumärken du aldrig har kontaktat, som börjar strax efter en registrering eller utlottning. Vad som hjälper: avmarkera rutor för partnermarknadsföring, hoppa över utlottningar vars regler nämner att bidrag delas med sponsorer och använd en separat adress för registreringar som du inte helt litar på.
3. Datamäklare och listsäljare
Datamäklare samlar in information från offentliga register, köp och onlineaktivitet och säljer sedan profiler och marknadsföringslistor. FTC:s studie från 2014 av nio datamäklare, "Data Brokers: A Call for Transparency and Accountability", visade att mäklare sålde marknadsföringsprodukter, bland annat listor över konsumenter som uppfyller vissa kriterier. Spammare och aggressiva marknadsförare kan köpa eller hyra sådana listor i stället för att själva samla in adresser.
Ledtrådar: spam som redan känner till ditt namn eller din stad. Det kan peka på en mäklare, men det kan också komma från sammanslagna intrångsdata, så se det som en antydan snarare än bevis. Vad som hjälper: förfrågningar om att avstå till enskilda mäklare kan minska framtida delning, även om de inte kan återkalla listor som redan har sålts. Invånare i Kalifornien kan använda delstatens Delete Request and Opt-out Platform (DROP) för att skicka en raderingsbegäran till registrerade datamäklare, som sedan den 1 augusti 2026 har varit skyldiga att behandla sådana förfrågningar, med förbehåll för juridiska undantag.
4. Offentliga sidor, profiler, forum och register
Automatiserade program skannar offentliga webbsidor och kopierar allt som ser ut som en e-postadress. Vanliga platser är personliga och företagswebbplatser, foruminlägg, cv:n online, PDF:er, kommentarsfält, offentliga profiler på sociala medier och i företagssammanhang samt vissa offentliga register. Äldre offentliga WHOIS-poster för domännamn kunde också avslöja en registrants e-postadress. År 2018 begränsade ICANN publiceringen av personliga kontaktuppgifter för generiska toppdomäner och krävde i stället en anonymiserad e-postadress eller ett webbformulär.
Ledtrådar: sök efter din fullständiga adress inom citattecken. Ett resultat visar var adressen är offentligt synlig, men inget resultat bevisar inte att den aldrig har publicerats, eftersom arkiverade eller oindexerade sidor inte dyker upp. Vad som hjälper: ta bort adressen där du kan, använd ett kontaktformulär i stället för en utskriven adress, dölj din e-post i profilens integritetsinställningar och aktivera domänintegritet om du äger en webbplats.
5. Andras kontakter och meddelandetrådar
Din adress finns också i andras adressböcker, gamla e-posttrådar och gruppmeddelanden. Om ett av dessa konton eller en av dessa enheter komprometteras kan dess kontaktlista och konversationer kopieras. Långa CC-kedjor och vidarebefordrade meddelanden exponerar dessutom varje synlig mottagare för alla som senare tar emot dem.
Ledtrådar: spam som verkar komma från en vän eller kollega, eller som återanvänder ämnesraden från en äkta gammal tråd. Vad som hjälper: använd BCC för gruppmeddelanden, håll din säkerhetsprogramvara uppdaterad enligt FTC:s rekommendation och berätta för en kontakt om dennes konto verkar skicka mejl som personen inte har skrivit.
6. Nätfiskesidor och vilseledande formulär
En falsk inloggningssida, en undersökning, ett påstående om vinst eller ett meddelande om att "bekräfta ditt konto" kan samla in din e-postadress direkt, ofta tillsammans med ett lösenord. Här är adressen en bieffekt; det egentliga målet är ditt konto. Om du angav ett lösenord på en sida som du nådde via ett oväntat mejl bör du behandla det som ett kontoproblem snarare än ett spamproblem: byt lösenord på den riktiga webbplatsen och aktivera tvåfaktorsautentisering.
Vad som hjälper: öppna viktiga webbplatser via ditt eget bokmärke eller din app i stället för via länkar i e-post, och var försiktig med formulär som ber om lösenordet till din e-post.
7. Gissade adresser
Spammare skickar också till adresser som de aldrig har hittat någonstans, utan som är uppbyggda av vanliga namn och vanliga adressformat hos populära leverantörer eller företagsdomäner. FTC:s vägledning för efterlevnad av CAN-SPAM räknar adressskördning och dessa "ordboksattacker" bland försvårande överträdelser som kan medföra extra straff, men det hindrar inte avsändare som struntar i lagen.
Ledtrådar: spam till en adress som du knappt har använt eller aldrig har delat, särskilt en kort adress eller en som bygger på ett namn. Vad som hjälper: förlita dig på din leverantörs spamfilter. Du behöver inte överge en adress enbart på grund av detta, men en mindre förutsägbar adress kan vara till hjälp för nya konton.
Varför får jag plötsligt så mycket spam?
Ett plötsligt hopp betyder oftast att din adress har hamnat på en ny lista, eller att en gammal lista har börjat skickas ut igen. Vanliga orsaker är ett nyligen avslöjat dataintrång, en registrering eller utlottning som delade din adress, eller en ny kampanj som ditt spamfilter ännu inte har lärt sig att fånga. Spam kommer ofta i omgångar eftersom listor byts och skickas ut i bulk.
Tre snabba frågor kan ringa in orsaken:
- Har du registrerat dig för något nytt de senaste veckorna?
- Nämner spammet ett specifikt företag, en produkt eller ett gammalt konto?
- Visar en sökning i intrångsregister ett nyligen intrång för din adress?
Svar, klick och laddade bilder
Vissa spammare letar också efter tecken på att en adress används. Att svara på spam, klicka på dess länkar (inklusive avprenumerationslänken) eller ladda dess fjärrbilder kan visa avsändaren att ett meddelande har nått en fungerande inkorg. Signalen är inte tillförlitlig eftersom vissa e-postappar och säkerhetsskannrar laddar bilder automatiskt, men du tjänar inget på att skicka den. Rapportera meddelandet i stället för att svara.
En flod av registreringsbekräftelser
Om dussintals eller hundratals nyhetsbrevsbekräftelser eller välkomstmejl anländer inom några timmar kan någon ha registrerat din adress på många webbplatser samtidigt. Detta kallas ibland prenumerationsbombning. Det kan vara ren och skär trakasseri, men det kan också vara avsett att dölja en riktig varning, som en orderbekräftelse eller en avisering om lösenordsbyte, i bruset. Kontrollera dina viktiga konton genom att öppna den officiella appen eller skriva in webbplatsens adress själv, inte genom att följa länkar i floden, och klicka inte på bekräftelselänkarna.
Hur kan du ta reda på vem som sålde eller läckte din e-postadress?
Vanligtvis kan du inte bevisa vem som sålde eller läckte en adress när spammen väl har börjat. En unik adress eller ett alias visar var du ursprungligen använde adressen, men den kan inte skilja en försäljning från ett intrång hos en leverantör eller senare delning. Tidpunkten, personuppgifter och företaget som nämns i ett meddelande är ledtrådar, inte bevis.
Använd en separat adress eller ett alias för varje registrering
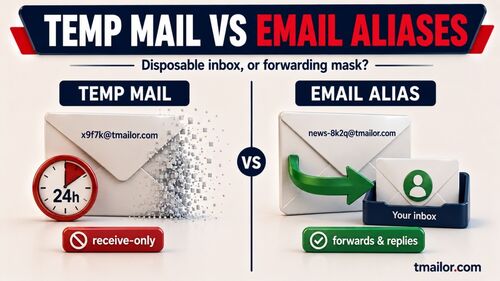
Gmail och Google Workspace stöder plusadressering: att lägga till en tagg efter ditt användarnamn, till exempel dittnamn+butik, levereras fortfarande till din huvudinkorg, och taggen visar vilken version av adressen avsändaren använde. Plusadressering är dock bara en ledtråd: ett formulär kan avvisa plustecknet, och taggen kan tas bort innan adressen delas. Vidarebefordringsalias går längre, eftersom varje alias är en separat adress som du kan stänga av. Vår jämförelse av tillfälliga e-post- och e-postalias förklarar förklarar vilken typ som passar för konton du behåller.
En unik adress visar vilken adress som läckte, inte vem som läckte den. Företaget kan ha sålt den, en av dess leverantörer kan ha utsatts för ett intrång, eller så kan en lista ha skickats vidare längre fram i kedjan.
Vilka uppgifter i ett meddelande som kan och inte kan berätta något
Adressen i fältet "Till", eventuella plus-taggar och när spammen började är de mest användbara uppgifterna. Fullständiga meddelandehuvuden visar vilka servrar ett meddelande har passerat och om det klarade autentiseringskontrollerna, men de kan inte visa vem som sålde eller delade din adress. Spammare skickar ofta via tjänster eller komprometterade maskiner som inte har något med den ursprungliga läckan att göra.
Är det säkert att klicka på avregistrera?
Det är säkert att avregistrera sig från en e-postlista som du känner igen och minns att du anmälde dig till, helst med din e-postapps inbyggda avregistreringsknapp. För okända, misstänkta eller förfalskade avsändare ska du inte följa avregistreringslänken alls; markera meddelandet som skräppost eller nätfiske i stället.
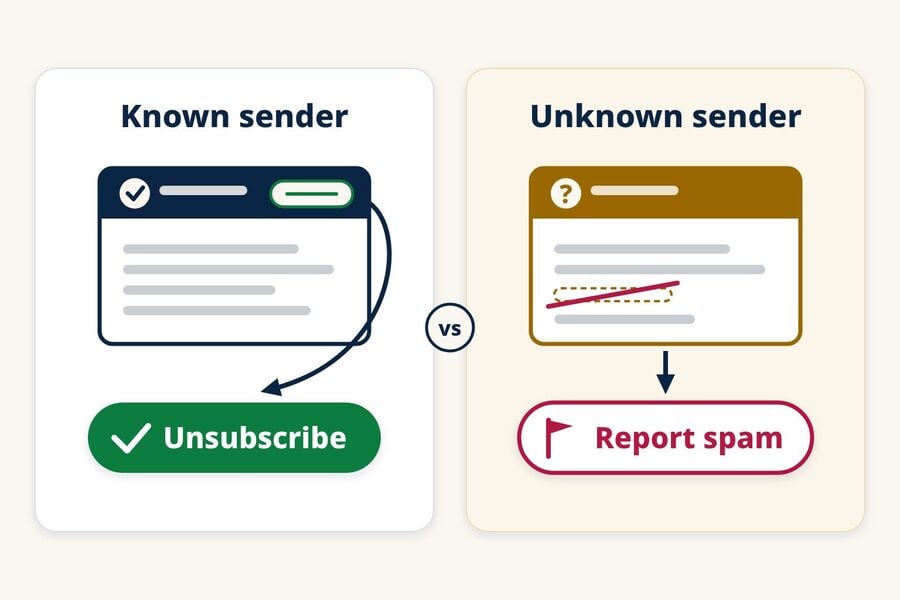
Använd din e-postapps avregistreringsfunktion
Seriösa marknadsförare har både juridiska och praktiska skäl att respektera avregistreringar. I USA anger FTC:s CAN-SPAM-guide att kommersiell e-post måste erbjuda ett sätt att avregistrera sig, att förfrågningar måste efterlevas inom 10 arbetsdagar och att avregistreringsmekanismen måste fortsätta fungera i minst 30 dagar efter att meddelandet skickats. Avsändare får inte ta ut en avgift eller begära mer än din e-postadress, och efter att du avregistrerat dig får de inte sälja eller överföra din adress, förutom till ett företag som anlitats för att hjälpa dem att följa lagen.
Google kräver också att avsändare som skickar mer än 5 000 meddelanden per dag till Gmail-konton stöder avregistrering med ett klick för marknadsförings- och prenumerationsmeddelanden. Meddelanden som följer reglerna har standardhuvuden för avregistrering som Gmail och andra e-postappar kan använda för att visa ett avregistreringsalternativ, så att du slipper leta igenom meddelandet eller besöka en sida som avsändaren valt. FTC:s guide om skräppost rekommenderar också de avregistreringsfunktioner som din e-postleverantör erbjuder.
När du inte ska följa en avregistreringslänk
- Du känner inte igen företaget, eller så har du aldrig anmält dig.
- Avsändarens namn eller domän imiterar ett varumärke du känner till, med små stavfel eller en orelaterad domän.
- Avregistreringssidan ber dig logga in, ange ett lösenord eller lämna mer än din e-postadress.
- Länken startar en nedladdning, eller så pressar meddelandet dig att agera snabbt.
En avsändare som redan struntar i lagen har ingen anledning att respektera din begäran, och dess länk kan bekräfta din adress eller leda till en nätfiskesida. Rapportera meddelandet och gå vidare.
Hur du minskar skräpposten du redan får
Du kan inte ta bort din adress från varje kopierad lista, så att stoppa skräppost handlar oftast om att filtrera och rapportera den snarare än att stoppa varje utskick. FTC:s konsumentråd rekommenderar dessa grundläggande åtgärder:
- Markera skräppost som skräppost eller skräp i din e-postapp.
- Blockera ihärdiga avsändare eller domäner när samma källa fortsätter att komma igenom.
- Titta i skräppostmappen då och då efter riktig e-post som fastnat av misstag.
- Rapportera oönskade meddelanden till din e-postleverantör och anmäl bedrägerier till FTC på ReportFraud.ftc.gov.
Som en extra försiktighetsåtgärd bör du inte svara på misstänkta meddelanden eller ringa telefonnummer som anges i dem.
Att byta till en ny adress är en sista utväg. Det hjälper bara om du flyttar dina viktiga konton noggrant och skyddar den nya adressen bättre än den gamla.
Håll din huvudadress borta från framtida registreringslistor
Det mest effektiva långsiktiga steget är att ge färre företag din huvudadress. En enkel uppdelning i tre nivåer fungerar för de flesta:
- Huvudadress: bank, arbete, myndighetstjänster och alla konton du skulle behöva för att återställa åtkomst.
- Vidarebefordringsalias: shopping, prenumerationer och konton du behåller, så att du kan stänga av ett alias som börjar få spam.
- Tillfällig e-post: engångsnedladdningar, kuponger, forumtest och andra lågriskanmälningar som du inte tänker behålla.
När tillfällig e-post passar och när den inte gör det
En tillfällig e-postadress håller enstaka anmälningar borta från din huvudsakliga inkorg. Om en adress som du bara använde för en enda anmälan senare får spam är den anmälan en användbar ledtråd, även om den inte kan bevisa om företaget, en av dess leverantörer eller någon längre fram i kedjan delade adressen. Om du är ny på idén täcker den här översikten av hur tillfällig e-post fungerar grunderna.
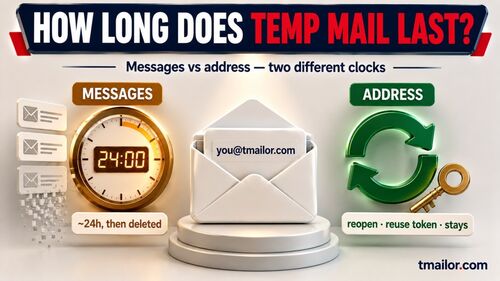
Tmailor tar bara emot, så du kan inte skicka eller svara från adressen, och den tar inte emot bilagor. Meddelanden raderas automatiskt ungefär 24 timmar efter att de anlänt. Du kan återvända till samma adress senare med dess access token, eller från Created Emails om du var inloggad på ett gratis Tmailor-konto när du skapade den. En förlorad token för en gästadress kan inte återställas, och vissa webbplatser blockerar domäner för tillfällig e-post. Det gör tillfällig e-post olämplig för bankärenden, arbete, köp där du kan behöva kvitton eller något konto som du kan behöva återställa. Läs mer om vardagliga användningsområden i vår guide till tillfälligt e-post- och skräppostskydd.
Vanliga frågor
Varför får jag spam som inte är adresserat till mig?
Din adress var förmodligen en dold (BCC) mottagare eller en del av en e-postlista. Spammare anger ofta en annan adress, eller ingen alls, i Till-raden och skickar den riktiga listan som dolda mottagare, så din adress syns inte trots att meddelandet nådde dig. E-post som skickas till ett alias eller en vidarebefordringsadress kan se likadan ut.
Betyder det att mitt e-postkonto har hackats om jag får spam?
Vanligtvis inte. För att skicka spam till dig behövs bara din adress, inte åtkomst till din inkorg. Tecken på en verklig kompromettering ser annorlunda ut: skickade meddelanden som du inte har skrivit, inloggnings- eller lösenordsändringsvarningar som du inte har utlöst, vidarebefordringsregler som du inte har skapat, eller kontakter som säger att de har fått konstig e-post från dig.
Kan en spammare se att jag har öppnat ett mejl?
Ibland. Om din e-postapp laddar fjärrbilder kan en bildförfrågan tala om för avsändarens server att meddelandet laddades och när. Det är inte bevis på att du har läst det, eftersom vissa appar laddar bilder via en proxy och säkerhetsskannrar kan öppna meddelanden automatiskt. Om du stänger av automatiska fjärrbilder i din e-postapp försvagas den här signalen.
Bör jag byta e-postadress på grund av spam?
Vanligtvis inte som första steg. Filter, rapportering och separata adresser för nya anmälningar hanterar det mesta av spammen. Överväg en ny adress bara om den gamla har blivit oanvändbar, och planera flytten: uppdatera viktiga konton och återställningsinställningar först och fortsätt sedan att kontrollera den gamla adressen tillräckligt länge för att fånga upp det du har missat.
Är all oombedd kommersiell e-post olaglig i USA?
Nej. CAN-SPAM Act förbjuder inte oombedd kommersiell e-post, utan fastställer regler för den. Reglerna kräver sanningsenlig information i rubriker och ämnesrader, att meddelandet identifieras som en annons, en giltig postadress och en fungerande avregistrering som respekteras inom 10 arbetsdagar. Insamling av adresser och ordboksattacker räknas som försvårande överträdelser.
Du kan inte spåra varje spammeddelande, men du kan sluta fylla på nya listor
Spam börjar med en adress som någon har samlat in, delat eller gissat, och när den väl cirkulerar kan du inte dra tillbaka den. Det du kan styra är hur många nya listor som får se din huvudadress. Rapportera det som tar sig igenom, avregistrera dig bara från avsändare du känner igen och håll engångsanmälningar åtskilda. Nästa gång en nedladdning eller kupong ber om en e-postadress, skapa ett gratis tillfälligt mejl i stället för att använda din riktiga.
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.