Tmailor
Hur tillfällig e-post hjälper till att skydda din identitet från stora dataintrång
Varje dataintrång börjar med en databas full av e-postadresser – och om din finns med blir du ett mål för credential stuffing, nätfiskekampanjer och identitetsstöld. Ju fler tjänster som har din riktiga e-postadress, desto större är chansen att åtminstone en av dem blir komprometterad. Tillfällig e-post minskar den attackytan. Den här guiden förklarar hur dataintrång går till, varför din e-postadress är den mest värdefulla uppgift de avslöjar, och hur användning av tillfälliga adresser vid registreringar med lågt förtroende håller din verkliga identitet borta från de databaser som hamnar på dark web-marknadsplatser.
Snabb åtkomst
TL;DR / Viktiga slutsatser
- Intrången blir alltmer komplexa; stulna inloggningsuppgifter är fortfarande en av de vanligaste vägarna in, medan ransomware förekommer i nästan hälften av alla intrång. Tillfällig e-post minskar "sprängradien" när webbplatser läcker data.
- IBM uppskattar den globala genomsnittskostnaden för ett dataintrång 2025 till cirka 4,44 miljoner dollar—ett bevis på att det spelar roll att begränsa spridningen från en läckt e-postadress.
- Genom att använda unika adresser för ett enda ändamål vid registreringar förhindrar du att din verkliga identitet kopplas samman i stor skala mellan databaser som läckt, och du minskar risken för credential stuffing. Have I Been Pwned spårar redan fler än 17,7 miljarder komprometterade konton – utgå från att läckor kommer att ske.
- E-postmasker/alias är i dag ett vanligt integritetsråd; de kan också ta bort spårare. Tillfällig e-post är den snabbaste varianten med lägst friktion och passar utmärkt för webbplatser du inte litar på, provperioder och kuponger.
- Använd inte tillfällig e-post för kritiska konton (bank, lönehantering, myndigheter). Kombinera den med en lösenordshanterare och MFA överallt annars.
Bakgrund och kontext: varför e-post är den centrala svagheten vid intrång
Om angripare kan återanvända samma identitet (din primära e-postadress) hos dussintals tjänster som läckt kan de koppla ihop konton, rikta övertygande nätfiske mot dig och försöka med credential stuffing i stor skala. I Verizons Data Breach Investigations Report 2025 är missbruk av inloggningsuppgifter den vanligaste vägen in för andra året i rad; ransomware förekommer i 44 % av intrången, upp från 32 % året innan; den mänskliga faktorn är inblandad i cirka 60 % av intrången; och inblandningen av tredje part fördubblades från 15 % till 30 % – vilket innebär att dina data kan läcka även när intrånget inte är "ditt".
De ekonomiska konsekvenserna är inte teoretiska. IBM uppskattar den globala genomsnittskostnaden för dataintrång till 4,44 miljoner dollar 2025 (högre i vissa regioner, till exempel 10,22 miljoner dollar i USA). "Kostnaden" för en enskild person är identitetskapning, överfylld inkorg, nätfiske, förlorad tid och påtvingade lösenordsbyten.

Samtidigt växer ytan som kan drabbas av intrång. Have I Been Pwned (HIBP) spårar fler än 17,7 miljarder komprometterade konton – en siffra som fortsätter att stiga i takt med läckta stealer-loggar och massiva exponeringar av webbplatser.
Slutsats: Din primära e-postadress är en enda svag punkt. Minska dess exponering överallt där du kan.
Hur tillfällig e-post minskar din personliga "sprängradie"
Tänk på tillfällig e-post som en offerbar identitetstoken: en unik adress med lågt värde som du lämnar till webbplatser som inte behöver din verkliga identitet. Om den webbplatsen läcker ut uppgifter är skadorna till stor del begränsade.
Vad tillfällig e-post motverkar:
- Korrelationsrisk. Angripare och datamäklare kan inte enkelt pussla ihop din verkliga identitet mellan olika intrång om varje webbplats ser en annan adress. Allmänna integritetsriktlinjer rekommenderar nu maskerade eller tillfälliga e-postadresser för registreringar med låg tillit.
- Följder av credential stuffing. Många användare återanvänder samma e-postadresser (och ibland lösenord). Tillfälliga adresser bryter det mönstret. Även om ett lösenord återanvänds (gör inte det!), matchar adressen inte dina kritiska konton. Verizons DBIR påpekar hur exponerade inloggningsuppgifter driver på bredare intrång och ransomware.
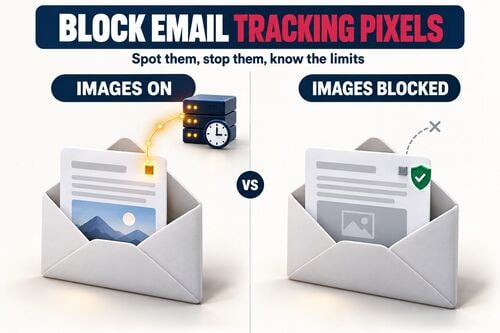
- Läckage via spårare. Marknadsföringsmejl innehåller ofta spårningspixlar som avslöjar när och var du öppnade ett meddelande. Vissa aliaslösningar tar bort spårare; tillfälliga adresser ger dig också möjlighet att koppla bort allt med ett klick – slutar du ta emot har du i praktiken "valt bort" dem.
- Spambegränsning. Du vill inte ha en lista kopplad till din primära inkorg när en lista väl har sålts eller läckt ut. En tillfällig adress kan avvecklas utan att det påverkar dina riktiga konton.
Var dock tydlig med begränsningen. Tillfällig e-post döljer bara den e-postadress du lämnar till en webbplats. Den gör ingenting åt övriga uppgifter i samma intrång – ditt telefonnummer, dina betalningsuppgifter, leveransadress, valda användarnamn, IP-adress eller något annat du skrev in i formuläret. Den krymper en kolumn i den läckta tabellen, inte hela raden.
Tillfällig e-post kontra andra e-poststrategier (när du ska använda vilken)
| Strategi | Exponering vid intrång | Integritet kontra marknadsförare | Tillförlitlighet för konton | Bästa användningsområden |
|---|---|---|---|---|
| Primär e-postadress | Högst (en och samma identitet överallt) | Svag (lätt att korrelera) | Högst | Bank, löneutbetalning, myndigheter, juridik |
| Alias/mask (vidarebefordran) | Låg (unikt per webbplats) | Stark (adressen skyddas; vissa tar bort spårare) | Hög (kan svara och vidarebefordra) | Detaljhandel, nyhetsbrev, appar, provperioder |
| Tillfällig e-post (engångsinkorg) | Lägst exponering och enklast att koppla bort | Starkt för sajter med lågt förtroende | Varierar mellan tjänster; inte för kritiska inloggningar | Utlottningar, nedladdningar, kuponggrindar, engångsverifieringar |
| "+tag"-tricket (gmail+tag@) | Medel (avslöjar fortfarande basadressen) | Medel | Hög | Lätt filtrering; ingen integritetsåtgärd |
Alias och masker är väldokumenterade integritetsverktyg; tillfällig e-post är det snabbaste och mest utbytbara alternativet när du inte vill ha din riktiga adress inom riskzonen.
En praktisk modell: när du ska använda tillfällig e-post jämfört med din riktiga adress
- Använd din riktiga e-post endast där identitetsverifiering är avgörande (banker, skatt, löneutbetalningar, vårdportaler).
- Använd ett alias/en mask för konton du behåller (shopping, el och andra abonnemang, prenumerationer).
- Använd tillfällig e-post för allt annat: kortvariga nedladdningar, innehåll bakom registrering, engångskoder för lågrisktjänster, betaregistreringar, forumprov, kampanjkuponger. Om det läcker överger du adressen och går vidare.
Varför en tjänst för tillfällig e-post kan vara säkrare (rätt använd)
En tjänst för tillfällig e-post som används för registreringar med lågt förtroende i stället för viktiga konton ger motståndskraft redan i sin konstruktion:
- Frikoppling och utbytbarhet. Varje sajt ser en annan adress. Om en databas läcker får angriparna inte automatiskt tag i den e-post du använder för din bank, löneutbetalningar eller långsiktiga konton, så läckan stannar vid en adress du kan kasta bort.
- Kortvarig exponering. På tmailor.com är meddelanden synliga i ungefär 24 timmar från det att de anländer, så ett gammalt verifieringsmejl ligger inte kvar i en långlivad inkorg och väntar på att skrapas senare.
- Inbyggda begränsningar som har både för- och nackdelar. Inkorgen är endast mottagande och inkommande bilagor tas bort, så en skadlig fil kan inte ens nå dig genom den – och det kan inte heller en legitim fil, vilket är kompromissen.
Obs: Tillfällig e-post är ingen universallösning. Den krypterar inte meddelanden, skyddar inte något telefonnummer, betalningsdata eller användarnamn som du lämnar till en webbplats, och den bör inte användas där du behöver varaktig kontoåterställning eller hög säkerhetsidentitet. Kombinera den med en lösenordshanterare och MFA.
Läget i siffror: vad intrångsdata från 2025 innebär för privatpersoner
- Missbruk av inloggningsuppgifter är fortfarande vanligast. Att använda en och samma e-postadress över hela internet förstärker risken med återanvändning. Tillfälliga adresser + unika lösenord isolerar misstagen.
- Ransomware frodas av exponerade inloggningsuppgifter. I DBIR 2025 förekom 54 % av ransomware-offren i läckor med inloggningsuppgifter från infostealers, och 40 % av dessa exponerade uppgifter innehöll en företags-e-postadress – en direkt koppling från en läckt e-postidentitet till en mycket större incident.
- Läckaget är enormt till omfattningen. Med fler än 17,7 miljarder konton som redan finns i offentliga intrångsdatabaser bör du utgå från att varje e-postadress du exponerar förr eller senare kan läcka; bygg din personliga säkerhet kring det antagandet.
Steg för steg: bygg ett intrångssäkert registreringsflöde (med tillfällig e-post)
Steg 1: Klassificera webbplatsen.
Är det här en bank eller ett elbolag (riktig e-post), ett långsiktigt konto (alias/mask) eller en engångsspärr med låg tillit (tillfällig e-post)? Bestäm dig innan du registrerar dig.
Steg 2: Skapa en unik e-postadress.
För spärrar med låg tillit, skapa en ny tillfällig e-postadress. För varaktiga konton, skapa ett nytt alias/en ny mask. Återanvänd aldrig samma adress för orelaterade tjänster.
Steg 3: Generera ett unikt lösenord och spara det.
Använd en lösenordshanterare; återanvänd aldrig lösenord. Det bryter kedjan för återupprepning av intrång. (HIBP erbjuder också en lösenordsdatabas för att undvika kända komprometterade lösenord.)
Steg 4: Aktivera MFA där det är möjligt.
Föredra appbaserade passkeys eller TOTP framför SMS. Det minskar risken för phishing och återuppspelning av inloggningsuppgifter. (DBIR visar gång på gång att social manipulation och problem med inloggningsuppgifter ligger bakom intrång.)
Steg 5: Minimera passiv spårning.
Läs marknadsföringsmejl med fjärrbilder avstängda, vilket hindrar de flesta spårningspixlar från att aktiveras. Om du måste behålla nyhetsbrevet, skicka det via ett alias som kan ta bort spårare.
Steg 6: Rotera eller avveckla.
Om spam ökar eller ett intrång rapporteras, avveckla den tillfälliga adressen. För alias, inaktivera eller dirigera om. Det här är din "nödstopp".
Varför (och när) du bör välja tmailor.com för tillfällig e-post
- En stor, roterande domänpool. Slumpmässiga adresser hämtas från en stor, medvetet opublicerad pool av domäner på Googles e-postinfrastruktur; fliken Anpassat namn visar en mindre uppsättning som du kan välja bland. Fler unika adresser innebär mindre korrelation mellan de webbplatser du registrerar dig på.
- Kort lagringstid som standard. Ingen registrering krävs, endast mottagning, och meddelanden förblir synliga i cirka 24 timmar från det att de anländer – så ett verifieringsmail dröjer sig inte kvar i en långlivad inkorg.
- Återanvänd utan konto. En Access Token är en återställningsnyckel som låter dig öppna samma adress igen senare – inte ett lösenord och inte ett lås som håller någon annan ute. Förlorar du den är en gästadress borta för gott, eftersom ingen kan utfärda den igen. Om du först loggar in på ett gratis Tmailor-konto sparas även de adresser du skapar i dess lista över skapade e-postmeddelanden.
- Åtkomst från flera plattformar (webb, Android, iOS, Telegram-bot och webbläsartillägget Tmailor för skrivbordet).
- Strikta begränsningar. Den kan inte skicka eller svara, och inkommande bilagor tas bort – så du kan aldrig öppna eller ladda ner en fil som skickas till adressen. Det stänger av missbruksvägar, och det är en verklig begränsning även för dig.
Vill du prova? Börja med en generisk tillfällig inkorg, testa ett 10-minuters postflöde eller återanvänd en tillfällig adress för en webbplats du besöker då och då.
Experttips (utöver e-post)
- Återanvänd inte användarnamn. En unik e-postadress är utmärkt, men korrelation uppstår ändå om ditt användarnamn är identiskt överallt.
- Håll koll på notiser om dataintrång. Prenumerera på domänövervakning (t.ex. HIBP-domännotiser via dina domänadministratörer) och byt omedelbart inloggningsuppgifter när du får en varning.
- Segmentera även telefonnummer. Många aliasverktyg maskerar telefonnummer för att motverka SMS-spam och bete för SIM-kortsbyten.
- Härda din webbläsare. Överväg integritetsvänliga standardinställningar och tillägg som blockerar spårare. (EFF tillhandahåller utbildningsmaterial om spårning och normer för att avstå.)
Vanliga frågor
1) Kan tillfällig e-post ta emot verifieringskoder (OTP)?
Ja, för många tjänster. Men vissa webbplatser avvisar tillfällig e-post enligt sina regler, och det är deras beslut att fatta – för bank, myndigheter eller vilket konto du än måste behålla bör du använda din primära e-postadress eller ett beständigt alias i stället för att försöka kringgå blockeringen.
2) Om en tillfällig adress läcker ut, vad ska jag göra?
Avveckla den omedelbart och, om du har återanvänt samma lösenord någon annanstans (gör inte det), byt ut dessa lösenord. Kontrollera om adressen förekommer i de offentliga läckagedatabaserna.
3) Blockerar e-postmaskering eller tillfällig e-post spårare?
Delvis. Vissa aliastjänster tar bort spårningspixlar åt dig. Tillfällig e-post lovar inte det, så det pålitliga greppet är att stänga av fjärrbilder i den klient du läser mejlet i – det stoppar i sig de flesta öppningsspårningar och IP-läckor.
4) Är tillfällig e-post lagligt?
Ja – missbruk är det inte. Det är avsett för integritet och spamkontroll, inte bedrägeri. Följ alltid en webbplats villkor.
5) Kan jag fortsätta använda samma tillfälliga adress?
På tmailor.com, ja: du kan öppna samma adress igen med dess access token. Notera skillnaden – adressen kommer tillbaka, men meddelanden äldre än cirka 24 timmar är redan borta. Förvara token säkert, eftersom en förlorad token inte kan utfärdas på nytt för en gästadress; en adress som sparats på ditt Tmailor-konto kan öppnas från Skapade e-postadresser efter att du loggat in.
6) Vad händer om en webbplats blockerar tillfällig e-post?
Byt till ett beständigt alias/en mask från en pålitlig leverantör, eller använd din primära e-postadress om identiteten är avgörande. Vissa leverantörer är striktare än andra.
7) Behöver jag fortfarande MFA om jag använder tillfällig e-post?
Absolut. MFA är avgörande mot phishing och replay. Tillfällig e-post begränsar exponeringen; MFA begränsar kontokapning även när inloggningsuppgifter läcker.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.