 Tmailor
Är tillfällig e-post säkert? En praktisk guide till säkerheten med tillfällig e-post
Tillfällig e-post kan vara ett smart integritetsdrag – men bara när du behandlar det som ett verktyg, inte som ett valv. Här är vad "säkert" egentligen betyder och var tillfällig e-post hjälper eller slår tillbaka.
Snabb åtkomst
Viktiga insikter
Säkerheten beror på användningsfallet: tillfällig e-post hjälper till med integriteten, men det är inte en kanal för återställning.
Är tillfällig e-post säker? Ja – för lågriskregistreringar som bara används kortvarigt och där du aldrig behöver återställa kontot senare. Den blir osäker i samma ögonblick som långsiktigt ägande, lösenordsåterställningar eller juridiska och ekonomiska meddelanden kommer in i bilden. Säkerhet här handlar om att matcha verktyget mot insatserna, inte om tekniken i sig.
- Generellt säkert: engångsregistreringar, nyhetsbrev, gratis provperioder, apptestning och verifieringskoder med låg risk – när du inte behöver långsiktig återställning.
- Inte säkert: bankärenden, primära konton och allt som är kopplat till pengar, identitet eller långsiktig åtkomst som är beroende av lösenordsåterställningar och juridiska meddelanden.
- Den största risken är återställning, inte hacking: människor förlorar tillgången till konton de skapat med en tillfällig inkorg som sedan dess har gått ut.
- Tillfällig e-post stoppar inte nätfiske:: det håller din riktiga inkorg utanför sprängområdet, men ett slarvigt klick är fortfarande ett slarvigt klick.
- "Anonym" är inte "osårbar": en tillfällig adress minskar identitetsexponeringen, men ditt namn, telefonnummer, betalningsuppgifter och din enhet kan fortfarande identifiera dig.
- Leverantörens utformning spelar roll: en kontrollerad inkorg, borttagning av spårare och en stor domänpool gör verklig skillnad jämfört med en offentlig brevlåda som går att gissa sig till.
- Bästa praxis: använd en tillfällig adress för att minska exponeringen och uppgradera sedan till en riktig inkorg för alla konton du måste behålla.
Vad "säker" egentligen betyder
Inom säkerhet är "säker" alltid relativt till en hotmodell och ett mål.
"Säker" har ingen enskild betydelse inom säkerhet – det beror alltid på vad du skyddar och mot vem. När folk frågar om tillfällig e-post är säker ställer de oftast en av tre frågor, och tillfällig e-post svarar olika på var och en. Att först sätta ord på frågan är det som förvandlar en vag oro till ett tydligt beslut.
- Integritet och säkerhet: Kan jag undvika att dela min riktiga e-postadress med främlingar och minska spam och profilering?
- Kontosäkerhet: Kommer jag att kunna återställa det här kontot senare om något går fel?
- Enhetssäkerhet: Utsätter det mig för nätfiske, skadlig kod eller spårning om jag öppnar ett meddelande?
En tillfällig e-postadress är mest till hjälp för integritet och säkerhet. Den hjälper också till med enhetens säkerhet när leverantören tar bort spårare, så länge du fortfarande följer grundläggande phishing-hygien. Den är oftast svagast av säkerhetsskäl, eftersom kortvarig åtkomst är hela poängen. När du vet vilken typ av säkerhet du behöver blir det enkelt att välja rätt inkorg.
Hur tillfällig e-post fungerar
Engångsinkorgar är byggda för snabbhet och minimal identitetsexponering, inte för långsiktigt ägande.
En tillfällig e-posttjänst genererar en fungerande adress direkt, utan traditionell registrering. Alla meddelanden som skickas till den adressen hamnar i en tillfällig inkorg som behålls under en begränsad tid. På tmailor.com stannar inkommande meddelanden i ungefär 24 timmar och raderas sedan automatiskt. Adressen kan återanvändas senare via en access token, men meddelandena finns inte kvar.
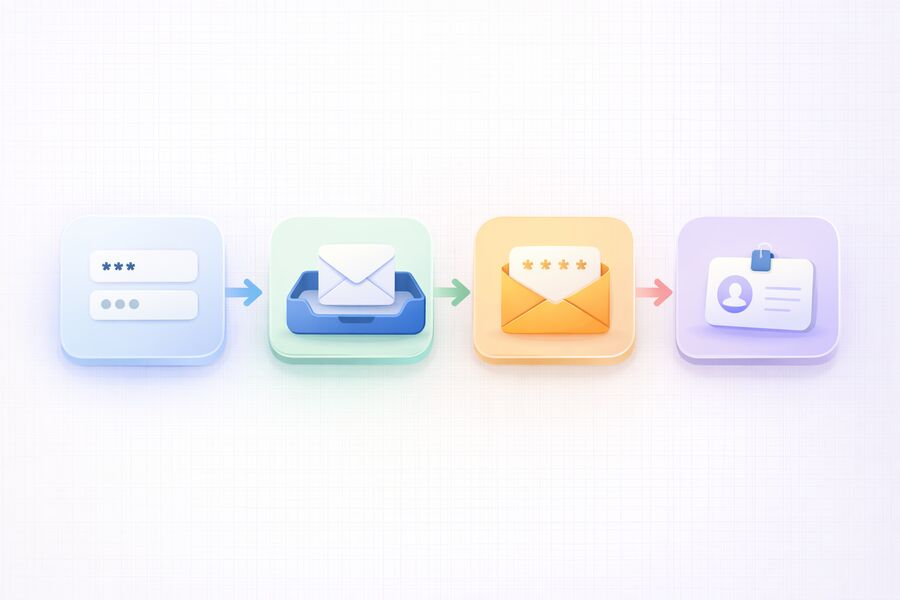
På tmailor.com ser det typiska flödet ut så här:
- Du öppnar sidan och får en färdig adress – ingen registrering, inget telefonnummer.
- Du klistrar in den adressen i ett formulär som ber om en e-postadress.
- Du får verifieringsmeddelandet i den tillfälliga inkorgen.
- Du slutför registreringen utan att avslöja din personliga inkorg.
Tmailor.com drivs på Google-MX-infrastruktur för pålitlig inkommande leverans, och den är avsedd att endast ta emot – du kan inte skicka eller svara, och den tar inte emot bilagor. Att den bara tar emot är i sig en säkerhetsfunktion: eftersom inkorgen inte kan skicka e-post och inte är byggd för filutbyte, eliminerar den några av de vanliga e-postriskerna som följer med långlivade konton. För en djupare titt på hur routing, catch-all-adresser och inkorgsrendering fungerar, se en teknisk end-to-end-förklaring.
Där tillfällig e-post vanligtvis är säker
Du kan använda tillfällig e-post när det värsta utfallet är ett mindre besvär, inte en permanent förlust.
En tillfällig e-postadress är ett säkert val när kontot är lågrisk, åtkomstfönstret är kort och ditt mål är att minska skräppost och risken för profilering. Tumregeln är enkel: om det värsta som kan hända om du förlorar inkorgen är ett mindre besvär snarare än en permanent förlust, passar tillfällig e-post. Vanliga säkra scenarier är bland annat följande.
- Anmälningar till nyhetsbrev och nedladdning av innehåll, där du bara behöver länken en gång.
- Gratis provperioder när du bara behöver välkomstmejlet och ett bekräftelseklick, inget mer.
- Apptestning och QA/UAT, där du snabbt behöver många inkorgar och inte vill ha riktiga uppgifter i testsystemen.
- Registreringar i communityn för engångskonton som inte är kopplade till din identitet.
- Lågriskengångskoder, där det inte spelar någon roll om du förlorar åtkomsten senare.
Att hålla din primära inkorg borta från dessa databaser med lågt värde är precis hur tillfällig e-post hjälper dig att hålla din inkorg fri från skräppost över tid. Ju färre ställen din riktiga adress förekommer på, desto mindre blir ditt långsiktiga avtryck när det gäller skräppost och profilering.
Där tillfällig e-post inte är säker
Använd inte en tillfällig inkorg som din identitetsankare för något du inte har råd att förlora.
Tillfällig e-post blir osäker i samma stund som långsiktigt ägande, juridiska meddelanden eller återställningsflöden kommer in i bilden. En tillfällig inkorg är gjord för att försvinna, så att knyta ett varaktigt konto till den är ett återställningsproblem som väntar på att inträffa. Undvik tillfällig e-post för konton som du skulle ha svårt att återfå åtkomsten till.
- Bank Bank-, krypto- och betalningsplattformar, där kontoåterställning och aviseringar är avgörande.
- Primära inloggningar för arbete eller skola som kräver att du senare kan styrka din identitet.
- Shoppingkonton med höga värden med sparade betalningsmetoder, återbetalningar eller kommunikation om återkrav.
- Konton kopplade till ditt riktiga namn – statliga tjänster, sjukvård, försäkringar och skatt.
- Allt du kan behöva i en tvist, till exempel juridiska meddelanden, kvitton eller avtalsändringar.
Om en plattform är så viktig att du skulle kämpa för att återfå åtkomsten till den förtjänar den en riktig inkorg med stark autentisering. Se vad tillfällig e-post inte kan göra säkert.
De verkliga riskerna du bör överväga
Det mesta av risken kommer från användarnas beteende och leverantörernas designval, inte från själva konceptet med tillfällig e-post.
Det mesta av risken med tillfällig e-post kommer från hur folk använder den och hur leverantörerna är uppbyggda, inte från tillfällig e-post som koncept. Fem risker förklarar nästan varje dåligt utfall, och var och en har ett enkelt försvar. Att förstå dem gör tillfällig e-post från ett vågspel till ett kontrollerat beslut.
Risk 1: Att förlora åtkomsten när du behöver återställa
Lösenordsåterställningar, säkerhetsvarningar och uppmaningar att "verifiera att det är du" kommer oftast senare – ofta långt efter att en tillfällig inkorg har gått ut. Ett vanligt exempel: någon registrerar sig på en marknadsplats med en tillfällig adress, säljer en vara tre veckor senare och kan då inte ta emot mejlet med verifiering för utbetalningen eftersom inkorgen sedan länge är borta. Det glappet i tid är anledningen till att tillfällig e-post inte passar för något konto som du tänker behålla. Om återställning kan bli viktig bör du använda en riktig inkorg från början.
Risk 2: Exponering via offentlig inkorg
Vissa tillfälliga tjänster fungerar som delade brevlådor, där vem som helst som gissar adressen kan läsa inkorgen. Offentliga brevlådor är okej för ett nyhetsbrev du ändå ska slänga, men farliga för verifieringskoder. Välj alltid en leverantör som beter sig som en inkorg du själv kontrollerar snarare än som en offentlig anslagstavla.
Risk 3: Nätfiske och skadliga länkar
En tillfällig inkorg stoppar inte nätfiske. Bedragare kan fortfarande skicka övertygande mejl med skadliga länkar, och att klicka på en sådan är lika skadligt i en tillfällig inkorg. Den verkliga vinsten är att din personliga inkorg håller sig utanför riskzonen – vilket är ett skäl att använda tillfällig e-post på opålitliga sajter – men dina klick spelar fortfarande roll.
Risk 4: Spårningspixlar och dolda skript
Marknadsföringsmejl använder ofta spårningsbilder och skript för att mäta öppningar och kartlägga beteende. Tillfällig e-post hjälper fortfarande genom att hålla din riktiga adress borta från databaser med lågt förtroende och göra det enkelt att avveckla en adress som börjar dra till sig oönskad post. Det är också så du skyddar dig mot dataintrång som läcker marknadsföringsdatabaser, men du bör inte utgå från att någon leverantör blockerar alla spårningsmetoder om de inte offentligt dokumenterar den kontrollen.
Risk 5: Leveransbarhet och verifieringsblock
Vissa webbplatser blockerar kända tillfälliga domäner helt och hållet. Domänens kvalitet och rotation påverkar om en tillfällig adress accepteras, men ingen tjänst accepterar alla registreringar. När ett formulär avvisar en tillfällig adress ska du inte tvinga fram det – byt till en riktig e-postadress för just den tjänsten.
Ett säkrare sätt att använda tillfällig e-post: checklistan
Se tillfällig e-post som en integritetsbuffert: håll den åtskild, håll den kortvarig och använd den medvetet.
Att använda tillfällig e-post på ett säkert sätt handlar om en kort, upprepbar rutin som du går igenom innan du klistrar in en tillfällig adress i något formulär. Målet är att hålla tillfälliga inkorgar åtskilda från allt beständigt, så att en förlorad inkorg aldrig blir ett förlorat konto. Gå igenom dessa fem steg varje gång.
- Märk först kontot som lågrisk. Om pengar, identitet eller långsiktig åtkomst är inblandat ska du avbryta och använda en riktig inkorg i stället.
- Återanvänd inte samma adress överallt. Om du återanvänder en och samma tillfälliga adress för orelaterade tjänster bygger du upp precis det profilspår som du försökte undvika.
- Klicka aldrig på misstänkta länkar. Om ett meddelande känns brådskande eller fel öppnar du tjänsten direkt i webbläsaren i stället för att lita på länken i e-postmeddelandet.
- Spara bara det du måste, och gör det direkt. Om du behöver ett kvitto eller en kod senare ska du spara det direkt, eftersom inkorgen töms.
- Uppgradera de konton du väljer att behålla. Börja med tillfällig e-post för att utvärdera en tjänst och byt sedan kontots e-postadress till din primära adress och aktivera stark autentisering.
Om du räknar med att medvetet återvända till en inkorg låter tmailor.com dig återanvända en tillfällig e-postadress via ett access token-arbetsflöde. Det hjälper vid kontrollerade återbesök med låg risk – men en sparad token bör ändå inte ersätta en riktig återställningsadress för konton med högt värde. Om du hellre inte vill hålla reda på tokens själv, skapa ett gratis Tmailor-konto: varje adress du skapar medan du är inloggad sparas på ditt konto, och dess meddelanden töms fortfarande efter cirka 24 timmar.
Är tillfällig e-post säkert? En snabb beslutstabell
Matcha kontots betydelse mot rätt inkorg med en snabb blick.
Tabellen nedan kopplar vanliga scenarier till en bedömning så att du kan bestämma på några sekunder. Mönstret är konsekvent: uppgifter med kort tidsfönster och lågt behov av återställning är säkra för tillfällig e-post, medan allt beständigt eller identitetsbundet kräver en permanent inkorg.
| Scenario | Säkert med tillfällig e-post? | Varför |
|---|---|---|
| Nyhetsbrev / engångsnedladdning | Ja | Du behöver länken en gång; ingen återställning krävs. |
| Utvärdering av gratis provperiod | Ja | Kort tidsfönster; uppgradera e-postadressen om du behåller tjänsten. |
| Apptestning / QA/UAT | Ja | Många inkorgar snabbt; inga riktiga uppgifter i testsystemen. |
| Verifieringskod med låg risk | Vanligtvis | Okej om det inte spelar någon roll att förlora åtkomsten senare. |
| Social profil eller communityprofil som du behåller | Riskabelt | Ny verifiering kommer senare; en förlorad token innebär ett förlorat konto. |
| Shoppingkonto med sparad betalning | Nej | Återbetalningar, kvitton och aviseringar kräver en pålitlig inkorg. |
| Bank Bank, krypto eller betalningsplattform | Nej | Återställnings- och bedrägerivarningar är avgörande. |
| Inloggning för myndighet, sjukvård, skatt eller arbete | Nej | Kopplat till din juridiska identitet och långsiktiga åtkomst. |
Är det lagligt att använda en tillfällig e-post?
Att använda tillfällig e-post är i allmänhet lagligt; det är hur du använder en e-postadress som får konsekvenser.
Den juridiska risken med en tillfällig e-postadress beror på hur du använder den, inte på själva typen av inkorg. En tillfällig inkorg är legitim för integritet, minskad skräppost och utvärdering av tjänster, men att använda vilken e-postadress som helst för att begå bedrägeri, utge sig för att vara någon annan eller bryta mot en plattforms regler kan ändå få konsekvenser. Genom att respektera varje webbplats registreringsregler håller du dig på rätt sida både säkerhetsmässigt och juridiskt.
Anonym är inte samma sak som oövervinnerlig
En tillfällig adress minskar identitetsexponeringen, men det är bara ett lager av integritet.
En tillfällig adress minskar identitetsexponeringen, men gör dig inte anonym eller ospårbar. Tillfällig e-post döljer din riktiga e-postadress för ett registreringsformulär, men ditt namn, telefonnummer, betalningsuppgifter, IP-adress och enhetens fingeravtryck kan ändå identifiera dig. Om du ser en tillfällig adress som ett enda integritetslager – inte som en osynlighetsmantel – håller du förväntningarna realistiska.
För en ärlig genomgång av exakt vad en tillfällig inkorg kan och inte kan dölja, se uppdelningen av om tillfällig e-post är anonym. Om ditt mål är bred minskning av spam och profilering snarare än anonymitet, visar den bredare bilden av tillfällig e-post och onlineintegritet hur tillfälliga adresser passar in i en realistisk integritetslösning.
Att välja rätt metod för varje konto
Den smartaste strategin är blandad: tillfällig e-post för utforskning, en primär inkorg för det du vill behålla.
Den säkraste långsiktiga strategin är en blandning: tillfälliga adresser för att utforska och en dedikerad primär inkorg för allt du äger. Att avgöra från konto till konto, i stället för att använda en enda inkorg för allt, är det som håller både spam och utelåsningar nere. Använd den här enkla regeln när ett formulär ber om din e-postadress.
- Utforskar du en ny tjänst? Börja med en tillfällig adress för att minska spam och profilering.
- Ska du behålla tjänsten långsiktigt? Byt kontots e-postadress till din primära adress och aktivera stark autentisering.
- Behöver du registrera dig på flera ställen snabbt? Använd tillfälliga adresser och håll dem åtskilda efter syfte.
För många är den bästa lösningen att kombinera tillfällig e-post för provperioder och tillfälliga konton med en dedikerad "riktig" inkorg – inte din äldsta privata adress – för viktiga tjänster. Det är lättare att bygga den vanan med en dedikerad sekundär inkorgsstrategi. Om du vill att samma adress ska bestå över lågriskregistreringar kan du jämföra avvägningarna mellan återanvändbara och kortlivade inkorgar innan du bestämmer dig.
Hur du avgör om en leverantör av tillfällig e-post är pålitlig
Vilken leverantör du väljer påverkar den faktiska säkerheten för varje tillfällig inkorg.
Säkerheten i en tillfällig inkorg beror i hög grad på vem som driver den, eftersom en svag leverantör kan omintetgöra den integritet du försökte uppnå. Innan du förlitar dig på någon tjänst för tillfällig e-post bör du mäta den mot några praktiska signaler. Det är dessa kontroller som skiljer ett äkta integritetsverktyg från en riskabel offentlig brevlåda, och de gäller oavsett vilken tjänst du väljer.
- Kontrollerat, inte offentligt: är det bara du som kan se inkorgen, eller kan vem som helst som gissar adressen läsa den? Välj alltid kontrollerad åtkomst.
- Tydlig lagringspolicy: tjänsten bör ange hur länge meddelanden sparas och bekräfta att de raderas automatiskt, i stället för att ligga kvar på en server på obestämd tid.
- Spårningsskydd: bildproxy blockerar de spårningspixlar som marknadsföringsmejl använder för att registrera att ett mejl har öppnats.
- Tillförlitlig inkommande leverans: en etablerad e-postinfrastruktur, till exempel Google MX, ökar chansen att verifieringsmejl faktiskt kommer fram.
- Val av domän: en stor, roterande domänpool förbättrar godkännandet när ett formulär filtrerar bort vanliga tillfälliga domäner.
- Ärliga begränsningar: en pålitlig leverantör berättar vad den inte kan göra – inga bilagor, ingen garanterad leverans och inte för kritiska konton – i stället för att lova för mycket.
En leverantör som får bra resultat på dessa signaler minskar din risk; en som inte gör det kan i tysthet öka den. Den skillnaden är viktigare än någon enskild flashig funktion, eftersom säkerhet är en egenskap hos hela upplägget och inte en enda kryssruta på en landningssida.
Varför tmailor.com kan vara ett säkrare val
Leverantörens detaljer spelar roll: dokumenterade gränser och regler för återställning formar de faktiska säkerhetsresultaten.
Upplysning: Tmailor driver denna webbplats och denna produkt, så det här avsnittet förklarar Tmailors dokumenterade designval och begränsningar i stället för att erbjuda en oberoende rankning av hela marknaden.
Tmailor.com tar endast emot e-post, behåller meddelanden i cirka 24 timmar, erbjuder en domänpool på 500+ och låter dig öppna en adress igen senare med en access token om du har sparat den. Dessa funktioner gör tjänsten användbar för registreringar med låg risk, men de förvandlar inte en tillfällig inkorg till en privat eller permanent återställningskanal: gamla meddelanden finns inte kvar, och en förlorad access token kan inte återställas om inte adressen har sparats på ditt kostnadsfria Tmailor-konto, där du kan öppna den från Skapade e-postmeddelanden.
- Endast mottagning: du kan ta emot OTP:er och registreringslänkar utan att exponera din primära inkorg, men du kan inte skicka utgående e-post.
- Återanvändning av access token: du kan öppna samma adress igen senare om du har sparat token och meddelandena fortfarande finns kvar inom lagringsperioden.
- Inte ett privat valv: tillfälliga adresser är inte lösenordsskyddade, så använd dem aldrig för lösenord, privata dokument eller något konto som du inte har råd att förlora.
- En stor domänpool: 500+ domäner ger dig flexibilitet när en webbplats avvisar en tillfällig domän.
- Åtkomst från flera plattformar: använd tjänsten i en webbläsare, med Tmailor-tillägget på datorn, på Android och iOS, eller via Telegram-boten.
- Tydliga begränsningar: Tmailor minskar exponeringen vid registreringar med låg risk, men ersätter inte en hållbar inkorg för återställning.
Om du är ny på tillfällig e-post kan du börja med en gratis tillfällig postadress och prova en registrering med låg risk för att se hur arbetsflödet känns innan du förlitar dig på det.
Vanliga frågor
Dessa svar fokuserar på praktiska säkerhetsresultat, inte på marknadsföringsmyter.
Är tillfällig e-post säkert?
Tillfällig e-post är säkert för kortvariga uppgifter med låg risk där det inte spelar någon roll om du förlorar inkorgen. Det är inte säkert för bankärenden, identitetsfrågor, juridiska meddelanden, sparade betalkonton eller något som är beroende av en framtida lösenordsåterställning. Anpassa adressen efter insatsen, så förblir den ett användbart integritetsverktyg.
Är tillfällig e-post säkert för verifieringskoder?
Tillfällig e-post är säkert för verifieringskoder vid kortvariga registreringar med låg risk. För allt som rör pengar, identitet eller långsiktig åtkomst bör du i stället använda en primär inkorg, så att kontoåterställningen förblir pålitlig om du någon gång behöver återställa lösenordet eller får en säkerhetsvarning.
Kan tillfällig e-post stoppa nätfiske?
Nej. Tillfällig e-post håller din riktiga inkorg borta från okända databaser, vilket minskar exponeringen, men den kan inte förhindra nätfiske om du klickar på en skadlig länk. Ditt beteende är fortfarande det viktigaste försvaret: kontrollera avsändaren och öppna tjänster direkt i webbläsaren i stället för via länkar i e-post.
Är tillfällig e-post anonym?
Tillfällig e-post minskar identitetsexponeringen eftersom du inte delar din personliga adress, men den är inte helt anonym. Ditt namn, telefonnummer, betalningsuppgifter, IP-adress och enhetens fingeravtryck kan fortfarande identifiera dig. Behandla en tillfällig adress som ett integritetslager, inte som en garanti för anonymitet.
Vad är den största risken med att använda tillfällig e-post?
Kontoåterställning är den största risken. Många använder en tillfällig adress för ett konto som de senare vill behålla, men blir sedan utelåsta när en lösenordsåterställning eller säkerhetsvarning kommer efter att inkorgen har gått ut. Använd endast tillfällig e-post där det inte spelar någon roll om du förlorar åtkomsten.
Är offentliga inkorgstjänster säkra?
Offentliga inkorgstjänster är riskfyllda för allt känsligt eftersom vem som helst som känner till eller gissar adressen kan läsa inkorgen. De är godtagbara för ett nyhetsbrev som du ändå tänkt slänga, men inte för verifieringskoder. Välj hellre en tjänst som fungerar som en inkorg du själv kontrollerar än en offentlig anslagstavla.
Kan jag använda tillfällig e-post för shoppingkonton?
Använd tillfällig e-post för engångskuponger eller avslappnat surfande, inte för konton som lagrar beställningar. Om kontot behåller återbetalningar, kvitton eller sparade betalningsuppgifter bör du byta till en primär e-postadress så att du pålitligt får orderuppdateringar, återbetalningsmeddelanden och kommunikation om tvister.
Hur länge varar tillfällig e-post?
På tmailor.com sparas inkommande meddelanden i cirka 24 timmar och raderas sedan automatiskt. Själva adressen kan återanvändas senare via en Access Token, men gamla meddelanden finns inte kvar. Spara direkt alla koder eller kvitton du behöver, eftersom inkorgen är utformad för att tömmas.
Varför blockerar vissa webbplatser tillfällig e-post?
Vissa tjänster blockerar kända tillfälliga domäner för att minska missbruk och bedrägeri. Om en registrering avvisar en tillfällig adress ska du inte försöka tvinga fram det – använd en riktig e-postadress för just den tjänsten. En stor, roterande domänpool förbättrar acceptansen, men ingen leverantör accepteras överallt.
Är en 10-minutersmejl säkrare än en återanvändbar inkorg?
En 10-minutersmejl minskar den långsiktiga exponeringen men ökar risken för utelåsning, eftersom inkorgen snabbt försvinner. En återanvändbar, tokenbaserad inkorg är mer bekväm för pågående lågriskarbetsflöden. Ingen av dem är säkrare i sig; det säkrare valet beror på om du behöver gå tillbaka till inkorgen.
Vad är det säkraste sättet att använda tillfällig e-post i vardagen?
Använd tillfällig e-post som en buffert för provperioder och engångskonton, spara omedelbart det du behöver och flytta alla konton du väljer att behålla till en primär e-postadress med stark autentisering. Att hålla tillfälliga inkorgar åtskilda från varaktiga konton är den enda vanan som förebygger de flesta problem.
Kan det infektera min enhet att öppna ett meddelande i tillfällig e-post?
Att bara läsa ett meddelande innebär låg risk. tmailor.com tar bort inkommande bilagor och proxar bilder, så två vanliga vektorer – en skadlig fil och en spårningspixel – är inte aktuella. Det är inte samma sak som att vara säker: den verkliga faran är att klicka på en skadlig länk eller ange inloggningsuppgifter på en falsk sida, och ingen inkorg kan ta bort den risken åt dig. Behandla varje oväntad länk med samma försiktighet som du skulle göra i din primära inkorg.
Källor
Dessa referenser täcker vägledning om identitetsrisk och nätfiske från auktoritativa organ.
- NIST Digital Identity Guidelines (SP 800-63-serien), NIST.gov
- Federal Trade Commission: Hur man känner igen och undviker nätfiskebedrägerier
- CISA: Känn igen och rapportera nätfiske
Slutsatsen
Tillfällig e-post är säker när den används medvetet för lågriskuppgifter och hålls borta från långsiktiga återställningsflöden.
Tillfällig e-post är inte "osäker" som standard; den är specialiserad. Använd den när du vill ha integritet och snabbhet, särskilt vid engångsregistreringar, provperioder och tester. Undvik den när du behöver långsiktigt kontoägande, identitetsåterställning eller kritiska aviseringar. Om du behandlar en tillfällig adress som en integritetsbuffert snarare än ett permanent hem får du fördelen – mindre spam, mindre profilering, mindre exponering – utan att betala den dolda kostnaden för en utelåsning senare.
Den enda regeln som håller dig säker är lätt att komma ihåg: matcha inkorgen mot insatserna. Låga insatser och ett kort fönster betyder tillfällig e-post; pengar, identitet eller långsiktig åtkomst innebär en riktig inkorg med stark autentisering. Bestäm det en gång per konto, så blir engångs-e-post en pålitlig del av din integritetsverktygslåda i stället för en belastning.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.









