Tmailor
ChatGPT 임시 이메일: 2026년 가입, 인증 및 계정 복구
ChatGPT에 일회용 이메일을 사용하는 방법을 다룬 실용적인 2026년 가이드: 가입 및 로그인 인증이 실제로 어떻게 작동하는지, OpenAI가 여전히 전화번호를 요구할 수 있는 경우는 언제인지, 그리고 재사용 가능한 Tmailor 받은편지함이 일반적인 임시 주소가 만료된 뒤에도 계정 복구를 가능하게 하는 방법을 설명합니다. 이메일 기반 ChatGPT 계정의 경우 별도의 주소를 쓰면 계정 관련 메시지가 주 받은편지함에 섞이지 않아, 가장 간단한 프라이버시 보호층이 됩니다.
빠른 접근
네, 2026년에도 OpenAI가 여전히 이메일 기반 계정 생성을 허용하기 때문에 ChatGPT 가입에 임시 이메일을 사용할 수 있습니다. 진짜 위험은 나중의 복구입니다. 만료되는 일회성 받은편지함을 쓰면 비밀번호 재설정과 로그인 인증이 실패할 수 있습니다. 재사용 가능한 수신 전용 받은편지함이 더 안전한 방식입니다.
주요 요점
- 대개는 작동합니다. ChatGPT 가입은 여전히 이메일 등록을 지원하므로 임시 받은편지함으로도 가능하지만, OpenAI가 모든 일회용 도메인을 허용한다고 약속하지는 않습니다.
- 전화 확인은 ChatGPT 가입의 기본 절차가 아닙니다. OpenAI는 계정을 만들거나 ChatGPT를 사용할 때 일반적으로 전화 인증이 필요하지 않다고 밝히지만, 첫 API 키 발급에는 여전히 전화 인증이 필요합니다.
- 로그인 코드는 가입 인증과 별개입니다. OpenAI는 6자리 일회용 코드를 이메일로 보내거나 ChatGPT 앱에서 승인을 요청할 수 있습니다. 요청한 코드만 사용하고 절대 공유하지 마세요.
- 재사용 가능한 편지함이 일회용보다 낫습니다. 만료되는 받은편지함은 나중에 오는 비밀번호 재설정이나 로그인 코드를 받을 수 없지만, Access Token으로 복원한 Tmailor 주소는 받을 수 있습니다.
- 한계를 알아두세요. ChatGPT Plus 결제, API 계정, 또는 분실하면 손실이 큰 계정에는 임시 이메일 주소를 사용하지 마세요.
ChatGPT는 임시 이메일을 허용하나요?
간단히 말하면, 대개는 그렇습니다. OpenAI는 ChatGPT 계정을 만드는 데 일반적으로 전화 인증이 필요하지 않다고 밝히므로, 임시 받은편지함만으로도 이메일 인증 단계를 통과할 수 있습니다. 다만 OpenAI는 모든 도메인이나 세션에서 성공을 보장하는 일회용 이메일 허용 정책을 공개하지 않습니다.
안전하게 말할 수 있는 것은 확실성이 아니라 가능성입니다. OpenAI가 주소를 거부하면, 계속 유지할 계정에는 영구 이메일을 사용하세요. 다른 Tmailor 도메인은 정당하고 부담이 적은 테스트에는 통할 수 있지만, 허용이 보장되지는 않습니다. 허용 여부는 서비스마다 다르며, 임시 우편물을 수락하거나 차단하는 사이트 가이드에서 그 이유를 설명합니다. 진짜로 계획해야 할 부분은 복구입니다. 나중에 로그인 코드와 재설정을 받을 수 있도록 같은 받은편지함을 다시 열 수 있는지 확인하세요.
재사용 가능한 받은편지함이 일회용보다 나은 이유
이 부분은 대부분의 임시 이메일 가이드가 건너뛰는 부분이며, 나중에 사용자에게 큰 문제가 되는 부분입니다. "ChatGPT에 일회용 이메일을 써도 될까?"라는 말 뒤에 숨은 진짜 걱정은 사실 "나중에 계정 접근 권한을 잃게 되지 않을까?"
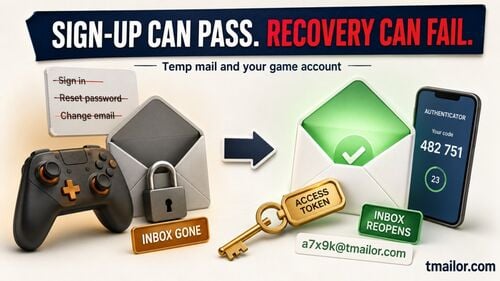
전형적인 일회용 받은편지함의 함정은 이렇습니다. 가입하고 인증 이메일을 받고 계정이 작동한 뒤, 받은편지함이 만료됩니다. 몇 주 뒤 ChatGPT가 새 기기에서 로그인 확인을 요구하거나, 비밀번호를 잊어버려 "재설정"을 클릭합니다. 그 이메일은 더 이상 존재하지 않는 주소로 갑니다. 이제 계정에 접근할 수 없게 되고, 대부분의 임시 이메일 블로그는 사후에 "비밀번호를 저장해 두세요"라고 말할 뿐입니다.
트일러가 그 격차를 좁혔다. 모든 받은 편지함 에는 액세스 토큰과 복구 링크 이(가) 함께 제공되므로, 나중에 웹에서, 두 번째 휴대폰에서, 또는 브라우저를 초기화한 뒤에도 같은 주소를 다시 열 수 있습니다. 덕분에 일회용 받은편지함이 나중의 비밀번호 재설정이나 로그인 코드를 받을 수 있을 만큼 오래 유지되는 공간이 됩니다. 이것이 깔끔한 개인정보 보호 계층과 미래의 계정 잠금 사이의 차이입니다. 보안상의 상충 관계를 자세히 알고 싶다면, 재사용 가능한 임시 우편물과 단기 수명 임시 우편 물에 대한 세부 분석을 참고하세요.
수신 전용 제한: Tmailor는 ChatGPT의 인증 및 복구 이메일을 받을 수 있지만, 이메일을 보내거나 답장할 수 없고 첨부파일도 받지 않습니다. 전체 제한 목록은 아래의 임시 이메일을 사용하지 말아야 할 경우 섹션에 있습니다.
Tmailor로 ChatGPT에 가입하는 방법
대부분의 가이드가 빠뜨리는 단계는 Access Token을 저장하는 것이니, 절대 건너뛰지 마세요.
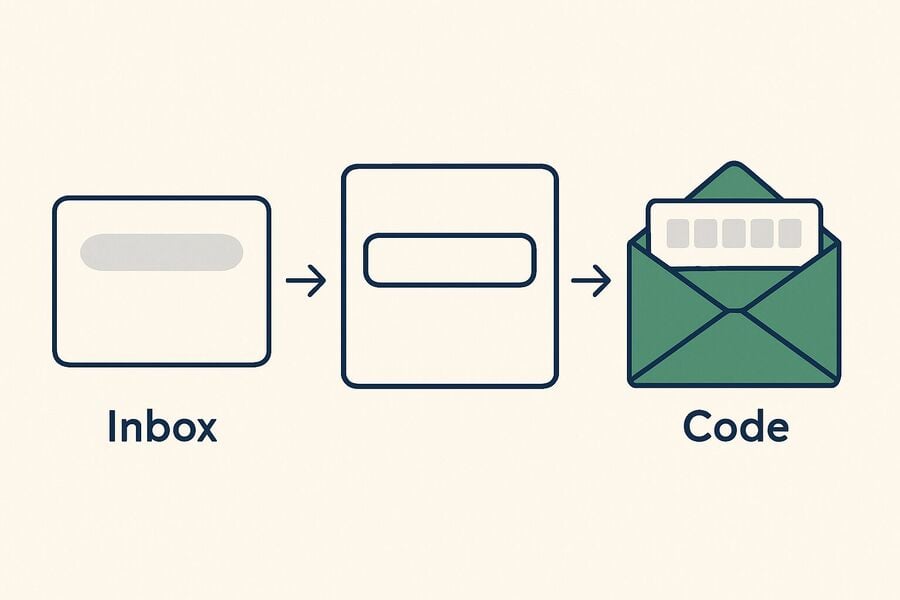
- 임시 받은편지함을 여세요. 무료 임시 우편 으로 이동하세요. 등록 없이 즉시 주소가 생성됩니다. 복사하세요.
- ChatGPT 가입을 시작하세요. OpenAI 가입 페이지에서 이메일 주소로 등록을 선택하고 Tmailor 주소를 붙여넣으세요. 데스크톱 브라우저에서는 Tmailor 확장 프로그램이 이메일 입력란에 자동으로 채워 줍니다.
- 이메일을 확인하세요. OpenAI가 인증 메시지를 보냅니다. Tmailor 받은편지함에서 열어 링크를 따르거나 코드를 입력하세요.
- 강력한 비밀번호를 설정하세요. 비밀번호 관리자에 저장하세요. 이메일이 더 이상 눈앞에 없을 때 로그인하려면 이 비밀번호가 필요합니다.
- Access Token과 복구 링크를 저장하세요. 이 단계를 거쳐야 나중에 이 동일한 받은편지함을 다시 열어 비밀번호 재설정이나 로그인 코드를 받을 수 있습니다. 비밀번호와 함께 보관하세요.
이 가이드는 기본 받은편지함을 분리하고 나중에도 복구가 가능하도록 유지하는 방법을 다룹니다. ChatGPT 계정 활동은 여전히 OpenAI의 이용 약관을 따라야 합니다.
인증: 가입 vs 로그인 코드 vs API 키
ChatGPT 가입, 이후의 로그인 확인, 첫 API 키 생성은 각기 다른 규칙을 따릅니다. OpenAI에 따르면 계정을 만들거나 ChatGPT를 사용할 때 일반적으로 휴대폰 인증이 필요하지는 않으며, 로그인 보호는 앱 승인이나 이메일 코드 중 하나를 사용할 수 있고, 첫 API 키에는 여전히 휴대폰 인증이 필요합니다.
ChatGPT 계정 만들기
OpenAI 도움말 센터에 따르면 계정을 만들거나 ChatGPT를 사용할 때 일반적으로 휴대폰 인증이 필요하지는 않지만, ChatGPT 데스크톱 앱에서 Codex를 사용하는 등 일부 경우에는 여전히 요청될 수 있습니다. 따라서 임시 받은편지함은 이메일 기반 가입 경로에서는 통할 수 있지만, OpenAI는 지원 국가의 일부 신규 사용자에게 휴대폰 전용 가입도 안내하므로 모든 절차가 이메일로 시작되는 것은 아닙니다.
새 기기나 위치에서 로그인하기
OpenAI는 새 기기나 인식되지 않은 기기에서 ChatGPT 앱 승인이나 등록된 이메일 주소로 전송되는 일회용 코드 같은 추가 인증 단계를 요구할 수 있습니다. 푸시 승인을 사용할 수 없다면 OpenAI는 "이메일로 시도"를 선택해 받은편지함으로 코드를 받을 수 있다고 안내합니다. 코드를 받았다면 다음 섹션의 단계를 따르세요.
API 키 생성
휴대폰 인증이 명백히 필수인 곳은 바로 이 부분입니다. OpenAI는 첫 API 키에 대해 휴대폰 인증을 요구하며, 인증은 SMS로 또는 지원 국가에서는 WhatsApp으로 전달됩니다. 임시 이메일 주소는 여기서 도움이 되지 않습니다. ChatGPT 가입과 개발자 API는 규칙이 다른 별개의 제품이기 때문입니다.
위험 기반 검사
OpenAI가 실제로 문서화한 내용의 범위 안에서 판단하세요. OpenAI는 새 기기나 인식되지 않은 기기에 대한 로그인 인증을 공개하고 있으며, 지원 국가의 일부 신규 사용자를 위한 휴대폰 전용 가입도 공개하고 있습니다. 그러나 일회용 도메인 정책이나 가입 트리거 목록은 공개하지 않으므로, 일화적인 보고를 확정된 플랫폼 규칙으로 받아들이지 마세요.
임시 ChatGPT 로그인 코드를 받으셨나요? 어떻게 해야 할까요
임시 ChatGPT 로그인 코드는 로그인이나 보호된 계정 확인이 필요할 때 OpenAI가 이메일로 보내는 6자리 일회용 비밀번호(OTP)입니다. 직접 요청한 경우라면 코드를 입력하기 시작한 ChatGPT나 OpenAI 화면에서만 입력하세요. 요청하지 않았다면 어디에도 공유하거나 입력하지 마세요. 코드만으로는 계정이나 이메일이 해킹되었다는 증거가 되지 않습니다.
| 상황 | 보통 의미하는 바 | 지금 해야 할 일 |
|---|---|---|
| 코드를 직접 요청한 경우 | OpenAI가 로그인 또는 계정 변경을 확인하고 있습니다 | 직접 연 화면에서만 입력하세요 |
| 본인이 요청하지 않았습니다 | 누군가 회원님의 이메일 주소로 로그인을 시도했을 수 있습니다 | 공유하거나 입력하지 마세요 |
| 코드가 만료되었거나 도착하지 않았습니다 | OTP는 시간에 민감하거나 전송에 실패했습니다 | 새 코드를 요청하고 스팸함을 확인하세요 |
OpenAI 도움말 센터 기사 "왜 로그인 인증을 요구하나요?"에 따르면, 이 코드들은 계정에 등록된 이메일 주소로 전송되며 빠르게 만료되고 다음 주소에서 발송됩니다: noreply@tm.openai.com 또는 otp@tm1.openai.com . 발신자가 일치하는 것은 좋은 신호이지만, 화면에 보이는 발신자 주소만으로는 증거가 되지 않습니다. 이 섹션의 OpenAI 관련 세부 사항은 2026년 10월 19일에 마지막으로 확인되었습니다.
코드를 요청한 경우
연 로그인 화면에 코드를 즉시 입력하세요. 만료되었거나 잘못된 코드로 표시되면 새 코드를 요청하고 가장 최근 코드만 사용하세요. 이전 코드는 더 이상 작동하지 않습니다. 아무것도 도착하지 않으면 스팸 또는 정크 폴더를 확인하세요. OpenAI는 잘못된 입력을 연속으로 여러 번 하면 계정이 일시적으로 잠길 수 있으니, 추측하지 말고 잠금이 해제될 때까지 기다리라고 안내합니다.
코드를 요청하지 않은 경우
코드를 공유하거나, 메시지에 답장하거나, 코드를 입력하거나, 낯선 푸시 요청을 승인하지 마세요. 정식 지원 담당자는 로그인 코드를 필요로 하지 않습니다. 예상하지 못한 메시지의 링크를 따라가지 말고 브라우저나 앱에서 ChatGPT를 직접 여세요.
예상치 못한 코드가 왔다고 해서 계정이나 메일함이 침해되었다는 증거가 되는 것은 아니지만, 로그인 또는 계정 조작 시도를 알리는 신호일 수 있습니다. 해당 주소가 회원님의 OpenAI 계정에 속해 있다면 다음과 같이 보호하세요:
- 낯선 푸시를 거부하세요. 로그인을 시작하지 않았다면 "아니요, 접근 거부"를 탭하세요.
- 계정을 안전하게 보호하세요. 비밀번호를 변경한 후 설정 → 보안 및 로그인을 열어 인증 앱, 푸시 승인, SMS 또는 WhatsApp 코드, 패스키 등 사용 가능한 다단계 인증(MFA) 방법을 켜세요.
- 세션을 검토하세요. 모르는 세션이 보이면 "모든 기기에서 로그아웃"을 사용하세요. OpenAI에 따르면 모든 세션에서 로그아웃되기까지 최대 30분이 걸릴 수 있습니다.
여기서 설명한 이메일 로그인 코드는 OpenAI가 자체적으로 실행하는 확인 절차이지, 설정에서 켜는 MFA 방식이 아닙니다.
가입 인증 이메일은 로그인 OTP와 다릅니다. OpenAI의 기사 "요청하지 않은 인증 이메일을 받았습니다"에 따르면 인증 링크가 승인되지 않으면 계정이 생성되지 않으므로, 요청하지 않은 가입 이메일은 무시해도 됩니다. 실수로 승인했다면 OpenAI의 개인정보 보호 포털을 통해 삭제를 요청할 수 있습니다.
ChatGPT가 회원님의 Tmailor 주소를 사용하는 경우
OpenAI는 계정에 등록된 이메일 주소로만 코드를 보냅니다. 그 주소가 Tmailor 받은편지함이라면 코드는 그곳에만 도착하고 다른 곳에는 도착하지 않으므로, 새 코드를 요청하기 전에 정확한 주소를 복원하세요.
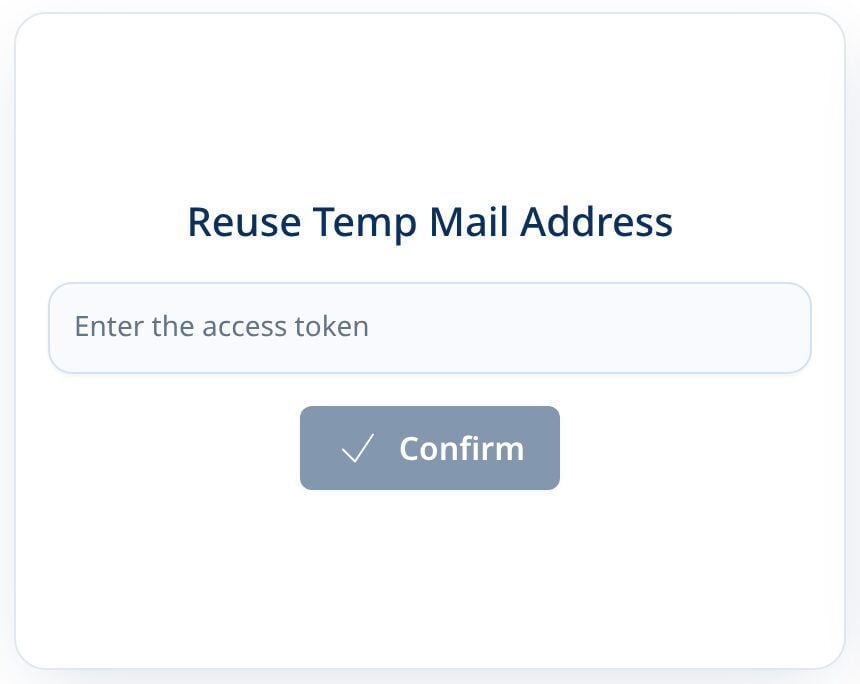
Tmailor의 주소 재사용 페이지에 Access Token을 붙여넣고 확인한 다음 ChatGPT에서 새 코드를 요청하세요. OpenAI 코드는 Tmailor의 24시간 메시지 보관 기간보다 훨씬 빨리 만료되므로 새 코드를 즉시 사용하세요. Access Token이 없으면 해당 받은편지함을 복원할 수 없고, 새 기기에서 로그인 코드를 받을 수도 없습니다.
재사용 가능한 임시 이메일과 계정 복구
가입은 쉬운 부분입니다. 진짜 문제는 마찬가지입니다 몇 주가 지나도 받은 편지함은 여전히 작동합니다. 바로 이 지점에서 재사용 가능한 주소는 운이 아니라 설계상 일회용 주소와 다릅니다.
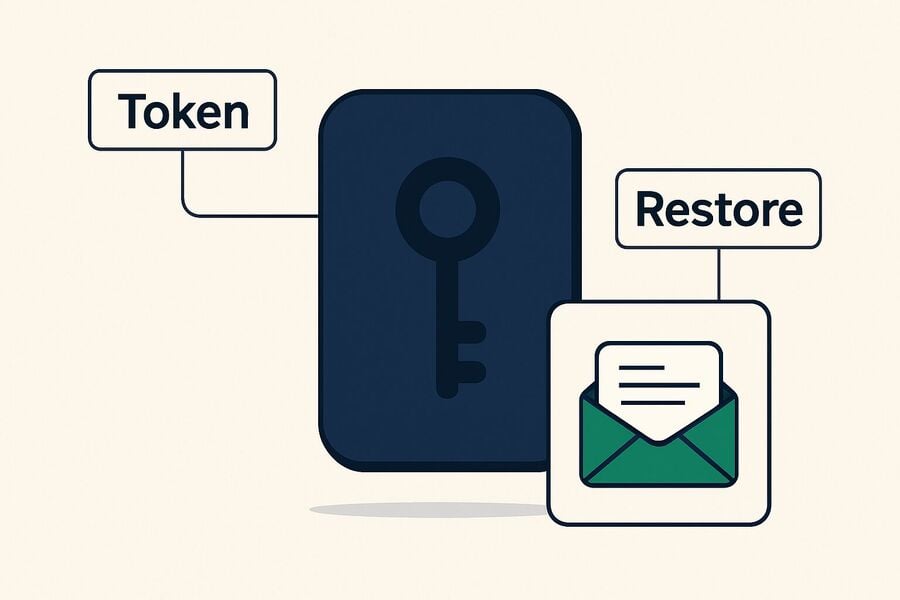
Tmailor 주소는 유지되며 Access Token으로 복원할 수 있기 때문에, 이후 OpenAI가 보내는 비밀번호 재설정 링크나 새 기기 로그인용 일회용 코드 같은 이메일은 다시 열면 같은 받은 편지함에 도착합니다. 이미 만료된 일회용 주소는 그런 메시지를 받을 수 없어서, 사람들이 급히 만든 계정에서 영구적으로 잠기게 됩니다.
실용적인 두 가지 팁. 첫째, 시간에 민감한 코드에는 신속히 대응하세요. 수신된 메시지는 24시간 동안 보관되므로, 하루 동안 무시한 재설정 링크는 사라집니다. 둘째, 게스트 주소는 Access Token이 복구 수단입니다. 잃어버리면 받은 편지함은 복구할 수 없습니다. 이 단일 실패 지점을 없애려면 주소를 생성하기 전에 무료 Tmailor 계정을 만들어 하세요. 로그인 상태에서는 주소가 계정에 저장되고, 토큰 없이도 어떤 기기에서든 생성된 이메일에서 다시 열 수 있습니다. 인증이나 복구 메시지가 느리거나 누락된 경우, OTP 임시 우편 가이드가 일반적인 원인과 해결 방법을 다룹니다.
OpenAI가 수집하는 것과 먼저 변경할 설정
임시 이메일 주소는 주요 받은 편지함을 노출시키지 않지만, OpenAI의 제품 수준 데이터 처리에는 변화를 주지 않습니다. OpenAI는 계정 정보, 제출한 프롬프트와 파일, 사용 데이터, 기기 정보, 일반 위치 데이터를 수집하며, 사용자가 거부하지 않는 한 ChatGPT 콘텐츠를 모델 개선에 활용할 수 있다고 밝힙니다.
- 학습을 끄세요. 설정 → 데이터 컨트롤에서 대화가 모델을 개선하도록 허용하는 옵션을 끄세요. OpenAI는 새 대화가 여전히 기록에 나타나지만 ChatGPT 학습에는 사용되지 않는다고 밝힙니다.
- 민감한 내용에는 임시 채팅을 사용 하세요. 이 채팅은 기록에 나타나지 않으며, OpenAI는 안전을 위해 최대 30일간 사본을 보관할 수 있다고 밝힙니다.
- 이전 대화는 주기적으로 삭제하고, 더 이상 사용하지 않는 연결된 서드파티 앱이나 GPT를 검토하세요.
접근 방식을 비교하고 싶다면, '내 이메일 숨기기와 임시 메일 에 관한 글에서 가입 시 실제 주소를 비공개로 유지하는 두 가지 주요 방법을 비교합니다.
AI 도구마다 별도의 받은 편지함을 사용하세요
ChatGPT만이 사람들이 시도하는 유일한 비서인 경우는 드뭅니다. Claude, Gemini, Grok, Copilot 등 여러 도구 사이에서 가입할 때마다 또 다른 회사가 당신의 이메일을 보유하고 또 다른 제품 이메일이 쏟아집니다. 깔끔한 방법은 AI 도구용으로 별도의 재사용 가능한 받은 편지함 하나를 주요 주소와 분리해 두는 것이지, 각 도구마다 일회용 신분을 새로 만드는 것이 아닙니다.
이렇게 하면 마케팅 이메일, 로그인 코드, 공급업체 알림이 모두 당신이 통제하는 한 곳에 머물고, 개인 받은 편지함도 깨끗하게 유지됩니다. 공급자 전반에 걸친 더 넓은 방법은 AI 도구에 대한 임시 메일 을 참고하세요. 여러 받은 편지함을 한 번에 정리하려면 Tmailor의 멀티 인박스 뷰가 도움이 됩니다.
분명히 하자면, 이는 분리와 프라이버시에 관한 것입니다. 각 계정은 진실하게 유지하고 OpenAI의 이용 약관을 지켜야 합니다.
ChatGPT에 임시 이메일을 사용하지 말아야 할 때
여기서는 영업 멘트보다 정직함이 더 도움이 됩니다. Tmailor의 한계: 수신 전용이며, 지원 메시지에 답장할 수 없고, 첨부파일을 받지 않으며, 수신 메시지는 약 24시간 후에 삭제됩니다. 게스트 주소를 복원하려면 Access Token이 필요하며, 잃어버린 Access Token은 복구할 수 없습니다. 그래서 주소 접근 권한을 잃는 것이 큰 손실이 되는 상황에서는 임시 이메일이 잘못된 도구입니다. 자신이 관리하는 영구 이메일을 사용하세요:
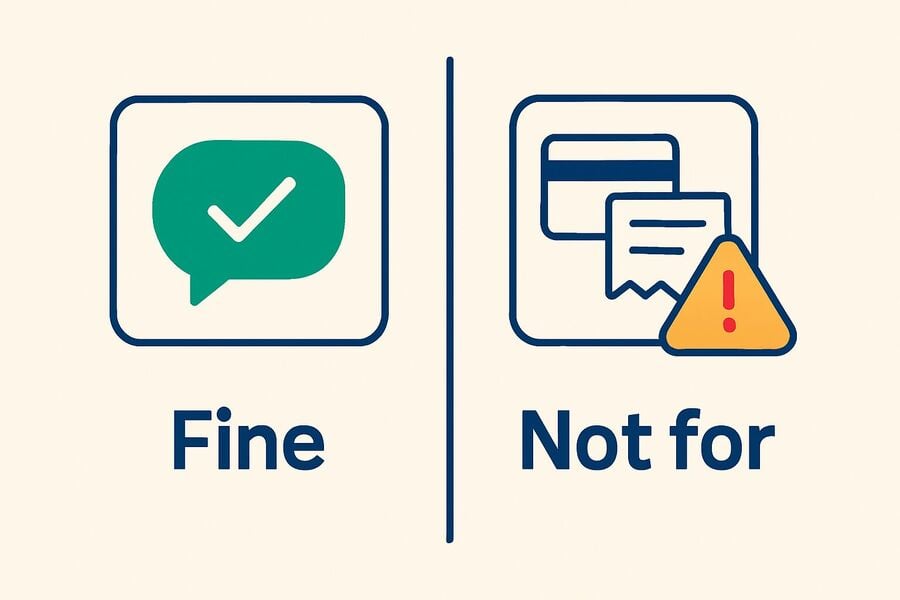
- ChatGPT Plus 또는 Pro: 청구 영수증, 결제 실패 알림, 구독 지원에는 안정적인 받은편지함이 필요합니다.
- OpenAI API API 사용에는 청구가 포함될 수 있으며, OpenAI는 첫 API 키를 생성할 때 전화 인증을 요구합니다.
- 팀 계정 또는 업무 계정, 그리고 고객 업무와 관련된 모든 것.
- 소중히 여기는 대화 기록: 맞춤 지시사항, 저장된 채팅, 잃고 싶지 않은 GPT 설정.
좋은 원칙 하나: 평가용으로는 임시 이메일을 사용하고, 그다음 계속 쓸 계정은 직접 관리하는 이메일로 옮기세요. OpenAI는 웹의 ChatGPT 설정에서 자격을 갖춘 사용자에게만 셀프 이메일 변경을 제공하며, 이미 원래 메일함에 접근할 수 없는 상황이라면 이 옵션은 전혀 도움이 되지 않습니다.
문제 해결
| 증상 | 유력한 원인 | 대처 방법 |
|---|---|---|
| 인증 이메일이 도착하지 않음 | 전달 지연 또는 해당 주소가 이번 세션에서 작동하지 않음 | 최대 2분 기다린 뒤 받은편지함을 새로고침하세요. 그래도 실패하고 계정이 중요하다면 영구 이메일을 사용하세요. |
| 새 기기 로그인 코드가 도착하지 않음 | 원래 받은편지함이 아니라 새 받은편지함을 확인하고 있음 | 먼저 액세스 토큰으로 원래 주소를 복원한 뒤 코드를 다시 요청하세요. |
| 요청하지 않은 로그인 코드를 받음 | 로그인 시도나 계정 작업에 회원님의 이메일 주소가 사용되었을 수 있음 | 공유하거나 입력하지 마세요. 해당 주소가 회원님의 OpenAI 계정에 속해 있다면 비밀번호를 변경하고 MFA를 켜며, 인식하지 못하는 세션에서 로그아웃하세요. |
| 비밀번호 재설정 이메일이 도착하지 않음 | 원래 받은편지함이 만료되었거나 잘못된 주소를 복원함 | 액세스 토큰으로 정확한 가입 주소를 복원하세요. 주소가 사라졌다면 이메일을 통한 계정 복구는 더 이상 불가능합니다. |
| OpenAI가 전화번호를 요구함 | API 키를 생성 중이거나, 이 흐름이 이메일 이상의 정보를 요구하고 있음 | 첫 API 키에는 전화 인증이 필요합니다. ChatGPT 가입의 경우 임시 받은편지함으로는 전화 단계를 완료할 수 없으므로, 진행하려면 본인이 관리하는 번호로만 계속하세요. |
| 가입 시 도메인이 거부됨 | 해당 주소가 그 세션에서 작동하지 않았음 | 유지하려는 계정에는 영구 이메일을 사용하거나, 직접 관리하는 도메인이 필요하다면 커스텀 도메인 을 사용하세요. |
| 가입 후 계정 잠금 또는 플래그 처리됨 | 보안 검토 또는 계정 문제 | OpenAI의 복구 안내를 따르고 계정 상태가 해제될 때까지 기다린 후 다시 시도하세요. |
| 액세스 토큰을 잃어버림 | 닫기 전에 액세스 토큰을 저장하지 않음 | 게스트 받은 편지함은 복원할 수 없습니다. 주소가 Tmailor 계정에 저장되어 있다면 로그인한 뒤 생성된 이메일에서 열어보세요. 다음부터는 가입할 때 액세스 토큰을 비밀번호 관리자에 저장하세요. |
| 실수로 구글/애플 로그인 입력을 사용했습니다 | 계정이 임시 이메일과 전혀 연결되어 있지 않음 | 원래 그 계정에 사용했던 방법으로 로그인하세요. 정당한 목적으로 별도 계정이 필요하다면 OpenAI의 약관을 따르고 처음부터 의도한 로그인 방식을 선택하세요. |
자주 묻는 질문
ChatGPT가 일회용 이메일 주소를 차단하나요?
문서화된 플랫폼 규칙으로는 아닙니다. OpenAI는 수락이나 거절을 보장하는 일회용 이메일 정책을 공개하지 않으므로, 신뢰할 수 있는 규칙이 아니라 관찰 결과로 여기세요. 어떤 주소는 오늘 승인되고 나중에 거절될 수 있습니다. 주소가 거절되면 유지해야 하는 계정에는 영구 이메일을 사용하세요.
ChatGPT에 가입하려면 전화번호가 필요한가요?
보통은 필요하지 않습니다. OpenAI는 계정을 만들거나 ChatGPT를 사용할 때 휴대폰 인증이 일반적으로 요구되지 않는다고 밝히므로 보통 이메일 인증만으로 충분합니다. 다만 첫 API 키 발급에는 여전히 전화 인증이 필요하며, ChatGPT 데스크톱 앱의 Codex 같은 일부 경우에 요청될 수 있고, 지원 국가의 일부 신규 사용자는 전화번호만으로 가입하는 화면을 보기도 합니다.
ChatGPT 비밀번호 재설정에 임시 이메일을 사용할 수 있나요?
재설정 이메일은 같은 받은 편지함을 다시 열 수 있을 때만 임시 주소로 도달합니다. 액세스 토큰으로 복원한 Tmailor 받은 편지함은 주소가 아직 존재하는 한 가능합니다. 그래서 재사용 가능한 받은 편지함이 유지하려는 계정에 더 안전합니다.
임시 이메일로 ChatGPT 로그인 인증 코드를 받을 수 있나요?
네, 원래 주소를 복원하면 가능합니다. OpenAI는 새 기기나 새 위치에서의 로그인 등 일부 로그인 시 일회용 코드를 이메일로 보내며, 액세스 토큰으로 받은 편지함을 다시 열면 그 코드가 가입했던 받은 편지함에 도착합니다. 주소를 복원한 뒤 코드를 요청하고 즉시 입력하세요. OpenAI 코드는 Tmailor의 24시간 메시지 보관 기간이 끝나기 훨씬 전에 만료됩니다.
요청하지 않은 ChatGPT 인증 코드를 받은 이유는 무엇인가요?
이 코드는 아마도 귀하의 이메일 주소를 사용한 ChatGPT 로그인 시도나 계정 작업으로 인해 발생했을 가능성이 큽니다. 요청하지 않은 코드는 공유하거나 입력하지 말고, 낯선 푸시 요청도 승인하지 마세요. 코드만으로는 계정이나 사서함에 접근했다는 것이 증명되지 않습니다. 주소가 본인의 OpenAI 계정에 속해 있다면 ChatGPT를 직접 열어 비밀번호를 변경하고, MFA를 켜고, 모르는 세션은 로그아웃하세요.
ChatGPT Plus에 임시 이메일 주소를 사용해야 하나요?
아니요. Plus는 유료 요금제이며, 결제와 계정 복구 모두 나중에도 직접 관리할 수 있는 받은 편지함에 달려 있습니다. OpenAI는 웹의 ChatGPT 설정에서 자격을 갖춘 사용자에게만 셀프 이메일 변경 기능을 제공하며, 이미 원래 메일함에서 잠긴 상태라면 이 옵션은 도움이 되지 않습니다. 유료 계정에는 영구 주소를 사용하세요.
Tmailor 액세스 토큰을 잃어버리면 어떻게 되나요?
게스트로 주소를 만들었다면 액세스 토큰 없이는 해당 받은 편지함을 복원할 수 없고, 그 주소에 의존하는 복구도 모두 사라집니다. 무료 Tmailor 계정에 주소가 저장되어 있다면 로그인한 뒤 생성된 이메일에서 열 수 있고, 여기서 새 토큰도 발급할 수 있습니다. 어느 경우든 중요한 용도로 주소에 의존하기 전에 액세스 토큰을 비밀번호 관리자에 저장하세요.
임시 이메일 사용이 OpenAI 규칙에 위배되나요?
주요 받은 편지함을 보호하기 위해 별도 이메일을 사용하는 것은 정상적인 개인정보 보호 습관입니다. 다만 ChatGPT는 OpenAI 이용약관에 따라 사용해야 합니다. 여기서 임시 이메일의 목적은 받은 편지함 분리와 복구 계획이지, 계정으로 할 수 있는 일을 바꾸는 것이 아닙니다.
결론
ChatGPT는 가입이 여전히 이메일 중심이기 때문에 임시 이메일로도 사용할 수 있지만, 더 안전한 방식은 나중에 로그인 코드와 재설정을 위해 다시 열 수 있는 재사용 가능한 Tmailor 주소 나중에 다시 열어 로그인 코드와 재설정에 사용할 수 있습니다. 호기심을 정체성과 분리하고, 복구가 가능하도록 유지하세요. 무료 임시 이메일을 받 하고 시도해 보세요.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.