Tmailor
Bisakah Saya Menggunakan Email Sementara untuk Kode Verifikasi OTP dengan Aman? Apa yang Berhasil dan Apa yang Gagal
Ya, email sementara dapat menerima banyak kode OTP email. Kode gagal ketika situs menolak alamat sekali pakai, pengirim menunda, atau kotak masuk menjadi tidak tersedia terlebih dahulu. Lihat bagaimana kode email dibandingkan dengan SMS dan aplikasi autentikator, serta apa yang harus dilakukan ketika kode tidak pernah tiba.
Akses cepat
Poin Penting
Ya. Kotak masuk sementara dapat menerima OTP atau kode verifikasi ketika layanan mengirimkannya melalui email, menerima alamat sekali pakai, dan mengirimkannya sebelum pesan atau kotak masuk menjadi tidak tersedia. Email sementara tidak dapat menerima kode SMS atau kode aplikasi autentikator. Jika sebuah situs menolak email sekali pakai, gunakan alamat jangka panjang yang Anda kendalikan daripada mencoba menghindari pembatasan.
- Hanya lewat email. Email sementara menerima kode yang dikirim melalui email. Layanan ini tidak memiliki nomor telepon, sehingga tidak dapat menerima pesan teks, panggilan suara, atau kode yang dihasilkan di dalam aplikasi autentikator.
- Tiga syarat. Layanan harus mengirim kode melalui email, menerima alamat, dan mengirimkannya selama Anda masih bisa membuka kotak masuk.
- Penolakan adalah keputusan final. Ketika sebuah situs menolak email sekali pakai atau akun perlu dipulihkan nanti, daftar dengan email jangka panjang yang Anda kendalikan sebagai gantinya.
- Login yang lebih kuat untuk akun yang penting. Kode yang dikirim melalui email dan teks adalah bentuk perlindungan masuk yang lemah; aplikasi autentikator lebih kuat, dan passkey tahan phishing.
Apakah Email Sementara Bisa Menerima Kode OTP?
Ya. Email sementara dapat menerima kode verifikasi saat layanan mengirimkan kode melalui email. Kotak masuk sekali pakai menerima email melalui jalur SMTP standar yang sama seperti kotak surat permanen: layanan menyusun pesan, server mail-nya menyerahkannya, dan server email sementara menerimanya. Jika Anda baru dalam kotak masuk sekali pakai, panduan kami tentang cara kerja surat sementara mencakup dasar-dasarnya.
Apakah kode sampai kepada Anda lebih bergantung pada pengirimnya daripada email sementara itu sendiri. Layanan ini memutuskan apakah menerima alamat sekali pakai, seberapa cepat dikirim, dan berapa lama kode tersebut tetap berlaku. Sisa halaman ini membahas kapan pengiriman berhasil, mengapa kode gagal, bagaimana kode email dibandingkan dengan metode verifikasi lain, dan apa yang harus dilakukan jika salah satu tidak tiba.
Email OTP vs SMS OTP, Aplikasi Authenticator, dan Passkey
OTP email adalah kode sekali pakai yang dikirim ke kotak masuk. SMS OTP menuju ke nomor telepon. Aplikasi autentikator (TOTP) menghasilkan kode di perangkat Anda sendiri, dan sebuah passkey menggantikan kode yang diketik dengan login kriptografi. Email sementara hanya bisa membantu untuk yang pertama. Untuk akun yang Anda pedulikan, aplikasi passkey atau autentikator melindungi Anda lebih baik daripada kode apa pun yang harus dikirimkan kepada Anda.
Dua pekerjaan berbeda memiliki kata "kode." Kode yang dikirim lewat email seringkali hanya mengonfirmasi bahwa Anda mengendalikan alamat email saat pendaftaran. Kode login, sebaliknya, adalah bagian dari proses masuk. Pedoman identitas digital NIST (SP 800-63B-4) menyatakan email tidak boleh digunakan untuk autentikasi out-of-band, sementara kode yang hanya mengonfirmasi alamat email, atau kode pemulihan, berada di luar aturan tersebut. Banyak layanan mengikuti pembagian serupa: mereka mengirim kode melalui email untuk mengonfirmasi alamat baru, lalu menawarkan telepon, aplikasi, atau kunci akses untuk masuk.

| Metode | Dari mana kode berasal | Kelemahan utama | Tahan phishing? | Apakah email sementara bisa membantu? |
|---|---|---|---|---|
| Email OTP | Dikirim ke kotak masuk | Siapa pun yang bisa membuka kotak masuk itu bisa membaca kodenya; bisa di-phishing | Tidak | Ya, untuk pendaftaran dengan risiko rendah yang menerima email sekali pakai |
| SMS OTP | Dikirim ke nomor telepon | Pertukaran SIM, penyadapan SS7, nomor daur ulang; bisa di-phishing | Tidak | Tidak. Tmailor tidak memiliki nomor telepon |
| Kode Authenticator (TOTP) | Dihasilkan di perangkat Anda | Kode enam digit masih bisa di-phishing; rahasia bersama harus tetap terlindungi | Tidak | Tidak. Kode ini berada di aplikasi di perangkat Anda |
| Passkey | Kredensial FIDO di perangkat Anda atau di pengelola kata sandi Anda | Metode fallback atau pemulihan yang lebih lemah pada akun | Ya | Tidak. Kredensial ini terikat ke perangkat atau pengelola kata sandi Anda |
Kode email, SMS, dan TOTP semuanya bisa di-phishing, tetapi risikonya tidak identik. SMS menambahkan eksposur SIM-swap, SS7, dan nomor daur ulang; kode email hanya seaman kotak surat; dan TOTP bergantung pada perlindungan rahasia bersama. Panduan publik mendukung perbedaan ini. Lembar fakta CISA "Implementing Phishing-Resistant MFA" menempatkan kode berbasis aplikasi di atas kode SMS atau suara, yang mereka sebut sebagai opsi terakhir, sambil mencatat bahwa keduanya tetap terbuka terhadap phishing. CISA mengatakan kode berbasis aplikasi tidak terpapar pertukaran SIM atau serangan SS7, dan mereka menggambarkan FIDO/WebAuthn sebagai satu-satunya autentikasi tahan phishing yang tersedia secara luas, bersama dengan MFA berbasis PKI. Panduan MDN tentang kata sandi sekali pakai mencapai kesimpulan serupa: semua bentuk OTP rentan terhadap phishing, SMS jauh lebih lemah daripada email terhadap penyadapan, dan passkey adalah pilihan yang lebih baik untuk masuk umum.
Passkey adalah kredensial masuk berdasarkan standar FIDO, dan FIDO Alliance menggambarkan passkey sebagai tahan phishing. Perlindungan ini mencakup proses masuk dengan passkey itu sendiri. Jika sebuah akun masih mengizinkan fallback yang lebih lemah, seperti reset SMS, fallback tersebut bisa tetap menjadi titik lemah.
Mengapa Situs Meminta Nomor Telepon, Bukan Email?
Beberapa situs menggunakan verifikasi telepon sebagai sinyal tambahan anti-penyalahgunaan atau sebagai saluran pemulihan. Ini tidak menghilangkan penipuan, dan pemulihan berbasis ponsel membawa risikonya sendiri: pertukaran SIM, pemindahan nomor, dan daur ulang nomor. NIST memperlakukan kode yang dikirim melalui jaringan telepon sebagai metode "terbatas" dan memberi tahu layanan untuk memantau tanda-tanda seperti perubahan SIM atau pemindahan nomor sebelum mengandalkannya. Jika tujuan Anda adalah kotak surat yang sama sekali tidak memerlukan telepon, panduan kami untuk membuat email tanpa nomor telepon mencakup penyedia mana yang meminta dan mana yang tidak.
Apakah Tmailor Memberikan Nomor Telepon Sementara?
Tidak. Tmailor adalah layanan email yang hanya menerima saja. Layanan ini tidak menyediakan nomor telepon dan tidak dapat menerima kode SMS atau suara. Jika layanan yang sah memerlukan SMS, gunakan nomor yang Anda kendalikan dan diizinkan untuk digunakan, atau pilih untuk tidak melanjutkan. Tmailor tidak bisa menyelesaikan langkah itu untuk Anda.
Hindari situs web publik penerima SMS untuk kode atau akun yang penting. Situs-situs tersebut memang sengaja memposting teks masuk di halaman terbuka, jadi siapa saja bisa membaca kode yang ditujukan untuk Anda. Para peneliti yang memantau 29 gateway SMS publik selama setahun (Moreno dan rekan-rekannya, "Your Code is 0000," 2023) mengumpulkan lebih dari 70 juta pesan yang dikirim ke 17.141 nomor. Nomor yang digunakan kembali membawa risiko kedua. Sebuah studi Princeton tentang daur ulang nomor di dua operator AS (Kevin Lee dan Arvind Narayanan, eCrime 2021) menemukan bahwa 215 dari 259 nomor yang tersedia yang diambil sampel didaur ulang dan rentan terhadap setidaknya satu serangan. Studi tersebut juga menemukan 171 dari 259 nomor yang terekspos pada pengambilalihan akun melalui pemulihan kata sandi di enam situs web populer, dan 19 dari 200 nomor daur ulang masih menerima pesan sensitif keamanan, seperti kode sandi, dalam waktu satu minggu.
Di Mana Email Sementara Cocok
Email sementara cocok untuk kode email pada pendaftaran dengan risiko rendah: forum, buletin, unduhan sekali saja, atau uji coba produk yang mungkin tidak Anda simpan. Untuk akun yang ingin Anda simpan, gunakan email jangka panjang dan aktifkan aplikasi autentikator atau passkey setelah akun dibuat. Apa pun saluran yang digunakan kode, jangan berikan kepada orang yang menghubungi Anda dan memintanya. Masukkan kode hanya di layanan atau aplikasi tempat Anda memulai verifikasi.
Kapan Pengiriman OTP Biasanya Berfungsi
Pengiriman ke email sementara berfungsi jika tiga hal terpenuhi: layanan mengirim kode melalui email, menerima alamat sekali pakai, dan server penerima aktif serta menerima pesan dengan cepat. Kebijakan sangat bervariasi di setiap situs, jadi satu-satunya sinyal yang dapat diandalkan adalah apa yang dilakukan situs dengan alamat Anda.

Apa yang Dilakukan dan Tidak Dilakukan oleh Kumpulan Domain yang Besar
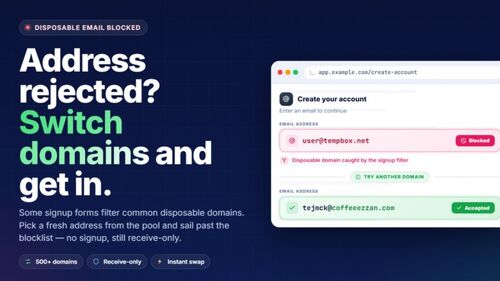
Tmailor menawarkan alamat di 500+ domain, yang memberi Anda pilihan alamat sementara. Hal itu tidak menjamin pengiriman atau mengubah kebijakan email sekali pakai situs. Jika sebuah situs menolak alamatnya, hormati keputusan itu dan gunakan email jangka panjang yang Anda kendalikan daripada mencoba alamat sekali pakai lainnya.
Faktor Kecepatan
Kode OTP bersifat sensitif terhadap waktu, jadi sisi penerima juga penting. Tmailor menerima email masuk melalui server Google MX, sehingga pengirim menyerahkan ke jalur email yang banyak digunakan dan percobaan ulang normal berjalan sesuai desain. Itu menggambarkan mekanismenya, bukan jaminan kecepatan; latar belakangnya adalah mengapa Tmailor menggunakan server Google untuk email masuk. Tidak ada kotak masuk yang dapat menerima pesan yang belum dikirim oleh pengirim.
Mengapa Kode OTP Gagal
Ketika OTP tidak sampai ke kotak masuk email sekali pakai, penyebabnya biasanya termasuk dalam salah satu dari tiga kelompok. Masing-masing membutuhkan respons yang berbeda, jadi penting untuk mengetahui mana yang Anda hadapi sebelum mencoba lagi. Jika email sementara Anda sama sekali tidak menerima email, pertama-tama periksa apakah semua pesan hilang atau hanya kode dari satu situs. Satu kode yang hilang biasanya menunjuk ke pengirim, kebijakan alamatnya, atau saluran pengiriman; tidak ada yang datang dari beberapa pengirim yang tidak terkait menunjuk ke kotak masuk atau layanan penerima.
Situs Menolak Alamat Sekali Pakai
Beberapa layanan memeriksa pendaftaran terhadap daftar internal atau pihak ketiga domain sekali pakai. Mereka mungkin menolak alamat saat pendaftaran dengan pesan kesalahan, atau menerima formulir dan tidak pernah mengirimkan kode. Bagaimanapun, anggap itu keputusan situs dan gunakan email jangka panjang yang Anda kendalikan untuk akun tersebut. Panduan kami tentang mengapa situs web menolak domain sekali pakai menjelaskan bagaimana penyaringan ini bekerja.
Kode Tertunda atau Tidak Pernah Dikirim
Pengirim mengantrekan dan membatasi pesan, dan beberapa melakukan pemeriksaan anti-penyalahgunaan sebelum mengirim. Server penerima juga dapat menunda percobaan pertama, sebuah teknik kontrol spam yang disebut greylisting, sehingga kode hanya tiba setelah server email pengirim mencoba ulang. Menekan "kirim ulang" berulang kali dapat memicu cooldown, dan kode baru sering membatalkan kode sebelumnya. Penundaan singkat tidak berbahaya di kotak masuk yang tetap terbuka, tetapi bisa bertahan lebih lama dari hitungan mundur 10 menit.
Kode Dikirim ke Tempat Lain
Kode tersebut mungkin dikirim ke alamat yang berbeda dari yang Anda pantau, ke email yang sudah tersimpan untuk akun yang sudah ada, atau ke saluran lain sama sekali, seperti SMS atau prompt aplikasi. Kode juga dapat tiba setelah kotak masuk berwaktu sudah beralih ke alamat baru. Untuk panduan langkah demi langkah berdasarkan penyebab dengan catatan platform, lihat panduan 12 alasan email OTP tidak tiba.
Keandalan OTP berdasarkan Jenis Kotak Masuk
Pengungkapan: Tmailor menerbitkan blog ini, dan Tmailor adalah contoh kotak masuk yang dapat digunakan kembali dalam perbandingan di bawah ini. Batasannya juga berlaku: hanya menerima, pesan tetap terlihat sekitar 24 jam setelah tiba, Access Token yang hilang tidak dapat dipulihkan, dan beberapa situs menolak domain sekali pakai secara langsung.
Tidak semua email sementara berperilaku sama untuk verifikasi. Faktor penentunya adalah berapa lama Anda bisa terus membaca kotak masuk dan apakah Anda bisa kembali ke alamat yang sama nanti. Jika Anda menginginkan kotak masuk berwaktu yang cepat, surat 10 menit dari Tmailor dimulai dengan hitungan mundur 10 menit yang bisa diperpanjang hingga 60 menit tersisa. Untuk pilihan berperingkat berdasarkan kebutuhan, lihat rincian surat sementara terbaik untuk OTP.
| Model kotak masuk | Berapa lama Anda bisa membacanya | Bisakah Anda kembali nanti? | Kecocokan OTP | Terbaik untuk |
|---|---|---|---|---|
| Kotak masuk berwaktu (email 10 menit) | Hitungan mundur, biasanya 10 menit; Tmailor dapat diperpanjang hingga 60 menit tersisa | Biasanya tidak; di Tmailor, alamat terbaru tetap berada di Riwayat pada perangkat yang sama selama masih tersedia | Cocok untuk kode instan; berisiko jika pengiriman tertunda | Pembacaan sekali saja yang tidak akan pernah Anda kunjungi lagi |
| Kotak masuk yang dapat digunakan kembali (Tmailor) | Setiap pesan tetap terlihat selama sekitar 24 jam setelah tiba | Ya, di perangkat apa pun, dengan Access Token yang disimpan | Bagus jika situs menerima alamat; mencakup keterlambatan dan kode selanjutnya | Pendaftaran yang mungkin Anda butuhkan lagi, alur bertahap |
| Kotak masuk bersama publik | Berbeda-beda tergantung penyedia | Siapa pun yang tahu alamatnya bisa membukanya | Sering ditolak, dan kode tersebut dapat dilihat oleh orang lain | Hanya tes sekali pakai dengan risiko rendah |
Berapa Lama Kode OTP Tetap Berlaku
Layanan pengirim yang menentukan masa berlaku, bukan penyedia email Anda. Kode login dan pendaftaran sering hanya berlangsung beberapa menit, sementara tautan verifikasi email dan kode pemulihan mungkin bertahan lebih lama; layar atau email biasanya menunjukkan berapa lama. NIST mengharuskan autentikasi out-of-band yang sesuai harus selesai dalam 10 menit, tetapi aturan tersebut mencakup langkah masuk yang memenuhi standarnya, bukan setiap kode yang dikirim melalui email. Anggap hitung mundur di layar sebagai batas sebenarnya.
Masa hidup kode dan masa pakai pesan adalah jam yang berbeda. Di Tmailor, pesan tetap terlihat selama sekitar 24 jam setelah tiba, sementara kode di dalamnya dapat kedaluwarsa dalam hitungan menit. Panduan kami tentang berapa lama surat sementara bertahan memisahkan memisahkan retensi pesan dari penggunaan ulang alamat.
Daftar Periksa Perbaikan Saat OTP Tidak Tiba
Jalankan pemeriksaan ini secara berurutan sebelum menganggap email sementara adalah masalahnya:
- Tunggu timer, lalu kirim ulang sekali. Gunakan hanya kode terbaru yang tiba.
- Konfirmasi alamat dan saluran. Pastikan alamat di layar konfirmasi cocok dengan kotak masuk yang Anda pantau, dan periksa apakah layanan mengirimkan kode melalui SMS, prompt aplikasi, atau email lama yang tersimpan.
- Buka kotak masuk Anda. Kotak masuk Tmailor adalah satu daftar tanpa folder spam, jadi tidak ada tempat lain untuk mencari. Jika waktu tidak pasti, mulai dengan alamat email sementara yang dapat digunakan kembali dan simpan Access Token-nya.
- Hormati penolakan. Jika situs menolak alamat atau tidak pernah mengirim kode ke alamat tersebut, gunakan email jangka panjang yang Anda kendalikan untuk akun tersebut. Mencoba alamat demi alamat bertentangan dengan kebijakan situs dan menempatkan akun dalam risiko.
Pusat diagnostik yang ditautkan di atas di bawah "The Code Went Somewhere Else" membahas setiap penyebab secara mendalam, termasuk Steam, Epic Games, Discord, Binance, Instagram, dan X.
Kotak Masuk Berbatas Waktu vs Dapat Digunakan Kembali: Mana yang Digunakan untuk OTP
Gunakan kotak masuk berbatas waktu hanya jika Anda membutuhkan satu kode langsung dan tidak akan menyimpan akun tersebut. Gunakan alamat yang dapat digunakan kembali ketika layanan mungkin mengirim verifikasi nanti, peringatan keamanan, atau pesan reset kata sandi. Simpan Access Token dengan aman: siapa pun yang memilikinya dapat membuka kotak masuk, dan Access Token yang hilang tidak dapat dipulihkan oleh dukungan.

Di Tmailor, saat mencapai akhir hitung mundur, halaman akan beralih ke alamat baru; alamat sebelumnya tidak langsung hilang. Alamat sebelumnya disimpan di Riwayat pada perangkat yang sama dan dapat dibuka kembali selama masih tersedia, dan Access Token-nya memungkinkan Anda membukanya kembali di perangkat lain. Pesan yang tiba akan tetap terlihat selama sekitar 24 jam.
Untuk perbandingan langsung mengenai pertanyaan waktu, lihat surat sementara versus surat 10 menit untuk OTP. Pertukaran keamanan dan privasi antara kedua model dibahas dalam panduan kotak masuk yang dapat digunakan kembali dan yang berumur pendek.
Verifikasi Multi-Langkah
Beberapa platform mengirim email konfirmasi, lalu OTP terpisah, lalu pesan pengaturan. Dengan hitungan mundur singkat, Anda mungkin menangkap yang pertama dan melewatkan OTP yang tiba beberapa menit kemudian. Alamat yang dapat digunakan kembali akan terus menerima pesan baru selama Anda bisa membukanya kembali.
Verifikasi Ulang dan Peringatan Keamanan
Platform sosial dan SaaS sering memverifikasi ulang saat Anda masuk dari perangkat baru. Jika alamat pendaftaran asli Anda tidak lagi tersedia, Anda tidak dapat menyelesaikan pemeriksaan dan mungkin kehilangan akses. Alamat yang dapat dipulihkan menjaga rute tersebut tetap tersedia.
Jaring Pengaman Reset Kata Sandi
Email reset kata sandi dikirim ke alamat yang Anda gunakan untuk mendaftar. Alamat dengan batas waktu mungkin sudah hilang. Alamat yang dapat digunakan kembali yang Anda buka kembali dengan Access Token-nya masih dapat menerima email reset baru, yang kemudian tetap terlihat selama sekitar 24 jam.
Aturan Sederhana
Jika Anda menjawab "mungkin" atau "ya" untuk salah satu pertanyaan, gunakan alamat yang dapat digunakan kembali: (1) Apakah saya akan membutuhkan alamat ini lagi setelah beberapa menit ke depan? (2) Apakah saya ingin mempertahankan akun ini? Untuk unduhan sekali pakai, pratinjau buletin, dan pengujian produk cepat, kotak masuk dengan batas waktu sudah cukup.
OTP di Platform Tertentu
Pengiriman email secara teknis bekerja sama di semua tempat, tetapi situs berbeda dalam hal apakah mereka menerima alamat sekali pakai dan saluran mana yang mereka gunakan untuk kode. Panduan kami tentang pendaftaran jejaring sosial membahas alur tersebut, dan jika platform menolak alamatnya, gunakan email jangka panjang untuk itu. Alat AI menambahkan kode login mereka sendiri; panduan pendaftaran dan kode login ChatGPT mencakup kasus tersebut. Untuk memeriksa sebelumnya di mana alamat sekali pakai kemungkinan akan ditolak, lihat situs mana yang menerima surat sementara.
Untuk Apa Temp Mail OTP Tidak Boleh Digunakan
Email sementara dibuat untuk pendaftaran yang sadar privasi dan akun berisiko rendah, bukan untuk apa pun yang perlu Anda pulihkan. Jangan gunakan untuk perbankan, pembayaran, layanan pemerintah, layanan kesehatan, atau akun utama apa pun yang terkait dengan identitas Anda. Bahkan jika kode tiba, kehilangan akses ke kotak surat dapat memblokir peringatan, pemulihan, dan verifikasi selanjutnya, dan layanan ini mungkin menolak alamat sekali pakai berdasarkan kebijakan mereka sendiri. Untuk gambaran lebih luas tentang di mana kotak masuk sekali pakai cocok, lihat apakah email sementara aman. Ini adalah batasan yang harus dihormati, bukan penghalang untuk diakali.
Pengujian OTP untuk Tim QA dan Pengembangan
Tim yang menguji alur pendaftaran mereka sendiri dengan kotak masuk sekali pakai menghadapi masalah OTP dalam skala besar: badai pengiriman ulang, kepemilikan kegagalan yang tidak jelas, dan kode yang tiba setelah langkah pengujian berlanjut. Perbaikannya bersifat prosedural: uji dengan lebih dari satu alamat, batasi upaya pengiriman ulang, dan lacak waktu hingga OTP pertama sebagai metrik agar regresi terlihat. Daftar periksa risiko OTP siap pakai untuk tim yang siap pakai menjelaskan protokol lengkapnya.
Pertanyaan yang Sering Diajukan
Apakah email sementara bisa menerima kode SMS atau memberi saya nomor telepon?
Tidak. Email sementara hanya menerima email, dan Tmailor tidak menyediakan nomor telepon. Jika layanan memerlukan SMS, gunakan nomor yang Anda kendalikan dan diizinkan untuk digunakan, atau pilih untuk tidak melanjutkan. Hindari situs penerima SMS publik, karena siapa pun dapat membaca kode yang mereka tampilkan.
Mengapa OTP saya tiba di email biasa tetapi tidak di email sementara?
Situs mungkin menolak atau diam-diam melewati alamat sekali pakai, tetapi penyebab lain mungkin terjadi: salah ketik alamat, kode dikirim ke email yang sudah tersimpan, atau pengiriman lebih lambat ke kotak masuk tersebut. Periksa alamat dan salurannya terlebih dahulu. Jika situs tidak mengirim ke alamat sekali pakai, gunakan email biasa Anda untuk akun tersebut.
Apakah aman menggunakan email sementara untuk OTP?
Aman untuk pendaftaran berisiko rendah di mana Anda tidak memerlukan pemulihan jangka panjang, seperti forum, buletin, unduhan sekali pakai, dan pengujian produk cepat. Tidak tepat untuk perbankan, pemerintah, layanan kesehatan, atau akun apa pun yang terkait dengan identitas Anda, karena Anda memerlukan kotak surat yang akan Anda kendalikan selama bertahun-tahun untuk memulihkan akun tersebut.
Bisakah saya menggunakan OTP email sementara untuk perbankan atau layanan keuangan?
Tidak. Jangan gunakan email sementara untuk rekening perbankan atau keuangan. Bahkan jika kode tiba, kehilangan akses kotak surat dapat memblokir peringatan, pemulihan, atau verifikasi selanjutnya, dan layanan dapat menolak alamat sekali pakai berdasarkan kebijakannya.
Berapa lama kode OTP biasanya tetap berlaku?
Tergantung pada layanan dan tindakannya. Perlakukan kode login dan pendaftaran sebagai jendela beberapa menit kecuali layar menunjukkan timer; tautan verifikasi email dan kode pemulihan mungkin bertahan lebih lama. Layanan pengirim yang menentukan masa berlaku, bukan penyedia email Anda.
Apa yang harus saya lakukan jika OTP tiba setelah kotak masuk 10 menit saya habis?
Di Tmailor, akhir hitung mundur mengalihkan halaman ke alamat baru, tetapi alamat sebelumnya tetap berada di Riwayat pada perangkat yang sama selama masih tersedia. Anda juga dapat menambah waktu sebelum hitungan mundur berakhir, hingga 60 menit tersisa. Jika Anda mungkin membutuhkan alamat tersebut nanti atau di perangkat lain, simpan Access Token-nya; Access Token yang hilang tidak dapat dipulihkan.
Apakah mengklik "resend code" membantu jika OTP pertama tidak tiba?
Kadang-kadang, tapi hanya sekali dan hanya setelah timer di layar berakhir. Ketukan tambahan dapat memicu cooldown, dan setiap permintaan baru dapat membatalkan kode sebelumnya. Jika situs menolak alamat sekali pakai, mengirim ulang tidak akan mengubah hal itu; gunakan email jangka panjang untuk akun tersebut.
Apakah ada cara untuk mengetahui sebelumnya jika sebuah platform memblokir email sementara?
Kadang-kadang. Kesalahan pendaftaran eksplisit seperti "email sekali pakai tidak diperbolehkan" atau halaman bantuan situs sendiri mungkin akan memberitahu Anda. Tidak ada daftar kompatibilitas universal, dan beberapa situs menerima formulir tersebut tetapi tidak pernah mengirim kode, jadi direktori situs yang diketahui memblokir email sementara adalah alat bantu perencanaan, bukan jaminan.
Apakah saya bisa menerima kode OTP di aplikasi mobile email sementara?
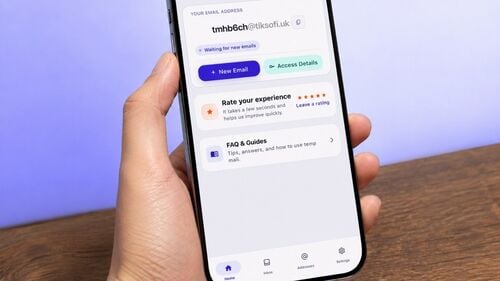
Ya. Aplikasi Android dan iOS Tmailor, serta bot Telegram, menerima email dengan cara yang sama seperti versi web. Jika kode sampai ke alamat, kode tersebut akan muncul di kotak masuk ponsel. Untuk membuka alamat yang sama di perangkat lain, gunakan Access Token-nya.
Email sementara mana yang paling dapat diandalkan untuk OTP?
Untuk situs yang menerima email sekali pakai, pilihan paling dapat diandalkan adalah kotak masuk yang tetap terbuka cukup lama untuk kode tertunda dan yang bisa Anda buka kembali nanti, seperti alamat yang dapat digunakan kembali dengan Access Token yang tersimpan. Tidak ada penyedia email sementara yang bisa membuat situs menerima alamat yang ditolak.
Kesimpulan
Gunakan email sementara untuk OTP hanya di tempat yang sesuai: pendaftaran dengan taruhan rendah yang mengirim kode melalui email dan menerima alamat sekali pakai. Buka kotak masuk, kirim ulang sekali, dan simpan Access Token jika Anda mungkin membutuhkan alamat itu lagi. Jika sebuah situs menolak alamat atau meminta SMS, gunakan email atau nomor telepon yang Anda kendalikan, dan lindungi akun yang penting dengan aplikasi autentikator atau passkey. Untuk pendaftaran sehari-hari, Anda dapat membuat email sementara gratis dan menjaga tab tetap terbuka sambil menunggu.

Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.