Email Sementara untuk Bursa & Dompet Kripto: Kapan Aman dan Kapan Menjadi Perangkap
Dalam kripto, alamat email Anda bukan sekadar login — melainkan kunci utama untuk reset kata sandi, kode OTP, konfirmasi penarikan, dan tautan identitas KYC. Gunakan alamat email yang salah, dan Anda bisa kehilangan akses ke dana secara permanen. Panduan ini menjelaskan secara tepat kapan email sementara melindungi privasi Anda di bursa, airdrop, dan alat DeFi — dan kapan email tersebut diam-diam menjadi satu titik kegagalan yang tidak dapat diperbaiki oleh tim dukungan mana pun. Anda akan mendapatkan kerangka risiko yang jelas untuk mencocokkan jenis email yang tepat (permanen, email sementara yang dapat digunakan kembali, atau burner) dengan setiap platform kripto yang Anda gunakan.
Akses cepat
Jawaban singkat: email sementara aman untuk penggunaan kripto di pinggiran — newsletter, airdrop, daftar tunggu, alat testnet — tetapi ide buruk untuk apa pun yang menyimpan uang. Di bursa yang menerapkan KYC atau dompet kustodian, email Anda adalah kunci utama untuk reset kata sandi, konfirmasi penarikan, dan pemulihan akun. Jika kehilangan kotak masuk itu bisa membuat Anda terkunci dari dana atau verifikasi identitas, gunakan alamat permanen yang Anda kendalikan, bukan alamat sekali pakai yang bisa hilang diam-diam.
Jika Anda baru mengenal kotak masuk sekali pakai, mulailah dengan gambaran umum tentang cara kerja email sementara, lalu kembali dan petakan perilaku tersebut ke ekosistem kripto Anda.
Singkatnya
- Perlakukan alamat email Anda sebagai kunci pemulihan utama untuk bursa dan dompet kustodian; kehilangannya bisa berarti kehilangan dana.
- Email sementara aman untuk penggunaan kripto berisiko rendah, seperti newsletter, alat testnet, dashboard riset, dan airdrop yang berisik.
- Jangan pernah menggunakan alamat email sementara yang berumur pendek untuk bursa yang menerapkan KYC, dompet utama, dashboard pajak, atau apa pun yang harus berfungsi bertahun-tahun kemudian.
- Kotak masuk yang dapat digunakan ulang dan dilindungi token hanya cocok untuk alat berisiko menengah jika Anda menyimpan Access Token dan menerima bahwa pesan akan kedaluwarsa setelah sekitar 24 jam.
- Pengiriman OTP bergantung pada alamat yang tepat, kebijakan platform itu sendiri, dan waktu kotak masuk — bukan pada menekan tombol kirim ulang berulang kali atau berganti-ganti domain.
- Bangun pengaturan tiga lapis: email "vault" permanen, email sementara yang dapat digunakan ulang untuk eksperimen, dan burner untuk akun sekali pakai murni.
Pahami Risiko Email Kripto
Alamat email Anda secara diam-diam menghubungkan login, penarikan, dan keputusan dukungan di hampir setiap platform kripto yang Anda gunakan.
Email sebagai kunci pemulihan utama
Di bursa terpusat dan dompet kustodian, email Anda lebih dari sekadar kolom yang Anda isi di layar pendaftaran. Email adalah tempat:
- Konfirmasi pendaftaran dan tautan aktivasi dikirimkan.
- Tautan reset kata sandi dan permintaan persetujuan perangkat tiba.
- Konfirmasi penarikan dan peringatan aktivitas tidak biasa dikirimkan.
- Agen dukungan memverifikasi apakah Anda masih memiliki akses ke saluran kontak akun.
Jika kotak surat itu hilang, terhapus, atau tidak pernah sepenuhnya berada di bawah kendali Anda, setiap alur tersebut menjadi rapuh. Bahkan ketika sebuah platform memungkinkan pemulihan manual dengan dokumen identitas, prosesnya bisa lambat, menegangkan, dan tidak pasti.
Apa yang sebenarnya rusak ketika email gagal?
Ketika Anda memadukan akun kripto bernilai tinggi dengan email yang tidak stabil, beberapa hal bisa salah:
- Anda tidak dapat mengonfirmasi perangkat atau lokasi baru, sehingga upaya login terus gagal.
- Tautan reset kata sandi tiba di kotak masuk yang tidak bisa Anda akses lagi.
- Peringatan keamanan tentang reset paksa atau penarikan mencurigakan tidak pernah sampai kepada Anda.
- Dukungan melihat data kontak yang bersifat sementara dan menganggap kasus Anda berisiko lebih tinggi.
Aturan praktisnya sederhana: jika sebuah akun dapat menyimpan uang yang berarti selama bertahun-tahun, email pemulihannya harus membosankan, stabil, dan sepenuhnya berada di bawah kendali Anda.
Bagaimana email sementara berperilaku berbeda
Layanan email sementara dibuat untuk identitas yang berumur pendek atau semi-anonim. Beberapa alamat adalah burner sekali pakai murni. Yang lain, seperti model yang dapat digunakan ulang di tmailor.com, memungkinkan Anda membuka kembali kotak masuk yang sama nanti dengan Access Token — tetapi perhatikan apa token itu: kunci pemulihan, bukan kata sandi dan bukan kunci pengaman. Token itu memungkinkan Anda kembali ke alamat tersebut; ini tidak menghalangi orang lain untuk masuk, dan jika Anda kehilangannya untuk alamat tamu, tidak ada yang bisa memulihkannya untuk Anda (alamat yang disimpan ke akun Tmailor gratis dapat dibuka kembali dari Email yang Dibuat). Dua batasan lain penting untuk kripto: pesan hanya terlihat sekitar 24 jam, dan lampiran masuk dihapus, sehingga pernyataan atau dokumen yang dikirim ke alamat tersebut tidak pernah sampai kepada Anda. Sifat-sifat itu membuat kotak masuk sekali pakai tidak cocok untuk hal yang mungkin memerlukan sengketa, audit pajak, atau pemulihan manual jauh setelah pendaftaran.
Cocokkan Jenis Email dengan Risiko
Tidak semua titik sentuh kripto layak mendapat tingkat perlindungan yang sama — sesuaikan strategi email Anda dengan apa yang dipertaruhkan.
Tiga jenis email dasar
Untuk perencanaan praktis, pikirkan dalam tiga kategori besar:
- Email permanen: kotak masuk jangka panjang di Gmail, Outlook, atau domain Anda sendiri, yang dilindungi dengan 2FA yang kuat.
- Email sementara yang dapat digunakan ulang: alamat yang dihasilkan dan dapat Anda buka kembali nanti menggunakan token, seperti model yang dijelaskan di Gunakan ulang alamat email sementara.
- Email sementara berumur pendek: alamat "burner" klasik yang dimaksudkan untuk dipakai sekali lalu dilupakan.
Email permanen untuk akun bernilai tinggi
Email permanen adalah satu-satunya pilihan yang masuk akal untuk lapisan teratas tumpukan kripto Anda:
- Bursa spot dan derivatif ber-KYC yang terhubung ke kartu bank atau transfer bank.
- Dompet kustodian dan platform CeFi yang menyimpan kunci atau saldo Anda.
- Alat portofolio dan pajak yang melacak kinerja serta laporan jangka panjang.
Akun-akun ini harus diperlakukan seperti hubungan perbankan. Akun-akun ini membutuhkan alamat email yang masih ada dalam lima atau sepuluh tahun, bukan identitas sementara yang mungkin hilang diam-diam.
Kotak masuk email sementara yang dapat digunakan ulang untuk alat berisiko sedang
Kotak masuk email sementara yang dapat digunakan ulang masuk akal untuk platform berisiko sedang di mana Anda ingin memisahkan diri dari identitas utama Anda, tetapi mungkin perlu mengaksesnya lagi nanti:
- Analitik trading, dasbor riset, dan alat data pasar.
- Bot, peringatan, dan layanan otomatisasi yang sedang Anda uji.
- Portal pendidikan dan komunitas yang tidak memegang dana Anda secara langsung.
Di sini, Anda dapat menerima bahwa alamat tersebut bersifat semi-sementara selama Anda menyimpan Access Token di pengelola kata sandi dan mencatat alat mana saja yang bergantung pada kotak masuk tersebut.
Kotak masuk burner untuk akun sekali pakai murni
Kotak masuk berumur pendek sangat ideal untuk pendaftaran yang memang tidak akan Anda kunjungi kembali:
- Airdrop dan giveaway bernilai rendah dengan pemasaran agresif.
- Roda promosi, kontes, dan dinding pendaftaran yang terlihat seperti spam.
- Alat testnet, tempat Anda hanya bereksperimen dengan aset palsu.
Dalam kasus seperti ini, jika email itu hilang nanti, Anda tidak kehilangan apa pun yang penting, hanya beberapa gangguan pemasaran dan keuntungan sekali pakai.
Kapan Email Sementara Dapat Diterima
Gunakan alamat email sekali pakai untuk menyerap spam, eksperimen, dan pendaftaran berisiko rendah, bukan untuk mengamankan inti portofolio Anda.
Newsletter, peringatan, dan corong pemasaran
Banyak bursa, pendidik, dan vendor analitik gemar mengirim pembaruan secara rutin. Daripada membiarkannya membanjiri kotak masuk utama Anda, Anda bisa mengarahkannya ke email sementara:
- Newsletter edukasi dari komunitas trading.
- Peluncuran produk dan pembaruan "alpha" dari alat riset.
- Rangkaian pemasaran dari bursa yang baru Anda jelajahi.
Ini menjaga upaya phishing dan praktik penjualan daftar tetap berada pada jarak aman dari akun Anda yang lebih sensitif. Pola serupa digunakan dalam e-commerce, di mana pengguna memisahkan spam checkout dari komunikasi keuangan yang serius. Konsep yang sama dijelaskan dalam buku panduan privasi e-commerce.
Airdrop, daftar tunggu, dan pendaftaran spekulatif
Halaman airdrop, proyek token spekulatif, dan daftar tunggu yang didorong hype sering kali lebih mengutamakan pembangunan daftar daripada membangun kepercayaan jangka panjang. Menggunakan email sementara di sini:
- Melindungi kotak masuk asli Anda dari pengumuman yang tiada henti.
- Memudahkan Anda meninggalkan proyek yang ternyata lemah.
- Membantu Anda menghindari pengaitan proyek berkualitas rendah dengan identitas utama Anda.
Jika nilainya rendah dan UX terlihat rapuh, kotak masuk sementara biasanya menjadi pilihan yang lebih aman.
Alat testnet dan sandbox
Di lingkungan testnet, aset utama Anda adalah waktu dan pembelajaran Anda, bukan tokennya. Jika bursa demo atau dashboard eksperimental tidak pernah menyentuh dana nyata, memasukkannya dengan alamat email sementara adalah wajar selama Anda tidak menganggap akun itu sebagai aset jangka panjang di kemudian hari.
Kapan Email Sementara Menjadi Berbahaya
Begitu uang nyata, KYC, atau kepercayaan jangka panjang terlibat, kotak masuk sementara berubah dari perlindungan yang tepat menjadi beban tersembunyi.
Platform KYC dan jembatan fiat
Bursa ber-KYC dan on-ramp fiat beroperasi di bawah regulasi keuangan yang mirip dengan bank. Mereka menyimpan log kepatuhan yang mengaitkan alamat email dengan dokumen identitas dan riwayat transaksi. Menggunakan kotak masuk sementara di sini dapat:
- Mempersulit tinjauan uji tuntas yang diperluas dan investigasi manual.
- Membuat lebih sulit membuktikan kesinambungan akun dalam jangka panjang.
- Meningkatkan kemungkinan kasus Anda dianggap mencurigakan.
- Menggagalkan alur pemulihan atau dukungan sepenuhnya jika platform kemudian mengirimkan pernyataan atau dokumen verifikasi melalui email sebagai file — karena lampiran yang masuk ke alamat Tmailor dihapus, dan pesan hanya terlihat selama sekitar 24 jam.
Anda tidak boleh menggunakan email sementara untuk melewati KYC, bersembunyi dari sanksi, atau menghindari aturan platform. Itu berisiko dan, dalam banyak konteks, ilegal. Ini bukan area abu-abu seperti "domain mana yang lolos formulir pendaftaran": akun bursa menyimpan uang dan terikat pada identitas terverifikasi Anda, jadi akun itu harus menggunakan alamat permanen, tanpa pengecualian.
Dompet kustodian dan kepemilikan jangka panjang
Dompet kustodian dan platform yield mengakumulasi nilai yang signifikan seiring waktu. Layanan ini sering mengandalkan email untuk:
- Tautan konfirmasi penarikan dan tinjauan keamanan.
- Notifikasi tentang perubahan kebijakan atau migrasi paksa.
- Peringatan keamanan penting tentang kredensial yang telah dibocorkan.
Memasangkan layanan ini dengan email sementara berumur pendek ibarat menaruh brankas bank di balik kunci kamar hotel lalu check-out.
Dompet non-kustodian yang masih menggunakan email
Dompet non-kustodian menempatkan frasa seed sebagai pusat, tetapi banyak yang masih menggunakan email untuk:
- Portal akun dan cadangan cloud.
- Fitur penautan perangkat atau sinkronisasi multi-perangkat.
- Komunikasi vendor tentang pembaruan keamanan penting.
Bahkan jika dana Anda secara teknis bergantung pada seed, melemahkan notifikasi keamanan di sekitarnya dengan kotak masuk sekali pakai jarang sepadan dengan risikonya.
Bangun Kotak Masuk Kripto yang Lebih Aman
Arsitektur email yang dirancang dengan cermat memungkinkan Anda menikmati manfaat alamat email sementara tanpa mengorbankan kemampuan memulihkan akun.
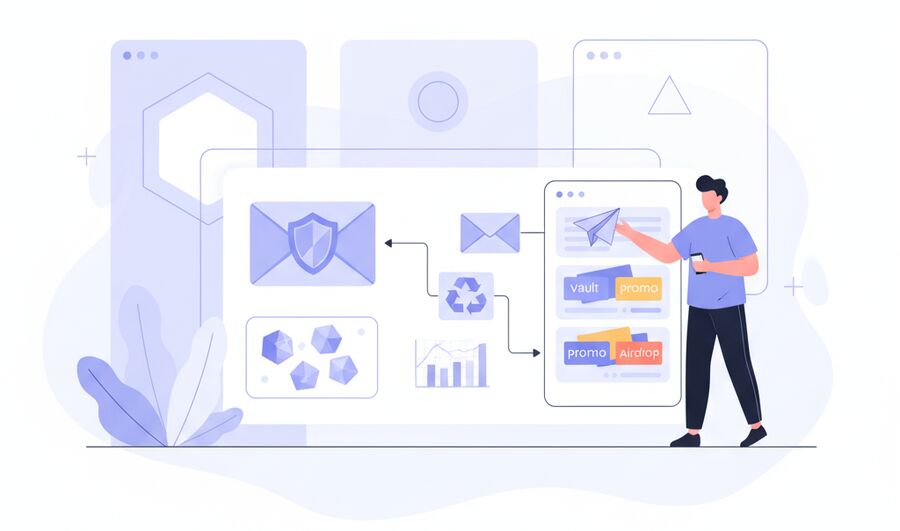
Petakan platform Anda berdasarkan risiko.
Mulailah dengan mendaftar semua layanan terkait kripto yang Anda gunakan: bursa, dompet, pelacak portofolio, bot, alat peringatan, dan platform edukasi. Untuk masing-masing, ajukan tiga pertanyaan:
- Apakah platform ini dapat memindahkan atau membekukan dana saya?
- Apakah platform ini terkait dengan ID pemerintah atau pelaporan pajak?
- Apakah kehilangan akses akan menimbulkan masalah finansial atau hukum yang signifikan?
Akun yang menjawab "ya" untuk salah satu pertanyaan ini sebaiknya menggunakan alamat email permanen yang terlindungi dengan baik. Alat berisiko sedang dapat dipindahkan ke kotak masuk sementara yang dapat digunakan ulang. Hanya pendaftaran yang benar-benar berisiko rendah yang boleh menggunakan kotak masuk sementara berumur pendek.
Gunakan alamat email sementara yang dapat digunakan ulang saat kontinuitas penting.
Kotak masuk sementara yang dapat digunakan ulang sangat berguna ketika Anda membutuhkan keseimbangan antara privasi dan kontinuitas. Alih-alih kotak surat sekali pakai, Anda mendapatkan alamat yang dapat dibuka kembali dengan token. Hal ini membuatnya ideal untuk:
- Layanan analitik dan riset kripto.
- Alat tahap awal dengan nilai terbatas namun nyata.
- Akun komunitas atau edukasi sekunder.
Satu detail mekanisme patut dipahami di sini: alamat acak diambil dari kumpulan domain besar yang sengaja tidak dipublikasikan, sementara opsi nama khusus hanya menampilkan sekumpulan kecil domain yang terlihat. Anda dapat membaca lebih lanjut tentang kolam domain email sementara. Keragaman itu berguna ketika satu domain mengalami kendala pengiriman — tetapi bukan alat untuk lolos dari platform yang memutuskan tidak menerima email sekali pakai. Jika sebuah layanan jelas tidak mengizinkan email sementara, jawabannya adalah alamat permanen, bukan domain yang berbeda.
Andalkan infrastruktur untuk keandalan OTP.
Kode OTP dan tautan login sangat sensitif terhadap keterlambatan pengiriman dan pemblokiran. Infrastruktur sangat penting di sini. Ketika penyedia email sementara menggunakan server masuk yang andal dan CDN global, peluang Anda menerima kode tepat waktu meningkat secara signifikan. Jika Anda ingin mendalami sisi teknisnya, lihat:
Infrastruktur yang baik tidak menghilangkan semua masalah OTP, tetapi menghilangkan banyak kegagalan acak yang sulit dilacak yang sering mengganggu layanan yang lebih lemah.
Mengatasi Masalah OTP dan Pengiriman Email
Sebelum menyalahkan bursa, perbaiki dulu hal-hal dasarnya: ketepatan alamat, disiplin mengirim ulang, pilihan domain, dan waktu sesi.
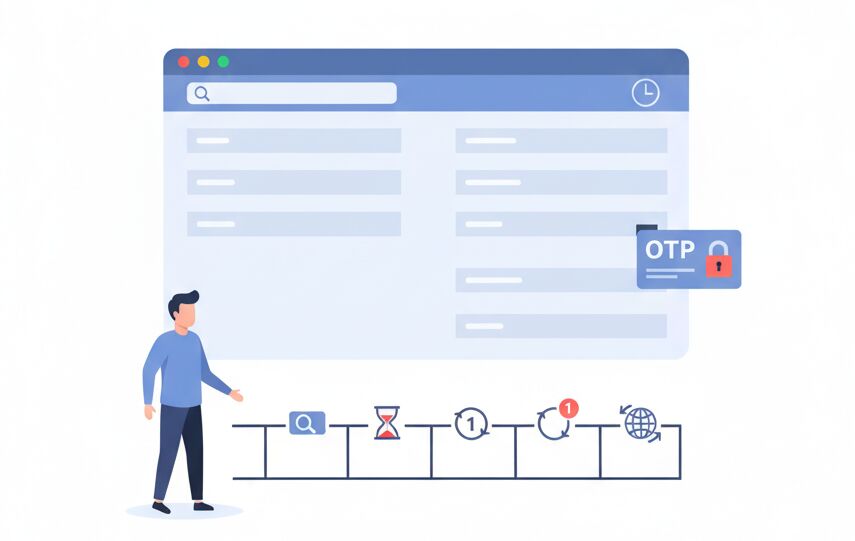
Ketika email OTP tidak kunjung tiba
Jika Anda menggunakan email sementara dan OTP tidak pernah terlihat masuk, ikuti langkah sederhana berikut:
- Periksa kembali alamat dan domain persis seperti yang Anda berikan ke platform.
- Buka kotak masuk sebelum mengklik "Kirim Kode" atau "Tautan Masuk" — tidak ada folder spam, jadi daftar yang Anda lihat adalah semua yang sudah masuk.
- Tunggu setidaknya 60–120 detik sebelum meminta kode lagi.
- Kirim ulang sekali atau dua kali, lalu berhenti jika tidak ada yang muncul.
- Jika masalahnya tampak hanya pada satu domain dan platform belum secara jelas melarang email sekali pakai, coba satu alamat acak yang baru. Jika layanan secara terbuka menolak email sementara, berhenti di sini dan gunakan email permanen yang Anda kendalikan.
Untuk penjelasan lebih lengkap tentang apa yang membuat kode OTP masuk atau gagal, ada baiknya membaca verifikasi OTP dengan email sementara.
Satu kali kirim ulang lebih baik daripada badai kirim ulang — untuk gangguan pada satu domain
Meminta lima kode ke alamat yang sama dalam dua menit cenderung memicu batas laju dan bisa terlihat lebih mencurigakan daripada mengirim satu kode lalu menunggu. Jika satu domain tampak lambat sementara platform selebihnya menerima email sekali pakai, satu alamat acak baru wajar dicoba untuk pemecahan masalah. Namun tetapkan batasnya dengan jelas: ini untuk kendala pengiriman, bukan cara mengakali layanan yang sudah memutuskan tidak menerima email sementara sama sekali.
Ketahui kapan harus berhenti memakai alamat email sementara untuk platform tersebut.
Ketekunan ada batasnya. Jika Anda sudah menjalankan siklus kirim ulang dengan hati-hati, mencoba satu alamat baru, dan platform tetap tidak mengirimkan OTP ke kotak masuk sementara, anggap itu jawabannya: platform tidak menginginkan email sekali pakai. Untuk akun apa pun yang ingin Anda pertahankan — dan tentu saja apa pun yang menyimpan dana — segeralah beralih ke email permanen. Email sementara adalah penyaring, bukan linggis.
Susun Rencana Keamanan Jangka Panjang
Rencana tertulis yang sederhana untuk susunan email Anda membuat jejak kripto Anda lebih mudah dipertahankan dan dipulihkan.
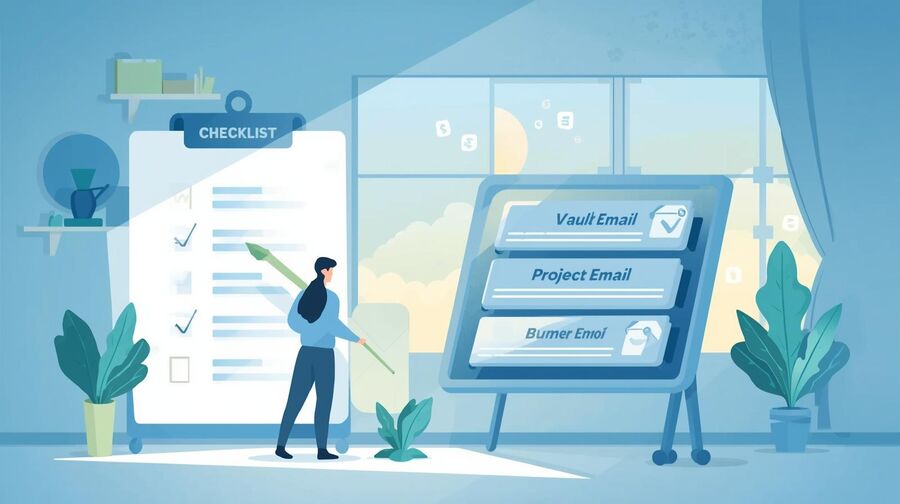
Rancang susunan email tiga lapis.
Pengaturan jangka panjang yang praktis tampak seperti ini:
- Lapisan 1 – Email brankas: satu kotak masuk permanen untuk bursa ber-KYC, dompet kustodian, alat pajak, dan apa pun yang berkaitan dengan perbankan.
- Lapisan 2 – Email proyek: satu atau lebih kotak masuk sementara yang dapat digunakan ulang untuk analitik, bot, edukasi, dan alat baru.
- Lapisan 3 – Email sekali pakai: kotak masuk sementara berumur pendek untuk airdrop, promo yang berisik, dan eksperimen sekali jalan.
Pendekatan ini mencerminkan pemisahan yang digunakan dalam alur belanja yang mengutamakan privasi, di mana alamat sekali pakai menangani kebisingan tanpa menyentuh detail kartu atau catatan pajak.
Simpan token dan petunjuk pemulihan dengan aman
Jika Anda mengandalkan kotak masuk sementara yang dapat digunakan kembali, perlakukan setiap Access Token seperti kunci:
- Simpan token dan alamat terkait di pengelola kata sandi.
- Catat akun platform mana yang bergantung pada setiap alamat.
- Tinjau secara berkala apakah ada layanan yang didukung email sementara telah menjadi "inti".
Ketika sebuah platform beralih dari eksperimental ke esensial, pindahkan email kontaknya dari alamat sementara ke kotak masuk brankas Anda selagi Anda masih memiliki akses penuh.
Tinjau pengaturan Anda secara berkala.
Tumpukan crypto berubah. Alat baru muncul, yang lama ditutup, dan regulasi berkembang. Setiap kuartal, luangkan beberapa menit untuk memeriksa:
- Apakah semua akun bernilai tinggi masih mengarah ke email permanen.
- Apakah Anda dapat membuka kembali setiap kotak masuk sementara yang dapat digunakan ulang dan penting.
- Identitas burner mana yang dapat dipensiunkan dengan aman untuk mengurangi permukaan serangan?
Ini juga merupakan kesempatan yang baik untuk meninjau kembali batasan umum yang diuraikan dalam FAQ utama Ecommerce Privacy Playbook with Temporary Mail, yang selaras dengan kasus penggunaan keuangan dan kripto.
Tabel perbandingan
| Skenario / Fitur | Kotak Masuk Sementara Berumur Pendek | Kotak masuk sementara yang dapat digunakan kembali (berbasis token) | Email Pribadi / Kerja Permanen |
|---|---|---|---|
| Privasi dari identitas asli Anda | Sangat tinggi untuk penggunaan sekali pakai | Tinggi, dengan kesinambungan seiring waktu | Sedang; paling kuat untuk kepercayaan dan kepatuhan |
| Pemulihan akun jangka panjang | Sangat buruk; kotak masuk mungkin hilang | Baik jika Access Token disimpan dengan aman | Kuat; dirancang untuk kesinambungan bertahun-tahun |
| Cocok untuk pertukaran KYC dan jembatan fiat | Tidak aman dan sering terblokir | Tidak disarankan; berisiko bagi platform yang diatur | Direkomendasikan; selaras dengan ekspektasi kepatuhan |
| Cocok untuk dompet kustodian atau dompet bernilai tinggi | Sangat berisiko; hindari | Berisiko; hanya dapat diterima untuk dana eksperimental kecil | Direkomendasikan; pilihan default |
| Cocok untuk alat dan demo testnet | Pilihan yang bagus | Pilihan yang bagus | Berlebihan |
| Kasus penggunaan terbaik yang umum | Airdrop, promo bernilai rendah, sisa-sisa testnet | Alat analitik, dasbor riset, dan komunitas | Bursa utama, dompet serius, pajak, dan pelaporan |
| Konsekuensi jika kotak masuk hilang | Kehilangan keuntungan kecil dan akun yang berisik | Kehilangan akses ke beberapa alat, tetapi tidak ke dana inti | Bisa sangat parah jika seluruh jejak berbagi satu kotak masuk |
Cara Memutuskan Apakah Email Sementara Aman untuk Pendaftaran Kripto
Langkah 1: Identifikasi peran fundamental platform
Catat apakah layanan tersebut adalah bursa, dompet, pelacak portofolio, bot, alat riset, atau murni funnel pemasaran. Apa pun yang dapat memindahkan atau membekukan dana secara otomatis layak mendapat lebih banyak kehati-hatian.
Langkah 2: Klasifikasikan tingkat risiko
Tanyakan pada diri sendiri apa yang akan terjadi jika Anda kehilangan akses dalam dua tahun. Jika Anda bisa kehilangan uang signifikan, merusak catatan pajak, atau menghadapi masalah kepatuhan, tandai platform ini sebagai berisiko tinggi. Jika tidak, sebut saja berisiko menengah atau rendah.
Langkah 3: Pilih jenis email yang sesuai
Gunakan email permanen untuk platform berisiko tinggi, kotak masuk sementara yang dapat digunakan kembali untuk alat berisiko menengah, dan kotak masuk sekali pakai berumur pendek hanya untuk airdrop berisiko rendah, promosi, dan eksperimen yang memang tidak Anda butuhkan nanti.
Langkah 4: Periksa posisi platform terhadap email sementara
Pindai ketentuan dan pesan kesalahan. Jika platform secara eksplisit menolak domain email sekali pakai atau OTP terus gagal datang saat kotak masuk Anda bekerja di tempat lain, anggap itu sebagai tanda untuk menggunakan alamat permanen.
Langkah 5: Atur higiene OTP dan pemulihan
Sebelum Anda meminta kode, buka kotak masuk Anda, lalu kirim satu OTP dan tunggu. Jika tidak tiba, ikuti rutinitas singkat kirim ulang lalu coba sekali lagi daripada menekan tombol berulang-ulang, dan berhenti jika platform jelas menolak email sementara. Simpan Token Akses atau kode cadangan di pengelola kata sandi Anda.
Langkah 6: Dokumentasikan pilihan Anda untuk diri Anda di masa depan
Dalam catatan aman, catat nama platform, nama pengguna, dan jenis email yang Anda gunakan. Catatan kecil ini memudahkan komunikasi dengan dukungan nanti, menghindari duplikasi, dan menentukan kapan saatnya memindahkan akun yang terus bertambah ke kotak masuk permanen Anda.
FAQ
Apakah aman membuka akun bursa utama dengan email sementara?
Secara umum, tidak. Setiap bursa ber-KYC atau jembatan fiat yang mungkin menyimpan uang sungguhan dalam jangka panjang sebaiknya menggunakan kotak masuk permanen yang sepenuhnya Anda kendalikan, dengan autentikasi dua faktor (2FA) yang kuat dan jalur pemulihan yang jelas.
Bisakah saya menyimpan akun trading saya di kotak masuk sementara yang dapat digunakan ulang untuk jangka panjang?
Bisa saja, tetapi tidak bijaksana. Jika Anda kehilangan Access Token atau penyedia mengubah cara akses bekerja, Anda mungkin akan lebih sulit melewati pemeriksaan keamanan atau membuktikan kesinambungan kepemilikan akun tersebut. Ingat juga bahwa Access Token yang hilang untuk alamat tamu tidak dapat dipulihkan oleh siapa pun.
Kapan email sementara benar-benar berguna dalam cryptocurrency?
Email sementara unggul di sisi pinggiran: newsletter, airdrop, saluran edukasi, dan alat eksperimental yang tidak pernah menangani dana serius. Ini menjauhkan spam dan proyek berkualitas rendah dari identitas utama Anda.
Apakah platform kripto memblokir domain email sekali pakai?
Sebagian memang memblokir. Penerimaan berbeda-beda tergantung platform dan dapat berubah tanpa pemberitahuan. Jika satu domain tertentu gagal tetapi platform tampaknya tidak melarang email sekali pakai secara menyeluruh, menguji satu alamat acak baru adalah langkah pemecahan masalah yang wajar. Jika layanan jelas menolak email sementara — yang umum terjadi pada bursa ber-KYC — gunakan alamat permanen daripada mencoba menggilir domain agar lolos dari aturan tersebut.
Bagaimana jika saya sudah membuat akun penting menggunakan email sementara?
Masuklah selagi Anda masih memiliki akses ke kotak masuk tersebut, lalu perbarui email ke alamat permanen. Konfirmasi perubahan dan simpan kode pemulihan baru di pengelola kata sandi Anda sebelum Anda kehilangan akses ke kotak surat lama.
Apakah boleh memadukan dompet non-kustodian dengan email sementara?
Seed phrase Anda tetap menanggung sebagian besar risiko, tetapi email dapat menangani pembaruan dan peringatan keamanan. Untuk dompet yang benar-benar Anda andalkan, lebih aman menggunakan kotak masuk permanen dan menyisihkan alamat email sementara untuk akun periferal di ekosistem Anda.
Bagaimana tmailor.com membantu keandalan OTP dibandingkan dengan email sementara biasa?
tmailor.com menggunakan kumpulan domain yang besar, bersama infrastruktur Google-MX dan pengiriman CDN, untuk meningkatkan keterkiriman dan kecepatan kode yang sensitif terhadap waktu. Itu tidak menggantikan kebiasaan pengguna yang baik, tetapi menghilangkan banyak kegagalan yang bisa dihindari.
Haruskah saya menggunakan alamat email sementara untuk menghindari KYC atau audit pajak di masa depan?
Tidak. Trik email tidak secara signifikan menyembunyikan aktivitas on-chain, jalur perbankan, atau dokumen identitas. Menggunakan detail kontak yang tidak stabil dapat menimbulkan hambatan tanpa memberikan manfaat privasi nyata dalam konteks yang diatur.
Apa pengaturan email paling sederhana jika saya menggunakan banyak bursa dan alat?
Pendekatan praktisnya adalah memelihara satu email "brankas" permanen untuk transaksi yang melibatkan uang, satu atau lebih kotak masuk sementara yang dapat digunakan ulang untuk alat dan komunitas, serta kotak masuk berumur pendek untuk pendaftaran yang berisik dan bernilai rendah.
Seberapa sering saya harus meninjau akun mana yang menggunakan alamat email sementara?
Memeriksa setiap tiga hingga enam bulan sudah cukup bagi kebanyakan orang. Cari akun yang menjadi lebih penting dari yang Anda perkirakan, dan pertimbangkan untuk memindahkan email kontaknya dari kotak masuk sekali pakai ke alamat email utama Anda.
Email sementara dan kripto dapat hidup berdampingan dengan aman, tetapi hanya jika Anda menyisihkan kotak masuk sekali pakai untuk sisi tumpukan yang berisiko rendah, menyimpan uang serius di balik alamat permanen yang membosankan, dan merancang jalur pemulihan yang tidak bergantung pada kotak masuk yang Anda rencanakan untuk dibuang.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









