Email Sementara untuk Cursor AI: Pendaftaran Bersih, OTP Andal, dan Penggunaan Ulang yang Privat
Gunakan email sementara untuk Cursor AI saat Anda membutuhkan kotak masuk tes pribadi untuk pendaftaran atau sandbox. Alamat Tmailor yang dapat digunakan kembali dapat menerima email verifikasi Cursor saat domain diterima, sementara penggunaan ulang berbasis token menjaga kotak masuk yang sama tetap tersedia untuk verifikasi selanjutnya dan pemeriksaan email terkait akun lainnya. Untuk pekerjaan pemrograman berbayar, tim, atau jangka panjang, beralih ke email permanen atau alias.
Akses cepat
Singkatnya / Poin Penting
- Pendaftaran Cursor.com bisa berhasil dengan kotak masuk sekali pakai asalkan domainnya diterima dan email verifikasi tiba—jangan anggap domain sementara mana pun pasti berhasil.
- Layanan dengan domain beragam dan routing MX yang stabil meningkatkan keberhasilan OTP dan memungkinkan Anda mengganti domain jika satu rute dibatasi.
- Simpan Access Token agar Anda dapat membuka kembali kotak masuk yang sama nanti untuk verifikasi ulang atau pemeriksaan email terkait akun lainnya—kesinambungan alamat tanpa jejak data jangka panjang.
- Jika kode macet: ganti domain, kirim ulang sekali, dan pantau kotak masuk secara langsung di web, Android, iOS, dan Telegram. Tmailor menampilkan setiap pesan masuk dalam satu daftar, jadi tidak ada folder spam yang perlu diperiksa.
- Email sementara menjaga evaluasi Anda tetap privat; ini bukan cara untuk mengatur ulang batas penggunaan berbayar, yang terkait dengan akun Anda, bukan email Anda.
Mengapa "Email Sementara untuk Cursor AI" Membutuhkan Alur Kerja yang Bersih
Cursor.com adalah editor kode berbantuan AI yang populer, dan alur kerja ini bergantung pada email verifikasi yang sampai ke alamat yang Anda masukkan saat pendaftaran. Pengembang menggunakan kotak masuk sekali pakai untuk mengevaluasi alat, mencoba alur kerja baru, atau menjaga sandbox pengembang terpisah dari identitas pribadi mereka—tanpa mengundang berbulan-bulan rangkaian onboarding dan email promosi. Alur kerja hanya terasa bersih ketika kode benar-benar tiba, jadi tujuannya adalah pengiriman yang andal, bukan sekadar alamat sementara.
Orang mencari alur kerja ini sebagai email sementara untuk Cursor AI, email sementara untuk Cursor, email sementara Cursor, atau email sementara Cursor—pertanyaan praktis di balik semuanya sama: domain penerima harus diterima, dan email verifikasi harus tiba saat kotak masuk masih terbuka.
Masalah umum dengan alamat sekali pakai generik adalah pengiriman OTP yang tidak konsisten: rotasi domain yang agresif, catatan MX yang peringkatnya buruk, atau domain yang sudah ditandai oleh formulir pendaftaran dapat menyebabkan kode tidak sampai atau muncul pemberitahuan "tidak sah". Solusinya adalah penyedia yang dirancang untuk keandalan, ditambah daftar periksa kebersihan singkat. Untuk dasar-dasar email sekali pakai, lihat email sementara di tahun 2026, dan untuk mekanisme OTP di balik setiap pendaftaran, baca apa yang berhasil dan gagal dengan OTP.
Mengapa Deliverability Menentukan Apakah Kode Tiba
Deliverability adalah gabungan DNS, reputasi IP, lokasi MX, dan perilaku penyaringan di sisi penerima—bukan sekadar "apakah email sudah tiba." Layanan email sementara yang menerima email masuk pada infrastruktur terpercaya dan terawat baik mendapatkan OTP lebih cepat dan lebih konsisten, yang paling penting dalam ekosistem alat pengembang di mana filter anti-penyalahgunaan sangat waspada. Tiga faktor teknis membuat perbedaan:
- MX pada infrastruktur terpercaya. Penyedia yang mengarahkan email masuk melalui platform besar dengan reputasi positif mengalami lebih sedikit pantulan dan penyebaran yang lebih cepat. Lihat mengapa server Google membantu dalam pengiriman.
- Kumpulan domain yang besar dan beragam. Ratusan domain yang bergilir namun dikelola dengan baik mengurangi kemungkinan semua opsi dibatasi tarif secara bersamaan.
- Desain hanya menerima. Meminimalkan aktivitas keluar menjaga jejak tetap bersih dan reputasi domain tetap stabil, bahkan dalam skala besar.
Ketika semua ini selaras, OTP untuk alat seperti Cursor.com cenderung "hanya bekerja." Ketika tidak, artikel tentang mengapa situs memblokir domain email sementara menjelaskan filter yang Anda hadapi.
Setup Cursor.com + Temporary Mail yang Bersih dan Dapat Diulang
Gunakan alur kerja lima langkah ini untuk meningkatkan peluang bahwa Cursor AI Pesan verifikasi tiba dengan cepat. Buka kotak masuk sekali pakai yang baru, aktifkan langkah verifikasi pendaftaran di Cursor AI, ambil pesan dengan cepat, selesaikan pengaturan akun, lalu simpan Access Token agar alamat tetap dapat digunakan kembali nanti.
Langkah 1: Buat kotak masuk yang segar dan bersih
Buat alamat sekali pakai baru, dengan mengutamakan layanan dengan katalog domain luas dan infrastruktur yang stabil, serta buka tab browser. Dekati dengan pola pikir privasi-prioritas dan ekspektasi realistis tentang jendela retensi yang singkat. Di browser desktop, ekstensi browser Tmailor menyimpan alamat tersebut di toolbar Anda dan dapat mengisinya ke formulir pendaftaran dari menu klik kanan.

Langkah 2: Buka Cursor.com, daftar, dan minta kode
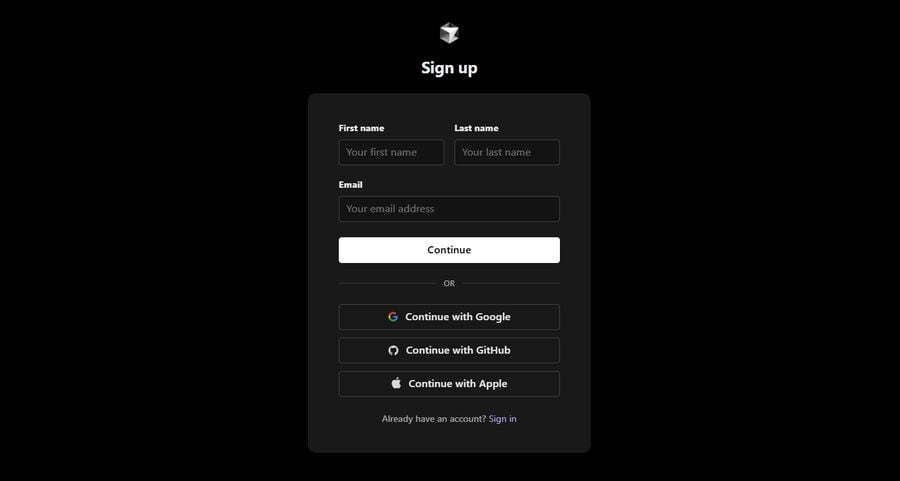
Masukkan alamat sementara pada Cursor AI Daftar halaman dan aktifkan langkah verifikasi email yang ditampilkan dalam alur Anda saat ini. Tetap di perangkat yang sama dan dalam jendela waktu yang sama untuk menghindari drift sesi dan menghindari menekan tombol secara berulang—satu pengiriman ulang setelah menunggu sebentar sudah cukup.
Langkah 3: Ambil OTP dengan cepat
Kembali ke tab kotak masuk Anda dan tunggu 5–60 detik. Jika penyedia Anda mendukung beberapa saluran, tonton bersamaan: web, aplikasi mobile, plus bot pesan. Untuk pembuatan instan dan pengambilan dari chat, mendapatkan email sementara di Telegram sangat berguna saat Anda berpindah antar perangkat.
Langkah 4: Verifikasi dan selesaikan dasar-dasar profil
Gunakan pesan verifikasi untuk menyelesaikan akun, lalu simpan Access Token sekarang agar Anda dapat membuka kembali kotak masuk yang sama nanti. Token itu adalah kunci kontinuitas Anda, dan pola lengkapnya dibahas di bagian penggunaan ulang token di bawah.
Langkah 5: Simpan info pemulihan dan labeli kotak masuk
Catat di mana Anda menyimpan token (password manager atau secure notes), dan beri label alamat seperti "Cursor AI-dev-sandbox" untuk mencegah kebingungan di kemudian hari. Jika Anda masuk ke akun Tmailor gratis saat membuat alamat, alamat tersebut juga disimpan ke daftar Email yang Dibuat, sehingga Anda dapat membukanya tanpa token. Jika Anda hanya membutuhkan kotak surat untuk satu cek sekali pakai, bandingkan pertukaran dengan surat 10 menit dan pilih yang sesuai dengan pekerjaan.
Pemecahan Masalah Cursor AI OTP (Perbaikan Cepat yang Membantu)
Sebagian besar masalah OTP Cursor AI dapat diselesaikan dengan salah satu dari empat langkah: kirim ulang sekali, ganti ke domain lain, coba lagi dari saluran pengambilan lain, atau tunggu hingga pembatasan singkat berlalu. Kerjakan secara berurutan sebelum menganggap alamatnya yang bermasalah.
- Tidak ada kode setelah ~90 detik? Picu satu kali kirim ulang, lalu beralih ke domain lain—keberagaman domain adalah jaring pengaman Anda, dan pool yang dikelola dengan baik membuat pertukaran menjadi mudah.
- "Tidak sah" atau ketidakcocokan sesi? Mulailah dari awal di jendela privat yang baru dan jaga semuanya dalam satu sesi. Jika alur melompat antar perangkat atau jendela, mulai ulang dari sesi asli alih-alih mencampur konteks.
- Kode datang, tetapi langkah verifikasi sudah kedaluwarsa? Pesan-pesan ini biasanya sensitif waktu—minta pesan baru dan pantau kotak masuk secara langsung di web, Android, iOS, dan Telegram agar Anda langsung menangkapnya saat pesan itu tiba.
- Masih tidak ada? Domain mungkin terblokir atau tertunda di suatu titik dalam rantai pengiriman; pilih domain lain dan coba lagi sebentar lagi. Pola di balik blok-blok ini diuraikan dalam panduan keandalan OTP.
Mengapa Penggunaan Ulang Berbasis Token Mengubah Permainan
Penggunaan ulang berbasis token memungkinkan Anda membuka kembali alamat sekali pakai yang sama beberapa minggu kemudian—bahkan setelah tab ditutup—sehingga Anda tetap mempertahankan satu identitas yang konsisten untuk Cursor AI sambil tetap menjaga privasi kotak masuk sekali pakai. Itu lebih penting di sini daripada biasanya: Bantuan resmi Cursor menyatakan bahwa sebuah akun terikat pada satu alamat email dan alamat itu tidak dapat diubah nanti, jadi alamat yang Anda gunakan saat mendaftar lebih berpengaruh daripada yang terlihat.
- Kontinuitas alamat tanpa menciptakan jejak pribadi permanen.
- Kompatibilitas dengan verifikasi selanjutnya dan email lain yang terkait akun.
- Rotasi yang mulus: pensiunkan identitas kapan pun Anda mau, tanpa harus memulainya ulang setiap kali.
Kuasai pola penggunaan ulang alamat sementara Anda, dan Anda menghindari masalah klasik "Saya kehilangan kotak masuk" yang sering menggagalkan banyak pendaftaran percobaan.
Catatan Performa & Keandalan yang Penting bagi Pengembang
Para insinyur bersikap skeptis, dan memang seharusnya begitu. Dalam skala besar, empat sifat membedakan kotak masuk sementara yang andal melancarkan alur pendaftaran dari yang macet:
- MX pada backbone yang dipercaya secara global mengurangi positif palsu dan keterlambatan untuk OTP masuk.
- Tata kelola domain berkualitas tinggi—kumpulan besar (500+ domain) dengan rotasi yang wajar dan riwayat yang bersih—menyebarkan risiko.
- Arsitektur hanya menerima menghindari perubahan reputasi negatif yang dapat ditimbulkan oleh aktivitas keluar.
- Pengambilan multi-endpoint di web, Android, iOS, dan bot pesan membantu Anda menangkap OTP di mana pun Anda bekerja.
Lapisan Identitas Mana yang Cocok untuk Cursor AI?
Untuk pendaftaran Cursor AI lapisan identitas yang tepat bergantung pada berapa lama Anda memperkirakan akan mempertahankan akun dan apakah akses penagihan atau tim akan menyusul. Email sementara paling kuat untuk verifikasi berisiko rendah dan berumur pendek; alamat permanen yang Anda kendalikan lebih aman jika Anda mengharapkan kontinuitas jangka panjang.
Pengungkapan: Tmailor mengelola blog ini dan layanan email sementara yang disebutkan sepanjang artikel ini.
Keterbatasan: Tmailor hanya bisa menerima (tidak dapat mengirim email, dan lampiran yang masuk dihapus, sehingga Anda tidak dapat menerima file), pesan tetap terlihat sekitar 24 jam sejak diterima, kotak masuk tidak memiliki folder spam atau filter khusus, dan Access Token yang hilang untuk alamat tamu tidak dapat dipulihkan.
| Fitur / Kasus Penggunaan | Email Sementara yang Dikelola dengan Baik (domain beragam, MX terpercaya) | Kotak Masuk Sekali Pakai Generik (sedikit domain) | Alias Pribadi (penyamaran email/relay) |
|---|---|---|---|
| Konsistensi pengiriman OTP | Tinggi (MX bagus + kumpulan domain) | Bervariasi | Tinggi (terikat ke kotak surat Anda) |
| Kesinambungan alamat (gunakan kembali alamat yang sama) | Ya, melalui penggunaan ulang token | Jarang/tidak jelas | Ya (alias tetap ada) |
| Retensi pesan | Singkat (~24 jam sesuai desain) | Sangat singkat (sering 10–60 menit) | Lama (kotak surat utama Anda) |
| Kemampuan mengirim | Tidak (hanya menerima) | Tidak | Ya (melalui penyedia utama) |
| Keragaman domain | Ratusan (rotasi sesuai kebutuhan) | Sedikit | Tidak berlaku |
| Kecepatan penyiapan | Detik | Detik | Menit (perlu penyiapan penyedia) |
| Paling cocok untuk | Sandbox, uji coba, OTP, alat pengembangan | Pendaftaran berisiko rendah | Akun jangka panjang yang membutuhkan kesinambungan |
Kotak masuk sementara yang andal sulit dikalahkan untuk alur kerja jangka pendek seperti hackathon, proof of concept, dan uji coba CI. Jika Anda menguji email pendaftaran untuk aplikasi Anda sendiri, Tmailor Temp Mail API membuat alamat dan mengembalikan kode verifikasi ke skrip pengujian Anda, dan server MCP-nya memungkinkan agen AI di Cursor melakukan hal yang sama untuk alur yang Anda miliki. Jika Anda berkomitmen untuk jangka panjang dengan penagihan dan tim, alias pribadi atau kotak surat sekunder khusus bisa lebih masuk akal—dan untuk kebutuhan campuran, Anda bisa memadukan keduanya.
Kebersihan Keamanan & Privasi (Apa yang Sebenarnya Perlu Dilakukan)
- Simpan access token begitu Anda menerimanya—itulah cara Anda membuka kembali alamat yang sama nanti.
- Jaga jendela OTP tetap singkat. Ambil dan terapkan kode dalam satu menit dan hindari penumpukan pengiriman ulang.
- Pisahkan identitas. Gunakan alamat sekali pakai yang berbeda untuk setiap alat guna mengurangi risiko korelasi dan terkunci dari lintas layanan.
- Pahami retensi. Perkirakan pesan cepat kedaluwarsa, jadi tangkap yang Anda butuhkan sekarang; panduan di Temp Mail tahun 2026 menetapkan ekspektasi yang tepat.
- Ambil di ponsel saat Anda sering berganti perangkat, agar OTP tidak kedaluwarsa saat Anda jauh dari desktop.
- Hindari mengirim dari kotak masuk. Hanya-menerima adalah fitur yang menjaga reputasi Anda tetap bersih dan jejak Anda tetap kecil.
- Jaga detail akun tetap akurat. Cursor AI’s Ketentuan layanan mengharuskan informasi akun akurat dan terkini, jadi gunakan email sementara untuk pengujian dan sandbox berisiko rendah—bukan untuk penyajian informasi palsu, sengketa penagihan, atau kembali setelah penindakan.
Pandangan Masa Depan: Identitas Sekali Pakai untuk Alat Pengembang
Ekosistem pengembang terus memperketat kontrol penyalahgunaan sambil tetap mengandalkan email untuk memulai identitas, dan ketegangan itu menguntungkan penyedia dengan reputasi bersih dan infrastruktur yang dekat dengan inti sistem. Perkirakan lebih banyak hambatan untuk domain dengan kepercayaan rendah dan pendaftaran yang lebih lancar untuk layanan dengan perutean bersih, domain yang beragam, dan arsitektur tanpa pengiriman—OTP lebih cepat dan lebih sedikit percobaan ulang saat Anda sedang dalam alur kerja di dalam editor Anda. Jika Anda juga membuat alat AI lain, pedoman yang sama berlaku untuk email sementara di ChatGPT.
FAQ
Bisakah saya menggunakan kotak masuk sekali pakai untuk mendaftar Cursor.com?
Ya, ini bisa berhasil ketika Cursor AI menerima domain penerima dan email verifikasi tiba. Jika kode tidak muncul dalam satu menit, minta agar dikirim ulang, lalu coba domain Tmailor lain.
Jika saya menutup browser, apakah saya akan kehilangan akses ke kotak masuk?
Tidak, jika Anda menyimpan Access Token. Dengan penggunaan ulang berbasis token, Anda dapat membuka kembali alamat yang sama nanti untuk verifikasi dan pemulihan. Metode lengkapnya ada di Reuse Your Temporary Mail Address.
Bagaimana jika OTP Cursor AI tidak pernah datang?
Minta satu kali pengiriman ulang, lalu beralih ke domain lain. Coba juga jalur pengambilan lain—web, mobile, atau bot pesan. Rute obrolan melalui email sementara di Telegram sangat praktis saat Anda jauh dari laptop.
Berapa lama pesan tersimpan di kotak masuk?
Singkat memang sudah dirancang begitu, jadi segera salin kodenya. Tmailor menyimpan pesan sekitar 24 jam sebelum otomatis dihapus, cukup untuk pendaftaran tetapi tidak untuk penyimpanan jangka panjang.
Apakah aman menggunakan kotak masuk sementara untuk alat pengembang?
Untuk uji coba, sandbox, dan identitas sekunder, ya—asalkan Anda menjaga keamanan token, meminimalkan pengiriman ulang, dan mematuhi ketentuan setiap alat. Untuk penagihan jangka panjang dan penggunaan tim, alias permanen atau kotak surat sekunder khusus lebih cocok.
Apakah email sementara bisa menghindari batas berbayar Cursor AI’s Batas berbayar?
Tidak. Email sementara hanya menjaga evaluasi Anda tetap privat dan kotak masuk Anda tetap bersih. Cursor AI Paket, penggunaan, dan penagihan dikelola melalui Cursor AI sistem akun dan penagihan; email baru bukan cara yang sah untuk mengatur ulang batas berbayar atau menghindari biaya.
Apa keuntungan dari keberagaman domain?
Keberagaman domain meningkatkan peluang setidaknya satu rute cepat dan tidak dibatasi. Jika sebuah domain tampak lambat atau terfilter, segera berganti—kumpulan domain yang besar adalah jaring pengaman Anda terhadap pemblokiran sementara.
Bisakah saya mengirim email dari kotak masuk sementara?
Tidak. Hanya menerima memang disengaja: ini melindungi reputasi domain dan menjaga jejak identitas Anda tetap kecil, sehingga meningkatkan keandalan OTP.
Bagaimana jika saya justru membutuhkan kotak surat yang sangat singkat umurnya?
Gunakan pengaturan berumur singkat, seperti alamat email 10 menit, ketika Anda yakin tidak akan membutuhkan alamat itu lagi. Jika ada kemungkinan Anda akan memverifikasi nanti, pilih penggunaan ulang berbasis token sebagai gantinya.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.









