Ideiglenes e-mail kriptotőzsdékhez és pénztárcákhoz: mikor biztonságos, és mikor csapda
A kriptó világában az e-mail címed nem csupán bejelentkezési adat – hanem a jelszó-visszaállítások, OTP kódok, visszavonási visszaigazolások és KYC identitáskapcsolatok mesterkulcsa. Ha rossz e-mail címet használsz, véglegesen elveszítheted a hozzáférést a pénzedhez. Ez az útmutató pontosan kifejti, mikor védi az ideiglenes e-mail a magánéletedet a tőzsdéken, airdropokon és DeFi eszközökön – és mikor válik csendben egyetlen hibaponttá, amelyet egyetlen ügyfélszolgálat sem tud megoldani. Világos kockázati keretrendszert kapsz ahhoz, hogy a megfelelő e-mail-típust (állandó, újrahasználható ideiglenes vagy eldobható) minden kriptoplatformhoz hozzárendeld.
Gyors hozzáférés
Rövid válasz: az ideiglenes e-mail rendben van a kriptovilág peremén — hírlevelek, airdropok, várólisták, tesztnet eszközök —, de rossz ötlet mindenre, ami pénzt tart. Egy KYC-vel ellátott tőzsdén vagy egy letétkezelő pénztárcánál az e-mail címed a mesterkulcs a jelszó-visszaállításokhoz, a kifizetési megerősítésekhez és a fiók helyreállításához. Ha a postaláda elvesztése miatt kizárhatnak a pénzedből vagy egy személyazonossági ellenőrzésből, használj egy állandó címet, amit te irányítasz, ne egy eldobható címet, ami csendben eltűnhet.
Ha új vagy az eldobható postaládák világában, kezdd az áttekintéssel: működik az ideiglenes e-mail, majd térj vissza, és ültesd át ezeket a viselkedéseket a saját kriptós rendszeredre.
TL;DR
- Kezeld az e-mail címedet mester helyreállítási kulcsként a tőzsdékhez és a letétkezelő pénztárcákhoz; ha elveszíted, pénzt is veszíthetsz.
- Az ideiglenes e-mail rendben van az alacsony tétű kriptohasználathoz, például hírlevelekhez, tesztnet eszközökhöz, kutatási irányítópultokhoz és zajos airdropokhoz.
- Soha ne használj rövid életű ideiglenes e-mail címeket KYC-vel ellátott tőzsdékhez, elsődleges pénztárcákhoz, adóügyi irányítópultokhoz vagy bármihez, aminek évekkel később is működnie kell.
- Az újrahasználható, tokennel védett postaládák csak akkor működhetnek közepes kockázatú eszközöknél, ha elmented az access tokent, és elfogadod, hogy az üzenetek körülbelül 24 óra után elévülnek.
- Az OTP kézbesítése a pontos címtől, a platform saját szabályzatától és a postaláda időzítésétől függ — nem attól, hogy sorozatban nyomod az újraküldést, vagy váltogatod a domaineket.
- Építs háromrétegű rendszert: egy állandó „széf” e-mailt, egy újrahasználható ideiglenes e-mailt a kísérletekhez, és eldobható postaládákat a tisztán egyszeri dolgokhoz.
Értsd meg a kriptós e-mail kockázatát
Az e-mail címed csendben összeköti a bejelentkezéseket, a kifizetéseket és az ügyfélszolgálati döntéseket szinte minden kriptoplatformon, amit használsz.
Az e-mail mint gyökér helyreállítási kulcs
A központosított tőzsdéken és a letétkezelő pénztárcáknál az e-mail címed több, mint egy mező a regisztrációs képernyőn. Ide érkeznek:
- A regisztrációs megerősítések és aktiválási linkek.
- A jelszó-visszaállítási linkek és az eszköz jóváhagyását kérő üzenetek.
- A kifizetési megerősítések és a szokatlan tevékenységre figyelmeztető riasztások.
- Az ügyfélszolgálatosok ellenőrzései arról, hogy még hozzáférsz-e a fiók kapcsolattartási csatornájához.
Ha az a postaláda eltűnik, törlődik, vagy soha nem is volt teljesen a te irányításod alatt, minden ilyen folyamat törékennyé válik. Még ha egy platform engedélyezi is a kézi helyreállítást személyazonosító okmányokkal, a folyamat lassú, stresszes és bizonytalan lehet.
Mi törik meg valójában, ha az e-mail nem működik?
Ha nagy értékű kriptofiókokat párosítasz instabil e-maillel, több dolog is elromolhat:
- Nem tudod megerősíteni az új eszközöket vagy helyszíneket, így a bejelentkezési kísérletek továbbra is kudarcot vallanak.
- A jelszó-visszaállítási linkek olyan postaládába érkeznek, amelyhez már nem férsz hozzá.
- A kényszerített visszaállításokról vagy gyanús kifizetésekről szóló biztonsági riasztások soha nem érnek el hozzád.
- Az ügyfélszolgálat csak átmeneti elérhetőségi adatokat lát, és nagyobb kockázatúnak tekinti az ügyedet.
A gyakorlati szabály egyszerű: ha egy fiók évekig jelentős pénzt tarthat, a helyreállítási e-mailje legyen unalmas, stabil és teljesen a te irányításod alatt.
Miben viselkedik másként az ideiglenes e-mail
Az ideiglenes e-mail szolgáltatásokat rövid életű vagy félig névtelen identitásokra tervezték. Egyes címek tisztán eldobhatóak. Mások, például a tmailor.com újrahasználható modellje, lehetővé teszik, hogy később egy access tokennel újra megnyisd ugyanazt a postaládát — de figyelj, mi ez a token: helyreállítási kulcs, nem jelszó és nem zár. Lehetővé teszi, hogy te visszatérni a címre; ez senki mást nem zár ki, és ha egy vendégcímnél elveszíted, senki sem tudja helyetted visszaállítani (a ingyenes Tmailor fiókba mentett cím újra megnyitható a Létrehozott e-mailek között). Két további korlát is számít a kriptó világában: egy üzenet csak körülbelül 24 órán át marad látható, a bejövő csatolmányokat pedig eltávolítják, így az adott címre küldött kimutatás vagy dokumentum soha nem jut el hozzád. Ezek bármelyike miatt az ideiglenes postafiók nem alkalmas olyan dolgokra, amelyeknél a regisztráció után jóval később is szükség lehet vitára, adóellenőrzésre vagy manuális helyreállításra.
Az e-mail típusát a kockázathoz igazítsd
Nem minden kriptós kapcsolódási pont érdemel ugyanolyan védelmet — az e-mail stratégiádat ahhoz igazítsd, ami a tét.
A három alapvető e-mail típus
A gyakorlati tervezéshez gondolkodj három fő kategóriában:
- Állandó e-mail: hosszú távú postafiók Gmailen, Outlookon vagy saját domainen, erős 2FA-val védve.
- Újrahasználható ideiglenes e-mail: egy generált cím, amelyet később token segítségével újra megnyithatsz, például a Reuse a temp mail address oldalon leírt modell szerint.
- Rövid életű ideiglenes e-mail: klasszikus „eldobható” címek, amelyeket egyszer használsz, majd elfelejtesz.
Állandó e-mail a magas értékű fiókokhoz
A kriptós eszköztárad felső szintjén az állandó e-mail az egyetlen ésszerű választás:
- KYC-vel rendelkező spot- és derivatív tőzsdék, amelyek bankkártyához vagy átutaláshoz kapcsolódnak.
- Letéti pénztárcák és CeFi platformok, amelyek a kulcsaidat vagy egyenlegeidet tárolják.
- Portfólió- és adóeszközök, amelyek hosszú távú teljesítményt és jelentéseket követnek.
Ezeket a fiókokat banki kapcsolatként kell kezelni. Olyan e-mail címre van szükségük, amely öt-tíz év múlva is létezni fog, nem pedig egy eldobható identitásra, amely csendben eltűnhet.
Újrahasználható ideiglenes postafiókok közepes kockázatú eszközökhöz
Az újrahasználható ideiglenes postafiókok közepes kockázatú platformokhoz illenek, ahol el akarod különíteni magadat az elsődleges identitásodtól, de később újra szükséged lehet a hozzáférésre:
- Kereskedési analitikák, kutatási irányítópultok és piaci adateszközök.
- Botok, értesítések és automatizálási szolgáltatások, amelyeket tesztelsz.
- Oktatási portálok és közösségek, amelyek nem tartják közvetlenül a pénzedet.
Itt elfogadhatod, hogy a cím félig eldobható, feltéve, hogy a hozzáférési tokent jelszókezelőben tárolod, és dokumentálod, mely eszközök függenek ettől a postafióktól.
Eldobható postafiókok a valóban egyszeri regisztrációkhoz
A rövid életű postafiókok ideálisak olyan regisztrációkhoz, amelyeket tényleg nem tervezel újra megnézni:
- Alacsony értékű airdropok és nyereményjáték-űrlapok agresszív marketinggel.
- Promóciós szerencsekerekek, versenyek és regisztrációs falak, amelyek spamszerűnek tűnnek.
- Teszthálózati eszközök, ahol csak hamis eszközökkel kísérletezel.
Ezekben az esetekben, ha az e-mail később eltűnik, nem veszítettél el semmi fontosat, csak némi marketingzajt és egyszeri előnyöket.
Mikor elfogadható az ideiglenes e-mail
Használj eldobható címeket a spam, a kísérletezés és az alacsony tétű regisztrációk felfogására, ahelyett hogy a portfóliód magját biztosítanád velük.
Hírlevelek, értesítések és marketingtölcsérek
Sok tőzsde, oktató és elemző szolgáltató szeret gyakori frissítéseket küldeni. Ahelyett hogy ez elárasztaná a fő postaládádat, átirányíthatod őket ideiglenes e-mailre:
- Oktató hírlevelek kereskedői közösségektől.
- Termékbevezetések és "alfa" frissítések kutatási eszközöktől.
- Marketingkampányok olyan tőzsdéktől, amelyeket csak most ismerkedsz meg.
Ez biztonságos távolságban tartja az adathalász kísérleteket és a listák eladását az érzékenyebb fiókjaidtól. Hasonló mintát alkalmaznak az e-kereskedelemben is, ahol a felhasználók elválasztják a fizetési spamet a komoly pénzügyi kommunikációtól. Ugyanezt a fogalmat mutatja be a e-kereskedelem adatvédelmi kézikönyvében is elmagyarázza.
Airdropok, várólisták és spekulatív regisztrációk
Az airdrop-oldalak, a spekulatív tokenprojektek és a hype vezérelt várólisták gyakran a listaépítést helyezik előtérbe a hosszú távú bizalom kialakítása helyett. Az ideiglenes e-mail használata itt:
- Megvédi a valódi postaládádat a szüntelen bejelentésektől.
- Megkönnyíti, hogy otthagyd a gyengének bizonyuló projekteket.
- Segít elkerülni, hogy alacsony minőségű projekteket kapcsolj az elsődleges identitásodhoz.
Ha az érték alacsony és a felhasználói élmény törékenynek tűnik, általában az eldobható postaláda a biztonságosabb megoldás.
Teszthálózati eszközök és homokozók
Teszthálózati környezetekben az elsődleges értéked az időd és a tanulásod, nem a tokenek. Ha egy demótőzsde vagy kísérleti irányítópult soha nem érint valódi pénzt, ésszerű ideiglenes címmel párosítani, feltéve hogy később nem kezeled azt a fiókot hosszú távú értékként.
Amikor az ideiglenes e-mail veszélyessé válik
Amint valódi pénz, KYC vagy hosszú távú bizalom kerül szóba, az eldobható postaládák megfelelő pajzsból rejtett teherré válnak.
KYC-platformok és fiat hidak
A KYC-vel ellátott tőzsdék és a fiat belépési pontok a bankokhoz hasonló pénzügyi szabályozás alatt működnek. Megfelelőségi naplókat vezetnek, amelyek az e-mail címeket az azonosító dokumentumokhoz és a tranzakciós előzményekhez kötik. Egy eldobható postaláda használata itt a következőket okozhatja:
- Bonyolítja a kiterjesztett átvilágítási vizsgálatokat és a manuális vizsgálatokat.
- Megnehezíti a fiók hosszú távú folytonosságának bizonyítását.
- Növeli annak valószínűségét, hogy az ügyedet gyanúsnak tekintik.
- Teljesen megszakítja a helyreállítási vagy támogatási folyamatot, ha a platform később e-mailben küld egy kimutatást vagy ellenőrző dokumentumot fájlként — mert a Tmailor-címre érkező bejövő csatolmányokat eltávolítják, és az üzenet csak körülbelül 24 órán át látható.
Nem szabad ideiglenes e-mailt használni a KYC megkerülésére, a szankciók elől való bujkálásra vagy a platform szabályainak kijátszására. Ez egyszerre kockázatos, és sok esetben illegális. Ez nem szürke zóna, mint amilyen a "melyik domain megy át a regisztrációs űrlapon" kérdése: egy tőzsdefiók pénzt tart, és a hitelesített személyazonosságodhoz kötődik, tehát állandó címre kell tenni, pont.
Letétkezelő pénztárcák és hosszú távú befektetések
A letétkezelő pénztárcák és hozamplatformok idővel jelentős értéket halmoznak fel. Gyakran e-mailre támaszkodnak a következőkhöz:
- Kifizetési megerősítő linkek és biztonsági ellenőrzések.
- Értesítések szabályzatváltozásokról vagy kényszerített átállásokról.
- Kritikus biztonsági riasztások feltört hitelesítő adatokról.
Ezeket a szolgáltatásokat rövid életű ideiglenes levelezéssel párosítani olyan, mintha egy banktárat egy szállodai szobakulcs mögé tennénk, majd kijelentkeznénk.
Nem letétkezelő pénztárcák, amelyek mégis használnak e-mailt
A nem letétkezelő pénztárcáknál a seed kifejezés áll a középpontban, de sok közülük mégis használ e-mailt a következőkhöz:
- Fiókportálok és felhőalapú biztonsági mentések.
- Eszközök összekapcsolása vagy többeszközös szinkronizálás.
- A szolgáltató kommunikációja a kritikus biztonsági frissítésekről.
Még ha a pénzed technikailag a seedtől függ is, a környező biztonsági értesítések gyengítése egy eldobható postafiókkal ritkán éri meg az áldozatot.
Építs biztonságosabb kriptós postafiókot
Egy tudatos e-mail-architektúra lehetővé teszi, hogy élvezd az ideiglenes e-mail címek előnyeit anélkül, hogy veszélyeztetnéd a fiókok helyreállításának lehetőségét.
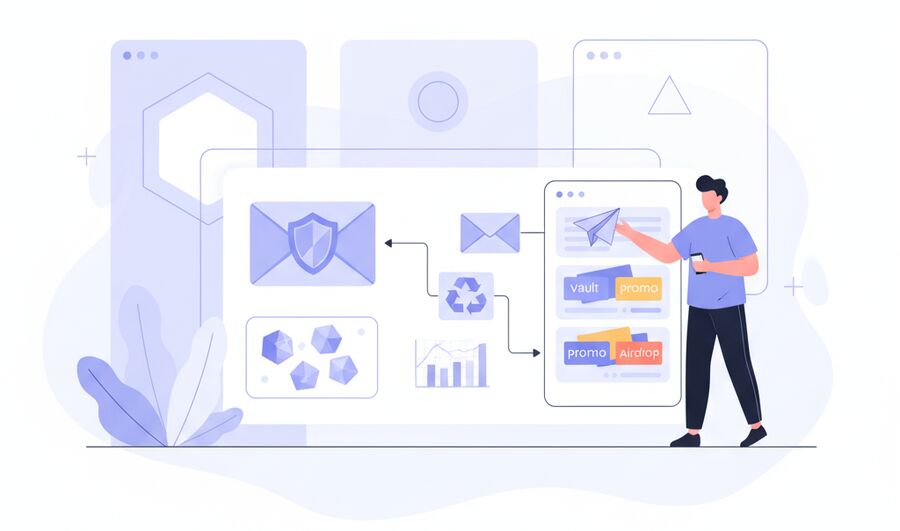
Térképezd fel a platformjaidat kockázat szerint.
Kezdd azzal, hogy felsorolod az összes általad használt kriptós szolgáltatást: tőzsdék, pénztárcák, portfóliókövetők, botok, riasztási eszközök és oktatási platformok. Mindegyiknél tedd fel három kérdést:
- Ez a platform mozgathatja vagy befagyaszthatja a pénzemet?
- Kapcsolódik hatósági személyazonosításhoz vagy adóbevalláshoz?
- Jelentős pénzügyi vagy jogi problémát okozna a hozzáférés elvesztése?
Azok a fiókok, amelyek bármelyik kérdésre „igennel” válaszolnak, állandó, jól védett e-mail címet használjanak. A közepes kockázatú eszközök átkerülhetnek újrahasználható ideiglenes postafiókokba. Csak az igazán alacsony tétű regisztrációk használjanak rövid életű ideiglenes postafiókokat.
Használj újrahasználható ideiglenes e-mail címeket ott, ahol a folytonosság számít.
Az újrahasználható ideiglenes postafiókok akkor a legjobbak, amikor egyensúlyra van szükség a magánszféra és a folytonosság között. Egyszeri postafiók helyett olyan címet kapsz, amelyet egy tokennel bármikor újra megnyithatsz. Ez ideálissá teszi őket a következőkhöz:
- Kriptós elemző- és kutatási szolgáltatások.
- Korai fázisú eszközök, amelyek korlátozott, de valódi értéket képviselnek.
- Másodlagos közösségi vagy oktatási fiókok.
Érdemes megérteni egy mechanizmus részletét: a véletlenszerű cím egy nagy, szándékosan közzé nem tett domainkészletből merít, míg az egyedi név opció csak egy kis látható halmazt tár fel. Bővebben olvashatsz erről a temp mail domain poolról. Ez a változatosság hasznos, ha egy domainnél kézbesítési probléma adódik — de nem alkalmas arra, hogy átcsússz egy olyan platformon, amely úgy döntött, nem fogad el eldobható e-mailt. Ha egy szolgáltatás egyértelműen tiltja az ideiglenes levelezést, a válasz egy állandó cím, nem egy másik domain.
Támaszkodj az infrastruktúrára az OTP megbízhatóságáért.
Az OTP-kódok és bejelentkezési linkek rendkívül érzékenyek a kézbesítési késésekre és a blokkolásra. Itt az infrastruktúra számít. Ha egy ideiglenes levelezési szolgáltató megbízható bejövő szervereket és globális CDN-eket használ, jelentősen javul az esélye, hogy időben megkapd a kódokat. Ha mélyebben bele szeretnél menni a technikai oldalba, lásd:
A jó infrastruktúra nem szünteti meg minden OTP-problémát, de sok véletlenszerű, nehezen feltárható hibát kiküszöböl, amelyek a gyengébb szolgáltatásokat sújtják.
OTP és kézbesíthetőség hibaelhárítása
Mielőtt a tőzsdét hibáztatnád, javítsd meg az alapokat: a cím pontosságát, az újraküldés fegyelmét, a domain kiválasztását és a munkamenet időzítését.
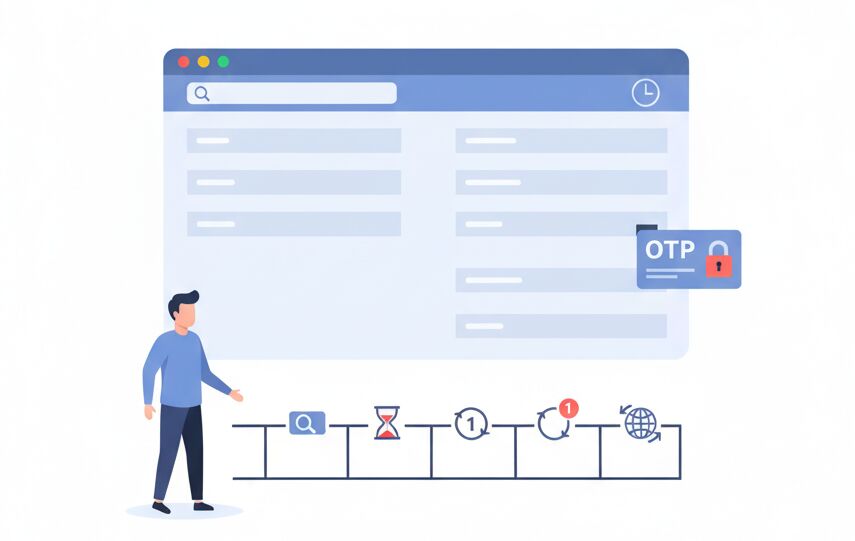
Amikor az OTP-e-mailek nem érkeznek meg
Ha ideiglenes levelet használsz, és soha nem látod megérkezni az OTP-t, menj végig egy egyszerű lépcsőn:
- Ellenőrizd még egyszer a pontos címet és domaint, amit a platformnak megadtál.
- Nyisd meg a bejövő dobozt, mielőtt a "Kód küldése" vagy a "Bejelentkezési link" gombra kattintasz — nincs spam mappa, így a látott lista mindent tartalmaz, ami megérkezett.
- Várj legalább 60–120 másodpercet, mielőtt újabb kódot kérnél.
- Küldd újra egyszer-kétszer, majd állj le, ha semmi sem jelenik meg.
- Ha a probléma csak egy domainre korlátozódik, és a platform nem tiltotta meg egyértelműen az eldobható e-mailt, tesztelj egy friss, véletlenszerű címet. Ha a szolgáltatás nyíltan elutasítja az ideiglenes levelet, állj meg itt, és használj egy általad irányított állandó e-mail-címet.
Ha részletesebben szeretnéd megérteni, mitől érkeznek meg vagy hiúsulnak meg az OTP-kódok, érdemes elolvasni a OTP ellenőrzést ideiglenes levéllel.
Egy újrapróbálkozás jobb az újraküldési viharnál — egyetlen domain hibája esetén
Ha két perc alatt öt kódot kérsz ugyanarra a címre, az általában kiváltja a sebességkorlátokat, és gyanúsabbnak tűnhet, mint egy kódot elküldeni és várni. Ha egyetlen domain tűnik lassúnak, miközben a platform egyébként elfogadja az eldobható e-mailt, egy friss, véletlenszerű cím jogos hibaelhárítás. De húzd meg világosan a határt: ez a kézbesítési akadály elhárítására szolgál, nem arra, hogy megkerülj egy szolgáltatást, amely úgy döntött, hogy egyáltalán nem fogad ideiglenes levelet.
Tudd, mikor mondj le az ideiglenes e-mail-címekről az adott platformon.
A kitartásnak határai vannak. Ha végigvittél egy gondos újraküldési ciklust, kipróbáltál egy friss címet, és a platform továbbra sem kézbesít OTP-t ideiglenes postaládákba, vedd ezt válasznak: nem akar eldobható e-mailt. Minden fióknál, amit meg szeretnél tartani — és különösen mindennél, ami pénzt tárol — minél előbb válts állandó e-mail-címre. Az ideiglenes e-mail szűrő, nem feszítővas.
Készíts hosszú távú biztonsági tervet
Egy egyszerű, leírt terv az e-mail-rendszeredről könnyebbé teszi a kriptós lábnyomod védelmét és helyreállítását.
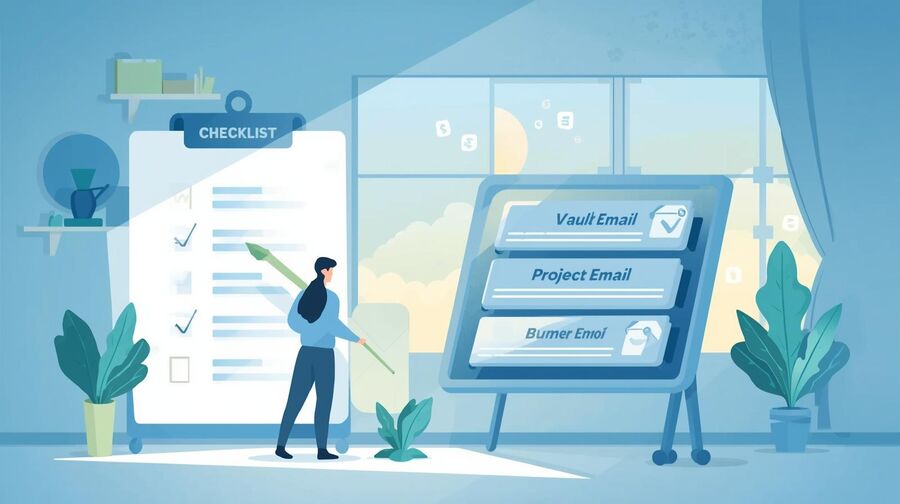
Tervezz háromrétegű e-mail-rendszert.
Egy gyakorlatias hosszú távú felállás így néz ki:
- 1. réteg – Vault e-mail: egy állandó postafiók a KYC-elt tőzsdékhez, letéti tárcákhoz, adóügyi eszközökhöz és mindenhez, ami a bankolást érinti.
- 2. réteg – Projekt e-mail: egy vagy több újrahasználható ideiglenes postafiók analitikához, botokhoz, oktatáshoz és feltörekvő eszközökhöz.
- 3. réteg – Eldobható e-mail: rövid életű ideiglenes postafiókok airdropokhoz, zajos promóciókhoz és egyszeri kísérletekhez.
Ez a megközelítés az adatvédelemre törekvő vásárlási folyamatokban használt elkülönítést tükrözi, ahol az eldobható címek kezelik a zajt anélkül, hogy hozzányúlnának a kártyaadatokhoz vagy az adónyilvántartáshoz.
Tárold biztonságosan a tokeneket és a helyreállítási nyomokat
Ha újrahasználható ideiglenes bejövő dobozokat használsz, kezeld minden access token-t úgy, mint egy kulcsot:
- Mentsd el a tokeneket és a hozzájuk tartozó címeket egy jelszókezelőben.
- Jegyezd fel, mely platformfiókok függnek az egyes címektől.
- Rendszeresen nézd át, hogy valamelyik ideiglenes címre támaszkodó szolgáltatás nem vált-e „alapvetővé”.
Amikor egy platform a kísérleti fázisból alapvető fontosságúvá válik, még a teljes hozzáférésed birtokában helyezd át a kapcsolattartási e-mail-címét az ideiglenes címről a saját biztonságos postafiókodba.
Rendszeresen nézd át a beállításaidat.
A kriptós eszköztárak változnak. Új eszközök jelennek meg, a régieket megszüntetik, és a szabályozás is fejlődik. Negyedévente szánj rá néhány percet, hogy ellenőrizd:
- Minden nagy értékű fiók továbbra is állandó e-mail-címre mutat-e.
- Újra tudod-e nyitni az összes fontos, újrahasználható ideiglenes bejövő dobozt.
- Mely eldobható identitásokat lehet biztonságosan nyugdíjazni a támadási felület csökkentése érdekében?
Ez jó alkalom arra is, hogy újra áttekintsd az Ecommerce Privacy Playbook fő GYIK-jében ismertetett általános óvintézkedéseket gyik-jét az Temporary Mail szolgáltatásával, amely szépen illeszkedik a pénzügyi és kriptohasználati esetekhez.
Összehasonlító táblázat
| Forgatókönyv / Jellemző | Rövid életű ideiglenes bejövő doboz | Újrahasználható ideiglenes bejövő doboz (token-alapú) | Állandó személyes / munkahelyi e-mail |
|---|---|---|---|
| Adatvédelem a valódi személyazonosságoddal szemben | Nagyon magas egyszeri használat esetén | Magas, időbeli folytonossággal | Mérsékelt; a bizalom és a megfelelés terén a legerősebb |
| Hosszú távú fiókhelyreállítás | Nagyon gyenge; a bejövő doboz eltűnhet | Jó, ha az access token biztonságosan van tárolva | Erős; többéves folytonosságra tervezték |
| Alkalmas KYC-s tőzsdékhez és fiat hidakhoz | Nem biztonságos, és gyakran blokkolják | Nem ajánlott; kockázatos szabályozott platformokon | Ajánlott; összhangban van a megfelelőségi elvárásokkal |
| Alkalmas letéti vagy nagy értékű tárcákhoz | Nagyon kockázatos; kerülendő | Kockázatos; csak kis, kísérleti összegek esetén elfogadható | Ajánlott; alapértelmezett választás |
| Testnet eszközökhöz és demókhoz megfelelő | Jó választás | Jó választás | Túlzás |
| Tipikus legjobb felhasználási esetek | Airdropok, alacsony értékű promóciók, testnetes szemét | Analitikai eszközök, kutatási irányítópultok és közösségek | Fő tőzsdék, komoly pénztárcák, adózás és jelentéskészítés |
| Következmény, ha elveszik a postaláda | Kisebb előnyök és zajos fiókok elvesztése | Egyes eszközökhöz való hozzáférés elveszik, de a fő pénzeszközök nem | Potenciálisan súlyos, ha a teljes jelenlét egyetlen címen osztozik |
Hogyan döntsük el, hogy az ideiglenes e-mail biztonságos-e egy kriptós regisztrációhoz
1. lépés: Határozza meg a platform alapvető szerepét
Írja fel, hogy a szolgáltatás tőzsde, pénztárca, portfóliókövető, bot, kutatási eszköz vagy pusztán marketingcsatorna. Minden, ami automatikusan mozgathatja vagy befagyaszthatja a pénzt, nagyobb óvatosságot érdemel.
2. lépés: Határozza meg a kockázati szintet
Kérdezze meg magától, mi történne, ha két év múlva elveszítené a hozzáférést. Ha jelentős pénzt veszíthet, adónyilvántartása sérülhet, vagy megfelelőségi problémákba ütközhet, jelölje a platformot magas kockázatúnak. Ellenkező esetben közepesnek vagy alacsonynak minősítse.
3. lépés: Válassza ki a megfelelő e-mail-típust
Használjon állandó e-mail-címet a magas kockázatú platformokhoz, újrahasználható ideiglenes postaládákat a közepes kockázatú eszközökhöz, és rövid életű, eldobható címeket csak azokhoz az alacsony kockázatú airdropokhoz, promóciókhoz és kísérletekhez, amelyekre később tényleg nincs szüksége.
4. lépés: Ellenőrizze a platform álláspontját az ideiglenes e-maillel kapcsolatban
Nézze át a feltételeket és a hibaüzeneteket. Ha a platform kifejezetten elutasítja az eldobható domaineket, vagy az OTP-k továbbra sem érkeznek meg, miközben a postaládája máshol működik, tekintse ezt jelnek arra, hogy inkább állandó címet használjon.
5. lépés: Alakítson ki OTP- és helyreállítási higiéniát
Mielőtt kódot kérne, nyissa meg a postaládáját, majd kérjen egy OTP-t, és várjon. Ha nem érkezik meg, kövessen egy rövid, újraküldésből és egy újrapróbálkozásból álló rutint, ahelyett hogy folyamatosan nyomogatná a gombot, és álljon le, ha a platform egyértelműen elutasítja az ideiglenes e-mailt. Az access tokeneket és biztonsági kódokat tárolja a jelszókezelőjében.
6. lépés: Dokumentálja döntését a jövőbeli önmaga számára
Egy biztonságos jegyzetben rögzítse a platform nevét, a felhasználónevét és a használt e-mail-típust. Ez a kis napló megkönnyíti a későbbi kommunikációt az ügyfélszolgálattal, segít elkerülni az ismétlődéseket, és megmutatja, mikor érdemes egy növekvő fiókot átvinni az állandó postaládájára.
GYIK
Biztonságos ideiglenes e-mail címmel nyitni egy fő tőzsdei fiókot?
Általában nem. Minden KYC-vel ellátott tőzsdei vagy fiat átjáró fióknak, amely idővel valódi pénzt kezelhet, olyan állandó postaládát kell használnia, amelyet teljes mértékben te irányítasz, erős kétfaktoros hitelesítéssel (2FA) és egyértelmű helyreállítási útvonallal.
Hosszú távon tarthatom a kereskedési fiókomat egy újrahasználható ideiglenes postaládán?
Megteheted, de nem bölcs dolog. Ha valaha elveszíted az Access Tokent, vagy a szolgáltató megváltoztatja a hozzáférés működését, nehezebben mehetsz át a biztonsági ellenőrzéseken, vagy bizonyíthatod az adott fiók tulajdonjogának folytonosságát. Arra is emlékezz, hogy egy vendégcímhez tartozó elveszett Access Tokent senki sem tudja visszaszerezni.
Mikor hasznos valójában az ideiglenes e-mail a kriptovaluták világában?
Az ideiglenes e-mail a periférián ragyog: hírlevelek, airdropok, oktatási tölcsérek és kísérleti eszközök esetében, amelyek soha nem kezelnek komoly pénzt. Távol tartja a spamet és az alacsonyabb minőségű projekteket az elsődleges identitásodtól.
Blokkolják a kriptoplatformok az eldobható e-mail domaineket?
Némelyik igen. Az elfogadás platformonként változik, és előzetes értesítés nélkül is változhat. Ha egy adott domain nem működik, de a platform nem tűnik úgy, hogy egyértelműen tiltja az eldobható e-mailt, egy friss, véletlenszerű cím kipróbálása szokásos hibakeresés. Ha a szolgáltatás egyértelműen elutasítja az ideiglenes e-mailt – ami a KYC-vel ellátott tőzsdéknél gyakori –, használj állandó címet, ahelyett hogy domaineket váltogatva próbálnád megkerülni a szabályt.
Mi van, ha már létrehoztam egy fontos fiókot ideiglenes e-mail címmel?
Jelentkezz be, amíg még hozzáférsz ahhoz a postaládához, majd módosítsd az e-mail címet egy állandó címre. Erősítsd meg a változtatást, és mentsd el az új helyreállítási kódokat a jelszókezelődbe, mielőtt elveszítenéd a hozzáférést a régi postaládához.
Rendben van, ha nem letéti pénztárcákat ideiglenes e-mail címmel párosítok?
A seed mondat továbbra is hordozza a kockázat nagy részét, de az e-mail kezelheti a frissítéseket és a biztonsági figyelmeztetéseket. Azoknál a pénztárcáknál, amelyekre valóban támaszkodsz, biztonságosabb állandó postaládát használni, és az ideiglenes e-mail címeket az ökoszisztémád perifériás fiókjaira tartogatni.
Hogyan segít a tmailor.com az OTP megbízhatóságában az alapvető ideiglenes e-mailhez képest?
A tmailor.com nagy domainkészletet, valamint Google-MX infrastruktúrát és CDN-kézbesítést használ, hogy javítsa az időérzékeny kódok kézbesíthetőségét és sebességét. Ez nem helyettesíti a jó felhasználói szokásokat, de sok elkerülhető hibát kiküszöböl.
Használjak ideiglenes e-mail címet, hogy elkerüljem a jövőbeni KYC- vagy adóellenőrzéseket?
Nem. Az e-mailes trükkök nem rejtik el érdemben a láncon belüli tevékenységet, a banki csatornákat vagy a személyazonossági dokumentumokat. Az instabil elérhetőségi adatok használata súrlódást okozhat anélkül, hogy valódi adatvédelmi előnyöket nyújtana szabályozott környezetben.
Mi a legegyszerűbb e-mail-beállítás, ha sok tőzsdét és eszközt használok?
Egy gyakorlati megközelítés szerint tarts fenn egy állandó „széf” e-mailt a pénzzel járó tranzakciókhoz, egy vagy több újrahasználható ideiglenes postaládát az eszközökhöz és közösségekhez, valamint rövid életű eldobható postaládákat a zajos, alacsony értékű regisztrációkhoz.
Milyen gyakran érdemes átnéznem, mely fiókok használnak ideiglenes e-mail címeket?
A legtöbb embernek elég három-hat havonta ellenőrizni. Keresd meg azokat a fiókokat, amelyek fontosabbá váltak a vártnál, és fontold meg, hogy a kapcsolattartó e-mail címüket egy eldobható postaládából az elsődleges e-mail címedre helyezed át.
Az ideiglenes e-mail és a kripto biztonságosan megférhet egymás mellett, de csak akkor, ha az eldobható postaládákat a rendszered alacsony tétű perifériájára tartogatod, a komoly pénzt unalmas állandó címek mögött tartod, és olyan helyreállítási útvonalat tervezel, amely nem függ egy postaládától, amelyet el akarsz dobni.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









