Ideiglenes e-mail a Cursor AI-hoz: tiszta regisztráció, megbízható OTP-k és privát újrahasználat
Használj ideiglenes e-mailt a Cursor AI-hoz, amikor privát tesztpostafiókra vagy sandboxra van szükséged. Egy újrahasználható Tmailor cím megkaphatja a Cursor ellenőrző e-mailjét, ha a domaint elfogadják, a token-alapú újrahasználat pedig ugyanazt a postafiókot elérhetővé teszi későbbi hitelesítéshez és egyéb fiókhoz kapcsolódó e-mail-ellenőrzésekhez. Fizetett, csapat- vagy hosszú távú kódolási munkához válts állandó e-mailre vagy aliasra.
Gyors hozzáférés
TL;DR / Főbb tanulságok
- A Cursor.com regisztráció működhet eldobható postaládával, ha a domaint elfogadják és megérkezik az ellenőrző e-mail – de egyetlen ideiglenes domaint se tekints garantáltnak.
- Egy olyan szolgáltatás, amely diverzifikált domainekkel és stabil MX-útvonallal rendelkezik, növeli az OTP-k sikerarányát, és lehetővé teszi a domainváltást, ha egy útvonalat korlátoznak.
- Mentsd el az Access Tokent, hogy később újra megnyithasd ugyanazt a postaládát újraellenőrzéshez vagy más, fiókkal kapcsolatos e-mail-ellenőrzéshez – címfolytonosság hosszú távú adatnyom nélkül.
- Ha egy kód elakad: válts domaint, küldd újra egyszer, és kövesd élőben a postaládát a weben, Androidon, iOS-en és Telegramon. A Tmailor minden bejövő üzenetet egyetlen listán jelenít meg, így nincs spam mappa, amit ellenőrizni kellene.
- Az ideiglenes e-mail bizalmasan tartja az értékelésedet; nem alkalmas arra, hogy visszaállítsd a fizetős használati korlátokat, amelyek a fiókodhoz kötődnek, nem az e-mail-címedhez.
Miért igényel tiszta munkafolyamatot az „ideiglenes e-mail a Cursor AI-hoz”
A Cursor.com népszerű MI-alapú kódszerkesztő, és ez a munkafolyamat attól függ, hogy az ellenőrző e-mail eléri-e a regisztrációkor megadott címet. A fejlesztők eldobható postaládát használnak, hogy kipróbálják az eszközt, új munkafolyamatokat teszteljenek, vagy a fejlesztői sandboxot elkülönítsék a személyes identitásuktól – anélkül, hogy hónapokig tartó bevezető e-maileket és promóciós leveleket kapnának. A munkafolyamat csak akkor gördülékeny, ha a kód tényleg megérkezik, így a cél a megbízható kézbesítés, nem csupán egy eldobható cím.
Az emberek ezt a munkafolyamatot így keresik: temp mail for Cursor AI, temp email for Cursor, ideiglenes temp mail Cursor vagy Cursor temp mail – a gyakorlati kérdés mindegyik mögött ugyanaz: a fogadó domaint el kell fogadni, és az ellenőrző e-mailnek akkor kell megérkeznie, amikor a postaláda még nyitva van.
A sablonos „eldobható” címek gyakori problémája a megbízhatatlan OTP-kézbesítés: az agresszív domainrotáció, a rosszul rangsorolt MX-rekordok vagy a regisztrációs űrlapok által már megjelölt domainek hiányzó kódokat vagy „unauthorized” értesítést eredményezhetnek. A megoldás egy megbízhatóságra tervezett szolgáltató, valamint egy rövid higiéniai ellenőrzőlista. Az eldobható e-mail alapjairól lásd 2026-os ideiglenes levelezés címet, és az OTP mechanikáit minden regisztráció mögött olvasd el, mi működik és mi hibás az OTP-vel.
Miért a kézbesíthetőség dönti el, hogy megérkezik-e a kód
A kézbesíthetőség a DNS, az IP-hírnév, az MX elhelyezkedése és a fogadó oldal szűrési viselkedésének összessége – nem csupán az, hogy „megérkezett-e az e-mail”. Egy olyan ideiglenes levelező szolgáltatás, amely megbízható, jól karbantartott infrastruktúrán fogadja a bejövő leveleket, gyorsabban és következetesebben kapja meg az OTP-ket, ami a leginkább azokban a fejlesztőieszköz-ökoszisztémákban számít, ahol éberek a visszaélésellenes szűrők. Három technikai tényező számít:
- MX megbízható infrastruktúrán. Azok a szolgáltatók, amelyek a bejövő leveleket nagy, jó hírnevű platformokon keresztül irányítják, kevesebb visszapattanást és gyorsabb propagációt tapasztalnak. Lásd meg, miért segítenek a Google szerverei a kézbesítésben.
- Nagy, sokszínű domainkészlet. Több száz, forgó, mégis jól szabályozott domain csökkenti annak valószínűségét, hogy minden lehetőség egyszerre legyen sebességkorlátozva.
- Csak fogadásra tervezett működés. A kimenő aktivitás minimalizálása tisztán tartja a lábnyomot és stabil a domain hírnevét, még nagyszabásban is.
Ha ezek összhangban vannak, az olyan eszközök OTP-jei, mint a Cursor.com, általában „csak működnek”. Ha nem, a cikk arról, hogy miért blokkolják az oldalak ideiglenes levelező domaineket, elmagyarázza, milyen szűrőkkel küzdel.
Tiszta, ismételhető Cursor.com + ideiglenes e-mail beállítás
Használd ezt az ötlépéses munkafolyamatot, hogy növeld az esélyét annak, hogy a Cursor AI ellenőrző üzenet gyorsan megérkezik. Nyiss egy friss, eldobható postaládát, indítsd el a regisztrációs ellenőrzési lépést a Cursor AI-n, szerezd le gyorsan az üzenetet, fejezd be a fiók beállítását, majd mentsd el az access tokent, hogy a cím később újrahasználható maradjon.
1. lépés: Friss, tiszta postaláda létrehozása
Hozz létre egy új, eldobható címet-t, lehetőleg olyan szolgáltatással, amelynek széles domain katalógusa és stabil infrastruktúrája van, és tartsd nyitva a böngészőfület. Közelítsd meg ezt adatvédelem-központú szemlélettel és reális elvárásokkal a rövid megőrzési időszakokkal kapcsolatban. Asztali böngészőben a Tmailor böngészőbővítmény az eszközsávban tartja a címet, és a jobb kattintásos menüből ki tudja tölteni a regisztrációs űrlapba.

2. lépés: Nyisd meg a Cursor.com oldalt, regisztrálj, és kérd a kódot
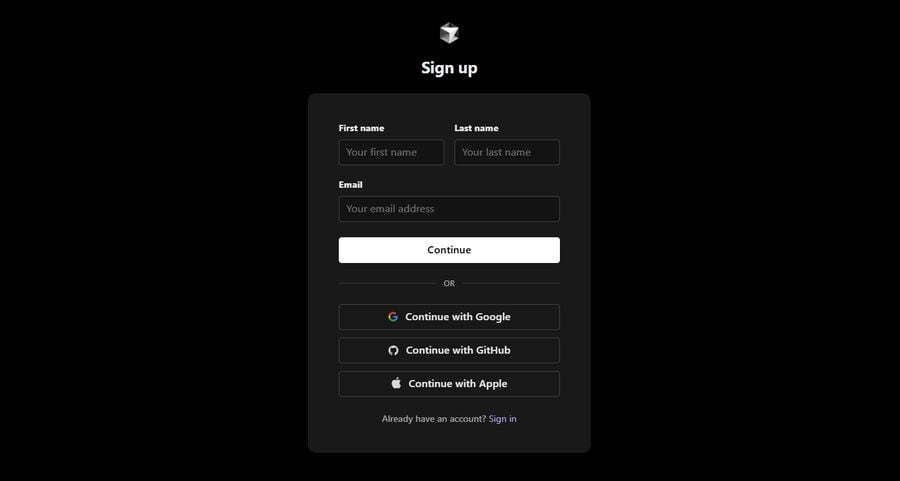
Írd be az ideiglenes címet a Cursor AI regisztrációs oldalán, és indítsd el az aktuális folyamatodban látható e-mail-ellenőrzési lépést. Maradj ugyanazon az eszközön és ugyanabban az időablakban, hogy elkerüld a munkamenet elcsúszását, és ne spammeld a gombot – egy rövid várakozás után egy újraküldés elég.
3. lépés: Az OTP gyors lekérése
Válts vissza a postaláda fülére, és várj 5–60 másodpercet. Ha a szolgáltatód több csatornát támogat, nézd őket egyszerre: web, mobilalkalmazás és üzenetküldő bot. Az azonnali létrehozáshoz és a csevegésből történő lekéréshez a Telegramon ideiglenes levelezés kényelmes, amikor eszközök között váltasz.
4. lépés: Ellenőrizd, és fejezd be a profil alapjait
Használd az ellenőrző üzenetet a fiók véglegesítéséhez, majd most mentsd el az access tokent, hogy később újra megnyithasd ugyanazt a postaládát. Ez a token a folytonosság kulcsa, a teljes mintát pedig az alábbi, token-újrahasználatról szóló szakasz ismerteti.
5. lépés: Mentsd el a helyreállítási adatokat, és címkézd fel a postaládát
Jegyezd fel, hol tároltad a tokent (jelszókezelő vagy biztonságos jegyzetek), és címkézd fel a címet valami olyasmivel, mint „Cursor AI-dev-sandbox”, hogy később elkerüld a összekeverést. Ha be voltál jelentkezve egy ingyenes Tmailor fiókba a cím létrehozásakor, az is elmentődik a Létrehozott E-mailek listádba, így token nélkül is megnyithatod. Ha csak egy eldobható csekkhez kell egy postaláda, hasonlítsd össze a kompromisszumokat a 10 perces levelezéssel-val, és válaszd azt, amelyik a feladathoz illik.
Hibakeresés: Cursor AI OTP-k (gyors javítások, amelyek segítenek)
A legtöbb Cursor AI OTP-probléma négy lépés valamelyikével megoldódik: küldd újra egyszer, válts másik domainre, próbáld meg egy másik lekérési csatornáról, vagy várd ki egy rövid korlátozást. Haladj végig rajtuk sorrendben, mielőtt feltételeznéd, hogy a cím a probléma.
- Nincs kód kb. 90 másodperc után? Indíts el egyetlen újraküldést, majd válts egy másik domainre – a domainek sokfélesége a biztonsági hálód, és egy jól kezelt készlet megkönnyíti a cserét.
- „Jogosulatlan” vagy munkamenet-eltérés? Kezdd újra egy friss privát ablakban, és tarts mindent egyetlen munkamenetben. Ha a folyamat átugrott eszközök vagy ablakok között, indítsd újra az eredeti munkamenetből a kontextusok keverése helyett.
- Megérkezik a kód, de a hitelesítési lépés lejárt? Ezek az üzenetek általában időérzékenyek – kérj újat, és kövesd élőben a postaládát a weben, Androidon, iOS-en és Telegramon, hogy azonnal elkapd, amint megérkezik.
- Még mindig semmi? Lehet, hogy a domaint valahol a kézbesítési láncban blokkolják vagy késleltetik; válassz másik domaint, és próbáld meg újra hamarosan. Ezeknek a blokkoknak a mintáit itt fejti ki: OTP megbízhatósági útmutatója bontja le.
Miért változtatja meg a tokenalapú újrahasználat a játékot
A tokenalapú újrahasználat lehetővé teszi, hogy ugyanazt az ideiglenes címet hetekkel később újra megnyisd – még a lap bezárása után is –, így egységes identitást tarthatsz fenn a Cursor AI használatához, miközben megőrzöd az ideiglenes postafiók magánszféráját. Ez itt a szokásosnál is fontosabb: a Cursor hivatalos súgója szerint egy fiók egyetlen e-mail címhez van kötve, és azt később nem lehet megváltoztatni, így a regisztrációkor használt cím sokkal nagyobb jelentőségű, mint amilyennek látszik.
- Címfolytonosság anélkül, hogy állandó személyes nyomot hagynál.
- Kompatibilitás a későbbi hitelesítéssel és más, fiókkal kapcsolatos e-mailekkel.
- Zökkenőmentes váltás: akkor vonod vissza az identitást, amikor akarod, anélkül, hogy minden alkalommal újraindítanád.
Ha elsajátítod az újrahasználat mintáját a címed esetében, elkerülöd a klasszikus „elvesztettem a postafiókot” problémát, amely olyan sok próbaregisztrációt tönkretesz.
Teljesítmény- és megbízhatósági megjegyzések, amelyek a fejlesztőket érdeklik
A mérnökök szkeptikusak, és jogosan. Nagy léptékben négy tulajdonság választja el az ideiglenes postafiókot, amely megbízhatóan végigviszi a regisztrációs folyamatokat, attól, amelyik elakad:
- Az MX egy globálisan megbízható gerinchálózaton csökkenti a téves riasztásokat és a késleltetéseket a bejövő OTP-k esetében.
- A magas színvonalú domainkezelés – egy nagy készlet (500+ domain) ésszerű rotációval és tiszta előzményekkel – szétteríti a kockázatot.
- A csak fogadásra épülő architektúra elkerüli azokat a negatív hírnévingadozásokat, amelyeket a kimenő forgalom okozhat.
- A többvégpontos lekérés a weben, Androidon, iOS-en és egy üzenetküldő boton keresztül segít elkapni az OTP-ket, bárhol is dolgozol.
Melyik identitásréteg illik a Cursor AI-hoz?
Egy Cursor AI regisztrációhoz a megfelelő identitásréteg attól függ, meddig tervezed megtartani a fiókot, és hogy jár-e hozzá számlázás vagy csapathozzáférés. Az ideiglenes postafiók az alacsony tétű, rövid életű ellenőrzésre a legjobb; egy általad irányított állandó cím biztonságosabb, ha hosszú távú folytonosságra számítasz.
Közzététel: A Tmailor üzemelteti ezt a blogot és a cikkben hivatkozott ideiglenes e-mail-szolgáltatást.
Korlátok: A Tmailor csak fogadható (nem tud e-mailt küldeni, a bejövő mellékletek is leszűkülnek, így nem lehet fájlokat fogadni), az üzenetek körülbelül 24 órán át láthatóak maradnak az érkezéstől kezdve, a postalábának nincs spam mappája vagy egyedi szűrője, és egy elveszett Access Token nem lehet helyreállítani egy vendégcímhez.
| Funkció / Felhasználási eset | Jól kezelt ideiglenes e-mail (változatos domainek, megbízható MX) | Általános eldobható postaláda (kevés domain) | Személyes álnév (e-mail maszkolás/továbbítás) |
|---|---|---|---|
| OTP-kézbesítés következetessége | Magas (jó MX + domainkészlet) | Változó | Magas (a postaládádhoz kötődik) |
| Címfolytonosság (ugyanazon cím újrahasználata) | Igen, token újrahasználatával keresztül | Ritka/nem egyértelmű | Üzenetmegőrzés |
| Rövid (kb. 24 órára tervezve) | Rövid (~24 órás tervezés szerint) | Nagyon rövid (gyakran 10–60 perc) | Long (a fő postaládád) |
| Küldési képesség | Nem | Nem | Igen (a fő szolgáltatón keresztül) |
| Százak | Százak (szükség szerint rotáció) | Kevés | Nem alkalmazható |
| Beállítási sebesség | Másodpercek | Másodpercek | Percek (szolgáltatói beállítást igényel) |
| Leginkább ajánlott | Sandboxokhoz, próbákhoz, OTP-khez, fejlesztői eszközökhöz | Alacsony kockázatú regisztrációkhoz | Hosszú távú, folytonosságot igénylő fiókokhoz |
Egy stabil ideiglenes postafiókot nehéz felülmúlni a rövid életű munkafolyamatokban, mint a hackathonok, a koncepcióbizonyítások és a CI-próbák. Ha a saját alkalmazásod regisztrációs e-mailjeit teszteled, a Tmailor Temp Mail API címeket hoz létre, és visszaadja a megerősítő kódokat a tesztszkriptjeidnek, az MCP-szervere pedig lehetővé teszi, hogy a Cursorban az AI-ügynökök ugyanezt tegyék meg a saját folyamataidhoz. Ha hosszú távra köteleződsz el számlázással és csapatokkal, egy személyes alias vagy egy dedikált másodlagos postafiók értelmesebb lehet – vegyes igényeknél pedig a kettőt ötvözheted.
Biztonsági és adatvédelmi higiénia (mit érdemes valóban megtenni)
- Mentsd el az access token abban a pillanatban, amikor megkapod – ezzel nyitod meg később újra pontosan ugyanazt a címet.
- Tartsd szűken az OTP-ablakokat. Szerezd be és írd be a kódokat egy percen belül, és kerüld az újraküldések halmozását.
- Különítsd el az identitásokat. Használj külön ideiglenes címeket minden eszközhöz, hogy csökkentsd az összekapcsolhatóság és a szolgáltatások közötti kizárások kockázatát.
- Ismerd a megőrzési időt. Számíts rá, hogy az üzenetek gyorsan lejárnak, ezért most mentsd el, amire szükséged van; a 2026-os ideiglenes e-mail bevezetője helyes elvárásokat állít fel.
- Mobilon is érhető el, ha gyakran váltasz eszközt, így az OTP soha nem jár le, amíg távol vagy az asztali gépedtől.
- Kerüld a postafiókból való küldést. A csak fogadásra alkalmas felépítés olyan tulajdonság, amely tisztán tartja a hírnevedet és kicsi a lábnyomodat.
- Tartsd pontosnak a fiókadataidat. Cursor AI’s A feltételek megkövetelik, hogy a fiókadatok pontosak és naprakészek legyenek, ezért az ideiglenes levelet alacsony kockázatú tesztekhez és sandboxokhoz használd – ne félrevezetésre, számlázási vitákra vagy a szankció utáni visszatérésre.
Jövőbeli kilátások: ideiglenes identitás fejlesztői eszközökhöz
A fejlesztői ökoszisztémák folyamatosan szigorítják a visszaélések elleni ellenőrzéseket, miközben továbbra is az e-mailre támaszkodnak az identitás kiépítéséhez, és ez a feszültség azokat a szolgáltatókat jutalmazza, amelyek makulátlan hírnévvel és a felhasználóhoz közeli infrastruktúrával rendelkeznek. Számíts nagyobb súrlódásra az alacsony megbízhatóságú domaineknél, és gördülékenyebb regisztrációra azoknál a szolgáltatásoknál, amelyek tiszta útvonalvezetéssel, diverzifikált domainekkel és küldés nélküli architektúrával rendelkeznek – gyorsabb OTP-k és kevesebb újrapróbálkozás, amikor épp a szerkesztődben dolgozol. Ha más AI-eszközöket is beindítasz, ugyanez a módszer érvényes a ChatGPT ideiglenes levelezésére esetében is.
GYIK
Használhatok eldobható postaládát a Cursor.com regisztrációjához?
Igen, működhet, ha a Cursor AI elfogadja a fogadó domaint, és megérkezik az ellenőrző e-mail. Ha egy kód egy percen belül nem jelenik meg, kérj újraküldést, majd próbálj ki egy másik Tmailor domaint.
Ha bezárom a böngészőt, elveszítem a hozzáférést a postaládához?
Nem, ha elmented az access tokent. Token-alapú újrahasználattal később újra megnyithatod pontosan ugyanazt a címet ellenőrzéshez és helyreállításhoz. A teljes módszert itt találod: Ideiglenes e-mail címed újrahasználata.
Mi van, ha a Cursor AI OTP soha nem érkezik meg?
Kérj egyetlen újraküldést, majd válts másik domainre. Próbálj ki egy másik visszakeresési útvonalat is – web, mobil vagy üzenetküldő bot. A Telegramon keresztüli ideiglenes segítségével elérhető csevegés akkor is kényelmes, ha távol vagy a laptopodtól.
Meddig maradnak az üzenetek a postaládában?
Rövid ideig, ezért tervezd meg, hogy azonnal lemásolod a kódokat. A Tmailor körülbelül 24 órán át őrzi meg az üzeneteket, mielőtt automatikusan törlődnek, ami elég a regisztrációhoz, de hosszú távú tárolásra nem.
Biztonságos ideiglenes postaládát használni fejlesztői eszközökhöz?
Próbákhoz, homokozókhoz és másodlagos identitásokhoz igen – feltéve, hogy biztonságban tartod a tokent, minimalizálod az újraküldéseket, és tiszteletben tartod az egyes eszközök feltételeit. Hosszú távú számlázáshoz és csapathasználathoz egy állandó alias vagy egy dedikált másodlagos postafiók a jobb megoldás.
Megkerüli az ideiglenes e-mail a Cursor AI’s fizetős limiteket?
Nem. Az ideiglenes e-mail csak a kipróbálásodat tartja privátban, és a postaládádat tisztán. A Cursor AI csomagjait, használatát és számlázását a Cursor AI fiók- és számlázási rendszere kezeli; egy új e-mail nem jogszerű módja a fizetős limitek visszaállításának vagy a díjak elkerülésének.
Mi előnye van a domainek sokféleségének?
A domainek sokfélesége növeli annak esélyét, hogy legalább egy útvonal gyors és korlátozásmentes. Ha egy domain lassúnak vagy szűrtnek tűnik, válts gyorsan – egy nagy készlet a biztonsági hálód az átmeneti blokkolások ellen.
Küldhetek e-mailt az ideiglenes postaládából?
Nem. A csak fogadás szándékos: védi a domain hírnevét, és kicsiben tartja az identitásnyomodat, ami javítja az OTP megbízhatóságát.
Mi van, ha inkább egy nagyon rövid életű postaládára van szükségem?
Használj rövid életű megoldást, például egy egy 10 perces e-mail címet, ha biztos vagy benne, hogy a címre később nem lesz szükséged. Ha bármi esélye van annak, hogy később ellenőrizni fogsz, inkább a token-alapú újrahasználatot válaszd.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.









