क्रिप्टो एक्सचेंजों और वॉलेट के लिए अस्थायी मेल: कब सुरक्षित है और कब जाल
क्रिप्टो में आपका ईमेल पता सिर्फ़ लॉगिन नहीं है — यह पासवर्ड रीसेट, OTP कोड, निकासी की पुष्टि और KYC पहचान लिंक की मास्टर कुंजी है। गलत ईमेल पता इस्तेमाल करें, तो आप हमेशा के लिए फंड तक पहुंच खो सकते हैं। यह गाइड बताती है कि अस्थायी ईमेल एक्सचेंजों, एयरड्रॉप और DeFi टूल पर कब आपकी गोपनीयता की रक्षा करता है — और कब वह चुपचाप ऐसी एकल विफलता बन जाता है जिसे कोई सहायता टीम ठीक नहीं कर सकती। आपको हर क्रिप्टो प्लेटफ़ॉर्म के लिए सही ईमेल प्रकार (स्थायी, पुन: प्रयोज्य अस्थायी या बर्नर) चुनने का स्पष्ट जोखिम ढांचा मिलेगा।
त्वरित पहुँच
संक्षिप्त उत्तर: क्रिप्टो के किनारे वाले कामों के लिए अस्थायी ईमेल ठीक है — न्यूज़लेटर, एयरड्रॉप, वेटलिस्ट, टेस्टनेट टूल — लेकिन जहाँ पैसा रखा जाता है, वहाँ यह बुरा विचार है। KYC वाले एक्सचेंज या कस्टोडियल वॉलेट पर आपका ईमेल पासवर्ड रीसेट, निकासी की पुष्टि और खाता पुनर्प्राप्ति की मास्टर कुंजी है। अगर उस इनबॉक्स को खोने से आपकी धनराशि या पहचान की जाँच पर संकट आ सकता है, तो अपने नियंत्रण वाला स्थायी पता इस्तेमाल करें, ऐसा अस्थायी पता नहीं जो चुपचाप गायब हो सकता है।
अगर आप अस्थायी इनबॉक्स में नए हैं, तो पहले अस्थायी ईमेल कैसे काम करता के अवलोकन से शुरू करें, फिर वापस आकर उन व्यवहारों को अपने क्रिप्टो स्टैक पर लागू करें।
टीएल; डॉक्टर
- अपने ईमेल पते को एक्सचेंजों और कस्टोडियल वॉलेट के लिए मास्टर रिकवरी कुंजी मानें; इसे खोने का मतलब धन खोना हो सकता है।
- कम जोखिम वाले क्रिप्टो उपयोग के लिए अस्थायी ईमेल ठीक है, जैसे न्यूज़लेटर, टेस्टनेट टूल, रिसर्च डैशबोर्ड और शोर भरे एयरड्रॉप।
- KYC वाले एक्सचेंजों, प्राथमिक वॉलेट, टैक्स डैशबोर्ड या ऐसी किसी भी चीज़ के लिए कभी भी अल्पकालिक अस्थायी ईमेल पते का उपयोग न करें जिसे वर्षों बाद भी काम करना हो।
- पुन: प्रयोज्य, टोकन-सुरक्षित इनबॉक्स मध्यम-जोखिम वाले टूल के लिए तभी काम कर सकते हैं जब आप Access Token सहेज लें और यह स्वीकार करें कि संदेश लगभग 24 घंटे बाद पुराने हो जाते हैं।
- OTP डिलीवरी सटीक पते, प्लेटफ़ॉर्म की अपनी नीति और इनबॉक्स के समय पर निर्भर करती है — बार-बार resend दबाने या डोमेन बदलते रहने पर नहीं।
- तीन-स्तरीय सेटअप बनाएं: एक स्थायी "वॉल्ट" ईमेल, प्रयोगों के लिए एक पुन: प्रयोज्य अस्थायी ईमेल, और पूरी तरह फेंकने वाले कामों के लिए बर्नर।
क्रिप्टो ईमेल जोखिम को समझें
आपका ईमेल पता आपके द्वारा छुए जाने वाले लगभग हर क्रिप्टो प्लेटफ़ॉर्म पर लॉगिन, निकासी और सहायता संबंधी निर्णयों को चुपचाप जोड़ता है।
ईमेल ही मूल पुनर्प्राप्ति कुंजी है
केंद्रीकृत एक्सचेंजों और कस्टोडियल वॉलेट पर आपका ईमेल साइन-अप स्क्रीन पर टाइप किया जाने वाला महज़ एक फ़ील्ड नहीं है। यह वह जगह है जहाँ:
- साइन-अप पुष्टिकरण और सक्रियण लिंक भेजे जाते हैं।
- पासवर्ड रीसेट लिंक और डिवाइस-अनुमोदन संकेत आते हैं।
- निकासी की पुष्टि और असामान्य गतिविधि के अलर्ट भेजे जाते हैं।
- सहायता एजेंट सत्यापित करते हैं कि खाते के संपर्क चैनल तक आपकी पहुँच अब भी है या नहीं।
अगर वह मेलबॉक्स गायब हो जाए, मिटा दिया जाए, या कभी पूरी तरह आपके नियंत्रण में रहा ही न हो, तो ये सभी प्रक्रियाएँ नाज़ुक हो जाती हैं। भले ही कोई प्लेटफ़ॉर्म पहचान दस्तावेज़ों के साथ मैन्युअल पुनर्प्राप्ति की अनुमति दे, प्रक्रिया धीमी, तनावपूर्ण और अनिश्चित हो सकती है।
ईमेल विफल होने पर असल में क्या बिगड़ता है?
जब आप उच्च-मूल्य वाले क्रिप्टो खातों को अस्थिर ईमेल के साथ जोड़ते हैं, तो कई चीजें गलत हो सकती हैं:
- आप नए डिवाइस या स्थानों की पुष्टि नहीं कर पाते, इसलिए लॉगिन के प्रयास विफल होते रहते हैं।
- पासवर्ड रीसेट लिंक ऐसे इनबॉक्स में आते हैं जिस तक आपकी अब पहुँच नहीं है।
- जबरन रीसेट या संदिग्ध निकासी के सुरक्षा अलर्ट आप तक कभी नहीं पहुँचते।
- सहायता टीम को सिर्फ़ अस्थायी संपर्क डेटा दिखता है और वह आपके मामले को अधिक जोखिम वाला मानती है।
व्यावहारिक नियम सरल है: अगर कोई खाता वर्षों तक काम की धनराशि रख सकता है, तो उसका पुनर्प्राप्ति ईमेल उबाऊ, स्थिर और पूरी तरह आपके नियंत्रण में होना चाहिए।
अस्थायी मेल का व्यवहार अलग कैसे होता है
अस्थायी ईमेल सेवाएँ अल्पकालिक या अर्ध-गुमनाम पहचान के लिए बनाई गई हैं। कुछ पते पूरी तरह फेंकने वाले बर्नर होते हैं। अन्य, जैसे tmailor.com का पुन: प्रयोज्य मॉडल, आपको बाद में Access Token के साथ वही इनबॉक्स फिर से खोलने देते हैं — लेकिन ध्यान दें कि वह टोकन क्या है: एक पुनर्प्राप्ति कुंजी, न पासवर्ड और न ही कोई लॉक। यह आपको आपको पते पर लौटें; यह किसी और को बाहर नहीं रखता है, और यदि आप इसे अतिथि पते के लिए खो देते हैं, तो कोई भी इसे आपके लिए पुनर्स्थापित नहीं कर सकता है (एक मुफ्त Tmailor खाते में सहेजा गया पता Created Emails से फिर से खोला जा सकता है)। क्रिप्टो के लिए दो और सीमाएँ मायने रखती हैं: कोई संदेश केवल लगभग 24 घंटे तक दिखाई देता है, और आने वाले अटैचमेंट हटा दिए जाते हैं, इसलिए पते पर ईमेल किया गया कोई विवरण या दस्तावेज़ आप तक कभी नहीं पहुँचता। इनमें से कोई भी गुण अस्थायी इनबॉक्स को ऐसी चीज़ के लिए अनुपयुक्त बना देता है जिसके लिए साइन-अप के बहुत बाद विवाद, टैक्स ऑडिट या मैन्युअल रिकवरी की ज़रूरत पड़ सकती है।
ईमेल प्रकार को जोखिम से मिलाएँ
क्रिप्टो के हर संपर्क बिंदु को एक जैसी सुरक्षा नहीं चाहिए — अपनी ईमेल रणनीति को इस बात के अनुसार ढालें कि दाँव पर क्या है।
तीन बुनियादी ईमेल प्रकार
व्यावहारिक योजना के लिए, तीन व्यापक श्रेणियों में सोचें:
- स्थायी ईमेल: Gmail, Outlook या अपने डोमेन पर एक दीर्घकालिक इनबॉक्स, जो मज़बूत 2FA से सुरक्षित हो।
- पुन: प्रयोज्य अस्थायी मेल: एक जनरेट किया गया पता जिसे आप टोकन का उपयोग करके बाद में फिर से खोल सकते हैं, जैसे कि अस्थायी मेल पते का पुन: उपयोग करने पर वर्णित मॉडल।
- अल्पकालिक अस्थायी मेल: क्लासिक "बर्नर" पते, जो एक बार इस्तेमाल करके भुला देने के लिए होते हैं।
उच्च-मूल्य वाले खातों के लिए स्थायी ईमेल
आपके क्रिप्टो स्टैक के शीर्ष स्तर के लिए स्थायी ईमेल ही एकमात्र समझदार विकल्प है:
- KYC वाले स्पॉट और डेरिवेटिव एक्सचेंज जो बैंक कार्ड या वायर से जुड़ते हैं।
- कस्टोडियल वॉलेट और CeFi प्लेटफ़ॉर्म जो आपकी चाबियाँ या बैलेंस रखते हैं।
- पोर्टफोलियो और टैक्स टूल जो दीर्घकालिक प्रदर्शन और रिपोर्ट ट्रैक करते हैं।
इन खातों को बैंकिंग संबंधों की तरह मानना चाहिए। इन्हें ऐसा ईमेल पता चाहिए जो पाँच या दस साल बाद भी मौजूद रहे, न कि ऐसी अस्थायी पहचान जो चुपचाप गायब हो सकती है।
मध्यम जोखिम वाले टूल के लिए पुन: प्रयोज्य अस्थायी इनबॉक्स
पुन: प्रयोज्य अस्थायी इनबॉक्स मध्यम-जोखिम वाले उन प्लेटफ़ॉर्म के लिए उपयुक्त हैं जहाँ आप अपनी प्राथमिक पहचान से अलग रहना चाहते हैं, लेकिन बाद में आपको फिर से एक्सेस की ज़रूरत पड़ सकती है:
- ट्रेडिंग एनालिटिक्स, रिसर्च डैशबोर्ड और मार्केट-डेटा टूल।
- बॉट, अलर्ट और ऑटोमेशन सेवाएँ जिनका आप परीक्षण कर रहे हैं।
- शिक्षा पोर्टल और समुदाय जो आपके फंड सीधे नहीं रखते।
यहाँ आप स्वीकार कर सकते हैं कि पता अर्ध-अस्थायी है, बशर्ते आप Access Token को पासवर्ड मैनेजर में सहेजें और यह दर्ज रखें कि कौन से टूल उस इनबॉक्स पर निर्भर हैं।
पूरी तरह फेंकने लायक साइनअप के लिए बर्नर इनबॉक्स
अल्पकालिक इनबॉक्स उन साइनअप के लिए आदर्श हैं जिन पर आप वाकई दोबारा नहीं लौटने की योजना बनाते हैं:
- कम मूल्य वाले एयरड्रॉप और ऐसे गिवअवे फ़ॉर्म जिनमें आक्रामक मार्केटिंग होती है।
- प्रोमोशनल व्हील, कॉन्टेस्ट और साइन-अप वॉल जो स्पैम जैसे लगते हैं।
- टेस्टनेट टूल, जहाँ आप केवल नकली संपत्तियों के साथ प्रयोग कर रहे हैं।
ऐसे मामलों में, अगर ईमेल बाद में गायब हो जाए, तो आपने कुछ भी महत्वपूर्ण नहीं खोया है — बस कुछ मार्केटिंग शोर और एकबारगी फ़ायदे।
अस्थायी मेल कब स्वीकार्य है
अपने पोर्टफ़ोलियो के मूल हिस्से को सुरक्षित करने के बजाय, स्पैम, प्रयोग और कम-दाँव वाले साइन-अप को सोखने के लिए अस्थायी पतों का उपयोग करें।
न्यूज़लेटर, अलर्ट और मार्केटिंग फ़नल
कई एक्सचेंज, शिक्षक और एनालिटिक्स विक्रेता बार-बार अपडेट भेजना पसंद करते हैं। इस बाढ़ को अपने प्राथमिक इनबॉक्स में आने देने के बजाय, आप उन्हें अस्थायी मेल पर भेज सकते हैं:
- ट्रेडिंग समुदायों से शैक्षिक न्यूज़लेटर।
- प्रोडक्ट लॉन्च और रिसर्च टूल से "अल्फा" अपडेट।
- उन एक्सचेंजों के मार्केटिंग सीक्वेंस जिन्हें आप अभी केवल देख रहे हैं।
यह फ़िशिंग की कोशिशों और सूचियाँ बेचने वाले व्यवहार को आपके अधिक संवेदनशील खातों से सुरक्षित दूरी पर रखता है। ऐसा ही पैटर्न ई-कॉमर्स में भी इस्तेमाल होता है, जहाँ उपयोगकर्ता चेकआउट स्पैम को गंभीर वित्तीय संचार से अलग रखते हैं। यही कॉन्सेप्ट यहाँ भी समझाया गया है ई-कॉमर्स प्राइवेसी प्लेबुक में भी इसी कॉन्सेप्ट को समझाया गया है।
एयरड्रॉप, वेटलिस्ट और सट्टा साइन-अप
एयरड्रॉप पेज, सट्टा टोकन प्रोजेक्ट और हाइप से चलने वाली वेटलिस्ट अक्सर दीर्घकालिक भरोसा बनाने के बजाय सूची बनाने को प्राथमिकता देती हैं। यहाँ अस्थायी मेल का उपयोग करना:
- आपके असली इनबॉक्स को लगातार आने वाली घोषणाओं से बचाता है।
- उन प्रोजेक्ट्स से किनारा करना आसान बनाता है जो कमज़ोर निकलते हैं।
- आपको घटिया प्रोजेक्ट्स को अपनी प्राथमिक पहचान से जोड़ने से बचने में मदद करता है।
अगर मूल्य कम है और UX नाज़ुक दिखता है, तो अस्थायी इनबॉक्स आमतौर पर ज़्यादा सुरक्षित विकल्प होता है।
टेस्टनेट टूल और सैंडबॉक्स
टेस्टनेट वातावरण में आपकी मुख्य संपत्ति आपका समय और सीखना है, टोकन नहीं। अगर कोई डेमो एक्सचेंज या प्रयोगात्मक डैशबोर्ड कभी असली पैसे को नहीं छूता, तो उसे अस्थायी पते के साथ जोड़ना तब तक उचित है, जब तक आप बाद में उस खाते को दीर्घकालिक संपत्ति न मानें।
अस्थायी मेल कब खतरनाक हो जाता है
जैसे ही असली पैसा, केवाईसी या दीर्घकालिक भरोसा शामिल होता है, अस्थायी इनबॉक्स एक उचित ढाल से बदलकर छिपी हुई देनदारी बन जाते हैं।
केवाईसी प्लेटफ़ॉर्म और फिएट ब्रिज
केवाईसी वाले एक्सचेंज और फिएट ऑन-रैंप बैंकों जैसे वित्तीय नियमों के तहत काम करते हैं। वे ऐसे अनुपालन लॉग रखते हैं जो ईमेल पतों को पहचान दस्तावेज़ों और लेनदेन इतिहास से जोड़ते हैं। यहाँ अस्थायी इनबॉक्स का उपयोग करने से:
- बढ़ी हुई ड्यू-डिलिजेंस समीक्षाएँ और मैन्युअल जाँच जटिल हो सकती है।
- खाते की दीर्घकालिक निरंतरता साबित करना कठिन हो सकता है।
- आपके मामले को संदिग्ध माने जाने की संभावना बढ़ सकती है।
- कोई रिकवरी या सहायता प्रक्रिया पूरी तरह टूट सकती है, अगर प्लेटफ़ॉर्म बाद में कोई स्टेटमेंट या सत्यापन दस्तावेज़ फ़ाइल के रूप में ईमेल करे — क्योंकि Tmailor पते पर आने वाले अटैचमेंट हटा दिए जाते हैं, और कोई संदेश केवल लगभग 24 घंटे तक ही दिखाई देता है।
आपको केवाईसी को बायपास करने, प्रतिबंधों से छिपने या प्लेटफ़ॉर्म के नियमों से बचने के लिए अस्थायी मेल का उपयोग नहीं करना चाहिए। यह जोखिम भरा भी है और कई जगहों पर अवैध भी। यह उस तरह का ग्रे एरिया नहीं है जैसा "कौन-सा डोमेन साइनअप फ़ॉर्म से पार हो जाता है" है: एक्सचेंज खाते में पैसा होता है और वह आपकी सत्यापित पहचान से बँधा होता है, इसलिए वह स्थायी पते पर ही होना चाहिए, बात खत्म।
कस्टोडियल वॉलेट और दीर्घकालिक होल्डिंग्स
कस्टोडियल वॉलेट और यील्ड प्लेटफ़ॉर्म समय के साथ पर्याप्त मूल्य जमा करते रहते हैं। ये अक्सर इन कामों के लिए ईमेल पर निर्भर रहते हैं:
- निकासी की पुष्टि के लिंक और सुरक्षा समीक्षाएँ।
- नीति परिवर्तनों या जबरन माइग्रेशन के बारे में सूचनाएँ।
- क्रेडेंशियल्स के लीक होने के बारे में गंभीर सुरक्षा चेतावनियाँ।
इन सेवाओं को कम अवधि वाले अस्थायी मेल के साथ जोड़ना ऐसा है जैसे बैंक की तिजोरी को होटल के कमरे की चाबी से सुरक्षित करके कमरा छोड़ देना।
गैर-कस्टोडियल वॉलेट जो फिर भी ईमेल का उपयोग करते हैं
गैर-कस्टोडियल वॉलेट में सीड फ़्रेज़ मुख्य होता है, लेकिन कई अब भी इन कामों के लिए ईमेल का उपयोग करते हैं:
- अकाउंट पोर्टल और क्लाउड बैकअप।
- डिवाइस लिंकिंग या मल्टी-डिवाइस सिंक सुविधाएँ।
- गंभीर सुरक्षा अपडेट के बारे में विक्रेता का संचार।
भले ही आपके फंड तकनीकी रूप से सीड पर निर्भर हों, आसपास की सुरक्षा सूचनाओं को अस्थायी इनबॉक्स से कमजोर करना शायद ही कभी इस सौदे के लायक होता है।
एक अधिक सुरक्षित क्रिप्टो इनबॉक्स बनाएं
सोच-समझकर बनाया गया ईमेल ढाँचा आपको अकाउंट रिकवर करने की क्षमता से समझौता किए बिना अस्थायी ईमेल पतों के लाभ उठाने देता है।
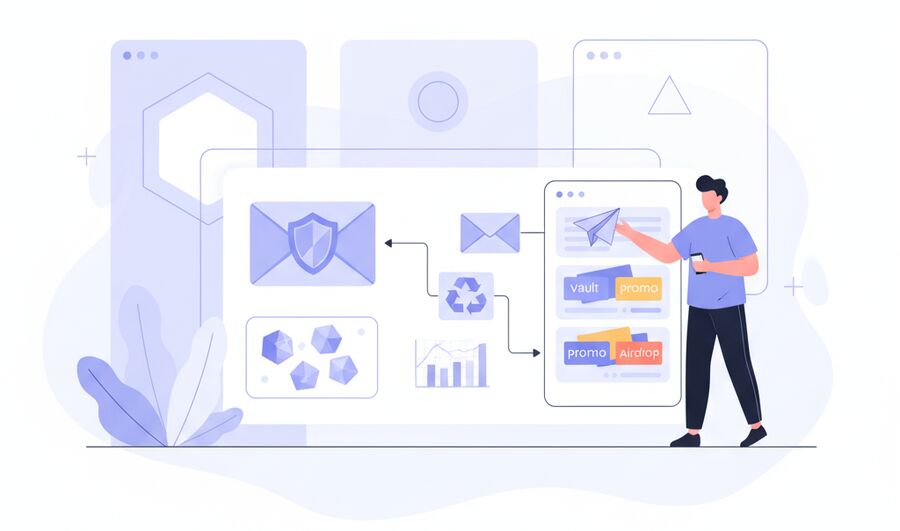
अपने प्लेटफ़ॉर्म को जोखिम के आधार पर वर्गीकृत करें।
सबसे पहले उन सभी क्रिप्टो-संबंधित सेवाओं की सूची बनाएं जिनका आप उपयोग करते हैं: एक्सचेंज, वॉलेट, पोर्टफोलियो ट्रैकर, बॉट, अलर्ट टूल और शिक्षा प्लेटफ़ॉर्म। हर एक के लिए तीन सवाल पूछें:
- क्या यह प्लेटफ़ॉर्म मेरे फंड को स्थानांतरित या फ्रीज़ कर सकता है?
- क्या यह सरकारी आईडी या टैक्स रिपोर्टिंग से जुड़ा है?
- क्या इसकी पहुँच खोने से कोई बड़ी वित्तीय या कानूनी समस्या खड़ी होगी?
जिन अकाउंट का जवाब इनमें से किसी भी सवाल पर "हाँ" हो, उनके लिए स्थायी और अच्छी तरह सुरक्षित ईमेल पता इस्तेमाल करें। मध्यम जोखिम वाले टूल को दोबारा इस्तेमाल होने वाले अस्थायी इनबॉक्स पर ले जाया जा सकता है। केवल सचमुच कम जोखिम वाले साइन-अप के लिए ही अल्पकालिक अस्थायी इनबॉक्स का उपयोग करें।
जहाँ निरंतरता मायने रखती है, वहाँ दोबारा इस्तेमाल होने वाले अस्थायी ईमेल पतों का उपयोग करें।
दोबारा इस्तेमाल होने वाले अस्थायी इनबॉक्स तब सबसे उपयोगी होते हैं जब आपको गोपनीयता और निरंतरता के बीच संतुलन चाहिए। एक बार इस्तेमाल होने वाले मेलबॉक्स के बजाय आपको ऐसा पता मिलता है जिसे आप टोकन से कभी भी फिर से खोल सकते हैं। इससे ये इन कामों के लिए आदर्श बनते हैं:
- क्रिप्टो एनालिटिक्स और शोध सेवाएँ।
- सीमित लेकिन वास्तविक मूल्य वाले शुरुआती दौर के टूल।
- द्वितीयक कम्युनिटी या शिक्षा अकाउंट।
यहाँ एक तकनीकी बात समझना ज़रूरी है: रैंडम पता डोमेन के एक बड़े, जानबूझकर गुप्त रखे गए पूल से चुना जाता है, जबकि कस्टम-नाम वाला विकल्प केवल एक छोटा-सा दिखने वाला सेट उपलब्ध कराता है। आप अस्थायी मेल डोमेन पूल के के बारे में अधिक पढ़ सकते हैं। यह विविधता तब काम आती है जब किसी एक डोमेन में डिलीवरी में रुकावट हो — लेकिन यह किसी ऐसे प्लेटफ़ॉर्म से बच निकलने का ज़रिया नहीं है जिसने तय कर लिया है कि वह अस्थायी ईमेल स्वीकार नहीं करता। अगर कोई सेवा स्पष्ट रूप से अस्थायी मेल की अनुमति नहीं देती, तो समाधान स्थायी पता है, कोई दूसरा डोमेन नहीं।
OTP की विश्वसनीयता के लिए बुनियादी ढाँचे पर भरोसा करें।
OTP कोड और लॉगिन लिंक डिलीवरी में देरी और ब्लॉकिंग के प्रति बहुत संवेदनशील होते हैं। यहाँ बुनियादी ढाँचा मायने रखता है। जब कोई अस्थायी मेल प्रदाता भरोसेमंद इनबाउंड सर्वर और वैश्विक CDN का उपयोग करता है, तो समय पर कोड मिलने की आपकी संभावना काफ़ी बढ़ जाती है। अगर आप तकनीकी पक्ष में और गहराई तक जाना चाहते हैं, तो देखें:
अच्छा इंफ्रास्ट्रक्चर हर OTP समस्या को खत्म नहीं करता, लेकिन यह उन कई अनियमित और मुश्किल से डीबग होने वाली विफलताओं को दूर कर देता है जो कमज़ोर सेवाओं को परेशान करती हैं।
OTP और डिलीवरेबिलिटी की समस्या हल करें
एक्सचेंज को दोष देने से पहले बुनियादी बातें ठीक करें: पते की सटीकता, दोबारा भेजने में संयम, डोमेन का चुनाव और सत्र का समय।
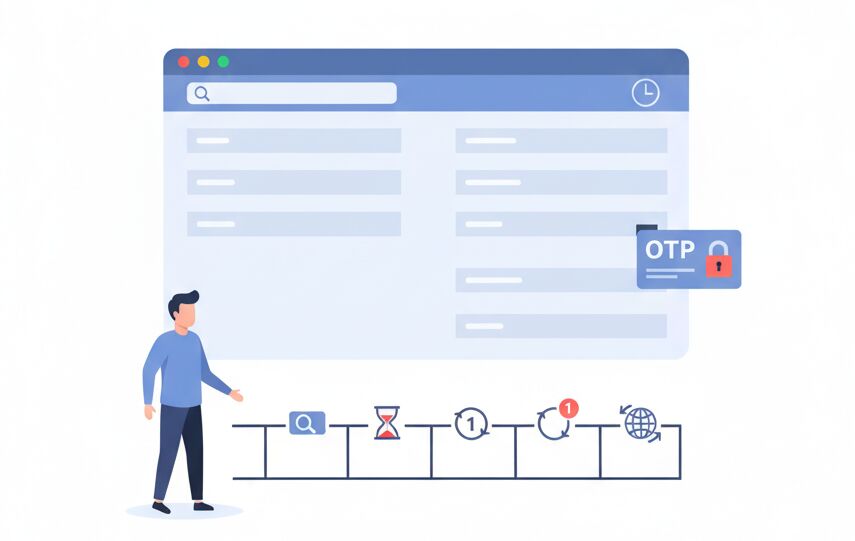
जब OTP ईमेल नहीं आते
अगर आप अस्थायी मेल इस्तेमाल करते हैं और OTP कभी आते नहीं दिखते, तो एक सरल क्रम से गुज़रें:
- प्लेटफ़ॉर्म को दिए गए ठीक-ठीक पते और डोमेन की दोबारा जाँच करें।
- "कोड भेजें" या "लॉगिन लिंक" पर क्लिक करने से पहले इनबॉक्स खोलें — यहाँ कोई स्पैम फ़ोल्डर नहीं होता, इसलिए आप जो सूची देखते हैं वही सब कुछ है जो आया है।
- दूसरा कोड माँगने से पहले कम से कम 60–120 सेकंड प्रतीक्षा करें।
- एक या दो बार दोबारा भेजें, फिर कुछ न दिखे तो रुक जाएँ।
- अगर परेशानी सिर्फ़ एक डोमेन तक सीमित लगती है और प्लेटफ़ॉर्म ने डिस्पोज़ेबल ईमेल पर स्पष्ट रूप से प्रतिबंध नहीं लगाया है, तो एक नया यादृच्छिक पता आज़माएँ। अगर सेवा खुले तौर पर अस्थायी मेल को अस्वीकार करती है, तो यहीं रुकें और अपने नियंत्रण वाला स्थायी ईमेल इस्तेमाल करें।
OTP कोड आने या विफल होने की पूरी जानकारी के लिए, यह पढ़ना लायक है: मेल के साथ ओटीपी सत्यापन पढ़ने लायक है।
एक बार दोबारा भेजना, बार-बार भेजने की बाढ़ से बेहतर है — एक ही डोमेन की गड़बड़ के लिए
दो मिनट में एक ही पते पर पाँच कोड माँगने से अक्सर दर सीमा ट्रिगर हो जाती है और यह एक भेजकर प्रतीक्षा करने से ज़्यादा संदिग्ध लग सकता है। अगर एक ही डोमेन में देरी हो रही है जबकि प्लेटफ़ॉर्म अन्यथा डिस्पोज़ेबल ईमेल स्वीकार करता है, तो एक नया यादृच्छिक पता आज़माना उचित समस्या-निवारण है। पर सीमा साफ़ खींचें: यह डिलीवरी की एक छोटी गड़बड़ के लिए है, ऐसी सेवा को दरकिनार करने का तरीका नहीं जिसने तय कर लिया है कि वह अस्थायी मेल बिल्कुल नहीं लेगी।
जानें कि उस प्लेटफ़ॉर्म के लिए अस्थायी ईमेल पते कब छोड़ देने चाहिए।
ज़िद की भी सीमाएँ होती हैं। अगर आपने सावधानी से दोबारा भेजने का चक्र चलाया है, एक नया पता आज़माया है, और प्लेटफ़ॉर्म फिर भी अस्थायी इनबॉक्स पर OTP नहीं भेजता, तो इसे उत्तर मान लें: उसे डिस्पोज़ेबल ईमेल नहीं चाहिए। जिस भी खाते को आप रखना चाहते हैं — और ख़ासकर जिसमें धन हो — उसके लिए जल्द से जल्द स्थायी ईमेल पर स्विच करें। अस्थायी मेल एक फ़िल्टर है, ताला तोड़ने की छड़ नहीं।
दीर्घकालिक सुरक्षा योजना बनाएँ
अपने ईमेल स्टैक के लिए एक सरल, लिखित योजना आपके क्रिप्टो पदचिह्न की रक्षा और उसकी पुनर्प्राप्ति दोनों को आसान बनाती है।
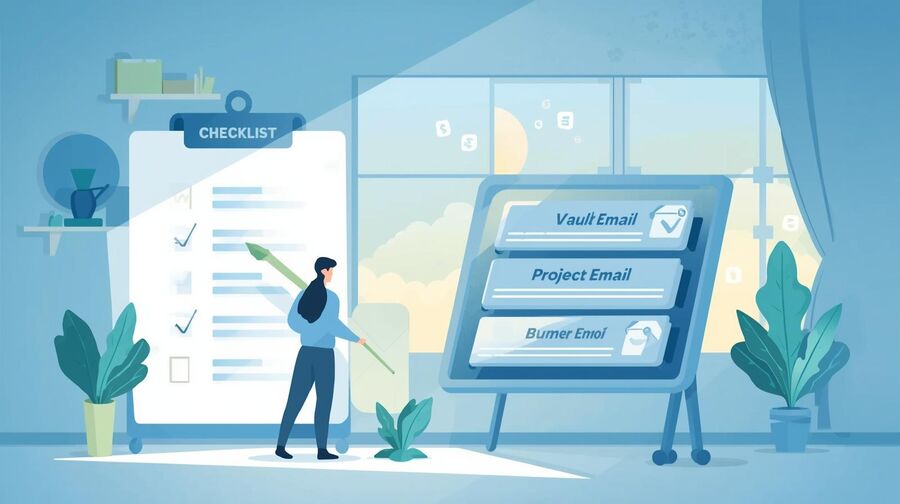
तीन-परत ईमेल स्टैक डिज़ाइन करें।
एक व्यावहारिक दीर्घकालिक सेटअप ऐसा दिखता है:
- परत 1 – वॉल्ट ईमेल: KYC वाले एक्सचेंज, कस्टोडियल वॉलेट, टैक्स टूल और बैंकिंग से जुड़ी हर चीज़ के लिए एक स्थायी इनबॉक्स।
- परत 2 – प्रोजेक्ट ईमेल: एनालिटिक्स, बॉट, शिक्षा और उभरते टूल के लिए एक या अधिक बार-बार इस्तेमाल होने वाले अस्थायी इनबॉक्स।
- परत 3 – बर्नर ईमेल: एयरड्रॉप, शोर-शराबे वाले प्रोमो और एकबारगी प्रयोगों के लिए कम अवधि वाले अस्थायी इनबॉक्स।
यह दृष्टिकोण गोपनीयता-प्राथमिक खरीदारी प्रक्रियाओं में अपनाए जाने वाले अलगाव जैसा है, जहाँ अस्थायी पते कार्ड विवरण या कर रिकॉर्ड को छुए बिना शोर-शराबे को संभाल लेते हैं।
टोकन और रिकवरी संकेत सुरक्षित रूप से संग्रहीत करें
यदि आप पुनः उपयोग योग्य अस्थायी इनबॉक्स पर निर्भर हैं, तो हर access token को एक चाबी की तरह मानें:
- टोकन और उनसे जुड़े पतों को पासवर्ड मैनेजर में सहेजें।
- ध्यान रखें कि कौन-से प्लेटफ़ॉर्म खाते किस पते पर निर्भर हैं।
- समय-समय पर जाँचें कि क्या कोई अस्थायी पते पर आधारित सेवा अब "मुख्य" बन गई है।
जब कोई प्लेटफ़ॉर्म प्रयोगात्मक से आवश्यक श्रेणी में पहुँच जाए, तो उसका संपर्क ईमेल अस्थायी पते से अपने वॉल्ट इनबॉक्स में तब स्थानांतरित करें, जब आपके पास अभी भी पूरी पहुँच हो।
अपने सेटअप की नियमित रूप से समीक्षा करें।
क्रिप्टो स्टैक बदलते रहते हैं। नए उपकरण आते हैं, पुराने बंद हो जाते हैं और नियम बदलते रहते हैं। हर तिमाही कुछ मिनट निकालकर जाँचें:
- क्या सभी उच्च-मूल्य वाले खाते अब भी किसी स्थायी ईमेल से जुड़े हैं।
- क्या आप हर उस पुनः उपयोग योग्य अस्थायी इनबॉक्स को फिर से खोल सकते हैं जो मायने रखता है।
- हमले की सतह कम करने के लिए किन बर्नर पहचानों को सुरक्षित रूप से हटाया जा सकता है?
यह अस्थायी मेल के साथ ईकॉमर्स गोपनीयता प्लेबुक के मुख्य FAQ में उल्लिखित सामान्य रेलिंग पर फिर से गौर करने का भी एक अच्छा अवसर है, जो वित्तीय और क्रिप्टो उपयोग के मामलों के साथ बड़े करीने से संरेखित होता है।
तुलना तालिका
| परिदृश्य / विशेषता | अल्पकालिक अस्थायी इनबॉक्स | पुनः उपयोग योग्य अस्थायी इनबॉक्स (टोकन-आधारित) | स्थायी व्यक्तिगत / कार्य ईमेल |
|---|---|---|---|
| आपकी वास्तविक पहचान से गोपनीयता | एकबारगी उपयोग के लिए बहुत उच्च | उच्च, समय के साथ निरंतरता के साथ | मध्यम; विश्वास और अनुपालन के लिए सबसे मजबूत |
| दीर्घकालिक खाता रिकवरी | बहुत कमज़ोर; इनबॉक्स गायब हो सकता है | अच्छा, यदि access token सुरक्षित रूप से संग्रहीत हो | मजबूत; कई वर्षों की निरंतरता के लिए बनाया गया |
| KYC वाले एक्सचेंजों और फिएट ब्रिज के लिए उपयुक्तता | असुरक्षित और अक्सर अवरुद्ध | अनुशंसित नहीं; विनियमित प्लेटफ़ॉर्म के लिए जोखिम भरा | अनुशंसित; अनुपालन अपेक्षाओं के अनुरूप |
| कस्टोडियल या उच्च-मूल्य वाले वॉलेट के लिए उपयुक्त | बहुत जोखिम भरा; इससे बचें | जोखिम भरा; केवल छोटे प्रायोगिक फंड के लिए स्वीकार्य | अनुशंसित; डिफ़ॉल्ट विकल्प |
| टेस्टनेट टूल और डेमो के लिए उपयुक्त | अच्छा विकल्प | अच्छा विकल्प | ज़रूरत से ज़्यादा |
| आम तौर पर सबसे अच्छे उपयोग के मामले | एयरड्रॉप, कम मूल्य वाले प्रोमो, टेस्टनेट का कचरा | विश्लेषण उपकरण, रिसर्च डैशबोर्ड और समुदाय | मुख्य एक्सचेंज, गंभीर वॉलेट, कर और रिपोर्टिंग |
| इनबॉक्स खो जाने पर क्या होगा | मामूली लाभ और शोर-शराबे वाले खाते खो जाएंगे | कुछ उपकरणों तक पहुंच खो जाएगी, लेकिन मुख्य फंड नहीं | संभावित रूप से गंभीर, अगर पूरा नेटवर्क एक ही इनबॉक्स साझा करता है |
कैसे तय करें कि क्रिप्टो साइन-अप के लिए अस्थायी मेल सुरक्षित है या नहीं
चरण 1: प्लेटफ़ॉर्म की मूल भूमिका पहचानें
लिख लें कि सेवा एक्सचेंज, वॉलेट, पोर्टफोलियो ट्रैकर, बॉट, रिसर्च टूल या सिर्फ़ मार्केटिंग फ़नल है या नहीं। जो भी चीज़ अपने आप फंड को स्थानांतरित या फ्रीज़ कर सकती है, उसमें ज़्यादा सावधानी बरतनी चाहिए।
चरण 2: जोखिम स्तर तय करें
अपने आप से पूछें कि दो साल बाद अगर आपकी पहुंच खो जाए तो क्या होगा। अगर आपको बड़ा नुकसान हो सकता है, कर रिकॉर्ड बिगड़ सकते हैं या अनुपालन संबंधी दिक्कतें आ सकती हैं, तो प्लेटफ़ॉर्म को उच्च जोखिम वाला मानें। वरना उसे मध्यम या निम्न जोखिम कहें।
चरण 3: मेल खाता ईमेल प्रकार चुनें
उच्च जोखिम वाले प्लेटफ़ॉर्म के लिए स्थायी ईमेल, मध्यम जोखिम वाले टूल के लिए दोबारा इस्तेमाल होने वाले अस्थायी इनबॉक्स, और केवल कम जोखिम वाले एयरड्रॉप, प्रोमो और ऐसे प्रयोगों के लिए अल्पकालिक बर्नर इनबॉक्स इस्तेमाल करें जिनकी आपको बाद में सचमुच ज़रूरत नहीं होगी।
चरण 4: अस्थायी मेल के बारे में प्लेटफ़ॉर्म का रुख देखें
नियम और त्रुटि संदेश पढ़ें। अगर प्लेटफ़ॉर्म स्पष्ट रूप से डिस्पोज़ेबल डोमेन अस्वीकार करता है, या आपका इनबॉक्स कहीं और ठीक चलने के बावजूद OTP पहुंचने में लगातार विफल रहते हैं, तो इसे स्थायी पता इस्तेमाल करने का संकेत मानें।
चरण 5: OTP और रिकवरी की साफ़-सुथरी आदतें अपनाएं
कोड मांगने से पहले अपना इनबॉक्स खोलें, फिर एक OTP भेजें और इंतज़ार करें। अगर वह न आए, तो बटन को बार-बार दबाने के बजाय एक बार फिर भेजें और फिर एक बार दोबारा कोशिश करें; और अगर प्लेटफ़ॉर्म स्पष्ट रूप से अस्थायी मेल अस्वीकार करता है तो रुक जाएं। किसी भी access token या बैकअप कोड को अपने पासवर्ड मैनेजर में सहेजें।
चरण 6: भविष्य के अपने लिए अपना चुनाव दर्ज करें
एक सुरक्षित नोट में प्लेटफ़ॉर्म का नाम, उपयोगकर्ता नाम और आपने जिस प्रकार का ईमेल इस्तेमाल किया वह दर्ज करें। यह छोटा-सा लॉग बाद में सहायता टीम से बात करना, दोहराव से बचना और यह तय करना आसान बनाता है कि बढ़ते खाते को अपने स्थायी इनबॉक्स में कब स्थानांतरित करना है।
अक्सर पूछे जाने वाले प्रश्न
क्या अस्थायी ईमेल से मुख्य एक्सचेंज खाता खोलना सुरक्षित है?
आम तौर पर नहीं। कोई भी KYC वाला एक्सचेंज या फिएट ब्रिज जो समय के साथ असली पैसा रख सकता है, उसे एक स्थायी इनबॉक्स इस्तेमाल करना चाहिए जिसे आप पूरी तरह नियंत्रित करते हैं, मजबूत दो-कारक प्रमाणीकरण (2FA) और स्पष्ट पुनर्प्राप्ति मार्ग के साथ।
क्या मैं अपना ट्रेडिंग खाता लंबे समय तक पुन: प्रयोज्य अस्थायी इनबॉक्स पर रख सकता हूं?
रख सकते हैं, लेकिन यह समझदारी नहीं है। अगर आप कभी Access Token खो देते हैं या प्रदाता पहुंच के तरीके को बदल देता है, तो आपको सुरक्षा जांच पास करना या उस खाते पर स्वामित्व की निरंतरता साबित करना कठिन लग सकता है। यह भी याद रखें कि अतिथि पते का खोया हुआ Access Token कोई भी पुनर्प्राप्त नहीं कर सकता।
क्रिप्टोकरेंसी में अस्थायी ईमेल वास्तव में कब उपयोगी होता है?
अस्थायी ईमेल हाशिये पर काम आता है: न्यूज़लेटर, एयरड्रॉप, शिक्षा फ़नल और प्रयोगात्मक टूल जो कभी गंभीर धन नहीं संभालते। यह स्पैम और निम्न-गुणवत्ता वाली परियोजनाओं को आपकी प्राथमिक पहचान से दूर रखता है।
क्या क्रिप्टो प्लेटफ़ॉर्म डिस्पोजेबल ईमेल डोमेन को ब्लॉक करते हैं?
कुछ करते हैं। स्वीकृति प्लेटफ़ॉर्म के अनुसार अलग-अलग होती है और बिना सूचना के बदल सकती है। अगर कोई एक विशिष्ट डोमेन विफल हो जाता है, लेकिन प्लेटफ़ॉर्म डिस्पोजेबल ईमेल पर स्पष्ट रूप से प्रतिबंध नहीं लगाता, तो एक नया यादृच्छिक पता आज़माना सामान्य समस्या निवारण है। अगर सेवा स्पष्ट रूप से अस्थायी मेल को अस्वीकार करती है — जो KYC वाले एक्सचेंजों के लिए आम है — तो नियम को डोमेन बदल-बदल कर पार करने की कोशिश करने के बजाय स्थायी पता इस्तेमाल करें।
अगर मैंने पहले ही अस्थायी ईमेल से कोई महत्वपूर्ण खाता बना लिया है तो क्या करूं?
जब तक उस इनबॉक्स तक आपकी पहुंच है, तब तक लॉग इन करें, फिर ईमेल को स्थायी पते पर अपडेट करें। बदलाव की पुष्टि करें और पुराने मेलबॉक्स तक पहुंच खोने से पहले कोई भी नया पुनर्प्राप्ति कोड अपने पासवर्ड मैनेजर में सहेजें।
क्या गैर-कस्टोडियल वॉलेट को अस्थायी ईमेल के साथ जोड़ना ठीक है?
अधिकांश जोखिम अब भी आपके सीड फ्रेज़ में है, लेकिन ईमेल अपडेट और सुरक्षा अलर्ट संभाल सकता है। जिन वॉलेट पर आप वास्तव में निर्भर हैं, उनके लिए स्थायी इनबॉक्स इस्तेमाल करना और अपने पारिस्थितिकी तंत्र के परिधीय खातों के लिए अस्थायी ईमेल पते बचाकर रखना ज़्यादा सुरक्षित है।
मूल अस्थायी मेल की तुलना में tmailor.com OTP विश्वसनीयता में कैसे मदद करता है?
tmailor.com समय-संवेदनशील कोड के लिए डिलीवरी और गति बेहतर करने हेतु डोमेन के बड़े पूल के साथ-साथ Google-MX बुनियादी ढांचे और CDN डिलीवरी का उपयोग करता है। यह अच्छी उपयोगकर्ता आदतों का विकल्प नहीं है, लेकिन कई टाली जा सकने वाली विफलताओं को दूर करता है।
क्या मुझे भविष्य की KYC या टैक्स ऑडिट से बचने के लिए अस्थायी ईमेल पता इस्तेमाल करना चाहिए?
नहीं। ईमेल की चालें ऑन-चेन गतिविधि, बैंकिंग रेल या पहचान दस्तावेजों को सार्थक रूप से नहीं छिपातीं। अस्थिर संपर्क विवरण इस्तेमाल करने से नियमित संदर्भों में असली गोपनीयता लाभ मिले बिना रुकावटें पैदा हो सकती हैं।
अगर मैं कई एक्सचेंज और टूल इस्तेमाल करता हूं तो सबसे सरल ईमेल सेटअप क्या है?
एक व्यावहारिक तरीका है: पैसे से जुड़े लेन-देन के लिए एक स्थायी "वॉल्ट" ईमेल रखें, टूल और समुदायों के लिए एक या अधिक पुन: प्रयोज्य अस्थायी इनबॉक्स रखें, और शोर भरे, कम मूल्य वाले साइन-अप के लिए अल्पकालिक बर्नर इनबॉक्स रखें।
मुझे कितनी बार जांचना चाहिए कि कौन से खाते अस्थायी ईमेल पते इस्तेमाल करते हैं?
ज़्यादातर लोगों के लिए हर तीन से छह महीने में जांच करना पर्याप्त है। ऐसे किसी खाते को देखें जो आपकी अपेक्षा से ज़्यादा महत्वपूर्ण हो गया हो, और उसका संपर्क ईमेल डिस्पोजेबल इनबॉक्स से अपने प्राथमिक ईमेल पते पर ले जाने पर विचार करें।
अस्थायी ईमेल और क्रिप्टो सुरक्षित रूप से साथ रह सकते हैं, लेकिन तभी जब आप डिस्पोजेबल इनबॉक्स अपने स्टैक के कम-दांव वाले हाशियों के लिए बचाकर रखें, गंभीर पैसा उबाऊ स्थायी पतों के पीछे रखें, और ऐसा पुनर्प्राप्ति मार्ग बनाएं जो उस इनबॉक्स पर निर्भर न हो जिसे आप फेंकने की योजना बना रहे हैं।

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









