ایمیل موقت برای صرافیها و کیف پولهای رمزارز: چه زمانی امن است و چه زمانی تله
در دنیای رمزارز، آدرس ایمیل شما فقط یک نام کاربری برای ورود نیست — بلکه کلید اصلی بازنشانی رمز عبور، کدهای OTP، تأیید برداشت و پیوندهای هویتی KYC است. اگر از آدرس ایمیل اشتباهی استفاده کنید، ممکن است دسترسی به داراییهایتان را برای همیشه از دست بدهید. این راهنما دقیقاً توضیح میدهد که ایمیل موقت چه زمانی حریم خصوصی شما را در صرافیها، ایردراپها و ابزارهای دیفای محافظت میکند — و چه زمانی بیسروصدا به یک نقطه شکست واحد تبدیل میشود که هیچ تیم پشتیبانی نمیتواند آن را جبران کند. چارچوب ریسکی روشنی به دست میآورید تا نوع ایمیل مناسب (دائمی، موقت قابل استفاده مجدد یا یکبارمصرف) را با هر پلتفرم رمزارزی که استفاده میکنید تطبیق دهید.
دسترسی سریع
پاسخ کوتاه: ایمیل موقت در حاشیههای دنیای رمزارز — خبرنامهها، ایردراپها، لیستهای انتظار، ابزارهای شبکه آزمایشی — بیخطر است، اما برای هر چیزی که پول نگه میدارد ایده بدی است. در یک صرافی دارای KYC یا یک کیف پول امانی، ایمیل شما کلید اصلی بازنشانی رمز عبور، تأیید برداشت و بازیابی حساب است. اگر از دست دادن آن صندوق ورودی میتواند شما را از دسترسی به داراییها یا احراز هویت باز دارد، از آدرسی دائمی که خودتان کنترل میکنید استفاده کنید، نه از یک آدرس موقت که ممکن است بیصدا ناپدید شود.
اگر تازه با صندوقهای ورودی موقت آشنا شدهاید، ابتدا با مرور کلی نحوه عملکرد ایمیل موقت شروع کنید، سپس برگردید و این رفتارها را روی مجموعه پلتفرمهای رمزارزی خود پیاده کنید.
خلاصه
- آدرس ایمیل خود را کلید اصلی بازیابی برای صرافیها و کیف پولهای امانی بدانید؛ از دست دادن آن میتواند به معنای از دست دادن دارایی باشد.
- ایمیل موقت برای کاربردهای کمریسک رمزارزی مانند خبرنامهها، ابزارهای شبکه آزمایشی، داشبوردهای پژوهشی و ایردراپهای پرسر و صدا مناسب است.
- هرگز از آدرسهای ایمیل موقت کوتاهمدت برای صرافیهای دارای KYC، کیف پولهای اصلی، داشبوردهای مالیاتی یا هر چیزی که باید سالها بعد هم کار کند استفاده نکنید.
- صندوقهای ورودی قابل استفاده مجدد و محافظتشده با توکن فقط در صورتی برای ابزارهای با ریسک متوسط مناسباند که Access Token را ذخیره کنید و بپذیرید پیامها پس از حدود ۲۴ ساعت منقضی میشوند.
- تحویل OTP به آدرس دقیق، سیاست خود پلتفرم و زمانبندی صندوق ورودی بستگی دارد — نه به فشار دادن مکرر دکمه ارسال مجدد یا چرخش میان دامنهها.
- یک ساختار سهلایه بسازید: یک ایمیل دائمی «گاوصندوق»، یک ایمیل موقت قابل استفاده مجدد برای آزمایشها، و آدرسهای موقت برای دورریزهای صرف.
ریسک ایمیل در رمزارز را درک کنید
آدرس ایمیل شما بیسروصدا ورودها، برداشتها و تصمیمهای پشتیبانی را در تقریباً هر پلتفرم رمزارزی که با آن سروکار دارید به هم متصل میکند.
ایمیل بهعنوان کلید ریشهای بازیابی
در صرافیهای متمرکز و کیف پولهای امانی، ایمیل شما فقط فیلدی نیست که در صفحه ثبتنام تایپ میکنید. جایی است که:
- تأییدیههای ثبتنام و لینکهای فعالسازی تحویل داده میشوند.
- لینکهای بازنشانی رمز عبور و درخواستهای تأیید دستگاه میرسند.
- تأییدیههای برداشت و هشدارهای فعالیت غیرعادی ارسال میشوند.
- نمایندگان پشتیبانی بررسی میکنند که آیا هنوز به کانال تماس حساب دسترسی دارید یا نه.
اگر آن صندوق پستی ناپدید شود، پاک شود یا هرگز کاملاً تحت کنترل شما نبوده باشد، همه این جریانها شکننده میشوند. حتی وقتی پلتفرم بازیابی دستی با مدارک هویتی را مجاز میداند، این فرآیند میتواند کند، پراسترس و نامطمئن باشد.
وقتی ایمیل از کار میافتد واقعاً چه چیزی خراب میشود؟
وقتی حسابهای رمزارزی با ارزش بالا را با ایمیل ناپایدار جفت میکنید، چند مشکل ممکن است پیش بیاید:
- نمیتوانید دستگاهها یا مکانهای جدید را تأیید کنید، بنابراین تلاشهای ورود همچنان شکست میخورند.
- لینکهای بازنشانی رمز عبور به صندوق ورودیای میرسند که دیگر به آن دسترسی ندارید.
- هشدارهای امنیتی درباره بازنشانی اجباری یا برداشت مشکوک هرگز به شما نمیرسند.
- پشتیبانی اطلاعات تماس گذرا میبیند و پرونده شما را پرریسکتر تلقی میکند.
قاعده عملی ساده است: اگر حسابی میتواند سالها پول قابل توجهی نگه دارد، ایمیل بازیابی آن باید خستهکننده، پایدار و کاملاً تحت کنترل شما باشد.
ایمیل موقت چه تفاوتی در رفتار دارد
سرویسهای ایمیل موقت برای هویتهای کوتاهمدت یا نیمهناشناس ساخته شدهاند. برخی آدرسها صرفاً دورریز هستند. برخی دیگر، مانند مدل قابل استفاده مجدد در tmailor.com، به شما اجازه میدهند بعداً همان صندوق ورودی را با یک Access Token دوباره باز کنید — اما توجه کنید آن توکن چیست: کلید بازیابی، نه رمز عبور و نه قفل. این توکن به شما بازگشت به آدرس؛ این کار مانع ورود کسی دیگر نمی شود و اگر آن را برای آدرس مهمان گم کنید، هیچ نمی تواند آن را برایتان بازیابی کند (آدرسی که در یک حساب رایگان Tmailor ذخیره شده باشد را میتوان از Created Emails دوباره باز کرد). دو محدودیت دیگر هم برای رمزارز مهم است: هر پیام فقط حدود ۲۴ ساعت قابل مشاهده میماند و پیوستهای ورودی حذف میشوند، بنابراین صورتحساب یا سندی که به آن آدرس ایمیل شود هرگز به دست شما نمیرسد. هر یک از این ویژگیها باعث میشود صندوق ورودی موقت برای چیزی که ممکن است مدتها پس از ثبتنام به اعتراض، حسابرسی مالیاتی یا بازیابی دستی نیاز پیدا کند، انتخاب نامناسبی باشد.
نوع ایمیل را با ریسک تطبیق دهید
هر نقطه تماس رمزارزی شایسته همان سطح محافظت نیست — استراتژی ایمیل خود را با آنچه در خطر است تنظیم کنید.
سه نوع اصلی ایمیل
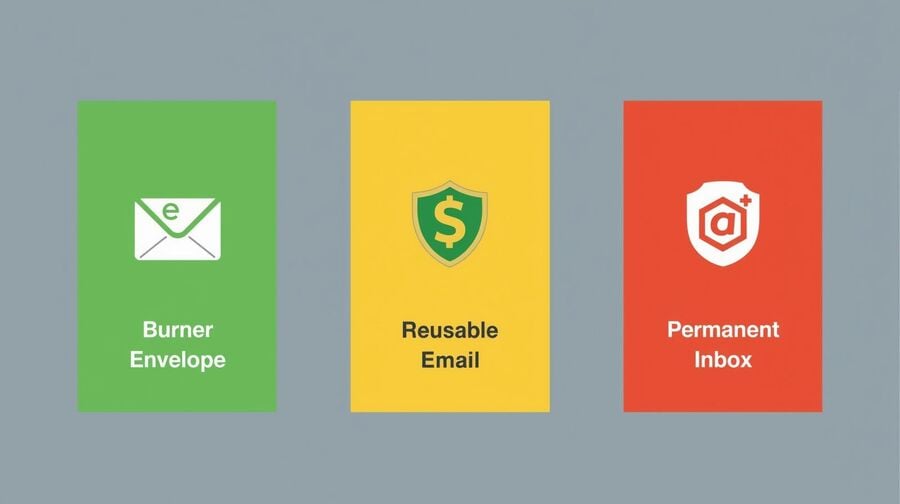
برای برنامهریزی عملی، سه دسته کلی را در نظر بگیرید:
- ایمیل دائمی: یک صندوق ورودی بلندمدت در Gmail، Outlook یا دامنه خودتان که با احراز هویت دو مرحلهای قوی محافظت میشود.
- ایمیل موقت قابل استفاده مجدد: آدرسی تولیدشده که بعداً میتوانید با استفاده از یک token، مانند مدلی که در استفاده مجدد از آدرس ایمیل موقت توضیح داده شده، دوباره بازش کنید.
- ایمیل موقت کوتاهعمر: آدرسهای کلاسیک «یکبارمصرف» که قرار است یک بار استفاده و سپس فراموش شوند.
ایمیل دائمی برای حسابهای با ارزش بالا
ایمیل دائمی تنها انتخاب منطقی برای بالاترین سطح مجموعه رمزارزی شماست:
- صرافیهای اسپات و مشتقات دارای KYC که به کارتهای بانکی یا حواله متصل میشوند.
- کیف پولهای امانی و پلتفرمهای CeFi که کلیدها یا موجودیهای شما را نگه میدارند.
- ابزارهای پرتفوی و مالیاتی که عملکرد بلندمدت و گزارشها را پیگیری میکنند.
این حسابها باید مانند روابط بانکی تلقی شوند. آنها به آدرس ایمیلی نیاز دارند که پنج یا ده سال دیگر هم وجود داشته باشد، نه هویتی موقت که ممکن است بیصدا ناپدید شود.
صندوق ورودی موقت قابل استفاده مجدد برای ابزارهای با ریسک متوسط
صندوق ورودی موقت قابل استفاده مجدد برای پلتفرمهای با ریسک متوسط منطقی است، جایی که میخواهید از هویت اصلی خود جدا بمانید اما ممکن است بعداً دوباره به آن نیاز پیدا کنید:
- تحلیل معاملاتی، داشبوردهای تحقیقاتی و ابزارهای داده بازار.
- رباتها، هشدارها و خدمات اتوماسیونی که در حال آزمایش آنها هستید.
- پورتالهای آموزشی و جوامعی که مستقیماً وجوه شما را نگه نمیدارند.
در اینجا میتوانید بپذیرید که آدرس تا حدی موقت است، به شرطی که access token را در یک مدیر رمز عبور ذخیره کنید و مستند کنید کدام ابزارها به آن صندوق ورودی وابستهاند.
صندوق ورودی موقت برای موارد کاملاً دورریختنی
صندوقهای ورودی کوتاهعمر برای ثبتنامهایی ایدهآل هستند که واقعاً قصد بازگشت به آنها را ندارید:
- ایردراپهای کمارزش و فرمهای قرعهکشی با بازاریابی تهاجمی.
- گردونههای تبلیغاتی، مسابقات و دیوارهای ثبتنام که اسپمی به نظر میرسند.
- ابزارهای تستنت، جایی که فقط با داراییهای جعلی آزمایش میکنید.
در این موارد، اگر ایمیل بعداً ناپدید شود، چیز مهمی را از دست ندادهاید؛ فقط کمی سر و صدای بازاریابی و چند مزیت یکبارمصرف از دست رفته است.
چه زمانی ایمیل موقت قابل قبول است
از آدرسهای موقت برای جذب هرزنامه، آزمایش و ثبتنامهای کمریسک استفاده کنید، نه برای محافظت از هسته اصلی پرتفوی خود.
خبرنامهها، هشدارها و قیفهای بازاریابی
بسیاری از صرافیها، آموزشدهندگان و فروشندگان ابزارهای تحلیلی عاشق ارسال بهروزرسانیهای مکرر هستند. به جای اینکه این سیل، صندوق ورودی اصلی شما را پر کند، میتوانید آنها را به ایمیل موقت هدایت کنید:
- خبرنامههای آموزشی از جوامع معاملاتی.
- معرفی محصولات و بهروزرسانیهای «آلفا» از ابزارهای پژوهشی.
- دنبالههای بازاریابی از صرافیهایی که فقط در حال بررسی آنها هستید.
این کار تلاشهای فیشینگ و رفتار فروش فهرستها را از حسابهای حساستر شما در فاصلهای امن نگه میدارد. الگوی مشابهی در تجارت الکترونیک هم استفاده میشود، جایی که کاربران هرزنامههای پرداخت را از ارتباطات مالی جدی جدا میکنند. همین مفهوم در کتاب راهنمای حریم خصوصی تجارت الکترونیک نیز توضیح داده شده است.
ایردراپها، لیستهای انتظار و ثبتنامهای آزمایشی
صفحات ایردراپ، پروژههای توکن آزمایشی و لیستهای انتظار پر سر و صدا اغلب اولویت را به ساختن فهرست کاربران میدهند، نه به ایجاد اعتماد بلندمدت. استفاده از ایمیل موقت در اینجا:
- صندوق ورودی واقعی شما را از اعلانهای بیوقفه محافظت میکند.
- کنار کشیدن از پروژههایی که ضعیف از آب درمیآیند را آسانتر میکند.
- کمک میکند پروژههای بیکیفیت را به هویت اصلی خود پیوند ندهید.
اگر ارزش کم باشد و تجربه کاربری شکننده به نظر برسد، صندوق ورودی موقت معمولاً گزینه امنتری است.
ابزارها و سندباکسهای تستنت
در محیطهای تستنت، دارایی اصلی شما زمان و یادگیری است، نه توکنها. اگر یک صرافی نمایشی یا داشبورد آزمایشی هرگز به وجوه واقعی دست نمیزند، جفت کردن آن با یک آدرس موقت منطقی است، به شرطی که بعداً آن حساب را دارایی بلندمدت ندانید.
وقتی ایمیل موقت خطرناک میشود
به محض اینکه پول واقعی، KYC یا اعتماد بلندمدت مطرح شود، صندوقهای ورودی موقت از یک سپر مناسب به یک مسئولیت پنهان تبدیل میشوند.
پلتفرمهای KYC و پلهای فیات
صرافیهای دارای KYC و درگاههای ورود فیات تحت مقررات مالی مشابه بانکها فعالیت میکنند. آنها گزارشهای انطباق را نگه میدارند که آدرسهای ایمیل را به اسناد هویتی و تاریخچه تراکنشها متصل میکند. استفاده از یک صندوق ورودی موقت در اینجا میتواند:
- بررسیهای دقیقتر و تحقیقات دستی را پیچیده کند.
- اثبات تداوم بلندمدت حساب را سختتر کند.
- احتمال اینکه پرونده شما مشکوک تلقی شود را افزایش دهد.
- اگر پلتفرم بعداً بیانیه یا سند تأیید را به صورت فایل ایمیل کند، جریان بازیابی یا پشتیبانی را کاملاً از کار بیندازد — زیرا پیوستهای ورودی به آدرس Tmailor حذف میشوند و پیام فقط حدود ۲۴ ساعت قابل مشاهده است.
نباید از ایمیل موقت برای دور زدن KYC، پنهان شدن از تحریمها یا فرار از قوانین پلتفرم استفاده کنید. این کار هم پرخطر است و هم در بسیاری از موارد غیرقانونی. این یک منطقه خاکستری نیست، برخلاف موضوع «کدام دامنه از فرم ثبتنام عبور میکند»: حساب صرافی پول را نگه میدارد و به هویت تأییدشده شما گره خورده است، پس باید روی یک آدرس دائمی باشد، تمام.
کیف پولهای امانی و داراییهای بلندمدت
کیف پولهای امانی و پلتفرمهای بازدهی در طول زمان ارزش قابلتوجهی را در خود جمع میکنند. آنها اغلب برای موارد زیر به ایمیل متکی هستند:
- لینکهای تأیید برداشت و بازبینیهای امنیتی.
- اعلانهای مربوط به تغییرات سیاست یا مهاجرتهای اجباری.
- هشدارهای امنیتی حیاتی درباره اعتبارنامههای به خطر افتاده.
ترکیب این خدمات با ایمیل موقت کوتاهعمر مثل گذاشتن گاوصندوق بانک پشت کلید اتاق هتل است و بعد هم تسویهحساب کردن.
کیف پولهای غیرامانی که هنوز از ایمیل استفاده میکنند
کیف پولهای غیرامانی عبارت بازیابی را در مرکز قرار میدهند، اما بسیاری از آنها هنوز از ایمیل برای موارد زیر استفاده میکنند:
- پورتالهای حساب و پشتیبانگیریهای ابری.
- قابلیتهای اتصال دستگاه یا همگامسازی چنددستگاهی.
- ارتباط با ارائهدهنده درباره بهروزرسانیهای امنیتی حیاتی.
حتی اگر دارایی شما از نظر فنی به عبارت بازیابی وابسته باشد، تضعیف اعلانهای امنیتی پیرامون آن با یک صندوق ورودی موقت بهندرت ارزش این معامله را دارد.
ساخت صندوق ورودی امنتر برای کریپتو
معماری آگاهانه ایمیل به شما اجازه میدهد از مزایای آدرسهای ایمیل موقت بهرهمند شوید، بدون اینکه توانایی بازیابی حسابها را به خطر بیندازید.
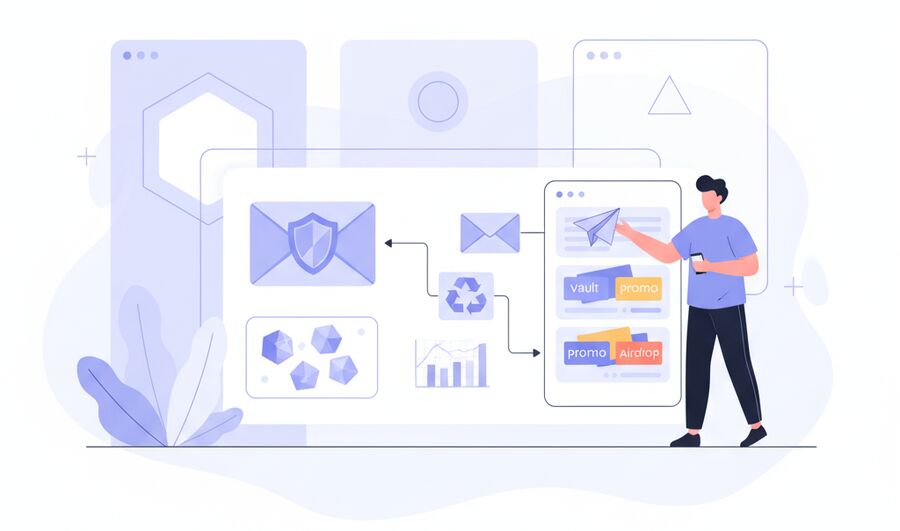
پلتفرمهای خود را بر اساس ریسک دستهبندی کنید.
با فهرست کردن همه خدمات مرتبط با کریپتو که استفاده میکنید شروع کنید: صرافیها، کیف پولها، ردیابهای پرتفوی، رباتها، ابزارهای هشدار و پلتفرمهای آموزشی. برای هر کدام سه سؤال بپرسید:
- آیا این پلتفرم میتواند دارایی من را جابهجا یا مسدود کند؟
- آیا به کارت شناسایی دولتی یا گزارشدهی مالیاتی مرتبط است؟
- آیا از دست دادن دسترسی میتواند مشکل مالی یا حقوقی قابلتوجهی ایجاد کند؟
حسابهایی که به هر یک از این موارد پاسخ «بله» میدهند باید از یک آدرس ایمیل دائمی و بهخوبی محافظتشده استفاده کنند. ابزارهای با ریسک متوسط میتوانند به صندوقهای ورودی موقت قابل استفاده مجدد منتقل شوند. فقط ثبتنامهای واقعاً کمریسک باید از صندوقهای ورودی موقت کوتاهعمر استفاده کنند.
در جایی که تداوم اهمیت دارد، از آدرسهای ایمیل موقت قابل استفاده مجدد استفاده کنید.
صندوقهای ورودی موقت قابل استفاده مجدد وقتی به تعادلی بین حریم خصوصی و تداوم نیاز دارید، میدرخشند. به جای صندوق پستی یکبارمصرف، آدرسی دریافت میکنید که میتوانید با یک توکن دوباره بازش کنید. همین آنها را برای موارد زیر ایدهآل میکند:
- خدمات تحلیل و پژوهش رمزارزها.
- ابزارهای نوپا با ارزش محدود اما واقعی.
- حسابهای ثانویه اجتماعی یا آموزشی.
یک جزئیات فنی ارزش دانستن دارد: یک آدرس تصادفی از مجموعه بزرگی از دامنهها انتخاب میشود که عمداً منتشر نشدهاند، در حالی که گزینه نام سفارشی تنها مجموعه کوچکی از دامنههای قابل مشاهده را در معرض دید قرار میدهد. میتوانید درباره استخر دامنه ایمیل موقت بیشتر بخوانید. این تنوع وقتی مفید است که یک دامنه در تحویل ایمیل مشکل داشته باشد — اما ابزاری برای دور زدن پلتفرمی که تصمیم گرفته ایمیل یکبارمصرف را نپذیرد نیست. اگر سرویسی بهوضوح ایمیل موقت را ممنوع کرده باشد، پاسخ یک آدرس دائمی است، نه یک دامنه دیگر.
برای قابلیت اطمینان OTP به زیرساخت تکیه کنید.
کدهای OTP و لینکهای ورود بهشدت به تأخیر در تحویل و مسدودسازی حساس هستند. زیرساخت در اینجا اهمیت دارد. وقتی ارائهدهنده ایمیل موقت از سرورهای ورودی قابل اعتماد و CDNهای جهانی استفاده میکند، احتمال دریافت بهموقع کدها بهطور قابلتوجهی افزایش مییابد. اگر میخواهید عمیقتر به جنبه فنی بپردازید، ببینید:
زیرساخت خوب همهٔ مشکلات OTP را از بین نمیبرد، اما بسیاری از خرابیهای تصادفی و سختقابلعیبیابی را که سرویسهای ضعیفتر را آزار میدهند برطرف میکند.
عیبیابی OTP و قابلیت تحویل
پیش از سرزنش صرافی، اصول اولیه را درست کنید: دقت آدرس، نظم در ارسال مجدد، انتخاب دامنه و زمانبندی نشست.
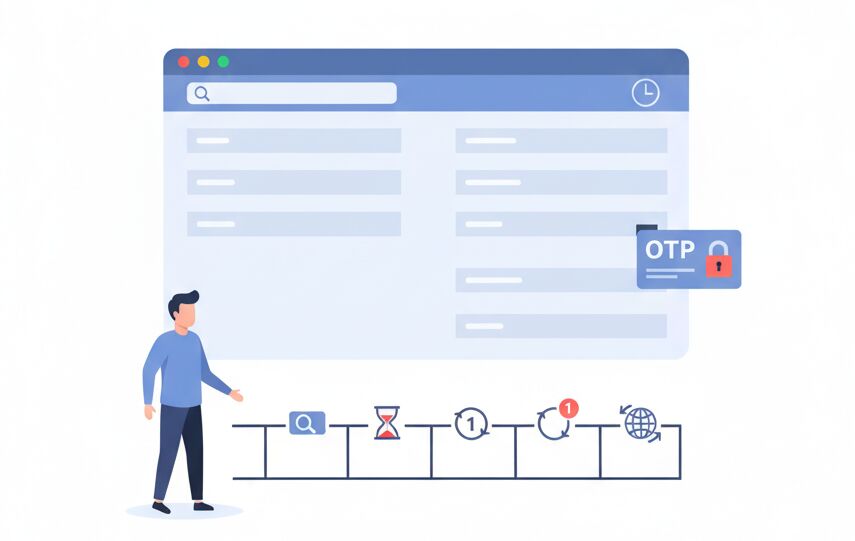
وقتی ایمیلهای OTP نمیرسند
اگر از ایمیل موقت استفاده میکنید و هیچوقت OTP نمیرسد، این مراحل ساده را یکییکی طی کنید:
- آدرس دقیق و دامنهای را که به پلتفرم دادهاید دوباره بررسی کنید.
- پیش از کلیک روی «ارسال کد» یا «لینک ورود» صندوق ورودی را باز کنید — پوشهٔ اسپم وجود ندارد، پس فهرستی که میبینید همان همهٔ چیزهایی است که رسیدهاند.
- دستکم ۶۰ تا ۱۲۰ ثانیه صبر کنید و بعد کد دیگری درخواست کنید.
- یک یا دو بار دوباره ارسال کنید و اگر چیزی نیامد، متوقف شوید.
- اگر مشکل محدود به یک دامنه به نظر میرسد و پلتفرم ایمیل موقت را بهوضوح ممنوع نکرده است، یک آدرس تصادفی تازه را امتحان کنید. اگر سرویس آشکارا ایمیل موقت را رد میکند، همینجا متوقف شوید و از ایمیل دائمی که خودتان کنترل میکنید استفاده کنید.
برای توضیح کاملتر دربارهٔ اینکه چه چیزی باعث رسیدن یا ناموفق شدن کدهای OTP میشود، خواندن این مطلب ارزش دارد: تأییدیه OTP با ایمیل موقت را بخوانید.
یک بار تلاش مجدد بهتر از طوفان ارسال مجدد است — برای یک اختلال تکدامنهای
درخواست پنج کد به یک آدرس در دو دقیقه معمولاً به محدودیت نرخ برمیخورد و میتواند مشکوکتر از ارسال یک کد و صبر کردن به نظر برسد. اگر یک دامنه به نظر کند کار میکند در حالی که پلتفرم در بقیهٔ موارد ایمیل یکبارمصرف را میپذیرد، یک آدرس تصادفی تازه عیبیابی معقولی است. اما مرز را روشن بکشید: این کار برای رفع یک اختلال در تحویل است، نه راهی برای دور زدن سرویسی که تصمیم گرفته ایمیل موقت را اصلاً نپذیرد.
بدانید چه زمانی باید برای آن پلتفرم، آدرسهای ایمیل موقت را کنار بگذارید.
پافشاری حد و مرزی دارد. اگر یک چرخهٔ دقیق ارسال مجدد را انجام دادهاید، یک آدرس تازه را امتحان کردهاید و پلتفرم هنوز OTPها را به صندوق ورودی موقت تحویل نمیدهد، این را پاسخ بگیرید: ایمیل یکبارمصرف نمیخواهد. برای هر حسابی که انتظار دارید نگهش دارید — و قطعاً هر چیزی که پول در آن است — هرچه زودتر به ایمیل دائمی تغییر دهید. ایمیل موقت یک فیلتر است، نه دیلم.
یک برنامهٔ امنیتی بلندمدت بسازید
یک برنامهٔ ساده و مکتوب برای مجموعهٔ ایمیلهایتان، ردپای رمزارزی شما را هم آسانتر دفاعپذیر و هم آسانتر بازیابیپذیر میکند.
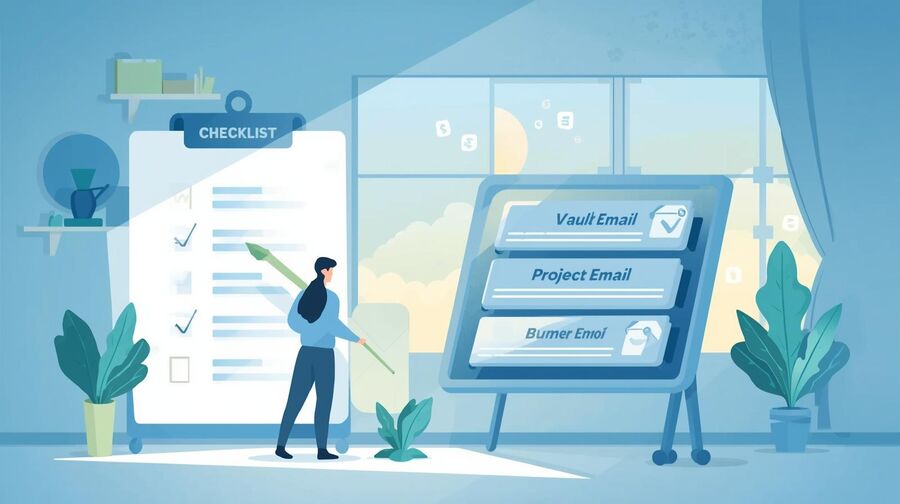
یک مجموعهٔ ایمیل سهلایه طراحی کنید.
یک چیدمان عملی بلندمدت چنین است:
- لایهٔ ۱ – ایمیل گاوصندوق: یک صندوق ورودی دائمی برای صرافیهای دارای KYC، کیف پولهای امانی، ابزارهای مالیاتی و هر چیزی که به بانکداری مربوط میشود.
- لایهٔ ۲ – ایمیل پروژه: یک یا چند صندوق ورودی موقت قابل استفادهٔ مجدد برای تحلیلها، رباتها، آموزش و ابزارهای نوظهور.
- لایهٔ ۳ – ایمیل یکبارمصرف: صندوقهای ورودی موقت کوتاهعمر برای ایردراپها، تبلیغات پرسروصدا و آزمایشهای یکباره.
این رویکرد بازتاب همان جداسازیای است که در جریانهای خرید حریمخصوصیمحور به کار میرود، جایی که آدرسهای موقت سروصدا را بدون دست زدن به جزئیات کارت یا سوابق مالیاتی مدیریت میکنند.
توکنها و سرنخهای بازیابی را بهطور ایمن ذخیره کنید
اگر به صندوقهای ورودی موقت قابل استفاده مجدد تکیه میکنید، با هر توکن دسترسی مانند یک کلید رفتار کنید:
- توکنها و آدرسهای مرتبط را در یک مدیر رمز عبور ذخیره کنید.
- یادداشت کنید که کدام حسابهای پلتفرم به هر آدرس وابستهاند.
- بهطور دورهای بررسی کنید که آیا هیچ سرویسی که به صندوق موقت متکی است به یک سرویس «اصلی» تبدیل شده است یا نه.
وقتی یک پلتفرم از مرحله آزمایشی به مرحله ضروری میرسد، در حالی که هنوز دسترسی کامل دارید، ایمیل تماس آن را از یک آدرس موقت به صندوق ورودی امن خود منتقل کنید.
تنظیمات خود را بهطور منظم بررسی کنید.
مجموعه ابزارهای رمزارز تغییر میکند. ابزارهای جدید پدید میآیند، ابزارهای قدیمی تعطیل میشوند و مقررات تکامل مییابند. هر فصل یک بار، چند دقیقه وقت بگذارید و بررسی کنید:
- اینکه آیا همه حسابهای باارزش همچنان به یک ایمیل دائمی متصل هستند.
- اینکه آیا میتوانید هر صندوق ورودی موقت قابل استفاده مجددی را که اهمیت دارد دوباره باز کنید.
- کدام هویتهای موقت را میتوان با خیال راحت کنار گذاشت تا سطح حمله کاهش یابد؟
این همچنین فرصت خوبی است تا دوباره به دستورالعملهای کلی مطرحشده در پرسشهای متداول اصلی کتاب راهنمای حریم خصوصی تجارت الکترونیک با ایمیل موقت بپردازید، که بهخوبی با موارد استفاده مالی و رمزارز همسو است.
جدول مقایسه
| سناریو / ویژگی | صندوق ورودی موقت کوتاهمدت | صندوق ورودی موقت قابل استفاده مجدد (مبتنی بر توکن) | ایمیل دائمی شخصی / کاری |
|---|---|---|---|
| حریم خصوصی در برابر هویت واقعی شما | برای استفادههای موردی بسیار بالا | بالا، همراه با تداوم در طول زمان | متوسط؛ قویترین برای اعتماد و انطباق |
| بازیابی بلندمدت حساب | بسیار ضعیف؛ ممکن است صندوق ورودی از بین برود | خوب، به شرطی که توکن دسترسی بهصورت ایمن ذخیره شده باشد | قوی؛ طراحیشده برای تداوم چندساله |
| مناسب برای صرافیهای دارای KYC و پلهای فیات | ناامن و اغلب مسدود میشود | توصیه نمیشود؛ برای پلتفرمهای تحت نظارت پرخطر است | توصیه میشود؛ همسو با انتظارات انطباق |
| مناسب برای کیف پولهای امانی یا باارزش | بسیار پرخطر است؛ از آن پرهیز کنید | پرخطر؛ فقط برای سرمایههای آزمایشی کوچک قابل قبول است | توصیهشده؛ انتخاب پیشفرض |
| مناسب برای ابزارها و دموهای شبکه آزمایشی | انتخاب خوبی است | انتخاب خوبی است | بیش از حد لازم |
| رایجترین موارد استفاده مناسب | ایردراپها، تبلیغات کمارزش و موارد بیاهمیت شبکه آزمایشی | ابزارهای تحلیلی، داشبوردهای پژوهشی و انجمنها | صرافیهای اصلی، کیف پولهای جدی، مالیات و گزارشدهی |
| پیامد از دست رفتن صندوق ورودی | از دست دادن مزایای جزئی و حسابهای پرسر و صدا | دسترسی به برخی ابزارها را از دست میدهید، اما نه سرمایه اصلی | در صورت اشتراک همه حسابها در یک صندوق، احتمالاً شدید |
چگونه تصمیم بگیریم ایمیل موقت برای ثبتنام در ارزهای دیجیتال ایمن است یا نه
گام ۱: نقش بنیادین پلتفرم را مشخص کنید
بنویسید که این سرویس صرافی، کیف پول، ردیاب پرتفوی، ربات، ابزار پژوهشی یا صرفاً قیف بازاریابی است. هر چیزی که بتواند بهطور خودکار وجوه را جابهجا یا مسدود کند، احتیاط بیشتری میطلبد.
گام ۲: سطح ریسک را طبقهبندی کنید
از خود بپرسید اگر دو سال بعد دسترسی را از دست بدهید چه میشود. اگر ممکن است پول قابل توجهی از دست بدهید، سوابق مالیاتی خراب شود یا با مشکلات انطباق روبهرو شوید، پلتفرم را پرخطر علامت بزنید. در غیر این صورت، آن را متوسط یا کمخطر بنامید.
گام ۳: نوع ایمیل متناسب را انتخاب کنید
برای پلتفرمهای پرخطر از ایمیل دائمی، برای ابزارهای با ریسک متوسط از صندوق ورودی موقت قابل استفاده مجدد، و فقط برای ایردراپها، تبلیغات و آزمایشهای کمخطر که واقعاً بعداً به آنها نیاز ندارید از صندوقهای موقت کوتاهمدت استفاده کنید.
گام ۴: موضع پلتفرم درباره ایمیل موقت را بررسی کنید
شرایط و پیامهای خطا را بگردید. اگر پلتفرم صراحتاً دامنههای موقت را رد میکند یا OTPها در حالی که صندوق ورودی شما جای دیگری کار میکند نمیرسند، این را نشانهای برای استفاده از آدرس دائمی بدانید.
گام ۵: بهداشت OTP و بازیابی را رعایت کنید
پیش از درخواست کد، صندوق ورودی خود را باز کنید، سپس یک OTP بفرستید و منتظر بمانید. اگر نرسید، بهجای فشار دادن پیاپی دکمه، یک روال کوتاه «ارسال مجدد و سپس یک بار تلاش دوباره» را دنبال کنید و اگر پلتفرم صراحتاً ایمیل موقت را نمیپذیرد، متوقف شوید. هر توکن دسترسی یا کد پشتیبانی را در مدیر رمز عبور خود ذخیره کنید.
گام ۶: انتخاب خود را برای آیندهی خودتان ثبت کنید
در یک یادداشت امن، نام پلتفرم، نام کاربری و نوع ایمیلی که استفاده کردهاید را ثبت کنید. این دفترچه کوچک بعداً ارتباط با پشتیبانی را آسانتر میکند، از تکرار جلوگیری میکند و مشخص میکند چه زمانی باید حساب رو به رشد را به صندوق ورودی دائمی خود منتقل کنید.
پرسشهای متداول
آیا باز کردن حساب اصلی صرافی با ایمیل موقت امن است؟
بهطور کلی نه. هر صرافی دارای KYC یا پل فیات که ممکن است در طول زمان پول واقعی نگه دارد، باید از یک صندوق ورودی دائمی استفاده کند که کاملاً تحت کنترل شماست، همراه با احراز هویت دو مرحلهای قوی (2FA) و مسیر بازیابی روشن.
آیا میتوانم حساب معاملاتیام را برای مدت طولانی روی یک صندوق ورودی موقت قابل استفاده مجدد نگه دارم؟
میتوانید، اما عاقلانه نیست. اگر روزی access token را از دست بدهید یا ارائهدهنده نحوه دسترسی را تغییر دهد، ممکن است عبور از بررسیهای امنیتی یا اثبات تداوم مالکیت آن حساب برایتان دشوارتر شود. همچنین به یاد داشته باشید که access token گمشده برای یک آدرس مهمان را هیچکس نمیتواند بازیابی کند.
ایمیل موقت در دنیای ارزهای دیجیتال واقعاً چه زمانی مفید است؟
ایمیل موقت در حاشیهها میدرخشد: خبرنامهها، ایردراپها، قیفهای آموزشی و ابزارهای آزمایشی که هرگز با پول جدی سروکار ندارند. این کار اسپم و پروژههای کمکیفیت را از هویت اصلی شما دور نگه میدارد.
آیا پلتفرمهای رمزارزی دامنههای ایمیل موقت را مسدود میکنند؟
برخی این کار را میکنند. پذیرش بسته به پلتفرم متفاوت است و ممکن است بدون اطلاع قبلی تغییر کند. اگر یک دامنه خاص شکست بخورد اما به نظر نرسد که پلتفرم ایمیل یکبارمصرف را کاملاً ممنوع کرده باشد، آزمایش یک آدرس تصادفی تازه یک عیبیابی عادی است. اگر سرویس بهوضوح ایمیل موقت را رد کند — که در صرافیهای دارای KYC رایج است — به جای تلاش برای دور زدن قاعده با عوض کردن دامنهها، از یک آدرس دائمی استفاده کنید.
اگر قبلاً یک حساب مهم با ایمیل موقت ساخته باشم چه؟
تا زمانی که هنوز به آن صندوق ورودی دسترسی دارید وارد شوید، سپس ایمیل را به یک آدرس دائمی تغییر دهید. تغییر را تأیید کنید و هر کد بازیابی جدید را پیش از از دست دادن دسترسی به صندوق قدیمی در مدیر رمز عبور ذخیره کنید.
آیا استفاده از ایمیل موقت در کنار کیف پولهای غیرامانی اشکالی دارد؟
عبارت بازیابی (seed phrase) شما همچنان بیشتر ریسک را در خود دارد، اما ایمیل میتواند بهروزرسانیها و هشدارهای امنیتی را مدیریت کند. برای کیف پولهایی که واقعاً به آنها تکیه میکنید، ایمنتر است از صندوق ورودی دائمی استفاده کنید و آدرسهای ایمیل موقت را برای حسابهای جانبی اکوسیستم خود نگه دارید.
tmailor.com در مقایسه با ایمیل موقت ساده چگونه به قابلیت اطمینان OTP کمک میکند؟
tmailor.com از مجموعه بزرگی از دامنهها، همراه با زیرساخت MX گوگل و تحویل از طریق CDN استفاده میکند تا قابلیت تحویل و سرعت کدهای حساس به زمان را افزایش دهد. این جایگزین عادتهای خوب کاربر نمیشود، اما بسیاری از خطاهای قابل پیشگیری را از میان برمیدارد.
آیا باید از آدرس ایمیل موقت استفاده کنم تا از KYC یا بازرسیهای مالیاتی آینده دور بمانم؟
نه. ترفندهای ایمیل بهطور معناداری فعالیت درونزنجیرهای، مسیرهای بانکی یا مدارک هویتی را پنهان نمیکنند. استفاده از اطلاعات تماس ناپایدار میتواند دردسر ایجاد کند بدون آنکه در بافتهای تحت نظارت مزایای واقعی حریم خصوصی به همراه داشته باشد.
اگر از صرافیها و ابزارهای زیادی استفاده میکنم، سادهترین راهاندازی ایمیل چیست؟
یک رویکرد عملی این است: یک ایمیل دائمی «گاوصندوق» برای تراکنشهایی که با پول سروکار دارند، یک یا چند صندوق ورودی موقت قابل استفاده مجدد برای ابزارها و جوامع، و آدرسهای موقت کوتاهعمر برای ثبتنامهای پرسر و صدا و کمارزش.
هر چند وقت یک بار باید بررسی کنم کدام حسابها از آدرس ایمیل موقت استفاده میکنند؟
بررسی هر سه تا شش ماه یک بار برای بیشتر افراد کافی است. به دنبال حسابی باشید که مهمتر از آنچه انتظار داشتید شده است و ایمیل تماس آن را از یک صندوق ورودی موقت به آدرس ایمیل اصلی خود منتقل کنید.
ایمیل موقت و رمزارز میتوانند با ایمنی در کنار هم وجود داشته باشند، اما تنها به شرطی که صندوقهای ورودی موقت را برای بخشهای کمریسک مجموعه خود نگه دارید، پول جدی را پشت آدرسهای دائمی و بیدردسر قرار دهید و مسیر بازیابیای طراحی کنید که به صندوق ورودیای که قصد دور انداختنش را دارید وابسته نباشد.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.