ایمیل موقت برای Cursor AI: ثبتنام تمیز، OTPهای قابل اعتماد و استفاده مجدد خصوصی
وقتی به یک صندوق ورودی آزمایشی خصوصی برای ثبتنام یا سندباکس نیاز دارید، از ایمیل موقت برای Cursor AI استفاده کنید. یک آدرس قابل استفاده مجدد Tmailor میتواند در صورت پذیرش دامنه، ایمیل تأیید Cursor را دریافت کند، و استفاده مجدد مبتنی بر token همان صندوق ورودی را برای تأییدهای بعدی و سایر بررسیهای ایمیل مرتبط با حساب در دسترس نگه میدارد. برای کارهای کدنویسی پولی، تیمی یا بلندمدت، به یک ایمیل یا نام مستعار دائمی روی بیاورید.
دسترسی سریع
خلاصه / نکات کلیدی
- ثبتنام در Cursor.com میتواند با یک صندوق ورودی موقت کار کند، به شرطی که دامنه پذیرفته شود و ایمیل تأیید برسد—هیچ دامنه موقتی را تضمینشده ندانید.
- سرویسی با دامنههای متنوع و مسیریابی پایدار MX، موفقیت OTP را افزایش میدهد و اگر یکی از مسیرها محدود شود، امکان جابهجایی دامنه را فراهم میکند.
- توکن دسترسی را ذخیره کنید تا بعداً همان صندوق ورودی را دوباره باز کنید و برای تأیید مجدد یا بررسی سایر ایمیلهای مرتبط با حساب از آن استفاده کنید—تداوم آدرس بدون برجای گذاشتن رد داده بلندمدت.
- اگر کدی دیر شد: دامنه را عوض کنید، یک بار دیگر ارسال کنید و صندوق ورودی را بهصورت زنده در وب، اندروید، iOS و تلگرام ببینید. Tmailor همه پیامهای ورودی را در یک فهرست نشان میدهد، بنابراین پوشه اسپمی برای بررسی وجود ندارد.
- ایمیل موقت ارزیابی شما را خصوصی نگه میدارد؛ اما راهی برای بازنشانی محدودیتهای استفاده پولی نیست، چون این محدودیتها به حساب شما گره خوردهاند، نه به ایمیل شما.
چرا «ایمیل موقت برای Cursor AI» به یک روند کاری تمیز نیاز دارد
Cursor.com یک ویرایشگر کد محبوب با کمک هوش مصنوعی است و این روند به رسیدن ایمیل تأیید به آدرسی بستگی دارد که هنگام ثبتنام وارد میکنید. توسعهدهندگان برای ارزیابی ابزار، امتحان جریانهای کاری جدید یا جدا نگهداشتن محیط آزمایش توسعه از هویت شخصی خود، به یک صندوق ورودی موقت روی میآورند—بدون اینکه ماهها ایمیلهای خوشآمدگویی و تبلیغاتی را به جان بخرند. این روند تنها زمانی تمیز به نظر میرسد که کد واقعاً برسد، پس هدف تحویل قابل اعتماد است، نه فقط یک آدرس دورانداختنی.
افراد این روند را با عبارتهای ایمیل موقت برای Cursor AI، ایمیل موقت برای Cursor، ایمیل موقت Cursor، یا ایمیل موقت Cursor جستجو میکنند—پرسش عملی پشت همه آنها یکسان است: دامنه دریافتکننده باید پذیرفته شود و ایمیل تأیید باید زمانی برسد که صندوق ورودی هنوز باز است.
مشکل رایج آدرسهای «دورانداختنی» عمومی، تحویل ناپایدار OTP است: چرخش تهاجمی دامنه، رکوردهای MX با رتبه پایین یا دامنههایی که قبلاً توسط فرمهای ثبتنام علامتگذاری شدهاند میتوانند به گمشدن کد یا پیام «غیرمجاز» منجر شوند. راهحل، ارائهدهندهای است که برای اطمینان طراحی شده باشد، بههمراه یک چکلیست کوتاه بهداشتی. برای آشنایی با مبانی ایمیل موقت، به ایمیل موقت در سال ۲۰۲۶ مراجعه کنید و برای آگاهی از سازوکار OTP در هر ثبتنام، چه چیزهایی با OTP کار می کند و چه چیزی شکست را بخوانید.
چرا تحویلپذیری تعیین میکند که کد برسد یا نه
تحویلپذیری حاصل جمع DNS، اعتبار IP، موقعیت MX و رفتار فیلترینگ در سمت گیرنده است—نه صرفاً «آیا ایمیل رسید یا نه». سرویس ایمیل موقتی که ایمیلهای ورودی را روی زیرساختی قابل اعتماد و بهخوبی نگهداریشده دریافت میکند، OTPها را سریعتر و باثباتتر تحویل میدهد؛ و این موضوع در اکوسیستمهای ابزار توسعهدهنده که فیلترهای ضد سوءاستفاده هوشیارند، بیش از همه اهمیت دارد. سه اهرم فنی تفاوت را میسازند:
- MX روی زیرساخت قابل اعتماد. ارائهدهندگانی که ایمیلهای ورودی را از طریق پلتفرمهای بزرگ و خوشاعتبار مسیریابی میکنند، بازگشتهای کمتری میبینند و انتشار سریعتری دارند. به ببینید چرا سرورهای گوگل در تحویل کمک می کنند.
- مجموعه دامنههای بزرگ و متنوع. صدها دامنه چرخشی اما بهخوبی مدیریتشده، احتمال اینکه همه گزینهها همزمان محدود به نرخ شوند را کاهش میدهند.
- طراحی فقط دریافت. کاهش فعالیت خروجی باعث می شود ردپای دامنه پاک بماند و اعتبار دامنه حتی در مقیاس وسیع پایدار بماند.
وقتی این ها با هم هماهنگ شوند، OTPها برای ابزارهایی مثل Cursor.com معمولا «فقط کار می کنند». وقتی این کار را نمی کنند، مقاله ای درباره اینکه چرا سایت ها دامنه های موقت ایمیل را مسدود فیلترهایی را که با آنها روبهرو هستید توضیح میدهد.
راهاندازی تمیز و تکرارپذیر Cursor.com همراه با ایمیل موقت
از این روند پنجمرحلهای استفاده کنید تا احتمال اینکه Cursor AI پیام تأیید سریع برسد بیشتر شود. یک صندوق ورودی موقت تازه باز کنید، مرحلهٔ تأیید ثبتنام را در Cursor AI فعال کنید، پیام را سریع دریافت کنید، راهاندازی حساب را کامل کنید و سپس توکن دسترسی را ذخیره کنید تا آدرس بعداً قابل استفادهٔ مجدد بماند.
مرحله ۱: یک صندوق ورودی تازه و تمیز ایجاد کنید
یک آدرس یکبار مصرف جدید بسازید و سرویسی را ترجیح دهید که فهرست دامنهٔ گسترده و زیرساخت پایدار دارد، و تب مرورگر را باز نگه دارید. با نگرشی حریمخصوصیمحور و انتظاری واقعبینانه از بازههای کوتاه نگهداری به آن نزدیک شوید. در مرورگر دسکتاپ، افزونه مرورگر Tmailor آدرس را در نوار ابزار شما نگه میدارد و میتواند آن را از منوی راستکلیک در فرم ثبتنام وارد کند.

مرحله ۲: Cursor.com را باز کنید، ثبتنام کنید و کد را درخواست کنید
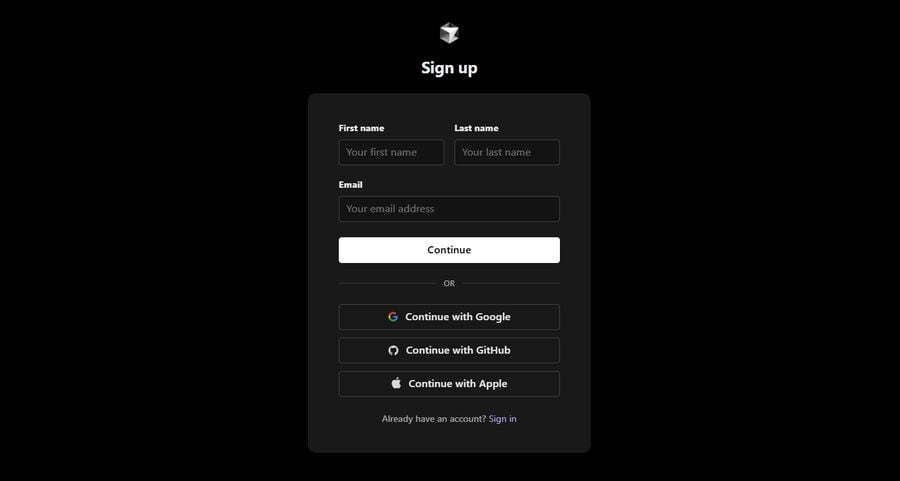
آدرس موقت را در صفحهٔ ثبتنام Cursor AI وارد کنید و مرحلهٔ تأیید ایمیل را که در جریان فعلی شما نمایش داده میشود فعال کنید. روی همان دستگاه و در همان بازهٔ زمانی بمانید تا از انحراف نشست جلوگیری شود و دکمه را پشت سر هم فشار ندهید؛ یک بار ارسال مجدد پس از انتظاری کوتاه کافی است.
مرحله ۳: بازیابی سریع OTP
به تب صندوق ورودی خود برگردید و ۵ تا ۶۰ ثانیه صبر کنید. اگر ارائهدهندهٔ شما از چند کانال پشتیبانی میکند، همه را همزمان بپایید: وب، اپلیکیشن موبایل و ربات پیامرسان. برای ساخت و ثبت فوری از چت، دریافت ایمیل موقت در تلگرام هنگام جابهجایی بین دستگاهها بسیار کاربردی است.
مرحله ۴: تأیید و تکمیل اطلاعات پایهٔ پروفایل
از پیام تأیید برای نهاییکردن حساب استفاده کنید، سپس توکن دسترسی را همین حالا ذخیره کنید تا بعداً همان صندوق ورودی را دوباره باز کنید. آن توکن کلید تداوم شماست و الگوی کامل آن در بخش استفادهٔ مجدد از توکن در ادامه آمده است.
مرحله ۵: اطلاعات بازیابی را ذخیره کنید و صندوق ورودی را برچسب بزنید
محل ذخیرهٔ توکن (مدیر رمز عبور یا یادداشتهای امن) را ثبت کنید و آدرس را چیزی مثل «Cursor AI-dev-sandbox» برچسب بزنید تا بعداً دچار سردرگمی نشوید. اگر هنگام ساخت آدرس در رایگان Tmailor وارد شده بودید، آن هم در فهرست ایمیلهای ایجادشدهٔ شما ذخیره میشود تا بتوانید بدون توکن آن را باز کنید. اگر فقط برای یک بررسی موقت به صندوق پستی نیاز دارید، مزایا و معایب را با پست ۱۰ دقیقه مقایسه کنید و گزینهای را انتخاب کنید که با کار شما سازگار است.
عیبیابی Cursor AI OTPها (راهحلهای سریعی که کمک میکنند)
بیشتر مشکلات Cursor AI OTP با یکی از چهار اقدام حل میشوند: یک بار ارسال مجدد، تغییر به دامنهای دیگر، تلاش مجدد از کانال بازیابی دیگر، یا صبر کردن تا پایان محدودیت کوتاه. پیش از آنکه فرض کنید مشکل از آدرس است، آنها را به ترتیب امتحان کنید.
- بعد از حدود ۹۰ ثانیه هیچ کدی نیامد؟ یک ارسال مجدد را فعال کنید و سپس به دامنه دیگری تغییر دهید—تنوع دامنه ها شبکه ایمنی شماست و یک استخر خوب مدیریت شده این تعویض را آسان می کند.
- «غیرمجاز» یا عدم تطابق نشست؟ در یک پنجره خصوصی تازه از نو شروع کنید و همه چیز را در یک نشست نگه دارید. اگر جریان بین دستگاهها یا پنجرهها جابهجا شد، بهجای درهمآمیختن بافتها، از همان نشست اصلی دوباره شروع کنید.
- کد میرسد، اما مرحله تأیید منقضی شده است؟ این پیامها معمولاً حساس به زمان هستند—پیام جدیدی درخواست کنید و صندوق ورودی را بهصورت زنده در وب، Android، iOS و Telegram ببینید تا به محض رسیدن آن را دریافت کنید.
- هنوز هیچ خبری نیست؟ ممکن است دامنه در جایی از زنجیره تحویل مسدود یا با تأخیر مواجه شده باشد؛ دامنه دیگری انتخاب کنید و کمی بعد دوباره تلاش کنید. الگوهای پشت این مسدودسازیها در راهنمای قابلیت اطمینان OTP بررسی شدهاند.
چرا استفاده مجدد مبتنی بر token بازی را تغییر میدهد
استفاده مجدد مبتنی بر token به شما اجازه میدهد همان آدرس موقت را هفتهها بعد دوباره باز کنید—حتی پس از بستن زبانه—تا یک هویت ثابت برای Cursor AI حفظ کنید و در همان حال حریم خصوصی صندوق ورودی موقت را داشته باشید. این موضوع اینجا بیش از همیشه اهمیت دارد: راهنمای رسمی Cursor میگوید هر حساب به یک آدرس ایمیل واحد گره خورده و آن آدرس بعداً قابل تغییر نیست، بنابراین آدرسی که هنگام ثبتنام استفاده میکنید مهمتر از آن است که به نظر میرسد.
- تداوم آدرس بدون برجای گذاشتن رد شخصی دائمی.
- سازگاری با تأییدهای بعدی و سایر ایمیلهای مرتبط با حساب.
- چرخش آسان: هر وقت خواستید یک هویت را بازنشسته کنید، بدون اینکه هر بار آن را از نو راهاندازی کنید.
الگوی استفاده مجدد را از آدرس موقت را یاد بگیرید و از مشکل کلاسیک «صندوق ورودی را گم کردم» که بسیاری از ثبتنامهای آزمایشی را خراب میکند، عبور کنید.
نکات عملکرد و قابلیت اطمینان که توسعهدهندگان به آن اهمیت میدهند
مهندسان شکاک هستند و حق دارند. در مقیاس بزرگ، چهار ویژگی، صندوق ورودی موقتی را که جریانهای ثبتنام را بهطور قابل اعتماد از سر میگذراند از صندوقی که متوقف میشود جدا میکند:
- MX روی یک ستون فقرات مورد اعتماد جهانی مثبتهای کاذب و تأخیرها را برای OTPهای ورودی کاهش میدهد.
- حاکمیت دامنه با کیفیت بالا—یک مجموعه بزرگ (بیش از ۵۰۰ دامنه) با چرخش معقول و سابقه پاک—ریسک را پخش میکند.
- معماری فقط دریافت از نوسانات منفی شهرت که فعالیتهای ارسال میتواند ایجاد کند، جلوگیری میکند.
- بازیابی از چند نقطه پایانی در وب، Android، iOS و یک ربات پیامرسان به شما کمک میکند OTPها را هر جا که کار میکنید دریافت کنید.
کدام لایه هویت برای Cursor AI مناسب است؟
برای یک Cursor AI ثبتنام، لایه هویت مناسب بستگی به این دارد که انتظار دارید حساب را چه مدت نگه دارید و آیا صورتحساب یا دسترسی تیمی در کار خواهد بود یا نه. ایمیل موقت برای تأییدهای کمریسک و کوتاهمدت قویترین گزینه است؛ آدرس دائمی که خودتان کنترل میکنید وقتی انتظار تداوم بلندمدت دارید امنتر است.
افشا: Tmailor این وبلاگ و سرویس ایمیل موقت را که در سراسر این مقاله به آن اشاره شده، اداره میکند.
محدودیتها: Tmailor فقط دریافتکننده است (نمیتواند ایمیل ارسال کند و پیوستهای ورودی حذف میشوند، بنابراین نمیتوانید فایل دریافت کنید)، پیامها حدود ۲۴ ساعت پس از رسیدن قابل مشاهده میمانند، صندوق ورودی پوشه اسپم یا فیلتر سفارشی ندارد و توکن دسترسی گمشده برای آدرس مهمان قابل بازیابی نیست.
| ویژگی / مورد استفاده | ایمیل موقت با مدیریت خوب (دامنههای متنوع، MX مورد اعتماد) | صندوق ورودی موقت عمومی (دامنههای کم) | نام مستعار شخصی (پوشاندن/بازفرست ایمیل) |
|---|---|---|---|
| ثبات تحویل OTP | بالا (MX خوب + استخر دامنه) | متغیر | بالا (به صندوق پستی شما وابسته است) |
| پیوستگی آدرس (استفاده مجدد از همان آدرس) | بله، از طریق استفاده مجدد از توکن | نادر/نامشخص | بله (نام مستعار باقی میماند) |
| نگهداری پیام | کوتاه (حدود ۲۴ ساعت بهصورت پیشفرض) | بسیار کوتاه (اغلب ۱۰ تا ۶۰ دقیقه) | طولانی (صندوق پستی اصلی شما) |
| قابلیت ارسال | خیر (فقط دریافت) | خیر | بله (از طریق ارائهدهنده اصلی) |
| تنوع دامنه | صدها چرخش در صورت نیاز) | کم | قابل اعمال نیست |
| سرعت راهاندازی | ثانیه | ثانیه | دقیقه (نیازمند تنظیم ارائهدهنده) |
| مناسب برای | سندباکسها، دورههای آزمایشی، OTP، ابزارهای توسعهدهنده | ثبتنامهای کمریسک | حسابهای بلندمدت که به تداوم نیاز دارند |
برای جریانهای کاری کوتاهمدت مانند هکاتونها، اثبات مفهوم و آزمایشهای CI، بهسختی میتوان چیزی بهتر از یک صندوق ورودی موقت پیدا کرد. اگر در حال آزمایش ایمیلهای ثبتنام برای اپلیکیشن خودتان هستید، API ایمیل موقت Tmailor آدرسها را ایجاد میکند و کدهای تأیید را به اسکریپتهای آزمایشی شما برمیگرداند و سرور MCP آن به عاملهای هوش مصنوعی در Cursor اجازه میدهد همین کار را برای جریانهایی که مالک آنها هستید انجام دهند. اگر قصد دارید بلندمدت با صورتحساب و تیمها متعهد بمانید، یک نام مستعار شخصی یا یک صندوق پستی ثانویه اختصاصی منطقیتر است—و برای نیازهای ترکیبی میتوانید هر دو را با هم به کار ببرید.
بهداشت امنیت و حریم خصوصی (کارهایی که واقعاً باید انجام دهید)
- توکن دسترسی را ذخیره کنید همان لحظهای که دریافتش کردید—این همان چیزی است که با آن بعداً همان آدرس دقیق را دوباره باز میکنید.
- پنجرههای OTP را کوتاه نگه دارید. کدها را ظرف یک دقیقه بازیابی و اعمال کنید و از ارسالهای مجدد پشتسرهم بپرهیزید.
- هویتها را تفکیک کنید. برای هر ابزار از آدرسهای موقت متمایز استفاده کنید تا خطر همبستگی و قفلشدن بین سرویسها کاهش یابد.
- مدت نگهداری را درک کنید. انتظار داشته باشید پیامها سریع منقضی شوند، پس هر چه نیاز دارید را همین حالا ثبت کنید؛ راهنمای مقدماتی در Temporary Mail در سال ۲۰۲۶ انتظارات درستی را شکل میدهد.
- وقتی زیاد دستگاه عوض میکنید ، روی موبایل بازیابی کنید تا OTP هیچوقت وقتی از دسکتاپ دور هستید منقضی نشود.
- از ارسال از صندوق ورودی بپرهیزید. قابلیت دریافتفقط ویژگیای است که اعتبار شما را پاک و ردپای شما را کوچک نگه میدارد.
- جزئیات حساب را دقیق نگه دارید. Cursor AI’s شرایط بهکارگیری مستلزم آن است که اطلاعات حساب دقیق و بهروز باشد، بنابراین از ایمیل موقت برای آزمایشهای کمریسک و سندباکسها استفاده کنید—نه برای ارائه اطلاعات نادرست، اختلافات صورتحساب یا بازگشت پس از اعمال محدودیت.
چشمانداز آینده: هویت موقت برای ابزارهای توسعهدهنده
اکوسیستمهای توسعهدهنده مدام کنترلهای سوءاستفاده را سختتر میکنند و در عین حال برای راهاندازی هویت به ایمیل تکیه دارند؛ این تنش به ارائهدهندگانی پاداش میدهد که شهرتی بینقص و زیرساختی نزدیک به سختافزار دارند. انتظار داشته باشید دامنههای کماعتماد با اصطکاک بیشتری روبهرو شوند و ثبتنام در سرویسهایی با مسیریابی پاک، دامنههای متنوع و معماری بدون ارسال روانتر شود—OTP سریعتر و تلاشهای مجدد کمتر وقتی در حال کار در ویرایشگر خود هستید. اگر ابزارهای هوش مصنوعی دیگری هم راهاندازی میکنید، همین روش برای ایمیل موقت ChatGPT هم صدق می کند.
سوالات متداول
آیا میتوانم برای ثبتنام در Cursor.com از یک صندوق ورودی موقت استفاده کنم؟
بله، این کار زمانی جواب میدهد که Cursor AI دامنه دریافت کننده را می پذیرد و ایمیل تأیید می رسد. اگر کدی ظرف یک دقیقه ظاهر نشد، درخواست کنید که دوباره ارسال شود، سپس دامنه دیگری از Tmailor را امتحان کنید.
اگر مرورگرم را ببندم، دسترسی به صندوق ورودی را از دست میدهم؟
اگر توکن دسترسی را ذخیره کرده باشید، نه. با استفاده مجدد مبتنی بر توکن، میتوانید بعداً همان آدرس دقیق را برای تأیید و بازیابی دوباره باز کنید. روش کامل در «استفاده مجدد از آدرس ایمیل موقت شما» است.
اگر Cursor AI OTP هیچ وقت نمی رسد؟
یک بار درخواست ارسال مجدد دهید، سپس به دامنه دیگری تغییر دهید. همچنین مسیر بازیابی دیگری را امتحان کنید—وب، موبایل یا ربات پیامرسان. مسیر چت از طریق طریق ایمیل موقت در تلگرام زمانی که از لپتاپ دور هستید راحت است.
پیامها چه مدت در صندوق ورودی میمانند؟
عمر کوتاه بخشی از طراحی است، پس انتظار داشته باشید کدها را فوراً کپی کنید. Tmailor پیامها را حدود ۲۴ ساعت نگه میدارد و سپس بهطور خودکار حذف میشوند؛ این برای ثبتنام کافی است اما برای ذخیرهسازی بلندمدت نه.
آیا استفاده از صندوق ورودی موقت برای ابزارهای توسعهدهنده ایمن است؟
برای آزمایشها، سندباکسها و هویتهای ثانویه، بله—به شرطی که توکن را ایمن نگه دارید، ارسال مجدد را به حداقل برسانید و به شرایط هر ابزار احترام بگذارید. برای صورتحساب بلندمدت و استفاده تیمی، یک نام مستعار دائمی یا صندوق پستی ثانویه اختصاصی گزینه بهتری است.
آیا ایمیل موقت محدودیتهای پرداختی Cursor AI’s را دور میزند؟
نه. ایمیل موقت فقط ارزیابی شما را خصوصی و صندوق ورودیتان را پاکیزه نگه میدارد. Cursor AI برنامه ها، استفاده و صورتحساب از طریق Cursor AI سیستم حساب و صورتحساب؛ یک ایمیل جدید راه قانونی برای بازنشانی سقف های پرداخت شده یا جلوگیری از هزینه ها نیست.
مزیت تنوع دامنه چیست؟
تنوع دامنه احتمال اینکه حداقل یک مسیر سریع و بدون محدودیت باشد را افزایش میدهد. اگر دامنهای کند یا فیلترشده به نظر میرسد، سریع عوض کنید—مجموعه بزرگ دامنهها شبکه ایمنی شما در برابر بلاکهای موقت است.
آیا میتوانم از صندوق ورودی موقت ایمیل ارسال کنم؟
نه. فقط دریافتکننده بودن عمدی است: از اعتبار دامنه محافظت میکند و رد هویت شما را کوچک نگه میدارد، که قابلیت اطمینان OTP را بهبود میبخشد.
اگر به صندوق پستی با عمر بسیار کوتاه نیاز داشته باشم چه؟
وقتی مطمئن هستید دیگر به آن آدرس نیاز نخواهید داشت، از یک راهاندازی کوتاهمدت مانند آدرس آدرس پستی ۱۰ دقیقه استفاده کنید. اگر هر احتمالی برای تأیید بعدی وجود دارد، استفاده مجدد مبتنی بر توکن را انتخاب کنید.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.