¿Por qué recibí un código de verificación que no solicité?
La mayoría de los códigos inesperados se deben a un error tipográfico, un intento de inicio de sesión o de restablecimiento de contraseña, o un mensaje fraudulento. Aprende a identificar qué patrón estás viendo, qué debes comprobar y lo único que nunca deberías hacer con el código.
Acceso rápido
Por qué podrías recibir un código de verificación que no solicitaste
Un código de verificación inesperado puede deberse a un error tipográfico, a un intento de inicio de sesión o de restablecimiento de contraseña, o a un mensaje de estafa diseñado para que respondas. Un código que no solicitaste no demuestra por sí solo que se haya accedido a tu cuenta ni que alguien conozca tu contraseña. No compartas el código, no apruebes un aviso inesperado ni uses los enlaces del mensaje. Abre directamente el servicio mencionado y revisa la actividad de tu cuenta.
Lo que protege el código depende del servicio. Puede confirmar un nuevo registro, un inicio de sesión, un restablecimiento de contraseña, un intento de recuperación, un número de teléfono o una acción sensible como un pago. Por eso la respuesta correcta depende del patrón, no del código en sí.
- Un código, sin ninguna otra advertencia: puede ser un error tipográfico, un registro, un intento de inicio de sesión o de restablecimiento, o un mensaje falso. No uses el código; comprueba directamente la cuenta mencionada si tienes una.
- Códigos que no dejan de llegar: puede que alguien esté intentando iniciar sesión o restablecer el acceso repetidamente. Revisa esa cuenta ahora.
- Un código más una alerta de cuenta: un aviso de inicio de sesión en un dispositivo nuevo, de cambio de contraseña o de cambio de recuperación requiere que actúes hoy.
- Cualquiera que te pida el código: trátalo como una estafa, sea quien sea que diga ser.
Alguien escribió tu correo electrónico o tu número de teléfono por error
La gente se equivoca al escribir sus propios datos de contacto todo el tiempo, y entonces el código te llega a ti en lugar de a esa persona. La página de ayuda de Login.gov "I'm receiving one-time codes that I didn't request" señala esto como una causa probable, junto con el caso de alguien que comparte tu teléfono, como un cónyuge, un padre o un hijo, e inicia sesión en su propia cuenta. Un único código sin nada después es la señal típica de este tipo de confusión.
Alguien intentó iniciar sesión o restablecer tu contraseña
Muchos servicios envían un código cuando un inicio de sesión proviene de un dispositivo o una ubicación nuevos, o cuando alguien inicia un restablecimiento de contraseña. Ese alguien podrías ser tú en otro dispositivo, una persona que confundió tu cuenta con la suya o un intento automatizado de inicio de sesión con una contraseña filtrada desde otro sitio. Según el servicio, el código puede ser un segundo paso tras la contraseña o la credencial principal para un inicio de sesión sin contraseña, y no puedes saber cuál de los dos es solo con el código. No lo compartas ni lo introduzcas, y revisa la cuenta a través de la app o el sitio web oficiales.
Alguien usó tus datos de contacto para registrarse
Puede llegarte un código de registro de un servicio que nunca has usado porque alguien introdujo tu dirección de correo electrónico o tu número de teléfono al crear una cuenta. La mayoría de los servicios no completan el registro hasta que se usa el código o el enlace de confirmación, así que normalmente basta con ignorar el mensaje. No crees una cuenta solo para investigar.
El mensaje es phishing, no un código real
Un mensaje puede imitar un aviso de verificación e incluir un enlace, un número de teléfono o una instrucción de "responde para cancelar" aunque no haya ocurrido ninguna acción real en la cuenta. El objetivo es que llames, hagas clic o escribas algo en una página falsa. No pruebes el enlace. Abre la app oficial o escribe tú mismo la dirección web conocida del servicio.
Un problema del lado del servicio desencadenó una oleada de mensajes
A veces la causa está del lado de la empresa. En enero de 2026, Instagram atribuyó una oleada de correos inesperados de restablecimiento de contraseña a "un problema que permitió a una parte externa solicitar correos de restablecimiento de contraseña para algunos usuarios de Instagram", según el grupo de consumidores Which?, e Instagram negó que sus sistemas hubieran sido vulnerados. Incluso en un caso así, la respuesta segura es la misma: ignora los enlaces y revisa la cuenta en la app.
Qué hacer ahora mismo
La respuesta más segura ante un código no solicitado lleva unos minutos y nunca implica el mensaje en sí. Sigue estos pasos en orden y detente en cuanto la cuenta esté en orden.
- No compartas, reenvíes ni leas el código en voz alta. No lo introduzcas en ningún sitio ni apruebes una solicitud de inicio de sesión que no hayas iniciado tú. La página de ayuda de Google "When Google might send you a text" dice que puedes ignorar y eliminar un código por SMS que no solicitaste y que no debes compartir ningún código que recibas.
- No uses nada de lo que contiene el mensaje. Omite los enlaces, los números de teléfono y cualquier instrucción para responder, aunque el remitente te resulte familiar.
- Abre el servicio tú mismo. Usa la app oficial o escribe la dirección que ya conoces, y luego revisa la actividad reciente de inicio de sesión, los dispositivos conectados y las alertas de seguridad. La página de Microsoft "What is the Recent activity page?" explica que su página muestra la actividad de la cuenta de Microsoft de los últimos 30 días y te permite seleccionar "No fui yo" en cualquier cosa marcada como inusual.
- Cambia la contraseña cuando los hechos lo justifiquen. Hazlo a través del servicio oficial si la actividad te resulta desconocida, si el servicio confirma un intento de inicio, compartiste el código o la contraseña se reutiliza en otros sitios. Usa una contraseña única para esa cuenta.
- Activa una autenticación multifactor más sólida. La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) sitúa la clave de seguridad como la opción más fuerte, seguida de una aplicación de autenticación, y los códigos por mensaje de texto o correo electrónico como los más débiles. CISA recomienda usar códigos por mensaje de texto o correo electrónico solo cuando la cuenta no ofrezca nada más fuerte.
- Contacta con el servicio si los códigos siguen llegando. Usa el centro de ayuda dentro de la app o en el sitio oficial, no un número del mensaje.
Si no tienes cuenta con el servicio mencionado, es posible que alguien se esté registrando con tu dirección de correo electrónico o tu número de teléfono, o que el mensaje sea falso. Ignóralo. Si el mismo servicio sigue contactando contigo, comunícate con su equipo de soporte a través del sitio web oficial.
Un código, códigos repetidos o una alerta de cuenta: qué significa cada patrón
El contexto importa más que el número de códigos. Un código puede deberse a un error tipográfico, un registro, un intento de inicio de sesión o de restablecimiento, o un mensaje falso. Los códigos repetidos justifican una revisión inmediata de la cuenta, mientras que un código acompañado de una alerta de inicio de sesión o de cambio de cuenta desconocido exige actuar de inmediato a través del servicio oficial.
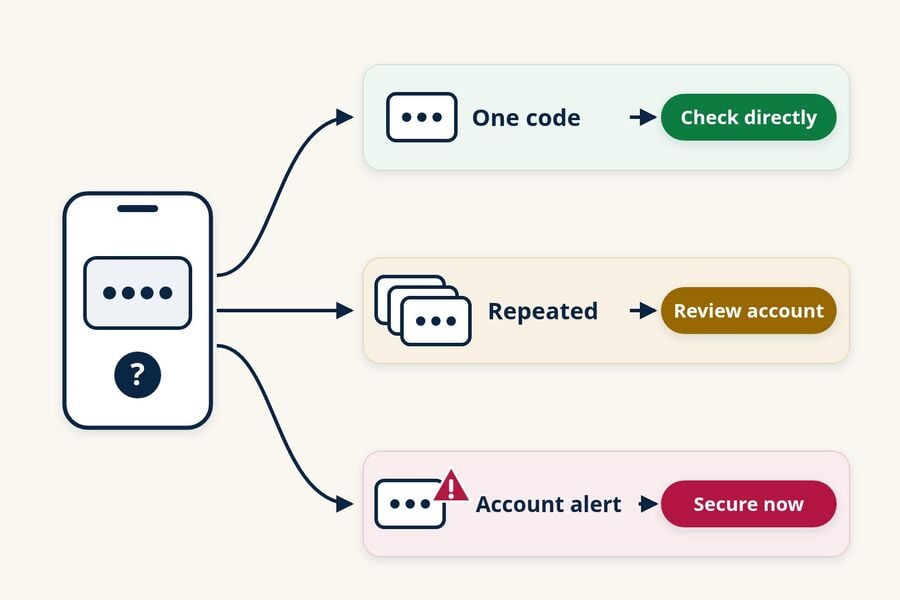
| Lo que ves | Lo que suele significar | Qué hacer |
|---|---|---|
| Un código, sin ningún otro mensaje | Un error tipográfico, un registro, un intento de inicio de sesión o de restablecimiento, o un mensaje falso | No lo uses ni lo compartas; si tienes esa cuenta, compruébala en la app |
| Varios códigos, o códigos que no dejan de llegar | Puede que alguien esté intentando iniciar sesión o restablecer el acceso repetidamente | Revisa la actividad y los dispositivos; cambia la contraseña si se ha reutilizado; añade una protección de inicio de sesión más fuerte |
| Un código junto con una alerta de inicio de sesión, contraseña o recuperación | Puede que haya un inicio de sesión o un cambio de cuenta en curso | Abre el servicio directamente ahora y sigue sus pasos de seguridad de la cuenta |
Los códigos por sí solos rara vez cuentan toda la historia. Las señales de que realmente se accedió a una cuenta son más específicas:
- Ya no puedes iniciar sesión, o el servicio confirma que tu contraseña o tus datos de recuperación han cambiado.
- Tu cuenta muestra dispositivos, sesiones o ubicaciones que no reconoces.
- Aparecen mensajes, publicaciones o compras que no has hecho.
- Tu cuenta de correo tiene nuevas reglas de reenvío o filtros que no configuraste.
Si ves alguna de estas señales, utiliza de inmediato el proceso oficial de recuperación de cuentas del proveedor.
Códigos por correo electrónico, códigos por mensaje de texto y avisos de inicio de sesión
El canal cambia lo que conviene comprobar. Un código por correo electrónico te orienta hacia la cuenta de correo y el servicio mencionado, un mensaje de texto apunta a tu número de teléfono, y un aviso de aprobación significa que hay un inicio de sesión esperando tu respuesta.
Si recibiste un correo con un código de verificación que no solicitaste
Un correo con un código de verificación aleatorio puede deberse a un registro, un intento de inicio de sesión o de restablecimiento, un error tipográfico o un mensaje falso. Consulta la cuenta mencionada a través de su sitio web o aplicación oficial. Si hay otras señales de que alguien accedió a tu buzón, revisa también las sesiones recientes, el correo y el teléfono de recuperación, el correo enviado y cualquier regla de reenvío o filtro. Una regla de reenvío que no creaste podría copiar mensajes futuros, incluidos los códigos, así que elimínala y protege el buzón.
Si recibiste un código de verificación por mensaje de texto
No respondas, no llames a un número del mensaje ni des por hecho que un hilo conocido demuestra que el mensaje es auténtico. Para los mensajes que parecen spam, la guía de la FTC "Cómo reconocer y reportar mensajes de texto spam" sugiere reenviarlos al 7726 (SPAM). Ten cuidado al bloquear el número de un servicio real, porque puede que necesites sus códigos más adelante. Si tu teléfono pierde de repente el servicio móvil mientras llegan códigos o alertas de cuenta, contacta con tu operador a través de un canal en el que ya confíes; las interrupciones del servicio tienen causas normales, pero la combinación merece una revisión rápida.
Si recibiste una solicitud de aprobación para iniciar sesión
Rechaza cualquier inicio de sesión que no hayas iniciado tú. La Guía de Usuario de Seguridad Personal de Apple indica que, si recibes una notificación sobre un inicio de sesión en un dispositivo nuevo que no reconoces, debes seleccionar "No permitir". Las solicitudes repetidas pueden ser un intento de agotarte, así que nunca apruebes una solo para que dejen de llegar las notificaciones.
Estafas con códigos de verificación: cuando alguien te pide el código
Que te pidan tu código es la señal de advertencia más clara de todas. La alerta al consumidor de la FTC de marzo de 2024 "¿Qué es un código de verificación y por qué alguien me lo pediría?" lo dice sin rodeos: "Cualquiera que te pida el código de verificación de tu cuenta es un estafador". Las empresas reales envían códigos para que los introduzcas tú mismo en una pantalla que hayas abierto.
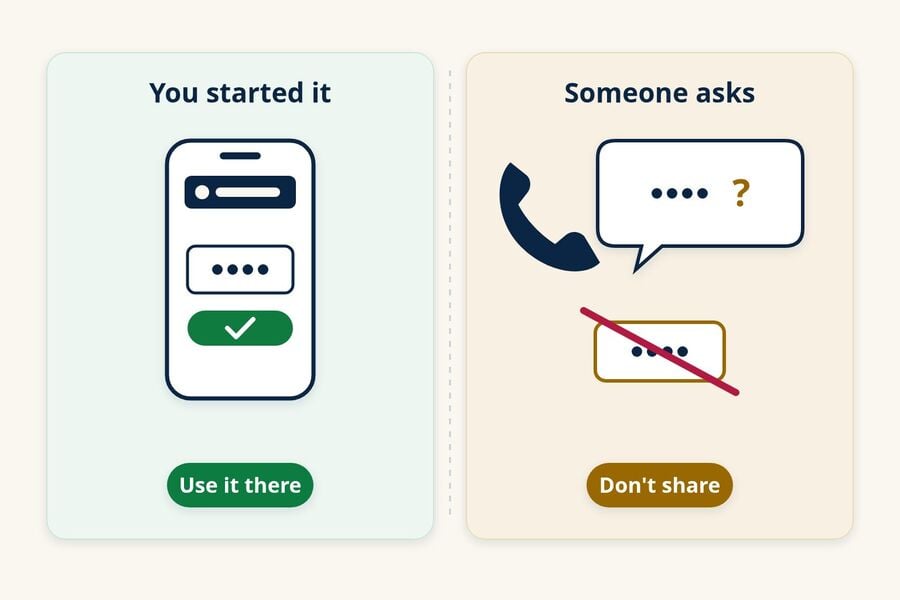
El guion cambia, pero lo que siempre piden es el código:
- La llamada del "departamento de fraude". Quien llama dice ser tu banco, un equipo de soporte o una oficina gubernamental y afirma que necesita el código para proteger o verificar tu cuenta.
- El amigo que envió un código "por error". Un mensaje de un contacto conocido dice que un código te llegó por accidente y te pide que se lo devuelvas. Contacta con esa persona a través de un canal aparte en el que confíes. Puede que la cuenta esté comprometida o suplantada, y el código podría permitir que alguien registre tu número de teléfono o se haga con el control de una cuenta.
- El comprador del marketplace. La alerta de la FTC de octubre de 2021 sobre la estafa del código de verificación de Google Voice describe a personas que venden artículos en línea a las que se les pide que lean un código para "demostrar" que son reales. El consejo de la FTC: no compartas ningún código de verificación con nadie si no fuiste tú quien contactó primero.
Nunca des un código en respuesta a un contacto inesperado. Si has iniciado tú mismo una conversación de soporte, sigue solo las instrucciones que aparecen en la aplicación o el sitio web oficial de la organización y lee la advertencia del mensaje del código. Para consultar el estado de una cuenta, contacta con la empresa usando un número en el que ya confíes, como el de tu tarjeta o el de su aplicación, y denuncia los intentos de estafa en ReportFraud.ftc.gov.
Si ya compartiste un código o aprobaste una solicitud
Actúa rápido y mantén la calma. Compartir un código no siempre significa que alguien haya entrado, pero deberías suponer que puede haberlo hecho y proteger la cuenta de inmediato.
- Abre el servicio directamente y cambia la contraseña. Después, cierra sesión en las demás sesiones o dispositivos si el servicio ofrece esa opción.
- Revisa la configuración de seguridad, incluidos el correo y el teléfono de recuperación, los métodos multifactor y los códigos de respaldo que tengas. Login.gov, por ejemplo, indica a quienes reciben códigos inesperados que cambien su contraseña, confirmen sus métodos de autenticación y regeneren los códigos de respaldo si los usan.
- Llama a tu banco o al emisor de tu tarjeta usando el número que aparece en tu tarjeta o en tu extracto si el código era para una cuenta financiera.
- Revisa tu cuenta de correo en busca de reglas de reenvío, filtros o mensajes enviados que no hayas creado tú, si el código compartido era para tu buzón.
- Usa los pasos oficiales de recuperación del servicio si estaba implicada una aplicación de mensajería o un servicio de número de teléfono y has perdido el acceso.
- Denúncialo en ReportFraud.ftc.gov, y ten en cuenta que pueden llegar mensajes de seguimiento que intenten "ayudarte" a recuperar el acceso. Trátalos con la misma precaución.
Mantener los registros de bajo riesgo fuera de tu bandeja de entrada principal
Tu dirección de correo electrónico principal es la vía de recuperación de muchas cuentas importantes, así que conviene compartirla con cuidado. Usar una dirección aparte para registros de bajo riesgo puede mantener los códigos de registro y los mensajes de marketing fuera de tu bandeja de entrada principal. No puede impedir que alguien escriba mal o haga un mal uso de tu dirección de correo electrónico real, y no sustituye a una contraseña segura ni a la autenticación multifactor.
Para boletines, descargas puntuales o pruebas gratuitas que quizá no conserves, una dirección de correo electrónico temporal da a esos mensajes su propia bandeja de entrada. Esto puede reducir el desorden en tu bandeja de entrada principal, pero un código inesperado que llegue allí sigue sin revelar quién lo solicitó ni por qué.
El correo temporal tiene límites reales, y son los que más importan para la seguridad. Tmailor es solo de recepción, los mensajes desaparecen unas 24 horas después de llegar y una dirección de invitado solo puede reabrirse con su Access Token. Un Access Token perdido de una dirección de invitado no se puede recuperar, por eso la página de reutilización del Access Token es la forma de volver a una dirección que guardaste sin cuenta. Las direcciones que creas mientras inicias sesión en una cuenta gratuita de Tmailor también aparecen en Correos Creados, así que puedes reabrirlas sin el token.
Puede que los códigos de algunos servicios no lleguen en absoluto a las direcciones desechables, como explica la guía sobre qué funciona y qué falla con los OTP de correo temporal. Mantén tus cuentas bancarias, de correo electrónico principal, de operadora telefónica, de trabajo y de dispositivo en una dirección permanente que controles; la descripción general de los límites y riesgos del correo temporal explica dónde no corresponde una bandeja de entrada desechable.
Si el mensaje que recibiste era un "código de inicio de sesión temporal de ChatGPT", la guía de códigos de inicio de sesión de ChatGPT detalla los pasos específicos de OpenAI. Cuando estés listo para separar tu próximo registro de bajo riesgo, puedes crear una dirección de correo temporal gratuita en cuestión de segundos.
Preguntas frecuentes
¿Un código de verificación inesperado significa que alguien sabe mi contraseña?
No necesariamente. Muchos servicios envían códigos para registros, restablecimientos de contraseña o inicios de sesión sin contraseña que no requieren tu contraseña en absoluto, y algunos códigos se deben a errores tipográficos. Comprueba la cuenta directamente. Cambia la contraseña si ves actividad desconocida, si el servicio confirma un intento de inicio de sesión o si reutilizas esa contraseña en otro sitio.
¿Y si el código no indica para qué app o cuenta es?
Trata un código no identificado como sospechoso y no hagas nada con él. No respondas para preguntar, ni llames ni pulses nada en el mensaje. Si te preocupa una cuenta en concreto, abre tú mismo la app o el sitio web de ese servicio y revisa su actividad reciente.
¿Por qué recibí un código para un servicio que no uso?
Puede que alguien haya introducido tu dirección de correo electrónico o tu número de teléfono al registrarse, o que el mensaje sea falso. La mayoría de los servicios no completan un registro hasta que se usa el código o el enlace, así que normalmente puedes ignorarlo. No crees una cuenta para investigar y ponte en contacto con el servicio a través de su sitio web oficial si los mensajes siguen llegando.
¿Por qué recibo mensajes OTP de diferentes aplicaciones?
Puede que tu dirección de correo electrónico o tu número de teléfono se hayan introducido en varias aplicaciones, por error o a propósito, y algunos mensajes pueden ser phishing. Los mensajes OTP de diferentes aplicaciones no demuestran por sí solos un ataque coordinado. Comprueba directamente cada servicio mencionado, cambia cualquier contraseña que reutilices en esas cuentas y activa una protección de inicio de sesión más fuerte cuando esté disponible.
¿Puedo bloquear los mensajes de texto con códigos de verificación no deseados?
Puedes bloquear a un remitente o usar el filtro de spam de tu teléfono, y la FTC sugiere reenviar los mensajes de spam al 7726 (SPAM). Sin embargo, bloquear el número de un servicio real puede impedir que recibas códigos que necesites más adelante. Si los mensajes provienen de un servicio que usas, protege esa cuenta y contacta con su equipo de soporte.
¿Qué debo hacer con un correo de restablecimiento de contraseña que no he solicitado?
Un mensaje de restablecimiento no solicitado suele significar que se solicitó un restablecimiento, pero no se completó. No uses sus enlaces. Abre el servicio directamente para confirmar que tu contraseña y tus datos de recuperación no han cambiado, especialmente si el mensaje dice que ya se ha realizado un cambio.
La regla que cubre todos los casos
Sea cual sea la causa del mensaje, no compartas ni uses un código que no hayas solicitado. Comprueba la cuenta mencionada a través de su app o sitio oficial. Protégela cuanto antes si siguen llegando códigos, ves actividad desconocida, compartiste el código o aprobaste un aviso que no iniciaste. Si tu problema es el contrario, un código que solicitaste y nunca aparece, consulta por qué los códigos OTP no llegan.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.









