 Tmailor
¿Puedo usar el correo temporal para los códigos de verificación OTP de forma segura? Qué funciona y qué falla
Sí, el correo temporal puede recibir muchos códigos OTP enviados por correo electrónico. Fallan cuando un sitio rechaza las direcciones desechables, el remitente se retrasa o la bandeja de entrada deja de estar disponible antes. Descubre cómo se comparan los códigos por correo con los SMS y las aplicaciones de autenticación, y qué hacer cuando un código nunca llega.
Acceso rápido
Puntos clave
Sí. Una bandeja de entrada temporal puede recibir un OTP o código de verificación cuando el servicio lo envía por correo electrónico, acepta direcciones desechables y lo entrega antes de que el mensaje o la bandeja de entrada dejen de estar disponibles. El correo temporal no puede recibir códigos SMS ni códigos de aplicaciones de autenticación. Si un sitio rechaza el correo desechable, usa una dirección a largo plazo que tú controles en lugar de intentar saltarte la restricción.
- Solo correo electrónico. El correo temporal recibe códigos enviados por correo electrónico. No tiene número de teléfono, por lo que no puede recibir mensajes de texto, llamadas de voz ni códigos generados dentro de una aplicación de autenticación.
- Tres condiciones. El servicio debe enviar el código por correo electrónico, aceptar la dirección y entregarlo mientras aún puedas abrir la bandeja de entrada.
- Una negativa es definitiva. Cuando un sitio rechaza el correo desechable o una cuenta necesitará recuperación más adelante, regístrate con un correo electrónico a largo plazo que tú controles.
- Un inicio de sesión más seguro para las cuentas que importan. Los códigos enviados por correo electrónico y por SMS son una forma débil de protección para iniciar sesión; una aplicación de autenticación es más segura y una clave de acceso resiste el phishing.
¿Puede el correo temporal recibir códigos OTP?
Sí. Un correo temporal puede recibir códigos de verificación cuando el servicio envía el código por correo electrónico. Una bandeja de entrada desechable acepta correo por la misma ruta estándar SMTP que un buzón permanente: el servicio compone el mensaje, su servidor de correo lo transfiere y el servidor de correo temporal lo acepta. Si eres nuevo en las bandejas de entrada desechables, nuestra guía sobre cómo funciona el correo temporal cubre lo básico.
Que el código te llegue depende menos del correo temporal en sí y más del remitente. El servicio decide si acepta una dirección desechable, con qué rapidez envía y cuánto tiempo permanece válido el código. El resto de esta página trata cuándo funciona la entrega, por qué fallan los códigos, cómo se comparan los códigos por correo electrónico con otros métodos de verificación y qué hacer cuando uno no llega.
OTP por correo electrónico vs OTP por SMS, aplicaciones de autenticación y claves de acceso
Un OTP por correo electrónico es un código de un solo uso enviado a una bandeja de entrada. Un OTP por SMS va a un número de teléfono. Una aplicación de autenticación (TOTP) genera el código en tu propio dispositivo, y una clave de acceso sustituye el código escrito por un inicio de sesión criptográfico. El correo temporal solo puede ayudar con el primero. Para las cuentas que te importan, una clave de acceso o una aplicación de autenticación te protege mejor que cualquier código que tenga que entregarte.
Dos funciones diferentes comparten la palabra "código". Un código enviado por correo electrónico a menudo solo confirma que controlas una dirección de correo electrónico durante el registro. Un código de inicio de sesión, en cambio, forma parte del inicio de sesión. Las directrices de identidad digital del NIST (SP 800-63B-4) indican que el correo electrónico no debe usarse para autenticación fuera de banda, mientras que los códigos que solo confirman una dirección de correo electrónico, o los códigos de recuperación, quedan fuera de esa norma. Muchos servicios siguen una división similar: envían un código por correo electrónico para confirmar una nueva dirección y luego ofrecen un teléfono, una aplicación o una clave de acceso para iniciar sesión.
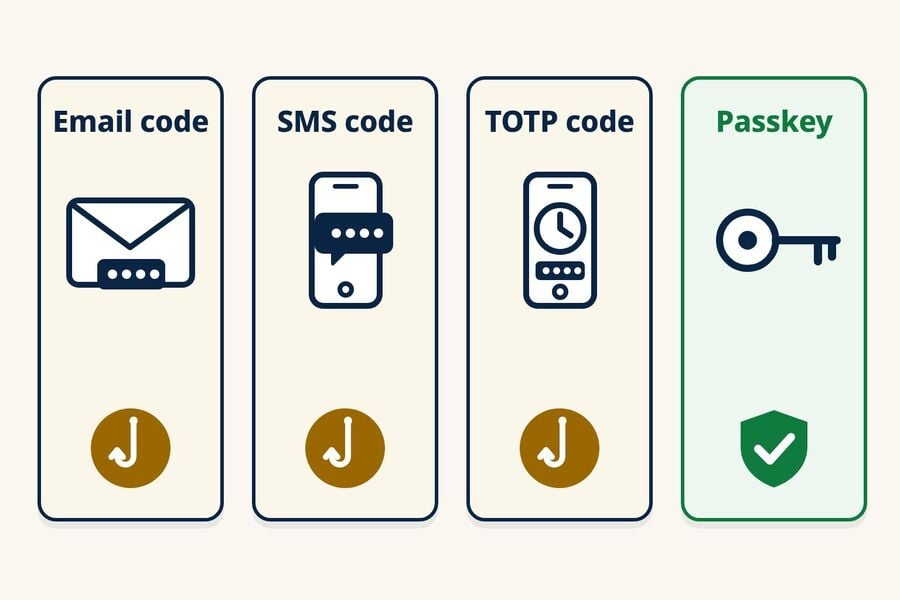
| Método | De dónde proviene el código | Principal debilidad | ¿Resistente al phishing? | ¿Puede ayudar el correo temporal? |
|---|---|---|---|---|
| OTP por correo electrónico | Enviado a una bandeja de entrada | Cualquiera que pueda abrir esa bandeja de entrada puede leer el código; puede ser objeto de phishing | No | Sí, para registros de bajo riesgo que aceptan correo desechable |
| OTP por SMS | Enviado a un número de teléfono | Intercambio de SIM, interceptación SS7, números reciclados; se puede hacer phishing | No | No. Tmailor no ofrece números de teléfono |
| Código de autenticador (TOTP) | Se genera en tu dispositivo | El código de seis dígitos aún puede ser objeto de phishing; el secreto compartido debe mantenerse protegido | No | No. Reside en una app de tu dispositivo |
| Clave de acceso | Una credencial FIDO en tu dispositivo o en tu gestor de contraseñas | Métodos de respaldo o recuperación más débiles en la cuenta | Sí | No. Está vinculada a tu dispositivo o a tu gestor de contraseñas |
Los códigos por correo electrónico, SMS y TOTP pueden ser objeto de phishing, pero sus riesgos no son idénticos. El SMS añade exposición al intercambio de SIM, a SS7 y a números reciclados; un código por correo electrónico es tan seguro como el buzón que lo recibe; y el TOTP depende de proteger el secreto compartido. Las recomendaciones públicas respaldan estas distinciones. La hoja informativa de CISA "Implementing Phishing-Resistant MFA" sitúa los códigos basados en aplicaciones por encima de los códigos por SMS o voz, a los que califica de opción de último recurso, y señala que ambos siguen siendo vulnerables al phishing. CISA afirma que los códigos basados en aplicaciones no están expuestos a intercambios de SIM ni a ataques SS7, y describe FIDO/WebAuthn como la única autenticación resistente al phishing ampliamente disponible, junto con la MFA basada en PKI. La guía de MDN sobre contraseñas de un solo uso llega a una conclusión similar: todas las formas de OTP son vulnerables al phishing, el SMS es mucho más débil que el correo electrónico frente a la interceptación, y las claves de acceso son la mejor opción para iniciar sesión en general.
Una clave de acceso es una credencial de inicio de sesión basada en los estándares FIDO, y la FIDO Alliance describe las claves de acceso como resistentes al phishing. La protección cubre el propio inicio de sesión con la clave de acceso. Si una cuenta sigue permitiendo un respaldo más débil, como un restablecimiento por SMS, ese respaldo puede seguir siendo el punto débil.
¿Por qué los sitios piden un número de teléfono en lugar de un correo electrónico?
Algunos sitios utilizan la verificación por teléfono como una señal adicional contra el abuso o como canal de recuperación. No elimina el fraude, y la recuperación por teléfono conlleva sus propios riesgos: intercambios de SIM, portabilidad de números y números reciclados. El NIST trata los códigos enviados por la red telefónica como un método "restringido" e indica a los servicios que estén atentos a señales como un cambio de SIM o la portabilidad de un número antes de confiar en ellos. Si tu objetivo es un buzón que no requiera teléfono, nuestra guía de crear un correo electrónico sin número de teléfono explica qué proveedores lo piden y cuáles no.
¿Tmailor te da un número de teléfono temporal?
No. Tmailor es un servicio de correo electrónico de solo recepción. No proporciona números de teléfono y no puede recibir SMS ni códigos de voz. Si un servicio legítimo requiere SMS, usa un número que controles y que tengas permiso para usar, o elige no continuar. Tmailor no puede completar ese paso por ti.
Evita los sitios públicos de recepción de SMS para cualquier código o cuenta que te importe. Esos sitios publican los mensajes entrantes en una página abierta por diseño, de modo que cualquiera puede leer un código destinado a ti. Los investigadores que monitorizaron 29 pasarelas públicas de SMS durante un año (Moreno y colegas, "Your Code is 0000", 2023) recopilaron más de 70 millones de mensajes enviados a 17.141 números. Los números reutilizados conllevan un segundo riesgo. Un estudio de Princeton sobre el reciclaje de números en dos operadores estadounidenses (Kevin Lee y Arvind Narayanan, eCrime 2021) encontró que 215 de los 259 números disponibles muestreados eran reciclados y vulnerables al menos a un ataque. El estudio también encontró que 171 de los 259 números estaban expuestos a la toma de control de cuentas mediante la recuperación de contraseñas en seis sitios web populares, y que 19 de los 200 números reciclados seguían recibiendo mensajes sensibles para la seguridad, como códigos de acceso, en el plazo de una semana.
Dónde encaja el correo temporal
El correo temporal es una buena opción para los códigos enviados por correo electrónico en registros de bajo riesgo: un foro, un boletín, una descarga puntual o una prueba de producto que quizá no conserves. Para una cuenta que planeas conservar, usa un correo electrónico a largo plazo y activa una aplicación de autenticación o una clave de acceso una vez configurada la cuenta. Sea cual sea el canal que use un código, no se lo des a una persona que te contacte y te lo pida. Introduce un código solo en el servicio o la app donde iniciaste la verificación.
Cuándo suele funcionar la entrega de OTP
La entrega al correo temporal funciona cuando coinciden tres cosas: el servicio envía el código por correo electrónico, acepta direcciones desechables y el servidor receptor está activo y acepta el mensaje con prontitud. Las políticas varían mucho según el sitio, así que la única señal fiable es lo que hace el sitio con tu dirección.
Lo que hace y lo que no hace un gran conjunto de dominios
Tmailor ofrece direcciones en más de 500 dominios, lo que te da la opción de una dirección temporal. Eso no garantiza la entrega ni cambia la política de correo desechable de un sitio. Si un sitio rechaza la dirección, respeta esa decisión y usa un correo electrónico a largo plazo que controles tú, en lugar de probar más direcciones desechables.
El factor de la velocidad
Los códigos OTP son sensibles al tiempo, así que el lado receptor también importa. Tmailor recibe el correo entrante a través de servidores MX de Google, de modo que los remitentes entregan a una ruta de correo ampliamente utilizada y los reintentos normales funcionan según lo previsto. Eso describe el mecanismo, no una garantía de velocidad; los detalles están en por qué Tmailor utiliza los servidores de Google para el correo entrante. Ninguna bandeja de entrada puede recibir un mensaje que el remitente aún no ha enviado.
Por qué fallan los códigos OTP
Cuando un OTP no llega a una bandeja de entrada desechable, la causa suele encajar en uno de tres grupos. Cada uno requiere una respuesta distinta, así que conviene saber a cuál te enfrentas antes de volver a intentarlo. Si tu correo temporal no recibe ningún correo, comprueba primero si faltan todos los mensajes o solo el código de un sitio. Que falte un único código suele apuntar al remitente, a su política de direcciones o al canal de entrega; que no llegue nada de varios remitentes no relacionados apunta a la bandeja de entrada o al servicio receptor.
El sitio rechaza las direcciones desechables
Algunos servicios comprueban los registros con listas internas o de terceros de dominios desechables. Pueden rechazar la dirección en el registro con un error, o aceptar el formulario y no enviar nunca el código. En cualquier caso, considéralo una decisión del sitio y usa para esa cuenta un correo electrónico a largo plazo que controles. Nuestra guía sobre por qué los sitios web rechazan dominios desechables explica cómo funciona este filtrado.
El código se retrasa o nunca se envía
Los remitentes ponen los mensajes en cola y limitan su envío, y algunos realizan comprobaciones antiabuso antes de enviar. Un servidor receptor también puede aplazar el primer intento, una técnica de control de spam llamada greylisting, de modo que el código solo llega después de que el servidor de correo del remitente lo reintente. Pulsar "reenviar" una y otra vez puede activar un tiempo de espera, y un código nuevo suele cancelar el anterior. Un retraso breve es inofensivo en una bandeja de entrada que permanece abierta, pero puede durar más que una cuenta atrás de 10 minutos.
El código se fue a otro sitio
El código puede haber ido a una dirección distinta de la que estás viendo, al correo electrónico ya registrado de una cuenta existente, o a otro canal completamente distinto, como SMS o un aviso en una app. También puede llegar un código después de que una bandeja de entrada con tiempo haya cambiado ya a una nueva dirección. Para una explicación causa por causa con notas por plataforma, consulta la guía sobre 12 razones por las que un correo electrónico OTP no llega.
Fiabilidad de los OTP según el tipo de bandeja de entrada
Aviso: Tmailor publica este blog, y Tmailor es el ejemplo de bandeja de entrada reutilizable en la comparación que aparece a continuación. También se aplican sus límites: es solo de recepción, los mensajes permanecen visibles durante unas 24 horas después de llegar, un Access Token perdido de una dirección de invitado no se puede recuperar y algunos sitios rechazan los dominios desechables de plano.
No todo el correo temporal se comporta igual para la verificación. Los factores decisivos son cuánto tiempo puedes seguir leyendo la bandeja de entrada y si puedes volver a la misma dirección más adelante. Si quieres una bandeja de entrada con tiempo rápida, el correo de Tmailor de 10 minutos comienza con una cuenta atrás de 10 minutos que puedes ampliar hasta 60 minutos restantes. Para una selección clasificada según tus necesidades, consulta el mejor correo temporal para el desglose.
| Modelo de bandeja de entrada | Cuánto tiempo puedes leerla | ¿Puedes volver más tarde? | Idoneidad para OTP | Ideal para |
|---|---|---|---|---|
| Bandeja de entrada con tiempo (correo de 10 minutos) | Una cuenta atrás, normalmente de 10 minutos; la de Tmailor se puede ampliar hasta 60 minutos restantes | Normalmente no; en Tmailor, una dirección reciente permanece en el Historial del mismo dispositivo mientras siga disponible | Vale para códigos instantáneos; arriesgado si la entrega se retrasa | Lecturas puntuales que nunca volverás a visitar |
| Bandeja de entrada reutilizable (Tmailor) | Cada mensaje permanece visible durante unas 24 horas después de llegar | Sí, en cualquier dispositivo, con el Access Token guardado | Útil cuando el sitio acepta la dirección; cubre retrasos y códigos que llegan después | Registros que quizá necesites de nuevo, flujos de varios pasos |
| Bandeja de entrada compartida pública | Varía según el proveedor | Cualquiera que conozca la dirección puede abrirla | Suele rechazarse, y el código queda visible para otros | Solo pruebas desechables de bajo riesgo |
Cuánto tiempo permanecen válidos los códigos OTP
La caducidad la fija el servicio que envía el mensaje, no tu proveedor de correo. Los códigos de inicio de sesión y registro suelen durar solo unos minutos, mientras que los enlaces de verificación por correo y los códigos de recuperación pueden durar más; por lo general, la pantalla o el propio correo indican cuánto tiempo. NIST exige que la autenticación fuera de banda conforme se complete en 10 minutos, pero esa norma cubre los pasos de inicio de sesión que cumplen su estándar, no todos los códigos enviados por correo. Considera la cuenta atrás de la pantalla como el límite real.
La vida útil del código y la del mensaje son relojes distintos. En Tmailor, un mensaje permanece visible unas 24 horas desde que llega, mientras que el código que contiene puede caducar en cuestión de minutos. Nuestra guía sobre cuánto dura el correo temporal separa la retención de mensajes de la reutilización de direcciones.
Lista de comprobación cuando no llega un OTP
Haz estas comprobaciones en orden antes de dar por hecho que el problema es el correo temporal:
- Espera a que termine el temporizador y luego reenvía una sola vez. Usa solo el código más reciente que llegue.
- Confirma la dirección y el canal. Comprueba que la dirección de la pantalla de confirmación coincide con la bandeja de entrada que estás vigilando y verifica si el servicio envió el código por SMS, mediante una notificación de la app o a un correo anterior registrado.
- Mantén la bandeja de entrada abierta. Una bandeja de entrada de Tmailor es una sola lista sin carpeta de spam, así que no hay otro lugar donde buscar. Si no sabes cuándo llegará, empieza con una dirección de correo temporal reutilizable y guarda su Token de acceso.
- Respeta un rechazo. Si el sitio rechaza la dirección o nunca le envía un código, usa para esa cuenta un correo a largo plazo que controles. Probar dirección tras dirección va contra la política del sitio y pone en riesgo la cuenta.
El centro de diagnóstico enlazado arriba en «El código se fue a otro lugar» explica cada causa en profundidad, incluidos Steam, Epic Games, Discord, Binance, Instagram y X.
Bandeja de entrada temporizada o reutilizable: cuál usar para OTP
Usa una bandeja de entrada temporizada solo cuando necesites un código inmediato y no vayas a conservar la cuenta. Usa una dirección reutilizable cuando el servicio pueda enviar verificaciones posteriores, alertas de seguridad o mensajes de restablecimiento de contraseña. Guarda el Token de acceso de forma segura: cualquiera que lo tenga puede abrir la bandeja de entrada, y el soporte no puede recuperar un Token de acceso perdido de una dirección de invitado. Si creas una cuenta gratuita de Tmailor, las direcciones que creas mientras tienes la sesión iniciada se guardan en ella, y puedes abrirlas desde Correos creados sin el token.
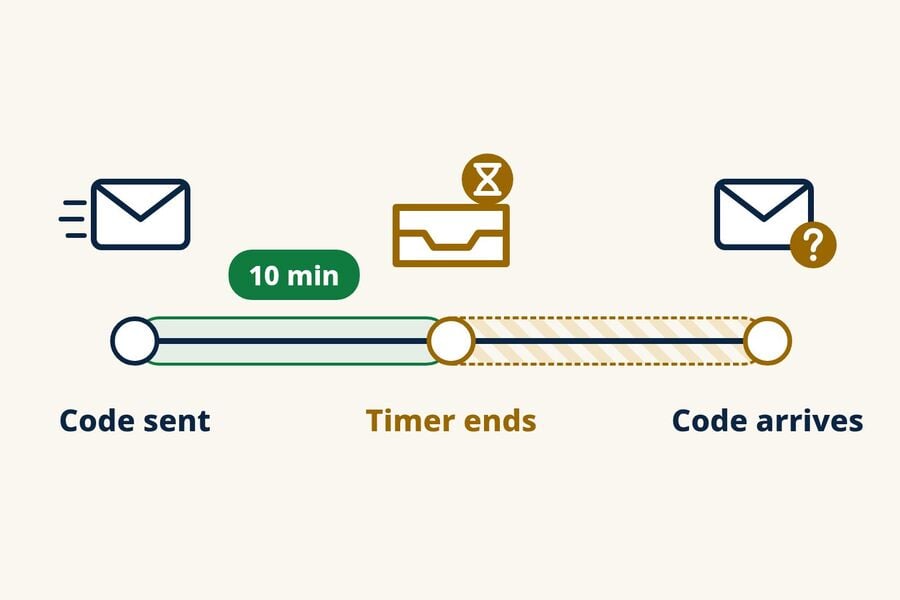
En Tmailor, al llegar al final de la cuenta atrás la página cambia a una nueva dirección; no hace que la dirección anterior desaparezca de inmediato. La dirección anterior se guarda en el Historial del mismo dispositivo y puede reabrirse mientras siga disponible, y su Token de acceso te permite reabrirla en otro dispositivo. Los mensajes que llegan permanecen visibles unas 24 horas.
Para una comparación directa sobre la cuestión de los tiempos, consulta correo temporal frente a correo de 10 minutos para OTP. Las ventajas y desventajas de seguridad y privacidad entre ambos modelos se abordan en las bandejas de entrada reutilizables versus efímeras.
Verificación en varios pasos
Algunas plataformas envían un correo de confirmación, luego un OTP aparte y después un mensaje de configuración. Con una cuenta atrás corta, puede que recibas el primero y te pierdas un OTP que llega unos minutos después. Una dirección reutilizable sigue recibiendo mensajes nuevos mientras puedas volver a abrirla.
Nueva verificación y alertas de seguridad
Las plataformas sociales y de SaaS suelen volver a verificar cuando inicias sesión desde un dispositivo nuevo. Si tu dirección original de registro ya no está disponible, no podrás completar la comprobación y podrías perder el acceso. Una dirección recuperable mantiene esa vía disponible.
Red de seguridad para restablecer contraseñas
Un correo de restablecimiento de contraseña llega a la dirección con la que te registraste. Puede que una dirección con tiempo limitado ya haya desaparecido. Una dirección reutilizable que vuelvas a abrir con su Access Token aún puede recibir un nuevo correo de restablecimiento, que después permanece visible durante unas 24 horas.
La regla sencilla
Si respondes "quizá" o "sí" a cualquiera de las dos preguntas, usa una dirección reutilizable: (1) ¿Volveré a necesitar esta dirección dentro de unos minutos? (2) ¿Querré conservar esta cuenta? Para descargas puntuales, avances de boletines y pruebas rápidas de productos, una bandeja de entrada con tiempo limitado es suficiente.
OTP en plataformas específicas
La entrega de correos electrónicos funciona igual técnicamente en todas partes, pero los sitios difieren en si aceptan direcciones desechables y en qué canal usan para los códigos. Nuestra guía de registro en redes sociales cubre esos flujos y, si una plataforma rechaza la dirección, usa un correo electrónico a largo plazo para ella. Las herramientas de IA añaden sus propios códigos de acceso; la guía de registro y códigos de acceso de ChatGPT cubre ese caso. Para comprobar con antelación dónde es probable que se rechace una dirección desechable, consulta qué sitios aceptan correo temporal.
Para qué no usar el OTP de correo temporal
El correo temporal está pensado para registros que cuidan la privacidad y cuentas de bajo riesgo, no para nada que necesites recuperar. No lo uses para banca, pagos, servicios gubernamentales, sanidad ni ninguna cuenta principal vinculada a tu identidad. Aunque llegue un código, perder el acceso al buzón puede bloquear alertas, la recuperación y verificaciones posteriores, y estos servicios pueden rechazar direcciones desechables según sus propias políticas. Para una visión más amplia de dónde encajan las bandejas de entrada desechables, consulta si los correos temporales son seguros. Este es un límite que hay que respetar, no una barrera que se pueda sortear.
Pruebas de OTP para equipos de QA y desarrollo
Los equipos que prueban sus propios flujos de registro con bandejas de entrada desechables se topan con problemas de OTP a gran escala: avalanchas de reenvíos, falta de claridad sobre a quién corresponden los fallos y códigos que llegan cuando un paso de la prueba ya ha avanzado. Las soluciones son de procedimiento: prueba con más de una dirección, limita los intentos de reenvío y registra el tiempo hasta el primer OTP como métrica para que las regresiones salgan a la luz. Una lista de verificación de riesgos OTP lista para equipos ya preparada expone el protocolo completo. Para ejecuciones automatizadas, la API temporal de Tmailor crea direcciones de solo recepción, lista los mensajes nuevos y extrae el código de un solo uso que encuentra (en la medida de lo posible), con SDKs para Python, Node.js y PHP y un servidor MCP para agentes de IA.
Preguntas frecuentes
¿Puede el correo temporal recibir códigos SMS o darme un número de teléfono?
No. El correo temporal solo recibe correo electrónico, y Tmailor no proporciona números de teléfono. Si un servicio requiere SMS, usa un número que controles y que tengas permiso para usar, o decide no continuar. Evita los sitios públicos de recepción de SMS, porque cualquiera puede leer los códigos que muestran.
¿Por qué mi OTP llega a mi correo habitual pero no a mi correo temporal?
Puede que el sitio rechace las direcciones desechables o las omita sin avisar, pero son posibles otras causas: un error tipográfico en la dirección, un código enviado al correo que ya está registrado o una entrega más lenta a esa bandeja de entrada. Comprueba primero la dirección y el canal. Si el sitio no envía a direcciones desechables, usa tu correo electrónico habitual para esa cuenta.
¿Es seguro usar correo temporal para OTP?
Es seguro para registros de bajo riesgo en los que no necesitas recuperación a largo plazo, como foros, boletines, descargas puntuales y pruebas rápidas de productos. No es apropiado para banca, gobierno, sanidad ni ninguna cuenta vinculada a tu identidad, porque necesitas un buzón que controles durante años para recuperar esas cuentas.
¿Puedo usar el OTP de correo temporal para banca o servicios financieros?
No. No uses correo temporal para cuentas bancarias o financieras. Aunque llegue un código, perder el acceso al buzón puede bloquear alertas, la recuperación o verificaciones posteriores, y el servicio puede rechazar direcciones desechables según sus políticas.
¿Cuánto tiempo suele permanecer válido un código OTP?
Depende del servicio y de la acción. Considera que los códigos de inicio de sesión y registro tienen una ventana de unos minutos, a menos que la pantalla muestre un temporizador; los enlaces de verificación por correo electrónico y los códigos de recuperación pueden durar más. La caducidad la fija el servicio que envía el código, no tu proveedor de correo electrónico.
¿Qué debo hacer si el OTP llega después de que expire mi bandeja de entrada de 10 minutos?
En Tmailor, al terminar la cuenta atrás la página cambia a una nueva dirección, pero la dirección anterior permanece en el Historial del mismo dispositivo mientras siga disponible. También puedes añadir tiempo antes de que termine la cuenta atrás, hasta 60 minutos restantes. Si puedes necesitar la dirección más adelante o en otro dispositivo, guarda su Token de Acceso o conserva la dirección en una cuenta gratuita de Tmailor; un Token de Acceso perdido de una dirección de invitado no se puede recuperar.
¿Ayuda hacer clic en "reenviar código" si el primer OTP no ha llegado?
A veces, pero solo una vez y solo después de que termine el temporizador en pantalla. Pulsar de más puede activar un tiempo de espera, y cada nueva solicitud puede cancelar el código anterior. Si el sitio rechaza las direcciones desechables, reenviar no cambiará eso; usa un correo electrónico permanente para esa cuenta.
¿Hay alguna forma de saber de antemano si una plataforma bloquea el correo temporal?
A veces. Un error explícito de registro, como "no se permite correo desechable", o las propias páginas de ayuda del sitio pueden indicártelo. No existe una lista universal de compatibilidad, y algunos sitios aceptan el formulario pero nunca envían el código, así que un directorio de sitios conocidos por bloquear el correo temporal es una ayuda para planificar, no una garantía.
¿Puedo recibir códigos OTP en una aplicación móvil de correo temporal?
Sí. Las aplicaciones de Tmailor para Android e iOS, así como el bot de Telegram, reciben el correo electrónico igual que la versión web. Si el código llega a la dirección, aparece en la bandeja de entrada del móvil. Para abrir la misma dirección en otro dispositivo, usa su Token de Acceso.
¿Qué correo temporal es el más fiable para OTP?
Para los sitios que aceptan correo desechable, la opción más fiable es una bandeja de entrada que permanezca abierta el tiempo suficiente para un código retrasado y que puedas volver a abrir más tarde, como una dirección reutilizable con un Token de Acceso guardado. Ningún proveedor de correo temporal puede hacer que un sitio acepte una dirección que rechaza.
La conclusión
Usa el correo temporal para OTP solo cuando encaje: registros de bajo riesgo que envíen códigos por correo electrónico y acepten direcciones desechables. Mantén la bandeja de entrada abierta, reenvía una vez y guarda el Token de Acceso si puedes necesitar la dirección de nuevo. Si un sitio rechaza la dirección o pide SMS, usa un correo electrónico o un número de teléfono que controles, y protege las cuentas importantes con una aplicación de autenticación o una llave de acceso. Para los registros del día a día, puedes crear un correo temporal gratuito y mantener la pestaña abierta mientras esperas.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.









