Tmailor
Correo temporal para ChatGPT: Registro, verificación y recuperación de cuenta en 2026
Una guía práctica de 2026 para usar un correo desechable en ChatGPT: cómo funciona realmente la verificación de registro e inicio de sesión, cuándo OpenAI puede seguir pidiendo un número de teléfono, y cómo una bandeja de entrada reutilizable de Tmailor permite recuperar la cuenta después de que una dirección desechable normalmente caduca. Para una cuenta de ChatGPT basada en correo electrónico, una dirección separada mantiene los mensajes de la cuenta fuera de tu bandeja de entrada principal, que es la capa de privacidad más sencilla.
Acceso rápido
Sí, el correo temporal puede funcionar para registrarse en ChatGPT en 2026 porque OpenAI sigue permitiendo crear cuentas con correo electrónico. El verdadero riesgo es la recuperación posterior: si usas una bandeja de entrada temporal que caduca, el restablecimiento de contraseñas y la verificación de inicio de sesión pueden fallar. Una bandeja de entrada reutilizable y de solo recepción es la configuración más segura.
Puntos clave
- Normalmente funciona. El registro en ChatGPT sigue admitiendo el registro por correo electrónico, así que una bandeja de entrada temporal puede funcionar, pero OpenAI no garantiza que se acepte cualquier dominio de correo desechable.
- Las comprobaciones telefónicas no son lo habitual al registrarse en ChatGPT. OpenAI afirma que la verificación telefónica no suele ser necesaria para crear una cuenta o usar ChatGPT, aunque tu primera clave API sí la requiere.
- Los códigos de inicio de sesión son independientes de la verificación del registro. OpenAI puede enviar por correo electrónico un código de un solo uso de seis dígitos o pedirte que apruebes el acceso en la app de ChatGPT. Usa solo los códigos que hayas solicitado y nunca compartas ninguno.
- Reutilizable es mejor que desechable. Una bandeja de entrada que caduca no puede recibir después un restablecimiento de contraseña ni un código de inicio de sesión, pero una dirección de Tmailor restaurada con un token de acceso sí puede.
- Conoce los límites. Evita usar direcciones de correo temporal para la facturación de ChatGPT Plus, las cuentas API o cualquier cuenta cuya pérdida te resulte costosa.
¿ChatGPT acepta correo temporal?
Respuesta corta: a menudo, sí. OpenAI afirma que la verificación telefónica no suele ser necesaria para crear una cuenta de ChatGPT, así que una bandeja de entrada temporal puede bastar para el paso de verificación por correo electrónico. Lo que OpenAI no publica es una política de aceptación de correo desechable que garantice el éxito en todos los dominios o sesiones.
Lo seguro es hablar de posibilidad, no de certeza. Si OpenAI rechaza la dirección, usa un correo electrónico permanente para una cuenta que quieras conservar; otro dominio de Tmailor puede funcionar para una prueba legítima y de bajo riesgo, pero la aceptación no está garantizada. La aceptación también varía según el servicio, y nuestra guía sobre sitios que aceptan o bloquean correo temporal explica por qué. El verdadero trabajo de planificación es la recuperación: asegúrate de poder volver a abrir la misma bandeja de entrada más adelante para los códigos de inicio de sesión y los restablecimientos.
Por qué una bandeja de entrada reutilizable es mejor que una desechable
Esta es la parte que la mayoría de las guías de correo temporal se saltan, y es la que luego pasa factura. El miedo silencioso que hay detrás de "¿debería usar un correo desechable para ChatGPT?" es en realidad "¿perderé el acceso a mi cuenta más adelante?"
Esta es la trampa de una bandeja de entrada desechable clásica. Te registras, recibes tu correo de verificación, la cuenta funciona y luego la bandeja de entrada caduca. Semanas después, ChatGPT te pide que confirmes un inicio de sesión desde un dispositivo nuevo, o se te olvida la contraseña y haces clic en "restablecer". El correo va a una dirección que ya no existe. Ahora te quedas fuera, y la mayoría de los blogs de correo temporal solo te dirán, a posteriori, que "recuerdes guardar tu contraseña".
Tmailor cubre esa carencia. Cada bandeja de entrada incluye un Access Token y un enlace de recuperación, así que puedes volver a abrir la misma dirección más adelante en la web, en un segundo teléfono o después de borrar los datos del navegador. Eso convierte una bandeja de entrada desechable en algo lo bastante duradero como para recibir más adelante un restablecimiento de contraseña o un código de inicio de sesión. Es la diferencia entre una capa de privacidad limpia y un futuro bloqueo. Si quieres conocer todas las contrapartidas de seguridad, consulta nuestro análisis de correo temporal reutilizable y de corta duración.
Limitación de solo recepción: Tmailor puede recibir los correos de verificación y recuperación de ChatGPT, pero no puede enviar ni responder correos electrónicos, y no acepta archivos adjuntos. La lista completa de límites está en la sección sobre cuándo no usar correo temporal, más abajo.
Cómo registrarse en ChatGPT con Tmailor
El paso que la mayoría de las guías omite es guardar tu token de acceso, así que no te lo saltes.
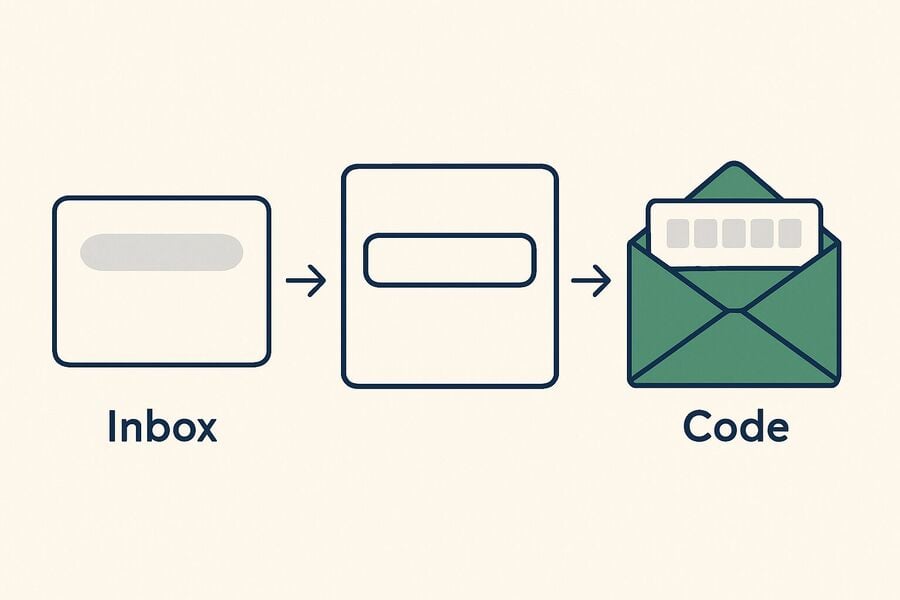
- Abre una bandeja de entrada temporal. Ve a correo temporal gratuito; se genera una dirección al instante sin registro. Cópiala.
- Inicia el registro en ChatGPT. En la página de registro de OpenAI, elige registrarte con una dirección de correo electrónico y pega tu dirección de Tmailor. En un navegador de escritorio, la extensión de Tmailor puede rellenar el campo de correo electrónico por ti.
- Confirma el correo. OpenAI envía un mensaje de verificación; ábrelo en tu bandeja de entrada de Tmailor y sigue el enlace o introduce el código.
- Establece una contraseña segura. Guárdala en un gestor de contraseñas. La necesitarás para iniciar sesión cuando ya no tengas el correo a la vista.
- Guarda tu token de acceso y tu enlace de recuperación. Este es el paso que te permite volver a abrir esta misma bandeja de entrada más adelante para restablecimientos o códigos de inicio de sesión. Guárdalo junto con la contraseña.
Esta guía trata de mantener tu bandeja de entrada principal separada y de que la recuperación siga siendo posible más adelante. La actividad de tu cuenta de ChatGPT debe cumplir igualmente los Términos de uso de OpenAI.
Verificación: registro, código de inicio de sesión y clave API
El registro en ChatGPT, las comprobaciones posteriores de inicio de sesión y la creación de la primera clave API siguen reglas diferentes. OpenAI indica que la verificación telefónica no suele ser necesaria para crear una cuenta o usar ChatGPT, que la protección del inicio de sesión puede usar la aprobación en la app o un código por correo electrónico, y que la primera clave API sigue requiriendo verificación telefónica.
Crear una cuenta de ChatGPT
El centro de ayuda de OpenAI indica que la verificación telefónica no suele ser necesaria para crear una cuenta o usar ChatGPT, aunque en algunos casos aún puede solicitarse, como al usar Codex en la aplicación de escritorio de ChatGPT. Por tanto, una bandeja de entrada temporal puede servir para la vía de registro por correo electrónico, pero OpenAI también documenta registros solo por teléfono para algunos usuarios nuevos en países compatibles, así que no todos los flujos comenzarán con el correo electrónico.
Iniciar sesión desde un nuevo dispositivo o ubicación
OpenAI puede solicitar un paso de verificación adicional en un dispositivo nuevo o no reconocido, como la aprobación en la app de ChatGPT o un código de un solo uso enviado a tu dirección de correo electrónico registrada. Si la aprobación push no está disponible, OpenAI indica que puedes elegir "Probar con correo electrónico" y recibir el código en tu bandeja de entrada. Si recibiste un código, sigue los pasos de la siguiente sección.
Generar una clave API
Este es el único caso en el que la verificación telefónica es claramente obligatoria: OpenAI la exige para tu primera clave API y envía la verificación por SMS o, en países compatibles, por WhatsApp. Una dirección de correo temporal no ayuda aquí, porque el registro en ChatGPT y la API para desarrolladores son productos diferentes con reglas distintas.
Comprobaciones basadas en el riesgo
Cíñete a lo que OpenAI documenta realmente. OpenAI publica la verificación de inicio de sesión para dispositivos nuevos o no reconocidos y también publica registros solo por teléfono para algunos usuarios nuevos en países compatibles. No publica una política sobre dominios desechables ni una lista de desencadenantes del registro, así que no tomes los informes anecdóticos como reglas fijas de la plataforma.
¿Recibiste un código de inicio de sesión temporal de ChatGPT? Qué hacer
Un código de inicio de sesión temporal de ChatGPT es una contraseña de un solo uso (OTP) de seis dígitos que OpenAI envía por correo electrónico cuando un inicio de sesión o una acción protegida de la cuenta requiere verificación. Si tú iniciaste la solicitud, introduce el código solo en la pantalla de ChatGPT o de OpenAI que abriste. Si no lo solicitaste, no lo compartas ni lo introduzcas en ningún sitio. El código por sí solo no demuestra que tu cuenta o tu correo electrónico se hayan visto comprometidos.
| Situación | Qué suele significar | Qué hacer ahora |
|---|---|---|
| Solicitaste el código | OpenAI está verificando tu inicio de sesión o un cambio en tu cuenta | Introdúcelo solo en la pantalla que abriste |
| No lo solicitaste | Puede que alguien haya intentado iniciar sesión con tu dirección de correo electrónico | No lo compartas ni lo introduzcas |
| El código caducó o nunca llegó | Los OTP tienen un tiempo limitado o el envío falló | Solicita un código nuevo y revisa el spam |
Según el artículo del Centro de Ayuda de OpenAI "¿Por qué se me pide que verifique mi inicio de sesión?", estos códigos se envían a la dirección de correo electrónico de tu cuenta, caducan rápidamente y proceden de noreply@tm.openai.com o otp@tm1.openai.com . Un remitente coincidente es una buena señal, pero una dirección visible de From no es prueba por sí sola. Los detalles específicos de OpenAI en esta sección se consultaron por última vez el 19 de octubre de 2026.
Si solicitaste el código
Introduce el código cuanto antes en la pantalla de inicio de sesión que abriste. Si ha caducado o aparece como incorrecto, solicita uno nuevo y usa solo el código más reciente, ya que los anteriores dejan de funcionar. Revisa tu carpeta de spam o correo no deseado si no llega nada. OpenAI señala que varios intentos erróneos seguidos pueden bloquear la cuenta temporalmente, así que espera a que se desbloquee en lugar de seguir probando.
Si no solicitaste el código
No compartas el código, no respondas al mensaje, no lo introduzcas ni apruebes una solicitud push desconocida. Ningún agente de soporte legítimo necesita tu código de inicio de sesión. Abre ChatGPT directamente en tu navegador o aplicación en lugar de seguir un enlace de un mensaje que no esperabas.
Un código inesperado no demuestra por sí solo que tu cuenta o tu buzón se hayan visto comprometidos, pero puede indicar un intento de inicio de sesión o de acción sobre la cuenta. Si la dirección pertenece a tu cuenta de OpenAI, protégela:
- Rechaza una notificación push desconocida. Pulsa "No, denegar acceso" si no iniciaste el inicio de sesión.
- Protege la cuenta. Cambia la contraseña y luego abre Configuración → Seguridad e inicio de sesión para activar un método de autenticación multifactor (MFA) disponible, como una aplicación de autenticación, la aprobación por push, un código por SMS o WhatsApp, o una clave de acceso.
- Revisa las sesiones. Usa "Cerrar sesión en todos los dispositivos" si ves sesiones que no reconoces; OpenAI indica que puede tardar hasta 30 minutos en cerrar todas las sesiones.
El código de inicio de sesión enviado por correo electrónico que se describe aquí es una verificación que OpenAI activa por su cuenta, no un método MFA que actives en la configuración.
Un correo de verificación de registro es distinto de un OTP de inicio de sesión. El artículo de OpenAI "He recibido un correo de verificación que no solicité" indica que no se crea ninguna cuenta a menos que se apruebe el enlace de verificación, por lo que un correo de registro no solicitado puede ignorarse. Si lo aprobaste por error, puedes solicitar su eliminación a través del Portal de Privacidad de OpenAI.
Si ChatGPT usa tu dirección de Tmailor
OpenAI envía el código solo a la dirección de correo electrónico de tu cuenta. Si esa dirección es una bandeja de entrada de Tmailor, el código llega ahí y a ningún otro sitio, así que restaura la dirección exacta antes de pedir un código nuevo.
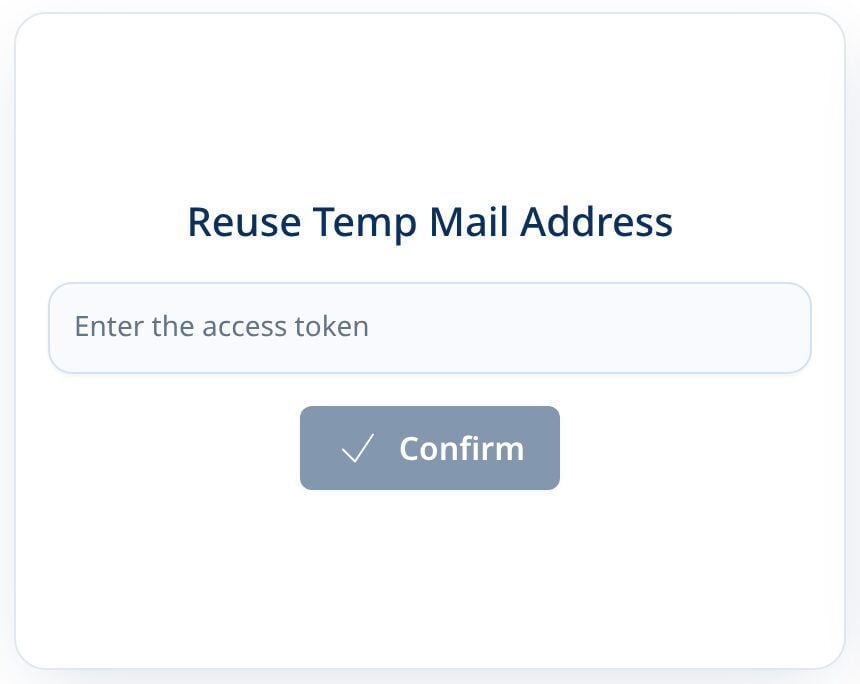
Pega tu access token en la página Reuse Address de Tmailor, confirma y luego solicita un código nuevo a ChatGPT. Los códigos de OpenAI caducan mucho antes que la ventana de 24 horas de los mensajes de Tmailor, así que usa el código nuevo de inmediato. Sin el access token, esa bandeja de entrada no se puede restaurar y no podrás recibir códigos de inicio de sesión para un dispositivo nuevo.
Correo temporal reutilizable y recuperación de la cuenta
Registrarse es la parte fácil; la verdadera cuestión es si la misma bandeja de entrada sigue funcionando para ti semanas después. Aquí es precisamente donde una dirección reutilizable se diferencia de una desechable por diseño y no por suerte.
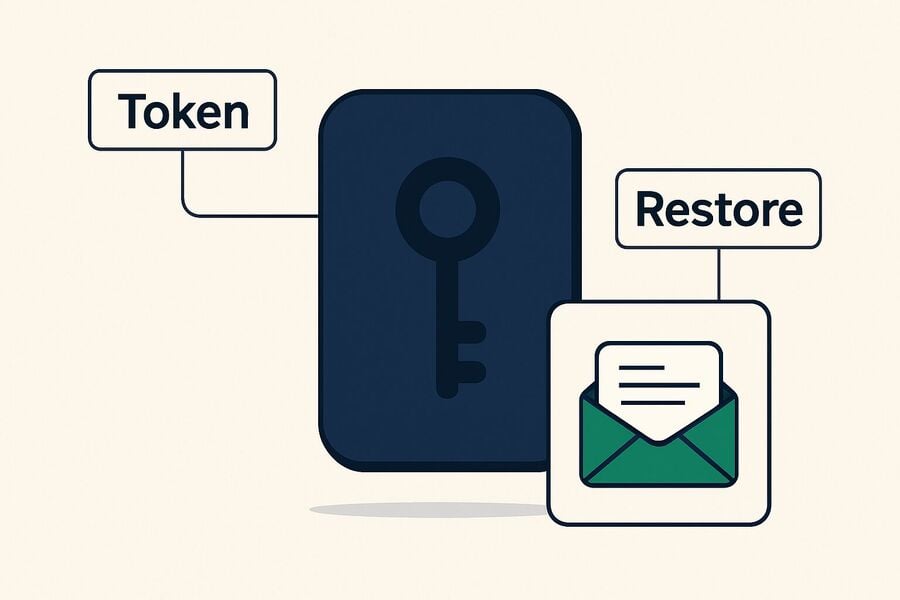
Como una dirección de Tmailor persiste y puede restaurarse con tu Access Token, cualquier correo que OpenAI le envíe después, como un enlace de restablecimiento de contraseña o un código de un solo uso para iniciar sesión desde un nuevo dispositivo, llega a esa misma bandeja de entrada en cuanto la vuelves a abrir. Una dirección desechable que ya ha caducado no puede recibir esos mensajes, y así es como la gente acaba bloqueada permanentemente en cuentas que creó con prisas.
Dos notas prácticas. Primero, actúa con rapidez ante los códigos sensibles al tiempo: los mensajes recibidos se conservan durante 24 horas, así que un enlace de restablecimiento que ignores durante un día desaparecerá. Segundo, para una dirección de invitado tu Access Token sirve como método de recuperación; si lo pierdes, la bandeja de entrada no podrá restaurarse. Para eliminar ese único punto de fallo, crea una cuenta gratuita de Tmailor antes de generar la dirección: mientras tienes la sesión iniciada, la dirección se guarda en la cuenta y puedes reabrirla desde Emails Creados en cualquier dispositivo, incluso sin el token. Si alguna vez un mensaje de verificación o recuperación tarda o no llega, nuestra guía sobre correo temporal para OTP cubre las causas y soluciones habituales.
Qué recopila OpenAI y los ajustes que conviene cambiar primero
Una dirección de correo temporal mantiene tu bandeja de entrada principal al margen, pero no cambia el tratamiento de datos a nivel de producto de OpenAI. OpenAI afirma que recopila información de la cuenta, los prompts y archivos que envías, datos de uso, información del dispositivo y datos generales de ubicación, y que puede usar el contenido de ChatGPT para mejorar sus modelos a menos que te opongas.
- Desactiva el entrenamiento. En Configuración → Controles de datos, desactiva la opción que permite que tus conversaciones mejoren el modelo. OpenAI afirma que las nuevas conversaciones seguirán apareciendo en tu historial, pero no se usarán para entrenar ChatGPT.
- Usa el Chat temporal para cualquier cosa sensible. Estos chats no aparecen en tu historial, y OpenAI afirma que puede conservar una copia hasta 30 días por motivos de seguridad.
- Elimina las conversaciones antiguas periódicamente y revisa cualquier aplicación de terceros o GPT conectado que ya no uses.
Si prefieres comparar enfoques, nuestro artículo sobre Ocultar mi correo electrónico frente al correo temporal sopesa las dos formas principales de mantener tu dirección real privada al registrarte.
Usa una bandeja de entrada separada para cada herramienta de IA
ChatGPT rara vez es el único asistente que la gente prueba. Entre Claude, Gemini, Grok, Copilot y el resto, cada registro es otra empresa que guarda tu correo electrónico y otro flujo de correos de producto. El enfoque limpio es mantener una única bandeja de entrada separada y reutilizable para las herramientas de IA, alejada de tu dirección principal, en lugar de crear identidades desechables para cada una.
De ese modo, los correos de marketing, los códigos de acceso y los avisos de los proveedores se quedan en un mismo lugar que controlas, y tu bandeja de entrada personal permanece limpia. Para una guía más amplia entre proveedores, consulta nuestro correo temporal para herramientas de IA. Para mantener varias bandejas de entrada organizadas a la vez, la vista de múltiples bandejas de Tmailor ayuda.
Para que quede claro: esto va de separación y privacidad. Mantén cada cuenta veraz y dentro de los Términos de uso de OpenAI.
Cuándo no deberías usar correo temporal para ChatGPT
Aquí la honestidad te sirve más que un discurso de ventas. Límites de Tmailor: es solo de recepción, no puede responder a mensajes de soporte, no acepta archivos adjuntos y borra los mensajes recibidos tras unas 24 horas. Restaurar una dirección de invitado requiere su Access Token, y un Access Token perdido no se puede recuperar. Eso hace que un correo temporal sea la herramienta equivocada cuando perder el acceso a la dirección resultaría caro. Usa un correo electrónico permanente que controles para:
- ChatGPT Plus o Pro: los recibos de facturación, los avisos de fallo de pago y el soporte de suscripción necesitan una bandeja de entrada duradera.
- La API de OpenAI: el uso de la API puede implicar facturación, y OpenAI requiere verificación telefónica cuando generas tu primera clave de API.
- Cuentas de equipo o de trabajo, y cualquier cosa relacionada con el trabajo con clientes.
- Historial de conversaciones que te importa: instrucciones personalizadas, chats guardados y configuraciones de GPT que odiarías perder.
Una buena regla general: usa correo temporal para la evaluación y luego traslada cualquier cuenta que quieras conservar a un correo electrónico que controles directamente. OpenAI solo ofrece cambios de correo electrónico de autoservicio para usuarios elegibles en la configuración de ChatGPT en la web, y esa opción no te ayuda en absoluto si ya estás bloqueado fuera del buzón original.
Resolución de problemas
| Síntoma | Causa probable | Qué hacer |
|---|---|---|
| El correo de verificación nunca llega | Entrega lenta o esa dirección no funcionó en esta sesión | Espera hasta 2 minutos y actualiza la bandeja de entrada. Si sigue fallando y la cuenta importa, usa un correo electrónico permanente en su lugar. |
| No llega el código de inicio de sesión del nuevo dispositivo | Estás revisando una bandeja de entrada nueva, no la original | Restaura primero la dirección original con tu Access Token y luego solicita el código de nuevo. |
| Recibiste un código de inicio de sesión que no solicitaste | Un intento de inicio de sesión o una acción de cuenta puede haber usado tu dirección de correo electrónico | No lo compartas ni lo introduzcas. Si la dirección pertenece a tu cuenta de OpenAI, cambia tu contraseña, activa MFA y cierra las sesiones que no reconozcas. |
| El correo de restablecimiento de contraseña no llega | La bandeja de entrada original caducó o se restauró una dirección incorrecta | Restaura la dirección exacta de registro con tu Token de Acceso; si ya no existe, la recuperación de la cuenta por correo electrónico ya no es posible. |
| OpenAI pide un número de teléfono | Estás creando una clave de API, o este flujo pide más que el correo electrónico | Para una primera clave de API es necesaria la verificación telefónica. Para el registro en ChatGPT, una bandeja de entrada temporal no puede completar un paso por teléfono, así que continúa solo con un número que controles si quieres seguir adelante. |
| Dominio rechazado al registrarse | Esta dirección no funcionó en esa sesión | Usa un correo electrónico permanente para una cuenta que quieras conservar, o un dominio personalizado si necesitas un dominio que controles. |
| Cuenta bloqueada o marcada tras el registro | Revisión de seguridad o problema con la cuenta | Sigue las indicaciones de recuperación de OpenAI y espera a que se resuelva el estado de la cuenta antes de volver a intentarlo. |
| Perdiste tu token de acceso | Token de acceso no guardado antes de cerrar | Una bandeja de entrada de invitado no se puede restaurar. Si la dirección está guardada en tu cuenta de Tmailor, inicia sesión y ábrela desde Correos Creados. La próxima vez, guarda el token de acceso en un gestor de contraseñas al registrarte. |
| Usaste por error el inicio de sesión de Google/Apple | La cuenta no está vinculada en absoluto al correo temporal | Inicia sesión con el método que se usó originalmente para esa cuenta. Si necesitas una cuenta separada para un fin legítimo, sigue los términos de OpenAI y elige desde el principio el método de inicio de sesión previsto. |
Preguntas frecuentes
¿ChatGPT bloquea las direcciones de correo desechable?
No como norma documentada de la plataforma. OpenAI no publica una política sobre correo desechable que garantice la aceptación ni el rechazo, así que trátalo como algo que observas y no como algo con lo que puedes contar: una dirección puede aceptarse hoy y rechazarse más adelante. Si se rechaza una dirección, usa un correo electrónico permanente para cualquier cuenta que necesites conservar.
¿Necesito un número de teléfono para registrarme en ChatGPT?
Normalmente no. OpenAI indica que la verificación telefónica no suele ser necesaria para crear una cuenta o usar ChatGPT, por lo que la verificación por correo electrónico normalmente basta. La verificación telefónica sigue siendo necesaria para tu primera clave API; puede solicitarse en algunos casos, como Codex en la aplicación de escritorio de ChatGPT, y algunos usuarios nuevos en países compatibles solo ven la opción de registro por teléfono.
¿Puedo usar un correo temporal para restablecer la contraseña de ChatGPT?
El correo de restablecimiento solo puede llegar a una dirección desechable si puedes volver a abrir la misma bandeja de entrada. Una bandeja de entrada de Tmailor restaurada con tu token de acceso puede hacerlo, siempre que la dirección siga existiendo; por eso una bandeja de entrada reutilizable es más segura para las cuentas que conservas.
¿Puedo recibir códigos de verificación de inicio de sesión de ChatGPT con correo temporal?
Sí, cuando restauras la dirección original. OpenAI envía por correo un código de un solo uso para algunos inicios de sesión, como desde un dispositivo o una ubicación nuevos, y ese código llega a la bandeja de entrada con la que te registraste en cuanto la vuelves a abrir con tu token de acceso. Solicita el código después de restaurar la dirección e introdúcelo de inmediato, porque los códigos de OpenAI caducan mucho antes de que termine la ventana de mensajes de 24 horas de Tmailor.
¿Por qué recibí un código de verificación temporal de ChatGPT que no solicité?
Probablemente el código se generó por un intento de inicio de sesión o una acción en la cuenta de ChatGPT que usó tu dirección de correo electrónico. No compartas ni introduzcas un código que no hayas solicitado, y no apruebes una solicitud push desconocida. Un código por sí solo no demuestra que se haya accedido a tu cuenta o a tu buzón. Si la dirección pertenece a tu cuenta de OpenAI, abre ChatGPT directamente, cambia tu contraseña, activa la MFA y cierra las sesiones que no reconozcas.
¿Debería usar una dirección de correo temporal para ChatGPT Plus?
No. Plus es un plan de pago, y tanto la facturación como la recuperación de la cuenta dependen de una bandeja de entrada que seguirás controlando más adelante. OpenAI solo ofrece cambios de correo electrónico de autoservicio para usuarios elegibles en la configuración de ChatGPT en la web, y esa opción no sirve de nada una vez que ya te han bloqueado el acceso al buzón original. Usa una dirección permanente para cualquier cuenta de pago.
¿Qué pasa si pierdo mi token de acceso de Tmailor?
Si creaste la dirección como invitado, esa bandeja de entrada concreta no se puede restaurar sin el token de acceso, y cualquier recuperación que dependa de ella se pierde. Si la dirección está guardada en tu cuenta gratuita de Tmailor, inicia sesión y ábrela desde Correos Creados, donde también puedes emitir un nuevo token. En cualquier caso, guarda el token de acceso en un gestor de contraseñas antes de depender de la dirección para algo importante.
¿Usar correo temporal va contra las normas de OpenAI?
Usar un correo electrónico aparte para proteger tu bandeja de entrada principal es una práctica normal de privacidad. Aun así, debes usar ChatGPT conforme a los Términos de uso de OpenAI. El objetivo del correo temporal aquí es separar la bandeja de entrada y planificar la recuperación, no cambiar lo que la cuenta puede hacer.
Conclusión
ChatGPT puede funcionar con un correo temporal porque el registro sigue girando en torno al correo, pero la versión más segura de esa configuración es una dirección reutilizable de Tmailor que puedas volver a abrir más tarde para códigos de inicio de sesión y restablecimientos. Mantén tu curiosidad separada de tu identidad y conserva la posibilidad de recuperar la cuenta. Toma un correo electrónico temporal gratuito y pruébalo.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.