Correo temporal para Cursor AI: registro limpio, OTPs fiables y reutilización privada
Usa el correo temporal para Cursor AI cuando necesites una bandeja de entrada privada de prueba para registrarte o para un entorno de pruebas. Una dirección de Tmailor reutilizable puede recibir el correo de verificación de Cursor cuando se acepta el dominio, mientras que la reutilización basada en token mantiene la misma bandeja de entrada disponible para verificaciones posteriores y otras comprobaciones de correo relacionadas con la cuenta. Para trabajos de programación de pago, en equipo o a largo plazo, cambia a un correo electrónico o alias permanente.
Acceso rápido
Resumen / Puntos clave
- El registro en Cursor.com puede funcionar con una bandeja de entrada desechable cuando el dominio es aceptado y llega el correo de verificación; no des por hecho que ningún dominio temporal funcionará.
- Un servicio con dominios diversificados y un enrutamiento MX estable aumenta el éxito de los OTP y te permite cambiar de dominio si una ruta está limitada.
- Guarda el token de acceso para poder reabrir la misma bandeja de entrada más adelante para la reverificación u otras comprobaciones de correo relacionadas con la cuenta: continuidad de la dirección sin un rastro de datos a largo plazo.
- Si un código se atasca: cambia de dominio, reenvíalo una vez y sigue la bandeja de entrada en directo en la web, Android, iOS y Telegram. Tmailor muestra todos los mensajes entrantes en una sola lista, así que no hay carpeta de spam que revisar.
- El correo temporal mantiene tu evaluación privada; no es una forma de restablecer los límites de uso de pago, que están vinculados a tu cuenta, no a tu correo electrónico.
Por qué el «correo temporal para Cursor AI» necesita un flujo de trabajo limpio
Cursor.com es un popular editor de código asistido por IA, y este flujo de trabajo depende de que el correo de verificación llegue a la dirección que introduces al registrarte. Los desarrolladores recurren a una bandeja de entrada desechable para evaluar la herramienta, probar nuevos flujos de trabajo o mantener un entorno de desarrollo aislado separado de su identidad personal, sin atraer meses de secuencias de bienvenida y correo promocional. El flujo de trabajo solo resulta limpio cuando el código llega de verdad, así que el objetivo es una entrega fiable, no solo una dirección desechable.
La gente busca este flujo de trabajo como correo temporal para Cursor AI, correo temporal para Cursor, correo temporal Cursor o correo temporal de Cursor; la cuestión práctica detrás de todas ellas es la misma: el dominio receptor debe ser aceptado y el correo de verificación debe llegar mientras la bandeja de entrada sigue abierta.
El problema habitual con las direcciones genéricas «desechables» es la entrega inestable de los OTP: una rotación agresiva de dominios, registros MX mal posicionados o dominios ya marcados por los formularios de registro pueden provocar códigos que no llegan o un aviso de «no autorizado». La solución es un proveedor diseñado para la fiabilidad, además de una breve lista de comprobaciones de higiene. Para los fundamentos del correo desechable, consulta el correo temporal en 2026, y para la mecánica de los OTP detrás de cada registro, lee qué funciona y qué falla con OTP.
Por qué la entregabilidad decide si el código llega
La entregabilidad es la suma del DNS, la reputación de IP, la ubicación de los MX y el comportamiento del filtrado en el lado receptor, no simplemente «si el correo llegó». Un servicio de correo temporal que termina el correo entrante en una infraestructura de confianza y bien mantenida recibe los OTP más rápido y de forma más constante, lo cual importa sobre todo en ecosistemas de herramientas para desarrolladores donde los filtros antiabuso están atentos. Tres factores técnicos marcan la diferencia:
- MX en infraestructura de confianza. Los proveedores que enrutan el correo entrante a través de plataformas importantes con buena reputación registran menos rebotes y una propagación más rápida. Consulta por qué los servidores de Google ayudan con la entrega.
- . Cientos de dominios rotativos pero bien gobernados reducen la probabilidad de que todas las opciones estén limitadas por tasas simultáneamente.
- Diseño solo de recepción. Minimizar la actividad saliente mantiene la huella limpia y la reputación del dominio estable, incluso a gran escala.
Cuando estos factores coinciden, los OTP para herramientas como Cursor.com tienden a "simplemente funcionar". Cuando no lo hacen, el artículo sobre por qué los sitios bloquean dominios de correo temporal explica los filtros a los que te enfrentas.
Una configuración limpia y repetible de Cursor.com + Correo temporal
Utiliza este flujo de trabajo de cinco pasos para mejorar las probabilidades de que Cursor AI El mensaje de verificación llega rápidamente. Abrir una bandeja de entrada desechable nueva, activar el paso de verificación de registro en Cursor AI, recuperar el mensaje rápidamente, terminar la configuración de la cuenta y luego guardar el Access Token para que la dirección siga siendo reutilizable más tarde.
Paso 1: Genera una bandeja de entrada nueva y limpia
Crea una nueva dirección desechable, favoreciendo un servicio con un catálogo de dominios amplio e infraestructura estable, y mantén la pestaña del navegador abierta. Acércalo con una mentalidad de privacidad y expectativas realistas sobre ventanas de retención cortas. En un navegador de escritorio, la extensión de Tmailor mantiene la dirección en tu barra de herramientas y puede rellenarla en el formulario de registro desde el menú del botón derecho.

Paso 2: Abre Cursor.com, regístrate y solicita el código
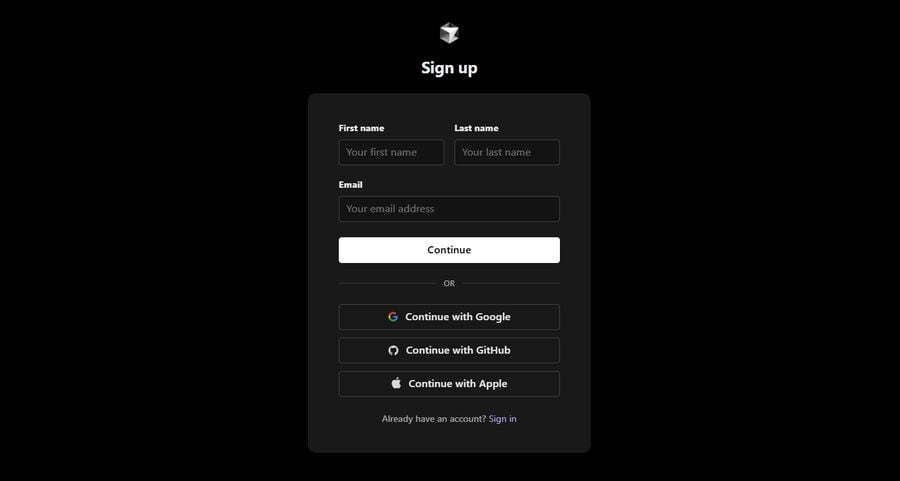
Introduce la dirección temporal en la Cursor AI Página de registro y activa el paso de verificación por correo electrónico que aparece en tu flujo actual. Mantente en el mismo dispositivo y dentro de la misma ventana de tiempo para evitar desviaciones de sesión y no pulsar el botón en spam; un reenvío tras una breve espera es suficiente.
Paso 3: Recuperar el OTP con rapidez
Vuelve a la pestaña de tu bandeja de entrada y espera entre 5 y 60 segundos. Si tu proveedor soporta varios canales, míralos juntos: web, aplicación móvil y bot de mensajería. Para crear y capturar instantáneamente desde el chat, recibir correo temporal en Telegram es útil cuando cambias de dispositivo.
Paso 4: Verificar y completar lo básico del perfil
Usa el mensaje de verificación para finalizar la cuenta, luego guarda el Token de Acceso ahora para poder reabrir la misma bandeja de entrada más adelante. Ese token es tu clave para la continuidad, y el patrón completo se cubre en la sección de reutilización de tokens a continuación.
Paso 5: Guarda la información de recuperación y etiqueta la bandeja de entrada
Registra dónde guardaste el token (gestor de contraseñas o notas seguras) y etiqueta la dirección con algo como "Cursor AI-dev-sandbox" para evitar confusiones después. Si estabas conectado a una cuenta gratuita de Tmailor cuando creaste la dirección, también se guarda en tu lista de Correos Creados, así que puedes abrirla sin el token. Si solo necesitas un buzón para un cheque desechable, compara los compromisos con el correo de 10 minutos y elige el que se ajuste al trabajo.
Resolución de problemas Cursor AI OTPs (Soluciones rápidas que ayudan)
La mayoría Cursor AI Los problemas OTP se resuelven con uno de cuatro movimientos: reenviar una vez, rotar a otro dominio, intentar desde otro canal de recuperación o esperar a que pase un poco de aceleración. Trabaja en orden antes de asumir que la dirección es el problema.
- ¿No hay código después de ~90 segundos? Activa un solo reenvío y luego cambia a otro dominio: la diversidad de dominio es tu red de seguridad, y un pool bien gestionado hace que el intercambio sea sencillo.
- ¿"No autorizado" o desajuste de sesión? Empieza de nuevo en una ventana privada nueva y mantén todo en una sola sesión. Si el flujo saltó entre dispositivos o ventanas, reinicia desde la sesión original en lugar de mezclar contextos.
- ¿Llega el código, pero el paso de verificación ha caducado? Estos mensajes suelen ser urgentes: solicita uno nuevo y mira la bandeja de entrada en directo en la web, Android, iOS y Telegram para que lo veas en cuanto llegue.
- ¿Aún nada? El dominio puede estar bloqueado o retrasado en algún punto de la cadena de entrega; elige otro dominio y vuelve a intentarlo en breve. Los patrones detrás de estos bloqueos se desglosan en en la guía de fiabilidad OTP.
Por qué la reutilización basada en tokens cambia el juego
La reutilización basada en tokens te permite reabrir la misma dirección desechable semanas después, incluso tras cerrar la pestaña, para mantener una identidad consistente para Cursor AI mientras conservas la privacidad de la bandeja de entrada desechable. Eso importa más de lo habitual aquí: la ayuda oficial de Cursor dice que una cuenta está vinculada a una sola dirección de correo electrónico y que esa dirección no puede cambiarse después, así que la dirección que usas al registrarte es más importante de lo que parece.
- Continuidad de la dirección sin crear un rastro personal permanente.
- Compatibilidad con verificaciones posteriores y otros correos relacionados con la cuenta.
- Rotación ordenada: retira una identidad cuando quieras, sin reiniciarla cada vez.
Domina el patrón de reutilizar tu dirección temporal y evitas el clásico problema de "he perdido la bandeja de entrada" que arruina tantos registros de prueba.
Notas sobre rendimiento y fiabilidad que importan a los desarrolladores
Los ingenieros son escépticos, y deberían serlo. A gran escala, cuatro propiedades distinguen una bandeja de entrada temporal que supera de forma fiable los flujos de registro de otra que se atasca:
- MX en una infraestructura de confianza global reduce los falsos positivos y los retrasos de los OTP entrantes.
- Una gobernanza de dominios de alta calidad —un amplio conjunto (más de 500 dominios) con una rotación sensata e historiales limpios— reparte el riesgo.
- La arquitectura de solo recepción evita los vaivenes negativos de reputación que puede provocar la actividad saliente.
- La recuperación desde múltiples puntos en la web, Android, iOS y un bot de mensajería te ayuda a detectar los OTP allí donde trabajes.
¿Qué capa de identidad encaja con Cursor AI?
Para un Cursor AI registro, la capa de identidad adecuada depende de cuánto tiempo esperes mantener la cuenta y de si después habrá facturación o acceso de equipo. El correo temporal es lo más sólido para verificaciones de bajo riesgo y corta duración; una dirección permanente que tú controlas es más segura cuando esperas continuidad a largo plazo.
Divulgación: Tmailor gestiona este blog y el servicio de correo temporal mencionado a lo largo de este artículo.
Limitaciones: Tmailor es solo de recepción (no puede enviar correos y los archivos adjuntos entrantes se eliminan, así que no puedes recibir archivos), los mensajes permanecen visibles durante unas 24 horas desde su llegada, la bandeja de entrada no tiene carpeta de spam ni filtros personalizados, y un token de acceso perdido de una dirección de invitado no se puede recuperar.
| Característica / Caso de uso | Correo temporal bien gestionado (dominios diversificados, MX de confianza) | Bandeja de entrada desechable genérica (pocos dominios) | Alias personal (enmascaramiento/retransmisión de correo) |
|---|---|---|---|
| Consistencia en la entregabilidad de OTP | Alta (buen MX + conjunto de dominios) | Variable | Alta (vinculada a tu buzón) |
| Continuidad de la dirección (reutilizar la misma dirección) | Sí, mediante la reutilización del token | Poco frecuente/poco claro | Sí (el alias persiste) |
| Retención de mensajes | Corta (~24 h por diseño) | Muy corta (a menudo de 10 a 60 min) | Larga (tu buzón principal) |
| Capacidad de envío | No (solo recepción) | No | Sí (a través de tu proveedor principal) |
| Variedad de dominios | Cientos (rotación según sea necesario) | Pocos | No aplicable |
| Velocidad de configuración | Segundos | Segundos | Minutos (requiere configuración del proveedor) |
| Ideal para | Sandboxes, pruebas, OTP, herramientas de desarrollo | Registros de bajo riesgo | Cuentas a largo plazo que necesitan continuidad |
Una bandeja de entrada temporal sólida es difícil de superar para flujos de trabajo de corta duración como hackathons, pruebas de concepto y ensayos de CI. Si estás probando los correos de registro para tu propia aplicación, la API de Correo Temporal de Tmailor crea direcciones y devuelve códigos de verificación a tus scripts de prueba, y su servidor MCP permite que los agentes de IA en Cursor hagan lo mismo con los flujos que tú gestionas. Si te comprometes a largo plazo con facturación y equipos, un alias personal o un buzón secundario dedicado puede tener más sentido; y para necesidades mixtas, puedes combinar ambos.
Seguridad e higiene de la privacidad (qué hacer realmente)
- Guarda el token de acceso en el momento en que lo recibes: es la forma de reabrir la dirección exacta más adelante.
- Mantén las ventanas de OTP ajustadas. Recupera y aplica los códigos en menos de un minuto y evita acumular reenvíos.
- Segmenta las identidades. Usa direcciones desechables distintas para cada herramienta para reducir el riesgo de correlación y de bloqueos entre servicios.
- Entiende la retención. Ten en cuenta que los mensajes caducan rápidamente, así que captura lo que necesites ahora; la guía de Temp Mail en 2026 establece las expectativas correctas.
- Recíbelo en el móvil cuando cambies de dispositivo con frecuencia, para que un OTP nunca caduque mientras estás lejos de tu escritorio.
- Evita enviar desde la bandeja de entrada. Que sea solo de recepción es una ventaja que mantiene limpia tu reputación y reduce tu huella.
- Mantén los datos de la cuenta exactos. Cursor AI’s Los términos exigen que la información de la cuenta sea precisa y esté actualizada, así que usa el correo temporal para pruebas de bajo riesgo y sandboxes, no para suplantación, disputas de facturación ni para volver tras una sanción.
Perspectivas de futuro: identidad desechable para herramientas de desarrollo
Los ecosistemas de desarrolladores siguen endureciendo los controles de abuso mientras siguen apoyándose en el correo electrónico para crear identidad, y esa tensión favorece a los proveedores con reputaciones impecables e infraestructura cercana al hardware. Espera más fricción para los dominios de baja confianza y registros más fluidos para servicios con enrutamiento limpio, dominios diversificados y arquitectura sin envío: OTP más rápidos y menos reintentos cuando estás concentrado en tu editor. Si también pones en marcha otras herramientas de IA, la misma estrategia se aplica a correo temporal de ChatGPT.
Preguntas frecuentes
¿Puedo usar una bandeja de entrada desechable para registrarme en Cursor.com?
Sí, puede funcionar cuando el Cursor AI acepta el dominio receptor y llega el correo de verificación. Si un código no aparece en un minuto, solicita que se reenvíe y luego prueba con otro dominio de Tmailor.
Si cierro el navegador, ¿perderé el acceso a la bandeja de entrada?
No si guardaste el token de acceso. Con la reutilización basada en token, puedes volver a abrir la dirección exacta más adelante para la verificación y la recuperación. El método completo está en Reutilizar tu dirección de correo temporal.
¿Y si el Cursor AI OTP nunca llega?
Solicita un solo reenvío y luego cambia a otro dominio. Además, prueba otra vía de recuperación: web, móvil o bot de mensajería. La ruta de chat por correo temporal en Telegram es cómoda cuando estás lejos del portátil.
¿Cuánto tiempo permanecen los mensajes en la bandeja de entrada?
Poco tiempo por diseño, así que planea copiar los códigos de inmediato. Tmailor guarda los mensajes durante unas 24 horas antes de que se eliminen automáticamente, lo cual basta para registrarse pero no para almacenarlos a largo plazo.
¿Es seguro usar una bandeja de entrada temporal para herramientas de desarrollo?
Para pruebas, entornos de prueba e identidades secundarias, sí, siempre que mantengas el token seguro, minimices los reenvíos y respetes los términos de cada herramienta. Para facturación a largo plazo y uso en equipo, un alias persistente o un buzón secundario dedicado es la mejor opción.
¿Un correo temporal permite eludir los Cursor AI’s límites de pago?
No. Un correo temporal solo mantiene tu evaluación privada y tu bandeja de entrada limpia. Cursor AI Los planes, el uso y la facturación se gestionan a través del Cursor AI sistema de cuentas y facturación; un correo nuevo no es una forma legítima de restablecer los límites de pago ni de evitar cargos.
¿Cuál es la ventaja de la diversidad de dominios?
La diversidad de dominios aumenta las probabilidades de que al menos una ruta sea rápida y sin limitaciones. Si un dominio parece lento o filtrado, cámbialo rápido: un gran conjunto de opciones es tu red de seguridad contra bloqueos transitorios.
¿Puedo enviar correos desde la bandeja de entrada temporal?
No. Que solo reciba es intencionado: protege la reputación del dominio y mantiene tu rastro de identidad pequeño, lo que mejora la fiabilidad del OTP.
¿Y si necesito un buzón de muy corta duración en su lugar?
Utiliza una configuración de corta duración, como una dirección de una dirección postal de 10 minutos, cuando estés seguro de que no volverás a necesitar esa dirección. Si hay alguna posibilidad de que la verifiques más adelante, elige la reutilización basada en token.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.