Tmailor
Co dělat, když se vaše e-mailová adresa objevila v úniku dat
Upozornění na únik samo o sobě neznamená, že se někdo dostal do vašeho e-mailového účtu. Zde se dozvíte, jak upozornění ověřit, zjistit, co s vaší adresou uniklo, a provést jen kroky, které tomu odpovídají.
Rychlý přístup
Co dělat, když se vaše e-mailová adresa objevila při úniku dat
To, že se vaše e-mailová adresa objeví při úniku dat, samo o sobě neznamená, že se někdo dostal do vašeho e-mailového účtu. Nejprve ověřte upozornění na oficiálních webových stránkách společnosti a zjistěte, co dalšího bylo odhaleno. Pokud uniklo heslo, změňte ho všude, kde jste ho použili, a zapněte silnější ochranu přihlašování. Pokud unikly údaje o kartě, bankovním účtu nebo o sociálním zabezpečení, postupujte podle příslušných kroků banky, úvěrové kanceláře nebo IdentityTheft.gov.
- Pouze e-mailová adresa: očekávejte více spamu a phishingu cíleného na vás. Není to důkaz, že někdo přistoupil k vaší schránce.
- Heslo odhalené nebo označené jako kompromitované: změňte ho na postiženém účtu a na všech ostatních účtech, kde jste použili stejné heslo.
- Známky převzetí účtu neznámá přihlašovací data, změněné údaje o obnovení, pravidla přeposílání, která jste nevytvořili, zprávy, které jste neodeslali): použijte proces obnovy hacknutého účtu od svého poskytovatele e-mailu.
- Odhalené údaje o kartě, bankovním účtu, sociálním zabezpečení nebo dokladu totožnosti: postupujte podle konkrétních kroků pro tato data, ne podle obecného e-mailového seznamu.
Jak zjistit, zda se vaše e-mailová adresa objevila při úniku dat
Potvrďte oznámení prostřednictvím oficiálních webových stránek nebo aplikace dotčené společnosti, poté zkontrolujte důvěryhodnou službu pro vyhledávání úniků a upozornění na uložená hesla. Žádná jednotlivá služba neobsahuje všechny úniky, proto si také přečtěte oznámení o incidentu od společnosti, abyste zjistili, která data byla spolu s vaší adresou odhalena.
Ověřte oznámení, aniž byste použili jeho odkazy
Oznámení o úniku jsou oblíbeným převlekem phishingu, proto neklikejte na odkazy ani nevolejte na telefonní čísla uvedená ve zprávě. Národní centrum kybernetické bezpečnosti Spojeného království (NCSC) doporučuje kontaktovat organizaci prostřednictvím jejích oficiálních webových stránek nebo aplikace. Zadejte adresu sami nebo otevřete aplikaci, kterou už používáte, a pak vyhledejte stránku společnosti věnovanou incidentu nebo článek podpory.
Hledejte popis incidentu od společnosti a kategorie dat, u kterých uvádí, že byla zasažena, například e-mailové adresy, hesla, telefonní čísla nebo platební údaje. Pokud je oznámení vágní, zeptejte se podpory společnosti oficiálním kanálem, jaká data o vás byla zasažena.
Zkontrolujte Have I Been Pwned a upozornění na uložená hesla
Have I Been Pwned je bezplatná služba pro vyhledávání úniků, kterou provozuje bezpečnostní výzkumník Troy Hunt. Zadáte e-mailovou adresu a služba vypíše známé úniky ve své datové sadě, které tuto adresu obsahují. V jejích častých dotazech se uvádí, že vyhledávání e-mailů se nezaznamenává, a nabízí bezplatné upozornění „Notify me“, které se zasílá pouze na sledovanou adresu.
Čistý výsledek neznamená, že vaše adresa nikdy neunikla. Have I Been Pwned může hlásit pouze úniky, které má zaindexované, a některé datové sady se zpracovávají jinak nebo se nikdy veřejně neobjeví.
Vaše nástroje pro ukládání hesel mohou také označit odhalená hesla. Google Password Manager má funkci Password Checkup, která hlásí uložená hesla jako odhalená, opakovaně použitá nebo slabá. Na iPhonu sekce Zabezpečení v aplikaci Hesla identifikuje slabá nebo kompromitovaná hesla, včetně hesel zjištěných při známých únicích dat. Někteří další správci hesel nabízejí podobné monitorování. Google doporučuje otevřít Password Checkup přímo pro ověření upozornění, místo abyste klikli na odkaz v oznámení, což je dobrý zvyk u jakéhokoli bezpečnostního varování.
Co uniklo, určuje, co byste měli dělat
Přizpůsobte svou reakci datům, která byla odhalena. Uniklá e-mailová adresa většinou zvyšuje riziko phishingu, uniklé heslo vyžaduje nová hesla a uniklé finanční údaje nebo údaje o sociálním zabezpečení vyžadují kroky u banky a úvěrové kanceláře.

| Odhaleno spolu s vaším e-mailem | Hlavní riziko | Co dělat |
|---|---|---|
| Pouze e-mailová adresa | Více spamu, phishingu a pokusů o vydávání se za vás | Nahlaste phishing, dávejte pozor na zprávy související s únikem a udržujte svá hesla jedinečná |
| Heslo nebo hash hesla | Někdo se přihlásí k tomuto účtu nebo k jiným účtům, kde jste heslo znovu použili | Změňte heslo všude, kde jste ho použili, a přidejte přístupový klíč nebo MFA |
| Telefonní číslo, domácí adresa nebo datum narození | Propracovanější phishing a pokusy vydávat se za vás před týmy podpory nebo u vašeho operátora | Buďte ostražití ohledně hovorů a SMS a zvažte nastavení PIN kódu ke svému účtu u mobilního operátora |
| Údaje o kartě, bance, sociálním zabezpečení nebo průkazu totožnosti | Podvodné transakce nebo nové účty založené na vaše jméno | Kontaktujte svou banku nebo vydavatele karty, zvažte zmrazení úvěru a řiďte se pokyny na IdentityTheft.gov |
Telefonní číslo, adresa nebo datum narození ještě neznamenají, že přijde výměna SIM karty. Tyto údaje však usnadňují sociální inženýrství a Federální obchodní komise (FTC) uvádí, že nastavení PIN kódu nebo hesla k účtu u mobilního operátora může pomoci zablokovat neoprávněné změny.
Pokud firma uvede, že byly odhaleny hashe hesel
Mnoho firem ukládá hesla jako hashe, nikoli jako čitelný text. Pokud oznámení o úniku uvádí, že byly odcizeny hashe hesel, postupujte podle pokynů firmy k resetování a toto heslo změňte všude, kde jste ho znovu použili. Hašování může snížit šanci, že heslo půjde obnovit, ale ochrana závisí na metodě hašování, jejím nastavení a na tom, jak silné vaše heslo bylo. Nepředpokládejte, že hashované heslo je buď okamžitě čitelné, nebo trvale v bezpečí.
Pokud upozornění zmiňuje stealer log nebo malware
Některá upozornění na únik pocházejí z „stealer logů“, což jsou přihlašovací údaje shromážděné malwarem na infikovaném zařízení, nikoli zkopírované z firemní databáze. Pokud upozornění výslovně uvádí toto, aktualizujte a proskenujte postižené zařízení důvěryhodným bezpečnostním softwarem a poté změňte citlivá hesla ze zařízení, o kterém víte, že je čisté. Běžný únik u firmy sám o sobě neznamená, že váš telefon nebo počítač obsahuje malware.
Pokud bylo heslo odhaleno nebo znovu použito
Jednejte rychle, když bylo heslo odhaleno, protože někdo mohl tuto kombinaci e-mailu a hesla vyzkoušet na postiženém účtu nebo na jiných stránkách. Změňte ho na postiženém účtu a poté ho nahraďte všude jinde, kde ho stále používáte.
Změňte ho na postiženém účtu
Přihlaste se tak, že adresu stránky zadáte sami, ne přes odkaz v e-mailu, a nastavte si nové heslo, které je dlouhé a jedinečné. IdentityTheft.gov také doporučuje změnit uživatelské jméno, pokud to stránka umožňuje. Pokud se nemůžete přihlásit, kontaktujte firmu a zeptejte se, jak účet obnovit nebo zrušit.
Když jste přihlášeni, zkontrolujte, zda nedošlo ke změnám, které jste neprovedli, zejména na nákupních nebo finančních stránkách. Podívejte se na doručovací adresu, uložené karty, propojené účty a nedávné objednávky nebo transakce.
Nahraďte ho všude, kde jste ho znovu použili
Každý další účet, který stále používá uniklé heslo, je ohrožen, i když tato služba nebyla napadena. Dále změňte tato hesla, počínaje účty, které mohou odemknout jiné služby nebo ohrozit peníze či citlivé informace:
- Vaše e-mailové účty, protože tam chodí odkazy na resetování hesla pro téměř vše ostatní
- Bankovní, platební a investiční účty
- Nákupní stránky, které ukládají kartu
- Sociální sítě, cloudové úložiště a účty u telefonních operátorů
Pokud vaše hlavní e-mailové heslo nebylo znovu použito, nebylo označeno a nevykazuje žádnou neobvyklou aktivitu, nemusí být na prvním místě. Změňte ho, když je stejné jako heslo k napadenému webu nebo se objeví ve vlastním upozornění na únik.
Správce hesel to usnadňuje tím, že pro každý účet vytváří a ukládá jiné heslo. Někteří správci hesel dokážou také označit uložená hesla, která se opakují nebo jsou známá jako odhalená. Správce hesel nezabrání tomu, aby firma byla napadena, ale jedinečná hesla brání tomu, aby jedno uniklé heslo odemklo jiné účty.
Přepněte na přístupový klíč nebo přidejte silnější ochranu přihlašování
Pokud stránka podporuje přístupové klíče, zvažte, že některý použijete místo hesla. Jinak použijte jedinečné heslo a zapněte vícefaktorové ověřování (MFA). Pro důležité účty je silnější volbou autentizační aplikace nebo bezpečnostní klíč. Kódy zasílané textovou zprávou stále přidávají ochranu, ale FTC varuje, že nemusí zabránit výměně SIM karty.
Než odstraníte starý způsob přihlašování, ověřte, že záložní e-mailovou adresu, záložní telefonní číslo, záložní kódy a důvěryhodná zařízení máte pod kontrolou. Nevypínejte ověřování textovou zprávou, dokud není jiná metoda nastavena a funkční, jinak se můžete z účtu zamknout.
Pokud existují známky toho, že někdo přistoupil k vašemu e-mailovému účtu
Únik u jiné firmy nemusí nutně znamenat, že někdo přistoupil k vaší schránce. Níže uvedené kroky platí pouze v případě, že zaznamenáte známky převzetí e-mailového účtu, například:
- Nemůžete se přihlásit, nebo se vám bez vašeho zásahu změnilo heslo či uživatelské jméno
- Upozornění na přihlášení ze zařízení nebo míst, která neznáte
- E-mailové adresy pro obnovu nebo telefonní čísla, která jste nepřidali
- Odeslané zprávy, které jste nenapsali, nebo přátelé hlásící podivné e-maily od vás
Obnovte účet prostřednictvím svého poskytovatele
Použijte oficiální stránku pro obnovu účtu svého poskytovatele, na kterou se dostanete zadáním její adresy nebo otevřením jeho aplikace. Jakmile se znovu přihlásíte, změňte heslo, odhlaste se ze všech ostatních relací a zařízení a zapněte MFA, pokud bylo vypnuté. FTC také doporučuje aktualizovat bezpečnostní software a provést kontrolu.
Zkontrolujte zařízení, údaje pro obnovu, pravidla přeposílání a připojené aplikace
Útočník může změnit nastavení, která mu zachovají přístup, nebo mu po resetování hesla posílat kopie vašich zpráv. Pokyny Googlu pro napadené účty uvádějí níže uvedené kontroly; použijte odpovídající bezpečnostní a poštovní nastavení, která nabízí váš vlastní poskytovatel.

- Zařízení a relace: zkontrolujte nedávnou bezpečnostní aktivitu a odeberte každé zařízení, které neznáte.
- Údaje pro obnovu: opravte každou e-mailovou adresu pro obnovu, telefonní číslo nebo jméno účtu, které jste nenastavili.
- Přeposílání, filtry a delegáti: smažte pravidla přeposílání, filtry a delegáty pošty, které jste nevytvořili. Zkontrolujte složky Odeslaná pošta a Smazaná pošta, zda v nich nejsou zprávy, které někdo jiný odeslal nebo přečetl.
- Připojené aplikace: odeberte aplikace třetích stran s přístupem k vašemu účtu, které neznáte nebo už nepoužíváte.
Varujte své kontakty, pokud byly odeslány zprávy
Pokud někdo odeslal poštu z vašeho účtu, řekněte to svým kontaktům, aby neklikali na odkazy ani nereagovali na žádosti o peníze, které vypadají, že přicházejí od vás.
Pokud byly odhaleny údaje o kartě, bance nebo sociálním zabezpečení
Finanční údaje a údaje o identitě vyžadují kroky, které nové heslo nevyřeší. Kroky v této části vycházejí z pokynů FTC na IdentityTheft.gov a týkají se Spojených států. Jinde se obraťte na národní úřady pro kybernetickou kriminalitu, ochranu dat a úvěrové zpravodajství ve své zemi a také na svou banku.
Kreditní nebo debetní karta
Kontaktujte vydavatele své karty na čísle uvedeném na zadní straně karty nebo na výpisu, nikoli na čísle z hlášení o narušení. Požádejte o zrušení karty a vystavení nové. Zkontrolujte nedávné transakce, nahlaste ty, které neznáte, a aktualizujte automatické platby s novým číslem karty.
Bankovní nebo investiční účet
Sdělte své bance nebo makléřské firmě, co se stalo, a použijte kontaktní údaje, o kterých už víte, že jsou pravé. IdentityTheft.gov doporučuje účet uzavřít a otevřít nový, ale řiďte se konkrétními pokyny své instituce. Poté pravidelně kontrolujte transakce a aktualizujte automatické platby.
Číslo sociálního zabezpečení
Odhalené číslo sociálního zabezpečení lze zneužít k otevření úvěru, podání daňového přiznání nebo získání práce na vaše jméno. Toto jsou hlavní ochranné kroky:
- Zmrazte si úvěr u Equifax, Experian a TransUnion. Každou kancelář musíte kontaktovat zvlášť. Zmrazení je zdarma, platí až do jeho zrušení a neovlivňuje vaše úvěrové skóre. Zřídit ho může kdokoli kdykoli, ale nejdůležitější je, když unikne vaše číslo sociálního zabezpečení nebo jiné údaje o identitě. Blokuje nové úvěrové účty; nezastaví však zneužití stávajících karet nebo účtů.
- Zvažte upozornění na podvod. Počáteční upozornění je zdarma, trvá jeden rok a stačí jeden hovor: kancelář, kterou kontaktujete, musí sdělit zbylým dvěma.
- Zkontrolujte si své kreditní zprávy na AnnualCreditReport.com, kde si můžete každý týden zdarma online prohlédnout zprávy od všech tří agentur.
- Přijměte bezplatné sledování úvěru, pokud vám ho napadená společnost nabízí. Sledování vás upozorní na aktivitu ve vašich zprávách, ale neblokuje podvody tak jako zmrazení.
- Získejte PIN na ochranu identity od IRS. Pomáhá zabránit tomu, aby někdo jiný použil vaše číslo sociálního zabezpečení k podání podvodného federálního daňového přiznání, a každý rok se vygeneruje nový IP PIN.
- Prověřte si svou pracovní historii v účtu my Social Security a zjistěte, zda někdo nepoužil vaše číslo k nějakému zaměstnání.
Pokud najdete účty, dluhy nebo daňová přiznání, která neznáte, nahlaste je na IdentityTheft.gov. Stránka na základě toho, co se stalo, sestaví osobní plán nápravy.
Informace o dítěti
Pokud bylo odhaleno číslo sociálního zabezpečení dítěte nebo jiné identifikační údaje, může rodič nebo zákonný zástupce požádat u každé agentury o bezplatné zmrazení úvěru dítěte. Každá agentura má pro nezletilé vlastní postup, který se liší od zmrazení pro dospělé.
Informace o řidičském průkazu, pasu nebo zdravotním pojištění
Pokud byly odhaleny informace z řidičského průkazu, kontaktujte státní úřad pro motorová vozidla a zeptejte se, zda může číslo označit nebo vydat náhradní doklad. Pokud bylo odhaleno pouze číslo vašeho amerického pasu, ministerstvo zahraničí uvedlo, že nedoporučuje hlásit pas jako ztracený nebo odcizený; udělejte to jen tehdy, pokud je fyzický pas nebo pasová karta skutečně ztracena nebo ukradena, protože nahlášení ho zruší. Pokud byly odhaleny informace o Medicare, Medicaid nebo zdravotním pojištění, kontaktujte program nebo pojišťovnu na čísle, o kterém víte, že je skutečné, a zkontrolujte své nároky a výpisy s vysvětlením dávek, zda neobsahují péči, kterou jste neobdrželi. Pokud jsou některé z těchto informací zneužity, nahlaste to na IdentityTheft.gov.
Dávejte pozor na phishing s tématem úniku dat
Podvodníci používají skutečné úniky jako návnadu a tyto zprávy mohou dorazit dlouho poté, co se o úniku psalo ve zprávách. Mezi běžná témata patří „bezpečnostní aktualizace“, která po vás chce přihlášení, nabídka odškodnění, naléhavá změna hesla a varování, že vaše data jsou na prodej na dark webu. Rada FTC k poslednímu z nich platí pro všechny: neklikejte na odkaz ani nevolejte telefonní číslo uvedené ve zprávě. Přejděte přímo na stránky nebo do aplikace společnosti.
Buďte opatrní u ověřovacích kódů nebo e-mailů pro obnovení hesla, které jste si nevyžádali. Mohou znamenat, že někdo zadal vaši adresu do přihlašovacího nebo obnovovacího formuláře, ale neprokazují, že dotyčný zná vaše heslo. Kód nesdílejte ani žádost neschvalujte. Zkontrolujte nedávnou bezpečnostní aktivitu účtu a změňte heslo, pokud je znovu použité, označené jako kompromitované nebo doprovázené známkami neoprávněného přístupu.
Nahlaste phishing tlačítkem pro nahlášení ve své e-mailové aplikaci, aby se zlepšily její filtry. V USA nahlaste podvody na ReportFraud.ftc.gov a použijte IdentityTheft.gov, pokud někdo vaše údaje skutečně zneužil.
Pokud účet patří vaší práci nebo škole
Pokud je napadená adresa nebo účet spravován zaměstnavatelem nebo školou, kontaktujte jejich IT nebo bezpečnostní tým schváleným kanálem a před změnou nastavení spravovaných organizací postupujte podle jejich pokynů. Oznámení sdílejte pouze s oprávněným týmem nebo adresou pro hlášení, ne s širokou skupinou kolegů nebo spolužáků.
Snižte svou expozici před dalším únikem
Nemůžete zabránit tomu, aby byl každý podnik napaden, ale můžete omezit, kolik jeden únik odhalí a jak daleko se rozšíří. Jedinečná hesla uložená ve správci hesel zabrání tomu, aby jeden únik odemkl další účty. Microsoft také doporučuje mít oddělené e-mailové adresy, například jednu pro přátele a rodinu a druhou pro online účty.
U nízkorizikových registrací, jako jsou newslettery, kupony a jednorázová stahování, udrží samostatná adresa vaši hlavní schránku mimo další seznam zákazníků. Trvalý alias se hodí pro účty, které si chcete ponechat, zatímco dočasná e-mailová adresa se hodí pro jednorázové registrace; naše srovnání dočasných e-mailových aliasů vysvětluje tyto kompromisy.
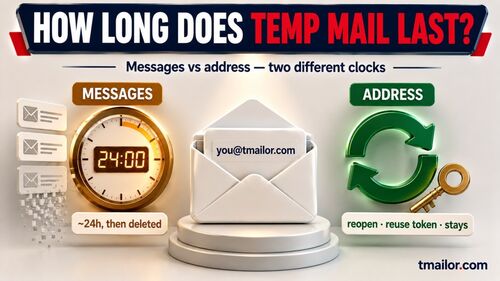
Dočasná pošta neopraví únik, který už nastal, a není určena pro bankovnictví, práci, zdravotní péči, obnovu účtu ani žádný účet, který potřebujete mít trvale. Tmailor je pouze pro příjem, nepřijímá přílohy a zprávy maže přibližně 24 hodin po jejich doručení. Některé stránky navíc dočasné adresy blokují.
Tento průvodce popisuje, co dělat po úniku dat. Pokud chcete snížit svou expozici před dalším únikem, přečtěte si si, jak dočasná pošta omezuje to, co může únik dat odhalit.
Často kladené otázky
Co znamená, když byla moje e-mailová adresa nalezena při úniku dat?
Znamená to, že se vaše e-mailová adresa objevuje v datech spojených s nahlášeným únikem nebo jiným odhaleným datovým souborem. Samo o sobě to neznamená, že byl váš e-mailový účet napaden. Prohlédněte si výsledek vyhledávání nebo oznámení společnosti a zjistěte, co dalšího bylo odhaleno, například heslo, telefonní číslo nebo platební údaje.
Musím změnit heslo k e-mailu, když unikla jen moje adresa?
Ne nutně. Pokud je vaše heslo k e-mailu jedinečné, nebylo součástí úniku a váš účet nevykazuje žádnou neobvyklou aktivitu, únik samotné adresy nové heslo nevyžaduje. Změňte ho, pokud jste ho kdekoli znovu použili, pokud ho nějaký nástroj pro správu hesel označí nebo pokud uvidíte známky převzetí účtu.
Může mi někdo hacknout e-mail jen na základě mé e-mailové adresy?
Samotná e-mailová adresa nikomu nepřinese přístup k vašemu účtu. Rizika plynou z toho, co s ní útočníci dělají: posílají phishingové zprávy, zkoušejí hesla uniklá při jiných únikech nebo se vydávají za vás před týmy podpory. Jedinečné heslo spolu s MFA nebo přístupovým klíčem výrazně snižuje pravděpodobnost, že tyto pokusy uspějí.
Mám po úniku změnit nebo smazat svou e-mailovou adresu?
Většinou ne. Vaše adresa je už známá mnoha službám i kontaktům a její nahrazení je spousta práce za malý bezpečnostní přínos. Zabezpečení účtu jedinečným heslem a MFA ho ochrání lépe. Nová adresa může mít smysl, pokud se spam nebo phishing na té staré stanou neúnosnými.
Je bezpečné Have I Been Pwned používat?
Have I Been Pwned je dlouho fungující bezplatná služba bezpečnostního výzkumníka Troye Hunta a v jejích FAQ se uvádí, že vyhledávání e-mailů se nezaznamenává. Vyhledávání úniků žádá pouze e-mailovou adresu, ne heslo. Jako u každého webu zadejte adresu raději sami, místo abyste klikali na odkaz v nečekané zprávě.
Co když je únik nebo uniklé heslo staré několik let?
Stará data z úniků mohou dál kolovat, proto heslo nahraďte všude, kde se ještě používá. Pokud jste ho všude změnili už dávno, zkontrolujte, jaká další data únik obsahoval a zda některý účet nevykazuje známky zneužití. Únik samotné adresy vyžaduje hlavně obezřetnost vůči phishingu, kdežto odhalené finanční údaje, číslo sociálního zabezpečení nebo identitní údaje mohou stále vyžadovat odpovídající ochranná opatření.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.