Jak funguje e-mail: SMTP, DNS a proč existuje dočasná e-mailová schránka
Většina lidí používá e-mail každý den, aniž by věděla, co se odehrává mezi kliknutím na "Odeslat" a okamžikem, kdy se zpráva objeví v něčí schránce. Pochopení této cesty — přes SMTP servery, DNS vyhledávání a MX záznamy — přesně ukazuje, proč služby dočasné e-mailové pošty fungují tak, jak fungují.
Rychlý přístup
Tento průvodce vysvětluje e-mailovou infrastrukturu od základů: protokoly, které přenášejí zprávy přes internet, záznamy, které serverům říkají, kam doručit poštu, a jak se služby napojují na tento systém, aby vytvářely dočasné schránky, které fungují okamžitě a bez registrace. Pro praktický přehled o tom, co je dočasná pošta a kdy ji použít, si přečtěte kompletní průvodce dočasnou e-mailem.
Stručná historie e-mailu — od ARPANETu po dočasnou poštu
Příběh e-mailu začíná v roce 1971, kdy Ray Tomlinson, pracující na ARPANETu Ministerstva obrany USA, poslal první elektronickou zprávu mezi dvěma stroji. Jeho klíčovou inovací byl symbol "@", který odděloval uživatelské jméno od hostitelského počítače — konvence, která přežila nezměněná více než padesát let.
Během 80. a 90. let se e-mail rozšířil z výzkumných laboratoří do každodenního života. Desktopoví klienti jako Eudora a Microsoft Outlook poprvé umožnily uživatelům osobních počítačů přístup k elektronické poště. Koncem 90. let pak bezplatné webmailové služby — Hotmail v roce 1996, Yahoo Mail v roce 1997 a nakonec Gmail v roce 2004 — učinily e-mail univerzálně dostupným každému s prohlížečem a připojením k internetu.
Univerzální přístup však přinesl univerzální problémy. Ke konci 2000. let se spam stal drtivou většinou veškerého e-mailového provozu na světě. Phishingové útoky byly stále sofistikovanější. Úniky dat odhalily stovky milionů e-mailových adres. Tyto rostoucí hrozby vytvořily poptávku po nové kategorii služeb: dočasném e-mailu. První poskytovatelé dočasných schránek se objevili v polovině 2000. let a tento koncept se vyvinul ve vyspělý nástroj ochrany soukromí, který dnes používají miliony lidí. O úplném vývoji viz Evoluce dočasné pošty.
Cesta e-mailu — krok za krokem
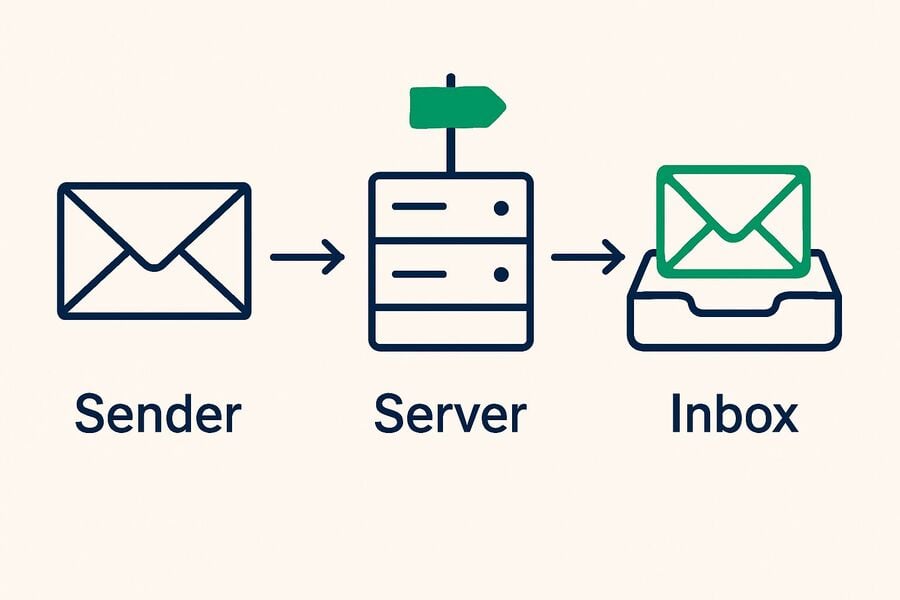
Odeslání e-mailu působí okamžitě, ale zpráva prochází několika systémy, než dorazí do cíle. Zde je, co se skutečně děje, rozdělené do čtyř kroků.
Krok 1 — Stisknete Odeslat: z e-mailového klienta na SMTP server
Když v Gmailu, Outlooku, Thunderbirdu nebo jiném e-mailovém klientovi napíšete zprávu a stisknete "Odeslat", váš klient se připojí k odchozímu poštovnímu serveru pomocí protokolu zvaného SMTP — Simple Mail Transfer Protocol. Toto spojení obvykle používá port 587 (se šifrováním STARTTLS) nebo port 465 (s implicitním TLS).
Váš klient se autentizuje na SMTP serveru pomocí vašeho uživatelského jména a hesla a poté zprávu předá. V tuto chvíli e-mail opustil vaše zařízení a za jeho doručení nyní odpovídá server.
Krok 2 — Vyhledání v DNS: kam tento e-mail směřuje?
SMTP server musí zjistit, kam vaši zprávu doručit. Udělá to tak, že se v systému doménových jmen (DNS) dotáže na MX záznam — záznam Mail Exchanger — domény příjemce.
Například pokud posíláte na someone@gmail.com, SMTP server se DNS zeptá: "Který server zpracovává e-maily pro gmail.com?" DNS odpoví něčím jako alt1.gmail-smtp-in.l.google.com — to je adresa příchozího poštovního serveru Googlu. MX záznam je v podstatě pokyn k přesměrování, který říká: "doručuj veškerou poštu pro tuto doménu na tento server."
Tento systém MX záznamů je základem, který umožňuje dočasnou poštu, ale k tomu se ještě dostaneme.
Krok 3 — Doručení mezi servery: SMTP relay
Váš odesílající SMTP server se připojí k příchozímu SMTP serveru příjemce (tomu určenému v MX záznamu) a provede SMTP handshake – strukturovaný rozhovor, při kterém oba servery ověřují identitu, vyjednávají šifrování a přenášejí zprávu. Šifrování TLS chrání obsah e-mailu během tohoto přenosu mezi servery.
Pokud první MX server není dostupný, odesílající server přejde na sekundární MX záznamy (většina domén uvádí více MX záznamů pro redundanci). Pokud jsou všechny servery nedostupné, e-mail se zařadí do fronty k opakovanému pokusu. Po několika neúspěšných pokusech během hodin či dnů obdrží odesílatel oznámení o nedoručení.
Krok 4 — Uložení ve schránce: IMAP a POP3
Jakmile přijímající server zprávu přijme, uloží e-mail a čeká, až příjemce zkontroluje svou schránku. E-mailový klient příjemce načítá zprávy pomocí jednoho ze dvou protokolů:
IMAP (Internet Message Access Protocol): Synchronizuje e-maily mezi více zařízeními. Zprávy zůstávají na serveru a jakákoli vaše akce (přečtení, smazání, přesun) se projeví všude. To používají Gmail, Outlook a většina moderních služeb.
POP3 (Post Office Protocol 3): Stahuje e-maily do jednoho zařízení a obvykle je ze serveru maže. Dnes méně běžné, ale stále se používá v některých konfiguracích, kde je preferováno lokální úložiště.
Součásti e-mailové zprávy
Každý e-mail je víc než jen text, který vidíte. Pod povrchem nese strukturovaná data, která serverům říkají, jak zprávu směrovat, zobrazovat a zpracovávat.
Hlavičky: Metadata včetně polí From, To, Subject, Date a Message-ID. Jsou to směrovací instrukce, které každý server v doručovacím řetězci čte a podle nich jedná.
Skryté hlavičky: Pole jako Return-Path (kam se posílají odrazy), Received (řetězec ukazující každý server, kterým e-mail prošel) a Authentication-Results (výsledky kontrol SPF, DKIM a DMARC). Ve většině e-mailových klientů nejsou vidět, ale odhalují celou cestu zprávy.
Tělo: Vlastní obsah, formátovaný buď jako prostý text, HTML, nebo obojí (multipart/alternative). Většina moderních e-mailů je v HTML, proto vidíte formátovaný text, obrázky a klikatelné odkazy.
Přílohy: Soubory kódované pomocí MIME (Multipurpose Internet Mail Extensions). MIME kóduje binární soubory do textově bezpečných formátů, které mohou projít textovou infrastrukturou e-mailu.
Jak se dočasná pošta napojuje na tuto infrastrukturu
Tady se všechno propojuje. Služby dočasné pošty nepoužívají samostatný, proprietární systém — přímo se zapojují do standardní e-mailové infrastruktury popsané výše. Proto adresy dočasné pošty přijímají skutečné e-maily ze skutečných serverů: jsou to skutečné e-mailové adresy, jen s odlišným životním cyklem.
Catch-all MX záznamy — okamžité generování adres
Když tmailor.com zaregistruje doménu (například example-temp.com), nastaví její MX záznam tak, aby ukazoval na přijímací server Tmailor. Klíčové je, že server je nastaven jako „catch-all“ — přijímá e-maily zaslané na jakoukoli adresu v dané doméně, bez ohledu na to, zda byla adresa předem vytvořena.
Proto okamžitě získáte funkční adresu dočasné pošty. Adresu není třeba „vytvářet“ v tradičním smyslu. MX záznam říká internetu: „veškerý e-mail pro tuto doménu posílejte na náš server,“ a server přijme vše, co dorazí. Když navštívíte tmailor.com a vidíte náhodně vygenerovanou adresu, tato adresa už funguje, protože MX záznam domény už směruje veškerou poštu na server Tmailor. Podrobnější technické vysvětlení najdete catch-all a náhodné aliasy.
Žádný odchozí SMTP = pouze příjem
Služby dočasné pošty nastavují MX záznamy (pro příjem), ale nenastavují záznamy SPF, DKIM ani DMARC pro odchozí odesílání. Tyto autentizační záznamy používají e-mailové servery k ověření, že odesílající server je oprávněn odesílat e-maily jménem domény.
Bez nich by jakýkoli e-mail odeslaný z domény dočasné pošty neprošel autentizačními kontrolami a skončil by ve spamu — nebo by byl rovnou odmítnut. Dočasná pošta je tedy určena pouze pro příjem: je to záměrná volba designu, ale zároveň skutečné omezení. Tmailor nemůže odesílat ani odpovídat a povolení odchozí pošty by vedlo k rychlému zablokování jeho domén.
Model pouze pro příjem s sebou nese několik dalších omezení, která stojí za to zmínit otevřeně, protože vyplývají ze stejného odlehčeného designu. Příchozí přílohy se odstraňují, takže soubor zaslaný na adresu Tmailor nelze otevřít ani stáhnout — dorazí pouze text, kódy a odkazy. Neexistuje složka spamu ani filtrování: zobrazí se každá zpráva, která dorazí, takže pokud se něco neobjevilo, prostě to nebylo doručeno. Zprávy zůstávají viditelné přibližně 24 hodin od doručení, poté se automaticky vymažou. A protože k získání adresy není potřeba žádné přihlášení, access token vydaný ke každé adrese je tím, co vám umožní ji později znovu otevřít. Je to obnovovací klíč, ne heslo, a u adresy hosta vám ho nikdo nemůže znovu vydat, pokud ho ztratíte. Pokud si vytvoříte bezplatný účet na Tmailoru a zůstanete přihlášeni, adresy, které vytvoříte, se tam uloží a lze je znovu otevřít ve Vytvořených e-mailech.
Mnoho domén, jeden model catch-all
Tmailor provozuje velký, rotující fond domén místo jediné a každá z nich má vlastní catch-all MX záznam směřující zpět na přijímací server. Fond je záměrně nezveřejněný: zveřejnění celého seznamu by ho jednoduše předalo dodavatelům, kteří sestavují blokovací seznamy jednorázových e-mailů.
Mít více než jednu doménu má praktický a technický důvod. Některé weby vedou seznamy známých jednorázových domén a odmítají adresu, jejíž doména je na seznamu. Pokud je konkrétní doména odmítnuta, vygenerování nové adresy na jiné doméně je běžný způsob řešení — stejně jako můžete zkusit jiného poskytovatele, když jeden nefunguje. To je také důvod, proč rozmanitost domén zlepšuje spolehlivost OTP.
Jedna hranice tu však je: blokování podle domény není totéž jako zásada. Pokud podmínky služby jednorázový e-mail přímo zakazují, přepínání domén, abyste se na ni dostali, není řešení problému — je to obcházení pravidla, které si stránka nastavila záměrně. V takovém případě použijte skutečnou adresu, kterou vlastníte. Dočasná pošta je pro stránky, které ji povolují.
Infrastruktura Google-MX pro příchozí poštu
Tmailor směruje příchozí e-maily přes poštovní servery Googlu, takže MX záznamy jeho domén ukazují na infrastrukturu Google-MX — stejnou páteř, která zpracovává příchozí poštu Gmailu. V praxi to znamená spolehlivý a dobře propojený příjem: servery, které přijímají vaše ověřovací e-maily, jsou ty, na které už zbytek internetu umí doručit.
Skutečná rychlost doručení stále závisí především na odesílající straně — služba, která vám e-mail posílá, rozhoduje o tom, kdy zpráva odejde — takže jde o spolehlivost a dosah, nikoli o zaručený náskok. Důvody tohoto nastavení najdete v části proč Tmailor používá servery Googlu.
Bezpečnost e-mailu — Proč je vaše schránka terčem
Porozumět e-mailové infrastruktuře znamená také pochopit, proč je tak agresivně napadána. Vaše e-mailová adresa je nejčastěji zneužívaným identifikátorem na internetu.
Phishing: Útočníci padělají hlavičku „Od“, aby se vydávali za banky, zaměstnavatele nebo služby, kterým důvěřujete. SMTP bylo navrženo v době důvěry a ověřování odesílatele (SPF, DKIM, DMARC) bylo přidáno až o desetiletí později. Mnoho serverů ho stále striktně nevynucuje.
Spam: Téměř polovina veškerého e-mailového provozu na světě je stále spam. Pokaždé, když na webu zadáte svou skutečnou e-mailovou adresu, zvyšujete šanci, že skončí na marketingovém seznamu — nebo ještě hůř, že bude prodána obchodníkovi s daty.
Úniky dat: Vaše e-mailová adresa je obvykle primárním klíčem v každé databázi, do které jste se kdy zaregistrovali. Když dojde k úniku dat u služby, vaše e-mailová adresa je první odhalenou informací a stává se klíčem k útokům typu credential stuffing na vaše ostatní účty.
Sledovací pixely: Skryté obrázky 1x1 vložené do marketingových e-mailů sdělují odesílatelům, kdy zprávu otevřete, z jakého zařízení a někdy i vaši přibližnou polohu. Vaše schránka není jen poštovní schránka — je to nástroj sledování pro marketéry.
Tyto hrozby jsou přesně důvodem , proč existuje dočasný e-mail. Používáním dočasné adresy pro interakce s nízkou důvěrou udržíte svůj skutečný e-mail mimo databáze, které nakonec uniknou, jsou prodány nebo sesbírány.
E-mailoví klienti a poskytovatelé — rychlý přehled
Jak k e-mailu přistupujete, závisí na vašem klientovi (softwaru) a poskytovateli (službě).
Poskytovatelé webmailu: Gmail, Outlook.com, Yahoo Mail, ProtonMail. Ti nabízejí jak e-mailový účet, tak klienta v prohlížeči. Většina lidí používá jeden z nich jako svůj hlavní e-mail.
Desktopoví klienti: Thunderbird, Apple Mail, Microsoft Outlook (desktop). Ti se připojují k vašemu poskytovateli přes IMAP nebo POP3 a umožňují spravovat e-maily offline.
Klienti dočasné pošty: Tmailor nabízí webového klienta, specializované mobilní aplikace pro Android a iOS, Telegram bota a rozšíření prohlížeče Tmailor pro desktopové prohlížeče. Na rozdíl od tradičních klientů nevyžadují žádné přihlášení ani registraci; adresa funguje ve chvíli, kdy se stránka načte. Pokud chcete stejnou adresu později znovu otevřít, uložte si její Access Token, nebo ji vytvořte při přihlášení do volitelného bezplatného účtu, aby se uložila do Vytvořených e-mailů.
Od základů e-mailu po dočasnou poštu — jak to do sebe zapadá
Teď už máte celý obrázek. E-mail putuje přes SMTP, je směrován pomocí DNS a MX záznamů a končí v doručené poště spravované protokoly IMAP nebo POP3. Služby dočasné pošty využívají právě tuto infrastrukturu: registrují domény, konfigurují catch-all MX záznamy, provozují přijímací servery na infrastruktuře Google a vaši příchozí poštu vám zobrazují přes jednoduché webové rozhraní.
Na dočasném e-mailu není nic „falešného“. Používá stejné protokoly, směrování a mechanismy doručování jako každý jiný e-mail na internetu. Rozdíl je záměrný: adresy dočasné pošty jsou navržené tak, aby byly pomíjivé, anonymní a krátkodobé — a právě proto jsou užitečné pro ochranu soukromí, vyhýbání se spamu a registrace s nízkým rizikem.
Kompletní technický průvodce všemi součástmi najdete jak funguje dočasná e-mailová schránka. Chcete to vyzkoušet sami? Vytvořte si bezplatnou dočasnou e-mailovou adresu za méně než deset sekund.
Často kladené otázky
Používá dočasná pošta skutečné e-mailové protokoly?
Ano, stoprocentně. Dočasná pošta přijímá e-maily přes standardní SMTP a směruje je přes standardní MX záznamy — stejnou infrastrukturu, jakou používají Gmail a Outlook. Technicky jde o skutečné e-mailové adresy s úmyslně omezenou životností.
Proč dočasná pošta nemůže posílat e-maily?
Služby dočasné pošty nekonfigurují pro odchozí autentizaci záznamy SPF, DKIM ani DMARC. Bez nich by každý e-mail odeslaný z domény dočasné pošty neprošel ověřovacími kontrolami a byl by odmítnut nebo označen jako spam. Je to záměrná architektonická volba, aby pomíjivé domény zůstaly funkční pro příjem.
Mohu vidět hlavičky e-mailů dočasné pošty?
Ano. E-maily přijaté přes dočasnou poštu nesou stejné hlavičky jako každý jiný e-mail: From, To, Subject, Date, řetězec Received a výsledky ověření. Hlavičky ukážou celou cestu doručení včetně serverů Google, které tmailor.com používá ke zpracování.
Proč je doručování e-mailů u tmailor.com rychlejší než u konkurence?
Pomáhají dvě designové možnosti: Google má poštovou infrastrukturu pro SMTP příchozí provoz a CDN obsluhuje webové rozhraní z míst blízko vás. To obvykle způsobuje, že doručená pošta působí citlivě kdekoliv. Přesněji řečeno, rychlost ověřovacího e-mailu skutečně závisí především na stránce, která jej odesílá, nikoli na straně příjemce, takže to berte jako spolehlivé, dobře propojené přijetí, nikoli jako zaručenou rychlostní výhodu oproti konkrétnímu konkurentovi. Důvodem je , proč Tmailor používá servery Googlu.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









