Tmailor
আপনার ইমেইল ঠিকানা ডেটা লঙ্ঘনের শিকার হলে কী করবেন
লঙ্ঘনের সতর্কবার্তা মানেই কেউ আপনার ইমেইল অ্যাকাউন্টে ঢুকে পড়েছে নয়। কীভাবে সতর্কবার্তাটি নিশ্চিত করবেন, আপনার ঠিকানার সঙ্গে কী কী ফাঁস হয়েছে তা বুঝবেন এবং কেবল সেই অনুযায়ী প্রয়োজনীয় পদক্ষেপ নেবেন, তা এখানে বলা হয়েছে।
দ্রুত অ্যাক্সেস
আপনার ইমেল ডেটা লঙ্ঘনের শিকার হলে কী করবেন
আপনার ইমেল ঠিকানা কোনো ডেটা লঙ্ঘনে দেখা গেলেই এর অর্থ এই নয় যে কেউ আপনার ইমেল অ্যাকাউন্টে ঢুকে পড়েছে। প্রথমে কোম্পানির অফিসিয়াল ওয়েবসাইটের মাধ্যমে সতর্কতাটি যাচাই করুন এবং আরও কী কী ফাঁস হয়েছে তা জেনে নিন। কোনো পাসওয়ার্ড ফাঁস হলে যেখানে যেখানে এটি ব্যবহার করেছেন সেখানে সেটি পরিবর্তন করুন এবং আরও শক্তিশালী সাইন-ইন সুরক্ষা চালু করুন। কার্ড, ব্যাংক বা সোশ্যাল সিকিউরিটি সংক্রান্ত তথ্য ফাঁস হলে সংশ্লিষ্ট ব্যাংক, ক্রেডিট-বিউরো বা IdentityTheft.gov-এর নির্ধারিত পদক্ষেপ অনুসরণ করুন।
- শুধু ইমেল ঠিকানা: আপনার দিকে লক্ষ্য করে আরও স্প্যাম ও ফিশিং আসার আশা করুন। এটি প্রমাণ নয় যে কেউ আপনার মেইলবক্সে প্রবেশ করেছে।
- পাসওয়ার্ড ফাঁস হয়েছে বা আপসকৃত হিসেবে চিহ্নিত হয়েছে: আক্রান্ত অ্যাকাউন্টে এবং যে যে অ্যাকাউন্টে একই পাসওয়ার্ড ব্যবহার করেছেন সেখানে সেটি পরিবর্তন করুন।
- অ্যাকাউন্ট দখলের লক্ষণ (অপরিচিত লগইন, পরিবর্তিত রিকভারি তথ্য, আপনি তৈরি করেননি এমন ফরওয়ার্ডিং নিয়ম, আপনি পাঠাননি এমন বার্তা): আপনার ইমেল সরবরাহকারীর হ্যাক হওয়া অ্যাকাউন্ট পুনরুদ্ধারের প্রক্রিয়া ব্যবহার করুন।
- কার্ড, ব্যাংক, সোশ্যাল সিকিউরিটি বা আইডি সংক্রান্ত তথ্য ফাঁস হয়েছে: সাধারণ ইমেল চেকলিস্ট নয়, বরং সেই নির্দিষ্ট তথ্যের জন্য নির্ধারিত পদক্ষেপ অনুসরণ করুন।
আপনার ইমেল কোনো ডেটা লঙ্ঘনে ছিল কি না তা কীভাবে জানবেন
আক্রান্ত কোম্পানির অফিসিয়াল ওয়েবসাইট বা অ্যাপের মাধ্যমে নোটিশটি নিশ্চিত করুন, তারপর একটি নির্ভরযোগ্য ব্রিচ-লুকআপ সেবা এবং আপনার সংরক্ষিত-পাসওয়ার্ড সতর্কতাগুলো দেখুন। কোনো একটি লুকআপেই সব লঙ্ঘন থাকে না, তাই আপনার ঠিকানার সঙ্গে কোন কোন তথ্য ফাঁস হয়েছে তা জানতে কোম্পানির ঘটনার নোটিশটিও পড়ুন।
নোটিশের লিঙ্ক ব্যবহার না করেই সেটি যাচাই করুন
লঙ্ঘনের নোটিশ ফিশিংয়ের জন্য খুব প্রিয় একটি ছদ্মবেশ, তাই বার্তার লিঙ্কে ক্লিক করবেন না বা ফোন নম্বরে কল করবেন না। যুক্তরাজ্যের ন্যাশনাল সাইবার সিকিউরিটি সেন্টার (NCSC) পরিবর্তে অফিসিয়াল ওয়েবসাইট বা অ্যাপের মাধ্যমে প্রতিষ্ঠানটির সঙ্গে যোগাযোগ করার পরামর্শ দেয়। ঠিকানাটি নিজে টাইপ করুন বা আপনি আগে থেকেই ব্যবহার করছেন এমন অ্যাপ খুলুন, তারপর কোম্পানির ঘটনা-সংক্রান্ত পৃষ্ঠা বা সহায়তা নিবন্ধ খুঁজুন।
কোম্পানির দেওয়া ঘটনার বিবরণ এবং তারা যে ধরনের তথ্য আক্রান্ত হয়েছে বলে জানিয়েছে তা দেখুন, যেমন ইমেল ঠিকানা, পাসওয়ার্ড, ফোন নম্বর বা পেমেন্টের বিবরণ। নোটিশটি যদি অস্পষ্ট হয়, তবে অফিসিয়াল চ্যানেলের মাধ্যমে কোম্পানির সহায়তা দলকে জিজ্ঞাসা করুন আপনার সম্পর্কে কোন তথ্য জড়িত ছিল।
Have I Been Pwned এবং আপনার সংরক্ষিত-পাসওয়ার্ড সতর্কতাগুলো দেখুন
Have I Been Pwned হলো নিরাপত্তা গবেষক Troy Hunt পরিচালিত একটি বিনামূল্যের ব্রিচ-লুকআপ সেবা। আপনি একটি ইমেল ঠিকানা দিলে এটি তার ডেটাসেটে থাকা সেই ঠিকানাসম্বলিত পরিচিত লঙ্ঘনগুলোর তালিকা দেখায়। এর FAQ-তে বলা হয়েছে ইমেল অনুসন্ধান লগ করা হয় না, এবং এটি একটি বিনামূল্যের "Notify me" সতর্কতা দেয় যা কেবল পর্যবেক্ষণাধীন ঠিকানাতেই পাঠানো হয়।
পরিষ্কার ফলাফল প্রমাণ করে না যে আপনার ঠিকানা কখনও ফাঁস হয়নি। Have I Been Pwned কেবল তার ইনডেক্স করা লঙ্ঘনগুলোই রিপোর্ট করতে পারে, আর কিছু ডেটাসেট আলাদাভাবে পরিচালিত হয় বা কখনও প্রকাশ্যে আসে না।
আপনার সংরক্ষিত-পাসওয়ার্ড টুলগুলোও ফাঁস হওয়া পাসওয়ার্ড চিহ্নিত করতে পারে। Google Password Manager-এ একটি Password Checkup আছে যা সংরক্ষিত পাসওয়ার্ডকে ফাঁস, পুনরায় ব্যবহৃত বা দুর্বল হিসেবে রিপোর্ট করে। iPhone-এ Passwords অ্যাপের Security বিভাগ দুর্বল বা আপসকৃত পাসওয়ার্ড চিহ্নিত করে, যার মধ্যে পরিচিত ডেটা ফাঁসে শনাক্ত হওয়া পাসওয়ার্ডও থাকে। আরও কিছু পাসওয়ার্ড ম্যানেজার অনুরূপ পর্যবেক্ষণ দেয়। Google পরামর্শ দেয় নোটিফিকেশনের লিঙ্ক অনুসরণ না করে সরাসরি Password Checkup খুলে সতর্কতা যাচাই করতে, যা যেকোনো নিরাপত্তা সতর্কতার জন্য একটি ভালো অভ্যাস।
কী ফাঁস হয়েছে তার ওপরই নির্ভর করে আপনার কী করা উচিত
যে তথ্য ফাঁস হয়েছে তার সঙ্গে মিলিয়ে আপনার প্রতিক্রিয়া ঠিক করুন। ফাঁস হওয়া ইমেল ঠিকানা মূলত আপনার ফিশিং ঝুঁকি বাড়ায়, ফাঁস হওয়া পাসওয়ার্ডে নতুন পাসওয়ার্ড প্রয়োজন, আর ফাঁস হওয়া আর্থিক বা সোশ্যাল সিকিউরিটি সংক্রান্ত তথ্যে ব্যাংক ও ক্রেডিট-বিউরোর পদক্ষেপ প্রয়োজন।

| আপনার ইমেলের সঙ্গে যা ফাঁস হয়েছে | প্রধান ঝুঁকি | কী করবেন |
|---|---|---|
| শুধু ইমেল ঠিকানা | আরও স্প্যাম, ফিশিং ও ছদ্মবেশ ধারণের প্রচেষ্টা | ফিশিং রিপোর্ট করুন, লঙ্ঘন-বিষয়ক বার্তা সম্পর্কে সতর্ক থাকুন এবং আপনার পাসওয়ার্ড আলাদা আলাদা রাখুন |
| পাসওয়ার্ড বা পাসওয়ার্ড হ্যাশ | কেউ ওই অ্যাকাউন্টে বা আপনি যেসব অন্য অ্যাকাউন্টে এটি পুনরায় ব্যবহার করেছেন সেগুলোতে সাইন ইন করছে | আপনি যেখানেই এটি ব্যবহার করেছেন সেখানে পাসওয়ার্ড পরিবর্তন করুন এবং একটি পাসকি বা MFA যোগ করুন |
| ফোন নম্বর, বাড়ির ঠিকানা বা জন্মতারিখ | আরও ব্যক্তিগতকৃত ফিশিং এবং সহায়তা দল বা আপনার মোবাইল অপারেটরের কাছে আপনার পরিচয় জাল করার প্রচেষ্টা | কল ও এসএমএস সম্পর্কে সতর্ক থাকুন এবং আপনার মোবাইল অপারেটরের অ্যাকাউন্টে একটি PIN যোগ করার কথা ভাবুন |
| কার্ড, ব্যাংক, সোশ্যাল সিকিউরিটি বা আইডি সংক্রান্ত তথ্য | প্রতারণামূলক চার্জ বা আপনার নামে নতুন অ্যাকাউন্ট খোলা | আপনার ব্যাংক বা কার্ড ইস্যুকারীর সাথে যোগাযোগ করুন, ক্রেডিট ফ্রিজের কথা ভাবুন এবং IdentityTheft.gov-এর নির্দেশনা অনুসরণ করুন |
একটি ফোন নম্বর, ঠিকানা বা জন্মতারিখ থাকলেই যে SIM সোয়াপ আসছে এমন নয়। তবে এসব তথ্য সোশ্যাল ইঞ্জিনিয়ারিং সহজ করে তোলে, আর ফেডারেল ট্রেড কমিশন (FTC) জানিয়েছে যে আপনার সেলুলার অ্যাকাউন্টে একটি PIN বা পাসওয়ার্ড সেট করলে অননুমোদিত পরিবর্তন প্রতিরোধে সহায়তা হতে পারে।
যদি কোম্পানি বলে পাসওয়ার্ড হ্যাশ ফাঁস হয়েছে
অনেক কোম্পানি পাসওয়ার্ড পাঠযোগ্য টেক্সট হিসেবে নয়, বরং হ্যাশ হিসেবে সংরক্ষণ করে। যদি কোনো লঙ্ঘনের বিজ্ঞপ্তিতে বলা হয় পাসওয়ার্ড হ্যাশ নেওয়া হয়েছে, তাহলে কোম্পানির রিসেট নির্দেশনা অনুসরণ করুন এবং আপনি যেখানেই ওই পাসওয়ার্ড পুনরায় ব্যবহার করেছেন সেখানে তা বদলে দিন। হ্যাশিং পাসওয়ার্ড উদ্ধারের সম্ভাবনা কমাতে পারে, তবে সেই সুরক্ষা নির্ভর করে হ্যাশিং পদ্ধতি, তার কনফিগারেশন এবং আপনার পাসওয়ার্ড কতটা শক্তিশালী ছিল তার উপর। হ্যাশ করা পাসওয়ার্ডকে তাৎক্ষণিকভাবে পাঠযোগ্য বা চিরকালের জন্য নিরাপদ—কোনোটিই ধরে নেবেন না।
যদি সতর্কবার্তায় স্টিলার লগ বা ম্যালওয়্যারের কথা বলা হয়
কিছু লঙ্ঘন-সতর্কবার্তা আসে "স্টিলার লগ" থেকে, যা কোনো কোম্পানির ডেটাবেস থেকে কপি করা নয়, বরং সংক্রমিত ডিভাইসে ম্যালওয়্যার দ্বারা সংগ্রহ করা লগইন তথ্য। যদি কোনো সতর্কবার্তায় স্পষ্টভাবে এ কথা বলা হয়, তাহলে বিশ্বস্ত সিকিউরিটি সফটওয়্যার দিয়ে আক্রান্ত ডিভাইসটি আপডেট ও স্ক্যান করুন, তারপর এমন একটি ডিভাইস থেকে সংবেদনশীল পাসওয়ার্ড পরিবর্তন করুন যা আপনি জানেন পরিষ্কার। সাধারণ কোনো কোম্পানির লঙ্ঘন মানেই এই নয় যে আপনার ফোন বা কম্পিউটারে ম্যালওয়্যার আছে।
যদি কোনো পাসওয়ার্ড ফাঁস হয় বা পুনরায় ব্যবহার করা হয়
পাসওয়ার্ড ফাঁস হলে দ্রুত ব্যবস্থা নিন, কারণ কেউ ওই ইমেল-পাসওয়ার্ড জোড়া লঙ্ঘিত অ্যাকাউন্টে বা অন্য সাইটে চেষ্টা করতে পারে। আক্রান্ত অ্যাকাউন্টে তা পরিবর্তন করুন, তারপর আপনি যেখানেই এটি এখনও ব্যবহার করছেন সেখানে তা বদলে দিন।
আক্রান্ত অ্যাকাউন্টে এটি পরিবর্তন করুন
ইমেলের লিঙ্কে ক্লিক না করে সাইটের ঠিকানা নিজে টাইপ করে সাইন ইন করুন এবং একটি দীর্ঘ ও অনন্য নতুন পাসওয়ার্ড সেট করুন। সাইটটি অনুমতি দিলে IdentityTheft.gov আপনার ব্যবহারকারীর নাম পরিবর্তন করারও পরামর্শ দেয়। যদি লগ ইন করতে না পারেন, তাহলে কোম্পানির সাথে যোগাযোগ করে জিজ্ঞাসা করুন কীভাবে অ্যাকাউন্টটি পুনরুদ্ধার বা বন্ধ করবেন।
সাইন ইন থাকা অবস্থায় আপনি যে পরিবর্তনগুলো করেননি তা যাচাই করুন, বিশেষত কেনাকাটা বা আর্থিক সাইটে। শিপিং ঠিকানা, সংরক্ষিত কার্ড, লিঙ্কযুক্ত অ্যাকাউন্ট এবং সাম্প্রতিক অর্ডার বা লেনদেন দেখে নিন।
আপনি যেখানেই এটি পুনরায় ব্যবহার করেছেন সেখানে তা বদলে দিন
ফাঁস হওয়া পাসওয়ার্ড ব্যবহার করা অন্য যেকোনো অ্যাকাউন্ট ঝুঁকিতে আছে, এমনকি সেই পরিষেবাটি লঙ্ঘিত না হলেও। এরপর ওই পাসওয়ার্ডগুলো পরিবর্তন করুন, শুরু করুন সেই অ্যাকাউন্টগুলো দিয়ে যা অন্য পরিষেবা আনলক করতে পারে বা অর্থ কিংবা সংবেদনশীল তথ্য প্রকাশ করতে পারে:
- আপনার ইমেল অ্যাকাউন্টগুলো, কারণ প্রায় সবকিছুর পাসওয়ার্ড রিসেট লিঙ্ক সেখানেই যায়
- ব্যাংকিং, পেমেন্ট ও বিনিয়োগ অ্যাকাউন্ট
- যে সব কেনাকাটার সাইট কার্ড সংরক্ষণ করে
- সোশ্যাল মিডিয়া, ক্লাউড স্টোরেজ ও মোবাইল অপারেটরের অ্যাকাউন্ট
যদি আপনার প্রধান ইমেলের পাসওয়ার্ড পুনরায় ব্যবহার করা না হয়, কোনো সতর্কবার্তায় চিহ্নিত না হয় এবং কোনো অস্বাভাবিক কার্যকলাপ না দেখায়, তাহলে এটি সবার আগে পরিবর্তন করার দরকার নেই। যখন এটি লঙ্ঘিত সাইটের সাথে একই পাসওয়ার্ড শেয়ার করে বা নিজেই কোনো লঙ্ঘন-সতর্কবার্তায় আসে, তখনই তা পরিবর্তন করুন।
একটি পাসওয়ার্ড ম্যানেজার প্রতিটি অ্যাকাউন্টের জন্য আলাদা পাসওয়ার্ড তৈরি ও সংরক্ষণ করে এ কাজকে বাস্তবসম্মত করে তোলে। কিছু পাসওয়ার্ড ম্যানেজার সংরক্ষিত পাসওয়ার্ডগুলোর মধ্যে যেগুলো পুনরায় ব্যবহৃত বা ফাঁস হওয়া হিসেবে পরিচিত সেগুলোও চিহ্নিত করতে পারে। একটি পাসওয়ার্ড ম্যানেজার কোনো কোম্পানিকে লঙ্ঘনের হাত থেকে বাঁচাতে পারে না, তবে অনন্য পাসওয়ার্ড একটি ফাঁস হওয়া পাসওয়ার্ডকে অন্য অ্যাকাউন্ট আনলক করা থেকে বিরত রাখে।
পাসকিতে চলে যান বা আরও শক্তিশালী সাইন-ইন সুরক্ষা যোগ করুন
যেখানে কোনো সাইট পাসকি সমর্থন করে, সেখানে পাসওয়ার্ডের বদলে পাসকি ব্যবহার করার কথা ভাবুন। অন্যথায়, একটি অনন্য পাসওয়ার্ড ব্যবহার করুন এবং মাল্টি-ফ্যাক্টর প্রমাণীকরণ (MFA) চালু করুন। গুরুত্বপূর্ণ অ্যাকাউন্টের জন্য অথেন্টিকেটর অ্যাপ বা সিকিউরিটি কী বেশি শক্তিশালী পছন্দ। এসএমএস কোডও সুরক্ষা যোগ করে, তবে FTC সতর্ক করেছে যে এগুলো SIM সোয়াপ ঠেকাতে নাও পারে।
পুরোনো কোনো সাইন-ইন পদ্ধতি সরানোর আগে নিশ্চিত করুন যে আপনার রিকভারি ইমেল ঠিকানা, রিকভারি ফোন নম্বর, ব্যাকআপ কোড এবং বিশ্বস্ত ডিভাইসগুলো আপনার নিয়ন্ত্রণে আছে। অন্য কোনো পদ্ধতি সেট আপ হয়ে কাজ শুরু করার আগে এসএমএস যাচাইকরণ বন্ধ করবেন না, নইলে আপনি নিজেই অ্যাকাউন্ট থেকে বেরিয়ে যেতে পারেন।
যদি এমন লক্ষণ থাকে যে কেউ আপনার ইমেল অ্যাকাউন্টে প্রবেশ করেছে
অন্য কোনো কোম্পানির সাথে জড়িত লঙ্ঘন মানেই এই নয় যে কেউ আপনার মেইলবক্সে প্রবেশ করেছে। নিচের পদক্ষেপগুলো কেবল তখনই প্রযোজ্য যখন আপনি ইমেল অ্যাকাউন্ট দখলের লক্ষণ দেখেন, যেমন:
- আপনি সাইন ইন করতে পারছেন না, অথবা আপনার নিজের অজান্তে আপনার পাসওয়ার্ড বা ব্যবহারকারীর নাম পরিবর্তন হয়ে গেছে
- আপনি চেনেন না এমন ডিভাইস বা অবস্থান থেকে লগইন সতর্কতা
- আপনি যোগ করেননি এমন রিকভারি ইমেল ঠিকানা বা ফোন নম্বর
- আপনি লেখেননি এমন বার্তা পাঠানো হয়েছে, অথবা বন্ধুরা আপনার কাছ থেকে অদ্ভুত ইমেল পাওয়ার কথা জানিয়েছে
আপনার প্রোভাইডারের মাধ্যমে অ্যাকাউন্ট পুনরুদ্ধার করুন
আপনার প্রোভাইডারের অফিসিয়াল অ্যাকাউন্ট রিকভারি পেজ ব্যবহার করুন, যেখানে তার ঠিকানা টাইপ করে বা তার অ্যাপ খুলে পৌঁছাবেন। আবার প্রবেশ করার পর পাসওয়ার্ড পরিবর্তন করুন, অন্য সব সেশন ও ডিভাইস থেকে সাইন আউট করুন এবং MFA বন্ধ থাকলে তা চালু করুন। FTC আরও পরামর্শ দেয় আপনার সিকিউরিটি সফটওয়্যার আপডেট করে একটি স্ক্যান চালানোর।
ডিভাইস, রিকভারি তথ্য, ফরওয়ার্ডিং নিয়ম এবং সংযুক্ত অ্যাপ পরীক্ষা করুন
কোনো অনুপ্রবেশকারী এমন সেটিংস পরিবর্তন করতে পারে যা প্রবেশাধিকার ধরে রাখে বা আপনি পাসওয়ার্ড রিসেট করার পরেও আপনার বার্তার কপি তাদের কাছে পাঠায়। Google-এর আপসকৃত অ্যাকাউন্ট নির্দেশিকায় নিচের চেকগুলো উল্লেখ করা হয়েছে; আপনার নিজের প্রোভাইডার যে সমতুল্য সিকিউরিটি ও মেইল সেটিংস দেয় তা ব্যবহার করুন।

- ডিভাইস ও সেশন: সাম্প্রতিক সিকিউরিটি কার্যকলাপ পর্যালোচনা করুন এবং আপনি চেনেন না এমন যেকোনো ডিভাইস সরিয়ে ফেলুন।
- রিকভারি তথ্য: আপনি সেট করেননি এমন যেকোনো রিকভারি ইমেল ঠিকানা, ফোন নম্বর বা অ্যাকাউন্টের নাম সংশোধন করুন।
- ফরওয়ার্ডিং, ফিল্টার ও ডেলিগেট: আপনি তৈরি করেননি এমন ফরওয়ার্ডিং নিয়ম, ফিল্টার ও মেইল ডেলিগেট মুছে ফেলুন। অন্য কেউ পাঠিয়েছে বা পড়েছে এমন বার্তার জন্য আপনার Sent ও Deleted ফোল্ডার পরীক্ষা করুন।
- সংযুক্ত অ্যাপ: আপনার অ্যাকাউন্টে প্রবেশাধিকার আছে এমন তৃতীয় পক্ষের অ্যাপ সরিয়ে ফেলুন, যেগুলো আপনি চেনেন না বা আর ব্যবহার করেন না।
বার্তা পাঠানো হয়ে থাকলে আপনার পরিচিতদের সতর্ক করুন
যদি কেউ আপনার অ্যাকাউন্ট থেকে মেইল পাঠিয়ে থাকে, তবে আপনার পরিচিতদের জানান যাতে তারা লিঙ্কে ক্লিক না করে বা আপনার কাছ থেকে আসা বলে মনে হওয়া টাকার অনুরোধে সাড়া না দেয়।
কার্ড, ব্যাংক বা সোশ্যাল সিকিউরিটি তথ্য ফাঁস হলে
আর্থিক ও পরিচয় তথ্যের জন্য এমন পদক্ষেপ দরকার যা নতুন পাসওয়ার্ড দিয়ে পূরণ হয় না। এই বিভাগের পদক্ষেপগুলো FTC-এর IdentityTheft.gov নির্দেশিকা অনুসরণ করে এবং যুক্তরাষ্ট্রের জন্য প্রযোজ্য। অন্য দেশে আপনার ব্যাংকের পাশাপাশি আপনার দেশের জাতীয় সাইবার অপরাধ, ডেটা সুরক্ষা ও ক্রেডিট রিপোর্টিং কর্তৃপক্ষের সহায়তা নিন।
ক্রেডিট বা ডেবিট কার্ড
কার্ডের পিছনে বা আপনার স্টেটমেন্টে থাকা নম্বর ব্যবহার করে আপনার কার্ড ইস্যুকারীর সাথে যোগাযোগ করুন, কোনো ব্রিচ বার্তার নম্বরে নয়। কার্ড বাতিল করে নতুন কার্ড নিতে বলুন। সাম্প্রতিক লেনদেন পর্যালোচনা করুন, আপনি চেনেন না এমন যেকোনো লেনদেন রিপোর্ট করুন এবং নতুন কার্ড নম্বর দিয়ে স্বয়ংক্রিয় পেমেন্ট আপডেট করুন।
ব্যাংক বা বিনিয়োগ অ্যাকাউন্ট
আপনি ইতিমধ্যে জানেন যে সত্য এমন যোগাযোগের তথ্য ব্যবহার করে আপনার ব্যাংক বা ব্রোকারেজকে কী ঘটেছে জানান। IdentityTheft.gov অ্যাকাউন্ট বন্ধ করে নতুন অ্যাকাউন্ট খোলার পরামর্শ দেয়, তবে আপনার প্রতিষ্ঠানের নির্দিষ্ট নির্দেশনা অনুসরণ করুন। এরপর নিয়মিত লেনদেন পর্যালোচনা করুন এবং যেকোনো স্বয়ংক্রিয় পেমেন্ট আপডেট করুন।
সোশ্যাল সিকিউরিটি নম্বর
ফাঁস হওয়া সোশ্যাল সিকিউরিটি নম্বর আপনার নামে ক্রেডিট খুলতে, ট্যাক্স ফাইল করতে বা চাকরি নিতে ব্যবহার করা যেতে পারে। এগুলো প্রধান প্রতিরক্ষামূলক পদক্ষেপ:
- ইকুইফ্যাক্স, এক্সপেরিয়ান এবং ট্রান্সইউনিয়নের সাথে আপনার ক্রেডিট ফ্রিজ করুন। আপনাকে প্রতিটি ব্যুরোর সাথে আলাদাভাবে যোগাযোগ করতে হবে। একটি ফ্রিজ বিনামূল্যে, আপনি এটি উত্তোলন না করা পর্যন্ত স্থায়ী হয় এবং আপনার ক্রেডিট স্কোরকে প্রভাবিত করে না। যে কেউ যে কোনও সময় একটি রাখতে পারে, তবে আপনার সামাজিক সুরক্ষা নম্বর বা অন্যান্য পরিচয়ের বিবরণ ফাঁস হওয়ার সময় এটি সবচেয়ে গুরুত্বপূর্ণ। এটি নতুন ক্রেডিট অ্যাকাউন্টগুলি ব্লক করে; এটি বিদ্যমান কার্ড বা অ্যাকাউন্টগুলির অপব্যবহার বন্ধ করে না।
- একটি জালিয়াতি সতর্কতা বিবেচনা করুন। একটি প্রাথমিক সতর্কতা বিনামূল্যে, এক বছর স্থায়ী হয় এবং শুধু একটি কলই লাগে: আপনি যে ব্যুরোর সাথে যোগাযোগ করবেন, তাকেই অন্য দুটি ব্যুরোকে জানাতে হবে।
- AnnualCreditReport.com-এ আপনার ক্রেডিট রিপোর্ট পরীক্ষা করুন, যেখানে প্রতি সপ্তাহে তিনটি ব্যুরোর রিপোর্টই অনলাইনে বিনামূল্যে দেখতে পারবেন।
- লঙ্ঘনের শিকার কোম্পানি যদি এটি অফার করে, তাহলে বিনামূল্যে ক্রেডিট মনিটরিং গ্রহণ করুন। মনিটরিং আপনার রিপোর্টে কোনো কার্যকলাপ হলে সতর্ক করে; তবে ক্রেডিট ফ্রিজের মতো এটি জালিয়াতি প্রতিরোধ করে না।
- IRS পরিচয় সুরক্ষা PIN নিন। এটি অন্য কাউকে আপনার সামাজিক সুরক্ষা নম্বর ব্যবহার করে প্রতারণামূলক ফেডারেল ট্যাক্স রিটার্ন দাখিল করা থেকে বিরত রাখতে সাহায্য করে এবং প্রতি বছর একটি নতুন IP PIN তৈরি হয়।
- আপনার নম্বর কেউ কোনো কাজে ব্যবহার করেছে কিনা তা যাচাই করতে আমার সামাজিক সুরক্ষা অ্যাকাউন্টে আপনার কর্ম-ইতিহাস পর্যালোচনা করুন।
আপনি যদি এমন অ্যাকাউন্ট, ঋণ বা ট্যাক্স ফাইলিং দেখতে পান যা আপনি চেনেন না, তাহলে IdentityTheft.gov-এ সেগুলি রিপোর্ট করুন। সাইটটি যা ঘটেছে তার ভিত্তিতে একটি ব্যক্তিগত পুনরুদ্ধার পরিকল্পনা তৈরি করে।
একটি শিশুর তথ্য
যদি কোনো শিশুর সামাজিক সুরক্ষা নম্বর বা অন্যান্য পরিচয়ের তথ্য প্রকাশ পায়, তাহলে পিতা-মাতা বা অভিভাবক প্রতিটি ব্যুরো থেকে শিশুর জন্য বিনামূল্যে ক্রেডিট ফ্রিজের অনুরোধ করতে পারেন। অপ্রাপ্তবয়স্কদের জন্য প্রতিটি ব্যুরোর নিজস্ব প্রক্রিয়া রয়েছে এবং তা প্রাপ্তবয়স্কদের ফ্রিজের থেকে আলাদা।
ড্রাইভিং লাইসেন্স, পাসপোর্ট বা স্বাস্থ্য বীমার তথ্য
যদি ড্রাইভিং লাইসেন্সের তথ্য প্রকাশ পায়, তাহলে আপনার রাজ্যের মোটর ভেহিকল এজেন্সির সাথে যোগাযোগ করে জিজ্ঞাসা করুন তারা নম্বরটি ফ্ল্যাগ করতে পারে বা নতুন লাইসেন্স দিতে পারে কিনা। যদি শুধু আপনার মার্কিন পাসপোর্ট নম্বর প্রকাশ পায়, তাহলে স্টেট ডিপার্টমেন্ট বলেছে পাসপোর্ট হারানো বা চুরি হয়েছে বলে রিপোর্ট করার পরামর্শ তারা দেয় না; কেবল তখনই তা করুন যদি প্রকৃত পাসপোর্ট বই বা কার্ডটি সত্যিই হারিয়ে যায় বা চুরি হয়, কারণ রিপোর্ট করলে তা বাতিল হয়ে যায়। যদি মেডিকেয়ার, মেডিকেড বা স্বাস্থ্য বীমার তথ্য প্রকাশ পায়, তাহলে আপনি নিশ্চিত যে নম্বরটি আসল, এমন একটি নম্বরের মাধ্যমে প্রোগ্রাম বা বীমা কোম্পানির সাথে যোগাযোগ করুন এবং আপনার দাবি ও Explanation of Benefits বিবৃতিতে আপনি যে চিকিৎসা পাননি তা খুঁজে দেখুন। এই তথ্যের কোনোটি অপব্যবহার হলে IdentityTheft.gov-এ রিপোর্ট করুন।
লঙ্ঘন-কেন্দ্রিক ফিশিং থেকে সতর্ক থাকুন
প্রতারকরা আসল লঙ্ঘনকে টোপ হিসেবে ব্যবহার করে, আর এই বার্তাগুলি লঙ্ঘন সংবাদে আসার অনেক পরে পৌঁছাতে পারে। সাধারণ কৌশলগুলির মধ্যে রয়েছে সাইন ইন করতে বলা একটি "নিরাপত্তা আপডেট", ক্ষতিপূরণের প্রস্তাব, জরুরি পাসওয়ার্ড রিসেট এবং আপনার ডেটা ডার্ক ওয়েবে বিক্রির জন্য রয়েছে বলে সতর্কতা। শেষটির জন্য FTC-র পরামর্শ সবগুলির ক্ষেত্রেই প্রযোজ্য: বার্তার কোনো লিঙ্কে ক্লিক করবেন না বা এর কোনো ফোন নম্বরে কল করবেন না। সরাসরি কোম্পানির সাইট বা অ্যাপে যান।
আপনি অনুরোধ করেননি এমন যাচাইকরণ কোড বা পাসওয়ার্ড রিসেট ইমেল নিয়ে সতর্ক থাকুন। এগুলি বোঝাতে পারে কেউ আপনার ঠিকানা কোনো সাইন-ইন বা পুনরুদ্ধার ফর্মে দিয়েছে, তবে এতে প্রমাণ হয় না যে ওই ব্যক্তি আপনার পাসওয়ার্ড জানে। কোডটি শেয়ার করবেন না বা অনুরোধটি অনুমোদন করবেন না। অ্যাকাউন্টের সাম্প্রতিক নিরাপত্তা কার্যকলাপ পর্যালোচনা করুন এবং পাসওয়ার্ডটি পুনরায় ব্যবহৃত হলে, আপস হিসেবে চিহ্নিত হলে বা অননুমোদিত অ্যাক্সেসের লক্ষণ থাকলে তা পরিবর্তন করুন।
আপনার ইমেল অ্যাপের রিপোর্ট বোতাম দিয়ে ফিশিং রিপোর্ট করুন, যাতে এর ফিল্টার আরও উন্নত হয়। মার্কিন যুক্তরাষ্ট্রে ReportFraud.ftc.gov-এ প্রতারণা ও জালিয়াতি রিপোর্ট করুন এবং কেউ সত্যিই আপনার তথ্য ব্যবহার করে থাকলে IdentityTheft.gov ব্যবহার করুন।
যদি অ্যাকাউন্টটি আপনার কাজ বা স্কুলের হয়
যদি লঙ্ঘনের শিকার ঠিকানা বা অ্যাকাউন্টটি কোনো নিয়োগকর্তা বা স্কুল পরিচালনা করে, তাহলে অনুমোদিত কোনো চ্যানেলের মাধ্যমে তার IT বা নিরাপত্তা দলের সাথে যোগাযোগ করুন এবং সংস্থা-পরিচালিত সেটিংস পরিবর্তনের আগে তাদের নির্দেশনা অনুসরণ করুন। নোটিশটি কেবল অনুমোদিত দল বা রিপোর্টিং ঠিকানার সাথে শেয়ার করুন, সহকর্মী বা সহপাঠীদের বিস্তৃত দলের সাথে নয়।
পরবর্তী লঙ্ঘনের আগে ঝুঁকি কমান
প্রতিটি কোম্পানিকে লঙ্ঘন থেকে আপনি আটকাতে পারবেন না, তবে একটি লঙ্ঘন কতটা প্রকাশ করে এবং কতদূর ছড়ায় তা আপনি সীমিত করতে পারেন। পাসওয়ার্ড ম্যানেজারে সংরক্ষিত অনন্য পাসওয়ার্ড একটি ফাঁসকে অন্য অ্যাকাউন্ট খুলে ফেলা থেকে বিরত রাখে। মাইক্রোসফ্ট আলাদা ইমেল ঠিকানা রাখারও পরামর্শ দেয়, যেমন একটি বন্ধু ও পরিবারের জন্য এবং অন্যটি অনলাইন অ্যাকাউন্টের জন্য।
নিউজলেটার, কুপন এবং এককালীন ডাউনলোডের মতো কম ঝুঁকির সাইনআপের জন্য একটি আলাদা ঠিকানা আপনার মূল ইনবক্সকে আরও একটি গ্রাহক তালিকা থেকে দূরে রাখে। স্থায়ী অ্যালিয়াস এমন অ্যাকাউন্টের জন্য উপযুক্ত যা আপনি রাখতে চান, আর অস্থায়ী মেইল ঠিকানা এককালীন সাইনআপের জন্য উপযুক্ত; টেম্প মেইল বনাম ইমেল উপনামের নিয়ে আমাদের তুলনায় সুবিধা-অসুবিধাগুলি ব্যাখ্যা করা হয়েছে।
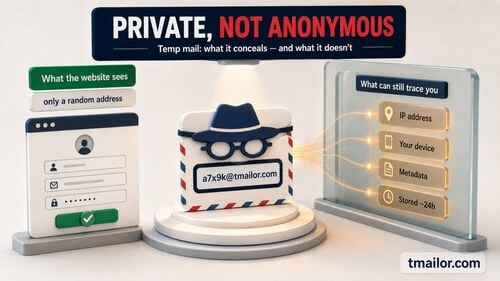
টেম্প মেল ইতিমধ্যে ঘটে যাওয়া কোনও লঙ্ঘন মেরামত করে না এবং এটি ব্যাংকিং, কাজ, স্বাস্থ্যসেবা, অ্যাকাউন্ট পুনরুদ্ধার বা আপনার রাখা দরকার এমন কোনও অ্যাকাউন্টের জন্য নয়। টিমেইলর কেবল প্রাপ্তি, সংযুক্তিগুলি গ্রহণ করে না এবং বার্তাগুলি আসার প্রায় 24 ঘন্টা পরে মুছে ফেলে। কিছু সাইট ডিসপোজেবল ঠিকানাগুলিও ব্লক করে।
এই গাইডে লঙ্ঘনের পরে কী করতে হবে তা আলোচনা করা হয়েছে। পরবর্তী লঙ্ঘনের আগে আপনার ঝুঁকি কমাতে চাইলে পড়ুন টেম্প মেল কীভাবে ডেটা লঙ্ঘন প্রকাশ করতে পারে তা সীমাবদ্ধ করে তা পড়ুন।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলি
যদি কোনো ডেটা লঙ্ঘনে আমার ইমেল ঠিকানা পাওয়া যায়, তার অর্থ কী?
এর অর্থ হলো আপনার ইমেল ঠিকানা কোনো রিপোর্ট করা লঙ্ঘন বা অন্য কোনো ফাঁস হওয়া ডেটাসেটের সঙ্গে যুক্ত ডেটায় রয়েছে। এর অর্থ এই নয় যে আপনার ইমেল অ্যাকাউন্ট হ্যাক হয়েছে। পাসওয়ার্ড, ফোন নম্বর বা পেমেন্টের বিবরণের মতো আরও কী কী ফাঁস হয়েছে তা জানতে লুকআপ ফলাফল বা কোম্পানির নোটিশ দেখুন।
শুধু আমার ঠিকানা ফাঁস হলে কি আমার ইমেল পাসওয়ার্ড বদলাতে হবে?
প্রয়োজন নেই। যদি আপনার ইমেল পাসওয়ার্ড অনন্য হয়, লঙ্ঘনের অংশ না হয় এবং আপনার অ্যাকাউন্টে অস্বাভাবিক কোনো কার্যকলাপ না দেখা যায়, তাহলে শুধু ঠিকানা ফাঁসের জন্য নতুন পাসওয়ার্ড লাগে না। তবে আপনি যদি এটি অন্য কোথাও পুনরায় ব্যবহার করে থাকেন, কোনো পাসওয়ার্ড টুল এটি নিয়ে সতর্কবার্তা দেয়, বা অ্যাকাউন্ট দখলের লক্ষণ দেখেন, তাহলে পাসওয়ার্ড বদলান।
শুধু আমার ইমেল ঠিকানা দিয়ে কি কেউ আমার অ্যাকাউন্ট হ্যাক করতে পারে?
শুধু একটি ইমেল ঠিকানা কাউকে আপনার অ্যাকাউন্টে প্রবেশাধিকার দেয় না। ঝুঁকি আসে আক্রমণকারীরা এটি দিয়ে যা করে তা থেকে: ফিশিং বার্তা পাঠানো, অন্য লঙ্ঘনে ফাঁস হওয়া পাসওয়ার্ড চেষ্টা করা, বা সাপোর্ট টিমের কাছে আপনার পরিচয় জাল করা। একটি অনন্য পাসওয়ার্ডের সঙ্গে MFA বা পাসকি থাকলে এসব প্রচেষ্টা সফল হওয়ার সম্ভাবনা অনেক কমে যায়।
লঙ্ঘনের পর কি আমার ইমেল ঠিকানা বদলানো বা মুছে ফেলা উচিত?
সাধারণত না। আপনার ঠিকানা ইতিমধ্যেই অনেক পরিষেবা ও পরিচিতির কাছে জানা, আর এটি বদলানো সামান্য নিরাপত্তা লাভের জন্য অনেক পরিশ্রম। অনন্য পাসওয়ার্ড ও MFA দিয়ে অ্যাকাউন্ট সুরক্ষিত রাখলে এটি আরও ভালোভাবে সুরক্ষিত থাকে। পুরোনো ঠিকানায় স্প্যাম বা ফিশিং নিয়ন্ত্রণের বাইরে চলে গেলে নতুন ঠিকানা নেওয়া যুক্তিযুক্ত হতে পারে।
আমাকে কি ব্যবহার করা নিরাপদ?
Have I Been Pwned নিরাপত্তা গবেষক Troy Hunt-এর একটি দীর্ঘদিনের বিনামূল্যের পরিষেবা, এবং এর FAQ-তে বলা হয়েছে ইমেল অনুসন্ধান লগ করা হয় না। লঙ্ঘন অনুসন্ধানে শুধু একটি ইমেল ঠিকানা চাওয়া হয়, পাসওয়ার্ড নয়। যেকোনো সাইটের মতোই, অপ্রত্যাশিত কোনো বার্তার লিঙ্ক অনুসরণ না করে নিজে ঠিকানাটি টাইপ করুন।
লঙ্ঘন বা ফাঁস হওয়া পাসওয়ার্ড যদি কয়েক বছরের পুরোনো হয়, তাহলে কী করব?
পুরোনো লঙ্ঘনের ডেটা ঘুরতে থাকে, তাই পাসওয়ার্ডটি যেখানেই এখনো ব্যবহৃত হচ্ছে সেখানে বদলে ফেলুন। আপনি যদি অনেক আগেই সব জায়গায় এটি বদলে থাকেন, তাহলে লঙ্ঘনে আর কী কী ডেটা ছিল এবং কোনো অ্যাকাউন্টে অপব্যবহারের চিহ্ন আছে কি না দেখুন। শুধু ঠিকানা ফাঁসের ক্ষেত্রে মূলত ফিশিং সম্পর্কে সতর্ক থাকা দরকার, আর ফাঁস হওয়া আর্থিক, সোশ্যাল সিকিউরিটি বা পরিচয়সংক্রান্ত ডেটার ক্ষেত্রে সংশ্লিষ্ট প্রতিরক্ষামূলক পদক্ষেপ নেওয়ার প্রয়োজন হতে পারে।

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.