 Tmailor
স্প্যামাররা কোথা থেকে আপনার ইমেল ঠিকানা পায়? ৭টি সাধারণ উৎস ও করণীয়
স্প্যামাররা কীভাবে আপনার ইমেল ঠিকানা পেল, ভাবছেন? তা আসতে পারে কোনো ডেটা লঙ্ঘন, সাইনআপ তালিকা, পাবলিক পেজ বা সহজ অনুমান থেকে। সম্ভাব্য উৎস শনাক্ত করা, নিরাপদে আনসাবস্ক্রাইব করা এবং পরবর্তী ফাঁস আপনার মূল ইনবক্স থেকে দূরে রাখার উপায় এখানে দেওয়া হলো।
দ্রুত অ্যাক্সেস
স্প্যামাররা কোথা থেকে আপনার ইমেল ঠিকানা পায়?
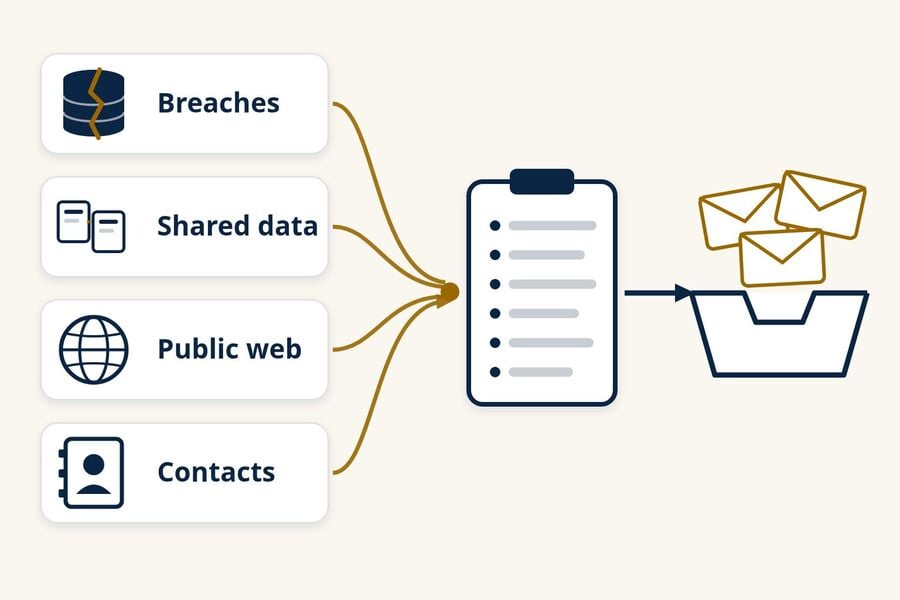
স্প্যামাররা কয়েকটি সাধারণ উৎস থেকে আপনার ইমেল ঠিকানা পায়: ফাঁস হওয়া গ্রাহক ডাটাবেস, যোগাযোগের তালিকা শেয়ার করে এমন কোম্পানি ও ডেটা ব্রোকার, প্রকাশ্য ওয়েব পৃষ্ঠা ও প্রোফাইল, অন্যের পরিচিতি ও বার্তা থ্রেড, ফিশিং ফর্ম এবং অনুমান করে বানানো ঠিকানা। স্প্যাম পাওয়ার অর্থ আপনার ইনবক্স হ্যাক হয়েছে তা নয়, আর প্রতিটি সাইনআপের জন্য আলাদা ঠিকানা ব্যবহার না করলে সঠিক উৎসটি প্রায়ই প্রমাণ করা অসম্ভব।
ফাঁস হওয়া ঠিকানা আর হ্যাক হওয়া অ্যাকাউন্ট দুটি আলাদা সমস্যা। স্প্যামারের আপনার কাছে মেইল পাঠাতে শুধু ঠিকানাটাই দরকার, কিন্তু তা পড়তে তার আপনার পাসওয়ার্ড লাগবে। একই ঠিকানা একসঙ্গে অনেক তালিকায় থাকতে পারে, তাই একটি ফাঁস বন্ধ করলেই রাতারাতি স্প্যাম থামে না।
- একবার কোনো ঠিকানা তালিকায় ঢুকে গেলে সর্বত্র থেকে তা সরানো প্রায় অসম্ভব, তবে নতুন তালিকায় তা যোগ হওয়া আপনি বন্ধ করতে পারেন।
- শুধু আপনার চেনা মেইলিং তালিকা থেকেই আনসাবস্ক্রাইব করুন; অজানা বা সন্দেহজনক প্রেরককে বরং স্প্যাম হিসেবে রিপোর্ট করুন।
- প্রতিটি সাইনআপের জন্য আলাদা ঠিকানা বা অ্যালিয়াস ব্যবহার করাই স্প্যাম কোথা থেকে শুরু হয়েছে তা দেখার সবচেয়ে স্পষ্ট ও বাস্তব উপায়।
- টেম্প মেইল একবারের, কম ঝুঁকির সাইনআপের জন্য উপযুক্ত; যে অ্যাকাউন্ট রাখতে বা পুনরুদ্ধার করতে হবে তার জন্য নয়।
স্প্যাম ইমেল ঠিকানার সাতটি সাধারণ উৎস
নিচের প্রতিটি উৎস আলাদাভাবে কাজ করে, আলাদা সূত্র রেখে যায় এবং আলাদা সমাধান দাবি করে। একটি ঠিকানা একসঙ্গে কয়েকটি উৎস থেকেই আসতে পারে, আর স্প্যামাররা তালিকা বেচাকেনা করে, তাই প্রথম উৎসটি চিহ্নিত করা প্রায়ই কঠিন।
১. আপনার ব্যবহার করা পরিষেবাগুলোতে ডেটা ফাঁস
আপনি যে দোকান, অ্যাপ বা ফোরামে সাইন আপ করেছিলেন সেটিতে ফাঁস হলে তার গ্রাহক ডাটাবেস কপি, বিক্রি বা অনলাইনে প্রকাশ করা হতে পারে। ফাঁস হওয়া রেকর্ডে ইমেল ঠিকানা থাকলে সেগুলো পরে স্প্যাম ও ফিশিং তালিকায় দেখা দিতে পারে। পুরোনো অ্যাকাউন্ট থেকে কপি করা ডেটা অ্যাকাউন্ট বন্ধ করার পরেও প্রচলনে থাকতে পারে।
সূত্র সূত্র: যে স্প্যাম বা ফিশিংয়ে পরিষেবার নাম উল্লেখ থাকে, বা ফাঁসের নোটিশের পরপরই স্প্যাম বেড়ে যাওয়া। যা সাহায্য করে: Have I Been Pwned-এ আপনার ঠিকানা যাচাই করুন, এটি একটি বিনামূল্যের ফাঁস-অনুসন্ধান পরিষেবা, এবং ভবিষ্যতের ফাঁসের খবর পেতে চাইলে এর সতর্কতা সেবায় সাইন আপ করুন। পরিষ্কার ফলাফল প্রমাণ করে না যে আপনার ঠিকানা কখনো ফাঁস হয়নি, কারণ পরিষেবাটি কেবল নিজের ডেটাসেটের ফাঁসগুলোই কভার করে। কোনো ফাঁসে আপনার পুনরায় ব্যবহার করা পাসওয়ার্ড জড়িত থাকলে যেখানেই সেটি ব্যবহার করেছেন সেখানে বদলে ফেলুন। পরবর্তী ফাঁস কী প্রকাশ করতে পারে তা সীমিত করতে দেখুন কীভাবে টেম্প মেল ডেটা লঙ্ঘন থেকে ফলআউটকে সঙ্কুচিত করতে পারে।
২. সাইনআপ, লিড ফর্ম এবং ডেটা শেয়ার করে এমন কোম্পানি
অনেক সাইট কেনাকাটা, ডাউনলোড, গিভঅ্যাওয়ে, কুইজে অংশ নেওয়া বা পড়া চালিয়ে যাওয়ার আগে একটি ইমেল ঠিকানা চায়। কেউ কেউ এটি কেবল নিজেদের মার্কেটিংয়ের জন্য ব্যবহার করে। অন্যরা তাদের গোপনীয়তা নীতি বা প্রতিযোগিতার নিয়মের অধীনে এটি "পার্টনার", "অ্যাফিলিয়েট" বা "স্পনসর"-দের সঙ্গে শেয়ার করে, আর আগে থেকেই টিক দেওয়া সম্মতির বাক্সই যথেষ্ট হতে পারে। এফটিসির ভোক্তা গাইড "How To Get Less Spam in Your Email" উল্লেখ করে যে কোম্পানিগুলো আপনার ঠিকানা শেয়ার বা বিক্রি করতে পারে, এবং ঠিকানা দেওয়ার আগে গোপনীয়তা নীতি যাচাই করার পরামর্শ দেয়।
সূত্র সূত্র: আপনি যাদের সঙ্গে কখনো যোগাযোগ করেননি এমন ব্র্যান্ডের মার্কেটিং, কোনো সাইনআপ বা গিভঅ্যাওয়ে এন্ট্রির পরপরই শুরু হওয়া। যা সাহায্য করে: পার্টনার-মার্কেটিংয়ের বাক্সগুলোতে টিক তুলে নিন, যে গিভঅ্যাওয়ের নিয়মে স্পনসরদের সঙ্গে এন্ট্রি শেয়ারের কথা আছে তা এড়িয়ে যান, এবং যে সাইনআপগুলোকে আপনি পুরোপুরি বিশ্বাস করেন না সেগুলোর জন্য আলাদা ঠিকানা ব্যবহার করুন।
৩. ডেটা ব্রোকার ও তালিকা বিক্রেতা
ডেটা ব্রোকাররা প্রকাশ্য রেকর্ড, কেনাকাটা ও অনলাইন কার্যকলাপ থেকে তথ্য সংগ্রহ করে, তারপর প্রোফাইল ও মার্কেটিং তালিকা বিক্রি করে। এফটিসির ২০১৪ সালের নয়টি ডেটা ব্রোকার নিয়ে গবেষণা "Data Brokers: A Call for Transparency and Accountability"-তে দেখা গেছে, ব্রোকাররা মার্কেটিং পণ্য বিক্রি করে, যার মধ্যে নির্দিষ্ট মানদণ্ড পূরণ করা ভোক্তাদের তালিকাও থাকে। স্প্যামার ও আক্রমণাত্মক মার্কেটাররা নিজেরা ঠিকানা সংগ্রহ না করে এ ধরনের তালিকা কিনতে বা ভাড়া নিতে পারে।
সূত্র : যে স্প্যাম ইতিমধ্যেই আপনার নাম বা শহর জানে। এটি কোনো ব্রোকারের দিকে ইঙ্গিত করতে পারে, তবে মিলিত ফাঁস ডেটা থেকেও আসতে পারে, তাই এটিকে প্রমাণ নয়, কেবল একটি ইঙ্গিত হিসেবে ধরুন। যা সাহায্য করে: পৃথক দালালদের কাছে অপ্ট-আউট অনুরোধ পাঠালে ভবিষ্যতে তথ্য শেয়ারিং কমতে পারে, যদিও ইতিমধ্যে বিক্রি হয়ে যাওয়া তালিকা ফিরিয়ে আনা সম্ভব নয়। ক্যালিফোর্নিয়ার বাসিন্দারা রাজ্যের ডিলিট রিকোয়েস্ট অ্যান্ড অপ্ট-আউট প্ল্যাটফর্ম (DROP) ব্যবহার করে নিবন্ধিত ডেটা ব্রোকারদের কাছে একটি অপসারণ অনুরোধ পাঠাতে পারেন; আইনি ব্যতিক্রম সাপেক্ষে ১ আগস্ট, ২০২৬ থেকে এই ব্রোকারদের সেই অনুরোধ প্রক্রিয়া করতে হয়।
৪. সর্বজনীন পৃষ্ঠা, প্রোফাইল, ফোরাম ও রেকর্ড
স্বয়ংক্রিয় প্রোগ্রাম সর্বজনীন ওয়েব পৃষ্ঠা স্ক্যান করে এবং ইমেল ঠিকানার মতো দেখতে যেকোনো কিছু কপি করে নেয়। সাধারণ জায়গাগুলোর মধ্যে রয়েছে ব্যক্তিগত ও ব্যবসায়িক ওয়েবসাইট, ফোরাম পোস্ট, অনলাইন জীবনবৃত্তান্ত, পিডিএফ, মন্তব্য বিভাগ, সর্বজনীন সোশ্যাল মিডিয়া ও ব্যবসায়িক প্রোফাইল এবং কিছু সর্বজনীন রেকর্ড। ডোমেইন নামের পুরোনো সর্বজনীন WHOIS রেকর্ডও নিবন্ধনকারীর ইমেল ঠিকানা প্রকাশ করতে পারত। ২০১৮ সালে ICANN জেনেরিক টপ-লেভেল ডোমেইনের জন্য ব্যক্তিগত যোগাযোগ তথ্য প্রকাশ সীমিত করে এবং এর বদলে একটি বেনামি ইমেল ঠিকানা বা ওয়েব ফর্ম বাধ্যতামূলক করে।
সূত্র : উদ্ধৃতি চিহ্নে আপনার সম্পূর্ণ ঠিকানা অনুসন্ধান করুন। ফলাফল দেখায় ঠিকানাটি কোথায় প্রকাশ্যে দৃশ্যমান, তবে কোনো ফলাফল না পাওয়া মানে এই নয় যে এটি কখনো পোস্ট করা হয়নি, কারণ আর্কাইভ করা বা ইনডেক্স না হওয়া পৃষ্ঠা দেখা যাবে না। যা সাহায্য করে: যেখানে সম্ভব ঠিকানাটি সরিয়ে ফেলুন, মুদ্রিত ঠিকানার বদলে যোগাযোগ ফর্ম ব্যবহার করুন, প্রোফাইলের গোপনীয়তা সেটিংসে আপনার ইমেল লুকান এবং আপনার নিজের ওয়েবসাইট থাকলে ডোমেইন প্রাইভেসি চালু করুন।
৫. অন্যের পরিচিতি তালিকা ও বার্তা থ্রেড
আপনার ঠিকানা অন্যের ঠিকানা বই, পুরোনো ইমেল থ্রেড ও গ্রুপ বার্তাতেও থাকে। ওই অ্যাকাউন্ট বা ডিভাইসগুলোর কোনোটি হ্যাক হলে তার পরিচিতি তালিকা ও কথোপকথন কপি করা যায়। দীর্ঘ CC চেইন ও ফরোয়ার্ড করা বার্তাও প্রতিটি দৃশ্যমান প্রাপককে পরবর্তীতে যিনি সেগুলো পান তাঁর কাছে প্রকাশ করে দেয়।
সূত্র ইঙ্গিত: এমন স্প্যাম যা কোনো বন্ধু বা সহকর্মীর কাছ থেকে আসছে বলে মনে হয়, অথবা যা কোনো সত্যিকারের পুরোনো থ্রেডের বিষয় লাইন পুনরায় ব্যবহার করে। যা সাহায্য করে: গ্রুপ বার্তার জন্য BCC ব্যবহার করুন, FTC যেভাবে সুপারিশ করে সেভাবে আপনার নিরাপত্তা সফটওয়্যার হালনাগাদ রাখুন এবং কোনো পরিচিতির অ্যাকাউন্ট থেকে তিনি না লেখা মেইল যাচ্ছে মনে হলে তাঁকে জানান।
৬. ফিশিং পৃষ্ঠা ও প্রতারণামূলক ফর্ম
একটি জাল সাইন-ইন পৃষ্ঠা, সার্ভে, পুরস্কার দাবি বা "আপনার অ্যাকাউন্ট নিশ্চিত করুন" বার্তা সরাসরি আপনার ইমেল ঠিকানা সংগ্রহ করতে পারে, প্রায়ই পাসওয়ার্ডসহ। এখানে ঠিকানাটি শুধু পার্শ্বপ্রতিক্রিয়া; আসল লক্ষ্য আপনার অ্যাকাউন্ট। অপ্রত্যাশিত কোনো ইমেল থেকে পৌঁছানো পৃষ্ঠায় আপনি পাসওয়ার্ড দিয়ে থাকলে এটি স্প্যামের সমস্যা নয়, অ্যাকাউন্টের সমস্যা হিসেবে ধরুন: আসল সাইটে পাসওয়ার্ড বদলান এবং দুই-ধাপের প্রমাণীকরণ চালু করুন।
যা সাহায্য করে: ইমেলের লিঙ্কের বদলে নিজের বুকমার্ক বা অ্যাপ থেকে গুরুত্বপূর্ণ সাইট খুলুন এবং আপনার ইমেল পাসওয়ার্ড চায় এমন যেকোনো ফর্ম সম্পর্কে সতর্ক থাকুন।
৭. অনুমান করা ঠিকানা
স্প্যামাররা এমন ঠিকানাতেও পাঠায় যা তারা কোথাও খুঁজে পায়নি, বরং জনপ্রিয় প্রোভাইডার বা কোম্পানির ডোমেইনে প্রচলিত নাম ও প্রচলিত ঠিকানা ফরম্যাট থেকে বানিয়ে নেয়। FTC-র CAN-SPAM কমপ্লায়েন্স গাইড ঠিকানা সংগ্রহ (harvesting) ও এই "ডিকশনারি অ্যাটাক"-কে গুরুতর লঙ্ঘনের তালিকায় রাখে, যাতে অতিরিক্ত জরিমানা হতে পারে, তবে তাতে আইন উপেক্ষা করা প্রেরকরা থামে না।
সূত্র ইঙ্গিত: এমন ঠিকানায় স্প্যাম যা আপনি খুব কম ব্যবহার করেছেন বা কখনো শেয়ার করেননি, বিশেষত ছোট বা নামভিত্তিক ঠিকানা। যা সাহায্য করে: আপনার প্রোভাইডারের স্প্যাম ফিল্টারের ওপর নির্ভর করুন। শুধু এই কারণে ঠিকানা ছাড়তে হবে না, তবে নতুন অ্যাকাউন্টের জন্য কম অনুমানযোগ্য ঠিকানা সহায়ক হতে পারে।
আমি হঠাৎ এত স্প্যাম পাচ্ছি কেন?
হঠাৎ বেড়ে যাওয়া সাধারণত বোঝায় আপনার ঠিকানা নতুন কোনো তালিকায় ঢুকেছে, অথবা পুরোনো কোনো তালিকায় আবার মেইল পাঠানো শুরু হয়েছে। সাধারণ কারণগুলোর মধ্যে রয়েছে সম্প্রতি প্রকাশ পাওয়া কোনো ডেটা লঙ্ঘন, আপনার ঠিকানা শেয়ার করা কোনো সাইনআপ বা গিভঅ্যাওয়ে, অথবা নতুন কোনো ক্যাম্পেইন যা ধরতে আপনার স্প্যাম ফিল্টার এখনো শেখেনি। তালিকা কেনাবেচা ও বাল্কে মেইল পাঠানোর কারণে স্প্যাম প্রায়ই ঝাঁকে ঝাঁকে আসে।
তিনটি দ্রুত প্রশ্ন এর পরিধি সংকুচিত করতে পারে:
- আপনি কি গত কয়েক সপ্তাহে নতুন কোনো কিছুতে সাইন আপ করেছেন?
- স্প্যামে কি কোনো নির্দিষ্ট কোম্পানি, পণ্য বা পুরোনো অ্যাকাউন্টের কথা বলা হয়েছে?
- ডেটা লঙ্ঘনের অনুসন্ধানে কি আপনার ঠিকানার জন্য সাম্প্রতিক কোনো লঙ্ঘন দেখাচ্ছে?
উত্তর, ক্লিক এবং লোড হওয়া ছবি
কিছু স্প্যামার ঠিকানাটি সক্রিয়ভাবে ব্যবহৃত হচ্ছে কি না তার ইঙ্গিতও খোঁজে। স্প্যামের উত্তর দেওয়া, তার লিঙ্কে ক্লিক করা (তার আনসাবস্ক্রাইব লিঙ্কসহ) বা তার দূরবর্তী ছবিগুলো লোড করা প্রেরককে জানিয়ে দিতে পারে যে বার্তাটি একটি সক্রিয় ইনবক্সে পৌঁছেছে। এই সংকেত নির্ভুল নয়, কারণ কিছু মেইল অ্যাপ ও নিরাপত্তা স্ক্যানার স্বয়ংক্রিয়ভাবে ছবি লোড করে, তবে এটি পাঠিয়ে আপনি কোনো লাভই পাবেন না। উত্তর দেওয়ার বদলে বার্তাটি রিপোর্ট করুন।
সাইনআপ নিশ্চিতকরণের বন্যা
যদি কয়েক ঘণ্টার মধ্যে ডজনখানেক বা শত শত নিউজলেটার নিশ্চিতকরণ বা স্বাগত ইমেল আসে, তাহলে কেউ হয়তো আপনার ঠিকানাটি একসাথে অনেক সাইটে সাইন আপ করছে। একে কখনও কখনও সাবস্ক্রিপশন বোম্বিং বলা হয়। এটি নিছক হয়রানিও হতে পারে, তবে এটি একটি আসল সতর্কবার্তা—যেমন অর্ডার নিশ্চিতকরণ বা পাসওয়ার্ড পরিবর্তনের নোটিশ—শোরগোলের নিচে চাপা দেওয়ার জন্যও হতে পারে। বন্যার লিঙ্ক অনুসরণ না করে অফিসিয়াল অ্যাপ খুলে বা সাইটের ঠিকানা নিজে টাইপ করে আপনার গুরুত্বপূর্ণ অ্যাকাউন্টগুলো পরীক্ষা করুন, এবং নিশ্চিতকরণ লিঙ্কগুলোতে ক্লিক করবেন না।
কে আপনার ইমেল ঠিকানা বিক্রি বা ফাঁস করেছে তা আপনি কীভাবে জানতে পারবেন?
স্প্যাম শুরু হওয়ার পর সাধারণত কে একটি ঠিকানা বিক্রি বা ফাঁস করেছে তা আপনি প্রমাণ করতে পারবেন না। একটি অনন্য ঠিকানা বা অ্যালিয়াস দেখায় যে আপনি মূলত কোথায় সেই ঠিকানাটি ব্যবহার করেছিলেন, তবে এটি বিক্রয়কে ভেন্ডরের ডেটা লঙ্ঘন বা পরবর্তী শেয়ারিং থেকে আলাদা করতে পারে না। সময়, ব্যক্তিগত তথ্য এবং বার্তায় উল্লিখিত কোম্পানি—এগুলো সূত্র, প্রমাণ নয়।
প্রতিটি সাইনআপের জন্য আলাদা ঠিকানা বা অ্যালিয়াস ব্যবহার করুন
জিমেইল এবং গুগল ওয়ার্কস্পেস প্লাস অ্যাড্রেসিং সমর্থন করে: আপনার ব্যবহারকারীর নামের পরে একটি ট্যাগ যোগ করা, যেমন yourname+shop, তবুও আপনার মূল ইনবক্সেই পৌঁছায়, এবং ট্যাগটি দেখায় প্রেরক ঠিকানার কোন সংস্করণ ব্যবহার করেছে। তবে প্লাস অ্যাড্রেসিং কেবল একটি সূত্র: কোনো ফর্ম প্লাস চিহ্ন প্রত্যাখ্যান করতে পারে, এবং ঠিকানা শেয়ার করার আগে ট্যাগটি মুছে ফেলা যেতে পারে। ফরওয়ার্ডিং অ্যালিয়াস আরও কার্যকর, কারণ প্রতিটি অ্যালিয়াস একটি আলাদা ঠিকানা যা আপনি বন্ধ করতে পারেন। টেম্প মেল বনাম ইমেল উপনামের আমাদের তুলনায় ব্যাখ্যা করা হয়েছে কোন ধরনের অ্যালিয়াস আপনার রাখা অ্যাকাউন্টগুলোর জন্য উপযুক্ত।
একটি অনন্য ঠিকানা দেখায় কোন ঠিকানাটি ফাঁস হয়েছে, কে এটি ফাঁস করেছে তা নয়। কোম্পানি এটি বিক্রি করে থাকতে পারে, তাদের কোনো ভেন্ডরের ডেটা লঙ্ঘন হয়ে থাকতে পারে, অথবা তালিকাটি আরও নিচে হাতবদল হয়ে থাকতে পারে।
বার্তার কোন বিবরণ আপনাকে কী জানাতে পারে আর কী পারে না
"To" ঠিকানা, কোনো প্লাস ট্যাগ এবং স্প্যাম কখন শুরু হয়েছিল—এগুলোই সবচেয়ে কাজের বিবরণ। সম্পূর্ণ বার্তা হেডার দেখায় একটি বার্তা কোন সার্ভারগুলোর মধ্য দিয়ে গেছে এবং এটি প্রমাণীকরণ পরীক্ষায় উত্তীর্ণ হয়েছে কি না, তবে কে আপনার ঠিকানা বিক্রি বা শেয়ার করেছে তা তারা দেখাতে পারে না। স্প্যামাররা প্রায়ই এমন পরিষেবা বা আক্রান্ত মেশিনের মাধ্যমে পাঠায় যেগুলোর মূল ফাঁসের সঙ্গে কোনো সম্পর্ক নেই।
আনসাবস্ক্রাইব ক্লিক করা কি নিরাপদ?
আপনি যে মেইলিং লিস্ট চেনেন এবং যোগ দিয়েছিলেন বলে মনে আছে, তা থেকে আনসাবস্ক্রাইব করা নিরাপদ—আদর্শভাবে আপনার ইমেল অ্যাপের অন্তর্নির্মিত আনসাবস্ক্রাইব বোতাম দিয়ে। অজানা, সন্দেহজনক বা ছদ্মবেশী প্রেরকের ক্ষেত্রে আনসাবস্ক্রাইব লিঙ্ক একেবারেই অনুসরণ করবেন না; বরং বার্তাটিকে স্প্যাম বা ফিশিং হিসেবে চিহ্নিত করুন।
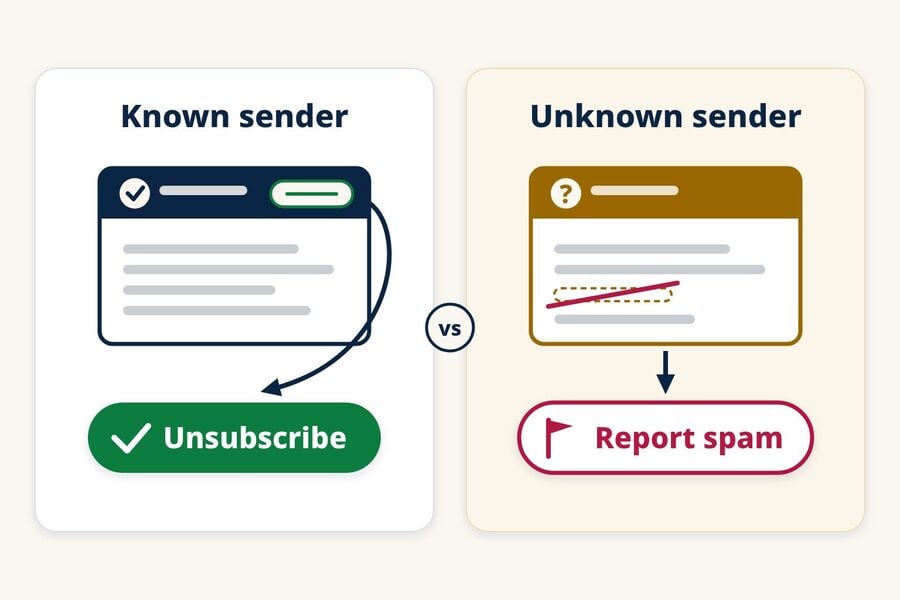
আপনার ইমেল অ্যাপের আনসাবস্ক্রাইব নিয়ন্ত্রণ ব্যবহার করুন
বৈধ মার্কেটারদের অপ্ট-আউট মানার আইনি ও ব্যবহারিক কারণ রয়েছে। মার্কিন যুক্তরাষ্ট্রে এফটিসির CAN-SPAM নির্দেশিকা বলে, বাণিজ্যিক ইমেলে অপ্ট আউট করার উপায় থাকতে হবে, অনুরোধ ১০ কার্যদিবসের মধ্যে মানতে হবে এবং বার্তা পাঠানোর পর অন্তত ৩০ দিন অপ্ট-আউট ব্যবস্থাটি কাজ করতে হবে। প্রেরকরা কোনো ফি নিতে পারে না বা আপনার ইমেল ঠিকানার বেশি কিছু চাইতে পারে না, এবং আপনি অপ্ট আউট করার পর তারা আপনার ঠিকানা বিক্রি বা হস্তান্তর করতে পারে না—আইন মানতে সহায়তার জন্য নিয়োগ করা কোনো কোম্পানি ছাড়া।
গুগল আরও বাধ্যতামূলক করে যে, প্রতিদিন ৫,০০০-এর বেশি বার্তা জিমেইল অ্যাকাউন্টে পাঠানো প্রেরকদের মার্কেটিং ও সাবস্ক্রাইব করা বার্তার জন্য এক-ক্লিকে আনসাবস্ক্রাইব সমর্থন করতে হবে। নিয়ম মানা বার্তায় স্ট্যান্ডার্ড আনসাবস্ক্রাইব হেডার থাকে, যা জিমেইল ও অন্যান্য ইমেল অ্যাপ আনসাবস্ক্রাইব অপশন দেখাতে ব্যবহার করতে পারে, ফলে বার্তার ভেতরে খুঁজতে বা প্রেরকের বেছে নেওয়া পৃষ্ঠায় যেতে হয় না। এফটিসির স্প্যাম নির্দেশিকাও আপনার ইমেল প্রদানকারীর দেওয়া আনসাবস্ক্রাইব সুবিধাগুলোর সুপারিশ করে।
কখন আনসাবস্ক্রাইব লিঙ্ক অনুসরণ করবেন না
- আপনি কোম্পানিটিকে চেনেন না, অথবা আপনি কখনও সাইন আপ করেননি।
- প্রেরকের নাম বা ডোমেন আপনার চেনা কোনো ব্র্যান্ডের অনুকরণ করে, ছোট বানান-ভুল বা অসম্পর্কিত ডোমেন দিয়ে।
- আনসাবস্ক্রাইব পৃষ্ঠাটি আপনাকে সাইন ইন করতে, পাসওয়ার্ড দিতে বা আপনার ইমেল ঠিকানার বেশি কিছু দিতে বলে।
- লিঙ্কটি কোনো ডাউনলোড শুরু করে, অথবা বার্তাটি আপনাকে দ্রুত কাজ করতে চাপ দেয়।
যে প্রেরক ইতিমধ্যে আইন উপেক্ষা করে, তার আপনার অনুরোধ মানার কোনো কারণ নেই, আর তার লিঙ্ক আপনার ঠিকানা নিশ্চিত করতে পারে বা ফিশিং পৃষ্ঠায় নিয়ে যেতে পারে। বার্তাটি রিপোর্ট করুন এবং এগিয়ে যান।
আপনি ইতিমধ্যে যে স্প্যাম ইমেল পাচ্ছেন তা কীভাবে কমানো যায়
প্রতিটি কপি করা তালিকা থেকে আপনার ঠিকানা সরানো সম্ভব নয়, তাই স্প্যাম থামানোর অর্থ সাধারণত প্রতিটি প্রেরণ বন্ধ করা নয়, বরং এটি ফিল্টার করা ও রিপোর্ট করা। এফটিসির ভোক্তা পরামর্শ এই মৌলিক বিষয়গুলোর সুপারিশ করে:
- আপনার ইমেল অ্যাপে স্প্যামকে স্প্যাম বা জাঙ্ক হিসেবে চিহ্নিত করুন।
- একই উৎস থেকে বারবার মেইল এলে সেই প্রেরক বা ডোমেন ব্লক করুন।
- ভুল করে স্প্যাম ফোল্ডারে চলে যাওয়া আসল মেইল খুঁজতে মাঝে মাঝে স্প্যাম ফোল্ডারটি দেখে নিন।
- অবাঞ্ছিত বার্তাগুলো আপনার ইমেল সরবরাহকারীকে জানান, আর প্রতারণার ঘটনা FTC-কে ReportFraud.ftc.gov-এ রিপোর্ট করুন।
বাড়তি সতর্কতা হিসেবে, সন্দেহজনক বার্তার উত্তর দেবেন না এবং সেগুলোতে দেওয়া ফোন নম্বরে কল করবেন না।
নতুন ঠিকানায় যাওয়া শেষ উপায়। এটি তখনই কাজে দেয় যখন আপনি আপনার গুরুত্বপূর্ণ অ্যাকাউন্টগুলো সাবধানে স্থানান্তর করেন এবং নতুন ঠিকানাটি পুরোটির চেয়ে ভালোভাবে সুরক্ষিত রাখেন।
আপনার মূল ঠিকানাটি ভবিষ্যতের সাইনআপ তালিকা থেকে দূরে রাখুন
সবচেয়ে কার্যকর দীর্ঘমেয়াদি পদক্ষেপ হলো কম সংখ্যক প্রতিষ্ঠানকে আপনার মূল ঠিকানা দেওয়া। বেশিরভাগ মানুষের জন্য একটি সহজ তিন স্তরের ব্যবস্থা কাজ করে:
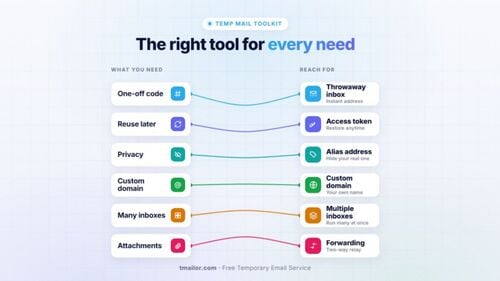
- মূল ঠিকানা: ব্যাংকিং, কাজ, সরকারি সেবা এবং যেকোনো অ্যাকাউন্ট যা পুনরুদ্ধারের জন্য আপনার প্রয়োজন হতে পারে।
- ফরোয়ার্ডিং উপনাম:, সাবস্ক্রিপশন এবং আপনার রাখা অ্যাকাউন্টগুলি, যাতে আপনি যে কোনও ছদ্মনাম বন্ধ করতে পারেন যা স্প্যাম পেতে শুরু করে।
- অস্থায়ী মেইল: একবারের ডাউনলোড, কুপন, ফোরাম ট্রায়াল এবং অন্যান্য কম ঝুঁকির সাইনআপ, যা আপনি রাখার পরিকল্পনা করেন না।
অস্থায়ী মেইল কখন উপযুক্ত, আর কখন নয়
অস্থায়ী মেইল ঠিকানা একবারের সাইনআপগুলোকে আপনার মূল ইনবক্স থেকে দূরে রাখে। আপনি যদি শুধু একটি সাইনআপের জন্য ব্যবহার করা কোনো ঠিকানায় পরে স্প্যাম পান, তবে সেই সাইনআপটি একটি কাজের সূত্র, যদিও এটি প্রমাণ করতে পারে না যে প্রতিষ্ঠানটি, তাদের কোনো সরবরাহকারী বা আরও নিচের কেউ ঠিকানাটি শেয়ার করেছে। বিষয়টি নতুন হলে, টেম্প মেল কীভাবে কাজ করে তার এই সংক্ষিপ্ত বিবরণটি মূল বিষয়গুলি কভার করে।
টিমেলর কেবল প্রাপ্তিমূলক, তাই আপনি ঠিকানা থেকে প্রেরণ বা উত্তর দিতে পারবেন না এবং এটি সংযুক্তিগুলি গ্রহণ করে না। বার্তাগুলি আসার প্রায় 24 ঘন্টা পরে স্বয়ংক্রিয়ভাবে মুছে ফেলা হয়। আপনি পরে এর অ্যাক্সেস টোকেন দিয়ে একই ঠিকানায় ফিরে যেতে পারেন, বা আপনি যদি এটি তৈরি করার সময় কোনও বিনামূল্যে টিমেইলর অ্যাকাউন্টে সাইন ইন করে থাকেন তবে তৈরি করা ইমেলগুলি থেকে। অতিথি ঠিকানার জন্য হারিয়ে যাওয়া টোকেন পুনরুদ্ধার করা যায় না এবং কিছু সাইট ডিসপোজেবল ইমেল ডোমেনগুলি ব্লক করে। এটি টেম্প মেইলকে ব্যাংকিং, কাজ, কেনাকাটার জন্য আপনার রসিদের প্রয়োজন হতে পারে বা আপনার পুনরুদ্ধারের প্রয়োজন হতে পারে এমন কোনও অ্যাকাউন্টের জন্য দুর্বল ফিট করে তোলে। প্রতিদিনের ব্যবহার সম্পর্কে আরও তথ্যের জন্য, অস্থায়ী ইমেল এবং স্প্যাম সুরক্ষার জন্য আমাদের গাইডটি দেখুন।
সচরাচর জিজ্ঞাসিত প্রশ্ন
আমার নামে ঠিকানা না থাকা সত্ত্বেও কেন স্প্যাম পাই?
সম্ভবত আপনার ঠিকানাটি লুকানো (BCC) প্রাপক ছিল বা কোনো মেইলিং তালিকার অংশ ছিল। স্প্যামাররা প্রায়ই To লাইনে ভিন্ন কোনো ঠিকানা বা কিছুই না দিয়ে আসল তালিকাটি লুকানো প্রাপক হিসেবে পাঠায়, তাই বার্তাটি আপনার কাছে পৌঁছালেও আপনার ঠিকানা দেখা যায় না। কোনো উপনাম বা ফরোয়ার্ডিং ঠিকানায় পাঠানো মেইলও একইভাবে দেখাতে পারে।
স্প্যাম পাওয়ার মানে কি আমার ইমেল অ্যাকাউন্ট হ্যাক হয়েছে?
সাধারণত না। আপনাকে স্প্যাম পাঠাতে শুধু আপনার ঠিকানা দরকার, আপনার ইনবক্সে প্রবেশাধিকার নয়। সত্যিকারের হ্যাকিংয়ের লক্ষণ ভিন্ন রকম: আপনি না লেখা বার্তা পাঠানো হয়েছে, আপনি না করা সাইন-ইন বা পাসওয়ার্ড পরিবর্তনের সতর্কতা এসেছে, আপনি না বানানো ফরোয়ার্ডিং নিয়ম তৈরি হয়েছে, বা পরিচিতজনেরা বলছেন তারা আপনার কাছ থেকে অদ্ভুত মেইল পেয়েছেন।
আমি ইমেল খুলেছি—এটা কি স্প্যামার বুঝতে পারে?
কখনো কখনো। আপনার ইমেল অ্যাপ দূরবর্তী ছবি লোড করলে একটি ছবির অনুরোধ প্রেরকের সার্ভারকে জানিয়ে দিতে পারে যে বার্তাটি লোড হয়েছে এবং কখন। তবে এটি আপনি পড়েছেন তার প্রমাণ নয়, কারণ কিছু অ্যাপ প্রক্সির মাধ্যমে ছবি লোড করে এবং নিরাপত্তা স্ক্যানার স্বয়ংক্রিয়ভাবে বার্তা খুলে ফেলতে পারে। আপনার ইমেল অ্যাপে স্বয়ংক্রিয়ভাবে দূরবর্তী ছবি লোড করা বন্ধ করলে এই সংকেত দুর্বল হয়ে যায়।
স্প্যামের কারণে কি আমার ইমেল ঠিকানা বদলানো উচিত?
সাধারণত প্রথম পদক্ষেপ হিসেবে নয়। ফিল্টার, রিপোর্টিং এবং নতুন সাইনআপের জন্য আলাদা ঠিকানা—এগুলোই বেশিরভাগ স্প্যাম সামলায়। পুরোনো ঠিকানাটি ব্যবহারের অযোগ্য হয়ে গেলেই কেবল নতুন ঠিকানার কথা ভাবুন, আর স্থানান্তরের পরিকল্পনা করুন: আগে গুরুত্বপূর্ণ অ্যাকাউন্ট ও পুনরুদ্ধারের সেটিংস আপডেট করুন, তারপর আপনি যা মিস করেছেন তা ধরার জন্য যথেষ্ট সময় ধরে পুরোনো ঠিকানাটি দেখতে থাকুন।
মার্কিন যুক্তরাষ্ট্রে সব অযাচিত বাণিজ্যিক ইমেল কি অবৈধ?
না। CAN-SPAM আইন অযাচিত বাণিজ্যিক ইমেল নিষিদ্ধ করে না; এটি তার জন্য নিয়ম নির্ধারণ করে। এই নিয়মে সত্য শিরোনাম তথ্য ও বিষয় লাইন, বার্তাটি বিজ্ঞাপন হিসেবে চিহ্নিত করা, একটি বৈধ ডাক ঠিকানা এবং 10 কার্যদিবসের মধ্যে মানা হয় এমন একটি কার্যকর অপ্ট-আউট থাকা বাধ্যতামূলক। ঠিকানা সংগ্রহ করা এবং অভিধান আক্রমণকে গুরুতর লঙ্ঘন হিসেবে গণ্য করা হয়।
আপনি প্রতিটি স্প্যাম বার্তার উৎস খুঁজে বের করতে পারবেন না, তবে নতুন তালিকায় নিজের ঠিকানা জোগানো বন্ধ করতে পারেন
স্প্যাম শুরু হয় এমন একটি ঠিকানা থেকে যা কেউ সংগ্রহ করেছে, শেয়ার করেছে বা অনুমান করেছে, আর একবার তা ছড়িয়ে পড়লে আপনি তা ফিরিয়ে আনতে পারবেন না। আপনি যা নিয়ন্ত্রণ করতে পারেন তা হলো—কতগুলো নতুন তালিকা আপনার মূল ঠিকানাটি দেখতে পাবে। যা আসছে তা রিপোর্ট করুন, কেবল চেনা প্রেরকের ক্ষেত্রেই আনসাবস্ক্রাইব করুন এবং এককালীন সাইনআপগুলো আলাদা রাখুন। পরেরবার কোনো ডাউনলোড বা কুপন ইমেল চাইলে, আপনার আসল ইমেল ব্যবহার না করে তার জন্য একটি বিনামূল্যে অস্থায়ী মেল তৈরি করুন।
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.