ইমেল কীভাবে কাজ করে: SMTP, DNS এবং কেন অস্থায়ী ইমেল বিদ্যমান
বেশিরভাগ মানুষ প্রতিদিন ইমেল ব্যবহার করেন, কিন্তু "পাঠান" ক্লিক করার পর থেকে কারও ইনবক্সে বার্তাটি দেখা যাওয়ার মধ্যে কী ঘটে তা জানেন না। SMTP সার্ভার, DNS লুকআপ এবং MX রেকর্ডের মধ্য দিয়ে এই যাত্রাটি বুঝলে স্পষ্ট হয় কেন অস্থায়ী ইমেল পরিষেবাগুলো ঠিক যেভাবে কাজ করে সেভাবেই কাজ করে।
দ্রুত অ্যাক্সেস
এই গাইডটি শূন্য থেকে ইমেল অবকাঠামো ব্যাখ্যা করে: যে প্রোটোকলগুলো ইন্টারনেট জুড়ে বার্তা রুট করে, যে রেকর্ডগুলো সার্ভারকে বলে মেইল কোথায় পৌঁছাতে হবে, এবং কীভাবে টেম্প মেল পরিষেবাগুলি সেবাগুলো এই সিস্টেমের সাথে যুক্ত হয়ে নিবন্ধন ছাড়াই তাৎক্ষণিকভাবে কাজ করা অস্থায়ী ইনবক্স তৈরি করে। টেম্প মেইল কী এবং কখন এটি ব্যবহার করবেন তার ব্যবহারিক পরিচিতির জন্য দেখুন অস্থায়ী ইমেলের সম্পূর্ণ গাইডটি দেখুন।
ইমেলের সংক্ষিপ্ত ইতিহাস — আরপানেট থেকে টেম্প মেইল পর্যন্ত
ইমেলের গল্প শুরু হয় ১৯৭১ সালে, যখন মার্কিন প্রতিরক্ষা বিভাগের আরপানেটে কর্মরত রে টমলিনসন দুটি মেশিনের মধ্যে প্রথম ইলেকট্রনিক বার্তা পাঠান। তাঁর মূল উদ্ভাবন ছিল "@" চিহ্ন, যা ব্যবহারকারীর নামকে হোস্ট কম্পিউটার থেকে আলাদা করে — এই রীতি পঞ্চাশ বছরেরও বেশি সময় পরেও অপরিবর্তিত টিকে আছে।
১৯৮০ ও ১৯৯০-এর দশক জুড়ে ইমেল গবেষণাগার থেকে দৈনন্দিন জীবনে ছড়িয়ে পড়ে। ইউডোরা ও মাইক্রোসফট আউটলুকের মতো ডেস্কটপ ক্লায়েন্ট প্রথমবারের মতো ব্যক্তিগত কম্পিউটার ব্যবহারকারীদের ইলেকট্রনিক মেইলের সুযোগ দেয়। এরপর ১৯৯০-এর দশকের শেষদিকে বিনামূল্যের ওয়েবমেইল সেবা — ১৯৯৬ সালে হটমেইল, ১৯৯৭ সালে ইয়াহু মেইল এবং শেষে ২০০৪ সালে জিমেইল — ব্রাউজার ও ইন্টারনেট সংযোগ থাকা যে কারও জন্য ইমেলকে সর্বজনীনভাবে সহজলভ্য করে তোলে।
কিন্তু সর্বজনীন সুবিধা সর্বজনীন সমস্যাও নিয়ে আসে। ২০০০-এর দশকের শেষদিকে স্প্যাম বিশ্বব্যাপী সমস্ত ইমেল ট্র্যাফিকের বিরাট সংখ্যাগরিষ্ঠ অংশে পরিণত হয়। ফিশিং আক্রমণ আরও জটিল হয়ে ওঠে। ডেটা লঙ্ঘনে শত শত মিলিয়ন ইমেল ঠিকানা প্রকাশ পায়। এই ক্রমবর্ধমান হুমকি একটি নতুন সেবা-শ্রেণির চাহিদা তৈরি করে: অস্থায়ী ইমেল। প্রথম অস্থায়ী ইনবক্স সেবাদাতারা ২০০০-এর দশকের মাঝামাঝি আবির্ভূত হয়, এবং এই ধারণাটি আজ লক্ষ লক্ষ মানুষের ব্যবহৃত একটি পরিপক্ক গোপনীয়তা-সরঞ্জামে পরিণত হয়েছে। সম্পূর্ণ বিবর্তনের জন্য দেখুন টেম্প মেইলের বিবর্তন।
।
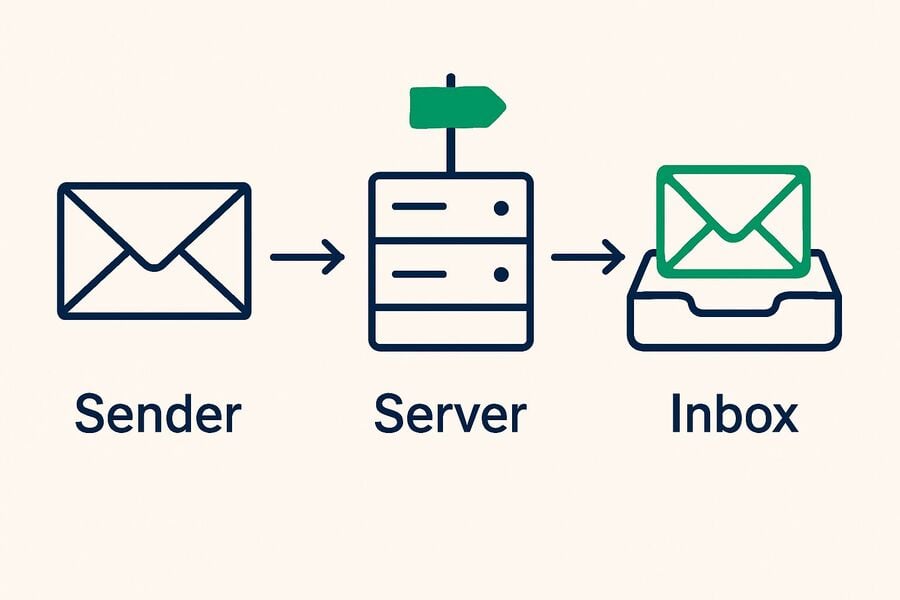
একটি ইমেল প্রেরণ তাত্ক্ষণিক মনে হয়, তবে বার্তাটি তার গন্তব্যে পৌঁছানোর আগে একাধিক সিস্টেমের মধ্য দিয়ে যায়। এখানে আসলে যা ঘটে, চারটি ধাপে বিভক্ত।
ধাপ 1 - আপনি প্রেরণ টিপুন: এসএমটিপি সার্ভারে ক্লায়েন্টকে ইমেল করুন
আপনি যখন জিমেইল, আউটলুক, থান্ডারবার্ড বা অন্য কোনও ইমেল ক্লায়েন্টে কোনও বার্তা রচনা করেন এবং "প্রেরণ" টিপুন, তখন আপনার ক্লায়েন্ট এসএমটিপি - সিম্পল মেল ট্রান্সফার প্রোটোকল নামে একটি প্রোটোকল ব্যবহার করে একটি বহির্গামী মেল সার্ভারের সাথে সংযোগ স্থাপন করে। এই সংযোগটি সাধারণত পোর্ট 587 (স্টার্টটিএলএস এনক্রিপশন সহ) বা পোর্ট 465 (অন্তর্নিহিত টিএলএস সহ) ব্যবহার করে।
আপনার ক্লায়েন্ট আপনার ব্যবহারকারীর নাম এবং পাসওয়ার্ড ব্যবহার করে SMTP সার্ভারের সাথে প্রমাণীকরণ করে, তারপরে বার্তাটি হস্তান্তর করে। এই মুহুর্তে, ইমেলটি আপনার ডিভাইসটি ছেড়ে চলে গেছে এবং এখন বিতরণ করার জন্য সার্ভারের দায়িত্ব।
ধাপ 2 - ডিএনএস লুকআপ: এই ইমেলটি কোথায় যায়?
এসএমটিপি সার্ভারকে আপনার বার্তাটি কোথায় সরবরাহ করতে হবে তা নির্ধারণ করতে হবে। এটি প্রাপকের ডোমেনের এমএক্স রেকর্ড - মেল এক্সচেঞ্জার রেকর্ডের জন্য ডোমেন নেম সিস্টেম (ডিএনএস) জিজ্ঞাসাবাদ করে এটি করে।
উদাহরণস্বরূপ, আপনি যদি someone@gmail.com প্রেরণ করেন তবে এসএমটিপি সার্ভার ডিএনএসকে জিজ্ঞাসা করে: "কোন সার্ভার gmail.com জন্য ইমেল পরিচালনা করে?" ডিএনএস এর মতো কিছু দিয়ে প্রতিক্রিয়া জানায় alt1.gmail-smtp-in.l.google.com এটি গুগলের ইনকামিং মেইল সার্ভারের ঠিকানা। এমএক্স রেকর্ডটি সংক্ষেপে, একটি ফরোয়ার্ডিং নির্দেশনা যা বলে "এই ডোমেনের জন্য সমস্ত মেল এই সার্ভারে সরবরাহ করুন।
এই এমএক্স রেকর্ড সিস্টেমটি হ'ল ভিত্তি যা টেম্প মেলকে সম্ভব করে তোলে, তবে আমরা শীঘ্রই এটি পাব।
ধাপ 3 - সার্ভার-টু-সার্ভার ডেলিভারি: এসএমটিপি রিলে
আপনার প্রেরণকারী এসএমটিপি সার্ভারটি প্রাপকের আগত এসএমটিপি সার্ভারের সাথে সংযোগ স্থাপন করে (এমএক্স রেকর্ড দ্বারা উল্লিখিত) এবং একটি এসএমটিপি হ্যান্ডশেক সম্পাদন করে - একটি কাঠামোগত কথোপকথন যেখানে দুটি সার্ভার পরিচয় যাচাই করে, এনক্রিপশন আলোচনা করে এবং বার্তাটি স্থানান্তর করে। TLS এনক্রিপশন এই সার্ভার-টু-সার্ভার ট্রানজিটের সময় ইমেল সামগ্রীকে রক্ষা করে।
আপনার পাঠানো SMTP সার্ভার প্রাপকের ইনকামিং SMTP সার্ভারের (MX রেকর্ডে উল্লিখিত) সাথে সংযোগ করে একটি SMTP হ্যান্ডশেক সম্পন্ন করে — একটি সুসংগঠিত কথোপকথন যেখানে দুটি সার্ভার পরিচয় যাচাই করে, এনক্রিপশন নিয়ে সমঝোতা করে এবং বার্তাটি স্থানান্তর করে। এই সার্ভার-থেকে-সার্ভার যাত্রায় TLS এনক্রিপশন ইমেলের বিষয়বস্তু সুরক্ষিত রাখে।
ধাপ 4 - ইনবক্স স্টোরেজ: আইএমএপি এবং পিওপি 3
একবার প্রাপক সার্ভার বার্তাটি গ্রহণ করার পরে, এটি ইমেলটি সংরক্ষণ করে এবং প্রাপকের তাদের ইনবক্স পরীক্ষা করার জন্য অপেক্ষা করে। প্রাপকের ইমেল ক্লায়েন্ট দুটি প্রোটোকলের মধ্যে একটি ব্যবহার করে বার্তাগুলি পুনরুদ্ধার করে:
IMAP (ইন্টারনেট বার্তা অ্যাক্সেস প্রোটোকল): একাধিক ডিভাইসে ইমেল সিঙ্ক করে। বার্তাগুলি সার্ভারে থাকে এবং আপনার যে কোনও পদক্ষেপ (পড়ুন, মুছুন, সরান) সর্বত্র প্রতিফলিত হয়। জিমেইল, আউটলুক এবং বেশিরভাগ আধুনিক পরিষেবাগুলি এটি ব্যবহার করে।
পিওপি 3 (পোস্ট অফিস প্রোটোকল 3): একটি একক ডিভাইসে ইমেল ডাউনলোড করে এবং সাধারণত এটি সার্ভার থেকে মুছে ফেলে। আজ কম সাধারণ তবে এখনও কিছু কনফিগারেশনে ব্যবহৃত হয় যেখানে স্থানীয় স্টোরেজ পছন্দ করা হয়।
একটি ইমেল বার্তার উপাদান
প্রতিটি ইমেল আপনি যে পাঠ্য দেখেন তার চেয়ে বেশি। পৃষ্ঠের নীচে, এটি কাঠামোগত ডেটা বহন করে যা সার্ভারগুলিকে বার্তাটি কীভাবে রুট, প্রদর্শন এবং প্রক্রিয়া করতে হয় তা বলে।
শিরোনাম: থেকে, প্রতি, বিষয়, তারিখ এবং বার্তা-ID সহ মেটাডেটা। এগুলি হ'ল রাউটিং নির্দেশাবলী যা ডেলিভারি চেইন বরাবর প্রতিটি সার্ভার পড়ে এবং কাজ করে।
লুকানো শিরোনাম: রিটার্ন-পাথ (যেখানে বাউন্স যায়), প্রাপ্ত (প্রতিটি সার্ভারকে ইমেলটি পাস করে এমন একটি চেইন) এবং প্রমাণীকরণ-ফলাফল (এসপিএফ, ডিকেআইএম এবং ডিএমএআরসি চেক ফলাফল) এর মতো ক্ষেত্রগুলি। এগুলি বেশিরভাগ ইমেল ক্লায়েন্টের মধ্যে অদৃশ্য তবে একটি বার্তার সম্পূর্ণ যাত্রা প্রকাশ করে।
শরীর: প্রকৃত সামগ্রী, প্লেইন টেক্সট, এইচটিএমএল বা উভয়ই (মাল্টিপার্ট / বিকল্প) হিসাবে ফর্ম্যাট করা হয়েছে। বেশিরভাগ আধুনিক ইমেলগুলি এইচটিএমএল, এ কারণেই আপনি ফর্ম্যাট করা পাঠ্য, চিত্র এবং ক্লিকযোগ্য লিঙ্কগুলি দেখতে পান।
সংযুক্তিসমূহ: MIME (বহুমুখী ইন্টারনেট মেইল এক্সটেনশন) ব্যবহার করে এনকোড করা ফাইলগুলি। এমআইএমই বাইনারি ফাইলগুলিকে পাঠ্য-নিরাপদ ফর্ম্যাটে এনকোড করে যা ইমেলের পাঠ্য-ভিত্তিক অবকাঠামোর মাধ্যমে ভ্রমণ করতে পারে।
টেম্প মেল কীভাবে এই অবকাঠামোতে হুক করে
এখানেই সবকিছু সংযুক্ত হয়। অস্থায়ী ইমেল পরিষেবাগুলি একটি পৃথক, মালিকানাধীন সিস্টেম ব্যবহার করে না - তারা উপরে বর্ণিত স্ট্যান্ডার্ড ইমেল অবকাঠামোতে সরাসরি প্লাগ করে। এই কারণেই টেম্প মেল ঠিকানাগুলি বাস্তব সার্ভার থেকে আসল ইমেলগুলি গ্রহণ করে: এগুলি আসল ইমেল ঠিকানা, কেবল একটি ভিন্ন জীবনচক্রের সাথে।
ক্যাচ-অল এমএক্স রেকর্ডস - তাত্ক্ষণিক ঠিকানা জেনারেশন
যখন tmailor.com কোনও ডোমেন নিবন্ধন করে (ধরুন, example-temp.com), তখন এটি সেই ডোমেনের জন্য এমএক্স রেকর্ডটি টিমেইলরের রিসিভিং সার্ভারে নির্দেশ করার জন্য কনফিগার করে। সমালোচনামূলকভাবে, সার্ভারটি একটি "ক্যাচ-অল" হিসাবে কনফিগার করা হয়েছে - ঠিকানাটি প্রাক-তৈরি কিনা তা নির্বিশেষে এটি সেই ডোমেনের যে কোনও ঠিকানায় প্রেরিত ইমেল গ্রহণ করে।
এ কারণেই আপনি তাত্ক্ষণিকভাবে একটি কার্যকরী টেম্প মেল ঠিকানা পান। ঠিকানাটি প্রথাগত অর্থে "তৈরি" করার দরকার নেই। এমএক্স রেকর্ড ইন্টারনেটকে বলে, "এই ডোমেনের জন্য সমস্ত ইমেল আমাদের সার্ভারে প্রেরণ করুন," এবং সার্ভার যা আসে তা গ্রহণ করে। আপনি যখন tmailor.com পরিদর্শন করেন এবং এলোমেলোভাবে উত্পন্ন ঠিকানা দেখেন, তখন সেই ঠিকানাটি ইতিমধ্যে কার্যকরী কারণ ডোমেনের এমএক্স রেকর্ড ইতিমধ্যে সমস্ত মেলকে টিমেইলরের সার্ভারে রুট করে। আরও গভীর প্রযুক্তিগত ব্যাখ্যার জন্য, ক্যাচ-অল এবং এলোমেলো ছদ্মনাম দেখুন।
কোনও এসএমটিপি আউটবাউন্ড নেই = কেবল প্রাপক
টেম্প মেল পরিষেবাগুলি এমএক্স রেকর্ড সেট আপ করে (প্রাপ্তির জন্য) তবে বহির্মুখী প্রেরণের জন্য এসপিএফ, ডিকেআইএম বা ডিএমএআরসি রেকর্ডগুলি কনফিগার করে না। এই প্রমাণীকরণ রেকর্ডগুলি হ'ল ইমেল সার্ভারগুলি যাচাই করার জন্য ব্যবহার করে যে কোনও প্রেরণকারী সার্ভার কোনও ডোমেনের পক্ষে ইমেল প্রেরণের জন্য অনুমোদিত কিনা।
টেম্প মেইল পরিষেবাগুলো MX রেকর্ড সেট আপ করে (গ্রহণের জন্য), কিন্তু আউটবাউন্ড পাঠানোর জন্য SPF, DKIM বা DMARC রেকর্ড কনফিগার করে না। এই অথেন্টিকেশন রেকর্ডগুলোই ইমেইল সার্ভার ব্যবহার করে যাচাই করতে যে কোনো প্রেরক সার্ভার কোনো ডোমেইনের পক্ষে ইমেইল পাঠানোর অনুমতি পেয়েছে কি না।
রিসিভ-অনলি মডেলটি স্পষ্টভাবে বলার মতো আরও কয়েকটি সীমাবদ্ধতা নিয়ে আসে, কারণ তারা একই লাইটওয়েট ডিজাইন থেকে অনুসরণ করে। ইনবাউন্ড সংযুক্তিগুলি ছিঁড়ে ফেলা হয়, তাই টিমেইলর ঠিকানায় প্রেরিত কোনও ফাইল খোলা বা ডাউনলোড করা যায় না - কেবল পাঠ্য, কোড এবং লিঙ্কগুলি আসে। কোনও স্প্যাম ফোল্ডার নেই এবং কোনও ফিল্টারিং নেই: আগত প্রতিটি বার্তা প্রদর্শিত হয়, তাই যদি কিছু উপস্থিত না হয় তবে এটি কেবল বিতরণ করা হয়নি। বার্তাগুলি আগমনের প্রায় 24 ঘন্টা দৃশ্যমান থাকে, তারপরে স্বয়ংক্রিয়ভাবে পরিষ্কার হয়। এবং যেহেতু কোনও ঠিকানা পেতে কোনও লগইনের প্রয়োজন নেই, তাই প্রতিটি ঠিকানার সাথে জারি করা অ্যাক্সেস টোকেনটি আপনাকে পরে এটি পুনরায় খুলতে দেয়। এটি একটি পুনরুদ্ধারের কী, পাসওয়ার্ড নয়, এবং অতিথি ঠিকানার জন্য আপনি যদি এটি হারিয়ে ফেলেন তবে কেউ এটি পুনরায় ইস্যু করতে পারবেন না। আপনি যদি একটি বিনামূল্যে টিমেইলর অ্যাকাউন্ট তৈরি করেন এবং সাইন ইন করেন তবে আপনার তৈরি করা ঠিকানাগুলি সেখানে সংরক্ষণ করা হয় এবং তৈরি করা ইমেলগুলি থেকে পুনরায় খোলা যেতে পারে।
অনেক ডোমেইন, একটি ক্যাচ-অল মডেল
টিমেইলর একক একটির পরিবর্তে ডোমেনগুলির একটি বৃহত্তর, ঘূর্ণায়মান পুল চালায় এবং প্রতিটি তার নিজস্ব ক্যাচ-অল এমএক্স রেকর্ড বহন করে যা রিসিভিং সার্ভারের দিকে ফিরে আসে। পুলটি ইচ্ছাকৃতভাবে অপ্রকাশিত: সম্পূর্ণ তালিকাটি মুদ্রণ করা কেবল ডিসপোজেবল-ইমেল ব্লকলিস্টগুলি সংকলন করে এমন বিক্রেতাদের কাছে হস্তান্তর করবে।
ব্যবহারিক, প্রযুক্তিগত কারণে একাধিক ডোমেন থাকা গুরুত্বপূর্ণ। কিছু সাইট পরিচিত ডিসপোজেবল ডোমেনগুলির তালিকা রাখে এবং এমন একটি ঠিকানা প্রত্যাখ্যান করে যার ডোমেন তালিকায় রয়েছে। যদি কোনও নির্দিষ্ট ডোমেন প্রত্যাখ্যান করা হয় তবে অন্য ডোমেনে একটি নতুন ঠিকানা তৈরি করা সাধারণ সমস্যা সমাধান - একইভাবে আপনি যখন ডাউন থাকেন তখন আপনি অন্য সরবরাহকারীর চেষ্টা করতে পারেন। এ কারণেই ডোমেন বৈচিত্র্য ওটিপি নির্ভরযোগ্যতা উন্নত করে।
একটি তবে একটি সীমা আছে: প্রতি-ডোমেইন ব্লকলিস্ট আর নীতি এক জিনিস নয়। যদি কোনো পরিষেবার শর্তাবলি ডিসপোজেবল ইমেল outright নিষিদ্ধ করে, তাহলে ডোমেইন বদলে বদলে সেখানে ঢোকার চেষ্টা করা সমস্যা সমাধান নয় — এটি সাইটটি ইচ্ছাকৃতভাবে যে নিয়ম দিয়েছে তার পাশ কাটানোর চেষ্টা। সেক্ষেত্রে আপনার নিজের একটি আসল ঠিকানা ব্যবহার করুন। টেম্প মেইল সেই সাইটগুলির জন্য যেগুলি এটি অনুমোদন করে।
ইনবাউন্ড মেইলের জন্য Google-MX অবকাঠামো
টিমেইলর গুগলের মেল সার্ভারগুলির মাধ্যমে আগত ইমেলগুলি রুট করে, তাই তার ডোমেনগুলির জন্য এমএক্স রেকর্ডগুলি গুগল-এমএক্স অবকাঠামোর দিকে ইঙ্গিত করে - একই মেরুদণ্ড যা জিমেইলের ইনবাউন্ড মেল পরিচালনা করে। বাস্তবে, এর অর্থ নির্ভরযোগ্য, ভালভাবে সংযুক্ত প্রাপ্তি: আপনার যাচাইকরণ ইমেলগুলি গ্রহণ করে এমন সার্ভারগুলি যা ইন্টারনেটের বাকি অংশগুলি ইতিমধ্যে কীভাবে পৌঁছাতে হয় তা জানে।
প্রকৃত ডেলিভারি গতি এখনও মূলত প্রেরকের দিকের উপর নির্ভর করে — আপনাকে ইমেল পাঠানো পরিষেবাটিই ঠিক করে কখন বার্তাটি যাবে — তাই এটি নির্ভরযোগ্যতা ও পৌঁছানোর বিষয়, নিশ্চিত হেড স্টার্ট নয়। এই ব্যবস্থার পেছনের যুক্তি জানতে দেখুন টিমেইলর গুগলের সার্ভার ব্যবহার করে।
ইমেল নিরাপত্তা — কেন আপনার ইনবক্স একটি লক্ষ্য
ইমেল অবকাঠামো বোঝার অর্থ এই-ও বোঝা যে এটি কেন এত আক্রমণাত্মকভাবে আক্রমণের শিকার হয়। আপনার ইমেল ঠিকানা ইন্টারনেটে সবচেয়ে বেশি শোষিত শনাক্তকারী।
ফিশিং: আক্রমণকারীরা আপনার বিশ্বাসভাজন ব্যাংক, নিয়োগকর্তা বা পরিষেবার ছদ্মবেশ ধারণ করতে "From" হেডার জাল করে। SMTP তৈরি হয়েছিল বিশ্বাসের যুগে, আর প্রেরক যাচাইকরণ (SPF, DKIM, DMARC) যুক্ত হয় কয়েক দশক পরে। অনেক সার্ভার এখনও এটি কঠোরভাবে প্রয়োগ করে না।
স্প্যাম: বিশ্বজুড়ে সমস্ত ইমেল ট্র্যাফিকের প্রায় অর্ধেক এখনও স্প্যাম। প্রতিবার আপনি কোনো ওয়েবসাইটে আপনার আসল ইমেল ঠিকানা দিলে আপনি সম্ভাবনা বাড়ান যে এটি কোনো মার্কেটিং তালিকায় শেষ হবে — বা আরও খারাপ, কোনো ডেটা ব্রোকারের কাছে বিক্রি হবে।
ডেটা লঙ্ঘন: আপনার ইমেল ঠিকানা সাধারণত আপনার সাইন আপ করা প্রতিটি ডেটাবেসের প্রাথমিক কী। কোনো পরিষেবা লঙ্ঘিত হলে প্রথমেই আপনার ইমেল ঠিকানা প্রকাশ পায়, আর তা আপনার অন্যান্য অ্যাকাউন্টের বিরুদ্ধে ক্রেডেনশিয়াল-স্টাফিং আক্রমণের চাবি হয়ে ওঠে।
ট্র্যাকিং পিক্সেল: মার্কেটিং ইমেলে এম্বেড করা লুকানো 1x1 ছবি প্রেরককে জানায় আপনি কখন একটি বার্তা খুলেছেন, কোন ডিভাইস থেকে, এবং কখনও কখনও আপনার আনুমানিক অবস্থানও। আপনার ইনবক্স শুধু একটি মেইলবক্স নয় — এটি মার্কেটারদের জন্য একটি নজরদারি যন্ত্র।
এই হুমকিগুলিই ঠিক কারণ অস্থায়ী ইমেলের অস্তিত্ব রয়েছে। কম-বিশ্বাসের মিথস্ক্রিয়ার জন্য ডিসপোজেবল ঠিকানা ব্যবহার করে আপনি আপনার আসল ইমেল সেই ডেটাবেসগুলি থেকে দূরে রাখেন যেগুলি শেষে লঙ্ঘিত, বিক্রি বা স্ক্র্যাপ হয়।
ইমেল ক্লায়েন্ট ও প্রদানকারী — একটি সংক্ষিপ্ত পরিচিতি
আপনি কীভাবে ইমেল অ্যাক্সেস করবেন তা নির্ভর করে আপনার ক্লায়েন্ট (সফটওয়্যার) ও আপনার প্রদানকারীর (পরিষেবা) উপর।
ওয়েবমেইল প্রদানকারী: Gmail, Outlook.com, Yahoo Mail, ProtonMail। এরা ইমেল অ্যাকাউন্ট ও ব্রাউজার-ভিত্তিক ক্লায়েন্ট দুটোই দেয়। বেশিরভাগ মানুষ এদের একটি-ই প্রাথমিক ইমেল হিসেবে ব্যবহার করেন।
ডেস্কটপ ক্লায়েন্ট: Thunderbird, Apple Mail, Microsoft Outlook (ডেস্কটপ)। এরা IMAP বা POP3-এর মাধ্যমে আপনার প্রদানকারীর সাথে সংযোগ করে এবং অফলাইনে ইমেল পরিচালনা করতে দেয়।
টেম্প মেইল ক্লায়েন্ট: টিমেইলর একটি ওয়েব-ভিত্তিক ক্লায়েন্ট, অ্যান্ড্রয়েড এবং আইওএসের জন্য ডেডিকেটেড মোবাইল অ্যাপ্লিকেশন, একটি টেলিগ্রাম বট এবং ডেস্কটপ ব্রাউজারের জন্য টিমেইলর ব্রাউজার এক্সটেনশন দেয়। প্রচলিত ক্লায়েন্টের বিপরীতে শুরু করতে কোনো লগইন বা নিবন্ধন লাগে না; পৃষ্ঠা লোড হওয়ার মুহূর্তেই ঠিকানাটি কাজ করে। পরে সেই একই ঠিকানা আবার খুলতে চাইলে এর অ্যাক্সেস টোকেন সংরক্ষণ করুন, অথবা ঐচ্ছিক বিনামূল্যের অ্যাকাউন্টে সাইন ইন করে এটি তৈরি করুন যাতে এটি Created Emails-এ সংরক্ষিত থাকে।
ইমেলের মূল বিষয় থেকে টেম্প মেইল পর্যন্ত — সবকিছু জোড়া লাগানো
এখন আপনি পুরো চিত্রটি বুঝতে পারছেন। ইমেল SMTP-এর মধ্য দিয়ে যায়, DNS ও MX রেকর্ডের মাধ্যমে রুট হয় এবং IMAP বা POP3 দ্বারা পরিচালিত একটি ইনবক্সে পৌঁছায়। টেম্প মেইল পরিষেবাগুলো ঠিক এই অবকাঠামোই কাজে লাগায়: তারা ডোমেইন নিবন্ধন করে, ক্যাচ-অল MX রেকর্ড কনফিগার করে, Google-এর অবকাঠামোতে রিসিভিং সার্ভার চালায় এবং একটি সাধারণ ওয়েব ইন্টারফেসের মাধ্যমে আপনার আগত মেইল দেখায়।
একটি অস্থায়ী ইমেইলে "ভুয়া" বলে কিছু নেই। এটি ইন্টারনেটের অন্য সব ইমেলের মতো একই প্রোটোকল, রাউটিং ও ডেলিভারি প্রক্রিয়া ব্যবহার করে। পার্থক্যটি ইচ্ছাকৃত: টেম্প মেইল ঠিকানাগুলো এমনভাবে তৈরি যাতে সেগুলো ক্ষণস্থায়ী, বেনামি ও অল্প সময়ের জন্য ব্যবহারযোগ্য হয় — আর ঠিক এ কারণেই গোপনীয়তা রক্ষা, স্প্যাম এড়ানো এবং কম ঝুঁকির সাইনআপে এগুলো কাজে লাগে।
প্রতিটি উপাদানের সম্পূর্ণ প্রযুক্তিগত বিবরণের জন্য দেখুন অস্থায়ী ইমেল কীভাবে কাজ করে তা দেখুন। আপনি নিজে চেষ্টা করতে প্রস্তুত? দশ সেকেন্ডের মধ্যে একটি বিনামূল্যে অস্থায়ী মেল ঠিকানা তৈরি করুন।
সচরাচর জিজ্ঞাসিত প্রশ্ন
টেম্প মেইল কি আসল ইমেল প্রোটোকল ব্যবহার করে?
হ্যাঁ, শতভাগ। টেম্প মেইল স্ট্যান্ডার্ড SMTP-এর মাধ্যমে ইমেল গ্রহণ করে এবং স্ট্যান্ডার্ড MX রেকর্ডের মাধ্যমে তা রুট করে — Gmail ও Outlook যে একই অবকাঠামো ব্যবহার করে। এই ঠিকানাগুলো কারিগরি দিক থেকে আসল ইমেল ঠিকানা, তবে ইচ্ছাকৃতভাবেই সীমিত আয়ুষ্কালের।
টেম্প মেইল কেন ইমেল পাঠাতে পারে না?
টেম্প মেইল পরিষেবাগুলো বহির্গামী প্রমাণীকরণের জন্য SPF, DKIM বা DMARC রেকর্ড কনফিগার করে না। এগুলো ছাড়া টেম্প মেইল ডোমেইন থেকে পাঠানো যেকোনো ইমেল যাচাইকরণ পরীক্ষায় ব্যর্থ হবে এবং প্রত্যাখ্যাত হবে বা স্প্যাম হিসেবে চিহ্নিত হবে। ক্ষণস্থায়ী ডোমেইনগুলো যাতে গ্রহণের কাজে সচল থাকে, সেজন্য এটি একটি ইচ্ছাকৃত আর্কিটেকচার সিদ্ধান্ত।
আমি কি টেম্প মেইল বার্তার ইমেল হেডার দেখতে পারি?
হ্যাঁ। টেম্প মেইলের মাধ্যমে প্রাপ্ত ইমেলে অন্য যেকোনো ইমেলের মতো একই হেডার থাকে: From, To, Subject, Date, Received চেইন এবং প্রমাণীকরণের ফলাফল। হেডারগুলো সম্পূর্ণ ডেলিভারি পথ দেখাবে, যার মধ্যে tmailor.com প্রক্রিয়াকরণের জন্য যে Google সার্ভার ব্যবহার করে সেগুলোও থাকবে।
কোন কারণে tmailor.com-এর ইমেল ডেলিভারি প্রতিযোগীদের চেয়ে দ্রুত?
দুটি নকশা সিদ্ধান্ত এতে সহায়তা করে: Google-এর মেইল অবকাঠামো SMTP ইনবাউন্ড ট্র্যাফিক পরিচালনা করে, আর একটি CDN আপনার কাছাকাছি অবস্থান থেকে ওয়েব ইন্টারফেস সরবরাহ করে। ফলে আপনি যেখানেই থাকুন, ইনবক্সটি দ্রুত সাড়া দেয় বলে মনে হয়। আরও নির্ভুলভাবে বলতে গেলে, একটি যাচাইকরণ ইমেল আসলে কত দ্রুত পৌঁছায় তা মূলত পাঠানো সাইটের উপরই নির্ভর করে, গ্রহণকারী পক্ষের উপর নয়; তাই এটিকে নির্দিষ্ট কোনো প্রতিযোগীর চেয়ে নিশ্চিত গতির সুবিধা নয়, বরং নির্ভরযোগ্য ও সুসংযুক্ত গ্রহণ হিসেবে বিবেচনা করুন। যুক্তিটি রয়েছে টিমেইলর কেন গুগলের সার্ভার ব্যবহার করে-এ।

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.