 Tmailor
如果您的電子郵件地址遭遇資料外洩該怎麼辦
外洩警示本身並不代表有人入侵了您的電子郵件帳號。以下說明如何確認警示、釐清與您的地址一同外洩的資料,並只採取符合該情況的步驟。
快速存取
電子郵件地址發生資料外洩時該怎麼辦
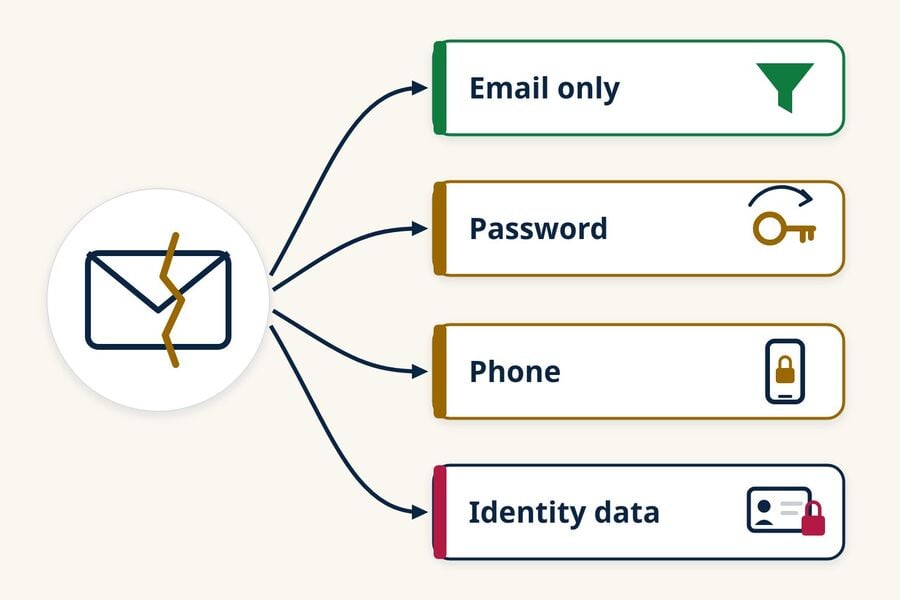
電子郵件地址出現在資料外洩事件中,本身並不代表有人入侵了你的電子郵件帳號。首先,請透過該公司的官方網站核實這則警示,並了解還有哪些資料外洩。如果密碼外洩,請在所有使用過該密碼的地方更改密碼,並開啟更強的登入保護。如果信用卡、銀行或社會安全資料外洩,請依照銀行、信用局或 IdentityTheft.gov 的相關步驟處理。
- 僅電子郵件地址外洩: 預期會有更多針對你的垃圾郵件和釣魚郵件。這並不代表有人進入過你的信箱。
- 密碼 密碼外洩或被標記為已遭洩漏: 請在受影響的帳號以及所有使用相同密碼的其他帳號上更改密碼。
- 接 帳號遭接管的跡象(陌生的登入紀錄、遭變更的復原資料、不是你設定的轉寄規則、不是你發送的訊息):請使用你的電子郵件服務商提供的帳號遭駭復原流程。
- 信用卡、銀行、社會安全或身分證件資料外洩: 請依照該類資料的具體步驟處理,而不是套用一般的電子郵件檢查清單。
如何判斷你的電子郵件是否發生資料外洩
請透過受影響公司的官方網站或應用程式確認通知,然後查詢可信賴的外洩查詢服務及你的儲存密碼警示。沒有任何單一查詢服務涵蓋所有外洩事件,因此也要閱讀該公司的事件通知,了解哪些資料與你的地址一同外洩。
不使用通知中的連結來核實通知
外洩通知是釣魚詐騙常用的偽裝,所以不要點擊訊息中的連結,也不要撥打其中的電話號碼。英國國家網路安全中心(NCSC)建議改為透過官方網站或應用程式聯絡該機構。請自行輸入網址,或開啟你原本就在使用的應用程式,然後尋找該公司的事件頁面或支援文章。
請查看該公司對事件的說明,以及他們表示受影響的資料類別,例如電子郵件地址、密碼、電話號碼或付款資料。如果通知內容含糊,請透過官方管道詢問該公司的客服團隊,了解涉及你的哪些資料。
查詢 Have I Been Pwned 及你的儲存密碼警示
Have I Been Pwned 是由資安研究員 Troy Hunt 經營的免費外洩查詢服務。你輸入電子郵件地址後,它會列出其資料集中包含該地址的已知外洩事件。其常見問題說明電子郵件查詢不會被記錄,並提供免費的「通知我」警示,僅發送至受監控的地址。
查無結果並不代表你的地址從未外洩。Have I Been Pwned 只能回報它已收錄的外洩事件,而且部分資料集的處理方式不同,甚至從未公開出現。
你的儲存密碼工具也能標記出外洩的密碼。Google 密碼管理員提供密碼檢查功能,會將已儲存的密碼回報為外洩、重複使用或強度不足。在 iPhone 上,密碼應用程式的「安全性」區段會找出強度不足或已遭洩漏的密碼,包括在已知資料外洩中偵測到的密碼。其他一些密碼管理員也提供類似的監控功能。Google 建議直接開啟密碼檢查來核實警示,而不是點擊通知中的連結,這是面對任何安全警示都值得養成的好習慣。
外洩的內容決定你該怎麼做
請依外洩的資料採取對應行動。電子郵件地址外洩主要會提高你的釣魚風險,密碼外洩需要更換新密碼,財務或社會安全資料外洩則需要採取銀行及信用局的相關步驟。
| 與你的電子郵件一同外洩的資料 | 主要風險 | 該怎麼做 |
|---|---|---|
| 僅電子郵件地址 | 更多垃圾郵件、釣魚郵件及冒充嘗試 | 檢舉釣魚郵件,對與資料外洩相關的訊息保持警覺,並確保每個密碼都不重複 |
| 密碼或密碼雜湊值 | 有人登入該帳號,或登入你重複使用該密碼的其他帳號 | 在使用過該密碼的所有地方更改密碼,並新增通行金鑰或多重驗證(MFA) |
| 電話號碼、住家地址或出生日期 | 更具針對性的釣魚詐騙,以及冒充你向客服團隊或電信業者行騙的企圖 | 請留意來電和簡訊,並考慮為你的行動電信帳戶設定 PIN 碼 |
| 卡片、銀行、社會安全號碼或身分證件資料 | 盜刷消費或以你名義開設的新帳戶 | 聯絡你的銀行或發卡機構,考慮凍結信用,並依照 IdentityTheft.gov 的指引處理 |
電話號碼、地址或出生日期並不代表一定會發生 SIM 卡交換攻擊。不過,這些細節會讓社交工程更容易得手,而美國聯邦貿易委員會(FTC)指出,為手機帳戶設定 PIN 碼或密碼,可能有助於阻止未經授權的變更。
如果公司表示密碼雜湊值已外洩
許多公司會將密碼以雜湊值而非可讀文字的形式儲存。如果外洩通知指出密碼雜湊值遭竊,請依照公司的重設指示操作,並在你重複使用該密碼的所有地方一併更換。雜湊處理或許能降低密碼被還原的機率,但保護效果取決於雜湊方法、其設定方式,以及你的密碼強度。別以為經過雜湊的密碼不是能立即讀取,就是永遠安全。
如果警示提到竊取日誌或惡意軟體
有些外洩警示來自「竊取日誌」,這類憑證是惡意軟體在受感染的裝置上蒐集而來,並非從公司資料庫複製。如果警示明確指出這一點,請用可信賴的安全軟體更新並掃描受影響的裝置,然後從你確定乾淨的裝置更改敏感密碼。單純的公司外洩事件本身,並不代表你的手機或電腦已感染惡意軟體。
如果密碼已外洩或被重複使用
密碼一旦外洩就要迅速行動,因為可能有人會拿這組電子郵件與密碼,去嘗試登入遭外洩的帳號或其他網站。請先在受影響的帳號更改密碼,然後在你仍使用該密碼的其他地方一併更換。
在受影響的帳號上更改密碼
請自行輸入網站網址登入,不要透過電子郵件中的連結,並設定一組長且獨特的新密碼。IdentityTheft.gov 也建議,若網站允許,可一併更改使用者名稱。如果無法登入,請聯絡該公司,詢問如何取回或關閉帳號。
登入後,請檢查是否有你並未從事的變更,尤其是在購物或金融網站上。查看收件地址、已儲存的卡片、連結的帳號,以及近期的訂單或交易紀錄。
在你重複使用該密碼的所有地方一併更換
任何仍在使用這組外洩密碼的其他帳號都有風險,即使該服務本身並未遭入侵。接下來請更改這些密碼,並從能解鎖其他服務、或涉及金錢與敏感資訊的帳號開始:
- 你的電子郵件帳號,因為幾乎所有其他服務的密碼重設連結都會寄到那裡
- 銀行、支付與投資帳戶
- 會儲存卡片的購物網站
- 社群媒體、雲端儲存與電信業者帳號
如果你的主要電子郵件密碼並未重複使用、未被標記,也沒有出現異常活動,就不必優先處理。當它與遭外洩的網站共用同一組密碼,或本身出現在外洩警示中時,再行更改。
密碼管理器能為每個帳號建立並儲存不同的密碼,讓這件事變得可行。有些密碼管理器還能標記出已儲存但重複使用、或已知外洩的密碼。密碼管理器無法阻止公司遭入侵,但獨特的密碼能避免一組外洩密碼解鎖其他帳號。
改用通行金鑰或加強登入保護
若網站支援通行金鑰,建議改用通行金鑰取代密碼。否則,請使用獨特的密碼並開啟多重驗證(MFA)。對於重要帳號,驗證器應用程式或安全金鑰是更強的選擇。簡訊驗證碼仍能提供保護,但 FTC 警告,這可能無法阻止 SIM 卡交換攻擊。
在移除舊的登入方式前,請確認你的復原電子郵件地址、復原電話號碼、備份碼與信任的裝置都在你的掌控之中。在另一種驗證方式設定完成並可正常運作之前,不要關閉簡訊驗證,否則你可能會把自己鎖在帳號外。
如果有跡象顯示有人存取了你的電子郵件帳號
涉及其他公司的外洩事件,不一定代表有人存取了你的信箱。以下步驟僅適用於你發現電子郵件帳號遭接管的跡象,例如:
- 你無法登入,或密碼、使用者名稱在你未操作的情況下遭到更改
- 來自你不認識的裝置或地點的登入提醒
- 出現你並未新增的備援電子郵件地址或電話號碼
- 出現你並未撰寫的寄件訊息,或朋友回報收到你寄來的奇怪郵件
透過你的服務提供者恢復帳號
請使用服務提供者的官方帳號恢復頁面,以手動輸入網址或開啟其應用程式的方式進入。重新登入後,請更改密碼、登出所有其他工作階段與裝置,並在多重驗證(MFA)原本關閉的情況下將其開啟。FTC 也建議更新你的安全軟體並執行掃描。
檢查裝置、恢復資料、轉寄規則以及已連接的應用程式
入侵者可能會更改設定,以便在你重設密碼後仍保留存取權,或將你的訊息副本轉寄給他們。Google 的帳號遭入侵指引列出以下檢查項目;請使用你自己服務提供者所提供的同等安全與郵件設定。
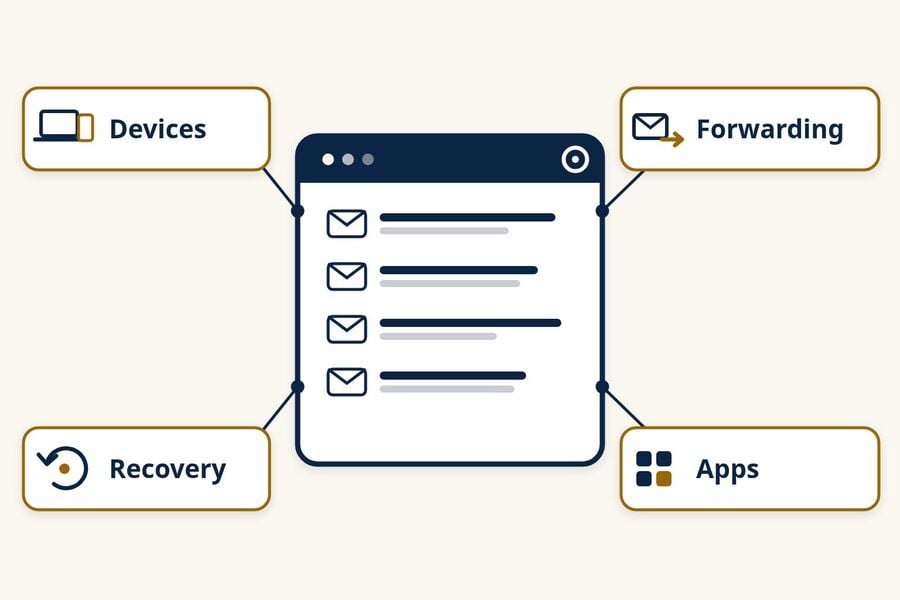
- 裝置與工作階段: 檢視近期的安全活動,並移除任何你不認識的裝置。
- 恢復資料: 修正任何你並未設定的備援電子郵件地址、電話號碼或帳號名稱。
- 轉寄規則、篩選條件與委派權限: 刪除你並未建立的轉寄規則、篩選條件與郵件委派權限。檢查你的寄件備份與垃圾桶資料夾,看看是否有其他人寄出或讀取過的郵件。
- 已連結的應用程式: 移除那些你不認識、或已不再使用、卻能存取你帳號的第三方應用程式。
如果有郵件被寄出,請提醒你的聯絡人
如果有人從你的帳號寄出郵件,請告知你的聯絡人,以免他們點擊連結,或回應看似來自你的金錢請求。
如果信用卡、銀行或社會安全資料遭到外洩
財務與身分資料需要採取新密碼無法涵蓋的步驟。本節的步驟遵循 FTC 的 IdentityTheft.gov 指引,且專門適用於美國。在其他地區,請善用你所在國家的網路犯罪、資料保護與信用報告主管機關,以及你的銀行。
信用卡或簽帳金融卡
請撥打卡片背面或帳單上的號碼聯絡發卡機構,不要使用外洩通知訊息裡的號碼。要求停卡並換發新卡。檢視近期交易,回報任何你不認識的交易,並以新卡號更新自動扣款設定。
銀行或投資帳戶
用你已確認可靠的聯絡方式,告知你的銀行或券商發生了什麼事。IdentityTheft.gov 建議關閉該帳戶並另開新戶,但請依循你所屬機構的具體指示。之後請定期檢視交易,並更新所有自動扣款設定。
社會安全碼
外洩的社會安全碼可能被用來以你的名義申辦信用、報稅或求職。以下是主要的防護措施:
- 凍結你的信用,向 Equifax、Experian 和 TransUnion 提出申請。你必須分別聯絡每一家信用局。凍結是免費的,會持續到你解除為止,且不會影響你的信用分數。任何人都可以隨時申請,但當你的社會安全號碼或其他身分資訊外洩時,這點最為重要。它會封鎖新的信用帳戶;但無法阻止現有卡片或帳戶被濫用。
- 考慮設定詐騙警示。 初次警示免費,效期一年,只需打一通電話:你聯絡的那家信用局必須通知另外兩家。
- 請在 AnnualCreditReport.com 查看你的信用報告,你可以每週免費在線上查看三大信用局的報告。
- 如果被洩漏的公司提供 免費信用監控,請接受。 監控會提醒你報告中的活動;但它無法像凍結那樣阻擋詐騙。
- 申請國稅局身分保護密碼(IP PIN)。 它有助於防止他人利用你的社會安全號碼申報虛假的聯邦報稅表,而且每年都會產生新的 IP PIN。
- 檢視你在「我的社會安全」帳戶中的工作紀錄,看看是否有人用你的號碼就業。
如果你發現不認識的帳戶、債務或報稅資料,請在 IdentityTheft.gov 舉報。該網站會根據實際發生的情況建立個人復原計畫。
兒童的資訊
若孩子的社會安全號碼或其他身分資訊外洩,父母或監護人可向各信用局申請免費凍結該兒童的信用。每家信用局對未成年人都有各自的流程,與成人凍結不同。
駕照、護照或健康保險資訊
如果駕照資訊外洩,請聯絡你所在州的車輛管理局,詢問是否能標記該號碼或補發新證。如果只有你的美國護照號碼外洩,國務院表示不建議通報護照遺失或被竊;只有在實體護照簿或護照卡真的遺失或被偷時才這麼做,因為通報會使護照失效。如果 Medicare、Medicaid 或健康保險資訊外洩,請透過你確知真實的電話號碼聯絡該計畫或保險公司,並檢視你的理賠紀錄及福利說明,看看是否有你並未接受的醫療服務。若這些資訊遭濫用,請在 IdentityTheft.gov 舉報。
留意以資料外洩為主題的網路釣魚
詐騙者會利用真實的外洩事件作為誘餌,而這些訊息往往在外洩事件登上新聞後很久才出現。常見的手法包括要求你登入的「安全更新」、補償提議、緊急重設密碼,以及警告你的資料正在暗網上販售。FTC 針對最後一項的建議適用於以上所有情況:不要點擊訊息中的連結,也不要撥打訊息中的電話號碼。請直接前往該公司的網站或應用程式。
對於你並未要求的驗證碼或密碼重設郵件要提高警覺。這可能代表有人在登入或帳戶復原表單中輸入了你的地址,但無法證明對方知道你的密碼。不要分享驗證碼,也不要批准該請求。檢視該帳戶近期的安全活動,若密碼被重複使用、被標記為已外洩,或伴隨未經授權存取的跡象,請立即更改密碼。
用電子郵件應用程式的檢舉按鈕檢舉釣魚郵件,讓它的過濾功能更完善。在美國,請在 ReportFraud.ftc.gov 舉報詐騙和詐欺;若有人真的使用了你的資料,請使用 IdentityTheft.gov。
如果帳號屬於你的工作或學校
若外洩的地址或帳戶由雇主或學校管理,請透過核准的管道聯絡其 IT 或資安團隊,並在變更組織管理的設定前先遵循其指示。請只將通知告知獲授權的團隊或通報地址,不要廣發給同事或同學。
在下一次外洩前減少暴露
你無法阻止每一家公司被入侵,但你可以限制一次外洩所揭露的資訊量及其擴散範圍。將不重複的密碼存放在密碼管理器中,可避免一次洩漏就解鎖其他帳號。Microsoft 也建議保留不同的電子郵件地址,例如一個給親友,另一個給線上帳號。
對於電子報、優惠券和一次性下載等低風險註冊,使用獨立地址可以讓你的主要收件匣少出現在一份客戶名單上。固定別名適合你想保留的帳號,而臨時信箱地址則適合一次性註冊;我們對 臨時郵件與電子郵件別名 的比較說明了兩者的取捨。
臨時信箱無法修復已經發生的外洩,也不適合用於銀行、工作、醫療、帳戶復原,或任何你需要保留的帳戶。Tmailor 僅能接收,不接受附件,且訊息約在抵達 24 小時後刪除。有些網站也會封鎖拋棄式地址。
本指南將介紹資料外洩後該怎麼做。如果你想在下一次事件前減少曝光,可以參考 臨時郵件如何限制資料外洩可能造成的資訊。
常見問題
如果我的電子郵件地址在資料外洩中被發現,這代表什麼?
這表示您的電子郵件地址出現在與已通報外洩事件或其他外洩資料集相關的資料中。這本身並不代表您的電子郵件帳號被駭。請查看查詢結果或公司通知,了解還外洩了哪些資料,例如密碼、電話號碼或付款細節。
如果只有我的地址外洩,我需要更改電子郵件密碼嗎?
不一定。如果您的電子郵件密碼是獨一無二的、不屬於這次外洩的一部分,且帳號沒有異常活動,單純地址外洩並不需要更換密碼。如果您曾在其他地方重複使用該密碼、密碼管理工具發出警示,或發現帳號被接管的跡象,就應該更改。
有人能只用我的電子郵件地址駭入我的電子郵件嗎?
單憑電子郵件地址並不會讓任何人存取您的帳號。風險在於攻擊者會如何利用它:發送釣魚訊息、嘗試其他外洩事件中洩漏的密碼,或冒充您向客服團隊求助。使用獨一無二的密碼加上多重驗證或通行金鑰,能大幅降低這些嘗試成功的可能性。
在發生資料外洩後,我應該更改或刪除我的電子郵件地址嗎?
通常不需要。您的地址早已被許多服務和聯絡人知道,更換地址工作量大,安全性提升卻有限。以獨一無二的密碼和多重驗證保護帳號,效果更好。如果舊地址的垃圾郵件或釣魚訊息多到難以管理,換新地址才合理。
Have I Been Pwned 安全嗎?
Have I Been Pwned 是資安研究員 Troy Hunt 提供的長期免費服務,其常見問題說明電子郵件搜尋不會被記錄。外洩查詢只要求輸入電子郵件地址,不要求密碼。與任何網站一樣,請自行輸入地址,而不要點擊意外訊息中的連結。
如果這次外洩或外洩的密碼已經是好幾年前的事呢?
舊的外洩資料可能會持續流傳,因此只要密碼仍在使用,就應在任何地方更換。如果您很久以前就已全面更改,請檢查這次外洩還包含哪些資料,以及是否有帳號出現被濫用的跡象。單純地址外洩主要需要提高釣魚警覺,而外洩的財務、社會安全或身分資料,仍可能需要採取相應的防護措施。
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.