 Tmailor
垃圾郵件發送者從哪裡取得你的電子郵件地址?7 個常見來源與因應之道
如果你想知道垃圾郵件發送者是怎麼取得你的電子郵件地址,來源可能是資料外洩、註冊名單、公開頁面,或只是單純的猜測。以下說明如何辨識可能的來源、安全地退訂,並讓下一次的外洩遠離你的主要收件匣。
快速存取
垃圾郵件發送者從哪裡取得你的電子郵件地址?
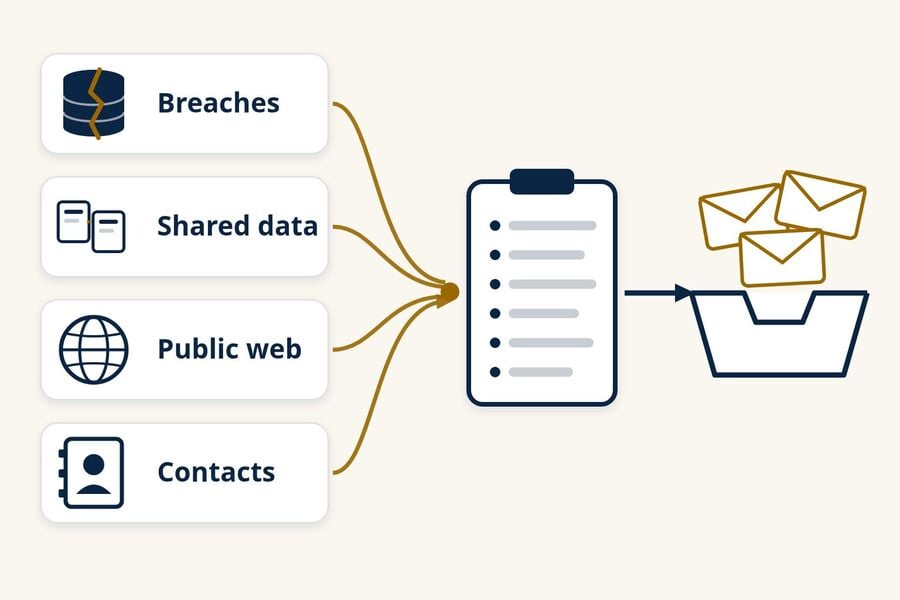
垃圾郵件發送者會從幾種常見來源取得你的電子郵件地址:遭入侵的客戶資料庫、會分享聯絡人名單的公司與資料經紀人、公開網頁與個人檔案、他人的聯絡人與訊息串、釣魚表單,以及猜測出來的地址。收到垃圾郵件並不代表你的收件匣被駭;除非你每次註冊都用不同的地址,否則確切來源往往無法證明。
地址外洩和帳號被駭是兩種不同的問題。垃圾郵件發送者只需要你的地址就能寄信給你,但要讀取信件則需要你的密碼。同一個地址可能同時出現在許多名單上,因此堵住一個洩漏點,很少能在一夜之間讓垃圾郵件停止。
- 地址一旦上了名單,你通常很難把它從所有地方移除,但你可以不再餵養新的名單。
- 只從你認得的郵寄名單取消訂閱;對於不明或可疑的寄件者,請改為回報為垃圾郵件。
- 每次註冊都使用獨立的地址或別名,是查明垃圾郵件從何開始最清楚也最實際的方法。
- 臨時信箱適合一次性、低風險的註冊,不適合你需要保留或日後找回的帳號。
垃圾郵件地址的七個常見來源
以下每個來源的運作方式不同、留下的線索不同,也需要不同的因應方法。同一個地址可能同時來自其中好幾個來源,而且垃圾郵件發送者會互相交換名單,因此最初的來源往往難以確定。
1. 你使用過的服務發生資料外洩
當你註冊過的商店、應用程式或論壇遭到入侵時,其客戶資料庫可能被複製、販售或公開張貼在網路上。如果外洩的紀錄包含電子郵件地址,這些地址日後就可能出現在垃圾郵件和釣魚名單上。從舊帳號複製出去的資料,即使你已關閉該帳號,仍可能持續流通。
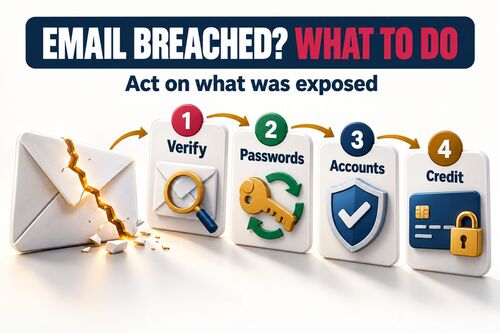
線 線索: 有垃圾郵件或網路釣魚,提及該服務名稱,或在收到違規通知後不久就跳入垃圾郵件。有幫助的做法: 在 Have I Been Pwned 上查詢你的地址,這是一個免費的資安查詢服務,並註冊其警示,以便了解未來的資安事件。乾淨的結果並不代表你的地址從未被洩露,因為該服務只涵蓋自家資料集中的外洩事件。如果外洩涉及你重複使用的密碼,請在所有使用過的地方更改。為了限制下一次外洩可能暴露的內容,請參考 臨時郵件如何縮小資料外洩的後果。
2. 註冊、潛在客戶表單,以及會分享資料的公司
許多網站會在你購買、下載、參加抽獎、做測驗或繼續閱讀之前,要求你提供電子郵件地址。有些網站只把它用於自家的行銷。其他網站則依據其隱私政策或活動規則,將地址分享給「合作夥伴」、「聯盟夥伴」或「贊助商」,而一個預先勾選的同意框就可能讓你同意分享。美國聯邦貿易委員會(FTC)的消費者指南《如何減少電子郵件中的垃圾郵件》指出,公司可能會分享或出售你的地址,並建議在交出地址前先查看隱私政策。
線 線索: 來自你從未聯絡過的品牌行銷,從一次註冊或贈品活動後不久就開始。有幫助的做法: 取消選合作夥伴行銷選項,跳過規則中提到與贊助商分享參賽作品的贈品活動,並為不完全信任的報名使用獨立地址。
3. 資料經紀人與名單賣家
資料經紀人會從公開紀錄、消費紀錄和線上活動中蒐集資訊,再販售個人檔案與行銷名單。美國聯邦貿易委員會(FTC)於 2014 年針對九家資料經紀人所做的研究《資料經紀人:呼籲透明度與問責制》發現,這些經紀人會販售行銷產品,其中包括符合特定條件的消費者名單。垃圾郵件發送者和積極的行銷人員可以購買或租用這類名單,而不必自己蒐集地址。
線 線索: 已經知道你名字或城市的垃圾郵件。這可能指向經紀人,但也可能來自合併的資安資料,所以請把它當作線索而非證據。有助於改善的做法: 向個別經紀人申請退出可以減少未來的分享,但他們無法召回已售出的名單。加州居民可使用州政府的刪除請求與退出平台(DROP)向註冊資料經紀人發送刪除請求,自2026年8月1日起,經紀商必須處理這些請求,但須遵守法律例外規定。
4. 公開頁面、個人檔案、論壇與紀錄
自動化程式會掃描公開網頁,並複製任何看起來像電子郵件地址的內容。常見的位置包括個人及商業網站、論壇貼文、線上履歷、PDF、留言區、公開的社群媒體與商業檔案,以及部分公共紀錄。舊有的公開 WHOIS 網域名稱紀錄也可能暴露註冊人的電子郵件地址。2018 年,ICANN 限制公開一般頂級網域的個人聯絡資料,並要求改用匿名化的電子郵件地址或網頁表單。
提示 : 用引號搜尋你的完整地址。搜尋結果會顯示該地址在何處公開可見,但沒有結果並不代表它從未被發布,因為已存檔或未被索引的頁面不會出現。有助於改善的做法: 盡可能移除該地址,以聯絡表單取代印出的地址,在個人檔案隱私設定中隱藏電子郵件,若你擁有網站則開啟網域隱私。
5. 他人的聯絡人與訊息串
你的地址也存在於他人的通訊錄、舊的電子郵件串和群組訊息中。如果其中一個帳號或裝置遭入侵,其聯絡人名單和對話內容就可能被複製。冗長的副本(CC)鏈和轉寄訊息,也會讓每個可見的收件人暴露給之後收到這些訊息的人。
線索: 看似來自朋友或同事的垃圾郵件,或重複使用真實舊討論串主旨的垃圾郵件。有助於改善的做法: 群組訊息使用密件副本(BCC),依 FTC 建議保持安全軟體更新,並在聯絡人的帳號似乎寄出他們沒寫的郵件時告知對方。
6. 釣魚頁面與欺騙性表單
假的登入頁面、問卷調查、獎品領取或「確認您的帳戶」訊息,可以直接收集你的電子郵件地址,通常還會連同密碼一起收集。在這裡,地址只是副作用;真正的目標是你的帳戶。如果你從一封意外的電子郵件進入某個頁面並在該頁面輸入密碼,請把它當作帳戶問題而非垃圾郵件問題來處理:在真正的網站上變更密碼並啟用雙重驗證。
有助於改善的做法: 從你自己的書籤或應用程式開啟重要網站,而不是從電子郵件中的連結開啟,並對任何要求輸入電子郵件密碼的表單保持警覺。
7. 猜測的地址
垃圾郵件發送者也會寄送到他們從未在任何地方找到的地址,這些地址是根據熱門供應商或公司網域上常見的姓名和常見地址格式拼湊而成。FTC 的 CAN-SPAM 合規指南將地址收割及這類「字典攻擊」列為可能帶來額外處罰的加重違規行為,但這並不能阻止那些無視法律的寄件人。
線 線索: 寄到你幾乎沒用過或從未分享過的地址的垃圾郵件,尤其是簡短或以姓名為基礎的地址。有助於改善的做法: 仰賴你的服務供應商的垃圾郵件過濾器。你不必單憑這一點就放棄某個地址,但對新帳號而言,較難預測的地址會有幫助。
為什麼我突然收到這麼多垃圾郵件?
突然暴增通常代表你的地址被列入新名單,或是舊名單又開始被寄送。常見的觸發因素包括最近揭露的外洩事件、分享了你地址的報名或贈獎活動,或是你的垃圾郵件過濾器尚未學會攔截的新一波寄送活動。垃圾郵件往往一波波湧現,因為名單會被轉手交易並大量寄送。
三個簡單的問題可以縮小範圍:
- 你過去幾週有報名任何新活動嗎?
- 垃圾郵件是否提到特定公司、產品或舊帳號?
- 查詢資料外洩紀錄時,是否顯示你的地址近期曾遭外洩?
回覆、點擊與載入圖片
有些垃圾郵件發送者也會尋找地址是否正在使用的跡象。回覆垃圾郵件、點擊其中的連結(包括退訂連結),或載入其中的遠端圖片,都可能讓寄件人得知郵件已送達可正常收信的收件匣。這個訊號並不準確,因為有些郵件應用程式和安全掃描器會自動載入圖片,但送出這個訊號對你毫無好處。請改為檢舉該郵件,不要回覆。
大量湧入的註冊確認信
如果在幾小時內收到數十甚至數百封電子報確認信或歡迎郵件,可能有人同時在多個網站以你的地址註冊。這種情況有時稱為訂閱轟炸。這可能只是單純的騷擾,但也可能是為了用大量噪音掩蓋真正的警示,例如訂單確認或密碼變更通知。請開啟官方應用程式,或自行輸入網站地址來查看重要帳號,不要點擊這波郵件中的連結,也不要點擊確認連結。
如何查出是誰賣掉或洩漏了你的電子郵件地址?
一旦垃圾郵件開始出現,通常你無法證明是誰賣掉或洩漏了地址。專屬地址或別名能顯示你最初在哪裡使用該地址,但無法區分是遭到轉售、供應商外洩,還是之後被分享出去。時間點、個人資料,以及郵件中提到的公司都只是線索,並非證據。
每次註冊都使用不同的地址或別名
Gmail 和 Google Workspace 支援加號定址:在使用者名稱後加上標籤,例如 yourname+shop,郵件仍會送到你的主收件匣,而該標籤能顯示寄件人使用的是哪個版本的地址。不過,加號定址只是線索:表單可能不接受加號,而且標籤在地址被分享前可能已被移除。轉寄別名更進一步,因為每個別名都是可獨立關閉的地址。我們對 臨時郵件與電子郵件別名 的比較說明,能幫你判斷哪種類型適合你長期保留的帳號。
專屬地址顯示的是哪個地址外洩了,而不是誰洩漏了它。可能是該公司把它賣掉、它的某個供應商遭到入侵,或是名單在後續環節被繼續轉手。
郵件細節能告訴你什麼、不能告訴你什麼
「收件人」地址、任何加號標籤,以及垃圾郵件開始出現的時間,是最有用的細節。完整的郵件標頭會顯示郵件經過哪些伺服器,以及是否通過驗證檢查,但無法顯示是誰賣掉或分享了你的地址。垃圾郵件發送者經常透過與原始外洩毫無關係的服務或遭入侵的機器來寄送。
點擊取消訂閱安全嗎?
對於你認得、也記得自己曾加入的郵寄清單,退訂是安全的,最好使用電子郵件應用程式內建的取消訂閱按鈕。對於不明、可疑或冒充的寄件人,請完全不要點擊取消訂閱連結;請改為將該郵件標記為垃圾郵件或釣魚郵件。
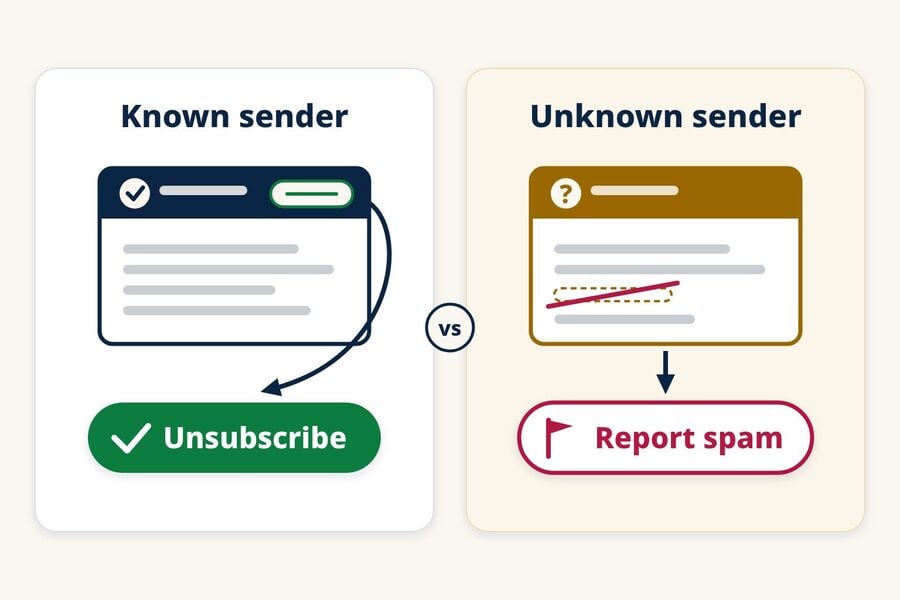
使用電子郵件應用程式的取消訂閱功能
合法的行銷業者有法律與實務上的理由遵守退出要求。在美國,FTC 的 CAN-SPAM 指南指出,商業電子郵件必須提供退出方式,退出請求必須在 10 個工作天內處理,且退出機制在郵件寄出後至少須持續運作 30 天。寄件人不得收取費用,也不得要求你提供電子郵件地址以外的資訊;在你退出後,他們也不得出售或轉移你的地址,除非是交給受聘協助他們遵守法律的公司。
Google 也要求每天向 Gmail 帳號寄送超過 5,000 封郵件的寄件人,必須為行銷及訂閱郵件支援一鍵退訂。符合規範的郵件會帶有標準的取消訂閱標頭,Gmail 和其他電子郵件應用程式可據此顯示取消訂閱選項,讓你不必在郵件中翻找,也不必造訪寄件人指定的頁面。FTC 的垃圾郵件指南同樣建議使用電子郵件服務提供者提供的退訂功能。
何時不該點擊取消訂閱連結
- 你不認識這家公司,或你從未註冊過。
- 寄件人名稱或網域模仿你熟悉的品牌,只有些微拼寫錯誤,或使用毫不相關的網域。
- 取消訂閱頁面要求你登入、輸入密碼,或提供電子郵件地址以外的資訊。
- 連結會啟動下載,或郵件催促你迅速行動。
已經無視法律的寄件人沒有理由理會你的請求,而它的連結可能用來確認你的地址,或導向釣魚頁面。請檢舉該郵件,不必再理會。
如何減少你已經收到的垃圾郵件
你無法把自己的地址從每一份被複製的名單中移除,所以遏止垃圾郵件通常要靠過濾與檢舉,而不是阻止每一封寄送。FTC 的消費者建議提出以下基本做法:
- 在電子郵件應用程式中將垃圾郵件標記為垃圾郵件。
- 當同一來源持續寄達時,封鎖該寄件人或網域。
- 偶爾檢查垃圾郵件資料夾,看看有沒有誤攔的真實郵件。
- 向你的電子郵件服務商舉報不受歡迎的郵件,並向 FTC 的 ReportFraud.ftc.gov 通報詐騙。
作為額外的預防措施,請不要回覆可疑郵件,也不要撥打郵件中列出的電話號碼。
改用新地址是最後的手段。唯有謹慎搬移重要帳戶,並比舊地址更妥善保護新地址,這麼做才有幫助。
讓你的主要地址不再流入未來的註冊名單
最有效的長期做法,就是少讓一些公司拿到你的主要地址。簡單的三層配置對大多數人都適用:
- 主要地址: 銀行、工作、政府服務,以及任何你需要用來復原的帳戶。
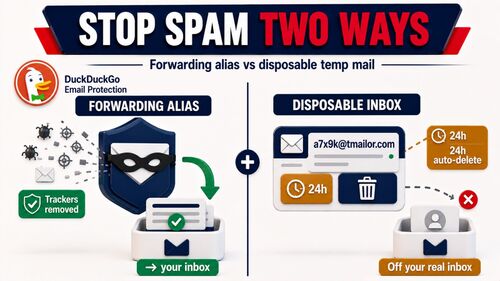
- 轉寄別名: 購物、訂閱,以及你會保留的帳戶,這樣一來,任何開始收到垃圾郵件的別名都能隨時停用。
- 臨時信箱: 一次性下載、優惠券、論壇試用,以及其他你不打算保留的低風險註冊。
臨時信箱何時適用,何時不適用
臨時信箱地址能讓一次性註冊遠離你的主要收件匣。如果你只用來註冊一次的地址後來收到垃圾郵件,那次註冊就是有用的線索,雖然無法證明是該公司、其供應商,還是更下游的某個人分享了這個地址。如果你對這個概念還不熟悉,這篇關於 郵件 的概述涵蓋了基本概念。
Tmailor 只能收信,因此你無法從該地址寄信或回覆,也不接受附件。郵件會在送達後約 24 小時自動刪除。你之後可以用該地址的 access token 回到同一個地址,或者若你建立時已登入 免費的 Tmailor 帳號,也可以從「已建立的電子郵件」返回。訪客地址遺失的 token 無法復原,而且有些網站會封鎖拋棄式信箱網域。因此,臨時信箱並不適合銀行、工作、可能需要收據的購物,或任何你可能需要復原的帳戶。想進一步了解日常用途,請參閱我們的 臨時電子郵件與垃圾郵件防護指南。
常見問題
為什麼我會收到不是寄給我的垃圾郵件?
你的地址很可能是隱藏的(密件副本)收件人,或是郵寄名單的一部分。垃圾郵件發送者經常在「收件者」欄位填入其他地址或留空,再以隱藏收件人的方式寄送真正的名單,因此即使郵件送達你手上,你的地址也不會顯示出來。寄到別名或轉寄地址的郵件也可能看起來一樣。
收到垃圾郵件是否代表我的電子郵件帳號被駭了?
通常不是。寄垃圾郵件只需要你的地址,不需要存取你的收件匣。真正遭到入侵的跡象看起來不一樣:出現你沒寫過的寄件備份、你沒觸發的登入或密碼變更通知、你沒建立的轉寄規則,或是聯絡人說收到你寄來的奇怪郵件。
垃圾郵件發送者能知道我打開了郵件嗎?
有時候可以。如果你的電子郵件應用程式會載入遠端圖片,圖片請求就能讓寄件人的伺服器得知該郵件已被載入,以及載入的時間。但這不能證明你讀過,因為有些應用程式會透過代理伺服器載入圖片,安全掃描器也可能自動開啟郵件。在電子郵件應用程式中關閉自動載入遠端圖片,就能減弱這個訊號。
我應該因為垃圾郵件而更換電子郵件地址嗎?
通常不該把它當作第一步。過濾器、舉報,以及為新註冊使用獨立地址,就能處理掉大部分垃圾郵件。只有在舊地址已不堪使用時,才考慮換新地址,並事先規劃搬遷:先更新重要帳戶和復原設定,然後持續檢查舊地址夠長的時間,以攔截任何遺漏的郵件。
在美國,所有未經請求的商業電子郵件都違法嗎?
不是。CAN-SPAM 法案並未禁止未經請求的商業電子郵件,而是為這類郵件訂下規範。這些規範要求標頭資訊與主旨行必須真實、郵件須標明為廣告、提供有效的實體郵寄地址,以及提供在 10 個工作天內兌現的退訂機制。蒐集地址和字典攻擊則屬於加重違規。
你無法追蹤每一封垃圾郵件,但可以不再餵養新的名單
垃圾郵件始於某人蒐集、分享或猜測而來的地址,一旦開始流通,你就無法收回。你能控制的是有多少新名單會看到你的主要地址。回報那些仍寄達的郵件,只對你認得的寄件人取消訂閱,並讓一次性的註冊與主要信箱分開。下次下載或優惠券要求填寫電子郵件時,請 為它建立免費的臨時郵件,而不要使用你的真實信箱。
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.