电子邮件的工作原理:SMTP、DNS,以及临时邮箱为何存在
大多数人每天都在使用电子邮件,却不知道从点击“发送”到邮件出现在对方收件箱之间究竟发生了什么。了解这段旅程——途经SMTP服务器、DNS查询和MX记录——就能明白临时邮箱服务为何以这样的方式运作。
快速访问
本指南从头讲解电子邮件基础设施:在互联网上路由邮件的协议、告诉服务器把邮件投递到哪里的记录,以及临时 邮件 服务如何接入这套系统,从而创建无需注册即可即时使用的一次性收件箱。关于临时邮箱是什么以及何时使用它,请参阅 临时邮件的完整指南。
电子邮件简史——从 ARPANET 到临时邮箱
电子邮件的故事始于 1971 年,当时雷·汤姆林森在美国国防部的 ARPANET 项目上,首次在两台机器之间发送了电子信息。他的关键创新是“@”符号,用来分隔用户名与主机——这一惯例五十多年后依然未变。
在 20 世纪 80 年代和 90 年代,电子邮件从研究实验室走进了日常生活。Eudora 和 Microsoft Outlook 等桌面客户端首次让个人电脑用户能够使用电子邮件。随后,在 20 世纪 90 年代末,免费网页邮箱服务——1996 年的 Hotmail、1997 年的 Yahoo Mail,以及后来的 2004 年的 Gmail——让任何拥有浏览器和互联网连接的人都能普遍使用电子邮件。
但普遍可用也带来了普遍的问题。到 2000 年代末,垃圾邮件已增长到占全球所有邮件流量的绝大多数。网络钓鱼攻击变得更加复杂。数据泄露暴露了数亿个电子邮件地址。这些不断升级的威胁催生了对一种新服务类别的需求:临时邮箱。第一批一次性收件箱服务商出现在 2000 年代中期,这一概念已发展成为如今数百万人使用的成熟隐私工具。完整演变历程请参阅 《临时邮件的演变。
一封邮件的旅程——分步详解
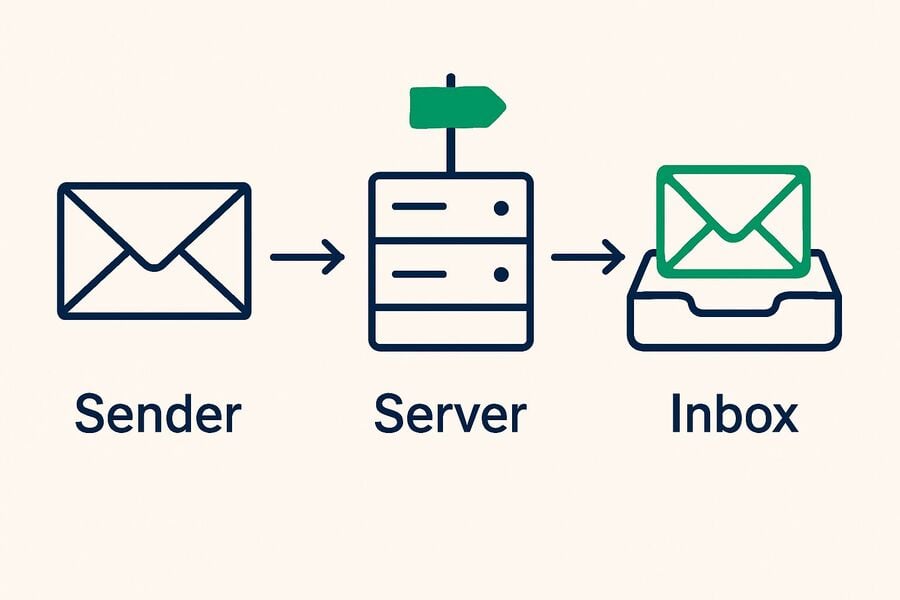
发送邮件感觉是瞬间完成的,但邮件在到达目的地之前要经过多个系统。以下是实际发生的过程,分为四个步骤。
步骤 1——你点击发送:从邮件客户端到 SMTP 服务器
当你在 Gmail、Outlook、Thunderbird 或任何其他邮件客户端中撰写邮件并点击“发送”时,你的客户端会使用一种名为 SMTP——简单邮件传输协议——的协议连接到外发邮件服务器。该连接通常使用端口 587(配合 STARTTLS 加密)或端口 465(配合隐式 TLS)。
你的客户端使用用户名和密码向 SMTP 服务器进行身份验证,然后把邮件交出去。此时,邮件已离开你的设备,投递责任转由服务器承担。
步骤 2——DNS 查询:这封邮件要去哪里?
SMTP 服务器需要确定把你的邮件投递到哪里。它通过查询域名系统(DNS)中收件人域名的 MX 记录——邮件交换记录——来实现这一点。
例如,如果你要发送给 someone@gmail.com,SMTP 服务器会向 DNS 询问:“哪个服务器负责处理 gmail.com 的邮件?”DNS 会返回类似 alt1.gmail-smtp-in.l.google.com —— 这就是谷歌收件邮件服务器的地址。MX 记录本质上是一条转发指令,意思是“把该域名的所有邮件都投递到这台服务器”。
这套 MX 记录系统正是临时邮箱得以实现的基础,不过我们稍后会详细说明。
步骤 3——服务器间投递:SMTP 中继
你的发送方 SMTP 服务器会连接到收件方的收件 SMTP 服务器(即 MX 记录指定的那台),并执行 SMTP 握手——这是一段结构化的对话,两台服务器在其中验证身份、协商加密并传输邮件。TLS 加密在这段服务器间传输过程中保护邮件内容。
如果第一台 MX 服务器不可用,发送服务器会退回到次级 MX 记录(大多数域名会列出多个 MX 记录以实现冗余)。如果所有服务器都无法访问,邮件会被排队等待重试。在数小时或数天内多次尝试失败后,发件人会收到退信通知。
步骤 4——收件箱存储:IMAP 和 POP3
一旦接收服务器接受邮件,它就会存储该邮件,并等待收件人查看收件箱。收件人的邮件客户端通过以下两种协议之一来获取邮件:
IMAP(互联网消息访问协议): 在多台设备之间同步邮件。邮件保留在服务器上,你执行的任何操作(阅读、删除、移动)都会在所有设备上同步体现。Gmail、Outlook 和大多数现代服务都使用这种方式。
POP3(邮局协议第 3 版): 把邮件下载到单台设备,并且通常会从服务器上删除。如今已不太常见,但在某些偏好本地存储的配置中仍在使用。
一封电子邮件的组成部分
每封邮件都不只是你看到的文字。在表面之下,它还承载着结构化数据,告诉服务器如何路由、显示和处理这封邮件。
头部: 包括发件人、收件人、主题、日期和消息ID在内的元数据。这些是投递链上每个服务器都会读取并据此执行的路由指令。
隐藏头部: 像是返回路径(退信地址)、接收(显示邮件经过的每个服务器的链条)和认证结果(SPF、DKIM和DMARC检查结果)。这些在大多数邮件客户端中是看不见的,但却揭示了邮件的完整过程。
正文: 实际内容,格式为纯文本、HTML 或两者兼有(multipart/alternative)。大多数现代邮件都是 HTML 格式,因此你会看到带格式的文本、图片和可点击的链接。
附件: 使用 MIME(多用途互联网邮件扩展)编码的文件。MIME 将二进制文件编码为文本安全的格式,使其能够通过电子邮件基于文本的基础设施传输。
临时邮箱如何接入这套基础设施
这里就是一切衔接之处。临时邮箱服务并不使用独立的专有系统——它们直接接入上述标准邮件基础设施。这就是为什么临时邮箱地址能收到来自真实服务器的真实邮件:它们是真实的邮箱地址,只是生命周期不同。
全收 MX 记录——即时生成地址
当 tmailor.com 注册一个域名(比如 example-temp.com)时,它会将该域名的 MX 记录配置为指向 Tmailor 的接收服务器。关键在于,该服务器被配置为“全收”(catch-all)——无论地址是否预先创建,它都会接收发送到该域名下任何地址的邮件。
这就是你能立刻获得一个可用临时邮箱地址的原因。这个地址无需按传统意义去“创建”。MX 记录告诉互联网“将该域名的所有邮件发送到我们的服务器”,而服务器会接收所有到达的邮件。当你访问 tmailor.com 看到一个随机生成的地址时,该地址已经可用,因为该域名的 MX 记录已将所有邮件路由到 Tmailor 的服务器。更深入的技术解释,请参见 “万用别名”和“随机别名。
无 SMTP 出站 = 仅接收
临时邮箱服务会设置 MX 记录(用于接收),但不会为出站发送配置 SPF、DKIM 或 DMARC 记录。这些认证记录正是邮件服务器用来验证发送服务器是否有权代表某个域名发送邮件的依据。
缺少这些记录,任何从临时邮箱域名发出的邮件都会无法通过认证检查,落入垃圾邮件——甚至被直接拒收。因此临时邮箱是仅接收的:这是刻意的设计选择,但同样是一个实实在在的限制。Tmailor 无法发送或回复,而启用出站会让其域名很快被列入黑名单。
仅接收模式还带来一些其他限制,值得明确说明,因为它们都源于同样的轻量化设计。入站 附件会被剥离,因此发送到 Tmailor 地址的文件无法打开或下载——只有文本、验证码和链接能传过来。没有垃圾邮件文件夹,也没有过滤: 所有到达的邮件都会显示,所以如果某封邮件没有出现,那就是它根本没有被送达。邮件从到达起大约 24 小时 内可见,之后会自动清除。而且由于获取地址无需登录,每个地址随附的 访问令牌 才是你日后重新打开该地址的凭据。它是恢复密钥,不是密码;对于访客地址,一旦丢失,任何人都无法重新签发。如果你 创建了一个免费的Tmailor账户 并保持登录状态,你创建的地址会保存在那里,并可从“已创建的邮件”中重新打开。
多个域名,一套全收模式
Tmailor 运营着一个庞大且不断轮换的域名池,而非单一域名,每个域名都带有指向接收服务器的全收 MX 记录。该域名池刻意不公开:公布完整列表只会把它拱手交给那些编制一次性邮箱封锁名单的厂商。
拥有多个域名在实践和技术上都很重要。有些网站会维护已知一次性域名的列表,并拒收域名在列表中的地址。如果某个域名被拒,换一个域名生成新地址就是常规的排查手段——就像某个服务商宕机时你会尝试另一家一样。这也是为什么 多样性提升 OTP 可靠性 的原因。
不过有一个界限: 针对单个域名的黑名单与政策是两回事。如果某服务的条款明确禁止一次性邮箱,那么轮换域名去注册它并不是排查问题——而是在绕过网站刻意设定的规则。这种情况下,请使用你自己拥有的真实地址。临时邮箱是给允许它的网站用的。
Google-MX 入站邮件基础设施
Tmailor 通过 Google 的邮件服务器路由入站邮件,因此其域名的 MX 记录指向 Google-MX 基础设施——也就是处理 Gmail 入站邮件的同一套主干网络。实际上,这意味着接收可靠、连接良好:接收你验证邮件的服务器,正是互联网其他部分早已知道如何访问的服务器。
实际送达速度仍主要取决于发送端——给你发邮件的服务决定消息何时发出——所以这关乎可靠性和覆盖范围,而非保证领先。关于这一设置背后的理由,请参见 Tmailor 为何使用谷歌服务器。
电子邮件安全——为什么你的收件箱是目标
理解电子邮件基础设施,也意味着理解它为何会遭到如此猛烈的攻击。你的电子邮件地址是互联网上最常被利用的标识符。
网络钓鱼: 攻击者伪造“发件人”头,冒充你信任的银行、雇主或服务机构。SMTP 设计于一个信任至上的时代,发送方验证(SPF、DKIM、DMARC)则是在几十年后才被附加上的。许多服务器仍然没有严格执行。
垃圾邮件: 全球近一半的电子邮件流量仍然是垃圾邮件。每当你在网站上输入真实邮箱地址,你就增加了它进入营销名单的可能性——或者更糟,被卖给数据经纪人。
数据泄露: 你的电子邮件地址通常是你注册过的每个数据库的主键。当某个服务被入侵时,你的电子邮件地址会最先暴露,并成为针对你其他账户的凭证填充攻击的关键。
跟踪像素: 嵌入营销邮件中的隐藏 1x1 图片会告诉发件人你何时打开消息、从哪台设备打开,有时甚至能透露你的大致位置。你的收件箱不只是一个邮箱——它还是营销人员的监控工具。
这些威胁正是 临时电子邮件存在 的原因。通过在低信任度的互动中使用一次性地址,你可以让真实邮箱远离那些最终会被入侵、出售或抓取的数据库。
电子邮件客户端和服务提供商——简要概述
你如何访问电子邮件,取决于你的客户端(软件)和服务提供商(服务)。
网络邮件提供商: Gmail、Outlook.com、雅虎邮箱、ProtonMail。这些产品既提供电子邮件账户,也提供基于浏览器的客户端。大多数人都把其中一个当作主要邮箱。
桌面客户端: Thunderbird、Apple Mail、Microsoft Outlook(桌面版)。这些客户端通过 IMAP 或 POP3 连接到你的服务提供商,让你离线管理电子邮件。
临时邮箱客户端: Tmailor 提供基于网页的客户端、专为 Android 和 iOS 打造的移动应用、Telegram 机器人,以及适用于桌面浏览器的 Tmailor浏览器扩展。与传统客户端不同,它们无需登录或注册即可使用;地址在页面加载的那一刻就能正常工作。如果你想以后重新打开同一个地址,请保存它的 访问令牌,或者在登录可选的免费账户时创建它,这样它会被保存到“已创建的邮件”中。
从电子邮件基础到临时邮箱——串联要点
现在你已经了解了全貌。邮件通过SMTP传输,由DNS和MX记录完成路由,最终进入由IMAP或POP3管理的收件箱。临时邮箱服务正是依托这套基础设施:它们注册域名、配置全收(catch-all)MX记录、在谷歌基础设施上运行接收服务器,并通过简洁的网页界面呈现你的来信。
临时邮箱一点也不“假”。它使用与互联网上其他所有电子邮件相同的协议、路由和投递机制。区别是有意为之:临时邮箱地址被设计为可随时弃用、匿名且寿命短暂——这正是它们在隐私保护、避免垃圾邮件和低风险注册方面大有用处的原因。
如需了解每个组件的完整技术说明,请查看 临时邮件的工作原理。准备好亲自试试了吗?在十秒内创建一个 免费的临时邮箱地址。
常见问题解答
临时邮箱使用的是真实的电子邮件协议吗?
是的,百分之百。临时邮箱通过标准SMTP接收邮件,并通过标准MX记录进行路由——与Gmail和Outlook使用的是同一套基础设施。这些地址在技术上是真实的电子邮件地址,只是有效期被有意限制。
为什么临时邮箱不能发送邮件?
临时邮箱服务不会为发件认证配置SPF、DKIM或DMARC记录。缺少这些记录,任何从临时邮箱域名发出的邮件都无法通过验证检查,会被拒绝或被标记为垃圾邮件。这是有意为之的架构选择,目的是让一次性域名在接收方面保持正常运作。
我能查看临时邮箱邮件的邮件头吗?
可以。通过临时邮箱收到的邮件带有与其他任何邮件相同的邮件头:发件人、收件人、主题、日期、Received接收链和认证结果。邮件头会显示完整的投递路径,包括 tmailor.com 用于处理的谷歌服务器。
是什么让 tmailor.com 的邮件投递比竞争对手更快?
有两个设计选择有所帮助:谷歌的邮件基础设施负责处理SMTP入站流量,CDN则从离你较近的位置提供网页界面。这通常能让收件箱无论你身在何处都感觉响应迅速。更准确地说,验证邮件实际到达的速度主要取决于发送它的网站,而非接收方,因此应将其视为可靠且连接良好的接收,而非保证速度优于任何特定竞争对手。原因详见 为什么Tmailor使用谷歌的服务器。

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









