全收与随机别名:即时临时邮箱背后的技术
你打开一个临时邮箱网站,页面还没加载完,一个可用的邮箱地址就已经出现。无需注册、无需验证、无需等待——收件箱即刻可用。这种速度并非魔法,而是全收邮件服务器配置与随机别名生成在幕后协同运作的结果。 本指南用通俗的语言解释这两种机制:全收 MX 记录如何无需预先注册即可接收域名下任意地址的邮件,随机别名如何生成以避免冲突,以及这两者如何配合,让临时邮箱显得即时可用。你还会了解这种方法与基于 token 的可重复使用收件箱之间的取舍,以及每种模式各自最适合的场景。
快速访问
表面上看,这似乎很简单:输入任意地址,邮件就会送达。实际上,这种即时感是一种工程选择:先接收,后判断上下文。一个 catch-all 域名会接收发往 任意 本地部分没有预先邮箱,随机别名生成器会在页面加载时给你一个本地部分——所以地址在你读完之前就已生效。这本解释书拆解了两半,以及保持它们可行的障碍。想了解更广泛的情况,可以看看 一次性电子邮件的工作原理。
总结:总结 / 重点总结
- Catch-all 让域名可以接收 @ 之前的任意本地部分,无需预先创建邮箱。
- 随机别名可一键复制,减少碰撞,并避免可猜测的模式。
- 控制措施很重要:速率限制、配额、启发式规则和短 TTL 能在不造成混乱的前提下保持速度。
- 收据/退货和密码重置请使用可重复使用的收件箱;一次性 OTP 请使用短时效收件箱。
- 入站附件会被剥离,因此发送到临时地址的文件无法被打开或下载。消息 HTML 会被净化,远程图片通过代理加载,正文会自动过期。
万能的解决方案
跳过预创建,并将消息动态映射到邮箱上下文,从而减少点击。
通用功能
一个捕集 域接受任何本地部分(@ 左侧 )并在边缘解决投递。SMTP 信封(RCPT TO)是根据域策略而非预先邮箱行进行验证的。根据规则和用户状态,系统会将消息路由到一个可能短暂(短暂)或令牌保护(可重用)的 邮箱上下文 中。
这颠覆了通常的流程。不再是“创建 → 验证 → 接收”,而是变成“接收 → 分配 → 展示”。代价是接收必须在其他地方加以约束——通过大小限制、安全渲染和短生命周期。
映射:域名 → 处理器 → 邮箱上下文
- 域名策略:catch_all = true 可切换接收;黑名单允许精确排除。
- 处理器:路由器会检查本地部分、头部和 IP 信誉,然后选择上下文。
- 邮箱 上下文:临时或可重复使用;上下文定义 TTL(例如 24 小时展示窗口)、配额和 token 要求。
优缺点
优点
- 零步骤上手;任何本地部分都立即可用。
- OTP 和注册流程更顺畅,放弃填写表单的情况更少。
- 无需命名、验证或记忆——你可以 创建一个临时邮寄地址,直接粘贴到表单中。
缺点
- 若不加防护,会收到更多未经请求的邮件。
- 渲染需格外小心:发件人的 HTML 默认带有恶意,必须进行净化处理。
- 需要严格的滥用控制,以避免反向散射和资源浪费。
接收政策(默认安全)
- 最大大小:超大邮件会被拒收,以免单个发件人耗尽服务资源。
- 附件:入站附件会被剥离。你能看到邮件正文,但发送到 Tmailor 地址的文件无法打开或下载——这是真实的限制,而非某项设置。
- 渲染:邮件 HTML 在送达你之前会被净化——脚本、iframe、内联事件处理程序以及
JavaScript:链接会被移除——远程图像会被重写为通过代理加载,发送方永远看不到你的IP地址。 - 过期:邮件自到达起约可见 24 小时,随后被清除。
生成智能随机别名
随机别名正是让临时邮箱显得即时的关键所在。因为地址由系统为你生成,而非由你自己编造,所以在收件箱出现之前无需费心构思。在 Tmailor 上,随机地址会从一个随时间轮换的大型隐藏域名池中抽取,而自定义名称标签则让你在较小的可选域名集中挑选 @ 之前的部分。
别名的创建方式
当你点击 生成 时,服务会生成一个随机的本地部分,并将其与一个可用域名配对,这样完成的地址就可以直接粘贴。优秀生成器的目标就是创建一个不可预测且邮件主机愿意接受的地址:
- 随机性足够强,以至于无法从上一个地址猜出下一个地址。
- 长度和字符集保持在邮件系统可接受的范围内,避免前置点或重复分隔符等怪异情况。
- 其形式让大多数注册表单将其视为普通地址。
若要对自己的注册流程进行自动化测试,Tmailor 临时邮件 API 会通过代码创建同类的只接收地址,并返回收到的邮件。
碰撞检查与TTL
- 碰撞:如果生成的地址已被占用,服务会在你依赖它之前重新分配另一个地址,因此不会把同一个收件箱分给两个人。
- 时间线:消息从到达起约24小时内可见;可复用地址会绑定到访问令牌,之后可以重新打开。
引导正确用法的用户体验
- 一键复制,完整地址清晰可见。
- 如果你只是想要一个不同的随机地址,可以 重新生成。
- TTL 标识 用来让用户对短时效收件箱有合理预期。
- 政策说明:如果一个表单拒绝某个地址,换一个可能就能通过——但如果服务条款禁止一次性邮箱,请使用真实地址,而不是反复更换临时邮箱来强行完成注册。
- 当意图是临时使用时,可以交叉链接到 10分钟的收件箱。
子地址(用户+标签)
加号地址(user+tag@domain)便于整理自己的邮件,但各网站对它的支持程度不一。它在你自己掌控的个人域名上效果很好;对于快速临时注册,在 catch-all 域名上使用随机别名,重点在于即时创建地址,而不是绕过网站的邮件规则。下面的常见问题简要对比了两者。
快速操作:生成并使用别名
第 1 步:创建别名
点击 生成 即可获得随机地址,并一键复制。如果你只是想要一个不同的地址,再生成一个即可。
第 2 步:选择合适的场景
一次性验证码请使用短时效收件箱;当你需要收据、退货或密码重置时,请使用 可重复使用的地址。如果某个网站明确禁止一次性邮箱,请使用你的真实地址。
在不拖慢速度的前提下控制滥用
开放、无需注册的收件箱显然是攻击目标,因此即时临时邮箱要想大规模存续,就必须能限制明目张胆的滥用,同时又不让普通用户等待。说实话,这靠的并不是什么秘密评分公式,而只是几条简单的防护措施——速率限制、短期保留,以及对收件箱功能范围的明确界定。
速率限制与配额
- 按会话限流:限制突发流量,防止单个客户端或脚本独占投递。
- 域名配额:分散负载,使单个发件人或注册流程无法淹没服务。
- 对 明显滥用快速失败:提前拒绝已知的不良流量,避免合法邮件因此延迟。
启发式与异常信号
- 流量激增:突发的激增和反复出现的自动化模式是最明显的警示信号。
- 发件人检查:入站系统可以在信任某条邮件流之前,先评估发件人认证(SPF/DMARC)和过往行为。
- 为什么域名池不公开:Tmailor 不公开其实时域名列表。公开它只会给反一次性邮箱的厂商送上一份现成的黑名单,这正是该域名池在后台悄然轮换的原因。
短 TTL 与最小化存储
- 短窗口 能让数据保持精简,并降低被滥用收件箱的价值。
- 剥离附件与净化 HTML 能缩小风险面:没有任何入站文件会到达阅读者,活跃内容在显示前会被移除。
- 到期即删除:消息正文在大约 24 小时的窗口结束后被移除。
如果你经常在外出时注册,Android和iOS的临时邮件应用 会添加推送通知,这样无需一直开着页面也能收到验证码。
选择可复用还是短寿命
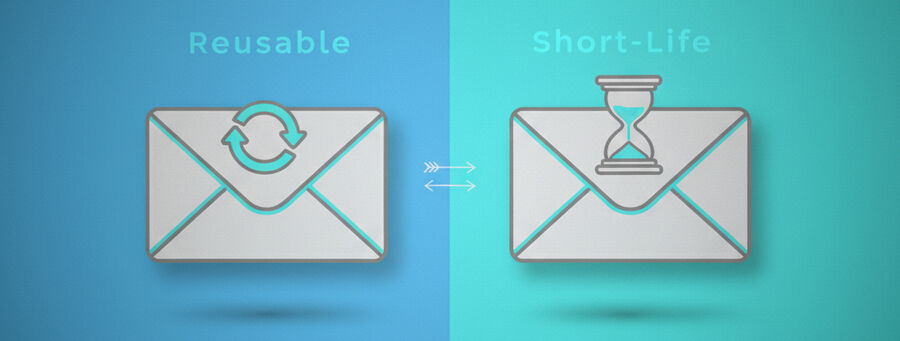
两种模式的开端相同——一个即时、仅接收的地址——区别只在于之后会发生什么。短寿命收件箱注定在你读完验证码的那一刻就被遗忘。可复用的收件箱则绑定访问令牌,因此你可以随时回来。请按任务来匹配收件箱,而不是默认只用一种。
场景比较
| 场景 | 推荐 | 原因 |
|---|---|---|
| 一次性一次性密码 | 短期使用 | 最大限度减少留存;验证码使用后痕迹更少 |
| 可能再次访问的账户注册 | 可重复使用 | 为未来登录提供令牌化的连续性 |
| 电商收据与退货 | 可重复使用 | 保留购买凭证和物流更新 |
| 订阅邮件或促销试用 | 短期使用 | 让收件箱自然过期即可轻松退出 |
| 密码重置 | 可重复使用 | 你需要用同一个地址来恢复账户 |
令牌保护(可重复使用)
可重复使用的地址绑定到一个 访问令牌。它让你之后能重新打开同一个地址,而无需把收件箱变成带密码的完整账户。请把它当作恢复钥匙而非门锁:它是让 你 重新加入,不是阻止别人进入的,所以保持私密。丢失了,访客地址无法恢复,无论是你还是客服。如果地址保存在 你的免费Tmailor账户,你可以在“已创建邮件”中打开它,并在那里签发新的令牌。
还不了解这个概念?临时邮件概览 页面是一份关于地址和邮件生命周期的简短入门介绍。
常见问题
全收域名会增加垃圾邮件吗?
它会扩大接收范围,但速率限制和发件人信誉控制能让它保持在可控范围内。
随机别名会冲突吗?
在长度和熵足够的情况下,实际碰撞率可以忽略不计;生成器遇到冲突时会重新生成。
什么时候应该使用加号地址?
当网站能可靠支持时使用。否则,随机别名通过验证会更稳定。
可重复使用的收件箱比短时效收件箱更安全吗?
两者都不是普遍意义上的“更安全”。可重复使用带来连续性;短时效则最大限度减少留存。
我可以完全屏蔽附件吗?
在Tmailor上无需屏蔽:入站附件已经为你移除。你可以阅读邮件正文,但发送到Tmailor地址的文件无法从临时收件箱打开或下载。
邮件会保存多久?
展示窗口很短——在临时场景下大约一天——之后正文就会被清除。
图片追踪会被屏蔽吗?
邮件中的远程图片会被改写为通过代理加载,因此发送方看不到你的IP地址,HTML经过净化时活跃内容也会被剔除。这减少了发送方可以依赖的追踪像素。
我可以把邮件转发到我的私人邮箱吗?
请直接在临时收件箱中阅读邮件——Tmailor仅接收邮件,不发送邮件,因此没有转发到你真实地址的功能。如果你以后需要再次使用同一个收件箱,请保存其访问令牌后重新打开。
如果OTP没有收到怎么办?
确认你复制了准确的地址,稍等片刻,然后再重发一次。如果某个特定域名看起来被屏蔽,换一个新的随机地址也许能通过。如果网站明确禁止一次性邮箱,那是政策,不是故障——请用你的真实地址注册该账号,而不是反复更换临时邮箱。
有手机应用吗?
有。官方应用和推送通知请参见 Android和iOS临时邮件应用。
结论
万用接收和智能别名生成消除了设置上的摩擦,而保护措施——速率限制、短留存、剥离附件——则让开放收件箱保持可用。当你只需要一次性验证码时,选择短时效地址;当你之后可能需要收据、退货或重置密码时,选择可重复使用的地址。当某个服务明确不允许一次性邮箱时,正确的做法是使用真实地址,而不是另一个别名。
关于完整的流程——MX路由、收件箱生命周期和基于令牌的重复使用——请阅读 一次性邮件的工作原理。

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









