Cursor AI için Geçici E-posta: Temiz Kayıt, Güvenilir OTP'ler ve Özel Yeniden Kullanım
Kayıt veya sandbox için özel bir test gelen kutusuna ihtiyaç duyduğunuzda Cursor AI için geçici e-posta kullanın. Yeniden kullanılabilir bir Tmailor adresi, alan adı kabul edildiğinde Cursor'un doğrulama e-postasını alabilir; token tabanlı yeniden kullanım ise aynı gelen kutusunu daha sonraki doğrulamalar ve hesapla ilgili diğer e-posta kontrolleri için kullanılabilir tutar. Ücretli, ekip veya uzun vadeli kodlama işleri için kalıcı bir e-postaya ya da takma ada geçin.
Hızlı erişim
Özet / Temel Çıkarımlar
- Cursor.com kaydı, alan adı kabul edildiğinde ve doğrulama e-postası geldiğinde tek kullanımlık bir gelen kutusuyla çalışabilir; ancak hiçbir geçici alan adını garanti olarak görmeyin.
- Çeşitlendirilmiş alan adlarına ve istikrarlı MX yönlendirmesine sahip bir hizmet, OTP başarısını artırır ve bir yönlendirme kısıtlanırsa alan adını değiştirmenize olanak tanır.
- Access Token'ı kaydedin, böylece aynı gelen kutusunu daha sonra yeniden doğrulama veya hesapla ilgili diğer e-posta kontrolleri için yeniden açabilirsiniz; uzun vadeli bir veri izi bırakmadan adres sürekliliği sağlarsınız.
- Bir kod takılırsa: alan adını değiştirin, bir kez yeniden gönderin ve gelen kutusunu web, Android, iOS ve Telegram üzerinden canlı olarak izleyin. Tmailor gelen tüm mesajları tek bir listede gösterir, yani kontrol edilecek bir spam klasörü yoktur.
- Geçici e-posta, değerlendirmenizi gizli tutar; ücretli kullanım limitlerini sıfırlamanın bir yolu değildir, çünkü bu limitler e-postanıza değil hesabınıza bağlıdır.
"Cursor AI için Geçici E-posta" Neden Temiz Bir İş Akışı Gerektirir
Cursor.com, popüler bir yapay zeka destekli kod editörüdür ve bu iş akışı, doğrulama e-postasının kayıt sırasında girdiğiniz adrese ulaşmasına bağlıdır. Geliştiriciler, aracı değerlendirmek, yeni iş akışları denemek veya geliştirici sandbox'unu kişisel kimliklerinden ayrı tutmak için tek kullanımlık bir gelen kutusuna başvurur; böylece aylarca süren onboarding dizilerini ve tanıtım e-postalarını davet etmezler. İş akışı ancak kod gerçekten geldiğinde temiz hissettirir, yani amaç yalnızca geçici bir adres değil, güvenilir teslimattır.
İnsanlar bu iş akışını Cursor AI için geçici e-posta, Cursor için geçici e-posta, geçici e-posta Cursor veya Cursor geçici e-posta olarak arıyor; hepsinin arkasındaki pratik soru aynı: alan adının kabul edilmesi ve doğrulama e-postasının gelen kutusu hâlâ açıkken gelmesi gerekiyor.
Genel "geçici" adreslerde yaygın sorun noktası, OTP teslimatının güvenilmez olmasıdır: agresif alan adı rotasyonu, kötü sıralanmış MX kayıtları veya kayıt formları tarafından zaten işaretlenmiş alan adları eksik kodlara ya da "yetkisiz" bildirimine yol açabilir. Çözüm, güvenilirlik için tasarlanmış bir sağlayıcı ve kısa bir hijyen kontrol listesidir. Tek kullanımlık e-postanın temelleri için 2026'da geçici posta bölümüne, her kayıt işleminin arkasındaki OTP mekanikleri için ise OTP ile neyin işe yarayıp neyin başarısız bölümüne bakın.
Kodun Ulaşıp Ulaşmadığına Neden Teslimat Belirleyicidir
Teslimat; DNS, IP itibarı, MX konumu ve alıcı taraftaki filtreleme davranışının toplamıdır; yalnızca "e-posta ulaştı mı" sorusu değildir. Gelen postayı güvenilir ve iyi bakımlı altyapıda sonlandıran bir geçici e-posta hizmeti, OTP'leri daha hızlı ve daha tutarlı alır; bu da kötüye kullanım önleme filtrelerinin tetikte olduğu geliştirici aracı ekosistemlerinde en çok önem taşıyan şeydir. Farkı yaratan üç teknik etken vardır:
- Güvenilir altyapıda MX. Gelen postaları büyük, itibarı yüksek platformlar üzerinden yönlendiren sağlayıcılar daha az geri dönüş ve daha hızlı yayılma görür. Bakınız: Google'ın sunucularının teslimatta neden yardımcı olduğunu görün.
- Büyük ve çeşitli alan adı havuzu. Yüzlerce dönen ama iyi yönetilen alan adı, tüm seçeneklerin aynı anda hız sınırına takılma olasılığını azaltır.
- Yalnızca alım için tasarım. Giden etkinliği en aza indirmek, ölçekte bile ayak izini temiz ve alan adı itibarını istikrarlı tutar.
Bunlar uyumlu olduğunda, Cursor.com gibi araçların OTP'leri genellikle sorunsuz çalışır. Uyumlu olmadığında ise şu makale: neden sitelerin geçici posta alan adlarını engellediğine karşı karşıya olduğunuz filtreleri açıklar.
Temiz ve tekrarlanabilir bir Cursor.com + geçici e-posta kurulumu
Bu beş adımlı iş akışını kullanarak Cursor AI Doğrulama mesajı hızla geliyor. Taze bir tek kullanımlık gelen kutusu açın, Cursor AI'da kayıt doğrulama adımını tetikleyin, mesajı hemen alın, hesap kurulumunu tamamlayın, ardından Access Token'ı kaydedin ki adres daha sonra tekrar kullanılabilir kalsın.
Adım 1: Yeni ve temiz bir gelen kutusu oluşturun
Yeni bir bir tek kullanımlık adres oluşturun; geniş bir alan adı kataloğu ve istikrarlı altyapı sunan bir hizmeti tercih edin ve tarayıcı sekmesini açık tutun. Buna gizlilik öncelikli bir yaklaşımla ve kısa saklama sürelerine dair gerçekçi beklentilerle yaklaşın. Masaüstü tarayıcıda Tmailor tarayıcı uzantısı adresi araç çubuğunda tutar ve sağ tık menüsünden kayıt formuna doldurabilir.

Adım 2: Cursor.com'u açın, kaydolun ve kodu talep edin
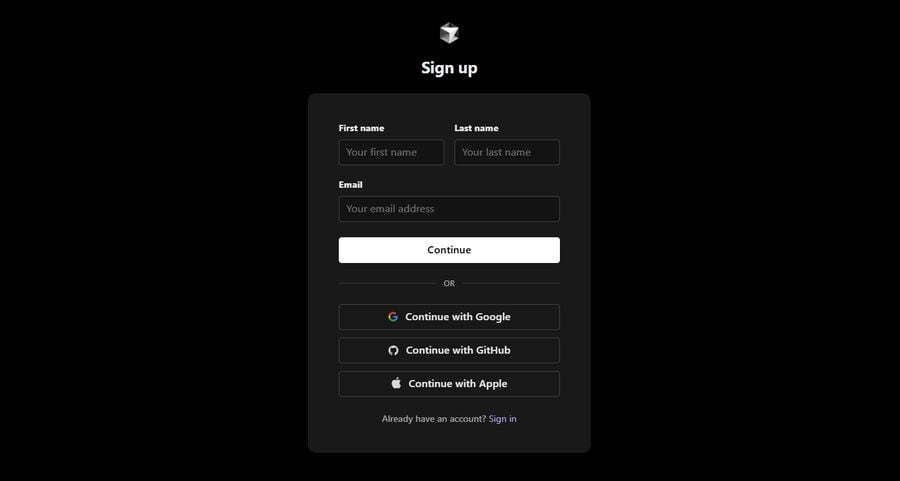
Geçici adresi Cursor AI kayıt sayfasına girin ve mevcut akışınızda gösterilen e-posta doğrulama adımını tetikleyin. Oturum kaymasını önlemek için aynı cihazda ve aynı zaman aralığında kalın; düğmeye art arda basmaktan kaçının—kısa bir bekleyişten sonra bir kez yeniden göndermek yeterlidir.
Adım 3: OTP'yi hemen alın
Gelen kutusu sekmesine geri dönüp 5–60 saniye bekleyin. Sağlayıcınız birden fazla kanalı destekliyorsa hepsini birlikte izleyin: web, mobil uygulama ve mesajlaşma botu. Cihazlar arasında geçiş yaparken sohbetten anında oluşturma ve yakalama için Telegram'dan geçici posta kullanışlıdır.
Adım 4: Doğrulayın ve profil temellerini tamamlayın
Doğrulama mesajıyla hesabı tamamlayın, ardından aynı gelen kutusunu daha sonra yeniden açabilmek için Access Token'ı hemen kaydedin. Bu token sürekliliğinizin anahtarıdır ve tüm yöntem aşağıdaki token yeniden kullanımı bölümünde ele alınmıştır.
Adım 5: Kurtarma bilgilerini kaydedin ve gelen kutusunu etiketleyin
Token'ı nerede sakladığınızı kaydedin (şifre yöneticisi veya güvenli notlar) ve ileride karışıklığı önlemek için adresi "Cursor AI-dev-sandbox" gibi bir etiketle işaretleyin. Adresi oluşturduğunuzda ücretsiz bir Tmailor hesabına oturumu açıksa, adres Oluşturulan E-postalar listenize de kaydedilir; böylece token olmadan açabilirsiniz. Yalnızca tek seferlik bir kontrol için posta kutusuna ihtiyacınız varsa, 10 dakikalık postayla ile ödünleşimleri karşılaştırın ve işinize uygun olanı seçin.
Sorun Giderme: Cursor AI OTP'leri (İşe Yarayan Hızlı Çözümler)
Çoğu Cursor AI OTP sorunu dört hamleden biriyle çözülür: bir kez yeniden gönderin, farklı bir alan adına geçin, başka bir alma kanalından tekrar deneyin veya kısa bir hız sınırlamasının geçmesini bekleyin. Adresin sorun olduğunu varsaymadan önce bunları sırayla deneyin.
- ~90 saniye sonra hâlâ kod yok mu? Tek bir yeniden gönderme tetikleyin, ardından farklı bir alan adına geçin—alan adı çeşitliliği güvenlik ağınızdır ve iyi yönetilen bir havuz bu geçişi zahmetsiz kılar.
- "Yetkisiz" mi yoksa oturum uyuşmazlığı mı? Yeni bir gizli pencerede baştan başlayın ve her şeyi tek bir oturumda tutun. Akış cihazlar veya pencereler arasında atladıysa, bağlamları karıştırmak yerine orijinal oturumdan yeniden başlatın.
- Kod geliyor ama doğrulama adımının süresi mi doldu? Bu mesajlar genellikle zaman açısından hassastır—yeni bir mesaj talep edin ve gelen kutusunu web, Android, iOS ve Telegram üzerinden canlı izleyin, böylece geldiği anda yakalayın.
- Hâlâ hiçbir şey yok mu? Alan adı, teslimat zincirinin bir yerinde engellenmiş veya geciktirilmiş olabilir; başka bir alan adı seçip kısa süre sonra tekrar deneyin. Bu engellerin ardındaki kalıplar OTP güvenilirlik rehberinde bölümünde ayrıntılı olarak açıklanmıştır.
Token Tabanlı Yeniden Kullanım Oyunu Neden Değiştiriyor
Token tabanlı yeniden kullanım, aynı geçici adresi haftalar sonra—sekmeyi kapattıktan sonra bile—yeniden açmanıza olanak tanır; böylece Cursor AI için tutarlı bir kimliği korurken geçici gelen kutusu gizliliğini de sürdürürsünüz. Bu, burada her zamankinden daha önemli: Cursor'un resmi yardım sayfası, bir hesabın tek bir e-posta adresine bağlı olduğunu ve bu adresin daha sonra değiştirilemeyeceğini belirtiyor; bu yüzden kayıt sırasında kullandığınız adres göründüğünden daha önemli.
- Kalıcı bir kişisel iz bırakmadan adres sürekliliği.
- Sonraki doğrulamalarla ve hesapla ilgili diğer e-postalarla uyumluluk.
- Sorunsuz rotasyon: bir kimliği her seferinde yeniden kurmadan, istediğiniz zaman devre dışı bırakın.
Geçici adresinizi tekrar kullanma alışkanlığını ustalaşırsanız, birçok deneme kaydını bozan klasik "gelen kutusunu kaybettim" sorunundan kaçınırsınız.
Geliştiricilerin Önemsediği Performans ve Güvenilirlik Notları
Mühendisler şüphecidir ve olmalıdır da. Ölçekte, kayıt akışlarını güvenilir şekilde tamamlayan bir geçici gelen kutusunu tıkanan bir gelen kutusundan ayıran dört özellik vardır:
- Küresel olarak güvenilen bir omurga üzerinde MX, gelen OTP'ler için yanlış pozitifleri ve gecikmeleri azaltır.
- Yüksek kaliteli alan adı yönetimi—akıllı rotasyon ve temiz geçmişe sahip geniş bir havuz (500+ alan adı)—riski dağıtır.
- Yalnızca alım mimarisi dış faaliyetin neden olabileceği olumsuz itibar dalgalanmalarından kaçınır.
- Web, Android, iOS ve bir mesajlaşma botu üzerinden çok uç noktalı erişim, nerede çalışırsanız çalışın OTP'leri yakalamanıza yardımcı olur.
Hangi Kimlik Katmanı Cursor AI'ya Uygun?
Bir Cursor AI kaydında doğru kimlik katmanı, hesabı ne kadar süre tutmayı beklediğinize ve faturalandırma veya ekip erişiminin gündeme gelip gelmeyeceğine bağlıdır. Geçici e-posta, düşük riskli ve kısa ömürlü doğrulamalar için en güçlü seçenektir; uzun vadeli süreklilik beklediğinizde ise kontrolünüzdeki kalıcı bir adres daha güvenlidir.
Açıklama: Tmailor, bu blogu ve bu makalede bahsedilen geçici e-posta hizmetini işletmektedir.
Sınırlamalar: Tmailor yalnızca alıcı konumundadır (e-posta gönderemez ve gelen ekler çıkarılır, yani dosya alamazsınız), mesajlar varıştan itibaren yaklaşık 24 saat görünür kalır, gelen kutusunda spam klasörü veya özel filtre yoktur ve misafir adresine ait kaybedilen bir access token geri alınamaz.
| Özellik / Kullanım Durumu | İyi Yönetilen Geçici E-posta (çeşitlendirilmiş alan adları, güvenilir MX) | Genel Tek Kullanımlık Gelen Kutusu (az sayıda alan adı) | Kişisel takma ad (e-posta maskeleme/aktarma) |
|---|---|---|---|
| OTP teslim edilebilirlik tutarlılığı | Yüksek (iyi MX + alan adı havuzu) | Değişken | Yüksek (posta kutunuza bağlı) |
| Adres sürekliliği (aynı adresi tekrar kullanma) | Evet, token yeniden kullanımı yoluyla | Nadir/belirsiz | Evet (takma ad kalıcıdır) |
| Mesaj saklama | Kısa (~24 saat, tasarım gereği) | Çok kısa (genellikle 10–60 dakika) | Uzun (ana posta kutunuz) |
| Gönderme yeteneği | Hayır (yalnızca alıcı) | Hayır | Evet (ana sağlayıcı aracılığıyla) |
| Alan adı çeşitliliği | Yüzlerce (gerektiğinde rotasyon) | Az sayıda | Geçerli değil |
| Kurulum hızı | Saniyeler | Saniyeler | Dakikalar (sağlayıcı kurulumu gerektirir) |
| En uygun olduğu yer | Sandbox'lar, denemeler, OTP'ler, geliştirici araçları | Düşük riskli kayıtlar | Süreklilik gerektiren uzun vadeli hesaplar |
Hackathonlar, kavram kanıtları ve CI denemeleri gibi kısa ömürlü iş akışları için sağlam bir geçici gelen kutusunun üstüne yoktur. Kendi uygulamanız için kayıt e-postalarını test ediyorsanız, Tmailor Temp Mail API'si adresler oluşturur ve doğrulama kodlarını test betiklerinize döndürür; MCP sunucusu ise Cursor'daki AI ajanlarının sahip olduğunuz akışlar için aynı şeyi yapmasına olanak tanır. Faturalandırma ve ekiplerle uzun soluklu bir bağlılık kuruyorsanız, kişisel bir takma ad veya ayrı bir ikincil posta kutusu daha mantıklı olabilir; karışık ihtiyaçlar için ise ikisini bir arada kullanabilirsiniz.
Güvenlik ve Gizlilik Hijyeni (Gerçekte Ne Yapmalı)
- Access token'ı aldığınız anda kaydedin; tam adresi daha sonra yeniden açmanın yolu budur.
- OTP sürelerini kısa tutun. Kodları bir dakika içinde alıp uygulayın ve yeniden göndermeleri üst üste yığmaktan kaçının.
- Kimlikleri ayırın. İlişkilendirme ve hizmetler arası kilitlenme riskini azaltmak için her araç için ayrı geçici e-posta adresleri kullanın.
- Saklama süresini anlayın. Mesajların hızla süresinin dolacağını varsayın, bu yüzden ihtiyacınız olanı hemen kaydedin; 2026'daki geçici posta adresindeki rehber doğru beklentileri belirler.
- Mobil cihazdan sık sık değiştirdiğinizde geri alın, böylece masaüstünüzden uzaktayken OTP'nin süresi dolmaz.
- Gelen kutusundan göndermekten kaçının. Yalnızca alma özelliği, itibarınızı temiz ve ayak izinizi küçük tutan bir avantajdır.
- Hesap bilgilerini doğru tutun. Cursor AI’s Şartlar, hesap bilgilerinin doğru ve güncel olmasını gerektirir; bu yüzden geçici e-postayı düşük riskli testler ve sandbox'lar için kullanın; yanlış beyan, fatura anlaşmazlıkları veya yaptırım sonrası geri dönüş için değil.
Geleceğe Bakış: Geliştirici Araçları İçin Geçici Kimlik
Geliştirici ekosistemleri, kimlik oluşturmak için hâlâ e-postaya dayanırken kötüye kullanım kontrollerini giderek sıkılaştırıyor; bu gerilim, kusursuz itibara ve donanıma yakın altyapıya sahip sağlayıcıları ödüllendiriyor. Düşük güvenilirlikli alan adları için daha fazla sürtüşme, temiz yönlendirme, çeşitlendirilmiş alan adları ve gönderme yapmayan mimariye sahip hizmetler için ise daha sorunsuz kayıtlar bekleyin; editörünüzde akış halindeyken daha hızlı OTP'ler ve daha az yeniden deneme. Başka yapay zeka araçlarını da kullanıyorsanız, aynı yöntem ChatGPT için geçici posta için de geçerlidir.
SSS
Cursor.com'a kaydolmak için tek kullanımlık bir gelen kutusu kullanabilir miyim?
Evet, Cursor AI alan adını kabul ettiğinde ve doğrulama e-postası geldiğinde işe yarayabilir. Kod bir dakika içinde görünmezse yeniden gönderilmesini talep edin, ardından başka bir Tmailor alan adını deneyin.
Tarayıcımı kapatırsam gelen kutusuna erişimimi kaybeder miyim?
Erişim token'ını kaydettiyseniz kaybetmezsiniz. Token tabanlı yeniden kullanımla, doğrulama ve kurtarma için tam adresi daha sonra yeniden açabilirsiniz. Yöntemin tamamı Geçici Posta Adresinizi Yeniden Kullanın'dır.
Ya Cursor AI OTP hiç gelmezse?
Bir kez yeniden gönderme talep edin, ardından farklı bir alan adına geçin. Ayrıca başka bir alma yolunu deneyin: web, mobil veya mesajlaşma botu. Dizüstü bilgisayarınızdan uzaktayken Telegram'da geçici posta üzerinden sohbet yolu oldukça kullanışlıdır.
Mesajlar gelen kutusunda ne kadar süre kalır?
Tasarım gereği kısa süre kalır, bu yüzden kodları hemen kopyalamayı planlayın. Tmailor, mesajları otomatik olarak silinmeden önce yaklaşık 24 saat saklar; bu kayıt işlemleri için yeterlidir ama uzun vadeli depolama için değildir.
Geliştirici araçları için geçici bir gelen kutusu kullanmak güvenli mi?
Denemeler, sandbox ortamları ve ikincil kimlikler için evet; yeter ki token'ı güvende tutun, yeniden göndermeleri en aza indirin ve her aracın şartlarına uyun. Uzun vadeli faturalandırma ve ekip kullanımı için kalıcı bir takma ad veya özel ikincil posta kutusu daha uygun olur.
Geçici bir e-posta Cursor AI’s ücretli limitlerini aşmanın yolunu açar mı?
Hayır. Geçici bir e-posta yalnızca değerlendirmenizi gizli ve gelen kutunuzu temiz tutar. Cursor AI planları, kullanımı ve faturalandırması Cursor AI hesabı ve faturalandırma sistemi üzerinden yönetilir; yeni bir e-posta, ücretli limitleri sıfırlamanın veya ücretlerden kaçınmanın meşru bir yolu değildir.
Alan adı çeşitliliğinin avantajı nedir?
Alan adı çeşitliliği, en az bir yolun hızlı ve kısıtlanmamış olma olasılığını artırır. Bir alan adı yavaş veya filtrelenmiş görünüyorsa hızla değiştirin; geniş bir havuz, geçici engellemelere karşı güvenlik ağınızdır.
Geçici gelen kutusundan e-posta gönderebilir miyim?
Hayır. Yalnızca alma amaçlı olması bilinçli bir tercihtir: alan adı itibarını korur ve kimlik izinizi küçük tutar, bu da OTP güvenilirliğini artırır.
Peki çok kısa ömürlü bir posta kutusuna ihtiyacım olursa?
Adrese bir daha ihtiyaç duymayacağınızdan eminseniz, bir adresi gibi kısa ömürlü bir düzen kullanın. Daha sonra doğrulama yapma ihtimaliniz varsa bunun yerine token tabanlı yeniden kullanımı seçin.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.