 Tmailor
Kan jag använda tillfällig e-post för OTP-verifieringskoder på ett säkert sätt? Vad som fungerar och vad som misslyckas
Ja, tillfällig e-post kan ta emot många OTP-koder via e-post. De misslyckas när en webbplats vägrar engångsadresser, när avsändaren dröjer eller när inkorgen blir otillgänglig först. Se hur e-postkoder står sig jämfört med SMS och autentiseringsappar, och vad du ska göra när en kod aldrig kommer fram.
Snabb åtkomst
Viktiga insikter
Ja. En tillfällig inkorg kan ta emot en OTP eller verifieringskod när tjänsten skickar den via e-post, accepterar engångsadresser och levererar den innan meddelandet eller inkorgen blir otillgänglig. Tillfällig e-post kan inte ta emot SMS-koder eller koder från autentiseringsappar. Om en sajt avvisar engångs-e-post bör du använda en långsiktig adress som du själv kontrollerar i stället för att försöka kringgå begränsningen.
- Endast e-post. Tillfällig e-post tar emot koder som skickas via e-post. Den har inget telefonnummer och kan därför inte ta emot textmeddelanden, röstsamtal eller koder som genereras i en autentiseringsapp.
- Tre villkor. Tjänsten måste skicka koden via e-post, acceptera adressen och leverera den medan du fortfarande kan öppna inkorgen.
- Ett avslag är slutgiltigt. När en sajt avvisar tillfällig e-post eller ett konto behöver kunna återställas senare bör du registrera dig med en långsiktig e-postadress som du själv kontrollerar.
- Starkare inloggning för konton som betyder något. Koder via e-post och sms är ett svagt inloggningsskydd; en autentiseringsapp är starkare och en passkey står emot nätfiske.
Kan tillfällig e-post ta emot OTP-koder?
Ja. En tillfällig e-postadress kan ta emot verifieringskoder när tjänsten skickar koden via e-post. En engångsinkorg tar emot e-post via samma standardiserade SMTP-väg som en permanent brevlåda: tjänsten sammanställer meddelandet, dess e-postserver överlämnar det och den tillfälliga e-postservern tar emot det. Om du är ny på engångsinkorgar täcker vår guide till hur tillfällig e-post fungerar grunderna.
Huruvida koden når dig beror mindre på tillfällig e-post i sig och mer på avsändaren. Tjänsten avgör om den accepterar en engångsadress, hur snabbt den skickar och hur länge koden är giltig. Resten av den här sidan handlar om när leveransen fungerar, varför koder misslyckas, hur e-postkoder står sig mot andra verifieringsmetoder och vad du gör när en kod inte kommer fram.
E-post-OTP kontra SMS-OTP, autentiseringsappar och passkeys
En e-post-OTP är en engångskod som skickas till en inkorg. En SMS-OTP skickas till ett telefonnummer. En autentiseringsapp (TOTP) genererar koden på din egen enhet och en passkey ersätter den inskrivna koden med en kryptografisk inloggning. Tillfällig e-post kan bara hjälpa till med det första. För konton du bryr dig om skyddar en passkey eller autentiseringsapp dig bättre än någon kod som måste levereras till dig.
Två olika saker delar ordet "kod". En kod som mejlas bekräftar ofta bara att du kontrollerar en e-postadress vid registreringen. En inloggningskod är däremot en del av själva inloggningen. NIST:s riktlinjer för digital identitet (SP 800-63B-4) säger att e-post inte får användas för autentisering utanför bandet, medan koder som bara bekräftar en e-postadress, eller återställningskoder, faller utanför den regeln. Många tjänster följer en liknande uppdelning: de mejlar en kod för att bekräfta en ny adress och erbjuder sedan ett telefonnummer, en app eller en passkey för inloggning.
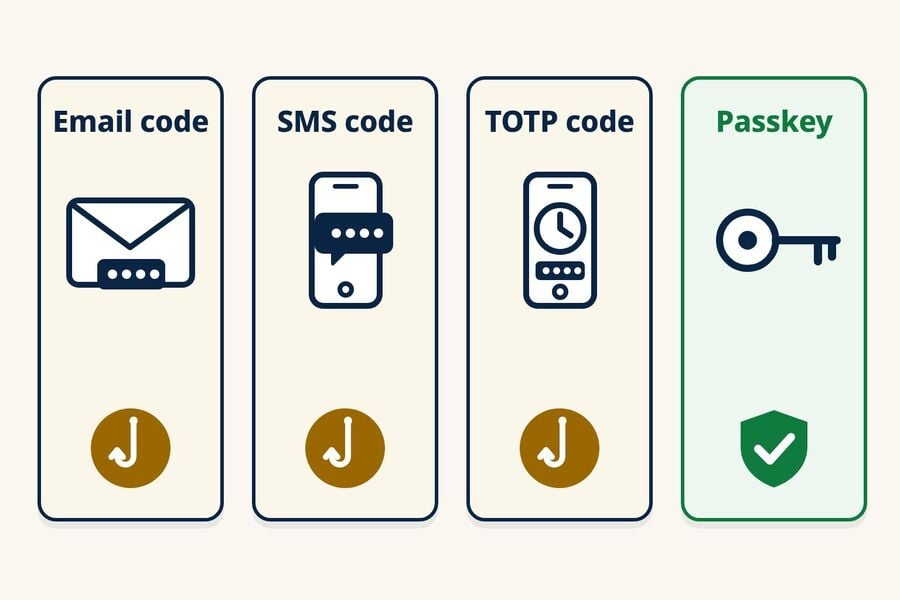
| Metod | Var koden kommer ifrån | Huvudsaklig svaghet | Nätfiskeresistent? | Kan tillfällig e-post hjälpa? |
|---|---|---|---|---|
| E-post-OTP | Skickas till en inkorg | Alla som kan öppna den inkorgen kan läsa koden; den kan utsättas för nätfiske | Nej | Ja, för registreringar med låg risk som accepterar tillfällig e-post |
| SMS-OTP | Skickas till ett telefonnummer | SIM-byten, SS7-avlyssning, återanvända nummer; det kan nätfiskas | Nej | Nej. Tmailor har inga telefonnummer |
| Autentiseringskod (TOTP) | Genereras på din enhet | Den sexsiffriga koden kan fortfarande nätfiskas; den delade hemligheten måste skyddas | Nej | Nej. Den finns i en app på din enhet |
| Passkey | En FIDO-uppgift på din enhet eller i din lösenordshanterare | Svagare reserv- eller återställningsmetoder på kontot | Ja | Nej. Den är knuten till din enhet eller lösenordshanterare |
E-post-, SMS- och TOTP-koder kan alla nätfiskas, men riskerna är inte identiska. SMS tillför exponering för SIM-byten, SS7 och återanvända nummer; en e-postkod är bara så säker som brevlådan; och TOTP bygger på att den delade hemligheten skyddas. Offentlig vägledning stöder dessa skillnader. CISA:s faktablad "Implementing Phishing-Resistant MFA" placerar appbaserade koder före SMS- eller röstkoder, som det kallar ett sista utvägsalternativ, samtidigt som det noterar att båda fortfarande är öppna för nätfiske. CISA säger att appbaserade koder inte utsätts för SIM-byten eller SS7-attacker, och beskriver FIDO/WebAuthn som den enda allmänt tillgängliga nätfiskesäkra autentiseringen, vid sidan av PKI-baserad MFA. MDN:s guide till engångslösenord drar en liknande slutsats: alla former av OTP är sårbara för nätfiske, SMS är mycket svagare än e-post mot avlyssning, och passkeys är det bättre valet för allmän inloggning.
En passkey är en inloggningsuppgift baserad på FIDO-standarder, och FIDO Alliance beskriver passkeys som nätfiskesäkra. Skyddet gäller själva inloggningen med passkey. Om ett konto fortfarande tillåter en svagare reservväg, till exempel återställning via SMS, kan den reservvägen förbli den svaga punkten.
Varför ber sajter om ett telefonnummer istället för e-post?
Vissa sajter använder telefonverifiering som en extra signal mot missbruk eller som en återställningskanal. Det eliminerar inte bedrägerier, och telefonbaserad återställning medför sina egna risker: SIM-byten, nummerportering och återanvända nummer. NIST behandlar koder som skickas över telefonnätet som en "begränsad" metod och uppmanar tjänster att se upp för tecken som SIM-byte eller nummerportering innan de förlitar sig på dem. Om ditt mål är en brevlåda som inte behöver telefon alls, täcker vår guide till att skapa ett e-postmeddelande utan telefonnummer vilka leverantörer som efterfrågar det och vilka som inte gör det.
Ger Tmailor dig ett tillfälligt telefonnummer?
Nej. Tmailor är en e-posttjänst som endast tar emot e-post. Den tillhandahåller inga telefonnummer och kan inte ta emot SMS- eller röstkoder. Om en legitim tjänst kräver SMS, använd ett nummer du kontrollerar och har tillåtelse att använda, eller välj att inte fortsätta. Tmailor kan inte slutföra det steget åt dig.
Undvik offentliga webbplatser för att ta emot SMS för koder eller konton som är viktiga. Dessa sidor publicerar inkommande meddelanden på en öppen sida, just för att vem som helst ska kunna läsa en kod som är avsedd för dig. Forskare som övervakade 29 offentliga SMS-gateways under ett år (Moreno och kollegor, "Your Code is 0000", 2023) samlade in mer än 70 miljoner meddelanden skickade till 17 141 nummer. Återanvända nummer innebär en andra risk. En Princeton-studie om nummeråtervinning hos två amerikanska operatörer (Kevin Lee och Arvind Narayanan, eCrime 2021) visade att 215 av 259 provtagna tillgängliga nummer var återanvända och sårbara för minst en attack. Studien visade också att 171 av de 259 numren var utsatta för kontoövertagande via lösenordsåterställning på sex populära webbplatser, och att 19 av 200 återanvända nummer fortfarande tog emot säkerhetskänsliga meddelanden, som lösenordskoder, inom en vecka.
Var tillfällig e-post passar in
Tillfällig e-post passar bra för mejlade koder vid registreringar med låg risk: ett forum, ett nyhetsbrev, en engångsnedladdning eller en produktprovperiod som du kanske inte behåller. För ett konto du planerar att behålla, använd en långsiktig e-postadress och aktivera en autentiseringsapp eller en passkey när kontot har skapats. Oavsett vilken kanal en kod använder, ge den inte till någon som kontaktar dig och ber om den. Ange en kod endast i tjänsten eller appen där du startade verifieringen.
När OTP-leverans vanligtvis fungerar
Leverans till tillfällig e-post fungerar när tre saker stämmer: tjänsten skickar koden via e-post, den accepterar tillfälliga adresser och mottagarservern är igång och tar emot meddelandet snabbt. Reglerna varierar kraftigt mellan olika sajter, så den enda pålitliga signalen är vad sajten gör med din adress.
Vad en stor domänpool gör och inte gör
Tmailor erbjuder adresser på över 500 domäner, vilket ger dig möjlighet att välja en tillfällig adress. Det garanterar inte leverans och ändrar inte en sajts policy för tillfällig e-post. Om en sajt nekar adressen, respektera det beslutet och använd en långsiktig e-postadress som du kontrollerar istället för att prova fler tillfälliga adresser.
Hastighetsfaktor
OTP-koder är tidskänsliga, så mottagarsidan spelar också roll. Tmailor tar emot inkommande e-post via Google MX-servrar, så avsändare lämnar över till en allmänt använd e-postväg och normala återförsök fungerar som de ska. Det beskriver mekanismen, inte en hastighetsgaranti; bakgrunden finns i varför Tmailor använder Googles servrar för inkommande e-post. Ingen inkorg kan ta emot ett meddelande som avsändaren ännu inte har skickat.
Varför OTP-koder misslyckas
När en OTP inte når en engångsinkorg beror det vanligtvis på en av tre orsaksgrupper. Varje grupp kräver olika åtgärder, så det är bra att veta vilken du står inför innan du försöker igen. Om din tillfälliga e-post inte tar emot mejl alls bör du först kontrollera om alla meddelanden saknas eller bara en webbplats kod. En enda saknad kod pekar vanligtvis på avsändaren, dess adresspolicy eller leveranskanalen; om inget kommer från flera orelaterade avsändare pekar det på inkorgen eller mottagartjänsten.
Webbplatsen vägrar tillfälliga adresser
Vissa tjänster kontrollerar registreringar mot interna eller tredjepartslistor över tillfälliga domäner. De kan avvisa adressen vid registrering med ett felmeddelande, eller godkänna formuläret och aldrig skicka koden. Behandla det i vilket fall som helst som webbplatsens beslut och använd en långsiktig e-postadress som du själv kontrollerar för det kontot. Vår guide till varför webbplatser avvisar engångsdomäner förklarar förklarar hur denna filtrering fungerar.
Koden är försenad eller skickas aldrig
Avsändare köar och begränsar meddelanden, och vissa gör kontroller mot missbruk innan de skickar. En mottagande server kan också skjuta upp det första försöket, en skräppostteknik som kallas greylisting, så att koden först anländer när avsändarens e-postserver försöker igen. Att trycka på "skicka igen" om och om igen kan utlösa en väntetid, och en ny kod ogiltigförklarar ofta den föregående. En kort fördröjning är ofarlig i en inkorg som hålls öppen, men den kan pågå längre än en nedräkning på 10 minuter.
Koden gick någon annanstans
Koden kan ha gått till en annan adress än den du tittar på, till den e-postadress som redan är registrerad för ett befintligt konto, eller till en helt annan kanal, som SMS eller en appavisering. En kod kan också komma efter att en tidsbegränsad inkorg redan har bytt till en ny adress. För en genomgång orsak för orsak med plattformsanteckningar, se guiden till 12 anledningar till varför ett OTP-mejl inte anländer.
OTP-tillförlitlighet efter inkorgstyp
Upplysning: Tmailor publicerar denna blogg, och Tmailor är exemplet med återanvändbar inkorg i jämförelsen nedan. Dess begränsningar gäller också: den tar bara emot meddelanden, meddelanden förblir synliga i cirka 24 timmar efter att de anländer, en förlorad Access Token för en gästadress kan inte återställas, och vissa webbplatser vägrar helt tillfälliga domäner.
Inte all tillfällig e-post fungerar likadant vid verifiering. De avgörande faktorerna är hur länge du kan fortsätta läsa inkorgen och om du kan återvända till samma adress senare. Om du vill ha en snabb tidsbegränsad inkorg börjar Tmailors 10-minutersmail med en nedräkning på 10 minuter som du kan förlänga till upp till 60 minuter kvar. För ett rankat val utifrån behov, se den bästa tillfälliga posten för OTP-uppdelning.
| Inkorgsmodell | Hur länge du kan läsa den | Kan du komma tillbaka senare? | Lämplighet för OTP | Bäst för |
|---|---|---|---|---|
| Tidsbegränsad inkorg (10 minuters e-post) | En nedräkning, vanligtvis 10 minuter; Tmailors kan förlängas till upp till 60 minuter kvar | Vanligtvis nej; på Tmailor finns en nyligen använd adress kvar i Historiken på samma enhet så länge den fortfarande är tillgänglig | Bra för omedelbara koder; riskabelt om leveransen försenas | Engångsläsningar du aldrig återvänder till |
| Återanvändbar inkorg (Tmailor) | Varje meddelande förblir synligt i ungefär 24 timmar efter att det anlänt | Ja, på vilken enhet som helst, med den sparade åtkomsttoken | Bra när webbplatsen accepterar adressen; täcker förseningar och koder som kommer senare | Registreringar du kan behöva igen, flerstegsflöden |
| Offentlig delad inkorg | Varierar beroende på leverantör | Alla som känner till adressen kan öppna den | Avvisas ofta, och koden är synlig för andra | Endast tester med låg risk som kan kastas |
Hur länge OTP-koder är giltiga
Det är den sändande tjänsten som bestämmer giltighetstiden, inte din e-postleverantör. Inloggnings- och registreringskoder gäller ofta bara några minuter, medan e-postverifieringslänkar och återställningskoder kan gälla längre; skärmen eller mejlet brukar ange hur länge. NIST kräver att out-of-band-autentisering som uppfyller standarden slutförs inom 10 minuter, men den regeln gäller inloggningssteg som uppfyller dess krav, inte alla e-postkoder. Se nedräkningen på skärmen som den verkliga gränsen.
Kodens livslängd och meddelandets livslängd är två olika klockor. På Tmailor förblir ett meddelande synligt i cirka 24 timmar efter att det anlänt, medan koden i det kan gå ut inom några minuter. Vår guide till hur länge tillfällig e-post varar skiljer på hur länge meddelanden sparas och hur adresser återanvänds.
Checklista när en OTP inte kommer fram
Gör dessa kontroller i ordning innan du antar att tillfällig e-post är problemet:
- Vänta ut timern och skicka sedan om en gång. Använd bara den senaste koden som kommer in.
- Bekräfta adressen och kanalen. Kontrollera att adressen på bekräftelseskärmen stämmer med den inkorg du tittar på, och ta reda på om tjänsten skickade koden via SMS, en appnotis eller till en äldre e-postadress som finns registrerad.
- Håll inkorgen öppen. En Tmailor-inkorg är en enda lista utan skräppostmapp, så det finns ingen annanstans att leta. Om tidpunkten är osäker, börja med en återanvändbar tillfällig e-postadress och spara dess Access Token.
- Respektera ett avslag. Om webbplatsen avvisar adressen eller aldrig skickar någon kod till den, använd en långsiktig e-postadress som du själv kontrollerar för det kontot. Att prova adress efter adress strider mot webbplatsens policy och utsätter kontot för risk.
Diagnostikhubben som länkas ovan under "Koden gick någon annanstans" går igenom varje orsak på djupet, inklusive Steam, Epic Games, Discord, Binance, Instagram och X.
Tidsbegränsad eller återanvändbar inkorg: vilken ska du använda för OTP?
Använd en tidsbegränsad inkorg bara när du behöver en kod direkt och inte tänker behålla kontot. Använd en återanvändbar adress när tjänsten kan skicka senare verifieringar, säkerhetsvarningar eller meddelanden om lösenordsåterställning. Spara Access Token på ett säkert sätt: den som har den kan öppna inkorgen, och supporten kan inte återställa en förlorad Access Token för en gästadress. Om du skapar ett gratis Tmailor-konto sparas adresser du skapar medan du är inloggad på det, och du kan öppna dem från Skapade e-postmeddelanden utan token.
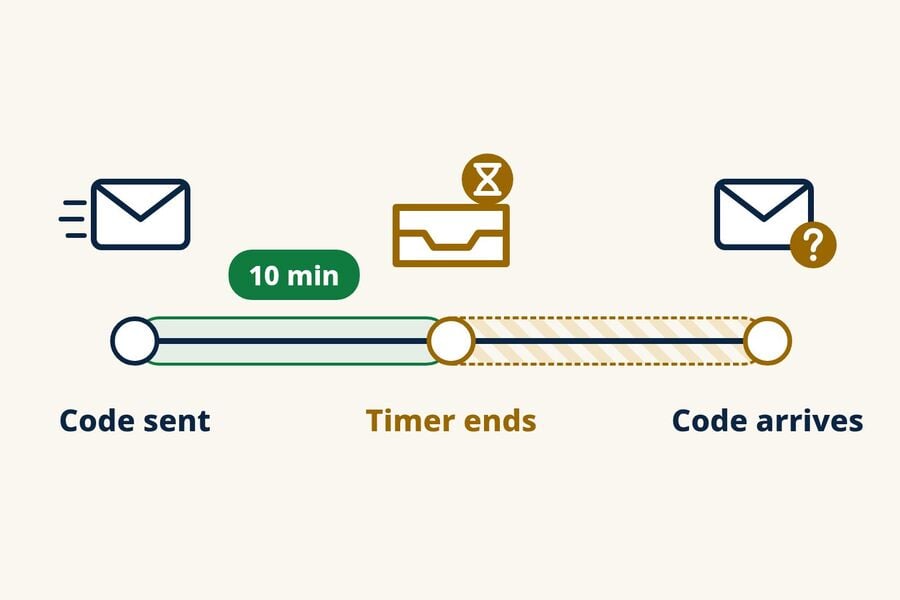
På Tmailor byter sidan till en ny adress när nedräkningen når slutet; det gör inte att den tidigare adressen försvinner direkt. Den tidigare adressen sparas i Historik på samma enhet och kan öppnas igen så länge den fortfarande är tillgänglig, och med dess Access Token kan du öppna den igen på en annan enhet. Meddelanden som kommer in förblir synliga i cirka 24 timmar.
För en direkt jämförelse av tidsfrågan, se tillfällig e-post kontra 10-minuters post för OTP. Säkerhets- och integritetsavvägningarna mellan de två modellerna täcks i guiden för återanvändbara kontra kortlivade inkorgar.
Flerstegsverifiering
Vissa plattformar skickar först ett bekräftelsemail, sedan en separat OTP och därefter ett meddelande om att konfigurationen är klar. Med en kort nedräkning kan du hinna få det första meddelandet men missa en OTP som kommer några minuter senare. En återanvändbar adress fortsätter att ta emot nya meddelanden så länge du kan öppna den igen.
Omverifiering och säkerhetsvarningar
Sociala plattformar och SaaS-plattformar verifierar ofta igen när du loggar in från en ny enhet. Om din ursprungliga registreringsadress inte längre är tillgänglig kan du inte slutföra kontrollen och kan förlora åtkomsten. En adress som du kan återställa håller den vägen öppen.
Säkerhetsnät vid lösenordsåterställning
Ett e-postmeddelande för lösenordsåterställning skickas till den adress du registrerade dig med. En tidsbegränsad adress kan redan vara borta. En återanvändbar adress som du öppnar igen med dess access token kan fortfarande ta emot ett nytt återställningsmail, som sedan förblir synligt i ungefär 24 timmar.
Den enkla regeln
Om du svarar ”kanske” eller ”ja” på någon av frågorna bör du använda en återanvändbar adress: (1) Kommer jag att behöva den här adressen igen efter de närmaste minuterna? (2) Vill jag behålla det här kontot? För engångsnedladdningar, förhandsvisningar av nyhetsbrev och snabba produkttester fungerar en tidsbegränsad inkorg bra.
OTP på specifika plattformar
E-postleverans fungerar tekniskt sett på samma sätt överallt, men webbplatser skiljer sig åt när det gäller om de accepterar tillfälliga adresser och vilken kanal de använder för koder. Vår guide till sociala nätverksregistreringar täcker dessa flöden, och om en plattform avvisar adressen bör du använda en långsiktig e-postadress för den. AI-verktyg lägger till egna inloggningskoder; ChatGPT:s registrerings- och inloggningskodguide täcker det fallet. Om du i förväg vill kontrollera var en tillfällig adress sannolikt kommer att nekas, se vilka sajter som accepterar tillfällig e-post.
Vad du inte bör använda tillfällig e-post och OTP till
Tillfällig e-post är utformad för integritetsmedvetna registreringar och konton med låg risk, inte för något du behöver kunna återställa. Använd det inte för bankärenden, betalningar, statliga tjänster, sjukvård eller något primärt konto som är kopplat till din identitet. Även om en kod kommer fram kan förlorad åtkomst till brevlådan blockera aviseringar, återställning och senare verifiering, och dessa tjänster kan avvisa tillfälliga adresser enligt sina egna policyer. För en bredare genomgång av var tillfälliga inkorgar passar, se om tillfälliga mejl är säkra. Detta är en gräns att respektera, inte ett hinder att kringgå.
OTP-testning för QA- och utvecklingsteam
Team som testar sina egna registreringsflöden med tillfälliga inkorgar stöter på OTP-problem i stor skala: stormar av omsändningar, oklart ansvar för fel och koder som kommer fram efter att ett teststeg redan har gått vidare. Åtgärderna är processmässiga: testa med mer än en adress, begränsa antalet omsändningsförsök och följ tiden till första OTP som ett mått så att regressioner syns. En färdig OTP-risklista för team beskriver hela protokollet. För automatiserade körningar skapar Tmailor Temp Mail API adresser som bara tar emot, listar nya meddelanden och plockar ut den engångskod den hittar (så gott det går), med SDK:er för Python, Node.js och PHP samt en MCP-server för AI-agenter.
Vanliga frågor
Kan tillfällig e-post ta emot SMS-koder eller ge mig ett telefonnummer?
Nej. Tillfällig e-post tar bara emot e-post, och Tmailor tillhandahåller inga telefonnummer. Om en tjänst kräver SMS bör du använda ett nummer som du kontrollerar och har rätt att använda, eller välja att inte fortsätta. Undvik offentliga webbplatser för att ta emot SMS, eftersom vem som helst kan läsa koderna de visar.
Varför kommer min OTP till min vanliga e-post men inte till min tillfälliga e-post?
Webbplatsen kan avvisa eller tyst hoppa över tillfälliga adresser, men andra orsaker är möjliga: ett stavfel i adressen, en kod som skickats till den e-postadress som redan finns registrerad, eller långsammare leverans till den inkorgen. Kontrollera först adressen och kanalen. Om webbplatsen inte skickar till tillfälliga adresser bör du använda din vanliga e-postadress för det kontot.
Är det säkert att använda tillfällig e-post för OTP?
Det är säkert för registreringar med låg risk där du inte behöver långsiktig återställning, till exempel forum, nyhetsbrev, engångsnedladdningar och snabba produkttester. Det är inte lämpligt för bankärenden, statliga tjänster, sjukvård eller något konto som är kopplat till din identitet, eftersom du behöver en brevlåda som du kontrollerar i flera år för att kunna återställa sådana konton.
Kan jag använda OTP via tillfällig e-post för bank- eller finanstjänster?
Nej. Använd inte tillfällig e-post för bank- eller finanskonton. Även om en kod kommer fram kan förlorad åtkomst till brevlådan blockera aviseringar, återställning eller senare verifiering, och tjänsten kan avvisa tillfälliga adresser enligt sina policyer.
Hur länge brukar en OTP-kod vara giltig?
Det beror på tjänsten och åtgärden. Utgå från att inloggnings- och registreringskoder bara gäller i några minuter om inte skärmen visar en timer; länkar för e-postverifiering och återställningskoder kan vara giltiga längre. Det är tjänsten som skickar koden som bestämmer giltighetstiden, inte din e-postleverantör.
Vad ska jag göra om OTP-koden kommer efter att min 10-minutersinkorg har gått ut?
På Tmailor byter sidan till en ny adress när nedräkningen tar slut, men den tidigare adressen finns kvar i Historik på samma enhet så länge den fortfarande är tillgänglig. Du kan också lägga till tid innan nedräkningen är slut, upp till 60 minuter kvar. Om du kan behöva adressen senare eller på en annan enhet, spara dess Access Token eller behåll adressen i ett gratis Tmailor-konto; en förlorad Access Token för en gästadress kan inte återställas.
Hjälper det att klicka på "skicka om kod" om den första OTP-koden inte kom?
Ibland, men bara en gång och bara efter att timern på skärmen har gått ut. Extra klick kan utlösa en väntetid, och varje ny begäran kan ogiltigförklara den föregående koden. Om webbplatsen inte accepterar tillfälliga adresser ändrar omsändning inte på det; använd en långsiktig e-postadress för det kontot.
Går det att i förväg veta om en plattform blockerar tillfällig e-post?
Ibland. Ett tydligt registreringsfel som "tillfällig e-post tillåts inte" eller webbplatsens egna hjälpsidor kan ge besked. Det finns ingen universell kompatibilitetslista, och vissa webbplatser accepterar formuläret men skickar aldrig koden, så en katalog över webbplatser som är kända för att blockera tillfällig e-post är ett planeringsstöd, inte en garanti.
Kan jag ta emot OTP-koder i en mobilapp för tillfällig e-post?
Ja. Tmailors Android- och iOS-appar, liksom Telegram-boten, tar emot e-post på samma sätt som webbversionen. Om koden når adressen visas den i mobilens inkorg. För att öppna samma adress på en annan enhet använder du dess Access Token.
Vilken tillfällig e-post är mest pålitlig för OTP?
För webbplatser som accepterar tillfällig e-post är det mest pålitliga valet en inkorg som hålls öppen tillräckligt länge för en fördröjd kod och som du kan öppna igen senare, till exempel en återanvändbar adress med en sparad Access Token. Ingen leverantör av tillfällig e-post kan få en webbplats att acceptera en adress som den vägrar.
Sammanfattning
Använd tillfällig e-post för OTP endast där det passar: registreringar med låg risk som skickar koder via e-post och accepterar tillfälliga adresser. Håll inkorgen öppen, skicka om en gång och spara Access Token om du kan behöva adressen igen. Om en webbplats vägrar adressen eller ber om SMS, använd en e-postadress eller ett telefonnummer som du själv kontrollerar och skydda viktiga konton med en autentiseringsapp eller en passkey. För vardagliga registreringar kan du skapa ett gratis tillfälligt mejl och hålla fliken öppen medan du väntar.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.








