Tillfällig e-post för kryptobörser och plånböcker: När det är säkert och när det är en fälla
Inom krypto är din e-postadress inte bara en inloggning – den är huvudnyckeln till lösenordsåterställningar, OTP-koder, uttagsbekräftelser och KYC-identitetslänkar. Använder du fel e-postadress kan du permanent förlora tillgången till dina medel. Den här guiden går igenom exakt när en tillfällig e-postadress skyddar din integritet på börser, airdrops och DeFi-verktyg – och när den tyst blir en enda svag punkt som inget supportteam kan åtgärda. Du får ett tydligt riskramverk för att matcha rätt e-posttyp (permanent, återanvändbar tillfällig eller tillfällig engångsadress) mot varje kryptoplattform du använder.
Snabb åtkomst
Kort svar: en tillfällig e-postadress fungerar bra i kryptovärldens utkanter – nyhetsbrev, airdrops, väntelistor, testnätsverktyg – men är en dålig idé för allt som håller pengar. På en KYC-registrerad börs eller i en förvaringsplånbok är din e-post huvudnyckeln till lösenordsåterställningar, uttagsbekräftelser och kontoåterställning. Om att förlora den inkorgen kan låsa dig ute från dina pengar eller en identitetskontroll bör du använda en permanent adress som du kontrollerar, inte en tillfällig adress som tyst kan försvinna.
Om du är ny på tillfälliga inkorgar kan du börja med översikten över hur tillfällig e-post fungerar, och sedan komma tillbaka och koppla dessa beteenden till din kryptostack.
TL;DR
- Behandla din e-postadress som en huvudnyckel för återställning av börser och förvaringsplånböcker; att förlora den kan innebära att du förlorar dina pengar.
- En tillfällig e-postadress fungerar bra för kryptoanvändning med låg risk, till exempel nyhetsbrev, testnätsverktyg, forskningsinstrumentpaneler och stökiga airdrops.
- Använd aldrig kortlivade tillfälliga e-postadresser för KYC-registrerade börser, primära plånböcker, skattedashboards eller något som måste fungera flera år senare.
- Återanvändbara, tokenskyddade inkorgar kan fungera för verktyg med medelrisk endast om du sparar access token och accepterar att meddelanden försvinner efter cirka 24 timmar.
- OTP-leveransen beror på den exakta adressen, plattformens egen policy och inkorgens tidsinställning – inte på att du hamrar på skicka igen eller växlar mellan domäner.
- Bygg en lösning i tre lager: en permanent e-postadress som ett "valv", en återanvändbar tillfällig e-postadress för experiment och tillfälliga adresser för rena engångsändamål.
Förstå riskerna med e-post i kryptosammanhang
Din e-postadress kopplar tyst samman inloggningar, uttag och supportbeslut på nästan varje kryptoplattform du använder.
E-post som den grundläggande återställningsnyckeln
På centraliserade börser och i förvaringsplånböcker är din e-post mer än ett fält du fyller i på registreringsskärmen. Det är dit följande skickas:
- Registreringsbekräftelser och aktiveringslänkar levereras.
- Länkar för lösenordsåterställning och förfrågningar om enhetsgodkännande kommer in.
- Uttagsbekräftelser och varningar om ovanlig aktivitet skickas.
- Supportagenter verifierar om du fortfarande har tillgång till kontots kontaktkanal.
Om den brevlådan försvinner, raderas eller aldrig helt var under din kontroll blir vart och ett av dessa flöden bräckligt. Även när en plattform tillåter manuell återställning med ID-handlingar kan processen vara långsam, stressig och osäker.
Vad går egentligen sönder när e-posten misslyckas?
När du kombinerar kryptokonton med högt värde med instabil e-post kan flera saker gå fel:
- Du kan inte bekräfta nya enheter eller platser, så inloggningsförsöken fortsätter att misslyckas.
- Länkar för lösenordsåterställning hamnar i en inkorg som du inte längre kan komma åt.
- Säkerhetsvarningar om påtvingade återställningar eller misstänkta uttag når dig aldrig.
- Supporten ser tillfälliga kontaktuppgifter och behandlar ditt ärende som högre risk.
Den praktiska regeln är enkel: om ett konto kan hålla betydande pengar i flera år bör dess återställningsadress vara tråkig, stabil och helt under din kontroll.
Hur tillfällig e-post beter sig annorlunda
Tillfälliga e-posttjänster är utformade för kortlivade eller halvanonyma identiteter. Vissa adresser är rena engångsadresser. Andra, som den återanvändbara modellen på tmailor.com, låter dig öppna samma inkorg igen senare med en access token – men notera vad den token är: en återställningsnyckel, inte ett lösenord och inte ett lås. Den låter dig återgå till adressen; den stänger inte ute någon annan, och om du tappar bort den för en gästadress kan ingen återställa den åt dig (en adress som sparats i en gratis Tmailor-konto kan öppnas igen från Skapade e-postmeddelanden). Två andra begränsningar spelar roll för krypto: ett meddelande är bara synligt i ungefär 24 timmar, och inkommande bilagor tas bort, så ett kontoutdrag eller dokument som skickas till adressen når dig aldrig. Var och en av dessa egenskaper gör en tillfällig inkorg olämplig för något som kan kräva en tvist, skatterevision eller manuell återställning långt efter registreringen.
Matcha e-posttyp mot risk
Inte varje kryptokontaktpunkt förtjänar samma skyddsnivå – anpassa din e-poststrategi efter vad som står på spel.
De tre grundläggande e-posttyperna
För praktisk planering kan du tänka i tre breda kategorier:
- Permanent e-post: en långsiktig inkorg på Gmail, Outlook eller din egen domän, skyddad med stark 2FA.
- Återanvändbar tillfällig e-post: en genererad adress som du kan öppna igen senare med en token, som modellen som beskrivs på Reuse a temp mail-adress.
- Tillfällig e-post med kort livslängd: klassiska "burner"-adresser som är avsedda att användas en gång och sedan glömmas bort.
Permanent e-post för konton med högt värde
Permanent e-post är det enda rimliga valet för toppskiktet i din kryptostack:
- KYC:ade spot- och derivatbörser som är kopplade till bankkort eller banköverföringar.
- Förvaringsplånböcker och CeFi-plattformar som förvarar dina nycklar eller saldon.
- Portfölj- och skatteverktyg som följer långsiktig utveckling och rapporter.
Dessa konton bör behandlas som bankrelationer. De behöver en e-postadress som fortfarande finns om fem eller tio år, inte en tillfällig identitet som kanske tyst försvinner.
Återanvändbara tillfälliga inkorgar för verktyg med medelrisk
Återanvändbara tillfälliga inkorgar är vettiga för plattformar med medelrisk där du vill ha avskildhet från din primära identitet men kan behöva åtkomst igen senare:
- Handelsanalys, forskningsinstrumentpaneler och marknadsdataverktyg.
- Bottar, larm och automationstjänster som du testar.
- Utbildningsportaler och gemenskaper som inte förvarar dina medel direkt.
Här kan du acceptera att adressen är halvt tillfällig så länge du förvarar Access Token i en lösenordshanterare och dokumenterar vilka verktyg som är beroende av den inkorgen.
Burner-inkorgar för rena engångsregistreringar
Tillfälliga inkorgar med kort livslängd är perfekta för registreringar som du verkligen inte planerar att återvända till:
- Airdrops med lågt värde och utlottningsformulär med aggressiv marknadsföring.
- Reklamhjul, tävlingar och registreringsväggar som ser ut som spam.
- Testnet-verktyg, där du bara experimenterar med falska tillgångar.
I dessa fall har du inte förlorat något viktigt om mejlet försvinner senare – bara lite marknadsföringsbrus och engångsförmåner.
När tillfällig e-post är acceptabel
Använd tillfälliga adresser för att absorbera spam, experimenterande och anmälningar med låg insats, i stället för att säkra kärnan i din portfölj.
Nyhetsbrev, aviseringar och marknadsföringstrattar
Många börser, utbildare och analysleverantörer älskar att skicka täta uppdateringar. I stället för att låta detta översvämma din primära inkorg kan du skicka dem till tillfällig e-post:
- Utbildande nyhetsbrev från handelsgemenskaper.
- Produktlanseringar och "alpha"-uppdateringar från researchverktyg.
- Marknadsföringssekvenser från börser du bara utforskar.
Detta håller nätfiskeförsök och listförsäljning på säkert avstånd från dina mer känsliga konton. Ett liknande mönster används inom e-handel, där användare skiljer kassaspam från seriös finansiell kommunikation. Samma koncept förklaras i e-handels integritetshandbok.
Airdrops, väntelistor och spekulativa anmälningar
Airdrop-sidor, spekulativa tokenprojekt och hypedrivna väntelistor prioriterar ofta att bygga en lista framför att etablera långsiktigt förtroende. Att använda tillfällig e-post här:
- Skyddar din riktiga inkorg från oavbrutna utskick.
- Gör det lättare att lämna projekt som visar sig vara svaga.
- Hjälper dig att undvika att koppla lågkvalitativa projekt till din primära identitet.
Om värdet är lågt och användarupplevelsen ser skör ut är en tillfällig inkorg oftast det säkrare alternativet.
Testnet-verktyg och sandlådor
I testnätsmiljöer är din främsta tillgång din tid och ditt lärande, inte tokens. Om en demobörs eller experimentell dashboard aldrig rör riktiga medel är det rimligt att kombinera den med en tillfällig adress, så länge du inte senare behandlar kontot som en långsiktig tillgång.
När tillfällig e-post blir farlig
Så snart riktiga pengar, KYC eller långsiktigt förtroende är inblandat förvandlas tillfälliga inkorgar från ett riktigt skydd till en dold belastning.
KYC-plattformar och fiatbryggor
KYC-börser och fiat-påfarter verkar under finansiella regler som liknar bankernas. De för efterlevnadsloggar som kopplar e-postadresser till identitetsdokument och transaktionshistorik. Att använda en tillfällig inkorg här kan:
- Komplicera fördjupade due diligence-granskningar och manuella utredningar.
- Göra det svårare att bevisa kontots kontinuitet över tid.
- Öka sannolikheten att ditt ärende behandlas som misstänkt.
- Helt bryta ett återställnings- eller supportflöde om plattformen senare mejlar ett kontoutdrag eller verifieringsdokument som en fil – eftersom inkommande bilagor till en Tmailor-adress tas bort och ett meddelande bara är synligt i cirka 24 timmar.
Du bör inte använda tillfällig e-post för att kringgå KYC, gömma dig undan sanktioner eller kringgå plattformens regler. Det är både riskabelt och, i många sammanhang, olagligt. Detta är inte ett gråområde på samma sätt som frågan "vilken domän tar sig igenom ett registreringsformulär" är: ett börskonto innehåller pengar och är bundet till din verifierade identitet, så det hör hemma på en permanent adress, punkt slut.
Förvaringsplånböcker och långsiktiga innehav
Förvaringsplånböcker och avkastningsplattformar samlar betydande värden över tid. De förlitar sig ofta på e-post för:
- Länkar för bekräftelse av uttag och säkerhetsgranskningar.
- Aviseringar om policyändringar eller påtvingade migreringar.
- Kritiska säkerhetsvarningar om komprometterade inloggningsuppgifter.
Att kombinera dessa tjänster med en tillfällig e-postadress med kort livslängd är som att sätta ett bankvalv bakom en hotellrumsnyckel och sedan checka ut.
Icke-förvaringsplånböcker som fortfarande använder e-post
Icke-förvaringsplånböcker sätter seed-frasen i centrum, men många använder fortfarande e-post för:
- Kontoportaler och molnsäkerhetskopior.
- Funktioner för enhetslänkning eller synkronisering mellan flera enheter.
- Leverantörens kommunikation om kritiska säkerhetsuppdateringar.
Även om dina medel tekniskt sett är beroende av seed-frasen är det sällan värt att försvaga de omgivande säkerhetsnotiserna med en tillfällig inkorg.
Bygg en säkrare kryptoinkorg
En genomtänkt e-postarkitektur gör att du kan dra nytta av fördelarna med tillfälliga e-postadresser utan att äventyra din förmåga att återställa konton.
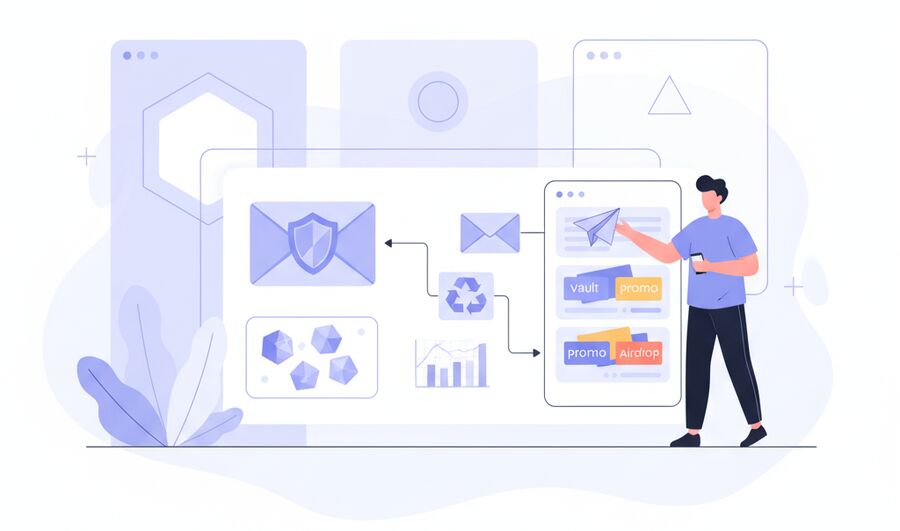
Kartlägg dina plattformar efter risk.
Börja med att lista alla kryptorelaterade tjänster du använder: börser, plånböcker, portföljspårare, bottar, varningsverktyg och utbildningsplattformar. Ställ tre frågor om var och en:
- Kan denna plattform flytta eller frysa mina medel?
- Är den kopplad till statlig legitimation eller skatterapportering?
- Skulle förlorad åtkomst innebära ett betydande ekonomiskt eller juridiskt problem?
Konton som svarar "ja" på någon av dessa frågor bör använda en permanent, väl skyddad e-postadress. Verktyg med medelstor risk kan flyttas till återanvändbara tillfälliga inkorgar. Endast registreringar med riktigt låg insats bör använda tillfälliga inkorgar med kort livslängd.
Använd återanvändbara tillfälliga e-postadresser där kontinuitet är viktig.
Återanvändbara tillfälliga inkorgar är som bäst när du behöver en balans mellan integritet och kontinuitet. Istället för en engångsbrevlåda får du en adress som du kan öppna igen med en token. Det gör dem idealiska för:
- Kryptoanalys- och forskningstjänster.
- Tidiga verktyg med begränsat men verkligt värde.
- Sekundära community- eller utbildningskonton.
En mekanismdetalj är värd att förstå här: en slumpmässig adress hämtas från en stor, avsiktligt opublicerad pool av domäner, medan alternativet med eget namn bara exponerar en liten synlig uppsättning. Du kan läsa mer om poolen för tillfälliga e-postdomäner. Den variationen är användbar när en domän har tillfälliga leveransproblem – men det är inte ett verktyg för att smyga förbi en plattform som har bestämt sig för att inte acceptera engångs-e-post. Om en tjänst tydligt inte tillåter tillfällig e-post är svaret en permanent adress, inte en annan domän.
Förlita dig på infrastrukturen för tillförlitlig OTP.
OTP-koder och inloggningslänkar är mycket känsliga för leveransförseningar och blockering. Infrastrukturen spelar roll här. När en leverantör av tillfällig e-post använder pålitliga inkommande servrar och globala CDN:er ökar dina chanser att få koder i tid avsevärt. Om du vill gå djupare in i den tekniska sidan, se:
Bra infrastruktur eliminerar inte alla OTP-problem, men den tar bort många av de slumpmässiga, svårfelsökta fel som plågar svagare tjänster.
Felsök OTP och leveransbarhet
Innan du skyller på börsen, rätta till grunderna: rätt adress, återhållsamhet med omsändningar, domänval och sessionstid.
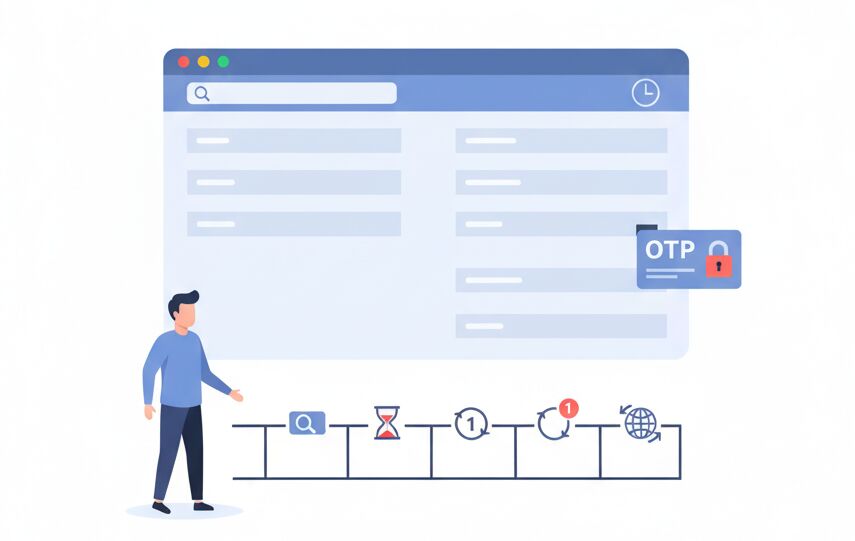
När OTP-mejlen inte kommer fram
Om du använder tillfällig e-post och aldrig ser någon OTP komma fram, gå igenom en enkel stege:
- Dubbelkolla exakt vilken adress och domän du angav till plattformen.
- Öppna inkorgen innan du klickar på "Skicka kod" eller "Inloggningslänk" — det finns ingen skräppostmapp, så listan du ser är allt som kommit fram.
- Vänta minst 60–120 sekunder innan du begär en ny kod.
- Skicka om en eller två gånger, och sluta sedan om inget dyker upp.
- Om problemet verkar begränsat till en domän och plattformen inte tydligt har förbjudit tillfällig e-post, testa en ny slumpmässig adress. Om tjänsten öppet avvisar tillfällig e-post, stanna här och använd en permanent e-postadress som du kontrollerar.
För en mer fullständig genomgång av vad som gör att OTP-koder anländer eller misslyckas är det värt att läsa OTP-verifieringen med tillfällig e-post.
Ett nytt försök slår en storm av omsändningar – vid ett problem med en enda domän
Att begära fem koder till samma adress inom två minuter brukar utlösa hastighetsbegränsningar och kan verka mer misstänkt än att skicka en och vänta. Om en enskild domän verkar fördröjd medan plattformen annars accepterar engångs-e-post, är en ny slumpmässig adress rimlig felsökning. Dra dock gränsen tydligt: detta gäller en leveransstörning, inte ett sätt att kringgå en tjänst som har bestämt sig för att inte ta emot tillfällig e-post alls.
Vet när du ska överge tillfälliga e-postadresser för den plattformen.
Uthållighet har sina gränser. Om du har kört en noggrann omsändningscykel, testat en ny adress och plattformen ändå inte levererar OTP:er till tillfälliga inkorgar, läs det som svaret: den vill inte ha engångs-e-post. För alla konton du förväntar dig att behålla – och definitivt allt som innehåller pengar – byt till en permanent e-postadress förr snarare än senare. Tillfällig e-post är ett filter, inte en kofot.
Gör en långsiktig säkerhetsplan
En enkel, skriftlig plan för din e-poststack gör ditt kryptospår lättare att försvara och lättare att återställa.
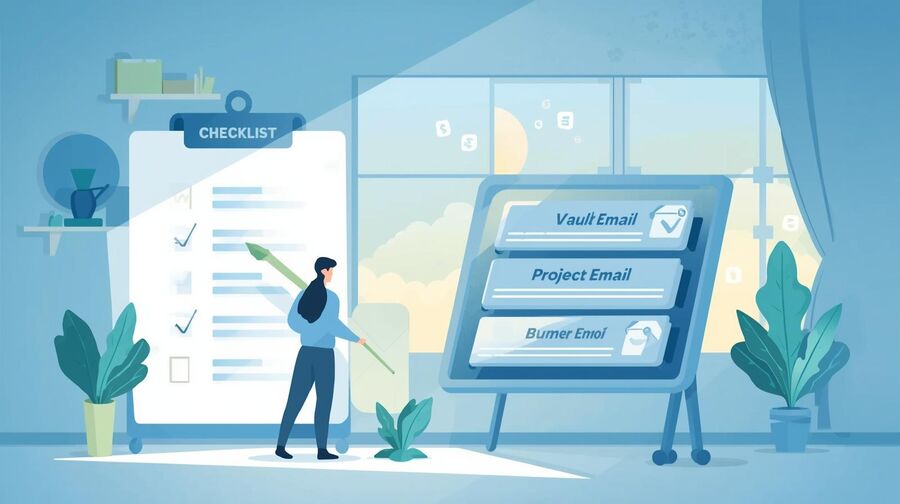
Designa en e-poststack i tre lager.
En praktisk långsiktig lösning ser ut så här:
- Lager 1 – Valv-e-post: en permanent inkorg för KYC-börser, förvaringsplånböcker, skatteverktyg och allt som rör bankväsendet.
- Lager 2 – Projektmail: en eller flera återanvändbara tillfälliga inkorgar för analys, bottar, utbildning och nya verktyg.
- Lager 3 – Tillfällig e-post: kortlivade tillfälliga inkorgar för airdrops, stökiga kampanjer och enstaka experiment.
Denna metod speglar den separation som används i integritetsfokuserade shoppingflöden, där tillfälliga adresser hanterar brus utan att röra kortuppgifter eller skatteregister.
Förvara tokens och återställningsledtrådar säkert
Om du förlitar dig på återanvändbara tillfälliga inkorgar ska du behandla varje Access Token som en nyckel:
- Spara tokens och tillhörande adresser i en lösenordshanterare.
- Notera vilka plattformskonton som är beroende av varje adress.
- Granska regelbundet om någon tillfälligt baserad tjänst har blivit "central".
När en plattform går från experimentell till nödvändig ska du flytta dess kontaktmejl från en tillfällig adress till din valvinkorg medan du fortfarande har full åtkomst.
Gå igenom din uppsättning regelbundet.
Kryptostackar förändras. Nya verktyg dyker upp, gamla stängs ner och regleringar utvecklas. Lägg några minuter en gång i kvartalet på att kontrollera:
- Om alla högvärdiga konton fortfarande pekar på en permanent e-postadress.
- Om du kan öppna varje återanvändbar tillfällig inkorg som spelar roll.
- Vilka tillfälliga identiteter kan säkert avvecklas för att minska attackytan?
Detta är också ett bra tillfälle att återbesöka de allmänna riktlinjerna som anges i huvud-FAQ:n i Ecommerce Privacy Playbook with Temporary Mail, som passar väl med finansiella och kryptorelaterade användningsfall.
Jämförelsetabell
| Scenario / Funktion | Tillfällig inkorg med kort livslängd | Återanvändbar tillfällig inkorg (tokenbaserad) | Permanent personlig e-post / arbetsmejl |
|---|---|---|---|
| Integritet gentemot din verkliga identitet | Mycket hög för engångsbruk | Hög, med kontinuitet över tid | Måttlig; starkast för förtroende och regelefterlevnad |
| Långsiktig kontoåterställning | Mycket dålig; inkorgen kan försvinna | Bra om Access Token lagras säkert | Stark; utformad för flerårig kontinuitet |
| Lämplig för KYC-börser och fiat-broar | Osäker och ofta blockerad | Rekommenderas inte; riskabelt för reglerade plattformar | Rekommenderas; i linje med efterlevnadskrav |
| Lämplig för förvarings- eller högvärdiga plånböcker | Mycket riskabelt; undvik | Riskabelt; godtagbart endast för små experimentella fonder | Rekommenderas; standardval |
| Passar för testnetverktyg och demonstrationer | Bra val | Bra val | Overkill |
| Typiska bästa användningsområden | Airdrops, kampanjer med lågt värde, testnet-skräp | Analysverktyg, forskningsinstrumentpaneler och gemenskaper | Kärnbörser, seriösa plånböcker, skatt och rapportering |
| Konsekvens om inkorgen förloras | Du förlorar mindre förmåner och stökiga konton | Du förlorar tillgången till vissa verktyg, men inte till dina huvudsakliga tillgångar | Potentiellt allvarligt om hela din närvaro delar en och samma |
Hur man avgör om tillfällig e-post är säkert för en kryptoregistrering
Steg 1: Identifiera plattformens grundläggande roll
Skriv ner om tjänsten är en börs, plånbok, portföljspårare, bot, forskningsverktyg eller ren marknadsföringstratt. Allt som automatiskt kan flytta eller frysa pengar förtjänar större försiktighet.
Steg 2: Klassificera risknivån
Fråga dig själv vad som skulle hända om du förlorade åtkomsten om två år. Om du riskerar att förlora betydande pengar, förstöra skatteunderlag eller drabbas av regelefterlevnadsproblem ska du markera plattformen som hög risk. Annars klassar du den som medel eller låg.
Steg 3: Välj den e-posttyp som matchar
Använd en permanent e-postadress för högriskplattformar, återanvändbara tillfälliga inkorgar för verktyg med medelrisk och kortlivade tillfälliga adresser endast för lågrisk-airdrops, kampanjer och experiment som du verkligen inte behöver senare.
Steg 4: Kontrollera plattformens inställning till tillfällig e-post
Läs igenom villkoren och felmeddelandena. Om plattformen uttryckligen avvisar tillfälliga domäner, eller om OTP-koder fortsätter att inte komma fram medan din inkorg fungerar någon annanstans, ska du se det som ett tecken på att använda en permanent adress i stället.
Steg 5: Skapa goda rutiner för OTP och återställning
Innan du begär koder öppnar du din inkorg och skickar sedan en OTP och väntar. Om den inte kommer fram följer du en kort rutin med ett omskick och ett nytt försök i stället för att hamra på knappen, och avbryter om plattformen tydligt vägrar tillfällig e-post. Spara eventuella access tokens eller reservkoder i din lösenordshanterare.
Steg 6: Dokumentera ditt val för ditt framtida jag
I en säker anteckning registrerar du plattformens namn, användarnamn och vilken e-posttyp du använde. Den här lilla loggen gör det lättare att kommunicera med supporten senare, undvika dubbletter och avgöra när det är dags att flytta ett växande konto till din permanenta inkorg.
FAQ
Är det säkert att öppna ett huvudkonto hos en exchange med en tillfällig e-postadress?
Generellt sett nej. Alla KYC-anpassade exchanges eller fiat-bryggor som kan komma att hantera riktiga pengar över tid bör använda en permanent inkorg som du har full kontroll över, med stark tvåfaktorsautentisering (2FA) och en tydlig återställningsväg.
Kan jag behålla mitt handelskonto på en återanvändbar tillfällig inkorg på lång sikt?
Du kan, men det är inte klokt. Om du någon gång förlorar access token eller om leverantören ändrar hur åtkomsten fungerar kan det bli svårare att klara säkerhetskontroller eller bevisa att du fortfarande äger kontot. Kom också ihåg att en förlorad access token för en gästadress inte kan återställas av någon.
När är en tillfällig e-postadress egentligen användbar inom kryptovaluta?
Tillfällig e-post gör mest nytta i utkanterna: nyhetsbrev, airdrops, utbildningskanaler och experimentella verktyg som aldrig hanterar seriösa medel. Den håller spam och projekt av lägre kvalitet borta från din primära identitet.
Blockerar kryptoplattformar tillfälliga e-postdomäner?
Vissa gör det. Vad som accepteras varierar mellan plattformar och kan ändras utan förvarning. Om en specifik domän misslyckas men plattformen inte verkar förbjuda engångs-e-post helt och hållet är det vanlig felsökning att testa en ny slumpmässig adress. Om tjänsten tydligt avvisar tillfällig e-post – vilket är vanligt hos KYC-anpassade exchanges – använd en permanent adress i stället för att försöka byta domäner för att kringgå regeln.
Vad gör jag om jag redan har skapat ett viktigt konto med en tillfällig e-postadress?
Logga in medan du fortfarande har tillgång till den inkorgen och uppdatera sedan e-postadressen till en permanent adress. Bekräfta ändringen och spara eventuella nya återställningskoder i din lösenordshanterare innan du förlorar tillgången till den gamla brevlådan.
Är det okej att använda icke-förvarande plånböcker tillsammans med en tillfällig e-postadress?
Din seed-fras bär fortfarande den största delen av risken, men e-post kan hantera uppdateringar och säkerhetsvarningar. För plånböcker som du verkligen förlitar dig på är det säkrare att använda en permanent inkorg och reservera tillfälliga e-postadresser för perifera konton i ditt ekosystem.
Hur hjälper tmailor.com till med OTP-tillförlitligheten jämfört med vanlig tillfällig e-post?
tmailor.com använder en stor pool av domäner, tillsammans med Google-MX-infrastruktur och CDN-leverans, för att förbättra leveranssäkerheten och hastigheten för tidskänsliga koder. Det ersätter inte goda användarvanor, men det eliminerar många undvikbara misslyckanden.
Bör jag använda en tillfällig e-postadress för att undvika framtida KYC- eller skatterevisioner?
Nej. E-posttrick döljer inte på ett meningsfullt sätt aktivitet på kedjan, banktransaktioner eller identitetshandlingar. Att använda instabila kontaktuppgifter kan skapa friktion utan att ge verkliga integritetsfördelar i reglerade sammanhang.
Vad är den enklaste e-postuppsättningen om jag använder många exchanges och verktyg?
Ett praktiskt tillvägagångssätt är att ha en permanent "valv"-e-post för transaktioner som involverar pengar, en eller flera återanvändbara tillfälliga inkorgar för verktyg och gemenskaper samt kortlivade engångsinkorgar för stökiga registreringar med lågt värde.
Hur ofta bör jag granska vilka konton som använder tillfälliga e-postadresser?
Att kontrollera var tredje till sjätte månad räcker för de flesta. Leta efter konton som har blivit viktigare än du trodde och överväg att flytta deras kontakt-e-post från en tillfällig inkorg till din primära e-postadress.
Tillfällig e-post och krypto kan samexistera säkert, men bara om du reserverar tillfälliga inkorgar för lågriskdelarna av din stack, håller seriösa pengar bakom tråkiga permanenta adresser och utformar en återställningsväg som inte är beroende av en inkorg som du planerar att slänga.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









