Tillfällig e-post för Cursor AI: Ren registrering, pålitliga OTP:er och privat återanvändning
Använd tillfällig e-post för Cursor AI när du behöver en privat testinkorg för registrering eller en sandlåda. En återanvändbar Tmailor-adress kan ta emot Cursors verifieringsmejl när domänen accepteras, medan tokenbaserad återanvändning håller samma inkorg tillgänglig för senare verifiering och andra kontorelaterade e-postkontroller. För betalt, team- eller långsiktigt kodningsarbete bör du gå över till en permanent e-postadress eller ett alias.
Snabb åtkomst
TL;DR / Viktiga punkter
- Registrering på Cursor.com kan fungera med en tillfällig inkorg när domänen accepteras och verifieringsmailet anländer – men behandla aldrig en tillfällig domän som garanterad.
- En tjänst med diversifierade domäner och stabil MX-routing ökar chansen att OTP:n lyckas och låter dig byta domän om en rutt är begränsad.
- Spara access token så att du kan öppna samma inkorg igen senare för omverifiering eller andra kontorelaterade e-postkontroller – adresskontinuitet utan långsiktigt dataspår.
- Om en kod dröjer: byt domän, skicka om en gång och följ inkorgen live via webben, Android, iOS och Telegram. Tmailor visar varje inkommande meddelande i en enda lista, så det finns ingen skräppostmapp att leta i.
- Tillfällig e-post håller din utvärdering privat; det är inte ett sätt att återställa betalda användningsgränser, som är kopplade till ditt konto, inte till din e-post.
Varför ”tillfällig e-post för Cursor AI” kräver ett rent arbetsflöde
Cursor.com är en populär AI-assisterad kodredigerare, och det här arbetsflödet förutsätter att verifieringsmailet når adressen du anger vid registreringen. Utvecklare tar till en tillfällig inkorg för att utvärdera verktyget, prova nya arbetsflöden eller hålla en utvecklarsandlåda åtskild från sin personliga identitet – utan att bjuda in månader av onboarding-sekvenser och reklamutskick. Arbetsflödet känns bara rent när koden faktiskt anländer, så målet är pålitlig leverans, inte bara en anonym adress.
Folk söker på det här arbetsflödet som tillfällig mail för Cursor AI, tillfällig e-post för Cursor, tillfällig e-post Cursor eller Cursor tillfällig e-post – den praktiska frågan bakom alla är densamma: mottagardomänen måste accepteras och verifieringsmailet måste anlända medan inkorgen fortfarande är öppen.
Den vanliga smärtpunkten med generiska ”engångsadresser” är opålitlig OTP-leverans: aggressiv domänrotation, dåligt rankade MX-poster eller domäner som redan flaggats av registreringsformulär kan leda till uteblivna koder eller ett ”obehörig”-meddelande. Lösningen är en leverantör som är byggd för pålitlighet, plus en kort hygienchecklista. För grunderna i tillfällig e-post, se tillfälliga mejl 2026, och för OTP-mekaniken bakom varje registrering, läs vad som fungerar och misslyckas med OTP.
Varför leveransförmågan avgör om koden anländer
Leveransförmåga är summan av DNS, IP-rykte, MX-placering och filtreringsbeteende på mottagarsidan – inte bara ”kom e-posten fram?”. En tillfällig e-posttjänst som tar emot inkommande post på betrodd, välskött infrastruktur får OTP:er snabbare och mer konsekvent, vilket spelar störst roll i utvecklarverktygsekosystem där antimissbruksfilter är vaksamma. Tre tekniska faktorer gör skillnaden:
- MX på betrodd infrastruktur. Leverantörer som dirigerar inkommande post via stora plattformar med gott rykte ser färre studsar och snabbare spridning. Se varför Googles servrar hjälper till med leverans.
- En stor och diversifierad domänpool. Hundratals roterande men välskötta domäner minskar sannolikheten att alla alternativ samtidigt är hastighetsbegränsade.
- Endast mottagning. Att minimera utgående aktivitet håller fotavtrycket rent och domänens rykte stabilt, även i stor skala.
När dessa samverkar tenderar OTP:er för verktyg som Cursor.com att ”bara fungera”. När de inte gör det förklarar artikeln om varför sajter blockerar temp-maildomäner vilka filter du möter.
En ren och upprepbar uppsättning med Cursor.com + tillfällig e-post
Använd det här arbetsflödet i fem steg för att förbättra chanserna att Cursor AI Verifieringsmeddelandet kommer snabbt. Öppna en ny engångsinkorg, trigga registreringsverifieringssteget på Cursor AI, hämta meddelandet omedelbart, avsluta kontoinställningen och spara sedan Access Token så att adressen kan återanvändas senare.
Steg 1: Skapa en ny, ren inkorg
Skapa en ny engångsadress, och välj helst en tjänst med brett domänutbud och stabil infrastruktur, och håll webbläsarfliken öppen. Utgå från ett integritetsförst-tänk och realistiska förväntningar på korta lagringstider. I en webbläsare på datorn håller Tmailors webbläsartillägg adressen kvar i verktygsfältet och kan fylla i den i registreringsformuläret via högerklicksmenyn.

Steg 2: Öppna Cursor.com, registrera dig och begär koden
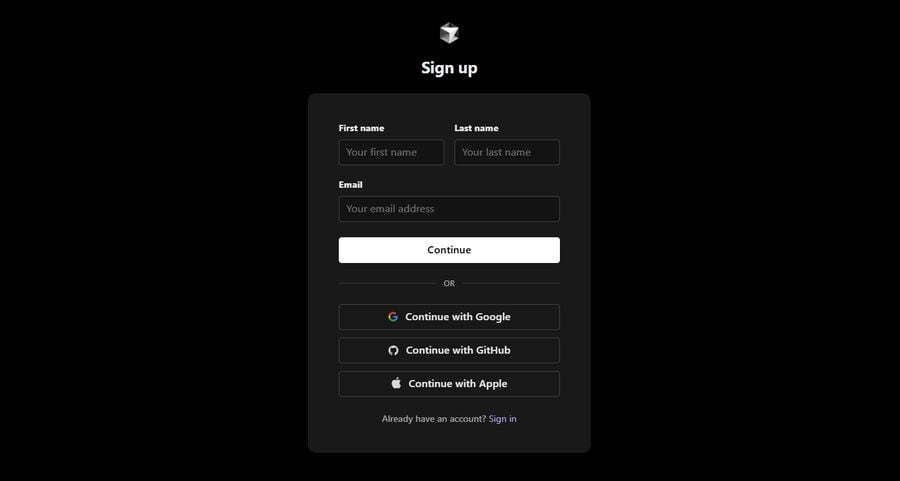
Ange den tillfälliga adressen på Cursor AI registreringssidan och utlös e-postverifieringssteget som visas i ditt nuvarande flöde. Stanna på samma enhet och inom samma tidsfönster för att undvika att sessionen tappas, och spamma inte knappen – en ny utskickning efter en kort väntan räcker.
Steg 3: Hämta OTP:n snabbt
Byt tillbaka till inkorgsfliken och vänta 5–60 sekunder. Om din leverantör stöder flera kanaler, håll koll på dem samtidigt: webb, mobilapp och meddelandebot. För omedelbar skapning och hämtning direkt i chatten är få tillfällig mejl på Telegram praktiskt när du växlar mellan enheter.
Steg 4: Verifiera och fyll i grunderna i profilen
Använd verifieringsmeddelandet för att slutföra kontot och spara sedan access token nu så att du kan öppna samma inkorg igen senare. Den token är din nyckel till kontinuitet, och hela mönstret beskrivs i avsnittet om återanvändning av token nedan.
Steg 5: Spara återställningsinformation och märk inkorgen
Anteckna var du lagrade token (lösenordshanterare eller säkra anteckningar) och märk adressen något i stil med ”Cursor AI-dev-sandbox” för att undvika förvirring senare. Om du var inloggad på en gratis Tmailor-konto när du skapade adressen sparas den också i din lista över skapade e-postmeddelanden, så du kan öppna den utan token. Om du bara behöver en brevlåda för en engångskontroll kan du jämföra avvägningarna med 10-minuterspost och välja den som passar uppgiften.
Felsökning av Cursor AI OTP:er (snabba lösningar som hjälper)
De flesta Cursor AI OTP-problem löses med ett av fyra drag: skicka om en gång, byt till en annan domän, försök igen via en annan hämtningskanal eller vänta ut en kort begränsning. Gå igenom dem i ordning innan du antar att adressen är problemet.
- Ingen kod efter cirka 90 sekunder? Utlös en enda ny utskickning och byt sedan till en annan domän – domänvariation är ditt skyddsnät, och en välskött pool gör bytet enkelt.
- ”Obehörig” eller sessionsfel? Börja om i ett nytt privat fönster och håll allt i en och samma session. Om flödet hoppade mellan enheter eller fönster, starta om från den ursprungliga sessionen i stället för att blanda sammanhang.
- Koden kommer fram, men verifieringssteget har gått ut? De här meddelandena är oftast tidskänsliga – begär ett nytt och följ inkorgen live via webben, Android, iOS och Telegram så att du fångar det i samma stund som det landar.
- Fortfarande inget? Domänen kan vara blockerad eller försenad någonstans i leveranskedjan; välj en annan domän och försök igen strax. Mönstren bakom dessa blockeringar gås igenom i OTP:s tillförlitlighetsguide.
Varför tokenbaserad återanvändning förändrar allt
Med tokenbaserad återanvändning kan du öppna samma tillfälliga adress veckor senare – även efter att du stängt fliken – så att du behåller en konsekvent identitet för Cursor AI samtidigt som integriteten hos den tillfälliga inkorgen bevaras. Det spelar större roll här än vanligt: Cursors officiella hjälp säger att ett konto är knutet till en enda e-postadress och att den adressen inte kan ändras senare, så adressen du använder vid registreringen är mer avgörande än den verkar.
- Adresskontinuitet utan att skapa ett permanent personligt spår.
- Kompatibilitet med senare verifiering och andra kontorelaterade mejl.
- Smidig rotation: avveckla en identitet när du själv vill, utan att behöva börja om varje gång.
Bemästra mönstret att återanvända din tillfälliga adress, så undviker du det klassiska problemet ”jag tappade inkorgen” som förstör så många provregistreringar.
Prestanda- och tillförlitlighetsnoteringar som utvecklare bryr sig om
Ingenjörer är skeptiska, och det bör de vara. I stor skala skiljer fyra egenskaper en tillfällig inkorg som pålitligt tar sig igenom registreringsflöden från en som kör fast:
- MX på en globalt betrodd infrastruktur minskar falska positiva träffar och förseningar för inkommande OTP:er.
- Domänförvaltning av hög kvalitet – en stor pool (500+ domäner) med sund rotation och rena historiker – sprider risken.
- Arkitektur som bara tar emot undviker de negativa ryktessvängningar som utgående aktivitet kan orsaka.
- Hämtning via flera slutpunkter över webben, Android, iOS och en meddelandebot hjälper dig att fånga OTP:er var du än arbetar.
Vilket identitetslager passar Cursor AI?
För en Cursor AI registrering beror rätt identitetslager på hur länge du räknar med att behålla kontot och om fakturering eller teamåtkomst kommer att följa. Tillfällig e-post är starkast för verifiering med låg insats och kort varaktighet; en permanent adress som du själv kontrollerar är säkrare när du räknar med långsiktig kontinuitet.
Upplysning: Tmailor driver den här bloggen och den tillfälliga e-posttjänst som nämns i artikeln.
Begränsningar: Tmailor tar bara emot e-post (det kan inte skicka e-post, och inkommande bilagor tas bort, så du kan inte ta emot filer), meddelanden förblir synliga i cirka 24 timmar från ankomst, inkorgen har ingen skräppostmapp eller anpassade filter, och en förlorad access token för en gästadress kan inte återställas.
| Funktion / användningsfall | Välhanterad tillfällig e-post (diversifierade domäner, betrodd MX) | Generisk tillfällig inkorg (få domäner) | Personligt alias (e-postmaskering/relä) |
|---|---|---|---|
| Konsekvent OTP-leverans | Hög (bra MX + domänpool) | Varierande | Hög (knuten till din brevlåda) |
| Adresskontinuitet (återanvänd samma adress) | Ja, via återanvändning av token | Sällsynt/oklart | Ja (aliaset består) |
| Meddelandelagring | Kort (~24 timmar enligt design) | Mycket kort (ofta 10–60 min) | Lång (din vanliga brevlåda) |
| Möjlighet att skicka | Nej (endast mottagning) | Nej | Ja (via din vanliga leverantör) |
| Domänvariation | Hundratals (rotation vid behov) | Få | Ej tillämpligt |
| Installationstid | Sekunder | Sekunder | Minuter (kräver inställning hos leverantören) |
| Bäst för | Sandlådor, testkörningar, OTP:er, utvecklingsverktyg | Registreringar med låg risk | Långsiktiga konton som kräver kontinuitet |
En stabil tillfällig inkorg är svår att slå för kortvariga arbetsflöden som hackathons, proof of concept och CI-testkörningar. Om du testar registreringsmejl för din egen app skapar Tmailor Temp Mail API adresser och returnerar verifieringskoder till dina testskript, och dess MCP-server låter AI-agenter i Cursor göra samma sak för flöden som du äger. Om du satsar långsiktigt med fakturering och team kan ett personligt alias eller en dedikerad sekundär brevlåda vara mer lämpligt – och för blandade behov kan du kombinera båda.
Säkerhet och integritetshygien (vad du faktiskt bör göra)
- Spara access token så fort du får den – det är så du öppnar exakt samma adress senare.
- Håll OTP-fönstren korta. Hämta och använd koder inom en minut och undvik att stapla flera omsändningar.
- Dela upp identiteter. Använd separata tillfälliga adresser för varje verktyg för att minska risken för sammankoppling och utelåsning mellan tjänster.
- Förstå lagringstiden. Räkna med att meddelanden snabbt går ut, så ta tillvara det du behöver nu; introduktionen på Temp Mail 2026 ger rätt förväntningar.
- Hämta på mobilen när du ofta byter enhet, så att en OTP aldrig går ut medan du är borta från datorn.
- Undvik att skicka från inkorgen. Att bara ta emot är en funktion som håller ditt rykte rent och ditt fotavtryck litet.
- Håll kontouppgifterna korrekta. Cursor AI’s Villkoren kräver att kontoinformationen är korrekt och aktuell, så använd tillfällig e-post för tester med låg risk och sandlådor – inte för vilseledande uppgifter, fakturatvister eller för att återvända efter en åtgärd.
Framtidsutsikter: Tillfällig identitet för utvecklarverktyg
Utvecklarekosystem skärper hela tiden missbrukskontrollerna samtidigt som de fortfarande förlitar sig på e-post för att bygga identitet, och den spänningen gynnar leverantörer med fläckfritt rykte och infrastruktur nära hårdvaran. Räkna med mer friktion för domäner med låg tillit och smidigare registreringar för tjänster med ren routing, diversifierade domäner och no-send-arkitektur – snabbare OTP:er och färre återförsök när du är i flow i din editor. Om du också drar igång andra AI-verktyg gäller samma strategi för tillfällig mejl för ChatGPT.
Vanliga frågor
Kan jag använda en tillfällig inkorg för att registrera mig på Cursor.com?
Ja, det kan fungera när Cursor AI accepterar den mottagande domänen och verifieringsmejlet anländer. Om en kod inte dyker upp inom en minut begär du att den skickas på nytt och provar sedan en annan Tmailor-domän.
Om jag stänger webbläsaren, förlorar jag då åtkomsten till inkorgen?
Inte om du sparade access token. Med tokenbaserad återanvändning kan du öppna exakt samma adress igen senare för verifiering och återställning. Den fullständiga metoden finns i Återanvänd din tillfälliga e-postadress.
Vad händer om Cursor AI OTP aldrig kommer?
Begär en enda omsändning och byt sedan till en annan domän. Prova också en annan hämtningsväg – webb, mobil eller meddelandebot. Chattrutten via tillfällig e-post på Telegram är smidig när du inte sitter vid datorn.
Hur länge ligger meddelanden kvar i inkorgen?
Kort tid av designskäl, så kopiera koderna direkt. Tmailor behåller meddelanden i ungefär 24 timmar innan de raderas automatiskt, vilket räcker för registreringar men inte för långtidslagring.
Är det säkert att använda en tillfällig inkorg för utvecklarverktyg?
För testperioder, sandlådor och sekundära identiteter, ja – förutsatt att du håller token säker, minimerar omsändningar och respekterar varje verktygs villkor. För långsiktig fakturering och teamanvändning passar ett beständigt alias eller en dedikerad sekundär brevlåda bättre.
Kringgår en tillfällig e-postadress Cursor AI’s betalgränser?
Nej. En tillfällig e-postadress håller bara din utvärdering privat och din inkorg ren. Cursor AI planer, användning och fakturering hanteras via Cursor AI konto- och faktureringssystem; en ny e-postadress är inte ett legitimt sätt att återställa betalgränser eller undvika avgifter.
Vad är fördelen med domändiversitet?
Domändiversitet ökar sannolikheten att åtminstone en väg är snabb och utan hastighetsbegränsning. Om en domän verkar långsam eller filtrerad byter du snabbt – en stor pool är ditt skyddsnät mot tillfälliga blockeringar.
Kan jag skicka e-post från den tillfälliga inkorgen?
Nej. Att den bara tar emot är avsiktligt: det skyddar domänens rykte och håller ditt identitetsspår litet, vilket förbättrar OTP-tillförlitligheten.
Vad gör jag om jag behöver en mycket kortlivad brevlåda i stället?
Använd en kortlivad lösning, som en en 10-minuters postadress-adress, när du är säker på att du inte behöver adressen igen. Om det finns minsta chans att du verifierar senare bör du välja tokenbaserad återanvändning i stället.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.