Tmailor
Как временная почта помогает защитить вашу личность от крупных утечек данных
Каждая утечка данных начинается с базы данных, полной адресов электронной почты, — и если ваш адрес там есть, вы становитесь мишенью для подбора учётных данных, фишинговых кампаний и кражи личных данных. Чем больше сервисов знают вашу настоящую электронную почту, тем выше вероятность, что хотя бы один из них будет скомпрометирован. Временная почта сокращает эту поверхность атаки. В этом руководстве объясняется, как происходят утечки данных, почему ваш адрес электронной почты — самая ценная информация, которую они раскрывают, и как использование одноразовых адресов для регистрации на сервисах с низким уровнем доверия не даёт вашей настоящей личности попасть в базы данных, которые оказываются на маркетплейсах даркнета.
Быстрый доступ
Кратко / Ключевые выводы
- Утечки становятся всё сложнее; украденные учётные данные остаются главным вектором первоначального доступа, а программы-вымогатели фигурируют почти в половине утечек. Временная почта уменьшает «радиус поражения», когда сайты допускают утечку данных.
- IBM оценивает среднюю мировую стоимость утечки в 2025 году примерно в 4,44 млн $ — доказательство того, что минимизация последствий утечки адреса электронной почты имеет значение.
- Использование уникальных адресов для отдельных целей при регистрации предотвращает массовое сопоставление вашей реальной личности по взломанным базам данных и снижает риск подстановки учётных данных. Have I Been Pwned уже отслеживает более 17,7 млрд скомпрометированных аккаунтов — исходите из того, что утечки будут происходить.
- Маски и псевдонимы электронной почты сегодня стали общепринятой рекомендацией по конфиденциальности; они также позволяют убирать трекеры. Временная почта — самый быстрый и наименее обременительный вариант, отлично подходящий для сайтов с низким доверием, пробных периодов и купонов.
- Не используйте временную почту для критически важных аккаунтов (банки, зарплата, госуслуги). В остальных случаях сочетайте её с менеджером паролей и MFA.
Предыстория и контекст: почему электронная почта — ключевое звено утечек
Если злоумышленники могут воспроизвести одну и ту же личность (вашу основную почту) на десятках взломанных сервисов, они могут связать аккаунты, нацелиться на вас с помощью убедительного фишинга и пытаться массово подставлять учётные данные. В отчёте Verizon о расследовании утечек данных за 2025 год злоупотребление учётными данными второй год подряд остаётся самым распространённым вектором первоначального доступа; программы-вымогатели фигурируют в 44% утечек, что больше, чем 32% годом ранее; человеческий фактор задействован примерно в 60% утечек; а участие третьих сторон удвоилось с 15% до 30%% — то есть ваши данные могут утекать даже тогда, когда утечка не является «вашей».
Финансовые риски не теоретические. IBM оценивает среднюю стоимость утечки в 2025 4,44 млн $ (выше в некоторых регионах, например, на 10,22 миллиона долларов в США). «Стоимость» для человека — это захват личности, поток входящих, фишинг, потеря времени и принудительный сброс пароля.

Тем временем поверхность утечек продолжает расти. Have I Been Pwned (HIBP) отслеживает более 17,7 млрд скомпрометированных аккаунтов — число, которое продолжает расти благодаря дампам логов стилеров и массовым утечкам с сайтов.
Итог: ваша основная электронная почта — единая точка отказа. Сокращайте её подверженность везде, где можете.
Как временная почта уменьшает ваш личный «радиус поражения»
Представьте временной почте как о жертвенном идентификационном токене: уникальном, малозначимом адресе, который вы передаёте сайтам, не нуждающимся в вашей настоящей личности. Если этот сайт допустит утечку, ущерб в значительной степени будет ограничен.
Что позволяет смягчить временная почта:
- Риск корреляции. Злоумышленники и брокеры данных не смогут легко связать вашу настоящую личность по разным утечкам, если каждый сайт видит отдельный адрес. Основные рекомендации по конфиденциальности теперь советуют использовать маскированные или одноразовые адреса для регистраций с низким уровнем доверия.
- Последствия подстановки учётных данных. Многие пользователи повторно используют одни и те же адреса электронной почты (а иногда и пароли). Одноразовые адреса разрушают эту схему. Даже если пароль используется повторно (не делайте этого!), адрес не совпадёт с вашими критически важными аккаунтами. В отчёте DBIR от Verizon отмечается, как утечка учётных данных подпитывает более масштабные компрометации и атаки с использованием программ-вымогателей.
- Утечка через трекеры. Маркетинговые письма часто содержат трекинг-пиксели, показывающие, когда и где вы открыли сообщение. Некоторые системы псевдонимов удаляют трекеры; временные адреса также дают возможность мгновенно разорвать связь — перестав получать письма, вы фактически «отказываетесь» от рассылки.
- Сдерживание спама.. Вы не хотите, чтобы список был привязан к вашему основному почтовому ящике после того, как список будет продан или взломан. Временный адрес можно списать без какого-либо влияния на ваши реальные счета.
Однако чётко понимайте ограничение. Временная почта скрывает только адрес электронной почты, который вы передаёте сайту. Она ничего не делает для других данных в той же утечке — вашего номера телефона, платёжных реквизитов, адреса доставки, выбранного имени пользователя, IP-адреса или чего-либо ещё, что вы ввели в эту форму. Она сокращает один столбец утёкшей таблицы, а не всю строку.
Временная почта против других стратегий работы с электронной почтой (когда что использовать)
| Стратегия | Риск утечки | Конфиденциальность против маркетологов | Надёжность для аккаунтов | Лучшие сценарии использования |
|---|---|---|---|---|
| Основная электронная почта | Наивысший (один идентификатор везде) | Слабый (легко коррелируется) | Наивысшая | Банки, зарплата, государственные органы, юридические вопросы |
| Псевдоним/маска (пересылка) | Низкий (уникальный для каждого сайта) | Сильная (экранирование адреса; некоторые удаляют трекеры) | Высокая (можно отвечать и пересылать) | Розничные покупки, рассылки, приложения, пробные периоды |
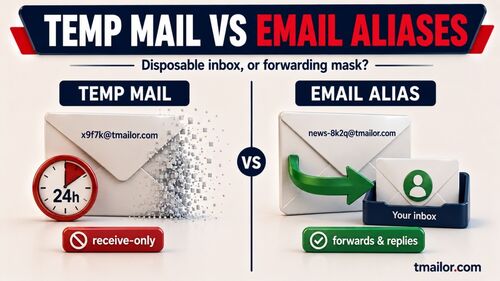
| Временная почта (одноразовый входящий ящик) | Минимальная подверженность и максимальная отделимость | Хорошо подходит для сайтов с низким уровнем доверия | Зависит от сервиса; не для критически важных входов | Розыгрыши, скачивания, купоны, разовые проверки |
| Трюк «+тег» (gmail+tag@) | Средняя (всё равно раскрывает основной адрес) | Средняя | Высокая | Лёгкая фильтрация; это не мера конфиденциальности |
Псевдонимы и маски — хорошо задокументированные инструменты конфиденциальности; временная почта — самый быстрый и самый одноразовый вариант, когда вы не хотите, чтобы ваш настоящий адрес оказался в зоне поражения.
Практическая модель: когда использовать временную почту, а когда — настоящий адрес
- Используйте свою настоящую электронную почту только там, где проверка личности критична (банки, налоги, зарплата, порталы здравоохранения).
- Используйте псевдоним/маску для аккаунтов, которые будете сохранять (магазины, коммунальные услуги, подписки).
- Используйте временную почту для всего остального: краткосрочные загрузки, закрытый контент, одноразовые коды для низкорисковых сервисов, бета-регистрации, пробные периоды на форумах, промо-купоны. Если произойдёт утечка, вы её сжигаете и двигаетесь дальше.
Почему сервис временной почты может быть безопаснее (при правильном использовании)
Используемый для регистраций с низким уровнем доверия, а не для важных аккаунтов, сервис временной почты по своей конструкции добавляет устойчивость:
- Разделение и одноразовость. Каждый сайт видит разный адрес. Если одна база данных будет взломана, злоумышленники не получают автоматически электронную почту, которую вы используете для банка, зарплаты или долгосрочных аккаунтов, поэтому утечка остаётся в пределах временного адреса.
- Кратковременная подверженность.. На tmailor.com сообщения остаются видимыми примерно 24 часа с момента поступления, так что старое письмо с подтверждением не лежит в долгоживущем ящике и не ждёт, когда его позже соберут.
- Встроенные ограничения, которые действуют в обе стороны. Ящик работает только на приём, а входящие вложения удаляются, поэтому вредоносный файл даже не может до вас добраться через него — но и легитимный тоже, и это компромисс.
Примечание: временная почта — это не универсальное решение. Она не шифрует сообщения, не защищает номер телефона, платёжные данные или имя пользователя, которые вы передаёте сайту, и её не стоит использовать там, где нужны надёжное восстановление аккаунта или высокий уровень доверия к личности. Сочетайте её с менеджером паролей и MFA.
Пульс кейсов: что данные об утечках 2025 года означают для частных лиц
- Злоупотребление учётными данными по-прежнему на первом месте. Использование одного адреса электронной почты по всему интернету усиливает риск повторного использования. Временные адреса и уникальные пароли изолируют последствия сбоев.
- Программы-вымогатели процветают на раскрытых учётных данных.. В DBIR 2025 года 54% жертв программ-вымогателей обнаружились в дампах учётных данных, украденных инфостилерами, а 40% из этих раскрытых учётных данных содержали корпоративный адрес электронной почты — прямую связь между утёкшей почтовой идентичностью и гораздо более серьёзным инцидентом.
- Масштаб утечек огромен.. С учетом того, что более 17,7 млрд аккаунтов уже находятся в публичных базах утечек, исходите из того, что любой раскрытый вами адрес электронной почты рано или поздно может утечь; стройте свою личную безопасность с учётом этого допущения.
Шаг за шагом: выстраиваем устойчивый к утечкам процесс регистрации (с временной почтой)
Шаг 1: Классифицируйте сайт.
Это банк или коммунальная служба (настоящая почта), долгосрочный аккаунт (псевдоним/маска) или разовый портал с низким уровнем доверия (временная почта)? Решите это до регистрации.
Шаг 2: Создайте уникальный почтовый адрес.
Для порталов с низким уровнем доверия создайте новый адрес временной почты. Для долгосрочных аккаунтов создайте новый псевдоним/маску. Никогда не используйте один и тот же адрес в несвязанных сервисах.
Шаг 3: Сгенерируйте уникальный пароль и сохраните его.
Используйте менеджер паролей; никогда не повторяйте пароли. Это разрывает цепочку повторного использования утёкших данных. (HIBP также предлагает базу паролей, чтобы избегать известных скомпрометированных паролей.)
Шаг 4: Включите MFA, где это доступно.
Предпочитайте ключи доступа в приложениях или TOTP, а не SMS. Это снижает риск фишинга и повторного использования учётных данных. (DBIR неоднократно показывает, что утечки вызваны социальной инженерией и проблемами с учётными данными.)
Шаг 5: Сведите к минимуму пассивное отслеживание.
Читайте маркетинговые письма с отключёнными внешними изображениями — это не даёт сработать большинству трекинговых пикселей. Если вам нужно сохранить рассылку, направляйте её через псевдоним, который умеет удалять трекеры.
Шаг 6: Меняйте адрес или отказывайтесь от него.
Если спам усиливается или сообщается об утечке, откажитесь от временного адреса. Для псевдонимов отключите или перенаправьте их. Это ваш «выключатель».
Почему (и когда) стоит выбрать tmailor.com для временной почты
- Большой пул доменов с ротацией. Случайные адреса берутся из большого, намеренно непубликуемого пула доменов в почтовой инфраструктуре Google; вкладка «Пользовательское имя» показывает меньший набор, из которого можно выбирать. Чем больше разных адресов, тем меньше корреляции между сайтами, на которых вы регистрируетесь.
- Короткий срок хранения по умолчанию. Регистрация не нужна, работает только приём, а сообщения остаются видимыми около 24 часов с момента поступления — так письмо с подтверждением не задерживается в долгоживущем ящике.
- Повторное использование без учётной записи. Access Token — это ключ восстановления, который позволяет позже снова открыть тот же адрес; это не пароль и не замок, который не пускает других. Если его потерять, гостевой адрес исчезнет навсегда, так как никто не сможет его перевыпустить. Если вы сначала войдёте в бесплатный аккаунт Tmailor, созданные адреса также сохраняются в его списке созданных писем.
- Доступ с нескольких платформ (Web, Android, iOS, бот Telegram и расширение для браузера Tmailor на компьютере).
- Строгие ограничения.. Он не может отправлять или отвечать, а входящие вложения удаляются — поэтому вы никогда не сможете открыть или скачать файл, отправленный на адрес. Это закрывает пути для насилия, и это реальное ограничение и для тебя.
Хотите попробовать? Начните с обычного обычного временного почтового ящика, протестируйте 10-минутный почтовый процесс или используйте временный адрес для сайта, который вы посещаете время от времени.
Советы экспертов (помимо электронной почты)
- Не повторяйте имена пользователей. Уникальная электронная почта — это отлично, но корреляция всё равно возникает, если ваше имя пользователя одинаково везде.
- Следите за уведомлениями об утечках. Подпишитесь на мониторинг домена (например, уведомления HIBP через администраторов вашего домена) и сразу меняйте учётные данные при получении уведомления.
- Разделяйте и номера телефонов. Многие инструменты создания псевдонимов маскируют номера телефонов, чтобы сдерживать SMS-спам и приманки для подмены SIM-карт.
- Укрепляйте защиту браузера.. Отдавайте предпочтение настройкам, уважающим конфиденциальность, и расширениям для блокировки трекеров. (EFF публикует образовательные материалы о нормах отслеживания и отказа от него.)
Часто задаваемые вопросы
1) Может ли временная почта принимать коды подтверждения (OTP)?
Да, для многих сервисов. Но некоторые сайты по своим правилам отклоняют одноразовую почту, и это их право — для банковских, государственных или любых аккаунтов, которые вам нужно сохранить, используйте основную почту или надёжный псевдоним, а не пытайтесь обойти блокировку.
2) Если временный адрес утёк, что мне делать?
Немедленно откажитесь от него и, если вы использовали тот же пароль в других местах (не делайте так), смените эти пароли. Проверьте, есть ли адрес в публичных базах утечек.
3) Будут ли маски для почты или временная почта блокировать трекеры?
Частично. Некоторые сервисы псевдонимов сами удаляют трекинговые пиксели. Временная почта этого не обещает, поэтому надёжный шаг — отключить загрузку удалённых изображений в любом клиенте, в котором вы читаете почту: это само по себе останавливает большинство отслеживаний открытия и утечек IP.
4) Законна ли временная почта?
Да — а злоупотребление нет. Она предназначена для конфиденциальности и борьбы со спамом, а не для мошенничества. Всегда соблюдайте условия сайта.
5) Могу ли я продолжать пользоваться одним и тем же временным адресом?
На tmailor.com — да: вы можете снова открыть тот же адрес с его Access Token. Обратите внимание на различие — адрес возвращается, но сообщения старше примерно 24 часов уже удалены. Храните токен в безопасности, потому что утраченный токен нельзя перевыпустить для гостевого адреса; адрес, сохранённый в вашем аккаунте Tmailor, можно открыть из раздела «Созданные письма» после входа.
6) Что делать, если сайт блокирует одноразовую почту?
Перейдите на надёжный псевдоним или маску от проверенного провайдера либо используйте основную почту, если важна идентификация. Некоторые провайдеры строже других.
7) Нужна ли мне MFA, если я использую временную почту?
Обязательно. MFA необходима для защиты от фишинга и повторного использования перехваченных данных. Временная почта ограничивает риск раскрытия; MFA ограничивает захват аккаунта даже при утечке учётных данных.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.