De ce am primit un cod de verificare pe care nu l-am cerut?
Majoritatea codurilor neașteptate provin dintr-o greșeală de tastare, dintr-o tentativă de autentificare sau de resetare a parolei ori dintr-un mesaj de înșelăciune. Află cum să-ți dai seama ce tipar vezi, ce să verifici și care este singurul lucru pe care nu ar trebui să-l faci niciodată cu codul.
Acces rapid
De ce ai putea primi un cod de verificare pe care nu l-ai cerut
Un cod de verificare neașteptat poate apărea din cauza unei greșeli de tastare, a unei încercări de autentificare sau de resetare a parolei ori a unui mesaj de escrocherie conceput să te facă să reacționezi. Un cod pe care nu l-ai cerut nu dovedește prin el însuși că ți-a fost accesat contul sau că cineva îți știe parola. Nu divulga codul, nu aproba o solicitare neașteptată și nu folosi linkurile din mesaj. Deschide direct serviciul menționat și verifică activitatea contului tău.
Ce anume protejează codul depinde de serviciu. Poate confirma o înregistrare nouă, o autentificare, o resetare a parolei, o încercare de recuperare, un număr de telefon sau o acțiune sensibilă, cum ar fi o plată. De aceea, reacția corectă depinde de tiparul mesajelor, nu de codul în sine.
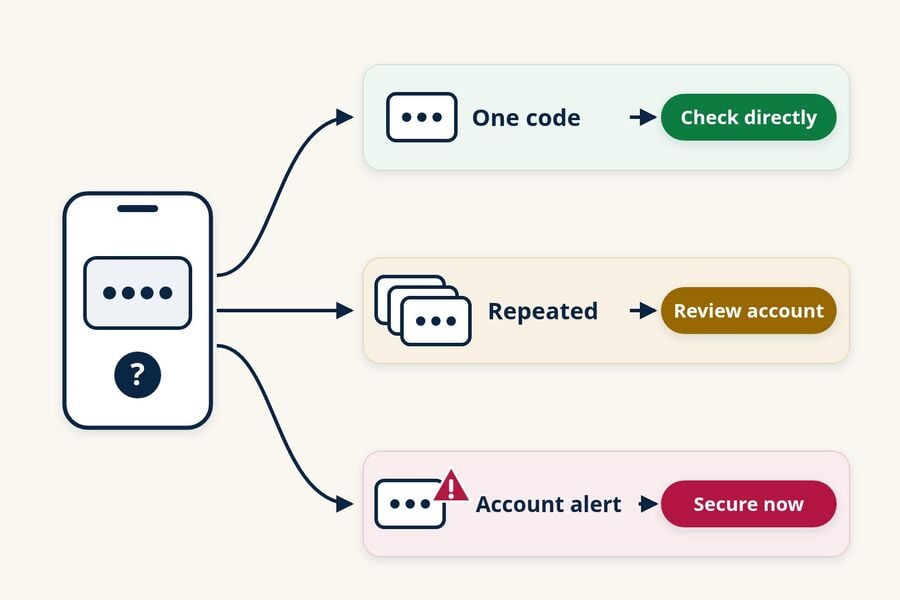
- Un singur cod, fără alte semnale de alarmă: poate fi o greșeală de tastare, o înregistrare, o încercare de autentificare sau de resetare ori un mesaj fals. Nu folosi codul; verifică direct contul menționat, dacă ai unul.
- Coduri care continuă să sosească: cineva poate încerca în mod repetat să se autentifice sau să reseteze accesul. Verifică acum acel cont.
- Un cod însoțit de o alertă de cont: o notificare de autentificare de pe un dispozitiv nou, de schimbare a parolei sau de modificare a metodelor de recuperare necesită acțiune astăzi.
- Cineva care îți cere codul: tratează-l ca pe o escrocherie, indiferent cine pretinde că este.
Cineva a introdus din greșeală adresa ta de email sau numărul tău de telefon
Oamenii își greșesc propriile date de contact foarte des, iar codul ajunge atunci la tine în loc să ajungă la ei. Pagina de ajutor a Login.gov, „Primesc coduri de unică folosință pe care nu le-am solicitat”, indică aceasta drept o cauză probabilă, alături de situația în care cineva care îți folosește telefonul, cum ar fi soțul, soția, un părinte sau un copil, se autentifică în propriul cont. Un singur cod, fără nimic altceva după el, este semnul tipic al acestui tip de confuzie.
Cineva a încercat să se autentifice sau să îți reseteze parola
Multe servicii trimit un cod atunci când o autentificare vine de pe un dispozitiv sau dintr-o locație nouă ori când cineva începe o resetare a parolei. Acea persoană ai putea fi tu, de pe alt dispozitiv, cineva care ți-a confundat contul cu al său sau o încercare automată de autentificare folosind o parolă scursă de pe alt site. În funcție de serviciu, codul poate fi un al doilea pas după parolă sau chiar acreditarea principală pentru o autentificare fără parolă, iar din cod singur nu îți poți da seama care dintre variante este. Nu îl divulga și nu îl introduce nicăieri, ci verifică contul prin aplicația oficială sau pe site-ul web.
Cineva a folosit datele tale de contact pentru a se înregistra
Un cod de înregistrare poate sosi pentru un serviciu pe care nu l-ai folosit niciodată, pentru că o persoană a introdus adresa ta de email sau numărul tău de telefon în timp ce își crea un cont. Majoritatea serviciilor nu finalizează înregistrarea până când nu este folosit codul sau linkul de confirmare, așa că, de obicei, este suficient să ignori mesajul. Nu crea un cont doar ca să investighezi.
Mesajul este phishing, nu un cod real
Un mesaj poate imita o notificare de verificare și poate include un link, un număr de telefon sau o instrucțiune de tipul „răspunde pentru a anula”, chiar dacă nu a avut loc nicio acțiune reală asupra contului. Scopul este să te facă să suni, să dai click sau să introduci ceva într-o pagină falsă. Nu testa linkul. Deschide aplicația oficială sau tastează singur adresa web cunoscută a serviciului.
O problemă de la nivelul serviciului a declanșat un val de mesaje
Uneori cauza este de partea companiei. În ianuarie 2026, Instagram a pus un val de emailuri neașteptate de resetare a parolei pe seama „unei probleme care a permis unei părți externe să solicite emailuri de resetare a parolei pentru unii utilizatori Instagram”, potrivit grupului de consumatori Which?, iar Instagram a negat că sistemele sale ar fi fost compromise. Chiar și într-un astfel de caz, reacția sigură este aceeași: ignoră linkurile și verifică contul în aplicație.
Ce să faci chiar acum
Reacția cea mai sigură la un cod nesolicitat durează câteva minute și nu implică niciodată mesajul în sine. Parcurge acești pași în ordine și oprește-te odată ce contul se dovedește în regulă.
- Nu divulga, nu trimite mai departe și nu citi cu voce tare codul. Nu îl introduce nicăieri și nu aproba o solicitare de autentificare pe care nu ai inițiat-o. Pagina de ajutor a Google, „Când îți poate trimite Google un SMS”, spune că poți ignora și șterge un cod primit prin SMS pe care nu l-ai cerut și că nu ar trebui să divulgi niciun cod primit.
- Nu folosi nimic din interiorul mesajului. Ignoră linkurile, numerele de telefon și orice instrucțiuni de răspuns, chiar dacă expeditorul pare cunoscut.
- Deschide singur serviciul. Folosește aplicația oficială sau tastează adresa pe care o știi deja, apoi verifică activitatea recentă de autentificare, dispozitivele conectate și alertele de securitate. Pagina Microsoft „Ce este pagina Activitate recentă?” explică faptul că aceasta arată activitatea contului Microsoft din ultimele 30 de zile și îți permite să selectezi „Nu am fost eu” pentru orice element semnalat ca neobișnuit.
- Schimbă parola atunci când situația o cere. Fă acest lucru prin serviciul oficial dacă activitatea pare necunoscută, serviciul confirmă o încercare de conectare, ai partajat codul sau parola este refolosită pe alte site-uri. Folosește o parolă unică pentru acel cont.
- Activează o autentificare multifactor mai puternică. Agenția pentru Securitate Cibernetică și Infrastructură a SUA (CISA) clasează cheia de securitate drept cea mai puternică opțiune, urmată de o aplicație de autentificare, iar codurile prin text sau e-mail drept cele mai slabe. CISA recomandă folosirea codurilor prin text sau e-mail doar atunci când contul nu oferă nimic mai puternic.
- Contactează serviciul dacă codurile continuă să sosească. Folosește centrul de ajutor din aplicație sau de pe site-ul oficial, nu un număr din mesaj.
Dacă nu ai cont la serviciul menționat, cineva s-ar putea înscrie cu adresa ta de e-mail sau cu numărul tău de telefon, ori mesajul poate fi fals. Ignoră-l. Dacă același serviciu continuă să te contacteze, adresează-te echipei sale de suport prin site-ul oficial.
Un singur cod, coduri repetate sau o alertă de cont: ce înseamnă fiecare tipar
Dovezile din jur contează mai mult decât numărul de coduri. Un singur cod poate proveni dintr-o greșeală de tastare, dintr-o înscriere, dintr-o încercare de conectare sau de resetare ori dintr-un mesaj fals. Codurile repetate justifică o verificare promptă a contului, iar un cod însoțit de o alertă de conectare sau de modificare a contului necunoscută cere acțiune imediată prin serviciul oficial.
| Ce vezi | Ce înseamnă adesea | Ce să faci |
|---|---|---|
| Un singur cod, niciun alt mesaj | O greșeală de tastare, o înscriere, o încercare de conectare sau de resetare ori un mesaj fals | Nu îl folosi și nu îl partaja; dacă ai acel cont, verifică-l în aplicație |
| Mai multe coduri sau coduri care continuă să revină | Cineva poate încerca în mod repetat să se conecteze sau să reseteze accesul | Verifică activitatea și dispozitivele; actualizează parola dacă a fost refolosită; adaugă o protecție mai puternică la conectare |
| Un cod plus o alertă de conectare, de parolă sau de recuperare | O conectare sau o modificare a contului poate fi în curs | Deschide serviciul direct acum și urmează pașii de securitate a contului |
Codurile singure spun rar întreaga poveste. Semnele că un cont a fost accesat efectiv sunt mai specifice:
- Nu te mai poți conecta sau serviciul confirmă că parola ori datele de recuperare s-au schimbat.
- Contul tău arată dispozitive, sesiuni sau locații pe care nu le recunoști.
- Apar mesaje, postări sau achiziții pe care nu le-ai făcut.
- Contul tău de e-mail are reguli noi de redirecționare sau filtre pe care nu le-ai setat.
Dacă vezi oricare dintre acestea, folosește imediat procesul oficial de recuperare a contului al furnizorului.
Coduri prin e-mail, coduri prin text și solicitări de conectare
Canalul schimbă ceea ce merită verificat. Un cod prin e-mail te îndrumă către contul de e-mail și serviciul menționat, un cod prin text te îndrumă către numărul tău de telefon, iar o solicitare de aprobare înseamnă că o conectare așteaptă confirmarea ta.
Dacă ai primit un e-mail cu un cod de verificare aleatoriu
Un email cu un cod de verificare primit fără să-l fi cerut poate veni de la o înregistrare, o încercare de autentificare sau de resetare a parolei, o greșeală de tastare sau un mesaj fals. Verifică contul menționat pe site-ul sau în aplicația oficială. Dacă există și alte semne că cineva ți-a accesat căsuța poștală, verifică totodată sesiunile recente, emailul și telefonul de recuperare, mesajele trimise și orice reguli de redirecționare sau filtre. O regulă de redirecționare pe care nu ai creat-o ar putea copia mesajele viitoare, inclusiv codurile, așa că elimin-o și securizează căsuța poștală.
Dacă ai primit un cod de verificare prin SMS
Nu răspunde, nu suna la un număr din mesaj și nu presupune că o conversație cunoscută dovedește că mesajul este autentic. Pentru mesajele care par spam, ghidul FTC „How To Recognize and Report Spam Text Messages” sugerează să le redirecționezi la 7726 (SPAM). Fii atent când blochezi numărul unui serviciu real, pentru că s-ar putea să ai nevoie de codurile lui mai târziu. Dacă telefonul tău pierde brusc semnalul mobil chiar când sosesc coduri sau alerte de cont, contactează operatorul printr-un canal în care ai deja încredere; întreruperile de serviciu au cauze obișnuite, dar combinația merită o verificare rapidă.
Dacă ai primit o solicitare de aprobare a autentificării
Refuză orice autentificare pe care nu ai inițiat-o. Ghidul Apple Personal Safety User Guide spune că, dacă primești o notificare despre o autentificare pe un dispozitiv nou pe care nu îl recunoști, ar trebui să selectezi „Nu permite”. Solicitările repetate pot fi o încercare de a te obosi, așa că nu aproba niciodată una doar ca să oprești notificările.
Escrocherii cu coduri de verificare: când cineva îți cere codul
O cerere pentru codul tău este cel mai clar semn de avertizare dintre toate. Alerta pentru consumatori a FTC din martie 2024 „What's a verification code and why would someone ask me for it?” o spune fără ocolișuri: „Oricine îți cere codul de verificare al contului este un escroc.” Companiile reale trimit coduri pe care să le introduci tu însuți pe un ecran pe care l-ai deschis.
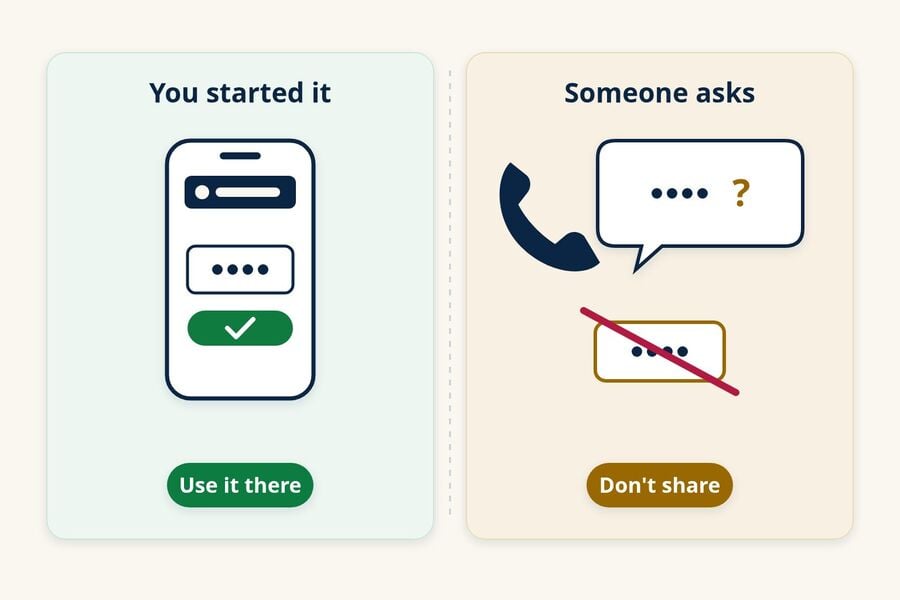
Scenariul se schimbă, dar cererea este întotdeauna codul:
- Apelul de la „departamentul de fraudă”. Un apelant pretinde că este de la banca ta, de la o echipă de suport sau de la o instituție guvernamentală și spune că are nevoie de cod pentru a-ți proteja sau verifica contul.
- Prietenul care a trimis un cod „din greșeală”. Un mesaj de la un contact cunoscut spune că un cod a ajuns la tine din greșeală și te roagă să i-l dai înapoi. Contactează acea persoană printr-un canal separat în care ai încredere. Contul poate fi compromis sau impersonat, iar codul ar putea permite cuiva să îți înregistreze numărul de telefon sau să preia un cont.
- Cumpărătorul de pe platforma de vânzări. Alerta FTC din octombrie 2021 despre escrocheria cu codul de verificare Google Voice descrie persoane care vând produse online și sunt rugate să citească un cod pentru a „dovedi” că sunt reale. Sfatul FTC: nu împărtăși niciun cod de verificare cu cineva dacă nu l-ai contactat tu primul.
Nu oferi niciodată un cod ca răspuns la un contact neașteptat. Dacă ai început tu o conversație cu suportul, urmează doar instrucțiunile afișate în aplicația sau pe site-ul oficial al organizației și citește avertismentul din mesajul cu codul. Pentru a verifica un cont, contactează compania folosind un număr în care ai deja încredere, cum ar fi cel de pe cardul tău sau din aplicația ei, și raportează tentativele de escrocherie la ReportFraud.ftc.gov.
Dacă ai dat deja un cod sau ai aprobat o solicitare
Acționează rapid și păstrează-ți calmul. Faptul că ai dat un cod nu înseamnă întotdeauna că cineva a intrat în cont, dar ar trebui să presupui că s-ar putea să fi intrat și să securizezi contul imediat.
- Deschide direct serviciul și schimbă parola. Apoi deconectează celelalte sesiuni sau dispozitive, dacă serviciul oferă această opțiune.
- Verifică setările de securitate, inclusiv emailul de recuperare, telefonul de recuperare, metodele multifactor și eventualele coduri de rezervă. Login.gov, de exemplu, le recomandă celor care primesc coduri neașteptate să își schimbe parola, să își confirme metodele de autentificare și să regenereze codurile de rezervă dacă le folosesc.
- Sună la bancă sau la emitentul cardului folosind numărul de pe card sau de pe extras, dacă codul era pentru un cont financiar.
- Verifică-ți contul de email pentru reguli de redirecționare, filtre sau mesaje trimise pe care nu le-ai creat, dacă codul dat era pentru căsuța ta poștală.
- Folosește pașii oficiali de recuperare ai serviciului dacă a fost implicată o aplicație de mesagerie sau un serviciu de telefonie și ai pierdut accesul.
- Raportează situația la ReportFraud.ftc.gov și așteaptă-te la mesaje ulterioare care încearcă să te „ajute” să îți recuperezi contul. Tratează-le cu aceeași prudență.
Cum să ții înscrierile fără importanță departe de inboxul principal
Adresa ta principală de email este calea de recuperare pentru multe conturi importante, așa că merită să o folosești cu grijă. Folosirea unei adrese separate pentru înscrierile fără importanță poate ține codurile de înscriere și mesajele de marketing departe de inboxul principal. Nu poate împiedica pe cineva să scrie greșit sau să folosească abuziv adresa ta reală de email și nu înlocuiește o parolă puternică sau autentificarea multifactor.
Pentru newslettere, descărcări unice sau teste gratuite pe care s-ar putea să nu le păstrezi, o adresă de email temporară oferă acelor mesaje un inbox propriu. Acest lucru poate reduce aglomerația din inboxul principal, dar un cod neașteptat care ajunge acolo tot nu dezvăluie cine l-a solicitat sau de ce.
Poșta temporară are limite reale, iar acestea contează cel mai mult pentru securitate. Tmailor primește doar mesaje, acestea dispar la aproximativ 24 de ore după sosire, iar o adresă de oaspete poate fi redeschisă doar cu Access Token-ul ei. Un Access Token pierdut pentru o adresă de oaspete nu poate fi recuperat, motiv pentru care pagina de reutilizare a Access Token-ului este calea de întoarcere către o adresă pe care ai salvat-o fără cont. Adresele pe care le creezi în timp ce ești autentificat într-un un cont gratuit de Tmailor sunt de asemenea listate la Emailuri create, astfel încât să le poți redeschide fără token.
Codurile de la unele servicii s-ar putea să nu ajungă deloc la adrese temporare, așa cum explică ghidul despre despre ce funcționează și ce nu cu OTP-urile temporare prin poștă. Păstrează-ți conturile bancare, emailul principal, operatorul telefonic, contul de serviciu și cele ale dispozitivelor pe o adresă permanentă pe care o controlezi; prezentarea generală a a limitelor și riscurilor corespondenței temporare arată unde nu își are locul un inbox temporar.
Dacă mesajul primit a fost un „cod temporar de autentificare ChatGPT”, ghidul codului de autentificare ChatGPT parcurge pașii specifici ai OpenAI. Când ești gata să separi următoarea înscriere fără importanță, poți crea o adresă de poștă temporară gratuită o adresă în câteva secunde.
Întrebări frecvente
Un cod de verificare neașteptat înseamnă că cineva îmi știe parola?
Nu neapărat. Multe servicii trimit coduri pentru înscrieri, resetări de parole sau autentificări fără parolă care nu necesită deloc parola ta, iar unele coduri provin din greșeli de tastare. Verifică direct contul. Schimbă parola dacă observi activitate necunoscută, dacă serviciul confirmă o încercare de autentificare sau dacă refolosești acea parolă în altă parte.
Ce fac dacă codul nu spune pentru ce aplicație sau cont este?
Tratează un cod neidentificat ca suspect și nu face nimic cu el. Nu răspunde ca să întrebi și nu suna și nu atinge nimic din mesaj. Dacă ești îngrijorat de un anumit cont, deschide tu însuți aplicația sau site-ul acelui serviciu și verifică activitatea recentă.
De ce am primit un cod pentru un serviciu pe care nu îl folosesc?
Cineva ar fi putut introduce adresa ta de email sau numărul tău de telefon în timpul înscrierii, sau mesajul poate fi fals. Majoritatea serviciilor nu finalizează o înscriere până când codul sau linkul nu este folosit, așa că de obicei îl poți ignora. Nu crea un cont pentru a investiga și contactează serviciul prin site-ul său oficial dacă mesajele continuă să vină.
De ce primesc mesaje OTP de la aplicații diferite?
Adresa ta de email sau numărul tău de telefon pot fi introduse în mai multe aplicații, din greșeală sau intenționat, iar unele mesaje pot fi phishing. Mesajele OTP de la aplicații diferite nu dovedesc prin ele însele un atac coordonat. Verifică direct fiecare serviciu menționat, schimbă orice parolă pe care o refolosești în acele conturi și activează o protecție mai puternică la autentificare acolo unde este disponibilă.
Pot bloca mesajele text cu coduri de verificare nedorite?
Poți bloca un expeditor sau poți folosi filtrarea spam a telefonului, iar FTC sugerează să redirecționezi mesajele spam către 7726 (SPAM). Însă blocarea numărului unui serviciu real poate opri codurile de care ai nevoie mai târziu. Dacă mesajele vin de la un serviciu pe care îl folosești, securizează acel cont și contactează echipa sa de suport.
Ce ar trebui să fac cu un email de resetare a parolei pe care nu l-am cerut?
Un mesaj de resetare nesolicitat înseamnă de obicei că s-a cerut o resetare, nu că a fost finalizată. Nu folosi linkurile din el. Deschide serviciul direct pentru a confirma că parola și detaliile de recuperare au rămas neschimbate, mai ales dacă mesajul spune că o modificare a fost deja făcută.
Regula care acoperă orice caz
Indiferent ce a cauzat mesajul, nu partaja și nu folosi un cod pe care nu l-ai cerut. Verifică contul menționat prin aplicația sau site-ul oficial. Securizează-l prompt dacă codurile continuă să sosească, dacă vezi activitate necunoscută, dacă ai partajat codul sau dacă ai aprobat o solicitare pe care nu ai inițiat-o. Dacă problema ta este inversă, un cod cerut care nu apare niciodată, vezi de ce codurile OTP nu ajung.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.