Tmailor
Pot folosi e-mailul temporar pentru codurile de verificare OTP în siguranță? Ce funcționează și ce eșuează
Da, e-mailul temporar poate primi multe coduri OTP trimise prin e-mail. Ele eșuează când un site refuză adresele temporare, când expeditorul întârzie sau când inbox-ul devine indisponibil înainte. Vezi cum se compară codurile prin e-mail cu cele prin SMS și cu aplicațiile de autentificare și ce să faci când un cod nu sosește niciodată.
Acces rapid
Concluzii cheie
Da. O căsuță temporară poate primi un cod OTP sau de verificare atunci când serviciul îl trimite prin email, acceptă adrese temporare și îl livrează înainte ca mesajul sau căsuța să devină indisponibilă. Poșta temporară nu poate primi coduri SMS sau coduri generate de aplicații de autentificare. Dacă un site refuză emailul temporar, folosește o adresă pe termen lung pe care o controlezi tu, în loc să încerci să ocolești restricția.
- Doar prin email. Poșta temporară primește coduri trimise prin email. Nu are număr de telefon, așa că nu poate primi mesaje text, apeluri vocale sau coduri generate într-o aplicație de autentificare.
- Trei condiții. Serviciul trebuie să trimită codul prin email, să accepte adresa și să-l livreze cât timp poți deschide încă căsuța.
- Un refuz este definitiv. Când un site respinge emailul temporar sau un cont va avea nevoie de recuperare mai târziu, înscrie-te cu un email pe termen lung pe care îl controlezi tu.
- Autentificare mai puternică pentru conturile care contează. Codurile trimise prin email și prin SMS sunt o formă slabă de protecție la autentificare; o aplicație de autentificare este mai puternică, iar o cheie de acces rezistă la phishing.
Poate poșta temporară să primească coduri OTP?
Da. Un email temporar poate primi coduri de verificare atunci când serviciul trimite codul prin email. O căsuță temporară acceptă emailuri pe aceeași cale standard SMTP ca o căsuță permanentă: serviciul compune mesajul, serverul său de mail îl predă, iar serverul de poștă temporară îl acceptă. Dacă ești nou în lumea căsuțelor temporare, ghidul nostru despre cum funcționează poșta temporară acoperă elementele de bază.
Dacă codul ajunge la tine depinde mai puțin de poșta temporară în sine și mai mult de expeditor. Serviciul decide dacă acceptă o adresă temporară, cât de repede trimite și cât timp rămâne valabil codul. Restul paginii acoperă când funcționează livrarea, de ce eșuează codurile, cum se compară codurile prin email cu alte metode de verificare și ce trebuie făcut când unul nu ajunge.
OTP prin email vs OTP prin SMS, aplicații de autentificare și chei de acces
Un OTP prin email este un cod de unică folosință trimis într-o căsuță de email. Un OTP prin SMS ajunge la un număr de telefon. O aplicație de autentificare (TOTP) generează codul pe propriul tău dispozitiv, iar o cheie de acces înlocuiește codul tastat cu o autentificare criptografică. Poșta temporară poate ajuta doar în primul caz. Pentru conturile care contează pentru tine, o cheie de acces sau o aplicație de autentificare te protejează mai bine decât orice cod care trebuie livrat.
Două lucruri diferite împart cuvântul „cod”. Un cod trimis prin email confirmă adesea doar că deții o adresă de email la înscriere. Un cod de autentificare, în schimb, face parte din procesul de conectare. Ghidurile NIST privind identitatea digitală (SP 800-63B-4) spun că emailul nu trebuie folosit pentru autentificare în afara canalului, în timp ce codurile care doar confirmă o adresă de email, sau codurile de recuperare, nu intră sub incidența acestei reguli. Multe servicii urmează o separare similară: trimit un cod prin email pentru a confirma o adresă nouă, apoi oferă un telefon, o aplicație sau o cheie de acces pentru conectare.
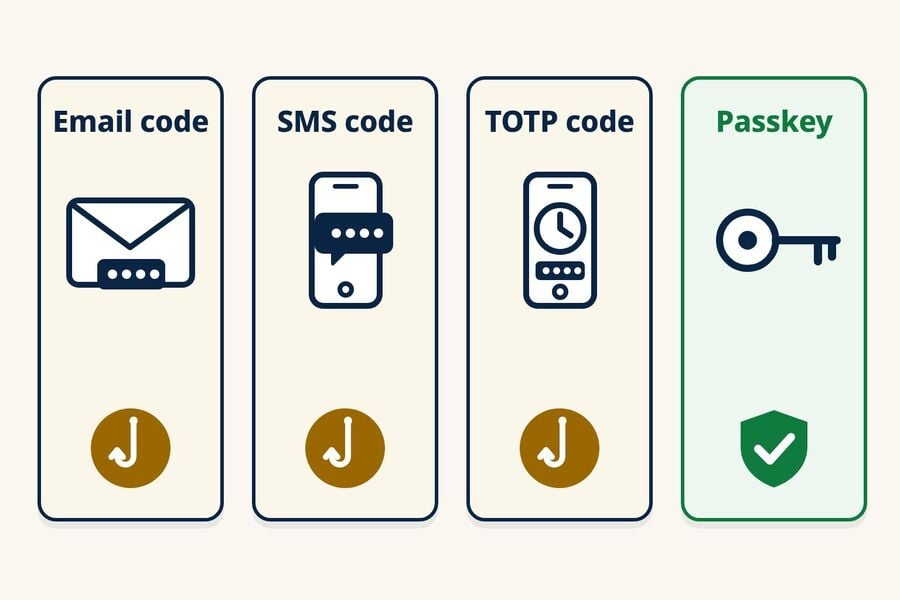
| Metodă | De unde provine codul | Principala slăbiciune | Rezistent la phishing? | Poate ajuta poșta temporară? |
|---|---|---|---|---|
| OTP prin email | Trimis într-o căsuță de email | Oricine poate deschide acea căsuță poate citi codul; poate fi furat prin phishing | Nu | Da, pentru înscrieri cu miză redusă care acceptă email temporar |
| OTP prin SMS | Trimis la un număr de telefon | Schimbări de SIM, interceptare SS7, numere reciclate; poate fi atacat prin phishing | Nu | Nu. Tmailor nu oferă numere de telefon |
| Cod din aplicația de autentificare (TOTP) | Generat pe dispozitivul tău | Codul din șase cifre poate fi totuși obținut prin phishing; secretul partajat trebuie păstrat în siguranță | Nu | Nu. Se află într-o aplicație de pe dispozitivul tău |
| Cheie de acces (passkey) | O acreditare FIDO pe dispozitivul tău sau în managerul de parole | Metode de rezervă sau de recuperare mai slabe pe cont | Da | Nu. Este legată de dispozitivul tău sau de managerul de parole |
Codurile trimise prin email, prin SMS și cele TOTP pot fi toate obținute prin phishing, dar riscurile lor nu sunt identice. SMS-ul adaugă expunerea la schimbarea SIM-ului, la SS7 și la numerele reciclate; un cod trimis prin email este la fel de sigur precum cutia poștală; iar TOTP depinde de protejarea secretului partajat. Recomandările publice susțin aceste distincții. Fișa informativă a CISA „Implementing Phishing-Resistant MFA” plasează codurile din aplicații deasupra codurilor prin SMS sau voce, pe care le numește opțiune de ultimă instanță, menționând totodată că ambele rămân vulnerabile la phishing. CISA afirmă că codurile din aplicații nu sunt expuse la schimbarea SIM-ului sau la atacurile SS7 și descrie FIDO/WebAuthn drept singura autentificare rezistentă la phishing disponibilă pe scară largă, alături de MFA bazat pe PKI. Ghidul MDN despre parolele de unică folosință ajunge la o concluzie similară: toate formele de OTP sunt vulnerabile la phishing, SMS-ul este mult mai slab decât emailul în fața interceptării, iar cheile de acces sunt alegerea mai bună pentru autentificarea obișnuită.
O cheie de acces este o acreditare de autentificare bazată pe standardele FIDO, iar Alianța FIDO descrie cheile de acces ca fiind rezistente la phishing. Protecția acoperă autentificarea în sine prin cheia de acces. Dacă un cont permite totuși o metodă de rezervă mai slabă, cum ar fi resetarea prin SMS, acea metodă poate rămâne punctul slab.
De ce cer site-urile un număr de telefon în loc de email?
Unele site-uri folosesc verificarea prin telefon ca semnal suplimentar anti-abuz sau ca modalitate de recuperare. Nu elimină frauda, iar recuperarea prin telefon aduce propriile riscuri: schimbarea SIM-ului, portarea numărului și reciclarea numerelor. NIST tratează codurile trimise prin rețeaua telefonică drept o metodă „restricționată” și le recomandă serviciilor să fie atente la semnale precum schimbarea SIM-ului sau portarea numărului înainte de a se baza pe ele. Dacă scopul tău este o cutie poștală care nu are nevoie deloc de telefon, ghidul nostru despre crearea unui email fără număr de telefon arată ce furnizori cer un număr de telefon și care nu.
Tmailor îți oferă un număr de telefon temporar?
Nu. Tmailor este un serviciu de email care doar primește mesaje. Nu oferă numere de telefon și nu poate primi coduri prin SMS sau voce. Dacă un serviciu legitim necesită SMS, folosește un număr pe care îl controlezi și pe care ai permisiunea să îl folosești sau alege să nu continui. Tmailor nu poate finaliza acel pas pentru tine.
Evită site-urile publice de primire a SMS-urilor pentru orice cod sau cont care contează. Aceste site-uri afișează mesajele primite pe o pagină deschisă, prin însăși modul lor de funcționare, astfel încât oricine poate citi un cod destinat ție. Cercetătorii care au monitorizat 29 de gateway-uri publice SMS timp de un an (Moreno și colegii, „Your Code is 0000”, 2023) au colectat peste 70 de milioane de mesaje trimise către 17.141 de numere. Numerele reutilizate implică un al doilea risc. Un studiu Princeton privind reciclarea numerelor la doi operatori din SUA (Kevin Lee și Arvind Narayanan, eCrime 2021) a constatat că 215 din cele 259 de numere disponibile eșantionate fuseseră reciclate și erau vulnerabile la cel puțin un atac. Studiul a mai constatat că 171 din cele 259 de numere erau expuse preluării contului prin recuperarea parolei pe șase site-uri populare, iar 19 din cele 200 de numere reciclate primeau încă mesaje sensibile din punct de vedere al securității, precum coduri de acces, în decurs de o săptămână.
Unde se potrivește poșta temporară
Poșta temporară este potrivită pentru codurile trimise prin email la înscrieri cu miză redusă: un forum, un newsletter, o descărcare unică sau o perioadă de probă a unui produs pe care s-ar putea să nu îl păstrezi. Pentru un cont pe care intenționezi să îl păstrezi, folosește un email pe termen lung și activează o aplicație de autentificare sau o cheie de acces odată ce contul este configurat. Indiferent de canalul prin care vine un cod, nu îl da unei persoane care te contactează și ți-l cere. Introdu un cod doar în serviciul sau aplicația în care ai început verificarea.
Când funcționează de obicei livrarea OTP
Livrarea către poșta temporară funcționează când se aliniază trei lucruri: serviciul trimite codul prin email, acceptă adrese temporare, iar serverul care primește mesajul este activ și acceptă mesajul prompt. Politicile variază foarte mult de la un site la altul, așa că singurul semnal de încredere este modul în care site-ul tratează adresa ta.
Ce face și ce nu face un pool mare de domenii
Tmailor oferă adrese pe peste 500 de domenii, ceea ce îți dă posibilitatea de a alege o adresă temporară. Asta nu garantează livrarea și nu schimbă politica unui site privind emailurile temporare. Dacă un site refuză adresa, respectă această decizie și folosește un email pe termen lung pe care îl controlezi, în loc să încerci alte adrese temporare.
Factorul viteză
Codurile OTP sunt sensibile la timp, așa că și partea de recepție contează. Tmailor preia mesajele primite prin serverele MX Google, astfel încât expeditorii le predau pe o cale de email folosită pe scară largă, iar reîncercările normale funcționează conform proiectării. Aceasta descrie mecanismul, nu o garanție de viteză; contextul se află în motivul pentru care Tmailor folosește serverele Google pentru emailurile primite. Nicio căsuță de e-mail nu poate primi un mesaj pe care expeditorul nu l-a trimis încă.
De ce eșuează codurile OTP
Când un OTP nu ajunge într-o căsuță de e-mail temporară, cauza se încadrează de obicei în una dintre cele trei categorii. Fiecare necesită un răspuns diferit, așa că ajută să știi cu care te confrunți înainte să încerci din nou. Dacă poșta ta temporară nu primește deloc e-mailuri, verifică mai întâi dacă lipsesc toate mesajele sau doar codul de la un singur site. Un singur cod lipsă indică de obicei expeditorul, politica sa privind adresele sau canalul de livrare; dacă nu sosește nimic de la mai mulți expeditori fără legătură între ei, problema este la căsuța de e-mail sau la serviciul de recepție.
Site-ul refuză adresele temporare
Unele servicii verifică înregistrările cu liste interne sau ale unor terți de domenii temporare. Pot respinge adresa la înregistrare cu o eroare sau pot accepta formularul și să nu trimită niciodată codul. În orice caz, tratează asta ca pe o decizie a site-ului și folosește pentru acel cont o adresă de e-mail pe termen lung pe care o controlezi. Ghidul nostru despre motivele pentru care site-urile web resping domeniile de unică explică modul în care funcționează această filtrare.
Codul este întârziat sau nu este trimis niciodată
Expeditorii pun mesajele la coadă și le limitează, iar unii fac verificări anti-abuz înainte de a trimite. Un server receptor poate amâna și prima încercare, o tehnică de control al spamului numită greylisting, astfel încât codul să ajungă doar după ce serverul de e-mail al expeditorului reîncearcă. Apăsarea repetată a butonului „retrimite” poate declanșa o perioadă de așteptare, iar un cod nou îl anulează adesea pe cel anterior. O întârziere scurtă este inofensivă într-o căsuță de e-mail care rămâne deschisă, dar poate depăși un numărătoare inversă de 10 minute.
Codul a ajuns în altă parte
Codul poate fi ajuns la o altă adresă decât cea pe care o urmărești, la adresa de e-mail deja înregistrată pentru un cont existent sau pe un cu totul alt canal, cum ar fi SMS sau o notificare în aplicație. Un cod poate ajunge și după ce o căsuță de e-mail cu durată limitată a trecut deja la o adresă nouă. Pentru o prezentare cauză cu cauză, cu note despre platforme, consultă ghidul despre 12 motive pentru care un email OTP nu ajunge.
Fiabilitatea OTP după tipul căsuței de e-mail
Dezvăluire: Tmailor publică acest blog, iar Tmailor este exemplul de căsuță de e-mail reutilizabilă din comparația de mai jos. Se aplică și limitele sale: este doar pentru recepție, mesajele rămân vizibile aproximativ 24 de ore după sosire, un Access Token pierdut pentru o adresă de oaspete nu poate fi recuperat, iar unele site-uri refuză complet domeniile temporare.
Nu toate serviciile de poștă temporară se comportă la fel în cazul verificării. Factorii decisivi sunt cât timp poți continua să citești căsuța de e-mail și dacă poți reveni mai târziu la aceeași adresă. Dacă vrei o căsuță de e-mail temporară rapidă, poarta de 10 lui Tmailor începe cu un numărătoare inversă de 10 minute, pe care îl poți prelungi până la 60 de minute rămase. Pentru o alegere clasată în funcție de nevoi, consultă prezentarea cel mai bun mail temporar pentru decompunerea OTP-urilor.
| Modelul căsuței de e-mail | Cât timp poți citi | Poți reveni mai târziu? | Potrivirea pentru OTP | Cel mai potrivit pentru |
|---|---|---|---|---|
| Căsuță de e-mail cu durată limitată (poștă de 10 minute) | Un numărătoare inversă, de obicei 10 minute; cea a Tmailor poate fi prelungită până la 60 de minute rămase | De obicei nu; pe Tmailor, o adresă recentă rămâne în Istoric pe același dispozitiv cât timp este încă disponibilă | Bună pentru coduri instantanee; riscantă dacă livrarea este întârziată | Citiri unice la care nu vei reveni niciodată |
| Căsuță de e-mail reutilizabilă (Tmailor) | Fiecare mesaj rămâne vizibil aproximativ 24 de ore după sosire | Da, pe orice dispozitiv, cu Access Token-ul salvat | Bun când site-ul acceptă adresa; acoperă întârzierile și codurile primite ulterior | Înregistrări de care s-ar putea să ai nevoie din nou, fluxuri în mai mulți pași |
| Inbox public partajat | Depinde de furnizor | Oricine cunoaște adresa o poate deschide | Adesea refuzat, iar codul este vizibil pentru ceilalți | Doar pentru teste de unică folosință cu miză redusă |
Cât timp rămân valabile codurile OTP
Serviciul care trimite stabilește expirarea, nu furnizorul tău de email. Codurile de autentificare și de înregistrare durează adesea doar câteva minute, în timp ce linkurile de verificare prin email și codurile de recuperare pot dura mai mult; de obicei, ecranul sau emailul indică durata. NIST cere ca autentificarea conformă în afara benzii să fie finalizată în 10 minute, dar această regulă acoperă pașii de autentificare care respectă standardul său, nu orice cod trimis prin email. Tratează numărătoarea inversă de pe ecran ca pe adevărata limită.
Durata de viață a codului și durata de viață a mesajului sunt ceasuri diferite. Pe Tmailor, un mesaj rămâne vizibil aproximativ 24 de ore după ce ajunge, în timp ce codul din interiorul lui poate expira în câteva minute. Ghidul nostru despre cât durează poșta temporară separă păstrarea mesajelor de reutilizarea adresei.
Listă de verificare când un OTP nu ajunge
Parcurge aceste verificări în ordine înainte de a presupune că poșta temporară este problema:
- Așteaptă să expire cronometrul, apoi retrimite o singură dată. Folosește doar cel mai recent cod care sosește.
- Confirmă adresa și canalul. Confirmă că adresa de pe ecranul de confirmare corespunde inboxului pe care îl urmărești și verifică dacă serviciul a trimis codul prin SMS, printr-o notificare în aplicație sau către un email mai vechi înregistrat.
- Ține inboxul deschis. Un inbox Tmailor este o singură listă, fără folder de spam, așa că nu există alt loc unde să cauți. Dacă momentul este incert, începe cu o adresă de email temporară reutilizabilă și salvează Access Token-ul.
- Respectă un refuz. Dacă site-ul respinge adresa sau nu trimite niciodată un cod către ea, folosește pentru acel cont un email pe termen lung pe care îl controlezi. Încercarea unei adrese după alta contravine politicii site-ului și pune contul în pericol.
Hubul de diagnostic menționat mai sus la „The Code Went Somewhere Else” acoperă fiecare cauză în detaliu, inclusiv Steam, Epic Games, Discord, Binance, Instagram și X.
Inbox temporizat vs. reutilizabil: care este mai potrivit pentru OTP
Folosește un inbox temporizat doar când ai nevoie de un cod imediat și nu vei păstra contul. Folosește o adresă reutilizabilă când serviciul poate trimite ulterior verificări, alerte de securitate sau mesaje de resetare a parolei. Salvează Access Token-ul în siguranță: oricine îl are poate deschide inboxul, iar suportul nu poate recupera un Access Token pierdut pentru o adresă de oaspete. Dacă creezi un cont Tmailor gratuit, adresele pe care le creezi cât timp ești autentificat sunt salvate în cont, iar tu le poți deschide din Created Emails fără token.
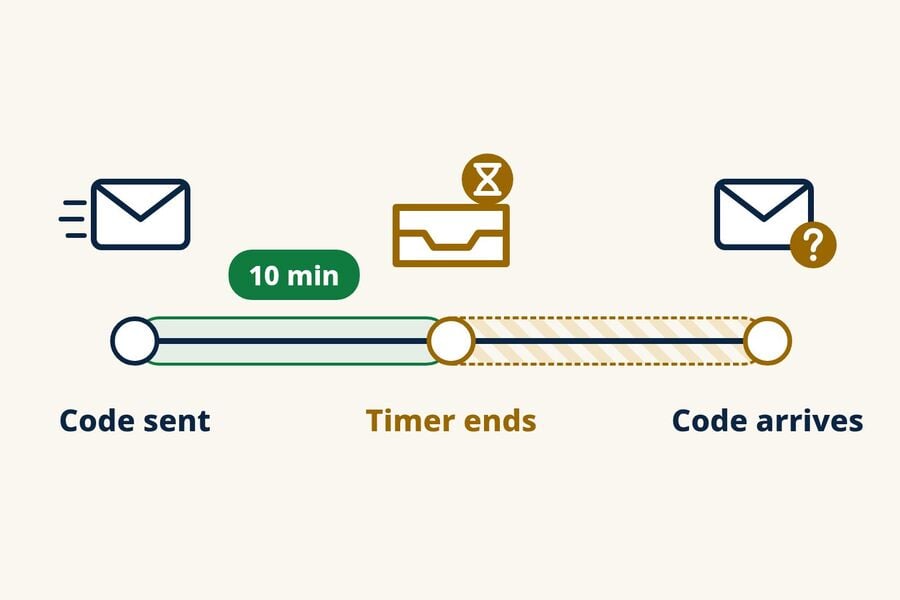
Pe Tmailor, ajungerea la finalul numărătoarei inverse comută pagina pe o adresă nouă; nu face ca adresa anterioară să dispară imediat. Adresa anterioară este salvată în History pe același dispozitiv și poate fi redeschisă cât timp este încă disponibilă, iar Access Token-ul ei îți permite să o redeschizi pe un alt dispozitiv. Mesajele care sosesc rămân vizibile aproximativ 24 de ore.
Pentru o comparație directă pe tema momentului, vezi corespondența temporară versus poșta de 10 minute pentru OPP. Compromisurile de securitate și confidențialitate dintre cele două modele sunt prezentate în ghidul inbox-urilor reutilizabile versus cele cu durată scurtă.
Verificare în mai mulți pași
Unele platforme trimit un email de confirmare, apoi un OTP separat, apoi un mesaj de configurare. Cu o numărătoare inversă scurtă, s-ar putea să prinzi primul mesaj și să ratezi un OTP care sosește câteva minute mai târziu. O adresă reutilizabilă primește mesaje noi atât timp cât o poți redeschide.
Reverificare și alerte de securitate
Platformele sociale și SaaS îți cer adesea o nouă verificare când te conectezi de pe un dispozitiv nou. Dacă adresa cu care te-ai înregistrat inițial nu mai este disponibilă, nu poți finaliza verificarea și poți pierde accesul. O adresă recuperabilă păstrează această rută disponibilă.
Plasa de siguranță pentru resetarea parolei
Un email de resetare a parolei ajunge la adresa cu care te-ai înregistrat. O adresă cu durată limitată poate fi deja dispărută. O adresă reutilizabilă, pe care o redeschizi cu access token-ul ei, poate primi în continuare un nou email de resetare, care rămâne vizibil aproximativ 24 de ore.
Regula simplă
Dacă răspunzi „poate” sau „da” la oricare dintre întrebări, folosește o adresă reutilizabilă: (1) Voi avea nevoie din nou de această adresă după următoarele câteva minute? (2) Voi vrea să păstrez acest cont? Pentru descărcări unice, previzualizări de newsletter și teste rapide de produs, o căsuță cu durată limitată este suficientă.
OTP pe platforme specifice
Livrarea emailurilor funcționează tehnic la fel peste tot, dar site-urile diferă prin faptul că acceptă sau nu adrese temporare și prin canalul pe care trimit codurile. Ghidul nostru despre înscrierile la rețele sociale acoperă aceste fluxuri, iar dacă o platformă îți respinge adresa, folosește pentru ea un email pe termen lung. Instrumentele AI adaugă propriile coduri de conectare; ghidul de înscriere și coduri de autentificare ChatGPT acoperă acest caz. Pentru a verifica din timp unde este probabil ca o adresă temporară să fie refuzată, vezi care site-uri acceptă poștă temporară.
Pentru ce să nu folosești OTP cu poștă temporară
Poșta temporară este concepută pentru înregistrări care țin de confidențialitate și pentru conturi cu miză mică, nu pentru ceva ce trebuie să poți recupera. Nu o folosi pentru servicii bancare, plăți, servicii guvernamentale, sănătate sau orice cont principal legat de identitatea ta. Chiar dacă un cod sosește, pierderea accesului la căsuța poștală poate bloca alertele, recuperarea și verificările ulterioare, iar aceste servicii pot respinge adresele temporare conform propriilor politici. Pentru o privire mai amplă asupra locului unde se potrivesc căsuțele temporare, vezi verificați dacă emailurile temporare sunt sigure. Aceasta este o limită de respectat, nu un obstacol de ocolit.
Testarea OTP pentru echipele QA și de dezvoltare
Echipele care își testează propriile fluxuri de înregistrare cu căsuțe temporare se lovesc de probleme OTP la scară largă: furtuni de retrimiteri, responsabilitate neclară pentru eșecuri și coduri care sosesc după ce pasul de test a trecut mai departe. Soluțiile sunt procedurale: testează cu mai multe adrese, limitează încercările de retrimitere și urmărește timpul până la primul OTP ca indicator, astfel încât regresiile să iasă la iveală. Un listă gata pregătită pentru riscurile OTP pentru echipe gata pregătit prezintă protocolul complet. Pentru rulări automate, API-ul Tmailor Temp Mail creează adrese doar pentru recepție, listează mesajele noi și extrage codul unic pe care îl găsește (în limita posibilităților), cu SDK-uri pentru Python, Node.js și PHP și un server MCP pentru agenții AI.
Întrebări frecvente
Poate poșta temporară să primească coduri SMS sau să-mi ofere un număr de telefon?
Nu. Poșta temporară primește doar emailuri, iar Tmailor nu oferă numere de telefon. Dacă un serviciu necesită SMS, folosește un număr pe care îl controlezi și pe care ai permisiunea să îl folosești sau alege să nu continui. Evită site-urile publice de recepție SMS, deoarece oricine poate citi codurile afișate.
De ce ajunge OTP-ul meu în emailul obișnuit, dar nu în poșta temporară?
Site-ul poate refuza sau poate sări în tăcere peste adresele temporare, dar sunt posibile și alte cauze: o greșeală de scriere în adresă, un cod trimis către emailul deja înregistrat sau o livrare mai lentă către acea căsuță. Verifică mai întâi adresa și canalul. Dacă site-ul nu trimite către adrese temporare, folosește emailul tău obișnuit pentru acel cont.
Este sigur să folosești poșta temporară pentru OTP?
Este sigur pentru înregistrări cu miză mică, unde nu ai nevoie de recuperare pe termen lung, cum ar fi forumuri, newslettere, descărcări ocazionale și teste rapide de produs. Nu este potrivit pentru servicii bancare, guvernamentale, de sănătate sau pentru orice cont legat de identitatea ta, pentru că ai nevoie de o căsuță poștală pe care o vei controla ani de zile pentru a recupera acele conturi.
Pot folosi OTP cu poștă temporară pentru servicii bancare sau financiare?
Nu. Nu folosi poșta temporară pentru conturi bancare sau financiare. Chiar dacă un cod sosește, pierderea accesului la căsuța poștală poate bloca alertele, recuperarea sau verificările ulterioare, iar serviciul poate respinge adresele temporare conform politicilor sale.
Cât timp rămâne de obicei valabil un cod OTP?
Depinde de serviciu și de acțiune. Tratați codurile de autentificare și de înregistrare ca pe o fereastră de câteva minute, cu excepția cazului în care ecranul afișează un cronometru; linkurile de verificare prin email și codurile de recuperare pot dura mai mult. Serviciul care trimite codul stabilește expirarea, nu furnizorul tău de email.
Ce ar trebui să fac dacă OTP-ul ajunge după ce expiră inboxul meu de 10 minute?
Pe Tmailor, la finalul numărătorii inverse pagina trece la o adresă nouă, dar adresa anterioară rămâne în Istoric pe același dispozitiv cât timp este încă disponibilă. Poți, de asemenea, să adaugi timp înainte de sfârșitul numărătorii inverse, până la 60 de minute rămase. Dacă s-ar putea să ai nevoie de adresă mai târziu sau pe alt dispozitiv, salvează-i Access Token-ul sau păstrează adresa într-un cont Tmailor gratuit; un Access Token pierdut pentru o adresă de oaspete nu poate fi recuperat.
Ajută să apeși pe „retrimite codul” dacă primul OTP nu a sosit?
Uneori, dar doar o dată și doar după ce se termină cronometrul de pe ecran. Apăsările suplimentare pot declanșa o perioadă de așteptare, iar fiecare cerere nouă poate anula codul anterior. Dacă site-ul refuză adresele temporare, retrimiterea nu va schimba acest lucru; folosește un email pe termen lung pentru acel cont.
Există vreo modalitate de a ști dinainte dacă o platformă blochează poșta temporară?
Uneori. O eroare explicită la înregistrare, cum ar fi „email temporar nepermis”, sau paginile de ajutor ale site-ului îți pot spune răspunsul. Nu există o listă universală de compatibilitate, iar unele site-uri acceptă formularul, dar nu trimit niciodată codul, așa că un director de site-uri cunoscute pentru blocarea poștei temporare este un ajutor de planificare, nu o garanție.
Pot primi coduri OTP într-o aplicație mobilă de poștă temporară?
Da. Aplicațiile Android și iOS ale Tmailor, precum și botul Telegram, primesc email la fel ca versiunea web. Dacă codul ajunge la adresă, apare în inboxul mobil. Pentru a deschide aceeași adresă pe un alt dispozitiv, folosește Access Token-ul ei.
Care poștă temporară este cea mai de încredere pentru OTP?
Pentru site-urile care acceptă email temporar, cea mai de încredere alegere este un inbox care rămâne deschis suficient de mult pentru un cod întârziat și pe care îl poți redeschide ulterior, cum ar fi o adresă reutilizabilă cu un Access Token salvat. Niciun furnizor de poștă temporară nu poate face un site să accepte o adresă pe care o refuză.
Concluzia
Folosește poșta temporară pentru OTP doar acolo unde se potrivește: înregistrări cu miză mică ce trimit coduri prin email și acceptă adrese temporare. Ține inboxul deschis, retrimite o dată și salvează Access Token-ul dacă s-ar putea să ai nevoie din nou de adresă. Dacă un site refuză adresa sau cere SMS, folosește un email sau un număr de telefon pe care îl controlezi și protejează conturile importante cu o aplicație de autentificare sau o cheie de acces. Pentru înregistrările de zi cu zi, poți crea un mail temporar gratuit și să lași fila deschisă în timp ce aștepți.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.