 Tmailor
O que fazer se seu endereço de e-mail foi exposto em uma violação de dados
Um alerta de violação, por si só, não significa que alguém entrou na sua conta de e-mail. Veja como confirmar o alerta, descobrir o que vazou junto com seu endereço e seguir apenas os passos que correspondem a ele.
Acesso rápido
O que fazer se seu e-mail estiver em uma violação de dados
O fato de seu endereço de e-mail aparecer em uma violação de dados não significa, por si só, que alguém entrou na sua conta de e-mail. Primeiro, verifique o alerta pelo site oficial da empresa e descubra o que mais foi exposto. Se uma senha vazou, troque-a em todos os lugares onde a usou e ative uma proteção de login mais forte. Se dados de cartão, banco ou Previdência Social vazaram, siga as etapas correspondentes do banco, da agência de crédito ou do IdentityTheft.gov.
- Apenas o endereço de e-mail: espere mais spam e phishing direcionados a você. Isso não é prova de que alguém acessou sua caixa de entrada.
- Senha exposta ou sinalizada como comprometida: troque-a na conta afetada e em todas as outras contas em que você usou a mesma senha.
- Sinais de invasão de conta (logins desconhecidos, dados de recuperação alterados, regras de encaminhamento que você não criou, mensagens que você não enviou): use o processo de recuperação de conta invadida do seu provedor de e-mail.
- Dados de cartão, banco, Previdência Social ou identidade expostos: siga as etapas específicas para esses dados, e não uma lista genérica sobre e-mail.
Como saber se seu e-mail esteve em uma violação de dados
Confirme o aviso pelo site ou aplicativo oficial da empresa afetada e depois consulte um serviço confiável de verificação de violações e seus alertas de senhas salvas. Nenhuma consulta isolada contém todas as violações, então leia também o aviso de incidente da empresa para saber quais dados foram expostos junto com seu endereço.
Verifique o aviso sem usar os links dele
Avisos de violação são um disfarce favorito para phishing, então não clique em links nem ligue para números de telefone da mensagem. O Centro Nacional de Segurança Cibernética (NCSC) do Reino Unido recomenda entrar em contato com a organização pelo site ou aplicativo oficial. Digite o endereço você mesmo ou abra o aplicativo que você já usa e procure a página de incidentes ou o artigo de suporte da empresa.
Procure a descrição do incidente feita pela empresa e as categorias de dados que ela afirma terem sido afetadas, como endereços de e-mail, senhas, números de telefone ou dados de pagamento. Se o aviso for vago, pergunte à equipe de suporte da empresa, por um canal oficial, quais dados seus estavam envolvidos.
Consulte o Have I Been Pwned e seus alertas de senhas salvas
O Have I Been Pwned é um serviço gratuito de verificação de violações mantido pelo pesquisador de segurança Troy Hunt. Você digita um endereço de e-mail e ele lista as violações conhecidas em seu banco de dados que incluem esse endereço. O FAQ do serviço diz que as buscas por e-mail não são registradas e oferece um alerta gratuito de "Notifique-me" enviado apenas para o endereço monitorado.
Um resultado limpo não prova que seu endereço nunca vazou. O Have I Been Pwned só consegue relatar violações que indexou, e alguns conjuntos de dados são tratados de forma diferente ou nunca se tornam públicos.
Suas ferramentas de senhas salvas também podem sinalizar senhas expostas. O Gerenciador de Senhas do Google tem uma Verificação de Senhas que informa senhas salvas como expostas, reutilizadas ou fracas. No iPhone, a seção Segurança do app Senhas identifica senhas fracas ou comprometidas, incluindo senhas detectadas em vazamentos de dados conhecidos. Alguns outros gerenciadores de senhas oferecem monitoramento semelhante. O Google recomenda abrir a Verificação de Senhas diretamente para confirmar um alerta, em vez de seguir um link na notificação, o que é um bom hábito para qualquer aviso de segurança.
O que vazou determina o que você deve fazer
Adapte sua resposta aos dados que foram expostos. Um endereço de e-mail vazado aumenta principalmente seu risco de phishing, uma senha vazada exige novas senhas, e dados financeiros ou de Previdência Social vazados exigem medidas junto ao banco e à agência de crédito.
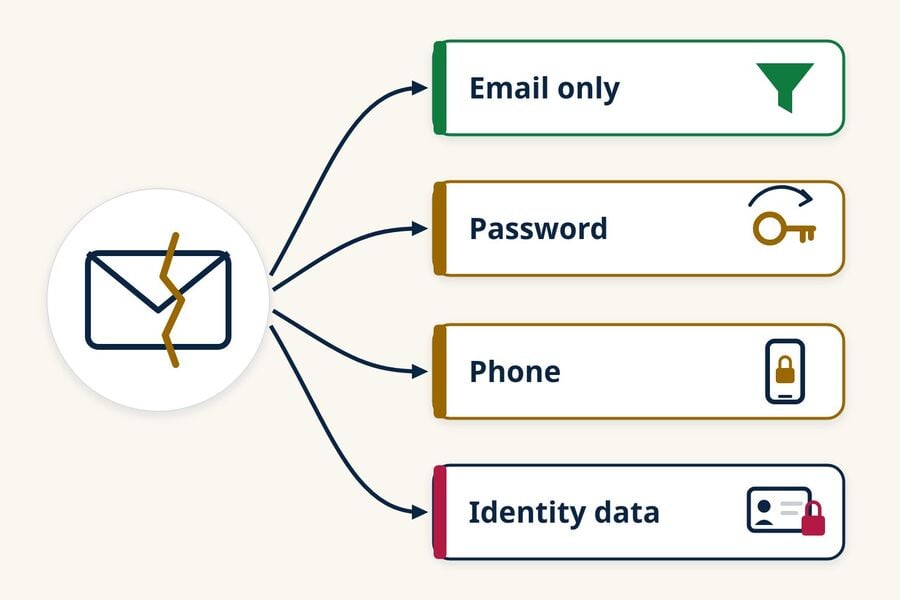
| Exposto junto com seu e-mail | Principal risco | O que fazer |
|---|---|---|
| Apenas o endereço de e-mail | Mais tentativas de spam, phishing e falsificação de identidade | Denuncie o phishing, desconfie de mensagens com tema de violação e mantenha suas senhas exclusivas |
| Senha ou hash de senha | Alguém entrando nessa conta, ou em outras contas em que você a reutilizou | Altere a senha em todos os lugares em que a usou e adicione uma passkey ou MFA |
| Número de telefone, endereço residencial ou data de nascimento | Phishing mais personalizado e tentativas de se passar por você junto a equipes de suporte ou à sua operadora | Fique atento a ligações e mensagens de texto e considere adicionar um PIN à sua conta da operadora de celular |
| Dados de cartão, banco, Previdência Social ou documentos de identidade | Cobranças fraudulentas ou novas contas abertas em seu nome | Entre em contato com seu banco ou emissor do cartão, considere um bloqueio de crédito e siga as orientações do IdentityTheft.gov |
Um número de telefone, endereço ou data de nascimento não significa que um SIM swap esteja a caminho. Esses dados, porém, facilitam a engenharia social, e a Comissão Federal de Comércio (FTC) observa que definir um PIN ou senha na sua conta de celular pode ajudar a bloquear alterações não autorizadas.
Se a empresa disser que hashes de senha foram expostos
Muitas empresas armazenam senhas como hashes, e não como texto legível. Se um aviso de violação disser que hashes de senha foram obtidos, siga as instruções de redefinição da empresa e substitua essa senha em todos os lugares em que a reutilizou. O hashing pode reduzir a chance de uma senha ser recuperada, mas a proteção depende do método de hashing, da configuração dele e da força da sua senha. Não presuma que uma senha com hash seja imediatamente legível nem permanentemente segura.
Se o alerta mencionar um log de stealer ou malware
Alguns alertas de violação vêm de "stealer logs", que são credenciais coletadas por malware em um dispositivo infectado, e não copiadas do banco de dados de uma empresa. Se um alerta disser isso especificamente, atualize e faça uma varredura no dispositivo afetado com um software de segurança confiável e, em seguida, altere senhas sensíveis a partir de um dispositivo que você sabe estar limpo. Uma violação comum de empresa não significa, por si só, que seu celular ou computador tenha malware.
Se uma senha foi exposta ou reutilizada
Aja prontamente quando uma senha for exposta, pois alguém pode tentar essa combinação de e-mail e senha na conta violada ou em outros sites. Altere-a na conta afetada e depois substitua-a em qualquer outro lugar em que ainda a use.
Altere-a na conta afetada
Entre digitando você mesmo o endereço do site, e não por meio de um link em um e-mail, e defina uma nova senha longa e única. O IdentityTheft.gov também sugere alterar seu nome de usuário, se o site permitir. Se você não conseguir entrar, entre em contato com a empresa e pergunte como recuperar ou encerrar a conta.
Enquanto estiver conectado, verifique se há alterações que você não fez, especialmente em sites de compras ou financeiros. Confira o endereço de entrega, os cartões salvos, as contas vinculadas e os pedidos ou transações recentes.
Substitua-a em todos os lugares em que a reutilizou
Qualquer outra conta que ainda use a senha vazada está em risco, mesmo que esse serviço não tenha sido violado. Altere essas senhas em seguida, começando pelas contas que podem dar acesso a outros serviços ou expor dinheiro ou informações sensíveis:
- Suas contas de e-mail, já que os links de redefinição de senha de quase tudo o mais vão para lá
- Contas bancárias, de pagamento e de investimento
- Sites de compras que armazenam um cartão
- Redes sociais, armazenamento em nuvem e contas de operadoras de telefonia
Se a senha do seu e-mail principal não foi reutilizada, não foi sinalizada e não mostra nenhuma atividade incomum, ela não precisa ser a primeira a ser alterada. Altere-a quando ela for compartilhada com o site violado ou aparecer em um alerta de violação próprio.
Um gerenciador de senhas torna isso prático ao criar e armazenar uma senha diferente para cada conta. Alguns gerenciadores de senhas também podem sinalizar senhas salvas que foram reutilizadas ou que se sabe estarem expostas. Um gerenciador de senhas não pode impedir que uma empresa seja violada, mas senhas únicas impedem que uma senha vazada dê acesso a outras contas.
Passe a usar uma passkey ou adicione uma proteção de login mais forte
Onde um site oferece suporte a passkeys, considere usar uma em vez de uma senha. Caso contrário, use uma senha única e ative a autenticação multifator (MFA). Para contas importantes, um aplicativo autenticador ou uma chave de segurança é a escolha mais forte. Os códigos por mensagem de texto ainda acrescentam proteção, mas a FTC alerta que podem não impedir um SIM swap.
Antes de remover um método antigo de login, confirme que seu endereço de e-mail de recuperação, número de telefone de recuperação, códigos de backup e dispositivos confiáveis são controlados por você. Não desative a verificação por mensagem de texto até que outro método esteja configurado e funcionando, ou você pode perder o acesso à própria conta.
Se houver sinais de que alguém acessou sua conta de e-mail
Uma violação envolvendo outra empresa não significa necessariamente que alguém acessou sua caixa de entrada. As etapas abaixo se aplicam apenas se você observar sinais de que sua conta de e-mail foi tomada, como:
- Você não consegue entrar, ou sua senha ou nome de usuário mudou sem que você tenha feito nada
- Alertas de login de dispositivos ou locais que você não reconhece
- Endereços de e-mail ou números de telefone de recuperação que você não adicionou
- Mensagens enviadas que você não escreveu, ou amigos relatando e-mails estranhos enviados por você
Recupere a conta pelo seu provedor
Use a página oficial de recuperação de conta do seu provedor, acessada digitando o endereço ou abrindo o aplicativo. Assim que conseguir entrar novamente, altere a senha, encerre todas as outras sessões e dispositivos e ative a MFA se ela estiver desativada. A FTC também sugere atualizar seu software de segurança e executar uma verificação.
Verifique dispositivos, dados de recuperação, regras de encaminhamento e aplicativos conectados
Um invasor pode alterar configurações que mantêm o acesso ou enviar cópias das suas mensagens depois que você redefine a senha. As orientações do Google para contas comprometidas indicam as verificações abaixo; use as configurações de segurança e de e-mail equivalentes oferecidas pelo seu próprio provedor.
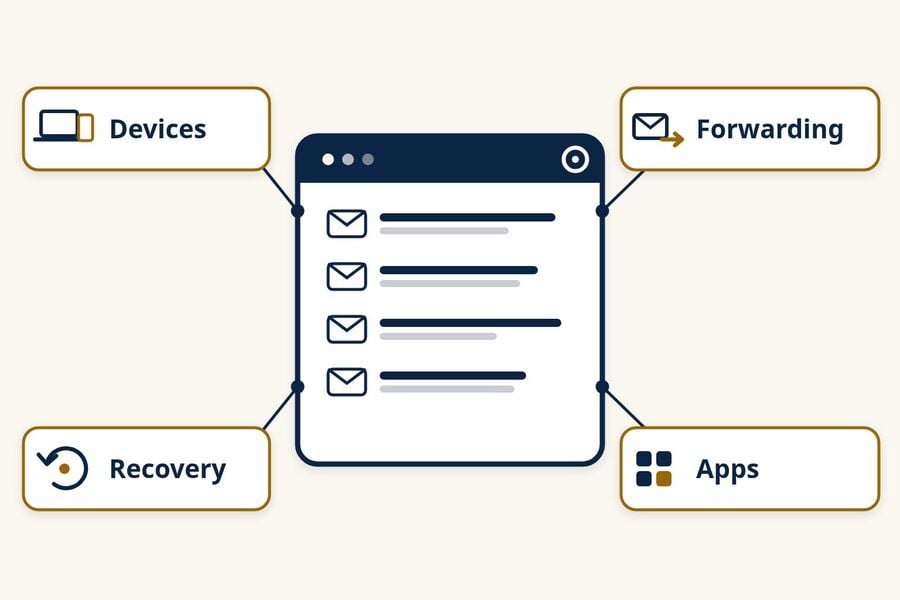
- Dispositivos e sessões: revise a atividade de segurança recente e remova qualquer dispositivo que você não reconheça.
- Dados de recuperação: corrija qualquer endereço de e-mail de recuperação, número de telefone ou nome de conta que você não tenha definido.
- Encaminhamento, filtros e delegados: exclua regras de encaminhamento, filtros e delegados de e-mail que você não criou. Verifique suas pastas de enviados e de excluídos em busca de mensagens que outra pessoa enviou ou leu.
- Aplicativos conectados: remova aplicativos de terceiros com acesso à sua conta que você não reconheça ou que não use mais.
Avise seus contatos se mensagens foram enviadas
Se alguém enviou e-mails da sua conta, avise seus contatos para que não cliquem em links nem atendam a pedidos de dinheiro que pareçam vir de você.
Se dados de cartão, banco ou Seguro Social foram expostos
Dados financeiros e de identidade exigem medidas que uma nova senha não cobre. As etapas desta seção seguem as orientações do IdentityTheft.gov da FTC e são específicas para os Estados Unidos. Em outros países, procure as autoridades nacionais de crimes cibernéticos, proteção de dados e informação de crédito do seu país, além do seu banco.
Cartão de crédito ou débito
Entre em contato com o emissor do seu cartão usando o número no verso do cartão ou no seu extrato, e não um número de uma mensagem sobre o vazamento. Peça o cancelamento do cartão e a emissão de um novo. Revise as transações recentes, reporte as que você não reconhece e atualize os pagamentos automáticos com o novo número do cartão.
Conta bancária ou de investimento
Informe seu banco ou corretora sobre o que aconteceu, usando dados de contato que você já sabe serem reais. O IdentityTheft.gov sugere encerrar a conta e abrir uma nova, mas siga as instruções específicas da sua instituição. Depois, revise as transações regularmente e atualize quaisquer pagamentos automáticos.
Número do Seguro Social
Um número do Seguro Social exposto pode ser usado para abrir crédito, declarar impostos ou conseguir um emprego em seu nome. Estas são as principais medidas de proteção:
- Congele seu crédito na Equifax, Experian e TransUnion. Você precisa entrar em contato com cada agência separadamente. O congelamento é gratuito, dura até você suspendê-lo e não afeta sua pontuação de crédito. Qualquer pessoa pode fazer um a qualquer momento, mas ele é mais importante quando seu número do Seguro Social ou outros dados de identidade vazam. Ele bloqueia novas contas de crédito; não impede o uso indevido de cartões ou contas existentes.
- Considere um alerta de fraude. Um alerta inicial é gratuito, dura um ano e precisa de apenas uma ligação: o órgão que você contatar deve informar os outros dois.
- Confira seus relatórios de crédito no AnnualCreditReport.com, onde você pode ver gratuitamente, toda semana, os relatórios dos três bureaus online.
- Aceite o monitoramento gratuito de crédito se a empresa afetada pela violação oferecer. O monitoramento alerta sobre atividades nos seus relatórios; ele não bloqueia fraudes como um congelamento pode fazer.
- Obtenha um PIN de Proteção de Identidade do IRS. Ele ajuda a impedir que outra pessoa use seu número de Seguro Social para enviar uma declaração de imposto federal fraudulenta, e um novo IP PIN é gerado a cada ano.
- Revise seu histórico de trabalho em uma conta do my Social Security para verificar se alguém usou seu número para conseguir um emprego.
Se você encontrar contas, dívidas ou declarações fiscais que não reconhece, denuncie no IdentityTheft.gov. O site cria um plano pessoal de recuperação com base no que aconteceu.
Informações de uma criança
Se o número do Seguro Social da criança ou outros dados de identidade dela foram expostos, um dos pais ou responsável pode solicitar um congelamento de crédito gratuito para a criança em cada bureau. Cada bureau tem seu próprio processo para menores, e ele é diferente do congelamento para adultos.
Carteira de motorista, passaporte ou informações do plano de saúde
Se informações da carteira de motorista foram expostas, entre em contato com o órgão de trânsito do seu estado e pergunte se ele pode sinalizar o número ou emitir uma segunda via. Se apenas o número do seu passaporte americano foi exposto, o Departamento de Estado afirmou que não recomenda registrar o passaporte como perdido ou roubado; faça isso apenas se o livreto ou cartão físico do passaporte realmente tiver sido perdido ou roubado, porque o registro o cancela. Se informações do Medicare, do Medicaid ou do plano de saúde foram expostas, entre em contato com o programa ou a operadora por meio de um número que você sabe ser verdadeiro e revise suas cobranças e as declarações de Explicação de Benefícios em busca de atendimentos que você não recebeu. Se alguma dessas informações for usada indevidamente, denuncie no IdentityTheft.gov.
Fique atento a phishing com tema de violação
Golpistas usam violações reais como isca, e essas mensagens podem chegar muito tempo depois de a violação virar notícia. Os temas comuns incluem uma "atualização de segurança" que pede que você faça login, uma oferta de compensação, uma redefinição de senha urgente e um aviso de que seus dados estão à venda na dark web. O conselho da FTC para esse último caso vale para todos eles: não clique em nenhum link nem use nenhum número de telefone da mensagem. Acesse diretamente o site ou aplicativo da empresa.
Desconfie de códigos de verificação ou e-mails de redefinição de senha que você não solicitou. Eles podem significar que alguém digitou seu endereço em um formulário de login ou de recuperação, mas não provam que a pessoa sabe sua senha. Não compartilhe o código nem aprove o pedido. Revise a atividade de segurança recente da conta e mude a senha se ela for reutilizada, estiver sinalizada como comprometida ou vier acompanhada de sinais de acesso não autorizado.
Denuncie o phishing com o botão de denúncia do seu aplicativo de e-mail para que os filtros dele melhorem. Nos EUA, denuncie golpes e fraudes no ReportFraud.ftc.gov e use o IdentityTheft.gov se alguém realmente tiver usado suas informações.
Se a conta pertence ao seu trabalho ou à sua escola
Se o endereço ou a conta afetada for gerenciado por um empregador ou uma escola, entre em contato com a equipe de TI ou de segurança por meio de um canal aprovado e siga as instruções dela antes de alterar configurações gerenciadas pela organização. Compartilhe o aviso apenas com a equipe autorizada ou com o endereço de denúncia, e não com um grupo amplo de colegas de trabalho ou de classe.
Reduza a exposição antes da próxima violação
Você não pode impedir que todas as empresas sofram violações, mas pode limitar o quanto uma violação revela e até onde ela se espalha. Senhas exclusivas armazenadas em um gerenciador de senhas impedem que um vazamento dê acesso a outras contas. A Microsoft também sugere manter endereços de e-mail separados, como um para amigos e familiares e outro para contas online.
Para cadastros de baixo risco, como newsletters, cupons e downloads únicos, um endereço separado mantém sua caixa de entrada principal fora de mais uma lista de clientes. Um alias permanente serve para contas que você quer manter, enquanto um endereço de e-mail temporário serve para cadastros pontuais; nossa comparação de apelidos de e-mail temporário e e-mail explica as vantagens e desvantagens.
O e-mail temporário não conserta uma violação que já aconteceu e não é indicado para bancos, trabalho, saúde, recuperação de conta ou qualquer conta que você precise manter. O Tmailor é somente de recebimento, não aceita anexos e apaga as mensagens cerca de 24 horas após a chegada. Alguns sites também bloqueiam endereços descartáveis.
Este guia explica o que fazer depois de uma violação. Se você quiser reduzir sua exposição antes da próxima, leia como o correio temporário limita o que uma violação de dados pode expor.
Perguntas Frequentes
O que significa se meu endereço de e-mail foi encontrado em uma violação de dados?
Significa que seu endereço de e-mail aparece em dados associados a uma violação divulgada ou a outro conjunto de dados exposto. Isso não significa, por si só, que sua conta de e-mail foi invadida. Revise o resultado da consulta ou o aviso da empresa para ver o que mais foi exposto, como senha, número de telefone ou dados de pagamento.
Preciso mudar a senha do meu e-mail se apenas o meu endereço vazou?
Não necessariamente. Se a sua senha de e-mail for única, não tiver feito parte da violação e a sua conta não apresentar atividade incomum, um vazamento apenas do endereço não exige uma nova senha. Mude-a se você a tiver reutilizado em algum lugar, se uma ferramenta de senhas a sinalizar ou se você notar sinais de invasão da conta.
Alguém pode invadir meu e-mail apenas com o meu endereço de e-mail?
Um endereço de e-mail sozinho não dá a ninguém acesso à sua conta. Os riscos vêm do que os atacantes fazem com ele: enviar mensagens de phishing, tentar senhas vazadas em outras violações ou se passar por você junto a equipes de suporte. Uma senha única somada a MFA ou a uma chave de acesso torna essas tentativas muito menos propensas a ter sucesso.
Devo mudar ou excluir meu endereço de e-mail após uma violação?
Geralmente não. Seu endereço já é conhecido por muitos serviços e contatos, e substituí-lo dá muito trabalho para pouco ganho de segurança. Proteger a conta com uma senha única e MFA a mantém mais segura. Um novo endereço pode fazer sentido se o spam ou o phishing no antigo se tornarem incontroláveis.
O Have I Been Pwned é seguro de usar?
O Have I Been Pwned é um serviço gratuito e de longa data do pesquisador de segurança Troy Hunt, e suas perguntas frequentes dizem que as buscas por e-mail não são registradas. A busca de violações pede apenas um endereço de e-mail, não uma senha. Como em qualquer site, digite o endereço você mesmo em vez de seguir um link em uma mensagem inesperada.
E se a violação ou a senha vazada tiver vários anos?
Dados antigos de violações podem continuar circulando, então substitua a senha em qualquer lugar onde ela ainda esteja em uso. Se você já a mudou em todos os lugares há muito tempo, verifique quais outros dados a violação incluiu e se alguma conta apresenta uso indevido. Um vazamento apenas de endereço exige principalmente atenção ao phishing, enquanto dados financeiros, do INSS ou de identidade expostos ainda podem exigir as medidas de proteção correspondentes.
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.