Tmailor
Como o e-mail temporário ajuda a proteger sua identidade contra grandes vazamentos de dados
Toda violação de dados começa com um banco de dados cheio de endereços de e-mail — e, se o seu estiver nele, você se torna alvo de ataques de credential stuffing, campanhas de phishing e roubo de identidade. Quanto mais serviços tiverem seu e-mail real, maiores serão as chances de pelo menos um deles ser comprometido. O e-mail temporário reduz essa superfície de ataque. Este guia explica como funcionam os vazamentos de dados, por que seu endereço de e-mail é a informação mais valiosa que eles expõem e como usar endereços de e-mail descartáveis em cadastros de baixa confiança mantém sua identidade real fora dos bancos de dados que acabam em marketplaces da dark web.
Acesso rápido
TL;DR / Principais conclusões
- As violações estão aumentando em complexidade; credenciais roubadas continuam sendo um dos principais vetores de acesso inicial, enquanto ransomware aparece em quase metade das violações. O e-mail temporário reduz o "raio de explosão" quando sites vazam dados.
- A IBM estima o custo médio global de uma violação em 2025 em cerca de US$ 4,44 milhões — uma prova de que é importante minimizar o impacto de um e-mail vazado.
- Usar endereços únicos e de finalidade específica para cadastros impede a correlação em massa da sua identidade real entre bancos de dados vazados e reduz o risco de preenchimento de credenciais. Have I Been Pwned já rastreia mais de 17,7 bilhões de contas comprometidas — presuma que vazamentos acontecerão.
- Máscaras e aliases de e-mail já são recomendações comuns para privacidade; eles também podem remover rastreadores. O e-mail temporário é a opção mais rápida e simples, sendo excelente para sites de baixa confiança, períodos de teste e cupons.
- Não use e-mail temporário para contas críticas (bancos, folha de pagamento, governo). Nas demais situações, combine-o com um gerenciador de senhas e MFA.
Contexto e antecedentes: por que o e-mail é o elo central de uma violação
Se os invasores conseguem reutilizar a mesma identidade (seu e-mail principal) em dezenas de serviços afetados por vazamentos, podem vincular contas, direcionar phishing convincente a você e tentar o preenchimento de credenciais em larga escala. No Relatório de Investigações de Violações de Dados da Verizon de 2025, o abuso de credenciais é o vetor de acesso inicial mais comum pelo segundo ano consecutivo; ransomware aparece em 44% das violações, contra 32% no ano anterior; o fator humano está envolvido em cerca de 60% das violações; e o envolvimento de terceiros dobrou de 15% para 30% — o que significa que seus dados podem vazar mesmo quando a violação não é "sua".
Os custos financeiros não são teóricos. A IBM estima o custo médio global de uma violação em US$ 4,44 milhões em 2025 (mais alto em algumas regiões, como US$ 10,22 milhões nos Estados Unidos). Para um indivíduo, o "custo" é a tomada de identidade, a enxurrada de mensagens na caixa de entrada, phishing, perda de tempo e redefinições forçadas de senha.
Enquanto isso, a superfície de ataque continua crescendo. Have I Been Pwned (HIBP) rastreia mais de 17,7 bilhões de contas comprometidas — um número que continua aumentando com vazamentos de logs de stealers e exposições em massa de sites.
Em resumo: Seu e-mail principal é um único ponto de falha. Reduza a exposição dele em todos os lugares que puder.
Como o e-mail temporário reduz seu "raio de explosão" pessoal
Pense no correio temporário como um token de identidade sacrificial: um endereço único e de baixo valor que você fornece a sites que não precisam da sua identidade real. Se esse site sofrer um vazamento, os danos ficarão em grande parte contidos.
O que o e-mail temporário ajuda a mitigar:
- Risco de correlação. Atacantes e corretores de dados não conseguem vincular facilmente sua identidade real entre diferentes vazamentos se cada site vir um endereço diferente. As principais orientações atuais de privacidade recomendam e-mails mascarados ou descartáveis para cadastros em sites de baixa confiança.
- Consequências do preenchimento automático de credenciais. Muitos usuários reutilizam os mesmos endereços de e-mail (e, às vezes, senhas). Endereços descartáveis quebram esse padrão. Mesmo que uma senha seja reutilizada (não faça isso!), o endereço não corresponderá às suas contas importantes. O DBIR da Verizon observa como a exposição de credenciais alimenta comprometimentos mais amplos e ransomware.
- Vazamento por rastreadores. E-mails de marketing frequentemente contêm pixels de rastreamento que revelam quando e onde você abriu uma mensagem. Alguns sistemas de alias removem rastreadores; endereços temporários também permitem interromper o vínculo com um clique — basta parar de receber mensagens e você terá efetivamente optado por não participar.
- Contenção de spam. Você não quer que uma lista fique vinculada à sua caixa de entrada principal depois que for vendida ou sofrer um vazamento. Um endereço temporário pode ser desativado sem qualquer impacto nas suas contas reais.
Mas é importante deixar claro o limite. O e-mail temporário só oculta o endereço de e-mail que você fornece a um site. Ele não faz nada pelos outros dados incluídos no mesmo vazamento — seu número de telefone, dados de pagamento, endereço de entrega, nome de usuário escolhido, endereço IP ou qualquer outra coisa que você tenha digitado no formulário. Ele reduz uma coluna da tabela vazada, não a linha inteira.
E-mail temporário versus outras estratégias de e-mail (quando usar cada uma)
| Estratégia | Exposição a vazamentos | Privacidade em relação aos profissionais de marketing | Confiabilidade para contas | Melhores casos de uso |
|---|---|---|---|---|
| E-mail principal | Mais alta (um único ID em toda parte) | Fraca (correlação fácil) | Mais alta | Serviços bancários, folha de pagamento, governo, questões jurídicas |
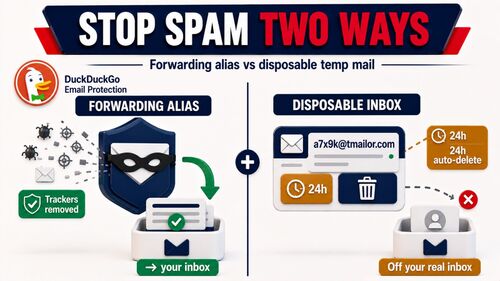
| Alias/máscara (encaminhamento) | Baixa (único por site) | Forte (protege o endereço; alguns removem rastreadores) | Alta (pode responder e encaminhar) | Varejo, newsletters, aplicativos, testes |
| E-mail temporário (caixa de entrada descartável) | Menor exposição e descarte mais fácil | Adequado para sites de baixa confiança | Varia conforme o serviço; não é indicado para logins críticos | Brindes, downloads, bloqueios por cupons, verificações únicas |
| Truque do "+tag" (gmail+tag@) | Medium (ainda revela o e-mail base) | Médio | Alto | Filtragem leve; não é uma medida de privacidade |
Apelidos e máscaras são ferramentas de privacidade bem documentadas; o e-mail temporário é a opção mais rápida e descartável quando você não quer que seu endereço real fique exposto.
Um modelo prático: quando usar e-mail temporário versus seu endereço real
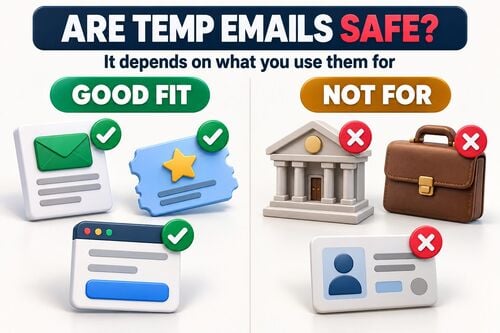
- Use seu e-mail real apenas onde a verificação de identidade for crítica (bancos, impostos, folha de pagamento, portais de saúde).
- Use um alias/máscara para as contas que você vai manter (compras, serviços públicos, assinaturas).
- Use o e-mail temporário para todo o resto: downloads de curto prazo, conteúdo bloqueado, códigos únicos para serviços de baixo risco, inscrições beta, testes em fóruns, cupons promocionais. Se vazar, descarte-o e siga em frente.
Por que um serviço de e-mail temporário pode ser mais seguro (quando usado corretamente)
Usado para cadastros de baixa confiança em vez de contas essenciais, um serviço de e-mail temporário acrescenta resiliência por design:
- Desvinculação e descartabilidade. Cada site vê um endereço diferente. Se um banco de dados for violado, os invasores não terão automaticamente o e-mail que você usa para seu banco, folha de pagamento ou contas de longo prazo, portanto o vazamento fica contido em um endereço descartável.
- Exposição de curta duração. No tmailor.com, as mensagens permanecem visíveis por cerca de 24 horas após a chegada, para que um e-mail antigo de verificação não fique em uma caixa de entrada de longa duração, esperando ser extraído mais tarde.
- Limites integrados que funcionam nos dois sentidos. A caixa de entrada é apenas para recebimento, e os anexos recebidos são removidos, portanto um arquivo malicioso nem sequer pode chegar até você por meio dela — e um arquivo legítimo também não, esse é o custo.
Nota: O e-mail temporário é não uma solução mágica. Ele não criptografa mensagens, não protege nenhum número de telefone, dado de pagamento ou nome de usuário que você forneça a um site e não deve ser usado quando você precisa de recuperação de conta duradoura ou de uma identidade de alta garantia. Combine-o com um gerenciador de senhas e MFA.
Panorama do caso: o que os dados de violações de 2025 significam para as pessoas
- O abuso de credenciais ainda reina. Usar um único e-mail em toda a internet amplia o risco de reutilização. Endereços de e-mail temporários + senhas exclusivas isolam as falhas.
- O ransomware prospera com credenciais expostas. No DBIR de 2025, 54% das vítimas de ransomware apareceram em dumps de credenciais obtidas por infostealers, e 40% dessas credenciais expostas continham um endereço de e-mail corporativo — uma ligação direta entre uma identidade de e-mail vazada e um incidente muito maior.
- A escala dos vazamentos é enorme. Com mais de 17,7 bilhões de contas já presentes em bases públicas de violações, presuma que qualquer e-mail exposto possa acabar vazando; estruture sua segurança pessoal com base nessa premissa.
Passo a passo: crie um fluxo de cadastro resistente a violações (com e-mail temporário)
Etapa 1: classifique o site.
É um banco ou serviço público (e-mail real), uma conta de longo prazo (alias/máscara) ou uma barreira pontual de baixa confiança (e-mail temporário)? Decida antes de se cadastrar.
Etapa 2: crie um ponto de entrada de e-mail exclusivo.
Para barreiras de baixa confiança, crie um novo endereço de e-mail temporário. Para contas duradouras, gere um novo alias/máscara. Nunca reutilize o mesmo endereço em serviços não relacionados.
Etapa 3: gere uma senha exclusiva e armazene-a.
Use um gerenciador de senhas; nunca reutilize senhas. Isso interrompe a cadeia de reutilização após uma violação. (O HIBP também oferece um corpus de senhas para evitar senhas sabidamente comprometidas.)
Etapa 4: ative o MFA quando disponível.
Prefira passkeys baseadas em aplicativo ou TOTP a SMS. Isso reduz o risco de phishing e de reutilização de credenciais. (O DBIR mostra repetidamente que a engenharia social e os problemas com credenciais impulsionam as violações.)
Etapa 5: minimize o rastreamento passivo.
Leia e-mails de marketing com as imagens remotas desativadas, o que impede a ativação da maioria dos pixels de rastreamento. Se precisar manter a newsletter, encaminhe-a por um alias capaz de remover os rastreadores.
Etapa 6: faça a rotação ou aposente o endereço.
Se o spam aumentar ou uma violação for divulgada, aposente o endereço de e-mail temporário. Para aliases, desative-os ou redirecione-os. Esse é o seu "interruptor de desligamento".
Por que (e quando) escolher tmailor.com para e-mail temporário
- Um grande conjunto rotativo de domínios. Endereços aleatórios são extraídos de um grande conjunto deliberadamente não publicado de domínios na infraestrutura de e-mail do Google; a aba Nome personalizado mostra um conjunto menor que você pode escolher. Quanto mais endereços distintos, menor a correlação entre os sites nos quais você se cadastra.
- Retenção curta por padrão. Sem registro, apenas para recebimento, e as mensagens permanecem visíveis por cerca de 24 horas após a chegada — assim, um e-mail de verificação não fica armazenado em uma caixa de entrada de longa duração.
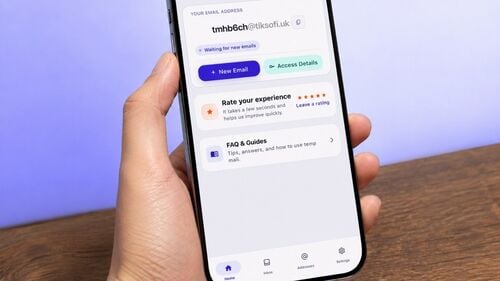
- Reutilize sem uma conta. Um Access Token é uma chave de recuperação que permite reabrir o mesmo endereço mais tarde — não é uma senha nem um bloqueio que impeça o acesso de outras pessoas. Se você o perder, esse endereço desaparecerá para sempre, pois ninguém pode reemiti-lo.
- Acesso Multiplataforma (Web, Android, iOS, bot do Telegram).
- Limites rígidos. Ele não pode enviar nem responder, e os anexos recebidos são removidos — portanto, você nunca poderá abrir ou baixar um arquivo enviado para esse endereço. Isso elimina caminhos de abuso, mas também impõe uma limitação real para você.
Quer experimentar? Comece com um e-mail temporário genérico caixa de entrada temporária, teste um trabalho de 10 minutos para e-mails ou reutilize um endereço temporário para um site que você visita ocasionalmente.
Dicas de especialistas (além do e-mail)
- Não reutilize nomes de usuário. Um e-mail exclusivo é excelente, mas ainda haverá correlação se seu nome de usuário for idêntico em todos os lugares.
- Fique atento às notificações de vazamento. Assine o monitoramento de domínio (por exemplo, as notificações de domínio do HIBP por meio dos administradores do seu domínio) e altere imediatamente suas credenciais quando receber um alerta.
- Segmente os números de telefone também. Muitas ferramentas de alias mascaram números de telefone para reduzir spam por SMS e iscas para troca de SIM.
- Reforce a segurança do seu navegador. Considere configurações padrão que respeitem a privacidade e extensões que bloqueiem rastreadores. (A EFF mantém recursos educativos sobre rastreamento e opções de exclusão.)
Perguntas frequentes
1) O e-mail temporário pode receber códigos de verificação (OTP)?
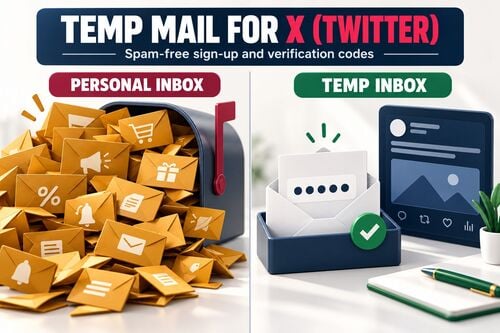
Sim, para muitos serviços. Mas alguns sites rejeitam e-mails descartáveis por política, e essa é uma decisão deles — para bancos, órgãos governamentais ou qualquer conta que você precise manter, use seu e-mail principal ou um alias durável, em vez de tentar contornar o bloqueio.
2) Se um endereço de e-mail temporário vazar, o que devo fazer?
Descarte-o imediatamente e, se você reutilizou a mesma senha em outro lugar (não faça isso), troque essas senhas. Verifique se o endereço aparece em bases públicas de vazamentos.
3) Máscaras de e-mail ou e-mail temporário bloqueiam rastreadores?
Em parte. Alguns serviços de alias removem pixels de rastreamento para você. O e-mail temporário não promete isso, então a medida confiável é desativar as imagens remotas no cliente que você usa para ler os e-mails — isso, por si só, impede a maior parte do rastreamento de abertura e do vazamento de IP.
4) O e-mail temporário é legal?
Sim — o uso indevido não é. Ele foi criado para proteger a privacidade e controlar spam, não para cometer fraudes. Sempre cumpra os termos do site.
5) Posso continuar usando o mesmo endereço de e-mail temporário?
Em tmailor.com, sim: você pode reabrir o mesmo endereço usando seu access token. Observe a distinção: o endereço volta, mas as mensagens com mais de 24 horas já foram apagadas. Mantenha o token em segurança, pois não é possível reemitir um token perdido.
6) E se um site bloquear e-mails descartáveis?
Troque para um alias ou máscara durável de um provedor confiável, ou use seu e-mail principal se a identidade for essencial. Alguns provedores são mais rigorosos que outros.
7) Ainda preciso de MFA se eu usar e-mail temporário?
Com certeza. A MFA é essencial contra phishing e replay. O e-mail temporário limita a exposição; a MFA limita a invasão da conta mesmo quando as credenciais vazam.
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.