E-mail temporário para Cursor AI: Cadastro Limpo, OTPs Confiáveis e Reutilização Privada
Use o e-mail temporário para o Cursor AI quando precisar de uma caixa de entrada privada para testes ou um sandbox. Um endereço reutilizável do Tmailor pode receber o e-mail de verificação do Cursor quando o domínio for aceito, enquanto a reutilização por token mantém a mesma caixa de entrada disponível para verificações posteriores e outras checagens de e-mail relacionadas à conta. Para trabalhos pagos, em equipe ou de longo prazo, passe para um e-mail permanente ou um alias.
Acesso rápido
Resumo / Principais Conclusões
- O cadastro no Cursor.com pode funcionar com uma caixa de entrada descartável quando o domínio é aceito e o e-mail de verificação chega — não trate nenhum domínio temporário como garantido.
- Um serviço com domínios diversificados e roteamento MX estável aumenta o sucesso do OTP e permite trocar de domínio se uma rota estiver limitada.
- Salve o Access Token para que você possa reabrir a mesma caixa de entrada depois, para reverificação ou outras verificações de e-mail relacionadas à conta — continuidade do endereço sem um rastro de dados de longo prazo.
- Se um código travar: troque de domínio, reenvie uma vez e acompanhe a caixa de entrada ao vivo na web, Android, iOS e Telegram. O Tmailor mostra todas as mensagens recebidas em uma única lista, então não há pasta de spam para verificar.
- O e-mail temporário mantém sua avaliação privada; não é uma forma de redefinir limites de uso pagos, que estão vinculados à sua conta, não ao seu e-mail.
Por que o "e-mail temporário para Cursor AI" precisa de um fluxo de trabalho limpo
O Cursor.com é um popular editor de código assistido por IA, e esse fluxo de trabalho depende de o e-mail de verificação chegar ao endereço que você informa no cadastro. Desenvolvedores recorrem a uma caixa de entrada descartável para avaliar a ferramenta, testar novos fluxos de trabalho ou manter um sandbox de desenvolvedor separado de sua identidade pessoal — sem atrair meses de sequências de integração e e-mails promocionais. O fluxo de trabalho só parece limpo quando o código realmente chega, então o objetivo é uma entrega confiável, não apenas um endereço descartável.
As pessoas pesquisam esse fluxo de trabalho como e-mail temporário para Cursor AI, e-mail temporário para Cursor, e-mail temporário Cursor ou Cursor — a questão prática por trás de todas elas é a mesma: o domínio receptor precisa ser aceito, e o e-mail de verificação deve chegar enquanto a caixa de entrada ainda está aberta.
O ponto problemático comum com endereços genéricos "descartáveis" é a entrega instável de OTP: rotação agressiva de domínios, registros MX mal classificados ou domínios já sinalizados pelos formulários de cadastro podem resultar em códigos ausentes ou em um aviso de "não autorizado". A solução é um fornecedor projetado para confiabilidade, além de uma pequena lista de verificação de higiene. Para os fundamentos do e-mail descartável, veja o correio temporário em 2026, e para a mecânica do OTP por trás de cada cadastro, leia o que funciona e o que falha com o OTP.
Por que a entregabilidade decide se o código chega
A entregabilidade é a soma de DNS, reputação de IP, localização do MX e comportamento de filtragem do lado receptor — não simplesmente "o e-mail chegou". Um serviço de e-mail temporário que encerra as mensagens recebidas em infraestrutura confiável e bem mantida recebe OTPs mais rápido e de forma mais consistente, o que é ainda mais importante em ecossistemas de ferramentas para desenvolvedores, onde os filtros antiabuso são vigilantes. Três alavancas técnicas fazem a diferença:
- MX em infraestrutura confiável. Provedores que roteiam as mensagens recebidas por grandes plataformas com boa reputação apresentam menos rejeições e propagação mais rápida. Veja por que os servidores do Google ajudam na entrega.
- Grande e diversificado conjunto de domínios. Centenas de domínios rotativos, porém bem governados, reduzem a probabilidade de que todas as opções sejam limitadas por taxa ao mesmo tempo.
- Design somente para recebimento. Minimizar a atividade de saída mantém a pegada limpa e a reputação do domínio estável, mesmo em larga escala.
Quando esses fatores se alinham, os OTPs para ferramentas como o Cursor.com tendem a "simplesmente funcionar". Quando não se alinham, o artigo sobre por que os sites bloqueiam domínios temporários de mail explica os filtros que você enfrenta.
Uma configuração limpa e repetível de Cursor.com + e-mail temporário
Use este fluxo de trabalho em cinco etapas para aumentar as chances de que a Cursor AI mensagem de verificação chegue rapidamente. Abra uma caixa de entrada descartável nova, acione a etapa de verificação de cadastro no Cursor AI, recupere a mensagem rapidamente, conclua a configuração da conta e salve o Access Token para que o endereço continue reutilizável depois.
Passo 1: Gere uma caixa de entrada nova e limpa
Crie um novo endereço descartável, preferindo um serviço com um amplo catálogo de domínios e infraestrutura estável, e mantenha a aba do navegador aberta. Adote uma mentalidade de privacidade em primeiro lugar e expectativas realistas sobre janelas curtas de retenção. Em um navegador de desktop, a extensão Tmailor mantém o endereço na sua barra de ferramentas e pode preenchê-lo no formulário de cadastro pelo menu do botão direito.

Passo 2: Abra o Cursor.com, cadastre-se e solicite o código
Insira o endereço temporário na Cursor AI página de cadastro e acione a etapa de verificação por e-mail mostrada no seu fluxo atual. Fique no mesmo dispositivo e dentro da mesma janela de tempo para evitar desvio de sessão, e evite clicar repetidamente no botão — um reenvio após uma breve espera já é suficiente.
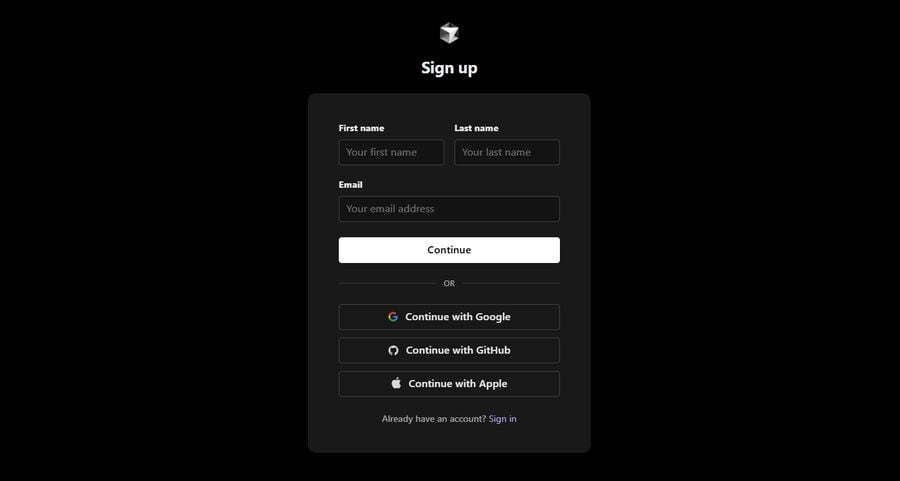
Passo 3: Recupere o OTP rapidamente
Volte para a aba da sua caixa de entrada e espere de 5 a 60 segundos. Se seu provedor oferece suporte a múltiplos canais, acompanhe todos juntos: web, aplicativo móvel e bot de mensagens. Para criação instantânea e captura pelo chat, o receber e-mails temporários no Telegram é útil quando você alterna entre dispositivos.
Passo 4: Verifique e conclua o básico do perfil
Use a mensagem de verificação para finalizar a conta e, em seguida, salve o Access Token agora para poder reabrir a mesma caixa de entrada depois. Esse token é a sua chave para a continuidade, e o padrão completo está abordado na seção de reutilização de token abaixo.
Passo 5: Salve as informações de recuperação e rotule a caixa de entrada
Registre onde você armazenou o token (gerenciador de senhas ou notas seguras) e rotule o endereço com algo como "Cursor AI-dev-sandbox" para evitar confusão depois. Se você estava conectado a uma conta gratuita do Tmailor quando criou o endereço, ele também é salvo na sua lista de E-mails Criados, então você pode abri-lo sem o token. Se você só precisa de uma caixa de correio para uma verificação descartável, compare as vantagens e desvantagens com correspondência de 10 minutos e escolha a que combina com a tarefa.
Solução de problemas de Cursor AI OTPs (Correções rápidas que ajudam)
A maioria dos Cursor AI problemas de OTP se resolve com uma de quatro ações: reenviar uma vez, trocar para outro domínio, tentar novamente por outro canal de recuperação ou aguardar um breve limite de frequência. Faça-as em ordem antes de presumir que o endereço é o problema.
- Sem código depois de ~90 segundos? Acione um único reenvio e depois mude para outro domínio — a diversidade de domínios é sua rede de segurança, e um pool bem gerenciado torna a troca fácil.
- "Não autorizado" ou incompatibilidade de sessão? Comece de novo em uma janela privada nova e mantenha tudo em uma única sessão. Se o fluxo passou por dispositivos ou janelas diferentes, reinicie a partir da sessão original em vez de misturar contextos.
- O código chega, mas a etapa de verificação expirou? Essas mensagens geralmente são sensíveis ao tempo — solicite uma nova e acompanhe a caixa de entrada ao vivo na web, Android, iOS e Telegram para pegá-la no momento em que chegar.
- Ainda nada? O domínio pode estar bloqueado ou atrasado em algum ponto da cadeia de entrega; escolha outro domínio e tente novamente em breve. Os padrões por trás desses bloqueios são detalhados em no guia de confiabilidade do OTP.
Por que o reuso baseado em token muda o jogo
O reuso baseado em token permite reabrir o mesmo endereço descartável semanas depois — mesmo após fechar a aba — para manter uma identidade consistente para Cursor AI e, ao mesmo tempo, preservar a privacidade da caixa de entrada descartável. Isso importa mais aqui do que o normal: a ajuda oficial do Cursor diz que uma conta está vinculada a um único endereço de e-mail e que esse endereço não pode ser alterado depois, então o endereço que você usa no cadastro é mais importante do que parece.
- Continuidade de endereço sem criar um rastro pessoal permanente.
- Compatibilidade com verificações posteriores e outros e-mails relacionados à conta.
- Rotação tranquila: aposente uma identidade quando você quiser, sem precisar reiniciá-la toda vez.
Domine o padrão de reutilizar seu endereço temporário e você evita o clássico problema de "perdi a caixa de entrada" que quebra tantas inscrições de teste.
Notas de Desempenho e Confiabilidade que os Desenvolvedores Valorizam
Os engenheiros são céticos, e com razão. Em escala, quatro propriedades separam uma caixa de entrada temporária que conclui os fluxos de cadastro de forma confiável de uma que trava:
- MX em uma infraestrutura globalmente confiável reduz falsos positivos e atrasos para OTPs recebidos.
- Governança de domínios de alta qualidade — um grande conjunto (500+ domínios) com rotação sensata e históricos limpos — distribui o risco.
- Arquitetura somente de recebimento evita as oscilações negativas de reputação que a atividade de envio pode causar.
- Recuperação em múltiplos pontos de acesso na web, Android, iOS e um bot de mensagens ajuda você a capturar OTPs onde quer que trabalhe.
Qual camada de identidade se encaixa no Cursor AI?
Para um Cursor AI cadastro, a camada de identidade correta depende de por quanto tempo você pretende manter a conta e se faturamento ou acesso de equipe virão em seguida. O e-mail temporário é mais indicado para verificações de baixo risco e curta duração; um endereço permanente que você controla é mais seguro quando você espera continuidade de longo prazo.
Divulgação: A Tmailor administra este blog e o serviço de e-mail temporário mencionado ao longo deste artigo.
Limitações: O Tmailor é somente para recebimento (não pode enviar e-mails, e os anexos recebidos são removidos, então você não pode receber arquivos), as mensagens permanecem visíveis por cerca de 24 horas após a chegada, a caixa de entrada não tem pasta de spam nem filtros personalizados, e um Access Token perdido de um endereço de convidado não pode ser recuperado.
| Recurso / Caso de Uso | E-mail temporário bem gerenciado (domínios diversificados, MX confiável) | Caixa de entrada descartável genérica (poucos domínios) | Alias pessoal (mascaramento/retransmissão de e-mail) |
|---|---|---|---|
| Consistência na entregabilidade dos OTP | Alta (bom MX + pool de domínios) | Variável | Alta (vinculado à sua caixa de correio) |
| Continuidade do endereço (reutilizar o mesmo endereço) | Sim, via reutilização de token | Raro/incerto | Sim (o alias persiste) |
| Retenção de mensagens | Curta (~24h por design) | Muito curta (geralmente de 10 a 60 min) | Longa (sua caixa de correio principal) |
| Capacidade de envio | Não (somente recebimento) | Não | Sim (via provedor principal) |
| Variedade de domínios | Centenas (rotação conforme necessário) | Poucos | Não aplicável |
| Velocidade de configuração | Segundos | Segundos | Minutos (requer configuração do provedor) |
| Melhor para | Sandboxes, testes, OTPs, ferramentas de desenvolvimento | Cadastros de baixo risco | Contas de longo prazo que precisam de continuidade |
Uma caixa de entrada temporária sólida é difícil de superar para fluxos de trabalho de curta duração, como hackathons, provas de conceito e testes de CI. Se você está testando e-mails de cadastro para seu próprio app, o API de E-mail Temporário do Tmailor cria endereços e retorna códigos de verificação para seus scripts de teste, e seu servidor MCP permite que agentes de IA no Cursor façam o mesmo para fluxos que você controla. Se você está comprometido com o longo prazo, com faturamento e equipes, um alias pessoal ou uma caixa de correio secundária dedicada pode fazer mais sentido — e, para necessidades mistas, você pode combinar os dois.
Segurança e Higiene de Privacidade (O que Realmente Fazer)
- Salve o access token no momento em que você o recebe — é assim que você reabre o endereço exato depois.
- Mantenha as janelas de OTP bem curtas. Recupere e aplique os códigos em menos de um minuto e evite acumular reenvios.
- Segmente as identidades. Use endereços descartáveis distintos para cada ferramenta para reduzir o risco de correlação e de bloqueios entre serviços.
- Entenda a retenção. Espere que as mensagens expirem rapidamente, então capture o que você precisa agora; o guia em Temp Mail em 2026 estabelece as expectativas certas.
- Recupere no celular quando você troca de dispositivo com frequência, assim um OTP nunca expira enquanto você estiver longe do desktop.
- Evite enviar pela caixa de entrada. O modo somente recebimento é um recurso que mantém sua reputação limpa e sua pegada pequena.
- Mantenha os dados da conta precisos. Cursor AI’s Os termos exigem que as informações da conta sejam precisas e atualizadas, então use o e-mail temporário para testes de baixo risco e sandboxes — não para falsa representação, disputas de faturamento ou retorno após uma penalidade.
Perspectivas Futuras: Identidade Descartável para Ferramentas de Desenvolvedores
Os ecossistemas de desenvolvedores continuam apertando os controles de abuso enquanto ainda dependem do e-mail para criar identidade, e essa tensão favorece provedores com reputações impecáveis e infraestrutura próxima do hardware. Espere mais atrito para domínios de baixa confiança e cadastros mais suaves para serviços com roteamento limpo, domínios diversificados e arquitetura sem envio — OTPs mais rápidos e menos tentativas quando você está em fluxo dentro do seu editor. Se você também cria outras ferramentas de IA, o mesmo roteiro se aplica ao mail temporário do ChatGPT.
FAQ
Posso usar uma caixa de entrada descartável para me cadastrar no Cursor.com?
Sim, pode funcionar quando o Cursor AI aceita o domínio de recebimento e o e-mail de verificação chega. Se um código não aparecer em um minuto, peça o reenvio e depois tente outro domínio Tmailor.
Se eu fechar o navegador, vou perder o acesso à caixa de entrada?
Não, se você salvou o access token. Com a reutilização baseada em token, você pode reabrir o endereço exato depois para verificação e recuperação. O método completo está em Reuse Seu Endereço de E-mail Temporário.
E se o Cursor AI OTP nunca chegar?
Solicite um único reenvio e depois mude para outro domínio. Além disso, tente outro caminho de recuperação — web, celular ou bot de mensagens. A rota de chat via correio temporário no Telegram é conveniente quando você está longe do notebook.
Quanto tempo as mensagens ficam na caixa de entrada?
Pouco tempo, por design, então planeje copiar os códigos imediatamente. O Tmailor mantém as mensagens por cerca de 24 horas antes de serem apagadas automaticamente, o que é suficiente para cadastros, mas não para armazenamento a longo prazo.
É seguro usar uma caixa de entrada temporária para ferramentas de desenvolvedores?
Para testes, sandboxes e identidades secundárias, sim — desde que você mantenha o token seguro, minimize reenvios e respeite os termos de cada ferramenta. Para faturamento e uso em equipe a longo prazo, um alias persistente ou uma caixa de correio secundária dedicada é a opção mais adequada.
Um e-mail temporário contorna os Cursor AI’s limites pagos?
Não. Um e-mail temporário só mantém sua avaliação privada e sua caixa de entrada limpa. Cursor AI Planos, uso e faturamento são gerenciados por meio do Cursor AI sistema de contas e faturamento; um novo e-mail não é uma forma legítima de redefinir os limites pagos ou evitar cobranças.
Qual é a vantagem da diversidade de domínios?
A diversidade de domínios aumenta as chances de que pelo menos uma rota seja rápida e sem limitação. Se um domínio parecer lento ou filtrado, troque rapidamente — um grande conjunto de opções é sua rede de segurança contra bloqueios transitórios.
Posso enviar e-mails da caixa de entrada temporária?
Não. O modo somente recebimento é intencional: protege a reputação do domínio e mantém seu rastro de identidade pequeno, o que melhora a confiabilidade do OTP.
E se eu precisar de uma caixa de correio de vida muito curta?
Use uma configuração de curta duração, como um endereço de e-mail de 10 minutos, quando tiver certeza de que não precisará mais do endereço. Se houver alguma chance de verificar depois, escolha a reutilização baseada em token.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.









