 Tmailor
Posso usar o e-mail temporário para códigos de verificação OTP com segurança? O que funciona e o que falha
Sim, o e-mail temporário pode receber muitos códigos OTP enviados por e-mail. Eles falham quando um site recusa endereços descartáveis, o remetente atrasa ou a caixa de entrada fica indisponível antes. Veja como os códigos por e-mail se comparam com SMS e aplicativos de autenticação, e o que fazer quando um código nunca chega.
Acesso rápido
Principais conclusões
Sim. Uma caixa de entrada temporária pode receber um OTP ou código de verificação quando o serviço o envia por e-mail, aceita endereços descartáveis e o entrega antes que a mensagem ou a caixa de entrada fiquem indisponíveis. O e-mail temporário não pode receber códigos SMS nem códigos de aplicativo autenticador. Se um site recusar e-mail descartável, use um endereço de longo prazo que você controle, em vez de tentar burlar a restrição.
- Apenas por e-mail. O e-mail temporário recebe códigos enviados por e-mail. Ele não tem número de telefone, então não pode receber mensagens de texto, chamadas de voz ou códigos gerados dentro de um aplicativo autenticador.
- Três condições. O serviço deve enviar o código por e-mail, aceitar o endereço e entregá-lo enquanto você ainda consegue abrir a caixa de entrada.
- Uma recusa é definitiva. Quando um site rejeita e-mail descartável ou uma conta precisará de recuperação depois, cadastre-se com um e-mail de longo prazo que você controle.
- Login mais forte para contas que importam. Códigos enviados por e-mail e por mensagem de texto são uma forma fraca de proteção no login; um aplicativo autenticador é mais forte, e uma chave de acesso resiste a phishing.
O e-mail temporário pode receber códigos OTP?
Sim. Um e-mail temporário pode receber códigos de verificação quando o serviço envia o código por e-mail. Uma caixa de entrada descartável aceita mensagens pelo mesmo caminho SMTP padrão de uma caixa de correio permanente: o serviço compõe a mensagem, seu servidor de e-mail a repassa e o servidor de e-mail temporário a aceita. Se você é novo em caixas de entrada descartáveis, nosso guia sobre como funciona o correio temporário cobre o básico.
Se o código chega até você depende menos do e-mail temporário em si e mais do remetente. O serviço decide se aceita um endereço descartável, com que rapidez envia e por quanto tempo o código permanece válido. O restante desta página aborda quando a entrega funciona, por que os códigos falham, como os códigos por e-mail se comparam a outros métodos de verificação e o que fazer quando um não chega.
OTP por e-mail vs OTP por SMS, aplicativos autenticadores e chaves de acesso
Um OTP por e-mail é um código de uso único enviado para uma caixa de entrada. Um OTP por SMS vai para um número de telefone. Um aplicativo autenticador (TOTP) gera o código no seu próprio dispositivo, e uma chave de acesso substitui o código digitado por um login criptográfico. O e-mail temporário só ajuda no primeiro caso. Para contas que você valoriza, uma chave de acesso ou um aplicativo autenticador protege melhor do que qualquer código que precise ser entregue a você.
Dois usos diferentes compartilham a palavra "código". Um código enviado por e-mail geralmente só confirma que você controla um endereço de e-mail durante o cadastro. Um código de login, por outro lado, faz parte do processo de entrar na conta. As diretrizes de identidade digital do NIST (SP 800-63B-4) dizem que o e-mail não deve ser usado para autenticação fora de banda, enquanto códigos que apenas confirmam um endereço de e-mail, ou códigos de recuperação, ficam fora dessa regra. Muitos serviços seguem uma divisão semelhante: enviam um código por e-mail para confirmar um novo endereço e depois oferecem um telefone, um aplicativo ou uma chave de acesso para o login.
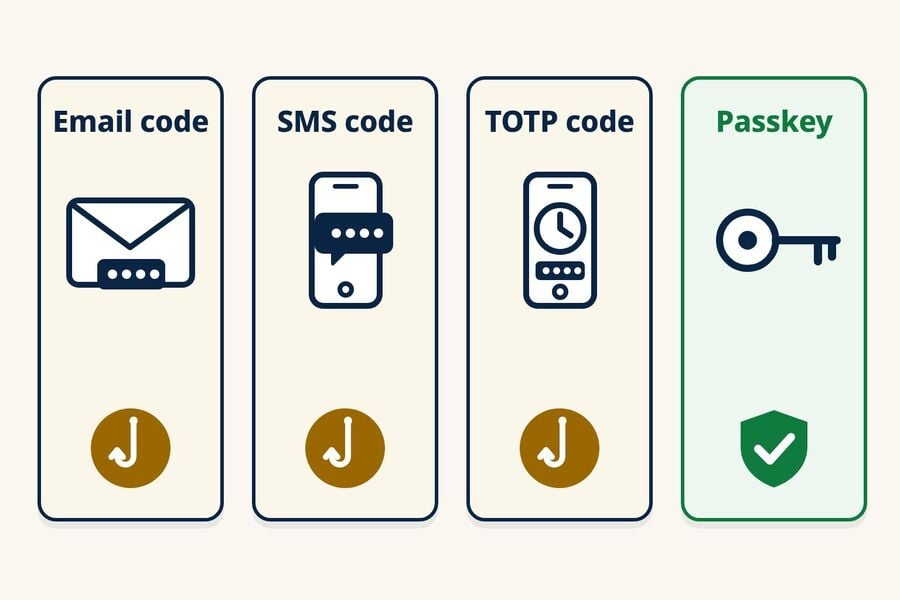
| Método | De onde vem o código | Principal fraqueza | Resistente a phishing? | O e-mail temporário pode ajudar? |
|---|---|---|---|---|
| OTP por e-mail | Enviado para uma caixa de entrada | Qualquer pessoa que consiga abrir essa caixa de entrada pode ler o código; pode ser alvo de phishing | Não | Sim, para cadastros de baixo risco que aceitam e-mail descartável |
| OTP por SMS | Enviado para um número de telefone | trocas de SIM, interceptação SS7, números reciclados; pode ser alvo de phishing | Não | Não. O Tmailor não tem números de telefone |
| Código do autenticador (TOTP) | Gerado no seu dispositivo | O código de seis dígitos ainda pode ser alvo de phishing; o segredo compartilhado deve permanecer protegido | Não | Não. Ele fica em um aplicativo no seu dispositivo |
| Passkey | Uma credencial FIDO no seu dispositivo ou no gerenciador de senhas | Métodos de fallback ou de recuperação mais fracos na conta | Sim | Não. Ele está vinculado ao seu dispositivo ou gerenciador de senhas |
Códigos de e-mail, SMS e TOTP podem todos ser alvo de phishing, mas seus riscos não são idênticos. O SMS acrescenta a exposição a trocas de SIM, SS7 e números reciclados; um código de e-mail é tão seguro quanto a caixa de entrada; e o TOTP depende da proteção do segredo compartilhado. Orientações públicas corroboram essas distinções. A ficha informativa da CISA, "Implementing Phishing-Resistant MFA", coloca os códigos baseados em aplicativos acima dos códigos por SMS ou voz, que ela chama de opção de último recurso, ao mesmo tempo que observa que ambos continuam sujeitos a phishing. A CISA afirma que os códigos baseados em aplicativos não estão expostos a trocas de SIM nem a ataques SS7, e descreve o FIDO/WebAuthn como a única autenticação resistente a phishing amplamente disponível, ao lado da MFA baseada em PKI. O guia da MDN sobre senhas de uso único chega a uma conclusão semelhante: todas as formas de OTP são vulneráveis a phishing, o SMS é muito mais fraco que o e-mail contra interceptação, e as passkeys são a melhor escolha para login em geral.
Uma passkey é uma credencial de login baseada nos padrões FIDO, e a FIDO Alliance descreve as passkeys como resistentes a phishing. A proteção abrange o próprio login com passkey. Se uma conta ainda permite um fallback mais fraco, como a redefinição por SMS, esse fallback pode continuar sendo o ponto fraco.
Por que os sites pedem um número de telefone em vez de e-mail?
Alguns sites usam a verificação por telefone como um sinal extra antiaabuso ou como canal de recuperação. Ela não elimina fraudes, e a recuperação por telefone traz seus próprios riscos: trocas de SIM, portabilidade de números e números reciclados. O NIST trata códigos enviados pela rede telefônica como um método "restrito" e orienta os serviços a ficarem atentos a sinais como mudança de SIM ou portabilidade de número antes de confiar neles. Se seu objetivo é uma caixa de entrada que não exija telefone, nosso guia sobre criar um e-mail sem número de telefone explica quais provedores pedem e quais não pedem.
O Tmailor fornece um número de telefone temporário?
Não. O Tmailor é um serviço de e-mail somente para recebimento. Ele não fornece números de telefone e não consegue receber SMS ou códigos por voz. Se um serviço legítimo exigir SMS, use um número que você controle e tenha permissão para usar, ou opte por não prosseguir. O Tmailor não pode concluir essa etapa por você.
Evite sites públicos de recebimento de SMS para qualquer código ou conta que seja importante. Esses sites publicam os textos recebidos em uma página aberta por design, de modo que qualquer pessoa pode ler um código destinado a você. Pesquisadores que monitoraram 29 gateways públicos de SMS durante um ano (Moreno e colegas, "Your Code is 0000", 2023) coletaram mais de 70 milhões de mensagens enviadas para 17.141 números. Números reutilizados trazem um segundo risco. Um estudo de Princeton sobre reciclagem de números em duas operadoras dos EUA (Kevin Lee e Arvind Narayanan, eCrime 2021) constatou que 215 dos 259 números disponíveis amostrados eram reciclados e vulneráveis a pelo menos um ataque. O estudo também constatou que 171 dos 259 números estavam expostos a tomada de conta por meio de recuperação de senha em seis sites populares, e que 19 de 200 números reciclados ainda recebiam mensagens sensíveis à segurança, como códigos de acesso, em até uma semana.
Onde o e-mail temporário se encaixa
O e-mail temporário é uma boa opção para códigos enviados por e-mail em cadastros de baixo risco: um fórum, uma newsletter, um download único ou um teste de produto que você talvez não mantenha. Para uma conta que você pretende manter, use um e-mail de longo prazo e ative um aplicativo de autenticação ou uma passkey assim que a conta estiver configurada. Seja qual for o canal usado pelo código, não o entregue a alguém que entre em contato com você pedindo por ele. Digite um código apenas no serviço ou aplicativo onde você iniciou a verificação.
Quando a entrega de OTP costuma funcionar
A entrega para o e-mail temporário funciona quando três coisas se alinham: o serviço envia o código por e-mail, aceita endereços descartáveis e o servidor receptor está no ar e aceita a mensagem prontamente. As políticas variam muito de site para site, então o único sinal confiável é o que o site faz com o seu endereço.
O que um grande conjunto de domínios faz e o que não faz
O Tmailor oferece endereços em mais de 500 domínios, o que lhe dá opções de endereço de e-mail temporário. Isso não garante a entrega nem altera a política de e-mail descartável de um site. Se um site recusar o endereço, respeite essa decisão e use um e-mail de longo prazo que você controle, em vez de tentar mais endereços descartáveis.
Fator velocidade
Os códigos OTP são sensíveis ao tempo, então o lado receptor também importa. O Tmailor recebe e-mails de entrada por meio dos servidores MX do Google, de modo que os remetentes entregam a um caminho de e-mail amplamente utilizado e as novas tentativas normais funcionam conforme o esperado. Isso descreve o mecanismo, não uma garantia de velocidade; os detalhes estão em motivo pelo qual a Tmailor usa os servidores do Google para e-mails recebidos. Nenhuma caixa de entrada pode receber uma mensagem que o remetente ainda não enviou.
Por que os códigos OTP falham
Quando um OTP não chega a uma caixa de entrada descartável, a causa geralmente se enquadra em um de três grupos. Cada um exige uma resposta diferente, então ajuda saber qual deles você está enfrentando antes de tentar novamente. Se seu e-mail temporário não está recebendo e-mails de jeito nenhum, primeiro verifique se todas as mensagens estão faltando ou se falta apenas o código de um site. Um único código ausente geralmente aponta para o remetente, sua política de endereços ou o canal de entrega; nada chegando de vários remetentes não relacionados aponta para a caixa de entrada ou o serviço receptor.
O site recusa endereços descartáveis
Alguns serviços verificam os cadastros em listas internas ou de terceiros de domínios descartáveis. Eles podem rejeitar o endereço no cadastro com um erro, ou aceitar o formulário e nunca enviar o código. De qualquer forma, trate isso como uma decisão do site e use um e-mail de longo prazo que você controle para essa conta. Nosso guia sobre por que os sites rejeitam domínios descartáveis explica como essa filtragem funciona.
O código é atrasado ou nunca enviado
Os remetentes enfileiram e limitam as mensagens, e alguns fazem verificações antiabuso antes de enviar. Um servidor receptor também pode adiar a primeira tentativa, uma técnica de controle de spam chamada greylisting, de modo que o código só chega depois que o servidor de e-mail do remetente tenta novamente. Apertar "reenviar" repetidamente pode ativar um tempo de espera, e um novo código frequentemente cancela o anterior. Um pequeno atraso é inofensivo em uma caixa de entrada que permanece aberta, mas pode durar mais que uma contagem regressiva de 10 minutos.
O código foi para outro lugar
O código pode ter ido para um endereço diferente daquele que você está acompanhando, para o e-mail já cadastrado de uma conta existente, ou para outro canal completamente diferente, como SMS ou uma notificação de aplicativo. Um código também pode chegar depois que uma caixa de entrada com tempo já mudou para um novo endereço. Para uma análise causa por causa com observações por plataforma, veja o guia sobre 12 razões pelas quais um e-mail OTP não chega.
Confiabilidade do OTP por tipo de caixa de entrada
Divulgação: O Tmailor publica este blog, e o Tmailor é o exemplo de caixa de entrada reutilizável na comparação abaixo. Seus limites também se aplicam: é somente para recebimento, as mensagens permanecem visíveis por cerca de 24 horas após a chegada, um Access Token perdido de um endereço de convidado não pode ser recuperado, e alguns sites recusam domínios descartáveis de forma total.
Nem todo e-mail temporário se comporta da mesma forma para verificação. Os fatores decisivos são por quanto tempo você pode continuar lendo a caixa de entrada e se pode voltar ao mesmo endereço depois. Se você quiser uma caixa de entrada com tempo rápido, o e-mail de 10 minutos do Tmailor começa com uma contagem regressiva de 10 minutos que você pode estender até 60 minutos restantes. Para uma escolha ranqueada por necessidade, veja a melhor e-mail temporário para a análise do OTP.
| Modelo da caixa de entrada | Por quanto tempo você consegue ler | Você pode voltar depois? | Adequação ao OTP | Melhor para |
|---|---|---|---|---|
| Caixa de entrada com tempo (e-mail de 10 minutos) | Uma contagem regressiva, geralmente de 10 minutos; a do Tmailor pode ser estendida até 60 minutos restantes | Normalmente não; no Tmailor, um endereço recente permanece no Histórico no mesmo dispositivo enquanto ainda estiver disponível | Adequado para códigos instantâneos; arriscado se a entrega for atrasada | Leituras pontuais que você nunca mais vai revisitar |
| Caixa de entrada reutilizável (Tmailor) | Cada mensagem permanece visível por cerca de 24 horas após sua chegada | Sim, em qualquer dispositivo, com o Access Token salvo | Bom quando o site aceita o endereço; cobre atrasos e códigos que chegam depois | Cadastros que você pode precisar novamente, fluxos com várias etapas |
| Caixa de entrada compartilhada pública | Varia conforme o provedor | Qualquer pessoa que saiba o endereço pode abri-lo | Costuma ser recusado, e o código fica visível para outras pessoas | Apenas testes descartáveis de baixo risco |
Por quanto tempo os códigos OTP permanecem válidos
O serviço de envio define o vencimento, não o seu provedor de e-mail. Os códigos de login e cadastro geralmente duram apenas alguns minutos, enquanto links de verificação por e-mail e códigos de recuperação podem durar mais; a tela ou o e-mail geralmente informam por quanto tempo. O NIST exige que a autenticação fora de banda em conformidade seja concluída em até 10 minutos, mas essa regra abrange as etapas de login que atendem ao seu padrão, não todo código enviado por e-mail. Trate a contagem regressiva na tela como o limite real.
O tempo de vida do código e o tempo de vida da mensagem são relógios diferentes. No Tmailor, uma mensagem permanece visível por cerca de 24 horas após a chegada, enquanto o código dentro dela pode expirar em minutos. Nosso guia sobre quanto tempo dura o correio temporário separa a retenção de mensagens da reutilização de endereços.
Lista de verificação quando um OTP não chega
Faça estas verificações em ordem antes de presumir que o problema é o e-mail temporário:
- Espere o tempo passar e depois reenvie uma vez. Use apenas o código mais recente que chegar.
- Confirme o endereço e o canal. Confirme se o endereço na tela de confirmação corresponde à caixa de entrada que você está acompanhando e verifique se o serviço enviou o código por SMS, por um aviso no aplicativo ou para um e-mail mais antigo cadastrado.
- Mantenha a caixa de entrada aberta. Uma caixa de entrada do Tmailor é uma única lista, sem pasta de spam, então não há outro lugar para procurar. Se houver dúvida sobre o tempo, comece com um endereço temporário reutilizável e salve seu Access Token.
- Respeite uma recusa. Se o site rejeitar o endereço ou nunca enviar um código para ele, use um e-mail de longo prazo que você controle para essa conta. Tentar um endereço após o outro vai contra a política do site e coloca a conta em risco.
O hub de diagnóstico indicado acima em "O código foi para outro lugar" aborda cada causa em detalhes, incluindo Steam, Epic Games, Discord, Binance, Instagram e X.
Caixa de entrada temporizada vs. reutilizável: qual usar para OTP
Use uma caixa de entrada temporizada apenas quando precisar de um código imediato e não for manter a conta. Use um endereço reutilizável quando o serviço puder enviar verificações posteriores, alertas de segurança ou mensagens de redefinição de senha. Guarde o Access Token em segurança: qualquer pessoa que o tenha pode abrir a caixa de entrada, e o suporte não consegue recuperar um Access Token perdido de um endereço de convidado. Se você você criar uma conta Tmailor gratuita, os endereços que criar enquanto estiver conectado são salvos nela, e você pode abri-los em E-mails criados sem o token.
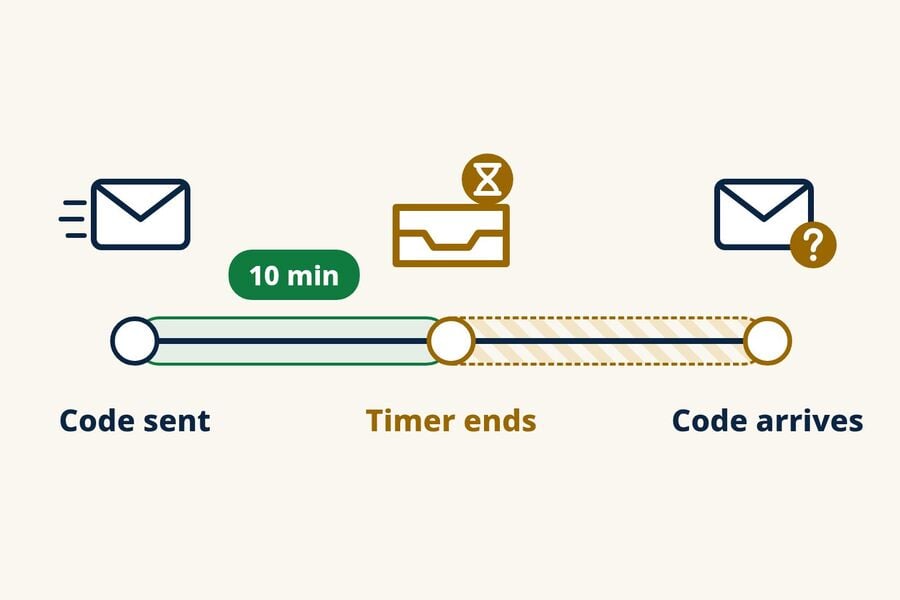
No Tmailor, chegar ao fim da contagem regressiva faz a página mudar para um novo endereço; isso não faz o endereço anterior desaparecer imediatamente. O endereço anterior fica salvo no Histórico no mesmo dispositivo e pode ser reaberto enquanto ainda estiver disponível, e seu Access Token permite reabri-lo em outro dispositivo. As mensagens que chegam permanecem visíveis por cerca de 24 horas.
Para uma comparação direta sobre a questão do tempo, veja e-mail temporário versus e-mail de 10 minutos para o OTP. Os prós e contras de segurança e privacidade entre os dois modelos são abordados em caixas de entrada reutilizáveis versus de curta guia.
Verificação em Múltiplas Etapas
Algumas plataformas enviam um e-mail de confirmação, depois um OTP separado e, em seguida, uma mensagem de configuração. Com uma contagem regressiva curta, você pode pegar o primeiro e perder um OTP que chega alguns minutos depois. Um endereço reutilizável continua recebendo novas mensagens enquanto você conseguir reabri-lo.
Reverificação e Alertas de Segurança
Plataformas sociais e de SaaS costumam reverificar quando você faz login de um novo dispositivo. Se o endereço original do seu cadastro não estiver mais disponível, você não conseguirá concluir a verificação e poderá perder o acesso. Um endereço recuperável mantém essa rota disponível.
Rede de Segurança para Redefinição de Senha
Um e-mail de redefinição de senha vai para o endereço com o qual você se cadastrou. Um endereço com tempo limitado pode já ter expirado. Um endereço reutilizável que você reabre com seu access token ainda pode receber um novo e-mail de redefinição, que então permanece visível por cerca de 24 horas.
A Regra Simples
Se você responder "talvez" ou "sim" a qualquer uma das perguntas, use um endereço reutilizável: (1) Vou precisar desse endereço novamente depois dos próximos minutos? (2) Vou querer manter essa conta? Para downloads únicos, prévias de newsletters e testes rápidos de produtos, uma caixa de entrada com tempo limitado é suficiente.
OTP em Plataformas Específicas
A entrega de e-mails funciona tecnicamente da mesma forma em todos os lugares, mas os sites diferem quanto à aceitação de endereços descartáveis e ao canal que usam para os códigos. Nosso guia de cadastros em redes sociais cobre esses fluxos e, se uma plataforma rejeitar o endereço, use um e-mail de longo prazo para ela. Ferramentas de IA adicionam seus próprios códigos de login; o guia de cadastro e código de login do ChatGPT cobre esse caso. Para verificar antecipadamente onde um endereço descartável provavelmente será recusado, consulte veja quais sites aceitam e-mail temporário.
Para Que Não Usar o OTP do E-mail Temporário
O e-mail temporário é feito para cadastros que prezam pela privacidade e contas de baixo risco, não para algo que você precise recuperar. Não o use para serviços bancários, pagamentos, serviços governamentais, saúde ou qualquer conta principal ligada à sua identidade. Mesmo que um código chegue, perder o acesso à caixa de correio pode bloquear alertas, recuperação e verificações posteriores, e esses serviços podem rejeitar endereços descartáveis conforme suas próprias políticas. Para uma visão mais ampla de onde as caixas de entrada descartáveis se encaixam, consulte veja se os e-mails temporários são seguros. Este é um limite a respeitar, não uma barreira a contornar.
Testes de OTP para Equipes de QA e Desenvolvimento
Equipes que testam seus próprios fluxos de cadastro com caixas de entrada descartáveis enfrentam problemas de OTP em escala: tempestades de reenvio, falta de clareza sobre a responsabilidade pelas falhas e códigos que chegam depois que a etapa de teste já avançou. As correções são procedimentais: testar com mais de um endereço, limitar as tentativas de reenvio e acompanhar o tempo até o primeiro OTP como métrica, para que as regressões apareçam. Um lista de verificação de riscos OTP pronta para as equipes pronto apresenta o protocolo completo. Para execuções automatizadas, a API de E-mail Temporário Tmailor cria endereços somente de recebimento, lista novas mensagens e extrai o código de uso único que encontra (na medida do possível), com SDKs para Python, Node.js e PHP e um servidor MCP para agentes de IA.
Perguntas Frequentes
O e-mail temporário pode receber códigos SMS ou me fornecer um número de telefone?
Não. O e-mail temporário recebe apenas e-mails, e a Tmailor não fornece números de telefone. Se um serviço exigir SMS, use um número que você controle e tenha permissão para usar, ou escolha não continuar. Evite sites públicos de recebimento de SMS, pois qualquer pessoa pode ler os códigos que eles exibem.
Por que meu OTP chega no meu e-mail normal, mas não no meu e-mail temporário?
O site pode recusar ou ignorar silenciosamente endereços descartáveis, mas outras causas são possíveis: um erro de digitação no endereço, um código enviado para o e-mail já cadastrado ou uma entrega mais lenta nessa caixa de entrada. Verifique primeiro o endereço e o canal. Se o site não enviar para endereços descartáveis, use seu e-mail regular para essa conta.
É seguro usar e-mail temporário para OTP?
É seguro para cadastros de baixo risco em que você não precisa de recuperação a longo prazo, como fóruns, newsletters, downloads pontuais e testes rápidos de produtos. Não é apropriado para bancos, governo, saúde ou qualquer conta vinculada à sua identidade, porque você precisa de uma caixa de correio que vai controlar por anos para recuperar essas contas.
Posso usar OTP de e-mail temporário para serviços bancários ou financeiros?
Não. Não use e-mail temporário para contas bancárias ou financeiras. Mesmo que um código chegue, perder o acesso à caixa de correio pode bloquear alertas, recuperação ou verificações posteriores, e o serviço pode rejeitar endereços descartáveis conforme suas políticas.
Por quanto tempo um código OTP geralmente permanece válido?
Depende do serviço e da ação. Trate os códigos de login e cadastro como uma janela de poucos minutos, a menos que a tela mostre um cronômetro; links de verificação por e-mail e códigos de recuperação podem durar mais. O prazo de validade é definido pelo serviço que envia, não pelo seu provedor de e-mail.
O que devo fazer se o OTP chegar depois que minha caixa de entrada de 10 minutos expirar?
No Tmailor, ao fim da contagem regressiva a página muda para um novo endereço, mas o endereço anterior permanece no Histórico no mesmo dispositivo enquanto ainda estiver disponível. Você também pode adicionar tempo antes do fim da contagem regressiva, até restarem 60 minutos. Se você puder precisar do endereço mais tarde ou em outro dispositivo, salve o Access Token dele ou mantenha o endereço em uma conta Tmailor gratuita; um Access Token perdido de um endereço de convidado não pode ser recuperado.
Clicar em "reenviar código" ajuda se o primeiro OTP não chegou?
Às vezes, mas só uma vez e somente depois que o cronômetro na tela termina. Toques extras podem acionar um tempo de espera, e cada nova solicitação pode cancelar o código anterior. Se o site recusa endereços descartáveis, reenviar não vai mudar isso; use um e-mail de longo prazo para essa conta.
Existe alguma forma de saber antecipadamente se uma plataforma bloqueia e-mail temporário?
Às vezes. Um erro explícito de cadastro, como "e-mail descartável não permitido", ou as próprias páginas de ajuda do site podem indicar isso. Não existe uma lista universal de compatibilidade, e alguns sites aceitam o formulário mas nunca enviam o código, então um diretório de sites conhecidos por bloquear e-mail temporário é um auxílio de planejamento, não uma garantia.
Posso receber códigos OTP em um aplicativo móvel de e-mail temporário?
Sim. Os aplicativos do Tmailor para Android e iOS, assim como o bot do Telegram, recebem e-mails da mesma forma que a versão web. Se o código chegar ao endereço, ele aparece na caixa de entrada do celular. Para abrir o mesmo endereço em outro dispositivo, use o Access Token dele.
Qual e-mail temporário é mais confiável para OTP?
Para sites que aceitam e-mail descartável, a escolha mais confiável é uma caixa de entrada que permaneça aberta tempo suficiente para um código atrasado e que você possa reabrir depois, como um endereço reutilizável com um Access Token salvo. Nenhum provedor de e-mail temporário pode fazer um site aceitar um endereço que ele recusa.
Conclusão
Use o e-mail temporário para OTP apenas onde ele se encaixa: cadastros de baixo risco que enviam códigos por e-mail e aceitam endereços descartáveis. Mantenha a caixa de entrada aberta, reenvie uma vez e salve o Access Token caso precise do endereço novamente. Se um site recusar o endereço ou pedir SMS, use um e-mail ou número de telefone que você controle e proteja as contas que importam com um aplicativo autenticador ou uma passkey. Para cadastros do dia a dia, você pode criar um e-mail temporário gratuito e manter a aba aberta enquanto espera.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.









