Tmailor
ਸਪੈਮਰ ਤੁਹਾਡਾ ਈਮੇਲ ਪਤਾ ਕਿੱਥੋਂ ਪ੍ਰਾਪਤ ਕਰਦੇ ਹਨ? 7 ਆਮ ਸਰੋਤ ਅਤੇ ਕੀ ਕਰਨਾ ਹੈ
ਜੇ ਤੁਸੀਂ ਸੋਚ ਰਹੇ ਹੋ ਕਿ ਸਪੈਮਰਾਂ ਨੂੰ ਤੁਹਾਡਾ ਈਮੇਲ ਪਤਾ ਕਿਵੇਂ ਮਿਲਿਆ, ਤਾਂ ਇਹ ਕਿਸੇ ਡੇਟਾ ਲੀਕ, ਸਾਈਨਅਪ ਸੂਚੀ, ਜਨਤਕ ਪੰਨੇ ਜਾਂ ਸਿਰਫ਼ ਇੱਕ ਅਨੁਮਾਨ ਤੋਂ ਆਇਆ ਹੋ ਸਕਦਾ ਹੈ। ਇੱਥੇ ਦੱਸਿਆ ਗਿਆ ਹੈ ਕਿ ਸੰਭਾਵਤ ਸਰੋਤ ਦੀ ਪਛਾਣ ਕਿਵੇਂ ਕਰਨੀ ਹੈ, ਸੁਰੱਖਿਅਤ ਢੰਗ ਨਾਲ ਅਨਸਬਸਕ੍ਰਾਈਬ ਕਿਵੇਂ ਕਰਨਾ ਹੈ, ਅਤੇ ਅਗਲੀ ਲੀਕ ਨੂੰ ਆਪਣੇ ਮੁੱਖ ਇਨਬਾਕਸ ਤੋਂ ਦੂਰ ਕਿਵੇਂ ਰੱਖਣਾ ਹੈ।
ਤੇਜ਼ ਪਹੁੰਚ
ਸਪੈਮਰ ਤੁਹਾਡਾ ਈਮੇਲ ਪਤਾ ਕਿੱਥੋਂ ਪ੍ਰਾਪਤ ਕਰਦੇ ਹਨ?
ਸਪੈਮਰ ਤੁਹਾਡਾ ਈਮੇਲ ਪਤਾ ਕੁਝ ਆਮ ਸਰੋਤਾਂ ਤੋਂ ਪ੍ਰਾਪਤ ਕਰਦੇ ਹਨ: ਉਲੰਘਣਾ ਕੀਤੇ ਗਾਹਕ ਡੇਟਾਬੇਸ, ਕੰਪਨੀਆਂ ਅਤੇ ਡੇਟਾ ਬ੍ਰੋਕਰ ਜੋ ਸੰਪਰਕ ਸੂਚੀਆਂ ਸਾਂਝੀਆਂ ਕਰਦੇ ਹਨ, ਜਨਤਕ ਵੈਬ ਪੇਜ ਅਤੇ ਪ੍ਰੋਫਾਈਲ, ਦੂਜੇ ਲੋਕਾਂ ਦੇ ਸੰਪਰਕ ਅਤੇ ਸੁਨੇਹਾ ਥ੍ਰੈਡ, ਫਿਸ਼ਿੰਗ ਫਾਰਮ, ਅਤੇ ਅਨੁਮਾਨ ਲਾਏ ਗਏ ਪਤੇ। ਸਪੈਮ ਮਿਲਣ ਦਾ ਮਤਲਬ ਇਹ ਨਹੀਂ ਕਿ ਤੁਹਾਡਾ ਇਨਬਾਕਸ ਹੈਕ ਹੋ ਗਿਆ ਹੈ, ਅਤੇ ਜਦੋਂ ਤੱਕ ਤੁਸੀਂ ਹਰ ਸਾਈਨਅਪ ਲਈ ਵੱਖਰਾ ਪਤਾ ਨਹੀਂ ਵਰਤਿਆ, ਸਹੀ ਸਰੋਤ ਨੂੰ ਸਾਬਤ ਕਰਨਾ ਅਕਸਰ ਅਸੰਭਵ ਹੁੰਦਾ ਹੈ।
ਖੁੱਲ੍ਹਿਆ ਪਤਾ ਅਤੇ ਹੈਕ ਹੋਇਆ ਖਾਤਾ ਦੋ ਵੱਖਰੀਆਂ ਸਮੱਸਿਆਵਾਂ ਹਨ। ਸਪੈਮਰ ਨੂੰ ਤੁਹਾਨੂੰ ਮੇਲ ਭੇਜਣ ਲਈ ਸਿਰਫ਼ ਤੁਹਾਡੇ ਪਤੇ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ, ਪਰ ਉਸ ਨੂੰ ਪੜ੍ਹਨ ਲਈ ਤੁਹਾਡੇ ਪਾਸਵਰਡ ਦੀ ਲੋੜ ਪਵੇਗੀ। ਇੱਕੋ ਪਤਾ ਇੱਕੋ ਸਮੇਂ ਕਈ ਸੂਚੀਆਂ ਵਿੱਚ ਹੋ ਸਕਦਾ ਹੈ, ਇਸ ਲਈ ਇੱਕ ਲੀਕ ਬੰਦ ਕਰਨ ਨਾਲ ਸਪੈਮ ਰਾਤੋ-ਰਾਤ ਘੱਟ ਹੋਣਾ ਘੱਟ ਹੀ ਹੁੰਦਾ ਹੈ।
- ਇੱਕ ਵਾਰ ਪਤਾ ਕਿਸੇ ਸੂਚੀ ਵਿੱਚ ਆ ਜਾਵੇ, ਤਾਂ ਤੁਸੀਂ ਉਸ ਨੂੰ ਹਰ ਥਾਂ ਤੋਂ ਹਟਾ ਨਹੀਂ ਸਕਦੇ, ਪਰ ਤੁਸੀਂ ਨਵੀਆਂ ਸੂਚੀਆਂ ਨੂੰ ਭਰਨਾ ਬੰਦ ਕਰ ਸਕਦੇ ਹੋ।
- ਸਿਰਫ਼ ਉਹਨਾਂ ਮੇਲਿੰਗ ਸੂਚੀਆਂ ਤੋਂ ਅਨਸਬਸਕ੍ਰਾਈਬ ਕਰੋ ਜਿਨ੍ਹਾਂ ਨੂੰ ਤੁਸੀਂ ਪਛਾਣਦੇ ਹੋ; ਅਣਜਾਣ ਜਾਂ ਸ਼ੱਕੀ ਭੇਜਣ ਵਾਲਿਆਂ ਨੂੰ ਇਸ ਦੀ ਬਜਾਏ ਸਪੈਮ ਵਜੋਂ ਰਿਪੋਰਟ ਕਰੋ।
- ਹਰ ਸਾਈਨਅਪ ਲਈ ਵੱਖਰਾ ਪਤਾ ਜਾਂ ਉਪਨਾਮ ਵਰਤਣਾ ਇਹ ਵੇਖਣ ਦਾ ਸਭ ਤੋਂ ਸਪੱਸ਼ਟ ਵਿਹਾਰਕ ਤਰੀਕਾ ਹੈ ਕਿ ਸਪੈਮ ਕਿੱਥੋਂ ਸ਼ੁਰੂ ਹੋਇਆ।
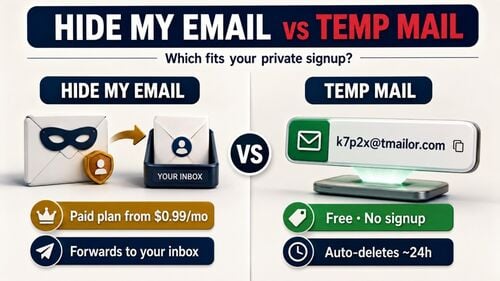
- ਟੈਂਪ ਮੇਲ ਇੱਕ ਵਾਰ ਵਾਲੇ, ਘੱਟ ਜੋਖਮ ਵਾਲੇ ਸਾਈਨਅਪ ਲਈ ਢੁਕਵੀਂ ਹੈ, ਨਾ ਕਿ ਉਹਨਾਂ ਖਾਤਿਆਂ ਲਈ ਜਿਨ੍ਹਾਂ ਨੂੰ ਤੁਹਾਨੂੰ ਰੱਖਣਾ ਜਾਂ ਮੁੜ ਪ੍ਰਾਪਤ ਕਰਨਾ ਹੈ।
ਸਪੈਮ ਈਮੇਲ ਪਤਿਆਂ ਦੇ ਸੱਤ ਆਮ ਸਰੋਤ
ਹੇਠਾਂ ਦਿੱਤਾ ਹਰ ਸਰੋਤ ਵੱਖਰੇ ਢੰਗ ਨਾਲ ਕੰਮ ਕਰਦਾ ਹੈ, ਵੱਖਰੇ ਸੁਰਾਗ ਛੱਡਦਾ ਹੈ, ਅਤੇ ਵੱਖਰੇ ਹੱਲ ਦੀ ਮੰਗ ਕਰਦਾ ਹੈ। ਇੱਕ ਪਤਾ ਇੱਕੋ ਸਮੇਂ ਇਹਨਾਂ ਵਿੱਚੋਂ ਕਈਆਂ ਤੋਂ ਆ ਸਕਦਾ ਹੈ, ਅਤੇ ਸਪੈਮਰ ਸੂਚੀਆਂ ਦਾ ਵਪਾਰ ਕਰਦੇ ਹਨ, ਇਸ ਲਈ ਪਹਿਲੇ ਸਰੋਤ ਦੀ ਪਛਾਣ ਕਰਨਾ ਅਕਸਰ ਮੁਸ਼ਕਲ ਹੁੰਦਾ ਹੈ।

1. ਤੁਹਾਡੇ ਵੱਲੋਂ ਵਰਤੀਆਂ ਸੇਵਾਵਾਂ 'ਤੇ ਡੇਟਾ ਉਲੰਘਣਾ
ਜਦੋਂ ਤੁਸੀਂ ਜਿਸ ਦੁਕਾਨ, ਐਪ ਜਾਂ ਫੋਰਮ 'ਤੇ ਸਾਈਨਅਪ ਕੀਤਾ ਸੀ, ਉਸ 'ਤੇ ਉਲੰਘਣਾ ਹੁੰਦੀ ਹੈ, ਤਾਂ ਉਸ ਦਾ ਗਾਹਕ ਡੇਟਾਬੇਸ ਕਾਪੀ ਕੀਤਾ, ਵੇਚਿਆ ਜਾਂ ਆਨਲਾਈਨ ਪੋਸਟ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ। ਜੇ ਖੁੱਲ੍ਹੇ ਰਿਕਾਰਡਾਂ ਵਿੱਚ ਈਮੇਲ ਪਤੇ ਸ਼ਾਮਲ ਹੋਣ, ਤਾਂ ਉਹ ਪਤੇ ਬਾਅਦ ਵਿੱਚ ਸਪੈਮ ਅਤੇ ਫਿਸ਼ਿੰਗ ਸੂਚੀਆਂ ਵਿੱਚ ਆ ਸਕਦੇ ਹਨ। ਪੁਰਾਣੇ ਖਾਤੇ ਤੋਂ ਕਾਪੀ ਕੀਤਾ ਡੇਟਾ ਤੁਹਾਡੇ ਖਾਤਾ ਬੰਦ ਕਰਨ ਤੋਂ ਬਾਅਦ ਵੀ ਪ੍ਰਚਲਨ ਵਿੱਚ ਰਹਿ ਸਕਦਾ ਹੈ।
ਸੁਰਾਗ: ਸਪੈਮ ਜਾਂ ਫਿਸ਼ਿੰਗ ਜੋ ਸੇਵਾ ਦਾ ਨਾਮ ਲੈ ਕੇ ਜ਼ਿਕਰ ਕਰਦਾ ਹੈ, ਜਾਂ ਉਲੰਘਣਾ ਦੀ ਸੂਚਨਾ ਤੋਂ ਤੁਰੰਤ ਬਾਅਦ ਸਪੈਮ ਵਿੱਚ ਵਾਧਾ। ਕੀ ਮਦਦ ਕਰਦਾ ਹੈ: Have I Been Pwned, ਇੱਕ ਮੁਫ਼ਤ ਉਲੰਘਣਾ-ਖੋਜ ਸੇਵਾ, 'ਤੇ ਆਪਣਾ ਪਤਾ ਜਾਂਚੋ, ਅਤੇ ਜੇ ਤੁਸੀਂ ਭਵਿੱਖ ਦੀਆਂ ਉਲੰਘਣਾਵਾਂ ਬਾਰੇ ਜਾਣਨਾ ਚਾਹੁੰਦੇ ਹੋ ਤਾਂ ਉਸ ਦੀਆਂ ਚੇਤਾਵਨੀਆਂ ਲਈ ਸਾਈਨਅਪ ਕਰੋ। ਸਾਫ਼ ਨਤੀਜਾ ਇਹ ਸਾਬਤ ਨਹੀਂ ਕਰਦਾ ਕਿ ਤੁਹਾਡਾ ਪਤਾ ਕਦੇ ਖੁੱਲ੍ਹਿਆ ਨਹੀਂ ਸੀ, ਕਿਉਂਕਿ ਸੇਵਾ ਸਿਰਫ਼ ਆਪਣੇ ਡੇਟਾਸੈਟ ਵਿੱਚ ਆਉਣ ਵਾਲੀਆਂ ਉਲੰਘਣਾਵਾਂ ਨੂੰ ਕਵਰ ਕਰਦੀ ਹੈ। ਜੇ ਕਿਸੇ ਉਲੰਘਣਾ ਵਿੱਚ ਤੁਹਾਡਾ ਦੁਬਾਰਾ ਵਰਤਿਆ ਪਾਸਵਰਡ ਸ਼ਾਮਲ ਸੀ, ਤਾਂ ਜਿੱਥੇ ਵੀ ਤੁਸੀਂ ਉਹ ਵਰਤਿਆ ਸੀ, ਹਰ ਥਾਂ ਉਹ ਬਦਲੋ। ਅਗਲੀ ਉਲੰਘਣਾ ਕੀ ਖੁੱਲ੍ਹਾ ਕਰ ਸਕਦੀ ਹੈ ਇਸ ਨੂੰ ਸੀਮਤ ਕਰਨ ਲਈ, ਵੇਖੋ ਕਿ ਕਿਵੇਂ ਟੈਂਪ ਮੇਲ ਡੇਟਾ ਉਲੰਘਣਾ ਦੇ ਨਤੀਜੇ ਨੂੰ ਸੁੰਗੜ ਸਕਦੀ ਹੈ।
2. ਸਾਈਨਅਪ, ਲੀਡ ਫਾਰਮ, ਅਤੇ ਡੇਟਾ ਸਾਂਝਾ ਕਰਨ ਵਾਲੀਆਂ ਕੰਪਨੀਆਂ
ਕਈ ਸਾਈਟਾਂ ਤੁਹਾਡੇ ਖਰੀਦਣ, ਡਾਊਨਲੋਡ ਕਰਨ, ਗਿਵਵੇਅ ਵਿੱਚ ਦਾਖਲ ਹੋਣ, ਕੁਇਜ਼ ਲੈਣ ਜਾਂ ਪੜ੍ਹਨਾ ਜਾਰੀ ਰੱਖਣ ਤੋਂ ਪਹਿਲਾਂ ਈਮੇਲ ਪਤਾ ਮੰਗਦੀਆਂ ਹਨ। ਕੁਝ ਇਸ ਨੂੰ ਸਿਰਫ਼ ਆਪਣੀ ਮਾਰਕੀਟਿੰਗ ਲਈ ਵਰਤਦੀਆਂ ਹਨ। ਹੋਰ ਇਸ ਨੂੰ ਆਪਣੀ ਗੋਪਨੀਯਤਾ ਨੀਤੀ ਜਾਂ ਮੁਕਾਬਲੇ ਦੇ ਨਿਯਮਾਂ ਤਹਿਤ "ਸਹਿਭਾਗੀਆਂ", "ਸਹਿਯੋਗੀਆਂ" ਜਾਂ "ਸਪਾਂਸਰਾਂ" ਨਾਲ ਸਾਂਝਾ ਕਰਦੀਆਂ ਹਨ, ਅਤੇ ਪਹਿਲਾਂ ਤੋਂ ਟਿੱਕ ਕੀਤਾ ਸਹਿਮਤੀ ਬਾਕਸ ਹੀ ਕਾਫ਼ੀ ਹੋ ਸਕਦਾ ਹੈ। FTC ਦੀ ਉਪਭੋਗਤਾ ਗਾਈਡ "How To Get Less Spam in Your Email" ਦੱਸਦੀ ਹੈ ਕਿ ਕੰਪਨੀਆਂ ਤੁਹਾਡਾ ਪਤਾ ਸਾਂਝਾ ਜਾਂ ਵੇਚ ਸਕਦੀਆਂ ਹਨ ਅਤੇ ਸੁਝਾਅ ਦਿੰਦੀ ਹੈ ਕਿ ਇਹ ਸੌਂਪਣ ਤੋਂ ਪਹਿਲਾਂ ਗੋਪਨੀਯਤਾ ਨੀਤੀਆਂ ਜਾਂਚੋ।
ਸੁਰਾਗ: ਉਹਨਾਂ ਬ੍ਰਾਂਡਾਂ ਤੋਂ ਮਾਰਕੀਟਿੰਗ ਜਿਨ੍ਹਾਂ ਨਾਲ ਤੁਸੀਂ ਕਦੇ ਸੰਪਰਕ ਨਹੀਂ ਕੀਤਾ, ਜੋ ਇੱਕ ਸਾਈਨਅਪ ਜਾਂ ਗਿਵਵੇਅ ਐਂਟਰੀ ਤੋਂ ਤੁਰੰਤ ਬਾਅਦ ਸ਼ੁਰੂ ਹੁੰਦੀ ਹੈ। ਕੀ ਮਦਦ ਕਰਦਾ ਹੈ: ਸਹਿਭਾਗੀ-ਮਾਰਕੀਟਿੰਗ ਬਾਕਸਾਂ ਤੋਂ ਟਿੱਕ ਹਟਾਓ, ਉਹਨਾਂ ਗਿਵਵੇਅ ਨੂੰ ਛੱਡੋ ਜਿਨ੍ਹਾਂ ਦੇ ਨਿਯਮ ਸਪਾਂਸਰਾਂ ਨਾਲ ਐਂਟਰੀਆਂ ਸਾਂਝੀਆਂ ਕਰਨ ਦਾ ਜ਼ਿਕਰ ਕਰਦੇ ਹਨ, ਅਤੇ ਜਿਨ੍ਹਾਂ ਸਾਈਨਅਪਾਂ 'ਤੇ ਤੁਹਾਨੂੰ ਪੂਰਾ ਭਰੋਸਾ ਨਹੀਂ, ਉਹਨਾਂ ਲਈ ਵੱਖਰਾ ਪਤਾ ਵਰਤੋ।
3. ਡੇਟਾ ਬ੍ਰੋਕਰ ਅਤੇ ਸੂਚੀ ਵਿਕਰੇਤਾ
ਡੇਟਾ ਬ੍ਰੋਕਰ ਜਨਤਕ ਰਿਕਾਰਡਾਂ, ਖਰੀਦਦਾਰੀਆਂ ਅਤੇ ਆਨਲਾਈਨ ਗਤੀਵਿਧੀ ਤੋਂ ਜਾਣਕਾਰੀ ਇਕੱਠੀ ਕਰਦੇ ਹਨ, ਫਿਰ ਪ੍ਰੋਫਾਈਲ ਅਤੇ ਮਾਰਕੀਟਿੰਗ ਸੂਚੀਆਂ ਵੇਚਦੇ ਹਨ। FTC ਦੇ ਨੌਂ ਡੇਟਾ ਬ੍ਰੋਕਰਾਂ ਬਾਰੇ 2014 ਦੇ ਅਧਿਐਨ, "Data Brokers: A Call for Transparency and Accountability," ਵਿੱਚ ਪਾਇਆ ਗਿਆ ਕਿ ਬ੍ਰੋਕਰ ਮਾਰਕੀਟਿੰਗ ਉਤਪਾਦ ਵੇਚਦੇ ਹਨ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਉਹਨਾਂ ਖਪਤਕਾਰਾਂ ਦੀਆਂ ਸੂਚੀਆਂ ਵੀ ਸ਼ਾਮਲ ਹਨ ਜੋ ਕੁਝ ਮਾਪਦੰਡ ਪੂਰੇ ਕਰਦੇ ਹਨ। ਸਪੈਮਰ ਅਤੇ ਹਮਲਾਵਰ ਮਾਰਕੀਟਰ ਆਪਣੇ ਆਪ ਪਤੇ ਇਕੱਠੇ ਕਰਨ ਦੀ ਬਜਾਏ ਅਜਿਹੀਆਂ ਸੂਚੀਆਂ ਖਰੀਦ ਜਾਂ ਕਿਰਾਏ 'ਤੇ ਲੈ ਸਕਦੇ ਹਨ।
ਸੁਰਾਗ: ਸਪੈਮ ਜੋ ਪਹਿਲਾਂ ਹੀ ਤੁਹਾਡਾ ਨਾਮ ਜਾਂ ਸ਼ਹਿਰ ਜਾਣਦਾ ਹੈ। ਇਹ ਕਿਸੇ ਬ੍ਰੋਕਰ ਵੱਲ ਇਸ਼ਾਰਾ ਕਰ ਸਕਦਾ ਹੈ, ਪਰ ਇਹ ਮਿਲਾ ਕੇ ਬਣਾਏ ਗਏ ਉਲੰਘਣਾ ਡੇਟਾ ਤੋਂ ਵੀ ਆ ਸਕਦਾ ਹੈ, ਇਸ ਲਈ ਇਸ ਨੂੰ ਸਬੂਤ ਦੀ ਬਜਾਏ ਸੰਕੇਤ ਮੰਨੋ। ਕੀ ਮਦਦ ਕਰਦਾ ਹੈ: ਵੱਖ-ਵੱਖ ਬ੍ਰੋਕਰਾਂ ਨੂੰ ਔਪਟ-ਆਉਟ ਬੇਨਤੀਆਂ ਭਵਿੱਖ ਦੀ ਸਾਂਝ ਘਟਾ ਸਕਦੀਆਂ ਹਨ, ਹਾਲਾਂਕਿ ਉਹ ਪਹਿਲਾਂ ਹੀ ਵੇਚੀਆਂ ਗਈਆਂ ਸੂਚੀਆਂ ਵਾਪਸ ਨਹੀਂ ਲੈ ਸਕਦੀਆਂ। ਕੈਲੀਫੋਰਨੀਆ ਦੇ ਵਸਨੀਕ ਰਾਜ ਦੇ Delete Request and Opt-out Platform (DROP) ਰਾਹੀਂ ਰਜਿਸਟਰਡ ਡੇਟਾ ਬ੍ਰੋਕਰਾਂ ਨੂੰ ਇੱਕ ਮਿਟਾਉਣ ਦੀ ਬੇਨਤੀ ਭੇਜ ਸਕਦੇ ਹਨ, ਜਿਨ੍ਹਾਂ ਨੂੰ ਕਾਨੂੰਨੀ ਅਪਵਾਦਾਂ ਦੇ ਅਧੀਨ 1 ਅਗਸਤ, 2026 ਤੋਂ ਉਹਨਾਂ ਬੇਨਤੀਆਂ 'ਤੇ ਕਾਰਵਾਈ ਕਰਨੀ ਪੈ ਰਹੀ ਹੈ।
4. ਜਨਤਕ ਪੇਜ, ਪ੍ਰੋਫਾਈਲ, ਫੋਰਮ ਅਤੇ ਰਿਕਾਰਡ
ਆਟੋਮੈਟਿਕ ਪ੍ਰੋਗਰਾਮ ਜਨਤਕ ਵੈੱਬ ਪੰਨਿਆਂ ਨੂੰ ਸਕੈਨ ਕਰਦੇ ਹਨ ਅਤੇ ਈਮੇਲ ਪਤੇ ਵਰਗੀ ਦਿਖਣ ਵਾਲੀ ਹਰ ਚੀਜ਼ ਨੂੰ ਕਾਪੀ ਕਰ ਲੈਂਦੇ ਹਨ। ਆਮ ਥਾਵਾਂ ਵਿੱਚ ਨਿੱਜੀ ਅਤੇ ਕਾਰੋਬਾਰੀ ਵੈਬਸਾਈਟਾਂ, ਫੋਰਮ ਪੋਸਟਾਂ, ਔਨਲਾਈਨ ਰੈਜ਼ਿਊਮੇ, PDF, ਟਿੱਪਣੀ ਭਾਗ, ਜਨਤਕ ਸੋਸ਼ਲ ਮੀਡੀਆ ਅਤੇ ਕਾਰੋਬਾਰੀ ਪ੍ਰੋਫਾਈਲ, ਅਤੇ ਕੁਝ ਜਨਤਕ ਰਿਕਾਰਡ ਸ਼ਾਮਲ ਹਨ। ਡੋਮੇਨ ਨਾਮਾਂ ਲਈ ਪੁਰਾਣੇ ਜਨਤਕ WHOIS ਰਿਕਾਰਡ ਵੀ ਰਜਿਸਟਰਾਂਟ ਦਾ ਈਮੇਲ ਪਤਾ ਜ਼ਾਹਰ ਕਰ ਸਕਦੇ ਸਨ। 2018 ਵਿੱਚ, ICANN ਨੇ ਆਮ ਚੋਟੀ-ਪੱਧਰੀ ਡੋਮੇਨਾਂ ਲਈ ਨਿੱਜੀ ਸੰਪਰਕ ਡੇਟਾ ਦੇ ਪ੍ਰਕਾਸ਼ਨ ਨੂੰ ਸੀਮਤ ਕੀਤਾ ਅਤੇ ਇਸਦੀ ਬਜਾਏ ਇੱਕ ਅਗਿਆਤ ਈਮੇਲ ਪਤਾ ਜਾਂ ਵੈੱਬ ਫਾਰਮ ਦੀ ਲੋੜ ਰੱਖੀ।
ਸੁਰਾਗ: ਹਵਾਲਾ ਚਿੰਨ੍ਹਾਂ ਵਿੱਚ ਆਪਣੇ ਪੂਰੇ ਪਤੇ ਦੀ ਖੋਜ ਕਰੋ। ਇੱਕ ਨਤੀਜਾ ਦਿਖਾਉਂਦਾ ਹੈ ਕਿ ਪਤਾ ਜਨਤਕ ਤੌਰ 'ਤੇ ਕਿੱਥੇ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ, ਪਰ ਕੋਈ ਨਤੀਜਾ ਨਾ ਆਉਣਾ ਇਹ ਸਾਬਤ ਨਹੀਂ ਕਰਦਾ ਕਿ ਇਹ ਕਦੇ ਪੋਸਟ ਨਹੀਂ ਕੀਤਾ ਗਿਆ, ਕਿਉਂਕਿ ਪੁਰਾਲੇਖ ਕੀਤੇ ਜਾਂ ਅਣ-ਇੰਡੈਕਸ ਕੀਤੇ ਪੰਨੇ ਦਿਖਾਈ ਨਹੀਂ ਦੇਣਗੇ। ਕੀ ਮਦਦ ਕਰਦਾ ਹੈ: ਜਿੱਥੇ ਹੋ ਸਕੇ ਪਤਾ ਹਟਾਓ, ਪ੍ਰਿੰਟ ਕੀਤੇ ਪਤੇ ਦੀ ਬਜਾਏ ਸੰਪਰਕ ਫਾਰਮ ਵਰਤੋ, ਪ੍ਰੋਫਾਈਲ ਗੋਪਨੀਯਤਾ ਸੈਟਿੰਗਾਂ ਵਿੱਚ ਆਪਣੀ ਈਮੇਲ ਲੁਕਾਓ, ਅਤੇ ਜੇ ਤੁਸੀਂ ਕਿਸੇ ਵੈਬਸਾਈਟ ਦੇ ਮਾਲਕ ਹੋ ਤਾਂ ਡੋਮੇਨ ਗੋਪਨੀਯਤਾ ਚਾਲੂ ਕਰੋ।
5. ਹੋਰ ਲੋਕਾਂ ਦੇ ਸੰਪਰਕ ਅਤੇ ਸੁਨੇਹਾ ਥ੍ਰੈਡ
ਤੁਹਾਡਾ ਪਤਾ ਹੋਰ ਲੋਕਾਂ ਦੀਆਂ ਐਡਰੈੱਸ ਬੁੱਕਾਂ, ਪੁਰਾਣੇ ਈਮੇਲ ਥ੍ਰੈਡਾਂ ਅਤੇ ਗਰੁੱਪ ਸੁਨੇਹਿਆਂ ਵਿੱਚ ਵੀ ਰਹਿੰਦਾ ਹੈ। ਜੇ ਉਨ੍ਹਾਂ ਖਾਤਿਆਂ ਜਾਂ ਡਿਵਾਈਸਾਂ ਵਿੱਚੋਂ ਕਿਸੇ ਨਾਲ ਵੀ ਛੇੜਛਾੜ ਹੋ ਜਾਵੇ, ਤਾਂ ਉਸਦੀ ਸੰਪਰਕ ਸੂਚੀ ਅਤੇ ਗੱਲਬਾਤਾਂ ਦੀ ਨਕਲ ਕੀਤੀ ਜਾ ਸਕਦੀ ਹੈ। ਲੰਬੀਆਂ CC ਚੇਨਾਂ ਅਤੇ ਫਾਰਵਰਡ ਕੀਤੇ ਸੁਨੇਹੇ ਵੀ ਹਰ ਦਿਖਣ ਵਾਲੇ ਪ੍ਰਾਪਤਕਰਤਾ ਨੂੰ ਉਸ ਹਰ ਵਿਅਕਤੀ ਸਾਹਮਣੇ ਜ਼ਾਹਰ ਕਰ ਦਿੰਦੇ ਹਨ ਜਿਸਨੂੰ ਉਹ ਬਾਅਦ ਵਿੱਚ ਮਿਲਦੇ ਹਨ।
ਸੁਰਾਗ: ਸਪੈਮ ਜੋ ਕਿਸੇ ਦੋਸਤ ਜਾਂ ਸਹਿਕਰਮੀ ਵੱਲੋਂ ਆਉਂਦਾ ਜਾਪਦਾ ਹੈ, ਜਾਂ ਜੋ ਕਿਸੇ ਅਸਲ ਪੁਰਾਣੇ ਥ੍ਰੈਡ ਦੀ ਵਿਸ਼ਾ ਲਾਈਨ ਦੁਬਾਰਾ ਵਰਤਦਾ ਹੈ। ਕੀ ਮਦਦ ਕਰਦਾ ਹੈ: ਗਰੁੱਪ ਸੁਨੇਹਿਆਂ ਲਈ BCC ਵਰਤੋ, ਆਪਣੇ ਸੁਰੱਖਿਆ ਸਾਫ਼ਟਵੇਅਰ ਨੂੰ ਅਪਡੇਟ ਰੱਖੋ ਜਿਵੇਂ FTC ਸਿਫ਼ਾਰਸ਼ ਕਰਦਾ ਹੈ, ਅਤੇ ਕਿਸੇ ਸੰਪਰਕ ਨੂੰ ਦੱਸੋ ਜੇ ਉਨ੍ਹਾਂ ਦਾ ਖਾਤਾ ਅਜਿਹੀ ਮੇਲ ਭੇਜ ਰਿਹਾ ਜੋ ਉਨ੍ਹਾਂ ਨੇ ਨਹੀਂ ਲਿਖੀ।
6. ਫਿਸ਼ਿੰਗ ਪੰਨੇ ਅਤੇ ਧੋਖੇਬਾਜ਼ ਫਾਰਮ
ਇੱਕ ਜਾਅਲੀ ਸਾਈਨ-ਇਨ ਪੰਨਾ, ਸਰਵੇਖਣ, ਇਨਾਮ ਦਾ ਦਾਅਵਾ, ਜਾਂ "ਆਪਣੇ ਖਾਤੇ ਦੀ ਪੁਸ਼ਟੀ ਕਰੋ" ਸੁਨੇਹਾ ਤੁਹਾਡਾ ਈਮੇਲ ਪਤਾ ਸਿੱਧਾ ਇਕੱਠਾ ਕਰ ਸਕਦਾ ਹੈ, ਅਕਸਰ ਪਾਸਵਰਡ ਸਮੇਤ। ਇੱਥੇ ਪਤਾ ਤਾਂ ਇੱਕ ਪਾਸੇ ਦਾ ਅਸਰ ਹੈ; ਅਸਲ ਨਿਸ਼ਾਨਾ ਤੁਹਾਡਾ ਖਾਤਾ ਹੈ। ਜੇ ਤੁਸੀਂ ਕਿਸੇ ਅਚਾਨਕ ਈਮੇਲ ਤੋਂ ਪਹੁੰਚੇ ਪੰਨੇ 'ਤੇ ਪਾਸਵਰਡ ਦਾਖਲ ਕੀਤਾ ਹੈ, ਤਾਂ ਇਸਨੂੰ ਸਪੈਮ ਦੀ ਸਮੱਸਿਆ ਦੀ ਬਜਾਏ ਖਾਤੇ ਦੀ ਸਮੱਸਿਆ ਮੰਨੋ: ਅਸਲ ਸਾਈਟ 'ਤੇ ਪਾਸਵਰਡ ਬਦਲੋ ਅਤੇ ਦੋ-ਕਾਰਕ ਪ੍ਰਮਾਣਿਕਤਾ ਚਾਲੂ ਕਰੋ।
ਕੀ ਮਦਦ ਕਰਦਾ ਹੈ: ਮਹੱਤਵਪੂਰਨ ਸਾਈਟਾਂ ਈਮੇਲ ਵਿਚਲੇ ਲਿੰਕਾਂ ਦੀ ਬਜਾਏ ਆਪਣੇ ਬੁੱਕਮਾਰਕ ਜਾਂ ਐਪ ਤੋਂ ਖੋਲ੍ਹੋ, ਅਤੇ ਕਿਸੇ ਵੀ ਅਜਿਹੇ ਫਾਰਮ ਤੋਂ ਸਾਵਧਾਨ ਰਹੋ ਜੋ ਤੁਹਾਡਾ ਈਮੇਲ ਪਾਸਵਰਡ ਮੰਗਦਾ ਹੈ।
7. ਅਨੁਮਾਨਿਤ ਪਤੇ
ਸਪੈਮਰ ਅਜਿਹੇ ਪਤਿਆਂ 'ਤੇ ਵੀ ਭੇਜਦੇ ਹਨ ਜੋ ਉਨ੍ਹਾਂ ਨੂੰ ਕਿਤੇ ਨਹੀਂ ਮਿਲੇ, ਸਗੋਂ ਪ੍ਰਸਿੱਧ ਪ੍ਰਦਾਤਾਵਾਂ ਜਾਂ ਕੰਪਨੀ ਡੋਮੇਨਾਂ 'ਤੇ ਆਮ ਨਾਮਾਂ ਅਤੇ ਆਮ ਪਤਾ ਫਾਰਮੈਟਾਂ ਤੋਂ ਬਣਾਏ ਜਾਂਦੇ ਹਨ। FTC ਦੀ CAN-SPAM ਪਾਲਣਾ ਗਾਈਡ ਐਡਰੈੱਸ ਹਾਰਵੈਸਟਿੰਗ ਅਤੇ ਇਨ੍ਹਾਂ "ਡਿਕਸ਼ਨਰੀ ਹਮਲਿਆਂ" ਨੂੰ ਵਧੇਰੇ ਗੰਭੀਰ ਉਲੰਘਣਾਵਾਂ ਵਿੱਚ ਗਿਣਦੀ ਹੈ ਜਿਨ੍ਹਾਂ 'ਤੇ ਵਾਧੂ ਜੁਰਮਾਨੇ ਲੱਗ ਸਕਦੇ ਹਨ, ਪਰ ਇਹ ਉਨ੍ਹਾਂ ਭੇਜਣ ਵਾਲਿਆਂ ਨੂੰ ਨਹੀਂ ਰੋਕਦਾ ਜੋ ਕਾਨੂੰਨ ਨੂੰ ਨਜ਼ਰਅੰਦਾਜ਼ ਕਰਦੇ ਹਨ।
ਸੁਰਾਗ: ਅਜਿਹੇ ਪਤੇ 'ਤੇ ਸਪੈਮ ਜੋ ਤੁਸੀਂ ਮੁਸ਼ਕਿਲ ਨਾਲ ਵਰਤਿਆ ਹੈ ਜਾਂ ਕਦੇ ਸਾਂਝਾ ਨਹੀਂ ਕੀਤਾ, ਖ਼ਾਸਕਰ ਛੋਟਾ ਜਾਂ ਨਾਮ-ਅਧਾਰਤ ਪਤਾ। ਕੀ ਮਦਦ ਕਰਦਾ ਹੈ: ਆਪਣੇ ਪ੍ਰਦਾਤਾ ਦੇ ਸਪੈਮ ਫਿਲਟਰ 'ਤੇ ਭਰੋਸਾ ਕਰੋ। ਸਿਰਫ਼ ਇਸੇ ਕਾਰਨ ਤੁਹਾਨੂੰ ਪਤਾ ਛੱਡਣ ਦੀ ਲੋੜ ਨਹੀਂ, ਪਰ ਨਵੇਂ ਖਾਤਿਆਂ ਲਈ ਘੱਟ ਅਨੁਮਾਨਯੋਗ ਪਤਾ ਮਦਦ ਕਰ ਸਕਦਾ ਹੈ।
ਮੈਨੂੰ ਅਚਾਨਕ ਇੰਨਾ ਸਪੈਮ ਕਿਉਂ ਮਿਲ ਰਿਹਾ ਹੈ?
ਅਚਾਨਕ ਵਾਧਾ ਆਮ ਤੌਰ 'ਤੇ ਮਤਲਬ ਹੁੰਦਾ ਹੈ ਕਿ ਤੁਹਾਡਾ ਪਤਾ ਕਿਸੇ ਨਵੀਂ ਸੂਚੀ ਵਿੱਚ ਸ਼ਾਮਲ ਹੋ ਗਿਆ ਹੈ, ਜਾਂ ਕੋਈ ਪੁਰਾਣੀ ਸੂਚੀ 'ਤੇ ਦੁਬਾਰਾ ਮੇਲ ਭੇਜਣਾ ਸ਼ੁਰੂ ਹੋ ਗਿਆ ਹੈ। ਆਮ ਕਾਰਨਾਂ ਵਿੱਚ ਹਾਲ ਹੀ ਵਿੱਚ ਜ਼ਾਹਰ ਹੋਇਆ ਡੇਟਾ ਲੀਕ, ਕੋਈ ਸਾਈਨਅਪ ਜਾਂ ਗਿਵਵੇਅ ਜਿਸਨੇ ਤੁਹਾਡਾ ਪਤਾ ਸਾਂਝਾ ਕੀਤਾ, ਜਾਂ ਕੋਈ ਨਵੀਂ ਮੁਹਿੰਮ ਸ਼ਾਮਲ ਹੈ ਜਿਸਨੂੰ ਤੁਹਾਡੇ ਸਪੈਮ ਫਿਲਟਰ ਨੇ ਅਜੇ ਫੜਨਾ ਨਹੀਂ ਸਿੱਖਿਆ। ਸਪੈਮ ਅਕਸਰ ਝੁੰਡਾਂ ਵਿੱਚ ਆਉਂਦਾ ਹੈ ਕਿਉਂਕਿ ਸੂਚੀਆਂ ਦਾ ਵਪਾਰ ਕੀਤਾ ਜਾਂਦਾ ਹੈ ਅਤੇ ਥੋਕ ਵਿੱਚ ਮੇਲ ਭੇਜੀ ਜਾਂਦੀ ਹੈ।
ਤਿੰਨ ਤੇਜ਼ ਸਵਾਲ ਇਸਨੂੰ ਸੀਮਤ ਕਰ ਸਕਦੇ ਹਨ:
- ਕੀ ਤੁਸੀਂ ਪਿਛਲੇ ਕੁਝ ਹਫ਼ਤਿਆਂ ਵਿੱਚ ਕਿਸੇ ਨਵੀਂ ਚੀਜ਼ ਲਈ ਸਾਈਨ ਅੱਪ ਕੀਤਾ ਸੀ?
- ਕੀ ਸਪੈਮ ਵਿੱਚ ਕਿਸੇ ਖਾਸ ਕੰਪਨੀ, ਉਤਪਾਦ ਜਾਂ ਪੁਰਾਣੇ ਖਾਤੇ ਦਾ ਜ਼ਿਕਰ ਹੈ?
- ਕੀ ਡੇਟਾ ਲੀਕ ਲੁੱਕਅਪ ਤੁਹਾਡੇ ਪਤੇ ਲਈ ਕੋਈ ਹਾਲੀਆ ਲੀਕ ਦਿਖਾਉਂਦਾ ਹੈ?
ਜਵਾਬ, ਕਲਿੱਕ ਅਤੇ ਲੋਡ ਹੋਏ ਚਿੱਤਰ
ਕੁਝ ਸਪੈਮਰ ਇਸ ਗੱਲ ਦੇ ਸੰਕੇਤ ਵੀ ਲੱਭਦੇ ਹਨ ਕਿ ਪਤਾ ਵਰਤੋਂ ਵਿੱਚ ਹੈ। ਸਪੈਮ ਦਾ ਜਵਾਬ ਦੇਣਾ, ਉਸਦੇ ਲਿੰਕਾਂ 'ਤੇ ਕਲਿੱਕ ਕਰਨਾ (ਉਸਦੇ ਅਨਸਬਸਕ੍ਰਾਈਬ ਲਿੰਕ ਸਮੇਤ), ਜਾਂ ਉਸਦੇ ਰਿਮੋਟ ਚਿੱਤਰ ਲੋਡ ਕਰਨਾ ਭੇਜਣ ਵਾਲੇ ਨੂੰ ਦੱਸ ਸਕਦਾ ਹੈ ਕਿ ਸੁਨੇਹਾ ਇੱਕ ਕੰਮ ਕਰਦੇ ਇਨਬਾਕਸ ਤੱਕ ਪਹੁੰਚਿਆ ਹੈ। ਇਹ ਸੰਕੇਤ ਅਧੂਰਾ ਹੈ ਕਿਉਂਕਿ ਕੁਝ ਮੇਲ ਐਪਾਂ ਅਤੇ ਸੁਰੱਖਿਆ ਸਕੈਨਰ ਚਿੱਤਰ ਆਪਣੇ ਆਪ ਲੋਡ ਕਰ ਲੈਂਦੇ ਹਨ, ਪਰ ਇਹ ਭੇਜ ਕੇ ਤੁਹਾਨੂੰ ਕੋਈ ਫ਼ਾਇਦਾ ਨਹੀਂ ਹੁੰਦਾ। ਜਵਾਬ ਦੇਣ ਦੀ ਬਜਾਏ ਸੁਨੇਹੇ ਦੀ ਰਿਪੋਰਟ ਕਰੋ।
ਸਾਈਨਅੱਪ ਪੁਸ਼ਟੀਕਰਨਾਂ ਦਾ ਹੜ੍ਹ
ਜੇ ਦਰਜਨਾਂ ਜਾਂ ਸੈਂਕੜੇ ਨਿਊਜ਼ਲੈਟਰ ਪੁਸ਼ਟੀਕਰਨ ਜਾਂ ਸਵਾਗਤ ਈਮੇਲਾਂ ਕੁਝ ਘੰਟਿਆਂ ਦੇ ਅੰਦਰ ਆਉਂਦੀਆਂ ਹਨ, ਤਾਂ ਹੋ ਸਕਦਾ ਹੈ ਕਿ ਕੋਈ ਤੁਹਾਡੇ ਪਤੇ ਨੂੰ ਇੱਕੋ ਸਮੇਂ ਬਹੁਤ ਸਾਰੀਆਂ ਸਾਈਟਾਂ 'ਤੇ ਸਾਈਨ ਅੱਪ ਕਰ ਰਿਹਾ ਹੈ। ਇਸ ਨੂੰ ਕਈ ਵਾਰ ਸਬਸਕ੍ਰਿਪਸ਼ਨ ਬੰਬਾਰੀ ਕਿਹਾ ਜਾਂਦਾ ਹੈ। ਇਹ ਸਿਰਫ਼ ਪਰੇਸ਼ਾਨੀ ਹੋ ਸਕਦੀ ਹੈ, ਪਰ ਇਸ ਦਾ ਮਕਸਦ ਕਿਸੇ ਅਸਲ ਚੇਤਾਵਨੀ, ਜਿਵੇਂ ਕਿ ਆਰਡਰ ਦੀ ਪੁਸ਼ਟੀ ਜਾਂ ਪਾਸਵਰਡ ਬਦਲਣ ਦੀ ਸੂਚਨਾ, ਨੂੰ ਸ਼ੋਰ ਹੇਠਾਂ ਦਬਾਉਣਾ ਵੀ ਹੋ ਸਕਦਾ ਹੈ। ਆਪਣੇ ਮਹੱਤਵਪੂਰਨ ਖਾਤਿਆਂ ਦੀ ਜਾਂਚ ਅਧਿਕਾਰਤ ਐਪ ਖੋਲ੍ਹ ਕੇ ਜਾਂ ਸਾਈਟ ਦਾ ਪਤਾ ਆਪ ਟਾਈਪ ਕਰਕੇ ਕਰੋ, ਇਸ ਹੜ੍ਹ ਵਿੱਚ ਆਏ ਲਿੰਕਾਂ 'ਤੇ ਨਾ ਜਾਓ, ਅਤੇ ਪੁਸ਼ਟੀਕਰਨ ਲਿੰਕਾਂ 'ਤੇ ਕਲਿੱਕ ਨਾ ਕਰੋ।
ਤੁਸੀਂ ਕਿਵੇਂ ਪਤਾ ਲਗਾ ਸਕਦੇ ਹੋ ਕਿ ਤੁਹਾਡਾ ਈਮੇਲ ਪਤਾ ਕਿਸ ਨੇ ਵੇਚਿਆ ਜਾਂ ਲੀਕ ਕੀਤਾ?
ਆਮ ਤੌਰ 'ਤੇ, ਸਪੈਮ ਸ਼ੁਰੂ ਹੋਣ ਤੋਂ ਬਾਅਦ ਤੁਸੀਂ ਇਹ ਸਾਬਤ ਨਹੀਂ ਕਰ ਸਕਦੇ ਕਿ ਪਤਾ ਕਿਸ ਨੇ ਵੇਚਿਆ ਜਾਂ ਲੀਕ ਕੀਤਾ। ਇੱਕ ਵਿਲੱਖਣ ਪਤਾ ਜਾਂ ਉਪਨਾਮ ਦੱਸਦਾ ਹੈ ਕਿ ਤੁਸੀਂ ਉਹ ਪਤਾ ਮੂਲ ਰੂਪ ਵਿੱਚ ਕਿੱਥੇ ਵਰਤਿਆ ਸੀ, ਪਰ ਇਹ ਵਿਕਰੀ ਨੂੰ ਵਿਕਰੇਤਾ ਦੀ ਉਲੰਘਣਾ ਜਾਂ ਬਾਅਦ ਵਿੱਚ ਸਾਂਝਾ ਕਰਨ ਤੋਂ ਵੱਖ ਨਹੀਂ ਦੱਸ ਸਕਦਾ। ਸਮਾਂ, ਨਿੱਜੀ ਵੇਰਵੇ, ਅਤੇ ਸੁਨੇਹੇ ਵਿੱਚ ਦੱਸੀ ਕੰਪਨੀ ਸਿਰਫ਼ ਸੁਰਾਗ ਹਨ, ਸਬੂਤ ਨਹੀਂ।
ਹਰੇਕ ਸਾਈਨਅੱਪ ਲਈ ਵੱਖਰਾ ਪਤਾ ਜਾਂ ਉਪਨਾਮ ਵਰਤੋ
Gmail ਅਤੇ Google Workspace ਪਲੱਸ ਐਡਰੈਸਿੰਗ ਦਾ ਸਮਰਥਨ ਕਰਦੇ ਹਨ: ਆਪਣੇ ਯੂਜ਼ਰਨੇਮ ਤੋਂ ਬਾਅਦ ਟੈਗ ਜੋੜਨਾ, ਜਿਵੇਂ yourname+shop, ਅਜੇ ਵੀ ਤੁਹਾਡੇ ਮੁੱਖ ਇਨਬਾਕਸ ਵਿੱਚ ਹੀ ਪਹੁੰਚਦਾ ਹੈ, ਅਤੇ ਟੈਗ ਦੱਸਦਾ ਹੈ ਕਿ ਭੇਜਣ ਵਾਲੇ ਨੇ ਪਤੇ ਦਾ ਕਿਹੜਾ ਰੂਪ ਵਰਤਿਆ। ਪਰ ਪਲੱਸ ਐਡਰੈਸਿੰਗ ਸਿਰਫ਼ ਇੱਕ ਸੁਰਾਗ ਹੈ: ਕੋਈ ਫਾਰਮ ਪਲੱਸ ਚਿੰਨ੍ਹ ਨੂੰ ਰੱਦ ਕਰ ਸਕਦਾ ਹੈ, ਅਤੇ ਪਤਾ ਸਾਂਝਾ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਟੈਗ ਹਟਾਇਆ ਜਾ ਸਕਦਾ ਹੈ। ਫਾਰਵਰਡਿੰਗ ਉਪਨਾਮ ਇਸ ਤੋਂ ਅੱਗੇ ਜਾਂਦੇ ਹਨ, ਕਿਉਂਕਿ ਹਰ ਉਪਨਾਮ ਇੱਕ ਵੱਖਰਾ ਪਤਾ ਹੁੰਦਾ ਹੈ ਜਿਸ ਨੂੰ ਤੁਸੀਂ ਬੰਦ ਕਰ ਸਕਦੇ ਹੋ। ਸਾਡੀ ਤੁਲਨਾ ਟੈਂਪ ਮੇਲ ਬਨਾਮ ਈਮੇਲ ਉਪਨਾਮ ਦੀ ਦੱਸਦੀ ਹੈ ਕਿ ਤੁਸੀਂ ਰੱਖਣ ਵਾਲੇ ਖਾਤਿਆਂ ਲਈ ਕਿਹੜੀ ਕਿਸਮ ਢੁਕਵੀਂ ਹੈ।
ਇੱਕ ਵਿਲੱਖਣ ਪਤਾ ਦੱਸਦਾ ਹੈ ਕਿ ਕਿਹੜਾ ਪਤਾ ਲੀਕ ਹੋਇਆ, ਨਾ ਕਿ ਇਸ ਨੂੰ ਕਿਸ ਨੇ ਲੀਕ ਕੀਤਾ। ਹੋ ਸਕਦਾ ਹੈ ਕੰਪਨੀ ਨੇ ਇਹ ਵੇਚਿਆ ਹੋਵੇ, ਇਸ ਦੇ ਕਿਸੇ ਵਿਕਰੇਤਾ ਦੀ ਉਲੰਘਣਾ ਹੋਈ ਹੋਵੇ, ਜਾਂ ਸੂਚੀ ਅੱਗੇ ਹੋਰ ਕਿਸੇ ਨੂੰ ਦਿੱਤੀ ਗਈ ਹੋਵੇ।
ਸੁਨੇਹੇ ਦੇ ਕਿਹੜੇ ਵੇਰਵੇ ਤੁਹਾਨੂੰ ਕੀ ਦੱਸ ਸਕਦੇ ਹਨ ਅਤੇ ਕੀ ਨਹੀਂ
"To" ਪਤਾ, ਕੋਈ ਵੀ ਪਲੱਸ ਟੈਗ, ਅਤੇ ਸਪੈਮ ਕਦੋਂ ਸ਼ੁਰੂ ਹੋਇਆ, ਇਹ ਸਭ ਤੋਂ ਲਾਭਦਾਇਕ ਵੇਰਵੇ ਹਨ। ਪੂਰੇ ਸੁਨੇਹਾ ਹੈਡਰ ਦੱਸਦੇ ਹਨ ਕਿ ਸੁਨੇਹਾ ਕਿਹੜੇ ਸਰਵਰਾਂ ਵਿੱਚੋਂ ਲੰਘਿਆ ਅਤੇ ਕੀ ਇਹ ਪ੍ਰਮਾਣਿਕਤਾ ਜਾਂਚਾਂ ਪਾਸ ਕਰ ਗਿਆ, ਪਰ ਉਹ ਇਹ ਨਹੀਂ ਦੱਸ ਸਕਦੇ ਕਿ ਤੁਹਾਡਾ ਪਤਾ ਕਿਸ ਨੇ ਵੇਚਿਆ ਜਾਂ ਸਾਂਝਾ ਕੀਤਾ। ਸਪੈਮਰ ਅਕਸਰ ਅਜਿਹੀਆਂ ਸੇਵਾਵਾਂ ਜਾਂ ਹੈਕ ਕੀਤੀਆਂ ਮਸ਼ੀਨਾਂ ਰਾਹੀਂ ਭੇਜਦੇ ਹਨ ਜਿਨ੍ਹਾਂ ਦਾ ਅਸਲ ਲੀਕ ਨਾਲ ਕੋਈ ਸੰਬੰਧ ਨਹੀਂ ਹੁੰਦਾ।
ਕੀ ਅਨਸਬਸਕ੍ਰਾਈਬ 'ਤੇ ਕਲਿੱਕ ਕਰਨਾ ਸੁਰੱਖਿਅਤ ਹੈ?
ਜਿਸ ਮੇਲਿੰਗ ਸੂਚੀ ਨੂੰ ਤੁਸੀਂ ਪਛਾਣਦੇ ਹੋ ਅਤੇ ਜਿਸ ਵਿੱਚ ਸ਼ਾਮਲ ਹੋਣਾ ਯਾਦ ਹੈ, ਉਸ ਤੋਂ ਅਨਸਬਸਕ੍ਰਾਈਬ ਕਰਨਾ ਸੁਰੱਖਿਅਤ ਹੈ, ਸਭ ਤੋਂ ਵਧੀਆ ਤਾਂ ਆਪਣੀ ਈਮੇਲ ਐਪ ਦੇ ਬਿਲਟ-ਇਨ ਅਨਸਬਸਕ੍ਰਾਈਬ ਬਟਨ ਨਾਲ। ਅਣਜਾਣ, ਸ਼ੱਕੀ ਜਾਂ ਨਕਲੀ ਭੇਜਣ ਵਾਲਿਆਂ ਲਈ, ਅਨਸਬਸਕ੍ਰਾਈਬ ਲਿੰਕ 'ਤੇ ਬਿਲਕੁਲ ਨਾ ਜਾਓ; ਇਸ ਦੀ ਬਜਾਏ ਸੁਨੇਹੇ ਨੂੰ ਸਪੈਮ ਜਾਂ ਫਿਸ਼ਿੰਗ ਵਜੋਂ ਨਿਸ਼ਾਨਦੇਹੀ ਕਰੋ।

ਆਪਣੀ ਈਮੇਲ ਐਪ ਦੇ ਅਨਸਬਸਕ੍ਰਾਈਬ ਕੰਟਰੋਲ ਦੀ ਵਰਤੋਂ ਕਰੋ
ਜਾਇਜ਼ ਮਾਰਕਿਟਰਾਂ ਕੋਲ ਔਪਟ-ਆਉਟ ਦਾ ਸਨਮਾਨ ਕਰਨ ਦੇ ਕਾਨੂੰਨੀ ਅਤੇ ਵਿਹਾਰਕ ਕਾਰਨ ਹੁੰਦੇ ਹਨ। ਅਮਰੀਕਾ ਵਿੱਚ, FTC ਦੀ CAN-SPAM ਗਾਈਡ ਕਹਿੰਦੀ ਹੈ ਕਿ ਵਪਾਰਕ ਈਮੇਲ ਵਿੱਚ ਔਪਟ ਆਉਟ ਦਾ ਤਰੀਕਾ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ, ਬੇਨਤੀਆਂ ਨੂੰ 10 ਕਾਰੋਬਾਰੀ ਦਿਨਾਂ ਦੇ ਅੰਦਰ ਪੂਰਾ ਕੀਤਾ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ, ਅਤੇ ਸੁਨੇਹਾ ਭੇਜਣ ਤੋਂ ਬਾਅਦ ਘੱਟੋ-ਘੱਟ 30 ਦਿਨਾਂ ਤੱਕ ਔਪਟ-ਆਉਟ ਵਿਧੀ ਕੰਮ ਕਰਦੀ ਰਹਿਣੀ ਚਾਹੀਦੀ ਹੈ। ਭੇਜਣ ਵਾਲੇ ਕੋਈ ਫੀਸ ਨਹੀਂ ਲੈ ਸਕਦੇ ਜਾਂ ਤੁਹਾਡੇ ਈਮੇਲ ਪਤੇ ਤੋਂ ਵੱਧ ਕੁਝ ਨਹੀਂ ਮੰਗ ਸਕਦੇ, ਅਤੇ ਤੁਹਾਡੇ ਔਪਟ ਆਉਟ ਕਰਨ ਤੋਂ ਬਾਅਦ ਉਹ ਤੁਹਾਡਾ ਪਤਾ ਵੇਚ ਜਾਂ ਟ੍ਰਾਂਸਫਰ ਨਹੀਂ ਕਰ ਸਕਦੇ, ਸਿਵਾਏ ਉਸ ਕੰਪਨੀ ਨੂੰ ਜੋ ਉਨ੍ਹਾਂ ਨੂੰ ਕਾਨੂੰਨ ਦੀ ਪਾਲਣਾ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਨ ਲਈ ਰੱਖੀ ਗਈ ਹੋਵੇ।
Google ਉਨ੍ਹਾਂ ਭੇਜਣ ਵਾਲਿਆਂ ਤੋਂ ਵੀ ਮੰਗ ਕਰਦਾ ਹੈ ਜੋ Gmail ਖਾਤਿਆਂ ਨੂੰ ਇੱਕ ਦਿਨ ਵਿੱਚ 5,000 ਤੋਂ ਵੱਧ ਸੁਨੇਹੇ ਭੇਜਦੇ ਹਨ ਕਿ ਉਹ ਮਾਰਕੀਟਿੰਗ ਅਤੇ ਸਬਸਕ੍ਰਾਈਬ ਕੀਤੇ ਸੁਨੇਹਿਆਂ ਲਈ ਇੱਕ-ਕਲਿੱਕ ਅਨਸਬਸਕ੍ਰਾਈਬ ਦਾ ਸਮਰਥਨ ਕਰਨ। ਨਿਯਮਾਂ ਦੀ ਪਾਲਣਾ ਕਰਨ ਵਾਲੇ ਸੁਨੇਹਿਆਂ ਵਿੱਚ ਮਿਆਰੀ ਅਨਸਬਸਕ੍ਰਾਈਬ ਹੈਡਰ ਹੁੰਦੇ ਹਨ ਜਿਨ੍ਹਾਂ ਨੂੰ Gmail ਅਤੇ ਹੋਰ ਈਮੇਲ ਐਪਾਂ ਅਨਸਬਸਕ੍ਰਾਈਬ ਵਿਕਲਪ ਦਿਖਾਉਣ ਲਈ ਵਰਤ ਸਕਦੀਆਂ ਹਨ, ਇਸ ਲਈ ਤੁਹਾਨੂੰ ਸੁਨੇਹੇ ਵਿੱਚ ਭਾਲਦੇ ਫਿਰਨ ਜਾਂ ਭੇਜਣ ਵਾਲੇ ਵੱਲੋਂ ਚੁਣੇ ਪੰਨੇ 'ਤੇ ਜਾਣ ਦੀ ਲੋੜ ਨਹੀਂ। FTC ਦੀ ਸਪੈਮ ਗਾਈਡ ਵੀ ਤੁਹਾਡੇ ਈਮੇਲ ਪ੍ਰਦਾਤਾ ਵੱਲੋਂ ਦਿੱਤੀਆਂ ਅਨਸਬਸਕ੍ਰਾਈਬ ਸਹੂਲਤਾਂ ਦੀ ਸਿਫਾਰਸ਼ ਕਰਦੀ ਹੈ।
ਕਦੋਂ ਅਨਸਬਸਕ੍ਰਾਈਬ ਲਿੰਕ 'ਤੇ ਨਹੀਂ ਜਾਣਾ ਚਾਹੀਦਾ
- ਤੁਸੀਂ ਕੰਪਨੀ ਨੂੰ ਨਹੀਂ ਪਛਾਣਦੇ, ਜਾਂ ਤੁਸੀਂ ਕਦੇ ਸਾਈਨ ਅੱਪ ਨਹੀਂ ਕੀਤਾ।
- ਭੇਜਣ ਵਾਲੇ ਦਾ ਨਾਮ ਜਾਂ ਡੋਮੇਨ ਤੁਹਾਡੇ ਜਾਣੇ-ਪਛਾਣੇ ਬ੍ਰਾਂਡ ਦੀ ਨਕਲ ਕਰਦਾ ਹੈ, ਛੋਟੀਆਂ ਅੱਖਰ-ਗਲਤੀਆਂ ਜਾਂ ਕੋਈ ਅਸੰਬੰਧਿਤ ਡੋਮੇਨ ਨਾਲ।
- ਅਨਸਬਸਕ੍ਰਾਈਬ ਪੰਨਾ ਤੁਹਾਨੂੰ ਸਾਈਨ ਇਨ ਕਰਨ, ਪਾਸਵਰਡ ਦਾਖਲ ਕਰਨ, ਜਾਂ ਆਪਣੇ ਈਮੇਲ ਪਤੇ ਤੋਂ ਵੱਧ ਜਾਣਕਾਰੀ ਦੇਣ ਲਈ ਕਹਿੰਦਾ ਹੈ।
- ਲਿੰਕ ਕੋਈ ਡਾਊਨਲੋਡ ਸ਼ੁਰੂ ਕਰਦਾ ਹੈ, ਜਾਂ ਸੁਨੇਹਾ ਤੁਹਾਡੇ 'ਤੇ ਤੁਰੰਤ ਕਾਰਵਾਈ ਕਰਨ ਦਾ ਦਬਾਅ ਪਾਉਂਦਾ ਹੈ।
ਜੋ ਭੇਜਣ ਵਾਲਾ ਪਹਿਲਾਂ ਹੀ ਕਾਨੂੰਨ ਨੂੰ ਨਜ਼ਰਅੰਦਾਜ਼ ਕਰਦਾ ਹੈ, ਉਸ ਕੋਲ ਤੁਹਾਡੀ ਬੇਨਤੀ ਦਾ ਸਨਮਾਨ ਕਰਨ ਦਾ ਕੋਈ ਕਾਰਨ ਨਹੀਂ, ਅਤੇ ਉਸ ਦਾ ਲਿੰਕ ਤੁਹਾਡੇ ਪਤੇ ਦੀ ਪੁਸ਼ਟੀ ਕਰ ਸਕਦਾ ਹੈ ਜਾਂ ਫਿਸ਼ਿੰਗ ਪੰਨੇ 'ਤੇ ਲੈ ਜਾ ਸਕਦਾ ਹੈ। ਸੁਨੇਹੇ ਦੀ ਰਿਪੋਰਟ ਕਰੋ ਅਤੇ ਅੱਗੇ ਵਧੋ।
ਪਹਿਲਾਂ ਹੀ ਮਿਲ ਰਹੀਆਂ ਸਪੈਮ ਈਮੇਲਾਂ ਨੂੰ ਕਿਵੇਂ ਘਟਾਉਣਾ ਹੈ
ਤੁਸੀਂ ਹਰ ਕਾਪੀ ਕੀਤੀ ਸੂਚੀ ਵਿੱਚੋਂ ਆਪਣਾ ਪਤਾ ਨਹੀਂ ਹਟਾ ਸਕਦੇ, ਇਸ ਲਈ ਸਪੈਮ ਰੋਕਣ ਦਾ ਆਮ ਮਤਲਬ ਹਰ ਭੇਜੀ ਜਾਣ ਵਾਲੀ ਚੀਜ਼ ਨੂੰ ਰੋਕਣਾ ਨਹੀਂ, ਸਗੋਂ ਇਸ ਨੂੰ ਫਿਲਟਰ ਕਰਨਾ ਅਤੇ ਰਿਪੋਰਟ ਕਰਨਾ ਹੈ। FTC ਦੀ ਖਪਤਕਾਰ ਸਲਾਹ ਇਨ੍ਹਾਂ ਮੁੱਢਲੀਆਂ ਗੱਲਾਂ ਦੀ ਸਿਫਾਰਸ਼ ਕਰਦੀ ਹੈ:
- ਆਪਣੀ ਈਮੇਲ ਐਪ ਵਿੱਚ ਸਪੈਮ ਨੂੰ ਸਪੈਮ ਜਾਂ ਜੰਕ ਵਜੋਂ ਨਿਸ਼ਾਨਦੇਹੀ ਕਰੋ।
- ਜਦੋਂ ਇੱਕੋ ਸਰੋਤ ਲੰਘਦਾ ਰਹਿੰਦਾ ਹੈ ਤਾਂ ਲਗਾਤਾਰ ਭੇਜਣ ਵਾਲਿਆਂ ਜਾਂ ਡੋਮੇਨਾਂ ਨੂੰ ਬਲੌਕ ਕਰੋ।
- ਕਦੇ-ਕਦਾਈਂ ਸਪੈਮ ਫੋਲਡਰ ਵਿੱਚ ਵੀ ਦੇਖੋ ਕਿ ਗਲਤੀ ਨਾਲ ਕੋਈ ਅਸਲ ਮੇਲ ਉੱਥੇ ਨਾ ਫੜੀ ਗਈ ਹੋਵੇ।
- ਆਪਣੇ ਈਮੇਲ ਪ੍ਰਦਾਤਾ ਨੂੰ ਅਣਚਾਹੇ ਸੁਨੇਹਿਆਂ ਦੀ ਰਿਪੋਰਟ ਕਰੋ, ਅਤੇ ਘੁਟਾਲਿਆਂ ਦੀ ਰਿਪੋਰਟ ReportFraud.ftc.gov 'ਤੇ FTC ਨੂੰ ਕਰੋ।
ਵਾਧੂ ਸਾਵਧਾਨੀ ਵਜੋਂ, ਸ਼ੱਕੀ ਸੁਨੇਹਿਆਂ ਦਾ ਜਵਾਬ ਨਾ ਦਿਓ ਅਤੇ ਨਾ ਹੀ ਉਨ੍ਹਾਂ ਵਿੱਚ ਦਿੱਤੇ ਫੋਨ ਨੰਬਰਾਂ 'ਤੇ ਕਾਲ ਕਰੋ।
ਨਵੇਂ ਪਤੇ 'ਤੇ ਜਾਣਾ ਆਖਰੀ ਉਪਾਅ ਹੈ। ਇਹ ਸਿਰਫ਼ ਤਾਂ ਹੀ ਮਦਦ ਕਰਦਾ ਹੈ ਜੇ ਤੁਸੀਂ ਆਪਣੇ ਮਹੱਤਵਪੂਰਨ ਖਾਤੇ ਧਿਆਨ ਨਾਲ ਬਦਲੋ ਅਤੇ ਨਵੇਂ ਪਤੇ ਨੂੰ ਪੁਰਾਣੇ ਨਾਲੋਂ ਬਿਹਤਰ ਢੰਗ ਨਾਲ ਸੁਰੱਖਿਅਤ ਰੱਖੋ।
ਆਪਣੇ ਮੁੱਖ ਪਤੇ ਨੂੰ ਭਵਿੱਖ ਦੀਆਂ ਸਾਈਨਅੱਪ ਸੂਚੀਆਂ ਤੋਂ ਬਾਹਰ ਰੱਖੋ
ਸਭ ਤੋਂ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਲੰਮੇ ਸਮੇਂ ਦਾ ਕਦਮ ਹੈ ਘੱਟ ਕੰਪਨੀਆਂ ਨੂੰ ਆਪਣਾ ਮੁੱਖ ਪਤਾ ਦੇਣਾ। ਇੱਕ ਸਧਾਰਨ ਤਿੰਨ-ਪੱਧਰੀ ਸੈੱਟਅੱਪ ਜ਼ਿਆਦਾਤਰ ਲੋਕਾਂ ਲਈ ਕੰਮ ਕਰਦਾ ਹੈ:
- ਮੁੱਖ ਪਤਾ:, ਕੰਮ, ਸਰਕਾਰੀ ਸੇਵਾਵਾਂ, ਅਤੇ ਕੋਈ ਵੀ ਖਾਤਾ ਜੋ ਤੁਹਾਨੂੰ ਮੁੜ ਪ੍ਰਾਪਤ ਕਰਨ ਦੀ ਜ਼ਰੂਰਤ ਹੋਏਗੀ.
- ਫਾਰਵਰਡਿੰਗ ਉਪਨਾਮ:, ਗਾਹਕੀ ਅਤੇ ਖਾਤੇ ਜੋ ਤੁਸੀਂ ਰੱਖਦੇ ਹੋ, ਤਾਂ ਜੋ ਤੁਸੀਂ ਕਿਸੇ ਵੀ ਉਪਨਾਮ ਨੂੰ ਬੰਦ ਕਰ ਸਕੋ ਜੋ ਸਪੈਮ ਪ੍ਰਾਪਤ ਕਰਨਾ ਸ਼ੁਰੂ ਕਰਦਾ ਹੈ.
- ਅਸਥਾਈ ਮੇਲ: ਇੱਕ ਵਾਰ ਵਾਲੇ ਡਾਊਨਲੋਡ, ਕੂਪਨ, ਫੋਰਮ ਟ੍ਰਾਇਲ, ਅਤੇ ਹੋਰ ਘੱਟ-ਜੋਖਮ ਵਾਲੇ ਸਾਈਨਅੱਪ ਜੋ ਤੁਸੀਂ ਰੱਖਣ ਦੀ ਯੋਜਨਾ ਨਹੀਂ ਬਣਾਉਂਦੇ।
ਅਸਥਾਈ ਮੇਲ ਕਦੋਂ ਢੁੱਕਦੀ ਹੈ, ਅਤੇ ਕਦੋਂ ਨਹੀਂ
ਅਸਥਾਈ ਮੇਲ ਪਤਾ ਇੱਕ ਵਾਰ ਵਾਲੇ ਸਾਈਨਅੱਪ ਨੂੰ ਤੁਹਾਡੇ ਮੁੱਖ ਇਨਬਾਕਸ ਤੋਂ ਦੂਰ ਰੱਖਦਾ ਹੈ। ਜੇ ਤੁਸੀਂ ਸਿਰਫ਼ ਇੱਕ ਸਾਈਨਅੱਪ ਲਈ ਵਰਤਿਆ ਪਤਾ ਬਾਅਦ ਵਿੱਚ ਸਪੈਮ ਪ੍ਰਾਪਤ ਕਰਦਾ ਹੈ, ਤਾਂ ਉਹ ਸਾਈਨਅੱਪ ਇੱਕ ਲਾਭਦਾਇਕ ਸੁਰਾਗ ਹੈ, ਹਾਲਾਂਕਿ ਇਹ ਸਾਬਤ ਨਹੀਂ ਕਰ ਸਕਦਾ ਕਿ ਕੰਪਨੀ, ਉਸ ਦੇ ਵਿਕਰੇਤਾਵਾਂ ਵਿੱਚੋਂ ਕੋਈ, ਜਾਂ ਲੜੀ ਵਿੱਚ ਹੋਰ ਹੇਠਾਂ ਕਿਸੇ ਨੇ ਪਤਾ ਸਾਂਝਾ ਕੀਤਾ ਸੀ। ਜੇ ਤੁਸੀਂ ਇਸ ਵਿਚਾਰ ਲਈ ਨਵੇਂ ਹੋ, ਤਾਂ ਟੈਂਪ ਮੇਲ ਕਿਵੇਂ ਕੰਮ ਕਰਦੀ ਹੈ ਬਾਰੇ ਇਹ ਸੰਖੇਪ ਜਾਣਕਾਰੀ ਮੁੱਢਲੀਆਂ ਗੱਲਾਂ ਦੱਸਦੀ ਹੈ।
ਟਮੇਲਰ ਸਿਰਫ ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਲਾ ਹੈ, ਇਸ ਲਈ ਤੁਸੀਂ ਪਤੇ ਤੋਂ ਭੇਜ ਜਾਂ ਜਵਾਬ ਨਹੀਂ ਦੇ ਸਕਦੇ, ਅਤੇ ਇਹ ਅਟੈਚਮੈਂਟਾਂ ਨੂੰ ਸਵੀਕਾਰ ਨਹੀਂ ਕਰਦਾ. ਸੁਨੇਹੇ ਆਉਣ ਤੋਂ ਲਗਭਗ 24 ਘੰਟਿਆਂ ਬਾਅਦ ਆਪਣੇ ਆਪ ਹੀ ਮਿਟਾ ਦਿੱਤੇ ਜਾਂਦੇ ਹਨ। ਤੁਸੀਂ ਬਾਅਦ ਵਿੱਚ ਇਸਦੇ ਐਕਸੈਸ ਟੋਕਨ ਨਾਲ ਉਸੇ ਪਤੇ ਤੇ ਵਾਪਸ ਆ ਸਕਦੇ ਹੋ, ਪਰ ਗੁੰਮ ਹੋਏ ਟੋਕਨ ਨੂੰ ਮੁੜ ਪ੍ਰਾਪਤ ਨਹੀਂ ਕੀਤਾ ਜਾ ਸਕਦਾ, ਅਤੇ ਕੁਝ ਸਾਈਟਾਂ ਡਿਸਪੋਸੇਬਲ ਈਮੇਲ ਡੋਮੇਨਾਂ ਨੂੰ ਬਲੌਕ ਕਰਦੀਆਂ ਹਨ. ਇਹ ਟੈਂਪ ਮੇਲ ਨੂੰ ਬੈਂਕਿੰਗ, ਕੰਮ, ਖਰੀਦਦਾਰੀ ਲਈ ਇੱਕ ਮਾੜਾ ਫਿੱਟ ਬਣਾਉਂਦਾ ਹੈ ਜਿਸ ਲਈ ਤੁਹਾਨੂੰ ਰਸੀਦਾਂ ਦੀ ਜ਼ਰੂਰਤ ਹੋ ਸਕਦੀ ਹੈ, ਜਾਂ ਕਿਸੇ ਵੀ ਖਾਤੇ ਨੂੰ ਮੁੜ ਪ੍ਰਾਪਤ ਕਰਨ ਦੀ ਜ਼ਰੂਰਤ ਹੋ ਸਕਦੀ ਹੈ. ਰੋਜ਼ਾਨਾ ਵਰਤੋਂ ਬਾਰੇ ਵਧੇਰੇ ਜਾਣਕਾਰੀ ਲਈ, ਅਸਥਾਈ ਈਮੇਲ ਅਤੇ ਸਪੈਮ ਸੁਰੱਖਿਆ ਲਈ ਸਾਡੀ ਗਾਈਡ ਵੇਖੋ.
ਅਕਸਰ ਪੁੱਛੇ ਜਾਣ ਵਾਲੇ ਸਵਾਲ
ਮੈਨੂੰ ਅਜਿਹਾ ਸਪੈਮ ਕਿਉਂ ਮਿਲਦਾ ਹੈ ਜੋ ਮੇਰੇ ਨਾਮ 'ਤੇ ਨਹੀਂ ਭੇਜਿਆ ਗਿਆ?
ਤੁਹਾਡਾ ਪਤਾ ਸ਼ਾਇਦ ਇੱਕ ਲੁਕਿਆ ਹੋਇਆ (BCC) ਪ੍ਰਾਪਤਕਰਤਾ ਸੀ ਜਾਂ ਮੇਲਿੰਗ ਸੂਚੀ ਦਾ ਹਿੱਸਾ ਸੀ। ਸਪੈਮਰ ਅਕਸਰ To ਲਾਈਨ ਵਿੱਚ ਕੋਈ ਹੋਰ ਪਤਾ, ਜਾਂ ਕੁਝ ਵੀ ਨਹੀਂ, ਪਾਉਂਦੇ ਹਨ ਅਤੇ ਅਸਲ ਸੂਚੀ ਨੂੰ ਲੁਕਵੇਂ ਪ੍ਰਾਪਤਕਰਤਾਵਾਂ ਵਜੋਂ ਭੇਜਦੇ ਹਨ, ਇਸ ਲਈ ਸੁਨੇਹਾ ਤੁਹਾਡੇ ਤੱਕ ਪਹੁੰਚਣ ਦੇ ਬਾਵਜੂਦ ਤੁਹਾਡਾ ਪਤਾ ਨਹੀਂ ਦਿਸਦਾ। ਕਿਸੇ ਉਪਨਾਮ ਜਾਂ ਫਾਰਵਰਡਿੰਗ ਪਤੇ 'ਤੇ ਭੇਜੀ ਮੇਲ ਵੀ ਇਸੇ ਤਰ੍ਹਾਂ ਦਿਸ ਸਕਦੀ ਹੈ।
ਕੀ ਸਪੈਮ ਮਿਲਣ ਦਾ ਮਤਲਬ ਹੈ ਕਿ ਮੇਰਾ ਈਮੇਲ ਖਾਤਾ ਹੈਕ ਹੋ ਗਿਆ ਹੈ?
ਆਮ ਤੌਰ 'ਤੇ ਨਹੀਂ। ਤੁਹਾਨੂੰ ਸਪੈਮ ਭੇਜਣ ਲਈ ਸਿਰਫ਼ ਤੁਹਾਡੇ ਪਤੇ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ, ਤੁਹਾਡੇ ਇਨਬਾਕਸ ਤੱਕ ਪਹੁੰਚ ਦੀ ਨਹੀਂ। ਅਸਲ ਸਮਝੌਤੇ ਦੇ ਸੰਕੇਤ ਵੱਖਰੇ ਦਿਸਦੇ ਹਨ: ਅਜਿਹੇ ਸੁਨੇਹੇ ਭੇਜੇ ਗਏ ਜੋ ਤੁਸੀਂ ਨਹੀਂ ਲਿਖੇ, ਸਾਈਨ-ਇਨ ਜਾਂ ਪਾਸਵਰਡ-ਤਬਦੀਲੀ ਦੀਆਂ ਚੇਤਾਵਨੀਆਂ ਜੋ ਤੁਸੀਂ ਸ਼ੁਰੂ ਨਹੀਂ ਕੀਤੀਆਂ, ਫਾਰਵਰਡਿੰਗ ਨਿਯਮ ਜੋ ਤੁਸੀਂ ਨਹੀਂ ਬਣਾਏ, ਜਾਂ ਸੰਪਰਕ ਵਾਲੇ ਲੋਕ ਇਹ ਕਹਿਣ ਕਿ ਉਨ੍ਹਾਂ ਨੂੰ ਤੁਹਾਡੇ ਤੋਂ ਅਜੀਬ ਮੇਲ ਮਿਲੀ ਹੈ।
ਕੀ ਕੋਈ ਸਪੈਮਰ ਜਾਣ ਸਕਦਾ ਹੈ ਕਿ ਮੈਂ ਈਮੇਲ ਖੋਲ੍ਹੀ ਹੈ?
ਕਦੇ-ਕਦਾਈਂ। ਜੇ ਤੁਹਾਡੀ ਈਮੇਲ ਐਪ ਰਿਮੋਟ ਚਿੱਤਰ ਲੋਡ ਕਰਦੀ ਹੈ, ਤਾਂ ਚਿੱਤਰ ਦੀ ਬੇਨਤੀ ਭੇਜਣ ਵਾਲੇ ਦੇ ਸਰਵਰ ਨੂੰ ਦੱਸ ਸਕਦੀ ਹੈ ਕਿ ਸੁਨੇਹਾ ਕਦੋਂ ਲੋਡ ਹੋਇਆ। ਇਹ ਇਸ ਗੱਲ ਦਾ ਸਬੂਤ ਨਹੀਂ ਕਿ ਤੁਸੀਂ ਇਸਨੂੰ ਪੜ੍ਹਿਆ ਹੈ, ਕਿਉਂਕਿ ਕੁਝ ਐਪਾਂ ਚਿੱਤਰ ਪ੍ਰੌਕਸੀ ਰਾਹੀਂ ਲੋਡ ਕਰਦੀਆਂ ਹਨ ਅਤੇ ਸੁਰੱਖਿਆ ਸਕੈਨਰ ਸੁਨੇਹੇ ਆਪਣੇ ਆਪ ਖੋਲ੍ਹ ਸਕਦੇ ਹਨ। ਆਪਣੀ ਈਮੇਲ ਐਪ ਵਿੱਚ ਆਟੋਮੈਟਿਕ ਰਿਮੋਟ ਚਿੱਤਰ ਬੰਦ ਕਰਨਾ ਇਸ ਸੰਕੇਤ ਨੂੰ ਕਮਜ਼ੋਰ ਕਰਦਾ ਹੈ।
ਕੀ ਮੈਨੂੰ ਸਪੈਮ ਕਾਰਨ ਆਪਣਾ ਈਮੇਲ ਪਤਾ ਬਦਲਣਾ ਚਾਹੀਦਾ ਹੈ?
ਆਮ ਤੌਰ 'ਤੇ ਪਹਿਲੇ ਕਦਮ ਵਜੋਂ ਨਹੀਂ। ਫਿਲਟਰ, ਰਿਪੋਰਟਿੰਗ, ਅਤੇ ਨਵੇਂ ਸਾਈਨਅੱਪ ਲਈ ਵੱਖਰੇ ਪਤੇ ਜ਼ਿਆਦਾਤਰ ਸਪੈਮ ਸੰਭਾਲ ਲੈਂਦੇ ਹਨ। ਨਵੇਂ ਪਤੇ ਬਾਰੇ ਸਿਰਫ਼ ਤਾਂ ਸੋਚੋ ਜੇ ਪੁਰਾਣਾ ਬੇਕਾਰ ਹੋ ਗਿਆ ਹੈ, ਅਤੇ ਬਦਲਾਅ ਦੀ ਯੋਜਨਾ ਬਣਾਓ: ਪਹਿਲਾਂ ਮਹੱਤਵਪੂਰਨ ਖਾਤੇ ਅਤੇ ਰਿਕਵਰੀ ਸੈਟਿੰਗਾਂ ਅੱਪਡੇਟ ਕਰੋ, ਫਿਰ ਪੁਰਾਣਾ ਪਤਾ ਕਾਫ਼ੀ ਸਮੇਂ ਤੱਕ ਚੈੱਕ ਕਰਦੇ ਰਹੋ ਤਾਂ ਜੋ ਤੁਹਾਡੇ ਤੋਂ ਖੁੰਝੀ ਕੋਈ ਵੀ ਚੀਜ਼ ਫੜੀ ਜਾ ਸਕੇ।
ਕੀ ਅਮਰੀਕਾ ਵਿੱਚ ਸਾਰੀ ਅਣਚਾਹੀ ਵਪਾਰਕ ਈਮੇਲ ਗੈਰ-ਕਾਨੂੰਨੀ ਹੈ?
ਨਹੀਂ। CAN-SPAM ਐਕਟ ਅਣਚਾਹੀ ਵਪਾਰਕ ਈਮੇਲ 'ਤੇ ਪਾਬੰਦੀ ਨਹੀਂ ਲਗਾਉਂਦਾ; ਇਹ ਇਸ ਲਈ ਨਿਯਮ ਤੈਅ ਕਰਦਾ ਹੈ। ਉਨ੍ਹਾਂ ਨਿਯਮਾਂ ਵਿੱਚ ਸੱਚੀ ਹੈਡਰ ਜਾਣਕਾਰੀ ਅਤੇ ਵਿਸ਼ਾ ਲਾਈਨਾਂ, ਸੁਨੇਹੇ ਨੂੰ ਇਸ਼ਤਿਹਾਰ ਵਜੋਂ ਪਛਾਣਨਾ, ਇੱਕ ਵੈਧ ਡਾਕ ਪਤਾ, ਅਤੇ ਇੱਕ ਕੰਮ ਕਰਨ ਵਾਲਾ ਔਪਟ-ਆਉਟ ਸ਼ਾਮਲ ਹੈ ਜਿਸ ਦਾ 10 ਕਾਰੋਬਾਰੀ ਦਿਨਾਂ ਦੇ ਅੰਦਰ ਪਾਲਣ ਕੀਤਾ ਜਾਂਦਾ ਹੈ। ਪਤੇ ਇਕੱਠੇ ਕਰਨਾ ਅਤੇ ਡਿਕਸ਼ਨਰੀ ਹਮਲੇ ਗੰਭੀਰ ਉਲੰਘਣਾਵਾਂ ਵਜੋਂ ਗਿਣੇ ਜਾਂਦੇ ਹਨ।
ਤੁਸੀਂ ਹਰ ਸਪੈਮ ਸੁਨੇਹੇ ਦਾ ਪਤਾ ਨਹੀਂ ਲਗਾ ਸਕਦੇ, ਪਰ ਨਵੀਆਂ ਸੂਚੀਆਂ ਨੂੰ ਭੋਜਨ ਦੇਣਾ ਬੰਦ ਕਰ ਸਕਦੇ ਹੋ
ਸਪੈਮ ਇੱਕ ਅਜਿਹੇ ਪਤੇ ਨਾਲ ਸ਼ੁਰੂ ਹੁੰਦਾ ਹੈ ਜੋ ਕਿਸੇ ਨੇ ਇਕੱਠਾ ਕੀਤਾ, ਸਾਂਝਾ ਕੀਤਾ ਜਾਂ ਅੰਦਾਜ਼ਾ ਲਗਾਇਆ, ਅਤੇ ਇੱਕ ਵਾਰ ਇਹ ਘੁੰਮਣਾ ਸ਼ੁਰੂ ਹੋ ਜਾਵੇ ਤਾਂ ਤੁਸੀਂ ਇਸਨੂੰ ਵਾਪਸ ਨਹੀਂ ਖਿੱਚ ਸਕਦੇ। ਜੋ ਤੁਸੀਂ ਕੰਟਰੋਲ ਕਰ ਸਕਦੇ ਹੋ ਉਹ ਇਹ ਹੈ ਕਿ ਕਿੰਨੀਆਂ ਨਵੀਆਂ ਸੂਚੀਆਂ ਤੁਹਾਡਾ ਮੁੱਖ ਪਤਾ ਦੇਖਦੀਆਂ ਹਨ। ਜੋ ਵੀ ਪਾਰ ਹੋ ਜਾਵੇ ਉਸ ਦੀ ਰਿਪੋਰਟ ਕਰੋ, ਸਿਰਫ਼ ਉਨ੍ਹਾਂ ਭੇਜਣ ਵਾਲਿਆਂ ਤੋਂ ਅਨਸਬਸਕ੍ਰਾਈਬ ਕਰੋ ਜਿਨ੍ਹਾਂ ਨੂੰ ਤੁਸੀਂ ਪਛਾਣਦੇ ਹੋ, ਅਤੇ ਇੱਕ ਵਾਰ ਵਾਲੇ ਸਾਈਨਅੱਪ ਵੱਖਰੇ ਰੱਖੋ। ਅਗਲੀ ਵਾਰ ਜਦੋਂ ਕੋਈ ਡਾਊਨਲੋਡ ਜਾਂ ਕੂਪਨ ਈਮੇਲ ਮੰਗੇ, ਤਾਂ ਆਪਣੇ ਅਸਲ ਪਤੇ ਦੀ ਵਰਤੋਂ ਕਰਨ ਦੀ ਬਜਾਏ ਇਸ ਲਈ ਇੱਕ ਮੁਫਤ ਟੈਂਪ ਮੇਲ ਬਣਾਓ.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.