 Tmailor
ਅਸਥਾਈ ਈਮੇਲ ਵੱਡੀਆਂ ਡੇਟਾ ਉਲੰਘਣਾਵਾਂ ਤੋਂ ਤੁਹਾਡੀ ਪਛਾਣ ਦੀ ਰੱਖਿਆ ਕਰਨ ਵਿੱਚ ਕਿਵੇਂ ਮਦਦ ਕਰਦੀ ਹੈ
ਹਰ ਡੇਟਾ ਉਲੰਘਣਾ ਈਮੇਲ ਪਤਿਆਂ ਨਾਲ ਭਰੇ ਡੇਟਾਬੇਸ ਤੋਂ ਸ਼ੁਰੂ ਹੁੰਦੀ ਹੈ—ਅਤੇ ਜੇ ਉਸ ਵਿੱਚ ਤੁਹਾਡਾ ਪਤਾ ਵੀ ਸ਼ਾਮਲ ਹੋਵੇ, ਤਾਂ ਤੁਸੀਂ ਕ੍ਰੈਡੈਂਸ਼ਲ ਸਟਫਿੰਗ, ਫਿਸ਼ਿੰਗ ਮੁਹਿੰਮਾਂ ਅਤੇ ਪਛਾਣ ਦੀ ਚੋਰੀ ਦਾ ਨਿਸ਼ਾਨਾ ਬਣ ਸਕਦੇ ਹੋ। ਜਿੰਨੀਆਂ ਜ਼ਿਆਦਾ ਸੇਵਾਵਾਂ ਕੋਲ ਤੁਹਾਡਾ ਅਸਲ ਈਮੇਲ ਪਤਾ ਹੁੰਦਾ ਹੈ, ਉੱਨੀ ਹੀ ਵੱਧ ਸੰਭਾਵਨਾ ਹੁੰਦੀ ਹੈ ਕਿ ਉਨ੍ਹਾਂ ਵਿੱਚੋਂ ਘੱਟੋ-ਘੱਟ ਇੱਕ ਨਾਲ ਸਮਝੌਤਾ ਹੋ ਜਾਵੇ। ਅਸਥਾਈ ਈਮੇਲ ਤੁਹਾਡੇ ਹਮਲੇ ਦੀ ਸਤਹ ਨੂੰ ਘਟਾਉਂਦੀ ਹੈ। ਇਹ ਗਾਈਡ ਦੱਸਦੀ ਹੈ ਕਿ ਡੇਟਾ ਉਲੰਘਣਾਵਾਂ ਕਿਵੇਂ ਹੁੰਦੀਆਂ ਹਨ, ਤੁਹਾਡਾ ਈਮੇਲ ਪਤਾ ਉਨ੍ਹਾਂ ਵੱਲੋਂ ਬੇਨਕਾਬ ਕੀਤੀ ਜਾਣ ਵਾਲੀ ਸਭ ਤੋਂ ਕੀਮਤੀ ਜਾਣਕਾਰੀ ਕਿਉਂ ਹੁੰਦਾ ਹੈ, ਅਤੇ ਘੱਟ-ਭਰੋਸੇ ਵਾਲੀਆਂ ਸਾਈਨਅਪ ਸੇਵਾਵਾਂ ਲਈ ਡਿਸਪੋਜ਼ੇਬਲ ਪਤਿਆਂ ਦੀ ਵਰਤੋਂ ਤੁਹਾਡੀ ਅਸਲ ਪਛਾਣ ਨੂੰ ਉਨ੍ਹਾਂ ਡੇਟਾਬੇਸਾਂ ਤੋਂ ਬਾਹਰ ਕਿਵੇਂ ਰੱਖਦੀ ਹੈ ਜੋ ਆਖ਼ਰਕਾਰ ਡਾਰਕ ਵੈੱਬ ਮਾਰਕੀਟਪਲੇਸਾਂ ’ਤੇ ਪਹੁੰਚ ਜਾਂਦੇ ਹਨ।
ਤੇਜ਼ ਪਹੁੰਚ
TL;DR / ਮੁੱਖ ਨੁਕਤੇ
- ਡੇਟਾ ਉਲੰਘਣਾਵਾਂ ਦੀ ਜਟਿਲਤਾ ਵੱਧ ਰਹੀ ਹੈ; ਚੋਰੀ ਕੀਤੇ ਪ੍ਰਮਾਣ-ਪੱਤਰ ਸ਼ੁਰੂਆਤੀ ਪਹੁੰਚ ਦਾ ਇੱਕ ਪ੍ਰਮੁੱਖ ਸਾਧਨ ਬਣੇ ਹੋਏ ਹਨ, ਜਦਕਿ ਰੈਨਸਮਵੇਅਰ ਲਗਭਗ ਅੱਧੀਆਂ ਉਲੰਘਣਾਵਾਂ ਵਿੱਚ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ। ਅਸਥਾਈ ਈਮੇਲ ਸਾਈਟਾਂ ਵੱਲੋਂ ਡੇਟਾ ਲੀਕ ਹੋਣ 'ਤੇ "ਨੁਕਸਾਨ ਦੇ ਘੇਰੇ" ਨੂੰ ਘਟਾਉਂਦੀ ਹੈ।
- IBM ਮੁਤਾਬਕ 2025 ਵਿੱਚ ਵਿਸ਼ਵ ਪੱਧਰ 'ਤੇ ਡੇਟਾ ਉਲੰਘਣਾ ਦੀ ਔਸਤ ਲਾਗਤ ਲਗਭਗ $ 4.44M ਸੀ—ਇਹ ਸਾਬਤ ਕਰਦਾ ਹੈ ਕਿ ਲੀਕ ਹੋਈ ਈਮੇਲ ਦੇ ਪ੍ਰਭਾਵ ਨੂੰ ਘਟਾਉਣਾ ਮਹੱਤਵਪੂਰਨ ਹੈ।
- ਸਾਈਨ-ਅੱਪ ਲਈ ਵਿਲੱਖਣ, ਇੱਕ-ਉਦੇਸ਼ੀ ਪਤਿਆਂ ਦੀ ਵਰਤੋਂ ਕਰਨ ਨਾਲ ਉਲੰਘਣਾ ਕੀਤੇ ਡੇਟਾਬੇਸਾਂ ਵਿੱਚ ਤੁਹਾਡੀ ਅਸਲ ਪਛਾਣ ਨੂੰ ਵੱਡੇ ਪੱਧਰ 'ਤੇ ਜੋੜਨਾ ਰੁਕਦਾ ਹੈ ਅਤੇ ਪ੍ਰਮਾਣ-ਪੱਤਰਾਂ ਨਾਲ ਅਣਅਧਿਕਾਰਤ ਲੌਗਇਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਦਾ ਜੋਖਮ ਘਟਦਾ ਹੈ। Have I Been Pwned ਪਹਿਲਾਂ ਹੀ 17.7 ਬਿਲੀਅਨ ਤੋਂ ਵੱਧ ਹੈਕ ਕੀਤੇ ਖਾਤਿਆਂ ਦਾ ਰਿਕਾਰਡ ਰੱਖਦਾ ਹੈ—ਇਸ ਲਈ ਮੰਨ ਕੇ ਚਲੋ ਕਿ ਲੀਕ ਹੋਣੇ ਹੀ ਹਨ।
- ਈਮੇਲ ਮਾਸਕ ਅਤੇ ਉਪਨਾਮ ਹੁਣ ਗੋਪਨੀਯਤਾ ਲਈ ਆਮ ਸਲਾਹ ਬਣ ਗਏ ਹਨ; ਇਹ ਟ੍ਰੈਕਰਾਂ ਨੂੰ ਵੀ ਹਟਾ ਸਕਦੇ ਹਨ। ਅਸਥਾਈ ਈਮੇਲ ਇਸ ਦਾ ਸਭ ਤੋਂ ਤੇਜ਼ ਅਤੇ ਆਸਾਨ ਰੂਪ ਹੈ, ਜੋ ਘੱਟ-ਭਰੋਸੇ ਵਾਲੀਆਂ ਸਾਈਟਾਂ, ਟ੍ਰਾਇਲਾਂ ਅਤੇ ਕੂਪਨਾਂ ਲਈ ਬਹੁਤ ਉਪਯੋਗੀ ਹੈ।
- ਮਹੱਤਵਪੂਰਨ ਖਾਤਿਆਂ (ਬੈਂਕਿੰਗ, ਤਨਖ਼ਾਹ, ਸਰਕਾਰੀ ਸੇਵਾਵਾਂ) ਲਈ ਅਸਥਾਈ ਈਮੇਲ ਨਾ ਵਰਤੋ। ਬਾਕੀ ਹਰ ਥਾਂ ਇਸਨੂੰ ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਅਤੇ MFA ਨਾਲ ਜੋੜੋ।
ਪਿਛੋਕੜ ਅਤੇ ਸੰਦਰਭ: ਡੇਟਾ ਉਲੰਘਣਾ ਵਿੱਚ ਈਮੇਲ ਦੀ ਕੇਂਦਰੀ ਭੂਮਿਕਾ ਕਿਉਂ ਹੈ
ਜੇ ਹਮਲਾਵਰ ਦਰਜਨਾਂ ਉਲੰਘਣਾ ਕੀਤੀਆਂ ਸੇਵਾਵਾਂ ਵਿੱਚ ਇੱਕੋ ਪਛਾਣ (ਤੁਹਾਡੀ ਮੁੱਖ ਈਮੇਲ) ਨੂੰ ਦੁਬਾਰਾ ਵਰਤ ਸਕਣ, ਤਾਂ ਉਹ ਖਾਤਿਆਂ ਨੂੰ ਆਪਸ ਵਿੱਚ ਜੋੜ ਸਕਦੇ ਹਨ, ਤੁਹਾਨੂੰ ਭਰੋਸੇਯੋਗ ਲੱਗਣ ਵਾਲੀਆਂ ਫਿਸ਼ਿੰਗ ਕੋਸ਼ਿਸ਼ਾਂ ਨਾਲ ਨਿਸ਼ਾਨਾ ਬਣਾ ਸਕਦੇ ਹਨ ਅਤੇ ਵੱਡੇ ਪੱਧਰ 'ਤੇ ਪ੍ਰਮਾਣ-ਪੱਤਰਾਂ ਨਾਲ ਲੌਗਇਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰ ਸਕਦੇ ਹਨ। Verizon ਦੀ 2025 Data Breach Investigations Report ਵਿੱਚ ਪ੍ਰਮਾਣ-ਪੱਤਰਾਂ ਦੀ ਦੁਰਵਰਤੋਂ ਲਗਾਤਾਰ ਦੂਜੇ ਸਾਲ ਸ਼ੁਰੂਆਤੀ ਪਹੁੰਚ ਦਾ ਸਭ ਤੋਂ ਆਮ ਸਾਧਨ ਹੈ; ਰੈਨਸਮਵੇਅਰ 44٪ ਉਲੰਘਣਾਵਾਂ ਵਿੱਚ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ, ਜੋ ਪਿਛਲੇ ਸਾਲ ਦੇ 32٪ ਤੋਂ ਵੱਧ ਹੈ; ਮਨੁੱਖੀ ਤੱਤ ਲਗਭਗ 60٪ ਉਲੰਘਣਾਵਾਂ ਵਿੱਚ ਸ਼ਾਮਲ ਹੈ; ਅਤੇ ਤੀਜੀ ਧਿਰ ਦੀ ਸ਼ਮੂਲੀਅਤ 15٪ ਤੋਂ 30٪ ਤੱਕ ਦੁੱਗਣੀ ਹੋ ਗਈ ਹੈ—ਅਰਥਾਤ ਤੁਹਾਡਾ ਡੇਟਾ ਉਸ ਉਲੰਘਣਾ ਵਿੱਚ ਵੀ ਲੀਕ ਹੋ ਸਕਦਾ ਹੈ ਜੋ ਸਿੱਧੇ ਤੌਰ 'ਤੇ "ਤੁਹਾਡੀ" ਨਹੀਂ ਹੈ।
ਵਿੱਤੀ ਦਾਅ ਸਿਧਾਂਤਕ ਨਹੀਂ ਹਨ. ਆਈਬੀਐਮ ਨੇ 2025 ਵਿੱਚ ਵਿਸ਼ਵ ਪੱਧਰ 'ਤੇ ਡੇਟਾ ਉਲੰਘਣਾ ਦੀ ਔਸਤ ਲਾਗਤ 4.44 ਮਿਲੀਅਨ ਡਾਲਰ ਰੱਖੀ ਹੈ (ਕੁਝ ਖੇਤਰਾਂ ਵਿੱਚ ਵੱਧ, ਜਿਵੇਂ ਕਿ ਸੰਯੁਕਤ ਰਾਜ ਵਿੱਚ $ 10.22 ਮਿਲੀਅਨ). ਕਿਸੇ ਵਿਅਕਤੀ ਲਈ "ਲਾਗਤ" ਪਛਾਣ ਟੇਕਓਵਰ, ਇਨਬਾਕਸ ਹੜ੍ਹ, ਫਿਸ਼ਿੰਗ, ਗੁਆਚਿਆ ਸਮਾਂ, ਅਤੇ ਜ਼ਬਰਦਸਤੀ ਪਾਸਵਰਡ ਰੀਸੈਟ ਕਰਨਾ ਹੈ.
ਇਸ ਦੌਰਾਨ, ਡੇਟਾ ਉਲੰਘਣਾ ਦੀ ਸੰਭਾਵਨਾ ਵਧਦੀ ਜਾ ਰਹੀ ਹੈ। Have I Been Pwned (HIBP) 17.7 ਬਿਲੀਅਨ ਤੋਂ ਵੱਧ ਸਮਝੌਤਾ ਕੀਤੇ ਖਾਤਿਆਂ ਦਾ ਰਿਕਾਰਡ ਰੱਖਦਾ ਹੈ—ਇਹ ਗਿਣਤੀ ਚੋਰੀ ਕੀਤੇ ਲੌਗਾਂ ਦੇ ਡੰਪਾਂ ਅਤੇ ਵੱਡੇ ਪੱਧਰ 'ਤੇ ਸਾਈਟਾਂ ਦੇ ਡੇਟਾ ਸਾਹਮਣੇ ਆਉਣ ਨਾਲ ਲਗਾਤਾਰ ਵੱਧ ਰਹੀ ਹੈ।
ਸਾਰ ਗੱਲ: ਤੁਹਾਡੀ ਮੁੱਖ ਈਮੇਲ ਅਸਫਲਤਾ ਦਾ ਇੱਕੋ ਬਿੰਦੂ ਹੈ। ਜਿੱਥੇ ਵੀ ਸੰਭਵ ਹੋਵੇ, ਇਸ ਦਾ ਖੁਲਾਸਾ ਘਟਾਓ।
ਅਸਥਾਈ ਈਮੇਲ ਤੁਹਾਡੇ ਨਿੱਜੀ "ਨੁਕਸਾਨ ਦੇ ਘੇਰੇ" ਨੂੰ ਕਿਵੇਂ ਘਟਾਉਂਦੀ ਹੈ
ਟੈਂਪ ਮੇਲ ਇਸਨੂੰ ਇੱਕ ਕੁਰਬਾਨੀ ਪਛਾਣ ਟੋਕਨ: ਇੱਕ ਵਿਲੱਖਣ, ਘੱਟ-ਮੁੱਲ ਵਾਲਾ ਪਤਾ ਜੋ ਤੁਸੀਂ ਉਨ੍ਹਾਂ ਸਾਈਟਾਂ ਨੂੰ ਦਿੰਦੇ ਹੋ ਜਿਨ੍ਹਾਂ ਨੂੰ ਤੁਹਾਡੀ ਅਸਲ ਪਛਾਣ ਦੀ ਲੋੜ ਨਹੀਂ ਹੁੰਦੀ। ਜੇ ਉਹ ਸਾਈਟ ਡੇਟਾ ਲੀਕ ਕਰ ਦੇਵੇ, ਤਾਂ ਨੁਕਸਾਨ ਵੱਡੇ ਪੱਧਰ 'ਤੇ ਸੀਮਿਤ ਰਹਿੰਦਾ ਹੈ।
ਅਸਥਾਈ ਈਮੇਲ ਕੀ ਘਟਾਉਂਦੀ ਹੈ:
- ਸੰਬੰਧ ਜੋੜਨ ਦਾ ਜੋਖਮ। ਜੇ ਹਰ ਸਾਈਟ ਨੂੰ ਵੱਖਰਾ ਪਤਾ ਦਿਖਾਈ ਦੇਵੇ, ਤਾਂ ਹਮਲਾਵਰਾਂ ਅਤੇ ਡੇਟਾ ਬ੍ਰੋਕਰਾਂ ਲਈ ਵੱਖ-ਵੱਖ ਡੇਟਾ ਲੀਕਾਂ ਵਿੱਚੋਂ ਤੁਹਾਡੀ ਅਸਲ ਪਛਾਣ ਨੂੰ ਆਸਾਨੀ ਨਾਲ ਜੋੜਨਾ ਮੁਸ਼ਕਲ ਹੋ ਜਾਂਦਾ ਹੈ। ਮੁੱਖ ਧਾਰਾ ਦੀ ਗੋਪਨੀਯਤਾ-ਸੰਬੰਧੀ ਸਲਾਹ ਹੁਣ ਘੱਟ-ਭਰੋਸੇਯੋਗ ਸਾਈਨ-ਅੱਪ ਲਈ masked/throwaway ਈਮੇਲਾਂ ਦੀ ਸਿਫ਼ਾਰਸ਼ ਕਰਦੀ ਹੈ।
- ਚੋਰੀ ਹੋਏ ਪ੍ਰਮਾਣ-ਪੱਤਰਾਂ ਨਾਲ ਹੋਣ ਵਾਲਾ ਨੁਕਸਾਨ। ਬਹੁਤ ਸਾਰੇ ਵਰਤੋਂਕਾਰ ਉਹੀ ਈਮੇਲ ਪਤੇ (ਅਤੇ ਕਈ ਵਾਰ ਪਾਸਵਰਡ ਵੀ) ਮੁੜ ਵਰਤਦੇ ਹਨ। ਡਿਸਪੋਸੇਬਲ ਪਤੇ ਇਸ ਪੈਟਰਨ ਨੂੰ ਤੋੜ ਦਿੰਦੇ ਹਨ। ਭਾਵੇਂ ਕੋਈ ਪਾਸਵਰਡ ਮੁੜ ਵਰਤਿਆ ਗਿਆ ਹੋਵੇ (ਅਜਿਹਾ ਨਾ ਕਰੋ!), ਉਹ ਪਤਾ ਤੁਹਾਡੇ ਮਹੱਤਵਪੂਰਨ ਖਾਤਿਆਂ ਨਾਲ ਮੇਲ ਨਹੀਂ ਖਾਏਗਾ। Verizon ਦੀ DBIR ਰਿਪੋਰਟ ਦੱਸਦੀ ਹੈ ਕਿ ਪ੍ਰਮਾਣ-ਪੱਤਰਾਂ ਦੇ ਲੀਕ ਹੋਣ ਨਾਲ ਵੱਡੇ ਪੱਧਰ 'ਤੇ ਖਾਤਿਆਂ ਨਾਲ ਛੇੜਛਾੜ ਅਤੇ ransomware ਨੂੰ ਕਿਵੇਂ ਵਾਧਾ ਮਿਲਦਾ ਹੈ।
- ਟਰੈਕਰਾਂ ਰਾਹੀਂ ਡੇਟਾ ਲੀਕ। ਮਾਰਕੀਟਿੰਗ ਈਮੇਲਾਂ ਵਿੱਚ ਅਕਸਰ tracking pixels ਹੁੰਦੇ ਹਨ, ਜੋ ਇਹ ਪਤਾ ਲਗਾ ਲੈਂਦੇ ਹਨ ਕਿ ਤੁਸੀਂ ਸੁਨੇਹਾ ਕਦੋਂ ਅਤੇ ਕਿੱਥੇ ਖੋਲ੍ਹਿਆ। ਕੁਝ aliasing ਸਿਸਟਮ ਟਰੈਕਰ ਹਟਾ ਦਿੰਦੇ ਹਨ; ਅਸਥਾਈ ਪਤੇ ਤੁਹਾਨੂੰ ਇੱਕ-ਕਲਿੱਕ ਨਾਲ ਸੰਬੰਧ ਤੋੜਨ ਦੀ ਸਹੂਲਤ ਵੀ ਦਿੰਦੇ ਹਨ—ਪ੍ਰਾਪਤ ਕਰਨਾ ਬੰਦ ਕਰੋ ਅਤੇ ਤੁਸੀਂ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ "opt out" ਕਰ ਲੈਂਦੇ ਹੋ।
- ਸਪੈਮ ਨੂੰ ਸੀਮਿਤ ਕਰਨਾ। ਜਦੋਂ ਕੋਈ ਸੂਚੀ ਵੇਚੀ ਜਾਂਦੀ ਹੈ ਜਾਂ ਡੇਟਾ ਲੀਕ ਵਿੱਚ ਸਾਹਮਣੇ ਆ ਜਾਂਦੀ ਹੈ, ਤਾਂ ਤੁਸੀਂ ਨਹੀਂ ਚਾਹੁੰਦੇ ਕਿ ਉਹ ਤੁਹਾਡੇ ਮੁੱਖ ਇਨਬਾਕਸ ਨਾਲ ਜੁੜੀ ਹੋਵੇ। ਅਸਥਾਈ ਪਤਾ ਬੰਦ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ ਅਤੇ ਇਸ ਦਾ ਤੁਹਾਡੇ ਅਸਲ ਖਾਤਿਆਂ 'ਤੇ ਕੋਈ ਅਸਰ ਨਹੀਂ ਪੈਂਦਾ।
ਹੱਦ ਬਾਰੇ, ਹਾਲਾਂਕਿ, ਸਪੱਸ਼ਟ ਰਹੋ। ਅਸਥਾਈ ਈਮੇਲ ਸਿਰਫ਼ ਉਹ ਈਮੇਲ ਪਤਾ ਲੁਕਾਉਂਦੀ ਹੈ ਜੋ ਤੁਸੀਂ ਕਿਸੇ ਸਾਈਟ ਨੂੰ ਦਿੰਦੇ ਹੋ। ਉਸੇ ਡੇਟਾ ਲੀਕ ਵਿੱਚ ਮੌਜੂਦ ਹੋਰ ਜਾਣਕਾਰੀ—ਤੁਹਾਡਾ ਫ਼ੋਨ ਨੰਬਰ, ਭੁਗਤਾਨ ਵੇਰਵੇ, ਡਿਲੀਵਰੀ ਪਤਾ, ਚੁਣਿਆ ਹੋਇਆ ਵਰਤੋਂਕਾਰ ਨਾਮ, IP ਪਤਾ ਜਾਂ ਫਾਰਮ ਵਿੱਚ ਦਰਜ ਕੀਤੀ ਹੋਰ ਕੋਈ ਵੀ ਚੀਜ਼—'ਤੇ ਇਸ ਦਾ ਕੋਈ ਅਸਰ ਨਹੀਂ ਪੈਂਦਾ। ਇਹ ਲੀਕ ਹੋਈ ਸਾਰਣੀ ਦੇ ਸਿਰਫ਼ ਇੱਕ ਕਾਲਮ ਨੂੰ ਛੋਟਾ ਕਰਦੀ ਹੈ, ਪੂਰੀ ਕਤਾਰ ਨੂੰ ਨਹੀਂ।
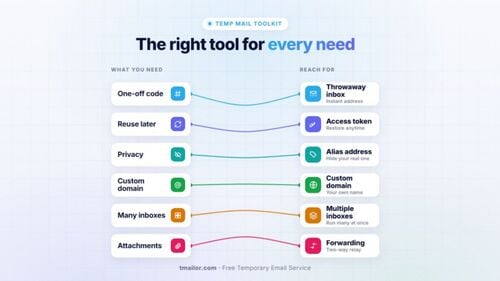
ਅਸਥਾਈ ਈਮੇਲ ਬਨਾਮ ਹੋਰ ਈਮੇਲ ਰਣਨੀਤੀਆਂ (ਕਿਹੜੀ ਕਦੋਂ ਵਰਤਣੀ ਹੈ)
| ਰਣਨੀਤੀ | ਡੇਟਾ ਲੀਕ ਵਿੱਚ ਖ਼ਤਰਾ | ਮਾਰਕੀਟਰਾਂ ਤੋਂ ਗੋਪਨੀਯਤਾ | ਖਾਤਿਆਂ ਲਈ ਭਰੋਸੇਯੋਗਤਾ | ਸਭ ਤੋਂ ਵਧੀਆ ਵਰਤੋਂ |
|---|---|---|---|---|
| ਮੁੱਖ ਈਮੇਲ | ਸਭ ਤੋਂ ਵੱਧ (ਹਰ ਥਾਂ ਇੱਕੋ ਪਛਾਣ) | ਕਮਜ਼ੋਰ (ਆਸਾਨੀ ਨਾਲ ਸੰਬੰਧ ਜੋੜਿਆ ਜਾ ਸਕਦਾ ਹੈ) | ਸਭ ਤੋਂ ਵੱਧ | ਬੈਂਕਿੰਗ, ਤਨਖ਼ਾਹ, ਸਰਕਾਰੀ ਅਤੇ ਕਾਨੂੰਨੀ ਮਾਮਲੇ |
| ਉਪਨਾਮ / ਮਾਸਕ (ਫਾਰਵਰਡਿੰਗ) | ਘੱਟ (ਹਰ ਸਾਈਟ ਲਈ ਵਿਲੱਖਣ) | ਮਜ਼ਬੂਤ (ਪਤਾ ਲੁਕਾਉਂਦਾ ਹੈ; ਕੁਝ ਟਰੈਕਰ ਹਟਾ ਦਿੰਦੇ ਹਨ) | ਉੱਚੀ (ਜਵਾਬ ਦੇ ਸਕਦੇ ਹੋ ਅਤੇ ਅੱਗੇ ਭੇਜ ਸਕਦੇ ਹੋ) | ਪ੍ਰਚੂਨ, ਸੂਚਨਾਪੱਤਰ, ਐਪ, ਪਰਖਾਂ |
| ਅਸਥਾਈ ਈਮੇਲ (ਡਿਸਪੋਸੇਬਲ ਇਨਬਾਕਸ) | ਸਭ ਤੋਂ ਘੱਟ ਐਕਸਪੋਜ਼ਰ ਅਤੇ ਸਭ ਤੋਂ ਆਸਾਨੀ ਨਾਲ ਵੱਖ ਕੀਤਾ ਜਾ ਸਕਣ ਵਾਲਾ | ਘੱਟ-ਭਰੋਸੇ ਵਾਲੀਆਂ ਸਾਈਟਾਂ ਲਈ ਪ੍ਰਭਾਵਸ਼ਾਲੀ | ਸੇਵਾ ਅਨੁਸਾਰ ਵੱਖਰਾ ਹੁੰਦਾ ਹੈ; ਮਹੱਤਵਪੂਰਨ ਲੌਗਇਨਾਂ ਲਈ ਨਹੀਂ | ਤੋਹਫ਼ੇ, ਡਾਊਨਲੋਡ, ਕੂਪਨ ਗੇਟ, ਇੱਕ-ਵਾਰ ਪੁਸ਼ਟੀਕਰਨ |
| “+ਟੈਗ” ਤਰੀਕਾ (gmail+tag@) | ਦਰਮਿਆਨਾ (ਫਿਰ ਵੀ ਮੂਲ ਈਮੇਲ ਦਾ ਖੁਲਾਸਾ ਕਰਦਾ ਹੈ) | ਦਰਮਿਆਨਾ | ਉੱਚਾ | ਹਲਕੀ ਫਿਲਟਰਿੰਗ; ਗੋਪਨੀਯਤਾ ਦਾ ਉਪਾਅ ਨਹੀਂ |
ਉਪਨਾਮ ਅਤੇ ਮਾਸਕ ਚੰਗੀ ਤਰ੍ਹਾਂ ਦਰਜ ਕੀਤੇ ਗੋਪਨੀਯਤਾ ਸਾਧਨ ਹਨ; ਅਸਥਾਈ ਈਮੇਲ ਸਭ ਤੋਂ ਤੇਜ਼ ਅਤੇ ਸਭ ਤੋਂ ਵੱਧ ਡਿਸਪੋਜ਼ੇਬਲ ਵਿਕਲਪ ਹੈ, ਜਦੋਂ ਤੁਸੀਂ ਆਪਣਾ ਅਸਲ ਪਤਾ ਖਤਰੇ ਦੇ ਘੇਰੇ ਵਿੱਚ ਨਹੀਂ ਲਿਆਉਣਾ ਚਾਹੁੰਦੇ।
ਇੱਕ ਵਿਹਾਰਕ ਮਾਡਲ: ਅਸਥਾਈ ਈਮੇਲ ਜਾਂ ਆਪਣਾ ਅਸਲ ਪਤਾ ਕਦੋਂ ਵਰਤਣਾ ਹੈ
- ਆਪਣੀ ਅਸਲ ਈਮੇਲ ਦੀ ਵਰਤੋਂ ਕਰੋ ਸਿਰਫ਼ ਉੱਥੇ ਜਿੱਥੇ ਪਛਾਣ ਦੀ ਪੁਸ਼ਟੀ ਮਹੱਤਵਪੂਰਨ ਹੋਵੇ (ਬੈਂਕ, ਟੈਕਸ, ਤਨਖ਼ਾਹ, ਸਿਹਤ-ਸੇਵਾ ਪੋਰਟਲ)।
- ਉਨ੍ਹਾਂ ਖਾਤਿਆਂ ਲਈ ਇੱਕ ਉਪਨਾਮ/ਮਾਸਕ ਦੀ ਵਰਤੋਂ ਕਰੋ ਉਹਨਾਂ ਖਾਤਿਆਂ ਲਈ ਜੋ ਤੁਸੀਂ ਜਾਰੀ ਰੱਖੋਗੇ (ਖਰੀਦਦਾਰੀ, ਸਹੂਲਤਾਂ, ਗਾਹਕੀਆਂ)।
- ਹਰ ਚੀਜ਼ ਲਈ ਅਸਥਾਈ ਈਮੇਲ ਦੀ ਵਰਤੋਂ ਕਰੋ ਹਰ ਹੋਰ ਕੰਮ ਲਈ: ਥੋੜ੍ਹੇ ਸਮੇਂ ਦੇ ਡਾਊਨਲੋਡ, ਗੇਟ ਕੀਤੀ ਸਮੱਗਰੀ, ਘੱਟ-ਜੋਖਮ ਵਾਲੀਆਂ ਸੇਵਾਵਾਂ ਲਈ ਇੱਕ-ਵਾਰ ਕੋਡ, ਬੀਟਾ ਸਾਈਨ-ਅੱਪ, ਫੋਰਮ ਟ੍ਰਾਇਲ ਅਤੇ ਪ੍ਰਚਾਰਕ ਕੂਪਨ। ਜੇ ਇਹ ਲੀਕ ਹੋ ਜਾਵੇ, ਤਾਂ ਇਸਨੂੰ ਛੱਡ ਕੇ ਅੱਗੇ ਵਧੋ।
ਅਸਥਾਈ ਈਮੇਲ ਸੇਵਾ ਵਧੇਰੇ ਸੁਰੱਖਿਅਤ ਕਿਉਂ ਹੋ ਸਕਦੀ ਹੈ (ਸਹੀ ਢੰਗ ਨਾਲ ਵਰਤੀ ਜਾਵੇ)
ਜ਼ਰੂਰੀ ਖਾਤਿਆਂ ਦੀ ਬਜਾਏ ਘੱਟ-ਭਰੋਸੇ ਵਾਲੇ ਸਾਈਨ-ਅੱਪ ਲਈ ਵਰਤੀ ਜਾਣ 'ਤੇ, ਅਸਥਾਈ ਈਮੇਲ ਸੇਵਾ ਆਪਣੀ ਬਣਤਰ ਰਾਹੀਂ ਲਚਕਤਾ ਪ੍ਰਦਾਨ ਕਰਦੀ ਹੈ:
- ਵੱਖਰਾ ਸੰਬੰਧ ਅਤੇ ਡਿਸਪੋਜ਼ੇਬਿਲਟੀ। ਹਰੇਕ ਸਾਈਟ ਨੂੰ ਇੱਕ ਵੱਖਰਾ ਪਤਾ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ। ਜੇ ਕਿਸੇ ਇੱਕ ਡੇਟਾਬੇਸ ਦੀ ਉਲੰਘਣਾ ਹੋ ਜਾਵੇ, ਤਾਂ ਹਮਲਾਵਰਾਂ ਕੋਲ ਆਪਣੇ ਆਪ ਉਹ ਈਮੇਲ ਨਹੀਂ ਪਹੁੰਚਦੀ ਜੋ ਤੁਸੀਂ ਬੈਂਕ, ਤਨਖ਼ਾਹ ਜਾਂ ਲੰਬੇ ਸਮੇਂ ਵਾਲੇ ਖਾਤਿਆਂ ਲਈ ਵਰਤਦੇ ਹੋ। ਇਸ ਤਰ੍ਹਾਂ ਲੀਕ ਸਿਰਫ਼ ਇੱਕ ਵਰਤੋਂ-ਮਗਰੋਂ ਛੱਡੇ ਜਾਣ ਵਾਲੇ ਪਤੇ ਤੱਕ ਸੀਮਿਤ ਰਹਿੰਦੀ ਹੈ।
- ਥੋੜ੍ਹੇ ਸਮੇਂ ਦਾ ਐਕਸਪੋਜ਼ਰ। tmailor.com 'ਤੇ, ਸੁਨੇਹੇ ਆਉਣ ਤੋਂ ਲਗਭਗ 24 ਘੰਟਿਆਂ ਤੱਕ ਦਿਖਾਈ ਦਿੰਦੇ ਹਨ, ਇਸ ਲਈ ਕੋਈ ਪੁਰਾਣੀ ਪੁਸ਼ਟੀਕਰਨ ਈਮੇਲ ਲੰਬੇ ਸਮੇਂ ਤੱਕ ਰਹਿਣ ਵਾਲੇ ਇਨਬਾਕਸ ਵਿੱਚ ਬਾਅਦ ਵਿੱਚ ਖੰਗਾਲੇ ਜਾਣ ਦੀ ਉਡੀਕ ਨਹੀਂ ਕਰਦੀ।
- ਅੰਦਰੂਨੀ ਸੀਮਾਵਾਂ, ਜਿਨ੍ਹਾਂ ਦੇ ਦੋਵੇਂ ਪਾਸੇ ਪ੍ਰਭਾਵ ਹੁੰਦੇ ਹਨ। ਇਨਬਾਕਸ ਸਿਰਫ਼ ਸੁਨੇਹੇ ਪ੍ਰਾਪਤ ਕਰਦਾ ਹੈ ਅਤੇ ਆਉਣ ਵਾਲੀਆਂ ਅਟੈਚਮੈਂਟਾਂ ਹਟਾ ਦਿੱਤੀਆਂ ਜਾਂਦੀਆਂ ਹਨ, ਇਸ ਲਈ ਕੋਈ ਖ਼ਤਰਨਾਕ ਫ਼ਾਈਲ ਇਸ ਰਾਹੀਂ ਤੁਹਾਡੇ ਤੱਕ ਪਹੁੰਚ ਹੀ ਨਹੀਂ ਸਕਦੀ—ਅਤੇ ਕੋਈ ਜਾਇਜ਼ ਫ਼ਾਈਲ ਵੀ ਨਹੀਂ, ਇਹੀ ਇਸ ਦਾ ਸਮਝੌਤਾ ਹੈ।
ਨੋਟ: ਅਸਥਾਈ ਈਮੇਲ ਨਹੀਂ ਹੈ. ਇਹ ਸੁਨੇਹਿਆਂ ਨੂੰ ਏਨਕ੍ਰਿਪਟ ਨਹੀਂ ਕਰਦੀ, ਤੁਹਾਡੇ ਵੱਲੋਂ ਕਿਸੇ ਸਾਈਟ ਨੂੰ ਦਿੱਤੇ ਕਿਸੇ ਵੀ ਫ਼ੋਨ ਨੰਬਰ, ਭੁਗਤਾਨ ਡੇਟਾ ਜਾਂ ਉਪਭੋਗਤਾ ਨਾਮ ਦੀ ਰੱਖਿਆ ਨਹੀਂ ਕਰਦੀ, ਅਤੇ ਜਿੱਥੇ ਲੰਬੇ ਸਮੇਂ ਲਈ ਖਾਤਾ ਰਿਕਵਰੀ ਜਾਂ ਉੱਚ-ਭਰੋਸੇਯੋਗ ਪਛਾਣ ਦੀ ਲੋੜ ਹੋਵੇ, ਉੱਥੇ ਇਸ ਦੀ ਵਰਤੋਂ ਨਹੀਂ ਕਰਨੀ ਚਾਹੀਦੀ। ਇਸ ਨੂੰ ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਅਤੇ MFA ਨਾਲ ਜੋੜੋ।
ਮਾਮਲੇ ਦੀ ਝਲਕ: 2025 ਦੇ ਡੇਟਾ ਉਲੰਘਣਾਂ ਦੇ ਅੰਕੜੇ ਵਿਅਕਤੀਆਂ ਲਈ ਕੀ ਦਰਸਾਉਂਦੇ ਹਨ
- ਪ੍ਰਮਾਣ-ਪੱਤਰਾਂ ਦੀ ਦੁਰਵਰਤੋਂ ਅਜੇ ਵੀ ਸਭ ਤੋਂ ਵੱਡਾ ਕਾਰਨ ਹੈ। ਇੰਟਰਨੈੱਟ ਭਰ ਵਿੱਚ ਇੱਕੋ ਈਮੇਲ ਦੀ ਵਰਤੋਂ ਕਰਨ ਨਾਲ ਦੁਬਾਰਾ ਵਰਤੋਂ ਦਾ ਜੋਖਮ ਵਧ ਜਾਂਦਾ ਹੈ। ਅਸਥਾਈ ਪਤੇ ਅਤੇ ਵਿਲੱਖਣ ਪਾਸਵਰਡ ਨਾਕਾਮੀਆਂ ਨੂੰ ਇੱਕ-ਦੂਜੇ ਤੋਂ ਅਲੱਗ ਰੱਖਦੇ ਹਨ।
- ਰੈਨਸਮਵੇਅਰ ਬੇਨਕਾਬ ਪ੍ਰਮਾਣ-ਪੱਤਰਾਂ ਦੇ ਸਹਾਰੇ ਫੈਲਦਾ ਹੈ। 2025 ਦੇ DBIR ਵਿੱਚ, 54% ਰੈਨਸਮਵੇਅਰ ਪੀੜਤਾਂ ਵਿੱਚੋਂ 40% ਬੇਨਕਾਬ ਪ੍ਰਮਾਣ-ਪੱਤਰਾਂ ਵਿੱਚ ਕਾਰਪੋਰੇਟ ਈਮੇਲ ਪਤਾ ਸੀ—ਲੀਕ ਹੋਈ ਈਮੇਲ ਪਛਾਣ ਤੋਂ ਕਿਤੇ ਵੱਡੀ ਘਟਨਾ ਤੱਕ ਜਾਣ ਵਾਲੀ ਸਿੱਧੀ ਕੜੀ।
- ਲੀਕ ਹੋਣ ਦਾ ਪੈਮਾਨਾ ਬਹੁਤ ਵੱਡਾ ਹੈ। 17.7 ਬਿਲੀਅਨ ਖਾਤੇ ਪਹਿਲਾਂ ਹੀ ਜਨਤਕ ਡੇਟਾ ਉਲੰਘਣਾ ਸੰਗ੍ਰਹਿਆਂ ਵਿੱਚ ਮੌਜੂਦ ਹਨ। ਮੰਨ ਲਓ ਕਿ ਤੁਹਾਡੇ ਵੱਲੋਂ ਬੇਨਕਾਬ ਕੀਤੀ ਕੋਈ ਵੀ ਈਮੇਲ ਆਖ਼ਿਰਕਾਰ ਲੀਕ ਹੋ ਸਕਦੀ ਹੈ; ਆਪਣੀ ਨਿੱਜੀ ਸੁਰੱਖਿਆ ਇਸ ਧਾਰਨਾ ਦੇ ਆਧਾਰ ’ਤੇ ਤਿਆਰ ਕਰੋ।
ਕਦਮ-ਦਰ-ਕਦਮ: ਉਲੰਘਣਾ-ਰੋਧੀ ਸਾਈਨ-ਅਪ ਵਰਕਫ਼ਲੋ ਬਣਾਓ (ਅਸਥਾਈ ਈਮੇਲ ਨਾਲ)
ਕਦਮ 1: ਸਾਈਟ ਦਾ ਵਰਗੀਕਰਨ ਕਰੋ।
ਕੀ ਇਹ ਬੈਂਕ/ਯੂਟਿਲਿਟੀ (ਅਸਲ ਈਮੇਲ), ਲੰਬੇ ਸਮੇਂ ਲਈ ਵਰਤਿਆ ਜਾਣ ਵਾਲਾ ਖਾਤਾ (ਉਪਨਾਮ/ਮਾਸਕ), ਜਾਂ ਇੱਕ ਵਾਰ ਵਰਤੋਂ ਵਾਲਾ ਘੱਟ-ਭਰੋਸੇਯੋਗ ਗੇਟ (ਅਸਥਾਈ ਈਮੇਲ) ਹੈ? ਸਾਈਨ ਅਪ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਫ਼ੈਸਲਾ ਕਰੋ।
ਕਦਮ 2: ਵਿਲੱਖਣ ਈਮੇਲ ਐਂਡਪੁਆਇੰਟ ਬਣਾਓ।
ਘੱਟ-ਭਰੋਸੇਯੋਗ ਗੇਟਾਂ ਲਈ ਨਵਾਂ ਅਸਥਾਈ ਈਮੇਲ ਪਤਾ ਬਣਾਓ। ਲੰਬੇ ਸਮੇਂ ਵਾਲੇ ਖਾਤਿਆਂ ਲਈ ਨਵਾਂ ਉਪਨਾਮ/ਮਾਸਕ ਤਿਆਰ ਕਰੋ। ਆਪਸ ਵਿੱਚ ਅਸੰਬੰਧਿਤ ਸੇਵਾਵਾਂ ਲਈ ਇੱਕੋ ਪਤੇ ਦੀ ਦੁਬਾਰਾ ਵਰਤੋਂ ਕਦੇ ਨਾ ਕਰੋ।
ਕਦਮ 3: ਵਿਲੱਖਣ ਪਾਸਵਰਡ ਬਣਾਓ ਅਤੇ ਸੰਭਾਲੋ।
ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਵਰਤੋ; ਪਾਸਵਰਡ ਕਦੇ ਦੁਬਾਰਾ ਨਾ ਵਰਤੋ। ਇਸ ਨਾਲ ਉਲੰਘਣਾ-ਦੁਹਰਾਅ ਦੀ ਕੜੀ ਟੁੱਟ ਜਾਂਦੀ ਹੈ। (HIBP ਜਾਣੇ-ਪਛਾਣੇ ਤੌਰ ’ਤੇ ਸਮਝੌਤਾ ਕੀਤੇ ਪਾਸਵਰਡਾਂ ਤੋਂ ਬਚਣ ਲਈ ਪਾਸਵਰਡ ਸੰਗ੍ਰਹਿ ਵੀ ਦਿੰਦਾ ਹੈ।)
ਕਦਮ 4: ਜਿੱਥੇ ਉਪਲਬਧ ਹੋਵੇ, MFA ਚਾਲੂ ਕਰੋ।
SMS ਦੀ ਥਾਂ ਐਪ-ਆਧਾਰਿਤ ਪਾਸਕੀਜ਼ ਜਾਂ TOTP ਨੂੰ ਤਰਜੀਹ ਦਿਓ। ਇਸ ਨਾਲ ਫ਼ਿਸ਼ਿੰਗ ਅਤੇ ਪ੍ਰਮਾਣ-ਪੱਤਰਾਂ ਦੀ ਦੁਹਰਾਈ ਦਾ ਜੋਖਮ ਘਟਦਾ ਹੈ। (DBIR ਵਾਰ-ਵਾਰ ਦਰਸਾਉਂਦਾ ਹੈ ਕਿ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਅਤੇ ਪ੍ਰਮਾਣ-ਪੱਤਰਾਂ ਨਾਲ ਜੁੜੀਆਂ ਸਮੱਸਿਆਵਾਂ ਉਲੰਘਣਾਂ ਦਾ ਕਾਰਨ ਬਣਦੀਆਂ ਹਨ।)
ਕਦਮ 5: ਨਿਸ਼ਕ੍ਰਿਆ ਟਰੈਕਿੰਗ ਘੱਟ ਤੋਂ ਘੱਟ ਕਰੋ।
ਮਾਰਕੀਟਿੰਗ ਈਮੇਲ ਰਿਮੋਟ ਚਿੱਤਰ ਬੰਦ ਕਰਕੇ ਪੜ੍ਹੋ, ਜਿਸ ਨਾਲ ਜ਼ਿਆਦਾਤਰ ਟਰੈਕਿੰਗ ਪਿਕਸਲ ਸਰਗਰਮ ਨਹੀਂ ਹੁੰਦੇ। ਜੇ ਨਿਊਜ਼ਲੈਟਰ ਰੱਖਣਾ ਲਾਜ਼ਮੀ ਹੋਵੇ, ਤਾਂ ਉਸ ਨੂੰ ਅਜਿਹੇ ਉਪਨਾਮ ਰਾਹੀਂ ਭੇਜੋ ਜੋ ਟਰੈਕਰ ਹਟਾ ਸਕੇ।
ਕਦਮ 6: ਬਦਲੋ ਜਾਂ ਬੰਦ ਕਰੋ।
ਜੇ ਸਪੈਮ ਵਧ ਜਾਵੇ ਜਾਂ ਕਿਸੇ ਉਲੰਘਣਾ ਦੀ ਰਿਪੋਰਟ ਹੋਵੇ, ਤਾਂ ਅਸਥਾਈ ਪਤਾ ਬੰਦ ਕਰ ਦਿਓ। ਉਪਨਾਮਾਂ ਲਈ ਉਨ੍ਹਾਂ ਨੂੰ ਅਯੋਗ ਕਰੋ ਜਾਂ ਰੀਰੂਟ ਕਰੋ। ਇਹ ਤੁਹਾਡਾ "ਕਿੱਲ ਸਵਿੱਚ" ਹੈ।
ਅਸਥਾਈ ਈਮੇਲ ਲਈ tmailor.com ਦੀ ਚੋਣ ਕਿਉਂ ਕਰਨੀ ਹੈ (ਅਤੇ ਕਦੋਂ)
- ਇੱਕ ਵੱਡਾ, ਲਗਾਤਾਰ ਬਦਲਦਾ ਡੋਮੇਨ ਪੂਲ। ਬੇਤਰਤੀਬੇ ਪਤੇ Google ਦੇ ਮੇਲ ਬੁਨਿਆਦੀ ਢਾਂਚੇ 'ਤੇ ਮੌਜੂਦ ਡੋਮੇਨਾਂ ਦੇ ਇੱਕ ਵੱਡੇ, ਜਾਣਬੁੱਝ ਕੇ ਅਣਪ੍ਰਕਾਸ਼ਿਤ ਪੂਲ ਵਿੱਚੋਂ ਚੁਣੇ ਜਾਂਦੇ ਹਨ; Custom name ਟੈਬ ਤੁਹਾਨੂੰ ਇੱਕ ਛੋਟੇ ਸੈੱਟ ਵਿੱਚੋਂ ਚੋਣ ਕਰਨ ਦਿੰਦੀ ਹੈ। ਵੱਧ ਵੱਖਰੇ ਪਤਿਆਂ ਦਾ ਮਤਲਬ ਹੈ ਕਿ ਜਿਨ੍ਹਾਂ ਸਾਈਟਾਂ 'ਤੇ ਤੁਸੀਂ ਸਾਈਨ ਅੱਪ ਕਰਦੇ ਹੋ, ਉਨ੍ਹਾਂ ਵਿਚਕਾਰ ਸੰਬੰਧ ਜੋੜਨਾ ਔਖਾ ਹੁੰਦਾ ਹੈ।
- ਮੂਲ ਰੂਪ ਵਿੱਚ ਛੋਟੀ ਮਿਆਦ ਲਈ ਸੰਭਾਲ। ਕੋਈ ਰਜਿਸਟ੍ਰੇਸ਼ਨ ਨਹੀਂ, ਸਿਰਫ਼ ਸੁਨੇਹੇ ਪ੍ਰਾਪਤ ਹੁੰਦੇ ਹਨ, ਅਤੇ ਸੁਨੇਹੇ ਪਹੁੰਚਣ ਤੋਂ ਲਗਭਗ 24 ਘੰਟਿਆਂ ਲਈ ਦਿਖਾਈ ਦਿੰਦੇ ਹਨ—ਇਸ ਲਈ ਤਸਦੀਕ ਵਾਲੀ ਈਮੇਲ ਲੰਬੇ ਸਮੇਂ ਤੱਕ ਇਨਬਾਕਸ ਵਿੱਚ ਨਹੀਂ ਰਹਿੰਦੀ।
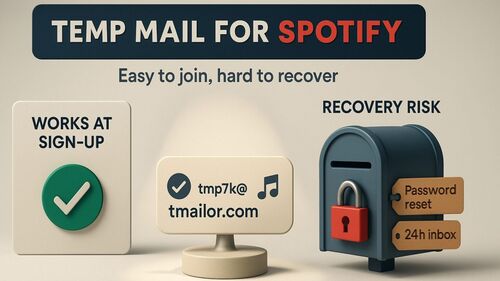
- ਬਿਨਾਂ ਬਿਨਾਂ ਖਾਤੇ ਦੇ ਮੁੜ ਵਰਤੋਂ। ਇੱਕ ਐਕਸੈਸ ਟੋਕਨ ਇੱਕ ਰਿਕਵਰੀ ਕੁੰਜੀ ਹੈ, ਜੋ ਤੁਹਾਨੂੰ ਬਾਅਦ ਵਿੱਚ ਉਹੀ ਪਤਾ ਮੁੜ ਖੋਲ੍ਹਣ ਦਿੰਦੀ ਹੈ—ਇਹ ਪਾਸਵਰਡ ਨਹੀਂ ਅਤੇ ਨਾ ਹੀ ਅਜਿਹਾ ਤਾਲਾ ਹੈ ਜੋ ਹੋਰਾਂ ਨੂੰ ਬਾਹਰ ਰੱਖੇ। ਜੇ ਇਹ ਗੁਆਚ ਜਾਵੇ, ਤਾਂ ਉਹ ਪਤਾ ਹਮੇਸ਼ਾ ਲਈ ਖਤਮ ਹੋ ਜਾਂਦਾ ਹੈ, ਕਿਉਂਕਿ ਇਸਨੂੰ ਕੋਈ ਮੁੜ ਜਾਰੀ ਨਹੀਂ ਕਰ ਸਕਦਾ।
- ਮਲਟੀ-ਪਲੇਟਫਾਰਮ (ਵੈੱਬ, ਐਂਡਰਾਇਡ, ਆਈਓਐਸ, ਟੈਲੀਗ੍ਰਾਮ ਬੋਟ).
- ਸਖ਼ਤ ਸੀਮਾਵਾਂ। ਇਸ ਤੋਂ ਸੁਨੇਹਾ ਭੇਜਿਆ ਜਾਂ ਜਵਾਬ ਦਿੱਤਾ ਨਹੀਂ ਜਾ ਸਕਦਾ, ਅਤੇ ਆਉਣ ਵਾਲੀਆਂ ਅਟੈਚਮੈਂਟਾਂ ਹਟਾ ਦਿੱਤੀਆਂ ਜਾਂਦੀਆਂ ਹਨ—ਇਸ ਲਈ ਤੁਸੀਂ ਉਸ ਪਤੇ 'ਤੇ ਭੇਜੀ ਗਈ ਕੋਈ ਫ਼ਾਈਲ ਖੋਲ੍ਹ ਜਾਂ ਡਾਊਨਲੋਡ ਨਹੀਂ ਕਰ ਸਕਦੇ। ਇਸ ਨਾਲ ਦੁਰਵਰਤੋਂ ਦੇ ਰਸਤੇ ਬੰਦ ਹੁੰਦੇ ਹਨ, ਪਰ ਇਹ ਤੁਹਾਡੇ ਲਈ ਵੀ ਇੱਕ ਅਸਲ ਪਾਬੰਦੀ ਹੈ।
ਇਸਨੂੰ ਅਜ਼ਮਾਉਣਾ ਚਾਹੁੰਦੇ ਹੋ? ਇੱਕ ਆਮ ਟੈਂਪ ਮੇਲ ਇਨਬਾਕਸ ਪਤੇ ਨਾਲ ਸ਼ੁਰੂ ਕਰੋ, ਇੱਕ 10 ਮਿੰਟ ਦੇ ਮੇਲ ਵਰਕਫਲੋ ਸਾਈਨ-ਅੱਪ ਵਰਕਫਲੋ ਦੀ ਜਾਂਚ ਕਰੋ, ਜਾਂ ਇੱਕ ਅਸਥਾਈ ਈਮੇਲ ਪਤਾ ਅਸਥਾਈ ਪਤੇ ਦੀ ਦੁਬਾਰਾ ਵਰਤੋਂ ਕਰੋ ਉਸ ਸਾਈਟ ਲਈ ਵਰਤੋ ਜਿਸ 'ਤੇ ਤੁਸੀਂ ਕਦੇ-ਕਦਾਈਂ ਜਾਂਦੇ ਹੋ।
ਮਾਹਰਾਂ ਦੇ ਸੁਝਾਅ (ਈਮੇਲ ਤੋਂ ਪਰੇ)
- ਯੂਜ਼ਰਨੇਮ ਮੁੜ-ਮੁੜ ਨਾ ਵਰਤੋ। ਇੱਕ ਵਿਲੱਖਣ ਈਮੇਲ ਬਹੁਤ ਵਧੀਆ ਹੈ, ਪਰ ਜੇ ਤੁਹਾਡਾ ਯੂਜ਼ਰਨੇਮ ਹਰ ਥਾਂ ਇੱਕੋ ਜਿਹਾ ਹੋਵੇ, ਤਾਂ ਫਿਰ ਵੀ ਤੁਹਾਡੀ ਪਛਾਣ ਜੋੜੀ ਜਾ ਸਕਦੀ ਹੈ।
- ਡਾਟਾ ਉਲੰਘਣਾ ਦੀਆਂ ਸੂਚਨਾਵਾਂ 'ਤੇ ਨਜ਼ਰ ਰੱਖੋ। ਡੋਮੇਨ ਮਾਨੀਟਰਿੰਗ ਦੀ ਗਾਹਕੀ ਲਓ (ਉਦਾਹਰਨ ਲਈ, ਆਪਣੇ ਡੋਮੇਨ ਪ੍ਰਬੰਧਕਾਂ ਰਾਹੀਂ HIBP ਡੋਮੇਨ ਸੂਚਨਾਵਾਂ) ਅਤੇ ਚੇਤਾਵਨੀ ਮਿਲਦੇ ਹੀ ਪ੍ਰਮਾਣ-ਪੱਤਰ ਬਦਲੋ।
- ਫ਼ੋਨ ਨੰਬਰਾਂ ਨੂੰ ਵੀ ਵੱਖਰਾ ਰੱਖੋ। ਬਹੁਤ ਸਾਰੇ ਅਲਿਆਸਿੰਗ ਟੂਲ SMS ਸਪੈਮ ਅਤੇ SIM-swap ਦੇ ਲਾਲਚ ਨੂੰ ਰੋਕਣ ਲਈ ਫ਼ੋਨ ਨੰਬਰਾਂ ਨੂੰ ਓਹਲੇ ਕਰਦੇ ਹਨ।
- ਆਪਣੇ ਬ੍ਰਾਊਜ਼ਰ ਨੂੰ ਹੋਰ ਸੁਰੱਖਿਅਤ ਬਣਾਓ। ਗੋਪਨੀਯਤਾ-ਅਨੁਕੂਲ ਡਿਫਾਲਟਾਂ ਅਤੇ ਟਰੈਕਰ-ਬਲੌਕਿੰਗ ਐਕਸਟੈਂਸ਼ਨਾਂ ਦੀ ਵਰਤੋਂ ਕਰਨ ਬਾਰੇ ਵਿਚਾਰ ਕਰੋ। (EFF ਟਰੈਕਿੰਗ ਅਤੇ ਔਪਟ-ਆਊਟ ਨਿਯਮਾਂ ਬਾਰੇ ਵਿਦਿਅਕ ਸਰੋਤ ਮੁਹੱਈਆ ਕਰਦਾ ਹੈ।)
ਅਕਸਰ ਪੁੱਛੇ ਜਾਣ ਵਾਲੇ ਸਵਾਲ
1) ਕੀ ਅਸਥਾਈ ਈਮੇਲ ਤਸਦੀਕੀ ਕੋਡ (OTP) ਪ੍ਰਾਪਤ ਕਰ ਸਕਦੀ ਹੈ?
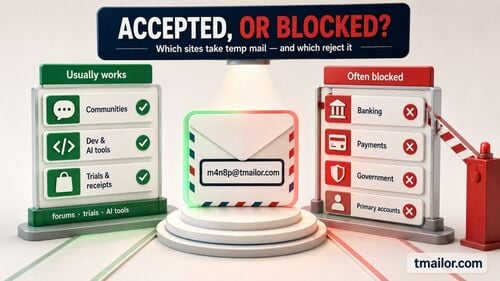
ਹਾਂ, ਬਹੁਤ ਸਾਰੀਆਂ ਸੇਵਾਵਾਂ ਲਈ। ਪਰ ਕੁਝ ਸਾਈਟਾਂ ਆਪਣੀ ਨੀਤੀ ਅਨੁਸਾਰ ਡਿਸਪੋਜ਼ੇਬਲ ਈਮੇਲਾਂ ਨੂੰ ਸਵੀਕਾਰ ਨਹੀਂ ਕਰਦੀਆਂ, ਅਤੇ ਇਹ ਫੈਸਲਾ ਕਰਨ ਦਾ ਅਧਿਕਾਰ ਉਨ੍ਹਾਂ ਕੋਲ ਹੈ—ਬੈਂਕਿੰਗ, ਸਰਕਾਰੀ ਸੇਵਾਵਾਂ ਜਾਂ ਕਿਸੇ ਵੀ ਅਜਿਹੇ ਖਾਤੇ ਲਈ ਜਿਸਨੂੰ ਤੁਹਾਨੂੰ ਸੰਭਾਲ ਕੇ ਰੱਖਣਾ ਹੈ, ਇਸ ਰੋਕ ਨੂੰ ਪਾਰ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਨ ਦੀ ਬਜਾਏ ਆਪਣੀ ਮੁੱਖ ਈਮੇਲ ਜਾਂ ਟਿਕਾਊ ਉਪਨਾਮ ਵਰਤੋ।
2) ਜੇ ਅਸਥਾਈ ਈਮੇਲ ਪਤਾ ਲੀਕ ਹੋ ਜਾਵੇ, ਤਾਂ ਮੈਨੂੰ ਕੀ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ?
ਇਸਨੂੰ ਤੁਰੰਤ ਬੰਦ ਕਰ ਦਿਓ ਅਤੇ, ਜੇ ਤੁਸੀਂ ਉਹੀ ਪਾਸਵਰਡ ਕਿਤੇ ਹੋਰ ਵੀ ਵਰਤਿਆ ਹੈ (ਅਜਿਹਾ ਨਾ ਕਰੋ), ਤਾਂ ਉਹ ਪਾਸਵਰਡ ਬਦਲ ਦਿਓ। ਜਾਂਚ ਕਰੋ ਕਿ ਕੀ ਇਹ ਪਤਾ ਜਨਤਕ ਡਾਟਾ-ਉਲੰਘਣਾ ਸੰਗ੍ਰਹਿਆਂ ਵਿੱਚ ਮੌਜੂਦ ਹੈ।
3) ਕੀ ਈਮੇਲ ਮਾਸਕ ਜਾਂ ਅਸਥਾਈ ਈਮੇਲ ਟਰੈਕਰਾਂ ਨੂੰ ਰੋਕ ਸਕਦੇ ਹਨ?
ਕੁਝ ਹੱਦ ਤੱਕ। ਕੁਝ ਉਪਨਾਮ ਸੇਵਾਵਾਂ ਤੁਹਾਡੇ ਲਈ ਟਰੈਕਿੰਗ ਪਿਕਸਲ ਹਟਾ ਦਿੰਦੀਆਂ ਹਨ। ਅਸਥਾਈ ਈਮੇਲ ਇਸਦੀ ਗਾਰੰਟੀ ਨਹੀਂ ਦਿੰਦੀ, ਇਸ ਲਈ ਭਰੋਸੇਯੋਗ ਤਰੀਕਾ ਇਹ ਹੈ ਕਿ ਜਿਸ ਵੀ ਕਲਾਇੰਟ ਵਿੱਚ ਤੁਸੀਂ ਈਮੇਲ ਪੜ੍ਹਦੇ ਹੋ, ਉਸ ਵਿੱਚ ਰਿਮੋਟ ਤਸਵੀਰਾਂ ਬੰਦ ਕਰ ਦਿਓ—ਇਸ ਨਾਲ ਇਕੱਲੇ ਹੀ ਜ਼ਿਆਦਾਤਰ ਈਮੇਲ-ਖੋਲ੍ਹਣ ਦੀ ਟਰੈਕਿੰਗ ਅਤੇ IP ਲੀਕ ਰੁਕ ਜਾਂਦੇ ਹਨ।
4) ਕੀ ਅਸਥਾਈ ਈਮੇਲ ਕਾਨੂੰਨੀ ਹੈ?
ਹਾਂ—ਪਰ ਇਸਦੀ ਦੁਰਵਰਤੋਂ ਕਾਨੂੰਨੀ ਨਹੀਂ ਹੈ। ਇਹ ਗੋਪਨੀਯਤਾ ਅਤੇ ਸਪੈਮ ਨਿਯੰਤਰਣ ਲਈ ਹੈ, ਧੋਖਾਧੜੀ ਲਈ ਨਹੀਂ। ਹਮੇਸ਼ਾ ਸਾਈਟ ਦੀਆਂ ਸ਼ਰਤਾਂ ਦੀ ਪਾਲਣਾ ਕਰੋ।
5) ਕੀ ਮੈਂ ਉਹੀ ਅਸਥਾਈ ਈਮੇਲ ਪਤਾ ਵਰਤਦਾ ਰਹਿ ਸਕਦਾ ਹਾਂ?
tmailor.com 'ਤੇ, ਹਾਂ: ਤੁਸੀਂ ਇਸਦੇ access token ਨਾਲ ਉਹੀ ਪਤਾ ਦੁਬਾਰਾ ਖੋਲ੍ਹ ਸਕਦੇ ਹੋ। ਫਰਕ ਧਿਆਨ ਵਿੱਚ ਰੱਖੋ—ਪਤਾ ਵਾਪਸ ਆ ਜਾਂਦਾ ਹੈ, ਪਰ ਲਗਭਗ 24 ਘੰਟਿਆਂ ਤੋਂ ਪੁਰਾਣੇ ਸੁਨੇਹੇ ਪਹਿਲਾਂ ਹੀ ਮਿਟ ਚੁੱਕੇ ਹੁੰਦੇ ਹਨ। token ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖੋ, ਕਿਉਂਕਿ ਗੁਆਚਿਆ ਹੋਇਆ token ਦੁਬਾਰਾ ਜਾਰੀ ਨਹੀਂ ਕੀਤਾ ਜਾ ਸਕਦਾ।
6) ਜੇ ਕੋਈ ਸਾਈਟ ਡਿਸਪੋਜ਼ੇਬਲ ਈਮੇਲਾਂ ਨੂੰ ਬਲੌਕ ਕਰਦੀ ਹੋਵੇ ਤਾਂ ਕੀ ਕਰਾਂ?
ਕਿਸੇ ਭਰੋਸੇਯੋਗ ਪ੍ਰਦਾਤਾ ਤੋਂ ਟਿਕਾਊ ਉਪਨਾਮ ਜਾਂ ਮਾਸਕ ਵਰਤੋ, ਜਾਂ ਜੇ ਪਛਾਣ ਮਹੱਤਵਪੂਰਨ ਹੈ ਤਾਂ ਆਪਣੀ ਮੁੱਖ ਈਮੇਲ ਵਰਤੋ। ਕੁਝ ਪ੍ਰਦਾਤਾ ਦੂਜਿਆਂ ਨਾਲੋਂ ਵਧੇਰੇ ਸਖ਼ਤ ਹੁੰਦੇ ਹਨ।
7) ਜੇ ਮੈਂ ਅਸਥਾਈ ਈਮੇਲ ਵਰਤਦਾ ਹਾਂ, ਤਾਂ ਕੀ ਮੈਨੂੰ ਅਜੇ ਵੀ MFA ਦੀ ਲੋੜ ਹੈ?
ਬਿਲਕੁਲ। ਫਿਸ਼ਿੰਗ ਅਤੇ ਚੋਰੀ ਕੀਤੇ ਪ੍ਰਮਾਣ-ਪੱਤਰਾਂ ਦੀ ਮੁੜ ਵਰਤੋਂ ਤੋਂ ਬਚਾਅ ਲਈ MFA ਜ਼ਰੂਰੀ ਹੈ। ਅਸਥਾਈ ਈਮੇਲ ਤੁਹਾਡੇ ਡਾਟੇ ਦੇ ਫੈਲਾਅ ਨੂੰ ਸੀਮਤ ਕਰਦੀ ਹੈ; MFA ਪ੍ਰਮਾਣ-ਪੱਤਰ ਲੀਕ ਹੋਣ ਦੇ ਬਾਵਜੂਦ ਖਾਤੇ 'ਤੇ ਕਬਜ਼ਾ ਹੋਣ ਦੇ ਖ਼ਤਰੇ ਨੂੰ ਘਟਾਉਂਦੀ ਹੈ।
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.