Tmailor
ਕੀ ਮੈਂ OTP ਤਸਦੀਕ ਕੋਡਾਂ ਲਈ ਸੁਰੱਖਿਅਤ ਢੰਗ ਨਾਲ ਟੈਂਪ ਮੇਲ ਦੀ ਵਰਤੋਂ ਕਰ ਸਕਦਾ ਹਾਂ? ਕੀ ਕੰਮ ਕਰਦਾ ਹੈ ਅਤੇ ਕਿਹੜੀ ਚੀਜ਼ ਅਸਫਲ ਹੁੰਦੀ ਹੈ
ਹਾਂ, ਅਸਥਾਈ ਮੇਲ ਬਹੁਤ ਸਾਰੇ ਈਮੇਲ ਓਟੀਪੀ ਕੋਡ ਪ੍ਰਾਪਤ ਕਰ ਸਕਦੀ ਹੈ। ਉਹ ਅਸਫਲ ਹੋ ਜਾਂਦੇ ਹਨ ਜਦੋਂ ਕੋਈ ਸਾਈਟ ਡਿਸਪੋਸੇਜਲ ਪਤਿਆਂ ਤੋਂ ਇਨਕਾਰ ਕਰਦੀ ਹੈ, ਭੇਜਣ ਵਾਲਾ ਦੇਰੀ ਕਰਦਾ ਹੈ, ਜਾਂ ਇਨਬਾਕਸ ਪਹਿਲਾਂ ਉਪਲਬਧ ਨਹੀਂ ਹੋ ਜਾਂਦਾ ਹੈ। ਦੇਖੋ ਕਿ ਈਮੇਲ ਕੋਡ SMS ਅਤੇ ਪ੍ਰਮਾਣਿਕਤਾ ਐਪਾਂ ਨਾਲ ਕਿਵੇਂ ਤੁਲਨਾ ਕਰਦੇ ਹਨ, ਅਤੇ ਜਦੋਂ ਕੋਈ ਕੋਡ ਕਦੇ ਨਹੀਂ ਆਉਂਦਾ ਤਾਂ ਕੀ ਕਰਨਾ ਹੈ।
ਤੇਜ਼ ਪਹੁੰਚ
ਮੁੱਖ ਟੇਕਵੇਅ
ਹਾਂ। ਇੱਕ ਅਸਥਾਈ ਇਨਬਾਕਸ ਇੱਕ ਓਟੀਪੀ ਜਾਂ ਤਸਦੀਕ ਕੋਡ ਪ੍ਰਾਪਤ ਕਰ ਸਕਦਾ ਹੈ ਜਦੋਂ ਸੇਵਾ ਇਸਨੂੰ ਈਮੇਲ ਰਾਹੀਂ ਭੇਜਦੀ ਹੈ, ਡਿਸਪੋਸੇਜਲ ਪਤੇ ਸਵੀਕਾਰ ਕਰਦੀ ਹੈ, ਅਤੇ ਸੁਨੇਹਾ ਜਾਂ ਇਨਬਾਕਸ ਉਪਲਬਧ ਨਾ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਇਸਨੂੰ ਪਹੁੰਚਾ ਦਿੰਦੀ ਹੈ। ਅਸਥਾਈ ਮੇਲ SMS ਕੋਡ ਜਾਂ ਪ੍ਰਮਾਣਿਕਤਾ ਐਪ ਕੋਡ ਪ੍ਰਾਪਤ ਨਹੀਂ ਕਰ ਸਕਦੀ। ਜੇ ਕੋਈ ਸਾਈਟ ਡਿਸਪੋਸੇਬਲ ਈਮੇਲ ਤੋਂ ਇਨਕਾਰ ਕਰਦੀ ਹੈ, ਤਾਂ ਪਾਬੰਦੀ ਨੂੰ ਟਾਲਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਨ ਦੀ ਬਜਾਏ ਇੱਕ ਲੰਬੇ ਸਮੇਂ ਦਾ ਪਤਾ ਵਰਤੋ ਜਿਸਨੂੰ ਤੁਸੀਂ ਨਿਯੰਤਰਿਤ ਕਰਦੇ ਹੋ।
- ਸਿਰਫ਼ ਈਮੇਲ। ਟੈਂਪ ਮੇਲ ਈਮੇਲ ਰਾਹੀਂ ਭੇਜੇ ਗਏ ਕੋਡ ਪ੍ਰਾਪਤ ਕਰਦੀ ਹੈ। ਇਸਦਾ ਕੋਈ ਫ਼ੋਨ ਨੰਬਰ ਨਹੀਂ ਹੈ, ਇਸ ਲਈ ਇਹ ਟੈਕਸਟ ਸੁਨੇਹੇ, ਵੌਇਸ ਕਾਲਾਂ, ਜਾਂ ਕਿਸੇ ਪ੍ਰਮਾਣਿਕਤਾ ਐਪ ਦੇ ਅੰਦਰ ਬਣੇ ਕੋਡ ਪ੍ਰਾਪਤ ਨਹੀਂ ਕਰ ਸਕਦੀ।
- ਤਿੰਨ ਸ਼ਰਤਾਂ। ਸੇਵਾ ਨੂੰ ਕੋਡ ਈਮੇਲ ਰਾਹੀਂ ਭੇਜਣਾ ਚਾਹੀਦਾ ਹੈ, ਪਤਾ ਸਵੀਕਾਰ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ, ਅਤੇ ਇਸਨੂੰ ਉਦੋਂ ਪਹੁੰਚਾਉਣਾ ਚਾਹੀਦਾ ਹੈ ਜਦੋਂ ਤੁਸੀਂ ਅਜੇ ਵੀ ਇਨਬਾਕਸ ਖੋਲ੍ਹ ਸਕਦੇ ਹੋ।
- ਇਨਕਾਰ ਅੰਤਿਮ ਹੁੰਦਾ ਹੈ। ਜਦੋਂ ਕੋਈ ਸਾਈਟ ਡਿਸਪੋਸੇਬਲ ਈਮੇਲ ਨੂੰ ਰੱਦ ਕਰਦੀ ਹੈ ਜਾਂ ਕਿਸੇ ਖਾਤੇ ਨੂੰ ਬਾਅਦ ਵਿੱਚ ਰਿਕਵਰੀ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ, ਤਾਂ ਇਸ ਦੀ ਬਜਾਏ ਇੱਕ ਲੰਬੇ ਸਮੇਂ ਦੀ ਈਮੇਲ ਨਾਲ ਸਾਈਨ ਅੱਪ ਕਰੋ ਜਿਸਨੂੰ ਤੁਸੀਂ ਨਿਯੰਤਰਿਤ ਕਰਦੇ ਹੋ।
- ਮਹੱਤਵਪੂਰਨ ਖਾਤਿਆਂ ਲਈ ਮਜ਼ਬੂਤ ਸਾਈਨ-ਇਨ। ਈਮੇਲ ਅਤੇ ਟੈਕਸਟ ਕੀਤੇ ਕੋਡ ਸਾਈਨ-ਇਨ ਸੁਰੱਖਿਆ ਦਾ ਇੱਕ ਕਮਜ਼ੋਰ ਰੂਪ ਹਨ; ਇੱਕ ਪ੍ਰਮਾਣਿਕਤਾ ਐਪ ਵਧੇਰੇ ਮਜ਼ਬੂਤ ਹੁੰਦੀ ਹੈ, ਅਤੇ ਇੱਕ ਪਾਸਕੀ ਫਿਸ਼ਿੰਗ ਦਾ ਵਿਰੋਧ ਕਰਦੀ ਹੈ।
ਕੀ ਟੈਂਪ ਮੇਲ ਓਟੀਪੀ ਕੋਡ ਪ੍ਰਾਪਤ ਕਰ ਸਕਦੀ ਹੈ?
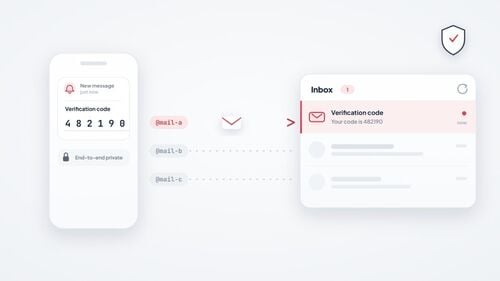
ਹਾਂ। ਇੱਕ ਅਸਥਾਈ ਈਮੇਲ ਤਸਦੀਕ ਕੋਡ ਪ੍ਰਾਪਤ ਕਰ ਸਕਦੀ ਹੈ ਜਦੋਂ ਸੇਵਾ ਈਮੇਲ ਰਾਹੀਂ ਕੋਡ ਭੇਜਦੀ ਹੈ। ਇੱਕ ਡਿਸਪੋਸੇਬਲ ਇਨਬਾਕਸ ਸਥਾਈ ਮੇਲਬਾਕਸ ਵਾਂਗ ਹੀ ਉਸੇ ਸਟੈਂਡਰਡ SMTP ਮਾਰਗ ਰਾਹੀਂ ਮੇਲ ਸਵੀਕਾਰ ਕਰਦਾ ਹੈ: ਸੇਵਾ ਸੁਨੇਹਾ ਤਿਆਰ ਕਰਦੀ ਹੈ, ਇਸਦਾ ਮੇਲ ਸਰਵਰ ਇਸਨੂੰ ਸੌਂਪਦਾ ਹੈ, ਅਤੇ ਟੈਂਪ ਮੇਲ ਸਰਵਰ ਇਸਨੂੰ ਸਵੀਕਾਰ ਕਰਦਾ ਹੈ। ਜੇ ਤੁਸੀਂ ਡਿਸਪੋਸੇਬਲ ਇਨਬਾਕਸ ਲਈ ਨਵੇਂ ਹੋ, ਤਾਂ ਸਾਡੀ ਗਾਈਡ ਟੈਂਪ ਮੇਲ ਕਿਵੇਂ ਕੰਮ ਕਰਦੀ ਹੈ ਇਸ ਬੁਨਿਆਦੀ ਗੱਲਾਂ ਨੂੰ ਕਵਰ ਕਰਦੀ ਹੈ।
ਕੀ ਕੋਡ ਤੁਹਾਡੇ ਤੱਕ ਪਹੁੰਚਦਾ ਹੈ, ਇਹ ਟੈਂਪ ਮੇਲ ਨਾਲੋਂ ਭੇਜਣ ਵਾਲੇ 'ਤੇ ਵਧੇਰੇ ਨਿਰਭਰ ਕਰਦਾ ਹੈ। ਸੇਵਾ ਇਹ ਫੈਸਲਾ ਕਰਦੀ ਹੈ ਕਿ ਕੀ ਡਿਸਪੋਸੇਬਲ ਪਤਾ ਸਵੀਕਾਰ ਕਰਨਾ ਹੈ, ਇਹ ਕਿੰਨੀ ਤੇਜ਼ੀ ਨਾਲ ਭੇਜਦੀ ਹੈ, ਅਤੇ ਕੋਡ ਕਿੰਨੀ ਦੇਰ ਤੱਕ ਵੈਧ ਰਹਿੰਦਾ ਹੈ। ਇਸ ਪੰਨੇ ਦਾ ਬਾਕੀ ਹਿੱਸਾ ਕਵਰ ਕਰਦਾ ਹੈ ਕਿ ਸਪੁਰਦਗੀ ਕਦੋਂ ਕੰਮ ਕਰਦੀ ਹੈ, ਕੋਡ ਕਿਉਂ ਅਸਫਲ ਹੁੰਦੇ ਹਨ, ਈਮੇਲ ਕੋਡ ਹੋਰ ਤਸਦੀਕ ਵਿਧੀਆਂ ਨਾਲ ਕਿਵੇਂ ਤੁਲਨਾ ਕਰਦੇ ਹਨ, ਅਤੇ ਜਦੋਂ ਕੋਈ ਨਹੀਂ ਪਹੁੰਚਦਾ ਤਾਂ ਕੀ ਕਰਨਾ ਹੈ।
ਈਮੇਲ ਓਟੀਪੀ ਬਨਾਮ ਐਸਐਮਐਸ ਓਟੀਪੀ, ਪ੍ਰਮਾਣਿਕਤਾ ਐਪਾਂ, ਅਤੇ ਪਾਸਕੀਆਂ
ਇੱਕ ਈਮੇਲ ਓਟੀਪੀ ਇੱਕ ਇਨਬਾਕਸ ਵਿੱਚ ਭੇਜਿਆ ਗਿਆ ਇੱਕ ਵਾਰ ਦਾ ਕੋਡ ਹੁੰਦਾ ਹੈ। ਇੱਕ ਐਸਐਮਐਸ ਓਟੀਪੀ ਇੱਕ ਫ਼ੋਨ ਨੰਬਰ 'ਤੇ ਜਾਂਦਾ ਹੈ। ਇੱਕ ਪ੍ਰਮਾਣਿਕਤਾ ਐਪ (TOTP) ਤੁਹਾਡੀ ਆਪਣੀ ਡਿਵਾਈਸ 'ਤੇ ਕੋਡ ਤਿਆਰ ਕਰਦੀ ਹੈ, ਅਤੇ ਇੱਕ ਪਾਸਕੀ ਟਾਈਪ ਕੀਤੇ ਕੋਡ ਨੂੰ ਕ੍ਰਿਪਟੋਗ੍ਰਾਫਿਕ ਸਾਈਨ-ਇਨ ਨਾਲ ਬਦਲ ਦਿੰਦੀ ਹੈ। ਟੈਂਪ ਮੇਲ ਸਿਰਫ਼ ਪਹਿਲੇ ਵਿੱਚ ਮਦਦ ਕਰ ਸਕਦੀ ਹੈ। ਜਿਨ੍ਹਾਂ ਖਾਤਿਆਂ ਦੀ ਤੁਸੀਂ ਪਰਵਾਹ ਕਰਦੇ ਹੋ, ਉਨ੍ਹਾਂ ਲਈ ਇੱਕ ਪਾਸਕੀ ਜਾਂ ਪ੍ਰਮਾਣਿਕਤਾ ਐਪ ਤੁਹਾਨੂੰ ਕਿਸੇ ਵੀ ਕੋਡ ਨਾਲੋਂ ਬਿਹਤਰ ਸੁਰੱਖਿਆ ਦਿੰਦੀ ਹੈ ਜੋ ਤੁਹਾਨੂੰ ਡਿਲੀਵਰ ਕਰਨਾ ਪੈਂਦਾ ਹੈ।
ਦੋ ਵੱਖ-ਵੱਖ ਕੰਮ "ਕੋਡ" ਸ਼ਬਦ ਨੂੰ ਸਾਂਝਾ ਕਰਦੇ ਹਨ। ਇੱਕ ਈਮੇਲ ਕੋਡ ਅਕਸਰ ਸਿਰਫ਼ ਇਹ ਪੁਸ਼ਟੀ ਕਰਦਾ ਹੈ ਕਿ ਤੁਸੀਂ ਸਾਈਨਅੱਪ ਦੌਰਾਨ ਇੱਕ ਈਮੇਲ ਪਤੇ ਨੂੰ ਨਿਯੰਤਰਿਤ ਕਰਦੇ ਹੋ। ਇੱਕ ਲੌਗਇਨ ਕੋਡ, ਇਸਦੇ ਉਲਟ, ਸਾਈਨ ਇਨ ਕਰਨ ਦਾ ਹਿੱਸਾ ਹੈ। NIST ਦੇ ਡਿਜੀਟਲ ਪਛਾਣ ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼ (SP 800-63B-4) ਕਹਿੰਦੇ ਹਨ ਕਿ ਈਮੇਲ ਦੀ ਵਰਤੋਂ ਆਊਟ-ਆਫ-ਬੈਂਡ ਪ੍ਰਮਾਣਿਕਤਾ ਲਈ ਨਹੀਂ ਕੀਤੀ ਜਾਣੀ ਚਾਹੀਦੀ, ਜਦੋਂ ਕਿ ਕੋਡ ਜੋ ਸਿਰਫ਼ ਇੱਕ ਈਮੇਲ ਪਤੇ ਦੀ ਪੁਸ਼ਟੀ ਕਰਦੇ ਹਨ, ਜਾਂ ਰਿਕਵਰੀ ਕੋਡ, ਉਸ ਨਿਯਮ ਤੋਂ ਬਾਹਰ ਆਉਂਦੇ ਹਨ। ਬਹੁਤ ਸਾਰੀਆਂ ਸੇਵਾਵਾਂ ਇਸੇ ਤਰ੍ਹਾਂ ਦੇ ਵਿਭਾਜਨ ਦੀ ਪਾਲਣਾ ਕਰਦੀਆਂ ਹਨ: ਉਹ ਇੱਕ ਨਵੇਂ ਪਤੇ ਦੀ ਪੁਸ਼ਟੀ ਕਰਨ ਲਈ ਇੱਕ ਕੋਡ ਈਮੇਲ ਕਰਦੀਆਂ ਹਨ, ਫਿਰ ਸਾਈਨ-ਇਨ ਲਈ ਇੱਕ ਫ਼ੋਨ, ਇੱਕ ਐਪ, ਜਾਂ ਇੱਕ ਪਾਸਕੀ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਦੀਆਂ ਹਨ।

| ਵਿਧੀ | ਕੋਡ ਕਿੱਥੋਂ ਆਉਂਦਾ ਹੈ | ਮੁੱਖ ਕਮਜ਼ੋਰੀ | ਫਿਸ਼ਿੰਗ-ਰੋਧਕ? | ਕੀ ਟੈਂਪ ਮੇਲ ਮਦਦ ਕਰ ਸਕਦੀ ਹੈ? |
|---|---|---|---|---|
| ਈਮੇਲ ਓਟੀਪੀ | ਇਨਬਾਕਸ ਵਿੱਚ ਭੇਜਿਆ ਗਿਆ | ਕੋਈ ਵੀ ਜੋ ਉਸ ਇਨਬਾਕਸ ਨੂੰ ਖੋਲ੍ਹ ਸਕਦਾ ਹੈ, ਉਹ ਕੋਡ ਪੜ੍ਹ ਸਕਦਾ ਹੈ; ਇਸਨੂੰ ਫਿਸ਼ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ | ਨਹੀਂ | ਹਾਂ, ਘੱਟ-ਦਾਅ ਵਾਲੇ ਸਾਈਨਅੱਪਾਂ ਲਈ ਜੋ ਡਿਸਪੋਸੇਜਲ ਈਮੇਲ ਸਵੀਕਾਰ ਕਰਦੇ ਹਨ |
| SMS OTP | ਫ਼ੋਨ ਨੰਬਰ 'ਤੇ ਭੇਜਿਆ ਗਿਆ | ਸਿਮ ਸਵੈਪ, ਐਸਐਸ7 ਇੰਟਰਸੈਪਸ਼ਨ, ਰੀਸਾਈਕਲ ਕੀਤੇ ਨੰਬਰ; ਇਸ ਨੂੰ ਫਿਸ਼ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ | ਨਹੀਂ | ਨਹੀਂ। ਟਮੇਲਰ ਕੋਲ ਕੋਈ ਫ਼ੋਨ ਨੰਬਰ ਨਹੀਂ ਹਨ |
| ਪ੍ਰਮਾਣਿਕਤਾ ਕੋਡ (TOTP) | ਤੁਹਾਡੇ ਡਿਵਾਈਸ 'ਤੇ ਬਣਾਇਆ ਗਿਆ | ਛੇ-ਅੰਕਾਂ ਦੇ ਕੋਡ ਨੂੰ ਅਜੇ ਵੀ ਫਿਸ਼ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ; ਸਾਂਝਾ ਰਾਜ਼ ਲਾਜ਼ਮੀ ਤੌਰ 'ਤੇ ਸੁਰੱਖਿਅਤ ਰਹਿਣਾ ਚਾਹੀਦਾ ਹੈ | ਨਹੀਂ | ਨਹੀਂ। ਇਹ ਤੁਹਾਡੀ ਡਿਵਾਈਸ 'ਤੇ ਇੱਕ ਐਪ ਵਿੱਚ ਰਹਿੰਦਾ ਹੈ |
| ਪਾਸਕੀ | ਤੁਹਾਡੀ ਡਿਵਾਈਸ 'ਤੇ ਜਾਂ ਤੁਹਾਡੇ ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਵਿੱਚ ਇੱਕ FIDO ਪ੍ਰਮਾਣ ਪੱਤਰ | ਖਾਤੇ 'ਤੇ ਕਮਜ਼ੋਰ ਫਾਲਬੈਕ ਜਾਂ ਰਿਕਵਰੀ ਵਿਧੀਆਂ | ਹਾਂ | ਨਹੀਂ। ਇਹ ਤੁਹਾਡੇ ਡਿਵਾਈਸ ਜਾਂ ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਨਾਲ ਜੁੜਿਆ ਹੋਇਆ ਹੈ |
ਈਮੇਲ, ਐਸਐਮਐਸ ਅਤੇ ਟੀਓਟੀਪੀ ਕੋਡ ਸਾਰੇ ਫਿਸ਼ ਕੀਤੇ ਜਾ ਸਕਦੇ ਹਨ, ਪਰ ਉਨ੍ਹਾਂ ਦੇ ਜੋਖਮ ਇਕੋ ਜਿਹੇ ਨਹੀਂ ਹਨ। ਐਸਐਮਐਸ ਸਿਮ-ਸਵੈਪ, ਐਸਐਸ7, ਅਤੇ ਰੀਸਾਈਕਲ ਕੀਤੇ ਨੰਬਰ ਐਕਸਪੋਜਰ ਨੂੰ ਜੋੜਦਾ ਹੈ; ਇੱਕ ਈਮੇਲ ਕੋਡ ਸਿਰਫ ਮੇਲਬਾਕਸ ਜਿੰਨਾ ਸੁਰੱਖਿਅਤ ਹੈ; ਅਤੇ ਟੀਓਟੀਪੀ ਸਾਂਝੇ ਰਾਜ਼ ਦੀ ਰੱਖਿਆ ਕਰਨ 'ਤੇ ਨਿਰਭਰ ਕਰਦਾ ਹੈ। ਜਨਤਕ ਮਾਰਗਦਰਸ਼ਨ ਇਨ੍ਹਾਂ ਅੰਤਰਾਂ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ। ਸੀਆਈਐਸਏ ਦੀ ਤੱਥ ਸ਼ੀਟ "ਫਿਸ਼ਿੰਗ-ਰੋਧਕ ਐਮਐਫਏ ਨੂੰ ਲਾਗੂ ਕਰਨਾ" ਐਪ-ਅਧਾਰਤ ਕੋਡਾਂ ਨੂੰ ਐਸਐਮਐਸ ਜਾਂ ਵੌਇਸ ਕੋਡਾਂ ਦੇ ਉੱਪਰ ਰੱਖਦਾ ਹੈ, ਜਿਸ ਨੂੰ ਇਹ ਆਖਰੀ ਰਿਜੋਰਟ ਵਿਕਲਪ ਕਹਿੰਦਾ ਹੈ, ਜਦੋਂ ਕਿ ਇਹ ਨੋਟ ਕਰਦਾ ਹੈ ਕਿ ਦੋਵੇਂ ਫਿਸ਼ਿੰਗ ਲਈ ਖੁੱਲੇ ਰਹਿੰਦੇ ਹਨ। ਸੀਆਈਐਸਏ ਦਾ ਕਹਿਣਾ ਹੈ ਕਿ ਐਪ-ਅਧਾਰਤ ਕੋਡ ਸਿਮ ਸਵੈਪ ਜਾਂ ਐਸਐਸ7 ਹਮਲਿਆਂ ਦੇ ਸੰਪਰਕ ਵਿੱਚ ਨਹੀਂ ਆਉਂਦੇ, ਅਤੇ ਇਹ ਪੀਕੇਆਈ-ਅਧਾਰਤ ਐਮਐਫਏ ਦੇ ਨਾਲ, ਫਿਡੋ / ਵੈਬਆਥਨ ਨੂੰ ਇਕੋ ਇਕ ਵਿਆਪਕ ਤੌਰ 'ਤੇ ਉਪਲਬਧ ਫਿਸ਼ਿੰਗ-ਰੋਧਕ ਪ੍ਰਮਾਣਿਕਤਾ ਵਜੋਂ ਦਰਸਾਉਂਦਾ ਹੈ। ਇੱਕ-ਵਾਰ ਪਾਸਵਰਡਾਂ ਲਈ ਐਮਡੀਐਨ ਦੀ ਗਾਈਡ ਇਸੇ ਸਿੱਟੇ 'ਤੇ ਪਹੁੰਚਦੀ ਹੈ: ਓਟੀਪੀ ਦੇ ਸਾਰੇ ਰੂਪ ਫਿਸ਼ਿੰਗ ਲਈ ਕਮਜ਼ੋਰ ਹੁੰਦੇ ਹਨ, ਐਸਐਮਐਸ ਇੰਟਰਸੈਪਸ਼ਨ ਦੇ ਵਿਰੁੱਧ ਈਮੇਲ ਨਾਲੋਂ ਬਹੁਤ ਕਮਜ਼ੋਰ ਹੁੰਦਾ ਹੈ, ਅਤੇ ਪਾਸਕੀਜ਼ ਆਮ ਸਾਈਨ-ਇਨ ਲਈ ਬਿਹਤਰ ਵਿਕਲਪ ਹਨ।
ਇੱਕ ਪਾਸਕੀ FIDO ਮਿਆਰਾਂ ਦੇ ਅਧਾਰ ਤੇ ਇੱਕ ਸਾਈਨ-ਇਨ ਪ੍ਰਮਾਣ ਪੱਤਰ ਹੈ, ਅਤੇ FIDO ਅਲਾਇੰਸ ਪਾਸਕੀਜ਼ ਨੂੰ ਫਿਸ਼ਿੰਗ-ਰੋਧਕ ਵਜੋਂ ਦਰਸਾਉਂਦਾ ਹੈ। ਸੁਰੱਖਿਆ ਆਪਣੇ ਆਪ ਵਿੱਚ ਪਾਸਕੀ ਸਾਈਨ-ਇਨ ਨੂੰ ਕਵਰ ਕਰਦੀ ਹੈ। ਜੇ ਕੋਈ ਖਾਤਾ ਅਜੇ ਵੀ ਕਮਜ਼ੋਰ ਫਾਲਬੈਕ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ, ਜਿਵੇਂ ਕਿ ਇੱਕ ਐਸਐਮਐਸ ਰੀਸੈਟ, ਤਾਂ ਇਹ ਫਾਲਬੈਕ ਕਮਜ਼ੋਰ ਸਥਾਨ ਰਹਿ ਸਕਦਾ ਹੈ।
ਸਾਈਟਾਂ ਈਮੇਲ ਦੀ ਬਜਾਏ ਫੋਨ ਨੰਬਰ ਕਿਉਂ ਮੰਗਦੀਆਂ ਹਨ?
ਕੁਝ ਸਾਈਟਾਂ ਫ਼ੋਨ ਪੁਸ਼ਟੀਕਰਨ ਨੂੰ ਇੱਕ ਵਾਧੂ ਦੁਰਵਿਵਹਾਰ ਵਿਰੋਧੀ ਸੰਕੇਤ ਵਜੋਂ ਜਾਂ ਇੱਕ ਰਿਕਵਰੀ ਚੈਨਲ ਵਜੋਂ ਵਰਤਦੀਆਂ ਹਨ। ਇਹ ਧੋਖਾਧੜੀ ਨੂੰ ਖਤਮ ਨਹੀਂ ਕਰਦਾ, ਅਤੇ ਫੋਨ-ਅਧਾਰਤ ਰਿਕਵਰੀ ਆਪਣੇ ਖੁਦ ਦੇ ਜੋਖਮ ਲਿਆਉਂਦੀ ਹੈ: ਸਿਮ ਸਵੈਪ, ਨੰਬਰ ਪੋਰਟਿੰਗ, ਅਤੇ ਰੀਸਾਈਕਲ ਕੀਤੇ ਨੰਬਰ। ਐਨਆਈਐਸਟੀ ਫੋਨ ਨੈਟਵਰਕ 'ਤੇ ਭੇਜੇ ਗਏ ਕੋਡਾਂ ਨੂੰ "ਪਾਬੰਦੀਸ਼ੁਦਾ" ਵਿਧੀ ਵਜੋਂ ਮੰਨਦਾ ਹੈ ਅਤੇ ਸੇਵਾਵਾਂ ਨੂੰ ਉਨ੍ਹਾਂ 'ਤੇ ਭਰੋਸਾ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਸਿਮ ਤਬਦੀਲੀ ਜਾਂ ਨੰਬਰ ਪੋਰਟਿੰਗ ਵਰਗੇ ਸੰਕੇਤਾਂ ਨੂੰ ਵੇਖਣ ਲਈ ਕਹਿੰਦਾ ਹੈ। ਜੇ ਤੁਹਾਡਾ ਟੀਚਾ ਇੱਕ ਮੇਲਬਾਕਸ ਹੈ ਜਿਸ ਨੂੰ ਫੋਨ ਦੀ ਬਿਲਕੁਲ ਜ਼ਰੂਰਤ ਨਹੀਂ ਹੈ, ਤਾਂ ਫੋਨ ਨੰਬਰ ਤੋਂ ਬਿਨਾਂ ਈਮੇਲ ਬਣਾਉਣ ਲਈ ਸਾਡੀ ਗਾਈਡ ਕਵਰ ਕਰਦੀ ਹੈ ਕਿ ਕਿਹੜੇ ਪ੍ਰਦਾਤਾ ਪੁੱਛਦੇ ਹਨ ਅਤੇ ਕਿਹੜੇ ਨਹੀਂ।
ਕੀ ਟਮੇਲਰ ਤੁਹਾਨੂੰ ਕੋਈ ਅਸਥਾਈ ਫ਼ੋਨ ਨੰਬਰ ਦਿੰਦਾ ਹੈ?
ਨਹੀਂ। ਟਮੇਲਰ ਇੱਕ ਸਿਰਫ ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਲੀ ਈਮੇਲ ਸੇਵਾ ਹੈ। ਇਹ ਫ਼ੋਨ ਨੰਬਰ ਪ੍ਰਦਾਨ ਨਹੀਂ ਕਰਦਾ ਹੈ ਅਤੇ SMS ਜਾਂ ਵੌਇਸ ਕੋਡ ਪ੍ਰਾਪਤ ਨਹੀਂ ਕਰ ਸਕਦਾ। ਜੇ ਕਿਸੇ ਜਾਇਜ਼ ਸੇਵਾ ਨੂੰ SMS ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ, ਤਾਂ ਉਸ ਨੰਬਰ ਦੀ ਵਰਤੋਂ ਕਰੋ ਜਿਸ ਨੂੰ ਤੁਸੀਂ ਕੰਟਰੋਲ ਕਰਦੇ ਹੋ ਅਤੇ ਇਸਨੂੰ ਵਰਤਣ ਦੀ ਇਜਾਜ਼ਤ ਹੈ, ਜਾਂ ਜਾਰੀ ਨਾ ਰੱਖਣ ਦੀ ਚੋਣ ਕਰੋ। ਟਮੇਲਰ ਤੁਹਾਡੇ ਵਾਸਤੇ ਇਸ ਕਦਮ ਨੂੰ ਪੂਰਾ ਨਹੀਂ ਕਰ ਸਕਦਾ।
ਕਿਸੇ ਵੀ ਕੋਡ ਜਾਂ ਖਾਤੇ ਲਈ ਜਨਤਕ ਪ੍ਰਾਪਤੀ-ਐਸਐਮਐਸ ਵੈਬਸਾਈਟਾਂ ਤੋਂ ਪਰਹੇਜ਼ ਕਰੋ ਜੋ ਮਹੱਤਵਪੂਰਣ ਹੈ। ਉਹ ਸਾਈਟਾਂ ਡਿਜ਼ਾਇਨ ਦੁਆਰਾ ਇੱਕ ਖੁੱਲੇ ਪੰਨੇ 'ਤੇ ਆਉਣ ਵਾਲੇ ਟੈਕਸਟ ਪੋਸਟ ਕਰਦੀਆਂ ਹਨ, ਤਾਂ ਜੋ ਕੋਈ ਵੀ ਤੁਹਾਡੇ ਲਈ ਇੱਕ ਕੋਡ ਪੜ੍ਹ ਸਕੇ। ਖੋਜਕਰਤਾਵਾਂ ਜਿਨ੍ਹਾਂ ਨੇ ਇੱਕ ਸਾਲ ਲਈ 29 ਜਨਤਕ ਐਸਐਮਐਸ ਗੇਟਵੇ ਦੀ ਨਿਗਰਾਨੀ ਕੀਤੀ (ਮੋਰੇਨੋ ਅਤੇ ਸਹਿਯੋਗੀ, "ਤੁਹਾਡਾ ਕੋਡ 0000 ਹੈ," 2023) ਨੇ 17,141 ਨੰਬਰਾਂ 'ਤੇ ਭੇਜੇ ਗਏ 70 ਮਿਲੀਅਨ ਤੋਂ ਵੱਧ ਸੰਦੇਸ਼ ਇਕੱਠੇ ਕੀਤੇ। ਦੁਬਾਰਾ ਵਰਤੇ ਗਏ ਨੰਬਰਾਂ ਵਿੱਚ ਦੂਜਾ ਜੋਖਮ ਹੁੰਦਾ ਹੈ। ਦੋ ਯੂਐਸ ਕੈਰੀਅਰਾਂ (ਕੇਵਿਨ ਲੀ ਅਤੇ ਅਰਵਿੰਦ ਨਾਰਾਇਣਨ, ਈਕ੍ਰਾਈਮ 2021) ਵਿਖੇ ਨੰਬਰ ਰੀਸਾਈਕਲਿੰਗ ਦੇ ਪ੍ਰਿੰਸਟਨ ਅਧਿਐਨ ਵਿੱਚ ਪਾਇਆ ਗਿਆ ਹੈ ਕਿ 259 ਨਮੂਨੇ ਉਪਲਬਧ ਨੰਬਰਾਂ ਵਿੱਚੋਂ 215 ਨੂੰ ਰੀਸਾਈਕਲ ਕੀਤਾ ਗਿਆ ਸੀ ਅਤੇ ਘੱਟੋ ਘੱਟ ਇੱਕ ਹਮਲੇ ਲਈ ਕਮਜ਼ੋਰ ਸੀ। ਅਧਿਐਨ ਵਿੱਚ ਇਹ ਵੀ ਪਾਇਆ ਗਿਆ ਹੈ ਕਿ ਛੇ ਪ੍ਰਸਿੱਧ ਵੈਬਸਾਈਟਾਂ 'ਤੇ ਪਾਸਵਰਡ ਰਿਕਵਰੀ ਦੁਆਰਾ ਖਾਤੇ ਦੇ ਟੇਕਓਵਰ ਦੇ ਸੰਪਰਕ ਵਿੱਚ ਆਏ 259 ਨੰਬਰਾਂ ਵਿੱਚੋਂ 171, ਅਤੇ 200 ਰੀਸਾਈਕਲ ਕੀਤੇ ਗਏ ਨੰਬਰਾਂ ਵਿੱਚੋਂ 19 ਨੂੰ ਅਜੇ ਵੀ ਇੱਕ ਹਫ਼ਤੇ ਦੇ ਅੰਦਰ ਸੁਰੱਖਿਆ-ਸੰਵੇਦਨਸ਼ੀਲ ਸੰਦੇਸ਼ ਪ੍ਰਾਪਤ ਹੋਏ, ਜਿਵੇਂ ਕਿ ਪਾਸਕੋਡ।
ਟੈਂਪ ਮੇਲ ਕਿੱਥੇ ਫਿੱਟ ਬੈਠਦੀ ਹੈ
ਟੈਂਪ ਮੇਲ ਘੱਟ-ਦਾਅ ਵਾਲੇ ਸਾਈਨਅਪ 'ਤੇ ਈਮੇਲ ਕੀਤੇ ਕੋਡਾਂ ਲਈ ਇੱਕ ਵਧੀਆ ਫਿੱਟ ਹੈ: ਇੱਕ ਫੋਰਮ, ਇੱਕ ਨਿਊਜ਼ਲੈਟਰ, ਇੱਕ ਵਨ-ਆਫ ਡਾਉਨਲੋਡ, ਜਾਂ ਇੱਕ ਉਤਪਾਦ ਅਜ਼ਮਾਇਸ਼ ਜੋ ਤੁਸੀਂ ਨਹੀਂ ਰੱਖ ਸਕਦੇ। ਉਸ ਖਾਤੇ ਲਈ ਜੋ ਤੁਸੀਂ ਰੱਖਣ ਦੀ ਯੋਜਨਾ ਬਣਾ ਰਹੇ ਹੋ, ਇੱਕ ਲੰਬੀ-ਮਿਆਦ ਦੀ ਈਮੇਲ ਦੀ ਵਰਤੋਂ ਕਰੋ ਅਤੇ ਖਾਤਾ ਸਥਾਪਤ ਹੋਣ ਤੋਂ ਬਾਅਦ ਇੱਕ ਪ੍ਰਮਾਣਿਕਤਾ ਐਪ ਜਾਂ ਪਾਸਕੀ ਚਾਲੂ ਕਰੋ। ਕੋਡ ਜੋ ਵੀ ਚੈਨਲ ਵਰਤਦਾ ਹੈ, ਉਸ ਨੂੰ ਉਸ ਵਿਅਕਤੀ ਨੂੰ ਨਾ ਦਿਓ ਜੋ ਤੁਹਾਡੇ ਨਾਲ ਸੰਪਰਕ ਕਰਦਾ ਹੈ ਅਤੇ ਇਸ ਬਾਰੇ ਪੁੱਛਦਾ ਹੈ। ਸਿਰਫ਼ ਉਸ ਸੇਵਾ ਜਾਂ ਐਪ ਵਿੱਚ ਹੀ ਕੋਡ ਦਰਜ ਕਰੋ ਜਿੱਥੇ ਤੁਸੀਂ ਤਸਦੀਕ ਸ਼ੁਰੂ ਕੀਤੀ ਸੀ।
ਜਦੋਂ ਓਟੀਪੀ ਡਿਲੀਵਰੀ ਆਮ ਤੌਰ 'ਤੇ ਕੰਮ ਕਰਦੀ ਹੈ
ਟੈਂਪ ਮੇਲ ਨੂੰ ਸਪੁਰਦਗੀ ਉਦੋਂ ਕੰਮ ਕਰਦੀ ਹੈ ਜਦੋਂ ਤਿੰਨ ਚੀਜ਼ਾਂ ਕਤਾਰਬੱਧ ਹੁੰਦੀਆਂ ਹਨ: ਸੇਵਾ ਈਮੇਲ ਦੁਆਰਾ ਕੋਡ ਭੇਜਦੀ ਹੈ, ਇਹ ਡਿਸਪੋਸੇਬਲ ਪਤੇ ਸਵੀਕਾਰ ਕਰਦੀ ਹੈ, ਅਤੇ ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਲਾ ਸਰਵਰ ਉੱਪਰ ਹੁੰਦਾ ਹੈ ਅਤੇ ਸੁਨੇਹੇ ਨੂੰ ਤੁਰੰਤ ਸਵੀਕਾਰ ਕਰਦਾ ਹੈ। ਨੀਤੀਆਂ ਸਾਈਟ ਦੁਆਰਾ ਵਿਆਪਕ ਤੌਰ 'ਤੇ ਵੱਖਰੀਆਂ ਹੁੰਦੀਆਂ ਹਨ, ਇਸ ਲਈ ਇਕੋ ਭਰੋਸੇਮੰਦ ਸੰਕੇਤ ਇਹ ਹੈ ਕਿ ਸਾਈਟ ਤੁਹਾਡੇ ਪਤੇ ਨਾਲ ਕੀ ਕਰਦੀ ਹੈ।

ਇੱਕ ਵੱਡਾ ਡੋਮੇਨ ਪੂਲ ਕੀ ਕਰਦਾ ਹੈ ਅਤੇ ਕੀ ਨਹੀਂ ਕਰਦਾ
ਟਮੇਲਰ 500+ ਡੋਮੇਨਾਂ ਵਿੱਚ ਪਤੇ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਦਾ ਹੈ, ਜੋ ਤੁਹਾਨੂੰ ਅਸਥਾਈ ਪਤੇ ਦੀ ਚੋਣ ਦਿੰਦਾ ਹੈ। ਇਹ ਸਪੁਰਦਗੀ ਦੀ ਗਰੰਟੀ ਨਹੀਂ ਦਿੰਦਾ ਜਾਂ ਕਿਸੇ ਸਾਈਟ ਦੀ ਡਿਸਪੋਸੇਬਲ-ਈਮੇਲ ਨੀਤੀ ਨੂੰ ਬਦਲਦਾ ਹੈ। ਜੇ ਕੋਈ ਸਾਈਟ ਪਤੇ ਤੋਂ ਇਨਕਾਰ ਕਰਦੀ ਹੈ, ਤਾਂ ਉਸ ਫੈਸਲੇ ਦਾ ਆਦਰ ਕਰੋ ਅਤੇ ਵਧੇਰੇ ਡਿਸਪੋਸੇਜਲ ਪਤਿਆਂ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਨ ਦੀ ਬਜਾਏ ਤੁਹਾਡੇ ਦੁਆਰਾ ਨਿਯੰਤਰਿਤ ਲੰਬੇ ਸਮੇਂ ਦੀ ਈਮੇਲ ਦੀ ਵਰਤੋਂ ਕਰੋ।
ਸਪੀਡ ਫੈਕਟਰ
ਓਟੀਪੀ ਕੋਡ ਸਮਾਂ-ਸੰਵੇਦਨਸ਼ੀਲ ਹੁੰਦੇ ਹਨ, ਇਸ ਲਈ ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਲਾ ਪੱਖ ਵੀ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ। ਟਮੇਲਰ ਗੂਗਲ ਐਮਐਕਸ ਸਰਵਰਾਂ ਦੁਆਰਾ ਇਨਬਾਉਂਡ ਮੇਲ ਲੈਂਦਾ ਹੈ, ਇਸ ਲਈ ਭੇਜਣ ਵਾਲੇ ਵਿਆਪਕ ਤੌਰ 'ਤੇ ਵਰਤੇ ਜਾਂਦੇ ਮੇਲ ਮਾਰਗ ਤੇ ਜਾਂਦੇ ਹਨ ਅਤੇ ਸਧਾਰਣ ਰੀਟਾਇਰ ਕੀਤੇ ਅਨੁਸਾਰ ਕੰਮ ਕਰਦੇ ਹਨ। ਇਹ ਵਿਧੀ ਦਾ ਵਰਣਨ ਕਰਦਾ ਹੈ, ਗਤੀ ਦੀ ਗਾਰੰਟੀ ਨਹੀਂ; ਪਿਛੋਕੜ ਇਹ ਹੈ ਕਿ ਟਮੇਲਰ ਆਉਣ ਵਾਲੀ ਈਮੇਲ ਲਈ ਗੂਗਲ ਦੇ ਸਰਵਰਾਂ ਦੀ ਵਰਤੋਂ ਕਿਉਂ ਕਰਦਾ ਹੈ. ਕੋਈ ਵੀ ਇਨਬਾਕਸ ਉਹ ਸੁਨੇਹਾ ਪ੍ਰਾਪਤ ਨਹੀਂ ਕਰ ਸਕਦਾ ਜੋ ਭੇਜਣ ਵਾਲੇ ਨੇ ਅਜੇ ਤੱਕ ਨਹੀਂ ਭੇਜਿਆ ਹੈ।
ਓ.ਟੀ.ਪੀ. ਕੋਡ ਫੇਲ੍ਹ ਕਿਉਂ ਹੁੰਦੇ ਹਨ
ਜਦੋਂ ਕੋਈ ਓਟੀਪੀ ਡਿਸਪੋਸੇਜਲ ਇਨਬਾਕਸ ਤੱਕ ਨਹੀਂ ਪਹੁੰਚਦਾ, ਤਾਂ ਕਾਰਨ ਆਮ ਤੌਰ 'ਤੇ ਤਿੰਨ ਸਮੂਹਾਂ ਵਿੱਚੋਂ ਇੱਕ ਵਿੱਚ ਆਉਂਦਾ ਹੈ. ਹਰੇਕ ਨੂੰ ਇੱਕ ਵੱਖਰੇ ਜਵਾਬ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ, ਇਸ ਲਈ ਇਹ ਜਾਣਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ ਕਿ ਇਸਤੋਂ ਪਹਿਲਾਂ ਕਿ ਤੁਸੀਂ ਦੁਬਾਰਾ ਕੋਸ਼ਿਸ਼ ਕਰੋਂ, ਤੁਸੀਂ ਕਿਸ ਦਾ ਸਾਹਮਣਾ ਕਰ ਰਹੇ ਹੋ। ਜੇ ਤੁਹਾਡੀ ਟੈਂਪ ਮੇਲ ਬਿਲਕੁਲ ਈਮੇਲ ਪ੍ਰਾਪਤ ਨਹੀਂ ਕਰ ਰਹੀ ਹੈ, ਤਾਂ ਪਹਿਲਾਂ ਜਾਂਚ ਕਰੋ ਕਿ ਕੀ ਹਰ ਸੁਨੇਹਾ ਗਾਇਬ ਹੈ ਜਾਂ ਸਿਰਫ ਇੱਕ ਸਾਈਟ ਦਾ ਕੋਡ. ਇੱਕ ਗੁੰਮ ਹੋਇਆ ਕੋਡ ਆਮ ਤੌਰ 'ਤੇ ਭੇਜਣ ਵਾਲੇ, ਇਸਦੀ ਐਡਰੈੱਸ ਪਾਲਿਸੀ, ਜਾਂ ਡਿਲਿਵਰੀ ਚੈਨਲ ਵੱਲ ਇਸ਼ਾਰਾ ਕਰਦਾ ਹੈ; ਕਈ ਗੈਰ-ਸੰਬੰਧਿਤ ਭੇਜਣ ਵਾਲਿਆਂ ਤੋਂ ਆਉਣ ਵਾਲੀ ਕੋਈ ਵੀ ਚੀਜ਼ ਇਨਬਾਕਸ ਜਾਂ ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਲੀ ਸੇਵਾ ਵੱਲ ਇਸ਼ਾਰਾ ਕਰਦੀ ਹੈ.
ਸਾਈਟ ਡਿਸਪੋਸੇਜਲ ਪਤਿਆਂ ਤੋਂ ਇਨਕਾਰ ਕਰਦੀ ਹੈ
ਕੁਝ ਸੇਵਾਵਾਂ ਡਿਸਪੋਸੇਬਲ ਡੋਮੇਨਾਂ ਦੀਆਂ ਅੰਦਰੂਨੀ ਜਾਂ ਤੀਜੀ ਧਿਰ ਦੀਆਂ ਸੂਚੀਆਂ ਦੇ ਵਿਰੁੱਧ ਸਾਈਨਅਪ ਦੀ ਜਾਂਚ ਕਰਦੀਆਂ ਹਨ. ਉਹ ਕਿਸੇ ਗਲਤੀ ਨਾਲ ਸਾਈਨਅੱਪ ਕਰਨ ਵੇਲੇ ਪਤੇ ਨੂੰ ਰੱਦ ਕਰ ਸਕਦੇ ਹਨ, ਜਾਂ ਫਾਰਮ ਨੂੰ ਸਵੀਕਾਰ ਕਰ ਸਕਦੇ ਹਨ ਅਤੇ ਕਦੇ ਵੀ ਕੋਡ ਨਹੀਂ ਭੇਜ ਸਕਦੇ. ਕਿਸੇ ਵੀ ਤਰ੍ਹਾਂ, ਇਸ ਨੂੰ ਸਾਈਟ ਦੇ ਫੈਸਲੇ ਵਜੋਂ ਮੰਨੋ ਅਤੇ ਉਸ ਖਾਤੇ ਲਈ ਤੁਸੀਂ ਨਿਯੰਤਰਿਤ ਕਰਦੇ ਹੋ ਇੱਕ ਲੰਮੇ ਸਮੇਂ ਦੀ ਈਮੇਲ ਦੀ ਵਰਤੋਂ ਕਰੋ. ਵੈਬਸਾਈਟਾਂ ਡਿਸਪੋਸੇਬਲ ਡੋਮੇਨਾਂ ਨੂੰ ਕਿਉਂ ਰੱਦ ਕਰਦੀਆਂ ਹਨ ਇਸ ਬਾਰੇ ਸਾਡੀ ਗਾਈਡ ਦੱਸਦੀ ਹੈ ਕਿ ਇਹ ਫਿਲਟਰਿੰਗ ਕਿਵੇਂ ਕੰਮ ਕਰਦੀ ਹੈ.
ਕੋਡ ਵਿੱਚ ਦੇਰੀ ਹੋ ਜਾਂਦੀ ਹੈ ਜਾਂ ਕਦੇ ਨਹੀਂ ਭੇਜੀ ਜਾਂਦੀ
ਭੇਜਣ ਵਾਲੇ ਸੁਨੇਹਿਆਂ ਨੂੰ ਕਤਾਰ ਵਿੱਚ ਖੜ੍ਹੇ ਕਰਦੇ ਹਨ ਅਤੇ ਥ੍ਰੋਟਲ ਕਰਦੇ ਹਨ, ਅਤੇ ਕੁਝ ਭੇਜਣ ਤੋਂ ਪਹਿਲਾਂ ਦੁਰਵਿਵਹਾਰ ਵਿਰੋਧੀ ਜਾਂਚ ਚਲਾਉਂਦੇ ਹਨ. ਇੱਕ ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਲਾ ਸਰਵਰ ਪਹਿਲੀ ਕੋਸ਼ਿਸ਼ ਨੂੰ ਵੀ ਮੁਲਤਵੀ ਕਰ ਸਕਦਾ ਹੈ, ਇੱਕ ਸਪੈਮ-ਨਿਯੰਤਰਣ ਤਕਨੀਕ ਜਿਸ ਨੂੰ ਗ੍ਰੇਲਿਸਟਿੰਗ ਕਿਹਾ ਜਾਂਦਾ ਹੈ, ਇਸ ਲਈ ਕੋਡ ਭੇਜਣ ਵਾਲੇ ਦੇ ਮੇਲ ਸਰਵਰ ਦੇ ਮੁੜ ਪ੍ਰਾਪਤ ਕਰਨ ਤੋਂ ਬਾਅਦ ਹੀ ਆਉਂਦਾ ਹੈ. ਬਾਰ ਬਾਰ "ਮੁੜ ਭੇਜੋ" ਦਬਾਉਣ ਨਾਲ ਕੂਲਡਾਉਨ ਟਰਿੱਗਰ ਹੋ ਸਕਦਾ ਹੈ, ਅਤੇ ਇੱਕ ਨਵਾਂ ਕੋਡ ਅਕਸਰ ਪਿਛਲੇ ਕੋਡ ਨੂੰ ਰੱਦ ਕਰ ਦਿੰਦਾ ਹੈ. ਇੱਕ ਇਨਬਾਕਸ ਵਿੱਚ ਥੋੜ੍ਹੀ ਦੇਰੀ ਨੁਕਸਾਨਦੇਹ ਨਹੀਂ ਹੈ ਜੋ ਖੁੱਲਾ ਰਹਿੰਦਾ ਹੈ, ਪਰ ਇਹ 10 ਮਿੰਟ ਦੀ ਕਾਉਂਟਡਾਉਨ ਨੂੰ ਪਛਾੜ ਸਕਦਾ ਹੈ.
ਕੋਡ ਕਿਤੇ ਹੋਰ ਚਲਾ ਗਿਆ
ਕੋਡ ਉਸ ਪਤੇ ਤੋਂ ਵੱਖਰੇ ਪਤੇ 'ਤੇ ਜਾ ਸਕਦਾ ਹੈ ਜਿਸ ਨੂੰ ਤੁਸੀਂ ਦੇਖ ਰਹੇ ਹੋ, ਕਿਸੇ ਮੌਜੂਦਾ ਖਾਤੇ ਲਈ ਪਹਿਲਾਂ ਤੋਂ ਫਾਈਲ 'ਤੇ ਈਮੇਲ 'ਤੇ, ਜਾਂ ਪੂਰੀ ਤਰ੍ਹਾਂ ਕਿਸੇ ਹੋਰ ਚੈਨਲ 'ਤੇ, ਜਿਵੇਂ ਕਿ ਐਸਐਮਐਸ ਜਾਂ ਐਪ ਪ੍ਰੋਂਪਟ. ਇੱਕ ਟਾਈਮਡ ਇਨਬਾਕਸ ਪਹਿਲਾਂ ਹੀ ਨਵੇਂ ਪਤੇ ਤੇ ਬਦਲਣ ਤੋਂ ਬਾਅਦ ਇੱਕ ਕੋਡ ਵੀ ਆ ਸਕਦਾ ਹੈ. ਪਲੇਟਫਾਰਮ ਨੋਟਸ ਦੇ ਨਾਲ ਇੱਕ ਕਾਰਨ-ਦਰ-ਕਾਰਨ ਵਾਕਥਰੂ ਲਈ, 12 ਕਾਰਨਾਂ ਲਈ ਗਾਈਡ ਵੇਖੋ ਜੋ ਇੱਕ ਓਟੀਪੀ ਈਮੇਲ ਨਹੀਂ ਆਉਂਦੀ.
ਇਨਬਾਕਸ ਕਿਸਮ ਦੁਆਰਾ ਓਟੀਪੀ ਭਰੋਸੇਯੋਗਤਾ
ਖੁਲਾਸਾ: ਟਮੇਲਰ ਇਸ ਬਲਾੱਗ ਨੂੰ ਪ੍ਰਕਾਸ਼ਤ ਕਰਦਾ ਹੈ, ਅਤੇ ਹੇਠਾਂ ਦਿੱਤੀ ਤੁਲਨਾ ਵਿੱਚ ਟਮੇਲਰ ਦੁਬਾਰਾ ਵਰਤੋਂਯੋਗ-ਇਨਬਾਕਸ ਉਦਾਹਰਣ ਹੈ. ਇਸ ਦੀਆਂ ਸੀਮਾਵਾਂ ਵੀ ਲਾਗੂ ਹੁੰਦੀਆਂ ਹਨ: ਇਹ ਸਿਰਫ ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਲਾ ਹੈ, ਸੁਨੇਹੇ ਉਨ੍ਹਾਂ ਦੇ ਆਉਣ ਤੋਂ ਬਾਅਦ ਲਗਭਗ 24 ਘੰਟਿਆਂ ਲਈ ਦਿਖਾਈ ਦਿੰਦੇ ਹਨ, ਗੁੰਮ ਹੋਏ ਐਕਸੈਸ ਟੋਕਨ ਨੂੰ ਮੁੜ ਪ੍ਰਾਪਤ ਨਹੀਂ ਕੀਤਾ ਜਾ ਸਕਦਾ, ਅਤੇ ਕੁਝ ਸਾਈਟਾਂ ਡਿਸਪੋਸੇਬਲ ਡੋਮੇਨਾਂ ਨੂੰ ਪੂਰੀ ਤਰ੍ਹਾਂ ਇਨਕਾਰ ਕਰਦੀਆਂ ਹਨ.
ਸਾਰੇ ਅਸਥਾਈ ਮੇਲ ਤਸਦੀਕ ਲਈ ਇਕੋ ਜਿਹਾ ਵਿਵਹਾਰ ਨਹੀਂ ਕਰਦੇ. ਨਿਰਣਾਇਕ ਕਾਰਕ ਇਹ ਹਨ ਕਿ ਤੁਸੀਂ ਕਿੰਨੀ ਦੇਰ ਤੱਕ ਇਨਬਾਕਸ ਨੂੰ ਪੜ੍ਹਦੇ ਰਹਿ ਸਕਦੇ ਹੋ ਅਤੇ ਕੀ ਤੁਸੀਂ ਬਾਅਦ ਵਿੱਚ ਉਸੇ ਪਤੇ ਤੇ ਵਾਪਸ ਆ ਸਕਦੇ ਹੋ। ਜੇ ਤੁਸੀਂ ਇੱਕ ਤੇਜ਼ ਟਾਈਮਡ ਇਨਬਾਕਸ ਚਾਹੁੰਦੇ ਹੋ, ਤਾਂ ਟਮੇਲਰ ਦੀ 10 ਮਿੰਟ ਦੀ ਮੇਲ 10 ਮਿੰਟ ਦੀ ਕਾਉਂਟਡਾਉਨ ਨਾਲ ਸ਼ੁਰੂ ਹੁੰਦੀ ਹੈ ਜਿਸ ਨੂੰ ਤੁਸੀਂ 60 ਮਿੰਟ ਤੱਕ ਵਧਾ ਸਕਦੇ ਹੋ. ਇੱਕ ਰੈਂਕਡ, ਜ਼ਰੂਰਤ ਦੁਆਰਾ ਚੁਣਨ ਲਈ, ਓਟੀਪੀ ਟੁੱਟਣ ਲਈ ਸਭ ਤੋਂ ਵਧੀਆ ਟੈਂਪ ਮੇਲ ਵੇਖੋ.
| ਇਨਬਾਕਸ ਮਾਡਲ | ਤੁਸੀਂ ਇਸ ਨੂੰ ਕਿੰਨਾ ਚਿਰ ਪੜ੍ਹ ਸਕਦੇ ਹੋ | ਕੀ ਤੁਸੀਂ ਬਾਅਦ ਵਿੱਚ ਵਾਪਸ ਆ ਸਕਦੇ ਹੋ? | ਓਟੀਪੀ ਫਿੱਟ | ਲਈ ਸਭ ਤੋਂ ਵਧੀਆ |
|---|---|---|---|---|
| ਟਾਈਮਡ ਇਨਬਾਕਸ (10 ਮਿੰਟ ਦੀ ਮੇਲ) | ਇੱਕ ਕਾਉਂਟਡਾਉਨ, ਆਮ ਤੌਰ 'ਤੇ 10 ਮਿੰਟ; ਟਮੇਲਰ ਨੂੰ 60 ਮਿੰਟ ਤੱਕ ਵਧਾਇਆ ਜਾ ਸਕਦਾ ਹੈ | ਆਮ ਤੌਰ 'ਤੇ ਨਹੀਂ; ਟਮੇਲਰ 'ਤੇ, ਇੱਕ ਤਾਜ਼ਾ ਪਤਾ ਉਸੇ ਡਿਵਾਈਸ 'ਤੇ ਇਤਿਹਾਸ ਵਿੱਚ ਰਹਿੰਦਾ ਹੈ ਜਦੋਂ ਕਿ ਇਹ ਅਜੇ ਵੀ ਉਪਲਬਧ ਹੈ | ਤਤਕਾਲ ਕੋਡਾਂ ਲਈ ਜੁਰਮਾਨਾ; ਜੇ ਡਿਲੀਵਰੀ ਵਿੱਚ ਦੇਰੀ ਹੁੰਦੀ ਹੈ ਤਾਂ ਜੋਖਮ ਭਰਿਆ ਹੁੰਦਾ ਹੈ | ਇੱਕ ਵਾਰ ਪੜ੍ਹਦਾ ਹੈ ਜੋ ਤੁਸੀਂ ਕਦੇ ਵੀ ਦੁਬਾਰਾ ਨਹੀਂ ਵੇਖੋਗੇ |
| ਮੁੜ-ਵਰਤੋਂਯੋਗ ਇਨਬਾਕਸ (Tmailor) | ਹਰੇਕ ਸੁਨੇਹਾ ਆਉਣ ਤੋਂ ਬਾਅਦ ਲਗਭਗ 24 ਘੰਟਿਆਂ ਲਈ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ | ਹਾਂ, ਕਿਸੇ ਵੀ ਡਿਵਾਈਸ 'ਤੇ, ਸੁਰੱਖਿਅਤ ਕੀਤੇ ਐਕਸੈਸ ਟੋਕਨ ਦੇ ਨਾਲ | ਚੰਗਾ ਜਦੋਂ ਸਾਈਟ ਪਤੇ ਨੂੰ ਸਵੀਕਾਰ ਕਰਦੀ ਹੈ; ਦੇਰੀ ਅਤੇ ਬਾਅਦ ਦੇ ਕੋਡਾਂ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ | ਸਾਈਨਅੱਪ ਜਿਨ੍ਹਾਂ ਦੀ ਤੁਹਾਨੂੰ ਦੁਬਾਰਾ ਲੋੜ ਪੈ ਸਕਦੀ ਹੈ, ਮਲਟੀ-ਸਟੈਪ ਫਲੋਅ |
| ਜਨਤਕ ਸਾਂਝਾ ਇਨਬਾਕਸ | ਪ੍ਰਦਾਤਾ ਦੁਆਰਾ ਬਦਲਦਾ ਹੈ | ਕੋਈ ਵੀ ਜੋ ਪਤਾ ਜਾਣਦਾ ਹੈ ਉਹ ਇਸ ਨੂੰ ਖੋਲ੍ਹ ਸਕਦਾ ਹੈ | ਆਮ ਤੌਰ 'ਤੇ ਇਨਕਾਰ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਅਤੇ ਕੋਡ ਦੂਜਿਆਂ ਨੂੰ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ | ਕੇਵਲ ਘੱਟ-ਦਾਅ 'ਤੇ ਸੁੱਟਣ ਵਾਲੇ ਟੈਸਟ |
ਓ.ਟੀ.ਪੀ. ਕੋਡ ਕਿੰਨੇ ਸਮੇਂ ਤੱਕ ਵੈਧ ਰਹਿੰਦੇ ਹਨ
ਭੇਜਣ ਵਾਲੀ ਸੇਵਾ ਮਿਆਦ ਪੁੱਗਣ ਨੂੰ ਸੈੱਟ ਕਰਦੀ ਹੈ, ਨਾ ਕਿ ਤੁਹਾਡਾ ਈਮੇਲ ਪ੍ਰਦਾਤਾ। ਲੌਗਇਨ ਅਤੇ ਸਾਈਨਅਪ ਕੋਡ ਅਕਸਰ ਸਿਰਫ ਕੁਝ ਮਿੰਟਾਂ ਤੱਕ ਰਹਿੰਦੇ ਹਨ, ਜਦੋਂ ਕਿ ਈਮੇਲ-ਤਸਦੀਕ ਲਿੰਕ ਅਤੇ ਰਿਕਵਰੀ ਕੋਡ ਲੰਬੇ ਸਮੇਂ ਤੱਕ ਰਹਿ ਸਕਦੇ ਹਨ; ਸਕ੍ਰੀਨ ਜਾਂ ਈਮੇਲ ਆਮ ਤੌਰ 'ਤੇ ਕਹਿੰਦੀ ਹੈ ਕਿ ਕਿੰਨਾ ਚਿਰ ਹੈ। ਐਨਆਈਐਸਟੀ ਨੂੰ 10 ਮਿੰਟਾਂ ਦੇ ਅੰਦਰ ਪੂਰਾ ਕਰਨ ਲਈ ਆਊਟ-ਆਫ-ਬੈਂਡ ਪ੍ਰਮਾਣਿਕਤਾ ਦੀ ਪਾਲਣਾ ਕਰਨ ਦੀ ਜ਼ਰੂਰਤ ਹੈ, ਪਰ ਇਹ ਨਿਯਮ ਸਾਈਨ-ਇਨ ਕਦਮਾਂ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ ਜੋ ਇਸਦੇ ਮਿਆਰ ਨੂੰ ਪੂਰਾ ਕਰਦੇ ਹਨ, ਨਾ ਕਿ ਹਰ ਈਮੇਲ ਕੋਡ। ਸਕ੍ਰੀਨ 'ਤੇ ਕਾਉਂਟਡਾਊਨ ਨੂੰ ਅਸਲ ਸੀਮਾ ਮੰਨੋ।
ਕੋਡ ਲਾਈਫਟਾਈਮ ਅਤੇ ਸੁਨੇਹਾ ਲਾਈਫਟਾਈਮ ਵੱਖਰੀਆਂ ਘੜੀਆਂ ਹਨ। ਟਮੇਲਰ 'ਤੇ, ਇੱਕ ਸੁਨੇਹਾ ਆਉਣ ਤੋਂ ਬਾਅਦ ਲਗਭਗ 24 ਘੰਟਿਆਂ ਲਈ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ, ਜਦੋਂ ਕਿ ਇਸ ਦੇ ਅੰਦਰ ਕੋਡ ਮਿੰਟਾਂ ਵਿੱਚ ਖਤਮ ਹੋ ਸਕਦਾ ਹੈ। ਟੈਂਪ ਮੇਲ ਕਿੰਨੀ ਦੇਰ ਤੱਕ ਚੱਲਦੀ ਹੈ ਇਸ ਬਾਰੇ ਸਾਡੀ ਗਾਈਡ ਸੁਨੇਹੇ ਨੂੰ ਮੁੜ ਵਰਤੋਂ ਤੋਂ ਵੱਖ ਕਰਦੀ ਹੈ।
ਜਦੋਂ ਕੋਈ ਓਟੀਪੀ ਨਹੀਂ ਆਉਂਦਾ ਤਾਂ ਚੈੱਕਲਿਸਟ ਨੂੰ ਠੀਕ ਕਰੋ
ਟੈਂਪ ਮੇਲ ਸਮੱਸਿਆ ਮੰਨਣ ਤੋਂ ਪਹਿਲਾਂ ਇਨ੍ਹਾਂ ਚੈੱਕਾਂ ਨੂੰ ਕ੍ਰਮ ਵਿੱਚ ਚਲਾਓ:
- ਟਾਈਮਰ ਦੀ ਉਡੀਕ ਕਰੋ, ਫੇਰ ਇੱਕ ਵਾਰ ਦੁਬਾਰਾ ਭੇਜੋ। ਕੇਵਲ ਆਉਣ ਵਾਲੇ ਨਵੇਂ ਕੋਡ ਦੀ ਵਰਤੋਂ ਕਰੋ।
- ਪਤੇ ਅਤੇ ਚੈਨਲ ਦੀ ਪੁਸ਼ਟੀ ਕਰੋ। ਤਸਦੀਕ ਕਰੋ ਕਿ ਪੁਸ਼ਟੀਕਰਨ ਸਕ੍ਰੀਨ 'ਤੇ ਦਿੱਤਾ ਪਤਾ ਉਸ ਇਨਬਾਕਸ ਨਾਲ ਮੇਲ ਖਾਂਦਾ ਹੈ ਜਿਸ ਨੂੰ ਤੁਸੀਂ ਦੇਖ ਰਹੇ ਹੋ, ਅਤੇ ਜਾਂਚ ਕਰੋ ਕਿ ਕੀ ਸੇਵਾ ਨੇ ਕੋਡ ਨੂੰ SMS, ਕਿਸੇ ਐਪ ਪ੍ਰੋਂਪਟ ਦੁਆਰਾ, ਜਾਂ ਫਾਈਲ 'ਤੇ ਕਿਸੇ ਪੁਰਾਣੀ ਈਮੇਲ ਰਾਹੀਂ ਭੇਜਿਆ ਹੈ।
- ਇਨਬਾਕਸ ਨੂੰ ਖੁੱਲ੍ਹਾ ਰੱਖੋ। ਇੱਕ ਟਮੇਲਰ ਇਨਬਾਕਸ ਇੱਕ ਸਿੰਗਲ ਸੂਚੀ ਹੈ ਜਿਸ ਵਿੱਚ ਕੋਈ ਸਪੈਮ ਫੋਲਡਰ ਨਹੀਂ ਹੈ, ਇਸ ਲਈ ਵੇਖਣ ਲਈ ਹੋਰ ਕਿਤੇ ਨਹੀਂ ਹੈ। ਜੇ ਸਮਾਂ ਅਨਿਸ਼ਚਿਤ ਹੈ, ਤਾਂ ਦੁਬਾਰਾ ਵਰਤੋਂਯੋਗ ਅਸਥਾਈ ਮੇਲ ਪਤੇ ਨਾਲ ਅਰੰਭ ਕਰੋ ਅਤੇ ਇਸਦੇ ਐਕਸੈਸ ਟੋਕਨ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰੋ।
- ਇਨਕਾਰ ਦਾ ਆਦਰ ਕਰੋ। ਜੇ ਸਾਈਟ ਪਤੇ ਨੂੰ ਰੱਦ ਕਰਦੀ ਹੈ ਜਾਂ ਕਦੇ ਵੀ ਇਸ ਨੂੰ ਕੋਈ ਕੋਡ ਨਹੀਂ ਭੇਜਦੀ, ਤਾਂ ਉਸ ਖਾਤੇ ਲਈ ਤੁਹਾਡੇ ਦੁਆਰਾ ਨਿਯੰਤਰਿਤ ਇੱਕ ਲੰਮੇ ਸਮੇਂ ਦੀ ਈਮੇਲ ਦੀ ਵਰਤੋਂ ਕਰੋ। ਪਤੇ ਤੋਂ ਬਾਅਦ ਪਤਾ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਨਾ ਸਾਈਟ ਦੀ ਨੀਤੀ ਦੇ ਵਿਰੁੱਧ ਕੰਮ ਕਰਦਾ ਹੈ ਅਤੇ ਖਾਤੇ ਨੂੰ ਜੋਖਮ ਵਿੱਚ ਪਾਉਂਦਾ ਹੈ।
"ਕੋਡ ਕਿਤੇ ਹੋਰ ਗਿਆ" ਦੇ ਅਧੀਨ ਉਪਰੋਕਤ ਲਿੰਕ ਕੀਤਾ ਗਿਆ ਡਾਇਗਨੌਸਟਿਕ ਹੱਬ ਭਾਫ, ਐਪਿਕ ਗੇਮਜ਼, ਡਿਸਕੋਰਡ, ਬਿਨੈਂਸ, ਇੰਸਟਾਗ੍ਰਾਮ ਅਤੇ ਐਕਸ ਸਮੇਤ ਹਰੇਕ ਕਾਰਨ ਨੂੰ ਡੂੰਘਾਈ ਨਾਲ ਕਵਰ ਕਰਦਾ ਹੈ।
ਟਾਈਮਡ ਬਨਾਮ ਮੁੜ ਵਰਤੋਂ ਯੋਗ ਇਨਬਾਕਸ: ਓਟੀਪੀ ਲਈ ਕਿਹੜੀ ਵਰਤੋਂ ਕਰਨੀ ਹੈ
ਟਾਈਮਡ ਇਨਬਾਕਸ ਦੀ ਵਰਤੋਂ ਸਿਰਫ ਉਦੋਂ ਕਰੋ ਜਦੋਂ ਤੁਹਾਨੂੰ ਇੱਕ ਤੁਰੰਤ ਕੋਡ ਦੀ ਜ਼ਰੂਰਤ ਹੋਵੇ ਅਤੇ ਖਾਤਾ ਨਹੀਂ ਰੱਖੋਗੇ। ਜਦੋਂ ਸੇਵਾ ਬਾਅਦ ਵਿੱਚ ਤਸਦੀਕ, ਸੁਰੱਖਿਆ ਚਿਤਾਵਨੀਆਂ, ਜਾਂ ਪਾਸਵਰਡ-ਰੀਸੈੱਟ ਸੁਨੇਹੇ ਭੇਜ ਸਕਦੀ ਹੈ ਤਾਂ ਮੁੜ-ਵਰਤੋਂਯੋਗ ਪਤੇ ਦੀ ਵਰਤੋਂ ਕਰੋ। ਐਕਸੈਸ ਟੋਕਨ ਨੂੰ ਸੁਰੱਖਿਅਤ ਢੰਗ ਨਾਲ ਸੁਰੱਖਿਅਤ ਕਰੋ: ਕੋਈ ਵੀ ਜਿਸ ਕੋਲ ਇਹ ਹੈ ਉਹ ਇਨਬਾਕਸ ਖੋਲ੍ਹ ਸਕਦਾ ਹੈ, ਅਤੇ ਗੁੰਮ ਹੋਏ ਐਕਸੈਸ ਟੋਕਨ ਨੂੰ ਸਹਾਇਤਾ ਦੁਆਰਾ ਮੁੜ ਪ੍ਰਾਪਤ ਨਹੀਂ ਕੀਤਾ ਜਾ ਸਕਦਾ।

ਟਮੇਲਰ 'ਤੇ, ਕਾਉਂਟਡਾਉਨ ਦੇ ਅੰਤ 'ਤੇ ਪਹੁੰਚਣਾ ਪੰਨੇ ਨੂੰ ਇੱਕ ਨਵੇਂ ਪਤੇ ਤੇ ਬਦਲਦਾ ਹੈ; ਇਹ ਪਿਛਲੇ ਪਤੇ ਨੂੰ ਤੁਰੰਤ ਅਲੋਪ ਨਹੀਂ ਕਰਦਾ। ਪਿਛਲਾ ਪਤਾ ਇਤਿਹਾਸ ਵਿੱਚ ਉਸੇ ਡਿਵਾਈਸ 'ਤੇ ਸੁਰੱਖਿਅਤ ਕੀਤਾ ਗਿਆ ਹੈ ਅਤੇ ਇਸ ਦੇ ਉਪਲਬਧ ਹੋਣ ਦੌਰਾਨ ਇਸਨੂੰ ਦੁਬਾਰਾ ਖੋਲ੍ਹਿਆ ਜਾ ਸਕਦਾ ਹੈ, ਅਤੇ ਇਸਦਾ ਐਕਸੈਸ ਟੋਕਨ ਤੁਹਾਨੂੰ ਇਸਨੂੰ ਕਿਸੇ ਹੋਰ ਡਿਵਾਈਸ 'ਤੇ ਦੁਬਾਰਾ ਖੋਲ੍ਹਣ ਦਿੰਦਾ ਹੈ। ਆਉਣ ਵਾਲੇ ਸੁਨੇਹੇ ਲਗਭਗ 24 ਘੰਟਿਆਂ ਲਈ ਦਿਖਾਈ ਦਿੰਦੇ ਹਨ।
ਟਾਈਮਿੰਗ ਪ੍ਰਸ਼ਨ 'ਤੇ ਸਿਰ-ਤੋਂ-ਸਿਰ ਲਈ, ਓਟੀਪੀ ਲਈ ਟੈਂਪ ਮੇਲ ਬਨਾਮ 10 ਮਿੰਟ ਦੀ ਮੇਲ ਵੇਖੋ। ਦੋਵਾਂ ਮਾਡਲਾਂ ਦੇ ਵਿਚਕਾਰ ਸੁਰੱਖਿਆ ਅਤੇ ਗੋਪਨੀਯਤਾ ਵਪਾਰ ਮੁੜ ਵਰਤੋਂ ਯੋਗ ਬਨਾਮ ਥੋੜ੍ਹੇ ਸਮੇਂ ਲਈ ਇਨਬਾਕਸ ਗਾਈਡ ਵਿੱਚ ਕਵਰ ਕੀਤੇ ਗਏ ਹਨ।
ਮਲਟੀ-ਸਟੈਪ ਵੈਰੀਫਿਕੇਸ਼ਨ
ਕੁਝ ਪਲੇਟਫਾਰਮ ਇੱਕ ਪੁਸ਼ਟੀਕਰਨ ਈਮੇਲ ਭੇਜਦੇ ਹਨ, ਫਿਰ ਇੱਕ ਵੱਖਰਾ ਓਟੀਪੀ, ਫਿਰ ਇੱਕ ਸੈਟਅਪ ਸੁਨੇਹਾ। ਇੱਕ ਛੋਟੀ ਜਿਹੀ ਕਾਉਂਟਡਾਉਨ ਦੇ ਨਾਲ, ਤੁਸੀਂ ਪਹਿਲੇ ਨੂੰ ਫੜ ਸਕਦੇ ਹੋ ਅਤੇ ਇੱਕ ਓਟੀਪੀ ਤੋਂ ਖੁੰਝ ਸਕਦੇ ਹੋ ਜੋ ਕੁਝ ਮਿੰਟਾਂ ਬਾਅਦ ਆਉਂਦਾ ਹੈ। ਇੱਕ ਮੁੜ ਵਰਤੋਂ ਯੋਗ ਪਤਾ ਉਦੋਂ ਤੱਕ ਨਵੇਂ ਸੁਨੇਹੇ ਪ੍ਰਾਪਤ ਕਰਦਾ ਰਹਿੰਦਾ ਹੈ ਜਦੋਂ ਤੱਕ ਤੁਸੀਂ ਇਸਨੂੰ ਦੁਬਾਰਾ ਖੋਲ੍ਹ ਸਕਦੇ ਹੋ।
ਮੁੜ-ਤਸਦੀਕ ਅਤੇ ਸੁਰੱਖਿਆ ਚੇਤਾਵਨੀਆਂ
ਜਦੋਂ ਤੁਸੀਂ ਕਿਸੇ ਨਵੇਂ ਡਿਵਾਈਸ ਤੋਂ ਲੌਗ ਇਨ ਕਰਦੇ ਹੋ ਤਾਂ ਸੋਸ਼ਲ ਅਤੇ ਸਾਸ ਪਲੇਟਫਾਰਮ ਅਕਸਰ ਦੁਬਾਰਾ ਤਸਦੀਕ ਕਰਦੇ ਹਨ। ਜੇ ਤੁਹਾਡਾ ਅਸਲ ਸਾਈਨਅੱਪ ਪਤਾ ਹੁਣ ਉਪਲਬਧ ਨਹੀਂ ਹੈ, ਤਾਂ ਤੁਸੀਂ ਚੈੱਕ ਨੂੰ ਪੂਰਾ ਨਹੀਂ ਕਰ ਸਕਦੇ ਅਤੇ ਪਹੁੰਚ ਗੁਆ ਸਕਦੇ ਹੋ। ਇੱਕ ਮੁੜ ਪ੍ਰਾਪਤ ਕਰਨ ਯੋਗ ਪਤਾ ਉਸ ਰਸਤੇ ਨੂੰ ਉਪਲਬਧ ਰੱਖਦਾ ਹੈ।
ਪਾਸਵਰਡ ਰੀਸੈੱਟ ਸੁਰੱਖਿਆ ਨੈੱਟ
ਇੱਕ ਪਾਸਵਰਡ ਰੀਸੈੱਟ ਈਮੇਲ ਉਸ ਪਤੇ 'ਤੇ ਜਾਂਦੀ ਹੈ ਜਿਸ ਨਾਲ ਤੁਸੀਂ ਸਾਈਨ ਅੱਪ ਕੀਤਾ ਸੀ। ਹੋ ਸਕਦਾ ਹੈ ਸਮਾਂਬੱਧ ਪਤਾ ਪਹਿਲਾਂ ਹੀ ਚਲਾ ਹੋਵੇ। ਇੱਕ ਮੁੜ ਵਰਤੋਂ ਯੋਗ ਪਤਾ ਜੋ ਤੁਸੀਂ ਇਸਦੇ ਐਕਸੈਸ ਟੋਕਨ ਨਾਲ ਦੁਬਾਰਾ ਖੋਲ੍ਹਦੇ ਹੋ ਉਹ ਅਜੇ ਵੀ ਇੱਕ ਨਵਾਂ ਰੀਸੈੱਟ ਈਮੇਲ ਪ੍ਰਾਪਤ ਕਰ ਸਕਦਾ ਹੈ, ਜੋ ਫਿਰ ਲਗਭਗ 24 ਘੰਟਿਆਂ ਲਈ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ।
ਸਧਾਰਣ ਨਿਯਮ
ਜੇ ਤੁਸੀਂ ਕਿਸੇ ਵੀ ਪ੍ਰਸ਼ਨ ਦਾ ਜਵਾਬ "ਸ਼ਾਇਦ" ਜਾਂ "ਹਾਂ" ਦਿੰਦੇ ਹੋ, ਤਾਂ ਦੁਬਾਰਾ ਵਰਤੋਂ ਯੋਗ ਪਤੇ ਦੀ ਵਰਤੋਂ ਕਰੋ: (1) ਕੀ ਮੈਨੂੰ ਅਗਲੇ ਕੁਝ ਮਿੰਟਾਂ ਬਾਅਦ ਦੁਬਾਰਾ ਇਸ ਪਤੇ ਦੀ ਜ਼ਰੂਰਤ ਹੋਏਗੀ? (2) ਕੀ ਮੈਂ ਇਸ ਖਾਤੇ ਨੂੰ ਰੱਖਣਾ ਚਾਹਾਂਗਾ? ਇੱਕ ਵਾਰ ਡਾਉਨਲੋਡ, ਨਿਊਜ਼ਲੈਟਰ ਪੂਰਵਦਰਸ਼ਨ ਅਤੇ ਤੇਜ਼ ਉਤਪਾਦ ਟੈਸਟਾਂ ਲਈ, ਇੱਕ ਟਾਈਮਡ ਇਨਬਾਕਸ ਠੀਕ ਹੈ।
ਵਿਸ਼ੇਸ਼ ਪਲੇਟਫਾਰਮਾਂ 'ਤੇ ਓਟੀਪੀ
ਈਮੇਲ ਸਪੁਰਦਗੀ ਤਕਨੀਕੀ ਤੌਰ 'ਤੇ ਹਰ ਜਗ੍ਹਾ ਇਕੋ ਜਿਹਾ ਕੰਮ ਕਰਦੀ ਹੈ, ਪਰ ਸਾਈਟਾਂ ਇਸ ਗੱਲ ਵਿੱਚ ਵੱਖਰੀਆਂ ਹਨ ਕਿ ਕੀ ਉਹ ਡਿਸਪੋਸੇਬਲ ਪਤੇ ਨੂੰ ਸਵੀਕਾਰ ਕਰਦੇ ਹਨ ਅਤੇ ਉਹ ਕੋਡਾਂ ਲਈ ਕਿਹੜੇ ਚੈਨਲ ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹਨ। ਸੋਸ਼ਲ ਨੈਟਵਰਕ ਸਾਈਨ-ਅਪ ਲਈ ਸਾਡੀ ਗਾਈਡ ਉਨ੍ਹਾਂ ਪ੍ਰਵਾਹਾਂ ਨੂੰ ਕਵਰ ਕਰਦੀ ਹੈ, ਅਤੇ ਜੇ ਕੋਈ ਪਲੇਟਫਾਰਮ ਪਤੇ ਨੂੰ ਰੱਦ ਕਰਦਾ ਹੈ, ਤਾਂ ਇਸ ਲਈ ਲੰਬੇ ਸਮੇਂ ਦੀ ਈਮੇਲ ਦੀ ਵਰਤੋਂ ਕਰੋ। ਏਆਈ ਟੂਲ ਆਪਣੇ ਖੁਦ ਦੇ ਲੌਗਇਨ ਕੋਡ ਜੋੜਦੇ ਹਨ; ਚੈਟਜੀਪੀਟੀ ਸਾਈਨਅਪ ਅਤੇ ਲੌਗਇਨ-ਕੋਡ ਗਾਈਡ ਉਸ ਕੇਸ ਨੂੰ ਕਵਰ ਕਰਦੀ ਹੈ। ਪਹਿਲਾਂ ਤੋਂ ਇਹ ਜਾਂਚ ਕਰਨ ਲਈ ਕਿ ਕਿੱਥੇ ਡਿਸਪੋਸੇਜਲ ਪਤੇ ਤੋਂ ਇਨਕਾਰ ਕੀਤੇ ਜਾਣ ਦੀ ਸੰਭਾਵਨਾ ਹੈ, ਦੇਖੋ ਕਿ ਕਿਹੜੀਆਂ ਸਾਈਟਾਂ ਟੈਂਪਰੀ ਮੇਲ ਨੂੰ ਸਵੀਕਾਰ ਕਰਦੀਆਂ ਹਨ।
ਟੈਂਪ ਮੇਲ ਓਟੀਪੀ ਦੀ ਵਰਤੋਂ ਕਿਸ ਲਈ ਨਹੀਂ ਕਰਨੀ ਹੈ
ਟੈਂਪ ਮੇਲ ਗੋਪਨੀਯਤਾ-ਚੇਤੰਨ ਸਾਈਨਅਪ ਅਤੇ ਘੱਟ-ਦਾਅ ਵਾਲੇ ਖਾਤਿਆਂ ਲਈ ਬਣਾਈ ਗਈ ਹੈ, ਨਾ ਕਿ ਕਿਸੇ ਵੀ ਚੀਜ਼ ਲਈ ਜੋ ਤੁਹਾਨੂੰ ਮੁੜ ਪ੍ਰਾਪਤ ਕਰਨ ਦੀ ਜ਼ਰੂਰਤ ਹੈ। ਇਸ ਦੀ ਵਰਤੋਂ ਬੈਂਕਿੰਗ, ਭੁਗਤਾਨਾਂ, ਸਰਕਾਰੀ ਸੇਵਾਵਾਂ, ਸਿਹਤ-ਸੰਭਾਲ, ਜਾਂ ਤੁਹਾਡੀ ਪਛਾਣ ਨਾਲ ਜੁੜੇ ਕਿਸੇ ਵੀ ਪ੍ਰਾਇਮਰੀ ਖਾਤੇ ਵਾਸਤੇ ਨਾ ਕਰੋ। ਭਾਵੇਂ ਕੋਈ ਕੋਡ ਆ ਜਾਂਦਾ ਹੈ, ਮੇਲਬਾਕਸ ਤੱਕ ਪਹੁੰਚ ਗੁਆ ਦੇਣਾ ਚੇਤਾਵਨੀਆਂ, ਰਿਕਵਰੀ ਅਤੇ ਬਾਅਦ ਵਿੱਚ ਤਸਦੀਕ ਨੂੰ ਰੋਕ ਸਕਦਾ ਹੈ, ਅਤੇ ਇਹ ਸੇਵਾਵਾਂ ਆਪਣੀਆਂ ਨੀਤੀਆਂ ਦੇ ਤਹਿਤ ਡਿਸਪੋਸੇਜਲ ਪਤਿਆਂ ਨੂੰ ਰੱਦ ਕਰ ਸਕਦੀਆਂ ਹਨ। ਡਿਸਪੋਸੇਬਲ ਇਨਬਾਕਸ ਕਿੱਥੇ ਫਿੱਟ ਹੁੰਦੇ ਹਨ, ਇਸ ਬਾਰੇ ਵਿਆਪਕ ਨਜ਼ਰ ਲਈ, ਵੇਖੋ ਕਿ ਕੀ ਅਸਥਾਈ ਈਮੇਲਾਂ ਸੁਰੱਖਿਅਤ ਹਨ। ਇਹ ਆਦਰ ਕਰਨ ਦੀ ਸੀਮਾ ਹੈ, ਕੰਮ ਕਰਨ ਲਈ ਕੋਈ ਰੁਕਾਵਟ ਨਹੀਂ।
ਕਿਊਏ ਅਤੇ ਵਿਕਾਸ ਟੀਮਾਂ ਲਈ ਓਟੀਪੀ ਟੈਸਟਿੰਗ
ਉਹ ਟੀਮਾਂ ਜੋ ਡਿਸਪੋਸੇਬਲ ਇਨਬਾਕਸ ਨਾਲ ਆਪਣੇ ਖੁਦ ਦੇ ਸਾਈਨਅਪ ਪ੍ਰਵਾਹ ਦੀ ਜਾਂਚ ਕਰਦੀਆਂ ਹਨ ਉਹ ਪੈਮਾਨੇ 'ਤੇ ਓਟੀਪੀ ਸਮੱਸਿਆਵਾਂ ਵਿੱਚ ਚਲਦੀਆਂ ਹਨ: ਤੂਫਾਨ ਨੂੰ ਦੁਬਾਰਾ ਭੇਜੋ, ਅਸਫਲਤਾਵਾਂ ਦੀ ਅਸਪਸ਼ਟ ਮਲਕੀਅਤ ਅਤੇ ਕੋਡ ਜੋ ਟੈਸਟ ਦੇ ਕਦਮ ਦੇ ਅੱਗੇ ਵਧਣ ਤੋਂ ਬਾਅਦ ਉਤਰਦੇ ਹਨ। ਫਿਕਸ ਪ੍ਰਕਿਰਿਆਤਮਕ ਹਨ: ਇੱਕ ਤੋਂ ਵੱਧ ਪਤਿਆਂ ਨਾਲ ਟੈਸਟ, ਕੈਪ ਰੀਸੈੰਡ ਕੋਸ਼ਿਸ਼ਾਂ, ਅਤੇ ਇੱਕ ਮੈਟ੍ਰਿਕ ਦੇ ਤੌਰ ਤੇ ਟਾਈਮ-ਟੂ-ਫਸਟ-ਓਟੀਪੀ ਨੂੰ ਟਰੈਕ ਕਰੋ ਤਾਂ ਜੋ ਰਿਗਰੈਸ਼ਨ ਦਿਖਾਈ ਦੇਵੇ। ਟੀਮਾਂ ਲਈ ਇੱਕ ਰੈਡੀਮੇਡ ਓਟੀਪੀ ਜੋਖਮ ਚੈੱਕਲਿਸਟ ਪੂਰੇ ਪ੍ਰੋਟੋਕੋਲ ਨੂੰ ਦਰਸਾਉਂਦੀ ਹੈ।
ਅਕਸਰ ਪੁੱਛੇ ਜਾਣ ਵਾਲੇ ਪ੍ਰਸ਼ਨ
ਕੀ ਟੈਂਪ ਮੇਲ ਐਸਐਮਐਸ ਕੋਡ ਪ੍ਰਾਪਤ ਕਰ ਸਕਦੀ ਹੈ ਜਾਂ ਮੈਨੂੰ ਕੋਈ ਫੋਨ ਨੰਬਰ ਦੇ ਸਕਦੀ ਹੈ?
ਨਹੀਂ। ਟੈਂਪ ਮੇਲ ਕੇਵਲ ਈਮੇਲ ਪ੍ਰਾਪਤ ਕਰਦੀ ਹੈ, ਅਤੇ ਟਮੇਲਰ ਫ਼ੋਨ ਨੰਬਰ ਪ੍ਰਦਾਨ ਨਹੀਂ ਕਰਦਾ। ਜੇ ਕਿਸੇ ਸੇਵਾ ਨੂੰ SMS ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ, ਤਾਂ ਉਸ ਨੰਬਰ ਦੀ ਵਰਤੋਂ ਕਰੋ ਜਿਸ ਨੂੰ ਤੁਸੀਂ ਕੰਟਰੋਲ ਕਰਦੇ ਹੋ ਅਤੇ ਇਸਨੂੰ ਵਰਤਣ ਦੀ ਇਜਾਜ਼ਤ ਹੈ, ਜਾਂ ਜਾਰੀ ਨਾ ਰੱਖਣ ਦੀ ਚੋਣ ਕਰੋ। ਜਨਤਕ ਪ੍ਰਾਪਤ-ਐਸਐਮਐਸ ਸਾਈਟਾਂ ਤੋਂ ਪਰਹੇਜ਼ ਕਰੋ, ਕਿਉਂਕਿ ਕੋਈ ਵੀ ਉਨ੍ਹਾਂ ਦੁਆਰਾ ਪ੍ਰਦਰਸ਼ਤ ਕੀਤੇ ਗਏ ਕੋਡਾਂ ਨੂੰ ਪੜ੍ਹ ਸਕਦਾ ਹੈ।
ਮੇਰਾ ਓਟੀਪੀ ਮੇਰੀ ਨਿਯਮਤ ਈਮੇਲ ਵਿੱਚ ਕਿਉਂ ਆਉਂਦਾ ਹੈ ਪਰ ਮੇਰੀ ਟੈਂਪ ਮੇਲ ਵਿੱਚ ਨਹੀਂ?
ਸਾਈਟ ਡਿਸਪੋਸੇਜਲ ਪਤਿਆਂ ਤੋਂ ਇਨਕਾਰ ਕਰ ਸਕਦੀ ਹੈ ਜਾਂ ਚੁੱਪਚਾਪ ਛੱਡ ਸਕਦੀ ਹੈ, ਪਰ ਹੋਰ ਕਾਰਨ ਸੰਭਵ ਹਨ: ਪਤੇ ਵਿੱਚ ਇੱਕ ਟਾਈਪੋ, ਫਾਈਲ ਵਿੱਚ ਪਹਿਲਾਂ ਤੋਂ ਹੀ ਈਮੇਲ 'ਤੇ ਭੇਜਿਆ ਗਿਆ ਇੱਕ ਕੋਡ, ਜਾਂ ਉਸ ਇਨਬਾਕਸ ਵਿੱਚ ਹੌਲੀ ਸਪੁਰਦਗੀ। ਪਹਿਲਾਂ ਪਤਾ ਅਤੇ ਚੈਨਲ ਦੀ ਜਾਂਚ ਕਰੋ। ਜੇ ਸਾਈਟ ਵਰਤਕੇ ਸੁੱਟਣਯੋਗ ਪਤਿਆਂ 'ਤੇ ਨਹੀਂ ਭੇਜਦੀ, ਤਾਂ ਉਸ ਖਾਤੇ ਵਾਸਤੇ ਆਪਣੀ ਬਕਾਇਦਾ ਈਮੇਲ ਦੀ ਵਰਤੋਂ ਕਰੋ।
ਕੀ ਓਟੀਪੀ ਲਈ ਟੈਂਪ ਮੇਲ ਦੀ ਵਰਤੋਂ ਕਰਨਾ ਸੁਰੱਖਿਅਤ ਹੈ?
ਇਹ ਘੱਟ-ਦਾਅ ਵਾਲੇ ਸਾਈਨਅਪਾਂ ਲਈ ਸੁਰੱਖਿਅਤ ਹੈ ਜਿੱਥੇ ਤੁਹਾਨੂੰ ਲੰਬੇ ਸਮੇਂ ਦੀ ਰਿਕਵਰੀ ਦੀ ਜ਼ਰੂਰਤ ਨਹੀਂ ਹੈ, ਜਿਵੇਂ ਕਿ ਫੋਰਮ, ਨਿਊਜ਼ਲੈਟਰ, ਵਨ-ਆਫ ਡਾਉਨਲੋਡ, ਅਤੇ ਤੇਜ਼ ਉਤਪਾਦ ਟੈਸਟ। ਇਹ ਬੈਂਕਿੰਗ, ਸਰਕਾਰ, ਸਿਹਤ-ਸੰਭਾਲ, ਜਾਂ ਤੁਹਾਡੀ ਪਛਾਣ ਨਾਲ ਜੁੜੇ ਕਿਸੇ ਵੀ ਖਾਤੇ ਵਾਸਤੇ ਢੁਕਵਾਂ ਨਹੀਂ ਹੈ, ਕਿਉਂਕਿ ਤੁਹਾਨੂੰ ਇੱਕ ਮੇਲਬਾਕਸ ਦੀ ਲੋੜ ਹੈ ਜਿੰਨ੍ਹਾਂ ਖਾਤਿਆਂ ਨੂੰ ਮੁੜ ਪ੍ਰਾਪਤ ਕਰਨ ਲਈ ਤੁਸੀਂ ਸਾਲਾਂ ਤੱਕ ਕੰਟਰੋਲ ਕਰੋਂਗੇ।
ਕੀ ਮੈਂ ਬੈਂਕਿੰਗ ਜਾਂ ਵਿੱਤੀ ਸੇਵਾਵਾਂ ਲਈ ਟੈਂਪ ਮੇਲ ਓਟੀਪੀ ਦੀ ਵਰਤੋਂ ਕਰ ਸਕਦਾ ਹਾਂ?
ਨਹੀਂ। ਬੈਂਕਿੰਗ ਜਾਂ ਵਿੱਤੀ ਖਾਤਿਆਂ ਲਈ ਅਸਥਾਈ ਮੇਲ ਦੀ ਵਰਤੋਂ ਨਾ ਕਰੋ। ਭਾਵੇਂ ਕੋਈ ਕੋਡ ਆ ਜਾਂਦਾ ਹੈ, ਮੇਲਬਾਕਸ ਪਹੁੰਚ ਗੁਆ ਦੇਣਾ ਚੇਤਾਵਨੀਆਂ, ਰਿਕਵਰੀ ਜਾਂ ਬਾਅਦ ਵਿੱਚ ਤਸਦੀਕ ਨੂੰ ਰੋਕ ਸਕਦਾ ਹੈ, ਅਤੇ ਸੇਵਾ ਆਪਣੀਆਂ ਨੀਤੀਆਂ ਦੇ ਤਹਿਤ ਡਿਸਪੋਸੇਜਲ ਪਤਿਆਂ ਨੂੰ ਰੱਦ ਕਰ ਸਕਦੀ ਹੈ।
ਇੱਕ ਓਟੀਪੀ ਕੋਡ ਆਮ ਤੌਰ 'ਤੇ ਕਿੰਨਾ ਚਿਰ ਵੈਧ ਰਹਿੰਦਾ ਹੈ?
ਇਹ ਸੇਵਾ ਅਤੇ ਕਾਰਵਾਈ 'ਤੇ ਨਿਰਭਰ ਕਰਦਾ ਹੈ। ਲੌਗਇਨ ਅਤੇ ਸਾਈਨਅਪ ਕੋਡਾਂ ਨੂੰ ਕੁਝ ਮਿੰਟਾਂ ਦੀ ਵਿੰਡੋ ਦੇ ਤੌਰ ਤੇ ਮੰਨੋ ਜਦੋਂ ਤੱਕ ਸਕ੍ਰੀਨ ਟਾਈਮਰ ਨਹੀਂ ਦਿਖਾਉਂਦੀ; ਈਮੇਲ-ਪੁਸ਼ਟੀਕਰਨ ਲਿੰਕ ਅਤੇ ਰਿਕਵਰੀ ਕੋਡ ਲੰਬੇ ਸਮੇਂ ਤੱਕ ਰਹਿ ਸਕਦੇ ਹਨ। ਭੇਜਣ ਵਾਲੀ ਸੇਵਾ ਮਿਆਦ ਪੁੱਗਣ ਨੂੰ ਸੈੱਟ ਕਰਦੀ ਹੈ, ਨਾ ਕਿ ਤੁਹਾਡਾ ਈਮੇਲ ਪ੍ਰਦਾਤਾ।
ਜੇ ਮੇਰੇ 10 ਮਿੰਟ ਦੇ ਇਨਬਾਕਸ ਦੀ ਮਿਆਦ ਖਤਮ ਹੋਣ ਤੋਂ ਬਾਅਦ ਓਟੀਪੀ ਆ ਜਾਂਦਾ ਹੈ ਤਾਂ ਮੈਨੂੰ ਕੀ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ?
ਟਮੇਲਰ 'ਤੇ, ਕਾਉਂਟਡਾਉਨ ਦਾ ਅੰਤ ਪੰਨੇ ਨੂੰ ਇੱਕ ਨਵੇਂ ਪਤੇ ਤੇ ਬਦਲ ਦਿੰਦਾ ਹੈ, ਪਰ ਪਿਛਲਾ ਪਤਾ ਉਸੇ ਡਿਵਾਈਸ 'ਤੇ ਇਤਿਹਾਸ ਵਿੱਚ ਰਹਿੰਦਾ ਹੈ ਜਦੋਂ ਕਿ ਇਹ ਅਜੇ ਵੀ ਉਪਲਬਧ ਹੈ। ਤੁਸੀਂ ਕਾਉਂਟਡਾਊਨ ਦੇ ਖਤਮ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ 60 ਮਿੰਟ ਤੱਕ ਸਮਾਂ ਵੀ ਜੋੜ ਸਕਦੇ ਹੋ। ਜੇ ਤੁਹਾਨੂੰ ਬਾਅਦ ਵਿੱਚ ਜਾਂ ਕਿਸੇ ਹੋਰ ਡਿਵਾਈਸ 'ਤੇ ਪਤੇ ਦੀ ਲੋੜ ਪੈ ਸਕਦੀ ਹੈ, ਤਾਂ ਇਸਦੇ ਐਕਸੈਸ ਟੋਕਨ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰੋ; ਗੁੰਮ ਹੋਏ ਐਕਸੈਸ ਟੋਕਨ ਨੂੰ ਮੁੜ-ਬਹਾਲ ਨਹੀਂ ਕੀਤਾ ਜਾ ਸਕਦਾ।
ਕੀ "ਕੋਡ ਦੁਬਾਰਾ ਭੇਜੋ" 'ਤੇ ਕਲਿਕ ਕਰਨ ਨਾਲ ਮਦਦ ਮਿਲਦੀ ਹੈ ਜੇ ਪਹਿਲਾ ਓਟੀਪੀ ਨਹੀਂ ਆਇਆ?
ਕਈ ਵਾਰ, ਪਰ ਸਿਰਫ ਇੱਕ ਵਾਰ ਅਤੇ ਸਿਰਫ ਆਨ-ਸਕ੍ਰੀਨ ਟਾਈਮਰ ਖਤਮ ਹੋਣ ਤੋਂ ਬਾਅਦ। ਵਾਧੂ ਟੂਟੀਆਂ ਕੂਲਡਾਉਨ ਨੂੰ ਚਾਲੂ ਕਰ ਸਕਦੀਆਂ ਹਨ, ਅਤੇ ਹਰੇਕ ਨਵੀਂ ਬੇਨਤੀ ਪਿਛਲੇ ਕੋਡ ਨੂੰ ਰੱਦ ਕਰ ਸਕਦੀ ਹੈ। ਜੇ ਸਾਈਟ ਡਿਸਪੋਸੇਬਲ ਪਤਿਆਂ ਤੋਂ ਇਨਕਾਰ ਕਰਦੀ ਹੈ, ਤਾਂ ਦੁਬਾਰਾ ਭੇਜਣ ਨਾਲ ਇਹ ਨਹੀਂ ਬਦਲੇਗਾ; ਉਸ ਖਾਤੇ ਲਈ ਇੱਕ ਲੰਬੀ-ਮਿਆਦ ਦੀ ਈਮੇਲ ਦੀ ਵਰਤੋਂ ਕਰੋ।
ਕੀ ਪਹਿਲਾਂ ਤੋਂ ਜਾਣਨ ਦਾ ਕੋਈ ਤਰੀਕਾ ਹੈ ਕਿ ਕੀ ਕੋਈ ਪਲੇਟਫਾਰਮ ਟੈਂਪ ਮੇਲ ਨੂੰ ਰੋਕਦਾ ਹੈ?
ਕਦੇ-ਕਦਾਈਂ। ਇੱਕ ਸਪੱਸ਼ਟ ਸਾਈਨਅਪ ਗਲਤੀ ਜਿਵੇਂ ਕਿ "ਡਿਸਪੋਸੇਬਲ ਈਮੇਲ ਦੀ ਆਗਿਆ ਨਹੀਂ ਹੈ" ਜਾਂ ਸਾਈਟ ਦੇ ਆਪਣੇ ਸਹਾਇਤਾ ਪੰਨੇ ਤੁਹਾਨੂੰ ਦੱਸ ਸਕਦੇ ਹਨ। ਇੱਥੇ ਕੋਈ ਸਰਵ ਵਿਆਪਕ ਅਨੁਕੂਲਤਾ ਸੂਚੀ ਨਹੀਂ ਹੈ, ਅਤੇ ਕੁਝ ਸਾਈਟਾਂ ਫਾਰਮ ਨੂੰ ਸਵੀਕਾਰ ਕਰਦੀਆਂ ਹਨ ਪਰ ਕਦੇ ਵੀ ਕੋਡ ਨਹੀਂ ਭੇਜਦੀਆਂ, ਇਸ ਲਈ ਟੈਂਪ ਮੇਲ ਨੂੰ ਰੋਕਣ ਲਈ ਜਾਣੀਆਂ ਜਾਂਦੀਆਂ ਸਾਈਟਾਂ ਦੀ ਡਾਇਰੈਕਟਰੀ ਇੱਕ ਯੋਜਨਾਬੰਦੀ ਸਹਾਇਤਾ ਹੈ, ਗਾਰੰਟੀ ਨਹੀਂ।
ਕੀ ਮੈਂ ਇੱਕ ਅਸਥਾਈ ਮੇਲ ਮੋਬਾਈਲ ਐਪ 'ਤੇ OTP ਕੋਡ ਪ੍ਰਾਪਤ ਕਰ ਸਕਦਾ ਹਾਂ?
ਹਾਂ। ਟਮੇਲਰ ਦੇ ਐਂਡਰਾਇਡ ਅਤੇ ਆਈਓਐਸ ਐਪਸ, ਅਤੇ ਨਾਲ ਹੀ ਟੈਲੀਗ੍ਰਾਮ ਬੋਟ, ਵੈੱਬ ਸੰਸਕਰਣ ਦੇ ਉਸੇ ਤਰ੍ਹਾਂ ਈਮੇਲ ਪ੍ਰਾਪਤ ਕਰਦੇ ਹਨ। ਜੇ ਕੋਡ ਐਡਰੈੱਸ 'ਤੇ ਪਹੁੰਚ ਜਾਂਦਾ ਹੈ, ਤਾਂ ਇਹ ਮੋਬਾਈਲ ਇਨਬਾਕਸ ਵਿੱਚ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ। ਉਸੇ ਪਤੇ ਨੂੰ ਕਿਸੇ ਹੋਰ ਡਿਵਾਈਸ 'ਤੇ ਖੋਲ੍ਹਣ ਲਈ, ਇਸਦੇ ਐਕਸੈਸ ਟੋਕਨ ਦੀ ਵਰਤੋਂ ਕਰੋ।
ਓ.ਟੀ.ਪੀ. ਲਈ ਕਿਹੜੀ ਟੈਂਪ ਮੇਲ ਸਭ ਤੋਂ ਭਰੋਸੇਮੰਦ ਹੈ?
ਉਨ੍ਹਾਂ ਸਾਈਟਾਂ ਲਈ ਜੋ ਡਿਸਪੋਸੇਬਲ ਈਮੇਲ ਨੂੰ ਸਵੀਕਾਰ ਕਰਦੀਆਂ ਹਨ, ਸਭ ਤੋਂ ਭਰੋਸੇਮੰਦ ਵਿਕਲਪ ਇੱਕ ਇਨਬਾਕਸ ਹੈ ਜੋ ਦੇਰੀ ਨਾਲ ਕੋਡ ਲਈ ਕਾਫ਼ੀ ਦੇਰ ਤੱਕ ਖੁੱਲ੍ਹਾ ਰਹਿੰਦਾ ਹੈ ਅਤੇ ਜਿਸ ਨੂੰ ਤੁਸੀਂ ਬਾਅਦ ਵਿੱਚ ਦੁਬਾਰਾ ਖੋਲ੍ਹ ਸਕਦੇ ਹੋ, ਜਿਵੇਂ ਕਿ ਸੁਰੱਖਿਅਤ ਐਕਸੈਸ ਟੋਕਨ ਦੇ ਨਾਲ ਦੁਬਾਰਾ ਵਰਤੋਂ ਯੋਗ ਪਤਾ। ਕੋਈ ਵੀ ਅਸਥਾਈ ਮੇਲ ਪ੍ਰਦਾਤਾ ਕਿਸੇ ਸਾਈਟ ਨੂੰ ਉਸ ਪਤੇ ਨੂੰ ਸਵੀਕਾਰ ਕਰਨ ਲਈ ਨਹੀਂ ਬਣਾ ਸਕਦਾ ਜਿਸ ਤੋਂ ਉਹ ਇਨਕਾਰ ਕਰਦਾ ਹੈ।
ਤਲ ਲਾਈਨ
ਓਟੀਪੀ ਲਈ ਟੈਂਪ ਮੇਲ ਦੀ ਵਰਤੋਂ ਕਰੋ ਸਿਰਫ ਜਿੱਥੇ ਇਹ ਫਿੱਟ ਹੁੰਦਾ ਹੈ: ਘੱਟ-ਦਾਅ ਵਾਲੇ ਸਾਈਨਅਪ ਜੋ ਈਮੇਲ ਦੁਆਰਾ ਕੋਡ ਭੇਜਦੇ ਹਨ ਅਤੇ ਡਿਸਪੋਸੇਜਲ ਪਤੇ ਸਵੀਕਾਰ ਕਰਦੇ ਹਨ। ਇਨਬਾਕਸ ਨੂੰ ਖੁੱਲਾ ਰੱਖੋ, ਇੱਕ ਵਾਰ ਦੁਬਾਰਾ ਭੇਜੋ, ਅਤੇ ਐਕਸੈਸ ਟੋਕਨ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰੋ ਜੇ ਤੁਹਾਨੂੰ ਦੁਬਾਰਾ ਪਤਾ ਦੀ ਜ਼ਰੂਰਤ ਹੋ ਸਕਦੀ ਹੈ। ਜੇ ਕੋਈ ਸਾਈਟ ਪਤੇ ਤੋਂ ਇਨਕਾਰ ਕਰਦੀ ਹੈ ਜਾਂ SMS ਦੀ ਮੰਗ ਕਰਦੀ ਹੈ, ਤਾਂ ਤੁਹਾਡੇ ਦੁਆਰਾ ਨਿਯੰਤਰਿਤ ਕੀਤੇ ਗਏ ਕਿਸੇ ਈਮੇਲ ਜਾਂ ਫ਼ੋਨ ਨੰਬਰ ਦੀ ਵਰਤੋਂ ਕਰੋ, ਅਤੇ ਕਿਸੇ ਪ੍ਰਮਾਣਿਕਤਾ ਐਪ ਜਾਂ ਪਾਸਕੀਅ ਨਾਲ ਮਹੱਤਵਪੂਰਨ ਖਾਤਿਆਂ ਦੀ ਰੱਖਿਆ ਕਰੋ। ਰੋਜ਼ਾਨਾ ਸਾਈਨਅਪ ਲਈ, ਤੁਸੀਂ ਇੱਕ ਮੁਫਤ ਟੈਂਪ ਮੇਲ ਬਣਾ ਸਕਦੇ ਹੋ ਅਤੇ ਇੰਤਜ਼ਾਰ ਕਰਦੇ ਸਮੇਂ ਟੈਬ ਨੂੰ ਖੁੱਲਾ ਰੱਖ ਸਕਦੇ ਹੋ।

Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.