OTP ਨਹੀਂ ਆ ਰਿਹਾ: 12 ਆਮ ਕਾਰਨ ਅਤੇ ਪਲੇਟਫਾਰਮ-ਵਿਸ਼ੇਸ਼ ਹੱਲ
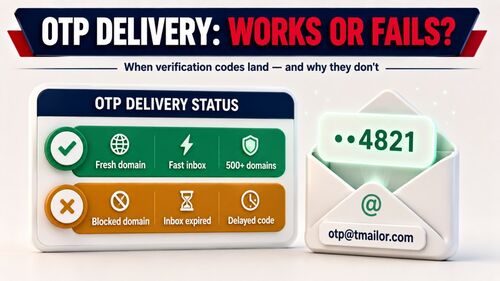
ਤੁਸੀਂ ਸਾਈਨ ਅਪ ਕੀਤਾ, "ਕੋਡ ਭੇਜੋ" ਦਬਾਇਆ, ਪਰ ਕੁਝ ਵੀ ਦਿਖਾਈ ਨਹੀਂ ਦਿੱਤਾ। ਤੁਸੀਂ ਦੁਬਾਰਾ ਭੇਜਿਆ। ਫਿਰ ਵੀ ਕੁਝ ਨਹੀਂ। ਹੁਣ ਤੁਸੀਂ ਇੱਕ ਅਜਿਹੇ ਪਲੇਟਫਾਰਮ ਅਤੇ ਅਸਥਾਈ ਈਮੇਲ ਇਨਬਾਕਸ ਦੇ ਵਿਚਕਾਰ ਇੱਕ ਚੱਕਰ ਵਿੱਚ ਫਸੇ ਹੋਏ ਹੋ—ਪਲੇਟਫਾਰਮ ਜ਼ੋਰ ਦੇ ਰਿਹਾ ਹੈ ਕਿ ਉਸ ਨੇ OTP ਭੇਜ ਦਿੱਤਾ ਹੈ, ਜਦਕਿ ਇਨਬਾਕਸ ਦਾ ਕਹਿਣਾ ਹੈ ਕਿ ਉਸ ਨੂੰ ਕੁਝ ਵੀ ਪ੍ਰਾਪਤ ਨਹੀਂ ਹੋਇਆ। ਇਹ ਗਾਈਡ OTP ਕੋਡਾਂ ਦੇ ਨਾ ਪਹੁੰਚਣ ਦੇ 12 ਅਸਲ ਕਾਰਨਾਂ ਦਾ ਵੇਰਵਾ ਦਿੰਦੀ ਹੈ—ਡੋਮੇਨ ਦੀ ਗ੍ਰੇਲਿਸਟਿੰਗ ਅਤੇ ਦਰ-ਸੀਮਿਤ ਦੁਬਾਰਾ ਭੇਜਣ ਤੋਂ ਲੈ ਕੇ ਕੈਰੀਅਰ-ਪੱਧਰ ਦੀਆਂ SMS-ਤੋਂ-ਈਮੇਲ ਅਸਫਲਤਾਵਾਂ ਤੱਕ—ਅਤੇ ਹਰ ਕਾਰਨ ਨੂੰ ਗੇਮਿੰਗ ਸੇਵਾਵਾਂ, ਫਿਨਟੈਕ ਐਪਸ ਅਤੇ ਸੋਸ਼ਲ ਨੈੱਟਵਰਕਾਂ ਲਈ ਪਲੇਟਫਾਰਮ-ਵਿਸ਼ੇਸ਼ ਹੱਲ ਨਾਲ ਜੋੜਦੀ ਹੈ। ਭਾਵੇਂ ਤੁਸੀਂ ਨਿੱਜੀ ਸਾਈਨਅਪ ਦੀ ਡੀਬੱਗਿੰਗ ਕਰ ਰਹੇ ਹੋ ਜਾਂ QA ਪਾਈਪਲਾਈਨ ਦੀ ਸਮੱਸਿਆ ਹੱਲ ਕਰ ਰਹੇ ਹੋ, ਹਰ ਸਥਿਤੀ ਵਿੱਚ ਇੱਕ ਠੋਸ ਅਗਲਾ ਕਦਮ ਸ਼ਾਮਲ ਹੈ।
ਤੇਜ਼ ਪਹੁੰਚ
ਜਦੋਂ ਇੱਕ ਵਾਰ ਵਰਤਿਆ ਜਾਣ ਵਾਲਾ ਪਾਸਵਰਡ ਕਦੇ ਪ੍ਰਾਪਤ ਨਹੀਂ ਹੁੰਦਾ, ਤਾਂ ਕਾਰਨ ਲਗਭਗ ਹਮੇਸ਼ਾਂ ਚਾਰ ਵਿੱਚੋਂ ਇੱਕ ਹੁੰਦਾ ਹੈ: ਪਲੇਟਫਾਰਮ ਨੇ ਤੁਹਾਡੀਆਂ ਦੁਬਾਰਾ ਭੇਜਣ ਦੀਆਂ ਬੇਨਤੀਆਂ ਨੂੰ ਸੀਮਿਤ ਕਰ ਦਿੱਤਾ, ਭੇਜਣ ਵਾਲੇ ਨੇ ਸੁਨੇਹਾ ਦੇਰੀ ਨਾਲ ਭੇਜਿਆ ਜਾਂ ਉਸ ਦੀ ਪ੍ਰਮਾਣਿਕਤਾ ਠੀਕ ਤਰ੍ਹਾਂ ਨਹੀਂ ਹੋਈ, ਪ੍ਰਾਪਤਕਰਤਾ ਡੋਮੇਨ ਉਸ ਭੇਜਣ ਵਾਲੇ ਲਈ ਢੁਕਵਾਂ ਨਹੀਂ ਸੀ, ਜਾਂ ਸੇਵਾ ਇਸ ਪ੍ਰਕਿਰਿਆ ਲਈ ਡਿਸਪੋਜ਼ੇਬਲ ਈਮੇਲ ਬਿਲਕੁਲ ਸਵੀਕਾਰ ਨਹੀਂ ਕਰਦੀ। ਪਹਿਲਾ ਕਦਮ ਹੋਰ ਕੋਡ ਦੀ ਬੇਨਤੀ ਕਰਨਾ ਨਹੀਂ, ਸਗੋਂ ਇਹ ਪਤਾ ਲਗਾਉਣਾ ਹੈ ਕਿ ਇਨ੍ਹਾਂ ਚਾਰਾਂ ਵਿੱਚੋਂ ਕਿਹੜੀ ਸਥਿਤੀ ਹੈ, ਕਿਉਂਕਿ ਇਨ੍ਹਾਂ ਵਿੱਚੋਂ ਸਿਰਫ਼ ਤਿੰਨ ਦਾ ਤਕਨੀਕੀ ਹੱਲ ਹੁੰਦਾ ਹੈ।
TL;DR / ਮੁੱਖ ਗੱਲਾਂ
- ਜ਼ਿਆਦਾਤਰ "OTP ਪ੍ਰਾਪਤ ਨਹੀਂ ਹੋਇਆ" ਰਿਪੋਰਟਾਂ ਦੁਬਾਰਾ ਭੇਜਣ ਦੀ ਸੀਮਾ, ਭੇਜਣ ਵਾਲੇ ਦੀ ਪ੍ਰਮਾਣਿਕਤਾ ਦੀਆਂ ਅਸਫਲਤਾਵਾਂ, ਪ੍ਰਾਪਤਕਰਤਾ ਵੱਲੋਂ greylisting, ਜਾਂ ਅਜਿਹੀ ਸੇਵਾ ਕਾਰਨ ਹੁੰਦੀਆਂ ਹਨ ਜੋ ਜਾਣਬੁੱਝ ਕੇ ਡਿਸਪੋਜ਼ੇਬਲ ਪਤਿਆਂ ਨੂੰ ਸਵੀਕਾਰ ਨਹੀਂ ਕਰਦੀ।
- ਇੱਕ ਵਿਵਸਥਿਤ ਪ੍ਰਕਿਰਿਆ ਅਪਣਾਓ: ਇਨਬਾਕਸ ਖੋਲ੍ਹੋ → ਇੱਕ ਵਾਰ ਬੇਨਤੀ ਕਰੋ → 60–90 ਸਕਿੰਟ ਉਡੀਕੋ → ਇੱਕ ਵਾਰ ਦੁਬਾਰਾ ਭੇਜੋ → ਫਿਰ ਫੈਸਲਾ ਕਰੋ ਕਿ ਸਮੱਸਿਆ ਡਿਲੀਵਰੀ ਦੀ ਹੈ ਜਾਂ ਨੀਤੀ ਦੀ।
- ਦੋਵਾਂ ਸਥਿਤੀਆਂ ਨੂੰ ਵੱਖਰਾ ਸਮਝੋ। ਜੇ ਇੱਕ ਡੋਮੇਨ ਕੰਮ ਨਹੀਂ ਕਰ ਰਿਹਾ ਪਰ ਸੇਵਾ ਡਿਸਪੋਜ਼ੇਬਲ ਈਮੇਲ ਸਵੀਕਾਰ ਕਰਦੀ ਹੈ, ਤਾਂ ਦੂਜਾ ਡੋਮੇਨ ਅਜ਼ਮਾਉਣਾ ਆਮ ਸਮੱਸਿਆ-ਨਿਵਾਰਣ ਹੈ। ਜੇ ਸੇਵਾ ਦੀ ਨੀਤੀ ਡਿਸਪੋਜ਼ੇਬਲ ਈਮੇਲ ਦੇ ਵਿਰੁੱਧ ਹੈ, ਤਾਂ ਪਤੇ ਬਦਲਦੇ ਰਹਿਣਾ ਹੱਲ ਨਹੀਂ—ਅਜਿਹਾ ਅਸਲ ਪਤਾ ਵਰਤੋ ਜਿਸ ਉੱਤੇ ਤੁਹਾਡਾ ਨਿਯੰਤਰਣ ਹੋਵੇ।
- ਕੰਮ ਦੇ ਅਨੁਸਾਰ ਇਨਬਾਕਸ ਦੀ ਮਿਆਦ ਚੁਣੋ: ਅਗਲੇ ਕੁਝ ਮਿੰਟਾਂ ਵਿੱਚ ਵਰਤੇ ਜਾਣ ਵਾਲੇ ਕੋਡ ਲਈ ਥੋੜ੍ਹੀ ਮਿਆਦ ਵਾਲਾ ਇਨਬਾਕਸ, ਅਤੇ ਜਦੋਂ ਖਾਤੇ ਦੀ ਬਾਅਦ ਵਿੱਚ ਦੁਬਾਰਾ ਤਸਦੀਕ ਦੀ ਲੋੜ ਪੈ ਸਕਦੀ ਹੋਵੇ ਤਾਂ Access Token ਵਾਲਾ ਮੁੜ ਵਰਤੋਂਯੋਗ ਪਤਾ।
- Fintech ਲਈ ਸਭ ਤੋਂ ਸਖ਼ਤ ਨਿਯਮਾਂ ਦੀ ਉਮੀਦ ਰੱਖੋ। Authenticator ਐਪ ਜਾਂ hardware key ਤਿਆਰ ਰੱਖੋ ਅਤੇ ਇਹ ਨਾ ਮੰਨੋ ਕਿ ਡਿਸਪੋਜ਼ੇਬਲ ਪਤਾ ਬੈਂਕ ਦੀਆਂ ਜਾਂਚਾਂ ਪਾਰ ਕਰ ਲਵੇਗਾ।
OTP ਦੀ ਡਿਲੀਵਰੀ ਨੂੰ ਭਰੋਸੇਮੰਦ ਬਣਾਓ
ਉਨ੍ਹਾਂ ਇਨਬਾਕਸ ਵਿਹਾਰ ਅਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨਾਲ ਜੁੜੇ ਕਾਰਕਾਂ ਤੋਂ ਸ਼ੁਰੂ ਕਰੋ ਜੋ ਇਹ ਸਭ ਤੋਂ ਵੱਧ ਪ੍ਰਭਾਵਿਤ ਕਰਦੇ ਹਨ ਕਿ ਕੋਡ ਜਲਦੀ ਦਿਖਾਈ ਦੇਵੇਗਾ ਜਾਂ ਨਹੀਂ।
ਡਿਲੀਵਰੀ ਉਸ ਵੇਲੇ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਸ਼ੁਰੂ ਹੋ ਜਾਂਦੀ ਹੈ ਜਦੋਂ ਤੁਸੀਂ ਕੋਡ ਭੇਜੋ ’ਤੇ ਕਲਿੱਕ ਕਰਦੇ ਹੋ। ਅਜਿਹਾ ਇਨਬਾਕਸ ਵਰਤੋ ਜਿਸ ਦੀ ਲਾਈਵ ਨਿਗਰਾਨੀ ਆਸਾਨ ਹੋਵੇ, ਤਾਂ ਜੋ ਸੁਨੇਹਾ ਆਉਂਦੇ ਹੀ ਦਿਖਾਈ ਦੇ ਜਾਵੇ ਅਤੇ ਤੁਹਾਨੂੰ ਇਹ ਅੰਦਾਜ਼ਾ ਨਾ ਲਗਾਉਣਾ ਪਵੇ ਕਿ ਉਹ ਆਇਆ ਵੀ ਸੀ ਜਾਂ ਨਹੀਂ। ਜੇ ਤੁਸੀਂ ਇਹ ਨਹੀਂ ਜਾਣਦੇ ਕਿ ਅਜਿਹੇ ਇਨਬਾਕਸ ਕਿਵੇਂ ਕੰਮ ਕਰਦੇ ਹਨ—ਇਹ ਕੀ ਹੁੰਦੇ ਹਨ ਅਤੇ ਸੁਨੇਹੇ ਰੀਅਲ ਟਾਈਮ ਵਿੱਚ ਕਿਵੇਂ ਦਿਖਾਈ ਦਿੰਦੇ ਹਨ—ਤਾਂ ਟੈਂਪ ਮੇਲ ਦੇ ਬੁਨਿਆਦੀ ਸਿਧਾਂਤਾਂ ਤੋਂ ਸ਼ੁਰੂ ਕਰੋ। ਜਦੋਂ ਤੁਹਾਨੂੰ ਬਾਅਦ ਵਿੱਚ ਨਿਰੰਤਰਤਾ ਦੀ ਲੋੜ ਪਵੇ (ਡਿਵਾਈਸ ਜਾਂਚਾਂ, ਪਾਸਵਰਡ ਰੀਸੈੱਟ), ਤਾਂ ਤੁਸੀਂ ਉਸੇ ਅਸਥਾਈ ਪਤੇ ਨੂੰ ਇਸਦੇ ਨੂੰ Access Token ਨਾਲ ਮੁੜ ਵਰਤ ਸਕਦੇ ਹੋ, ਤਾਂ ਜੋ ਪਲੇਟਫਾਰਮ ਉਸ ਪ੍ਰਾਪਤਕਰਤਾ ਨੂੰ ਭੇਜਦਾ ਰਹੇ ਜਿਸ ਨੂੰ ਉਹ ਪਹਿਲਾਂ ਹੀ ਜਾਣਦਾ ਹੈ।
ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਵੀ ਮਾਅਨੇ ਰੱਖਦਾ ਹੈ. ਟਮੇਲਰ ਗੂਗਲ ਐਮਐਕਸ ਸਰਵਰਾਂ 'ਤੇ ਇਨਬਾਉਂਡ ਮੇਲ ਪ੍ਰਾਪਤ ਕਰਦਾ ਹੈ, ਜਿਸਦਾ ਅਰਥ ਹੈ ਕਿ ਭੇਜਣ ਵਾਲੇ ਇੱਕ ਅਣਜਾਣ ਦੀ ਬਜਾਏ ਇੱਕ ਜਾਣੇ-ਪਛਾਣੇ, ਚੰਗੀ ਤਰ੍ਹਾਂ ਰੱਖੇ ਗਏ ਮੇਲ ਮਾਰਗ ਨੂੰ ਸੰਦੇਸ਼ ਦੇ ਰਹੇ ਹਨ; ਗ੍ਰੇਲਿਸਟਿੰਗ ਮੁਲਤਵੀ ਕਰਨ ਤੋਂ ਬਾਅਦ ਦੁਬਾਰਾ ਕੋਸ਼ਿਸ਼ਾਂ ਨੂੰ ਚੁੱਪਚਾਪ ਛੱਡਣ ਦੀ ਬਜਾਏ ਆਮ ਤੌਰ 'ਤੇ ਸੰਭਾਲਿਆ ਜਾਂਦਾ ਹੈ. ਜੇ ਤੁਸੀਂ ਵੇਰਵੇ ਚਾਹੁੰਦੇ ਹੋ, ਤਾਂ ਵੇਖੋ ਕਿ ਗੂਗਲ ਦੇ ਸਰਵਰ ਆਉਣ ਵਾਲੀ ਮੇਲ ਨੂੰ ਕਿਉਂ ਸੰਭਾਲਦੇ ਹਨ ਵੇਖੋ। ਇਹ ਵਿਧੀ ਦਾ ਵੇਰਵਾ ਹੈ, ਕੋਈ ਵਾਅਦਾ ਨਹੀਂ: ਕੋਈ ਵੀ ਆਉਣ ਵਾਲਾ ਮੇਲ ਮਾਰਗ ਉਸ ਭੇਜਣ ਵਾਲੇ ਨੂੰ ਸੁਨੇਹਾ ਭੇਜਣ ਲਈ ਮਜਬੂਰ ਨਹੀਂ ਕਰ ਸਕਦਾ ਜਿਸ ਨੇ ਕਦੇ ਸੁਨੇਹਾ ਭੇਜਿਆ ਹੀ ਨਹੀਂ।
ਵਰਤੋਂਕਾਰ ਦੀਆਂ ਦੋ ਆਦਤਾਂ ਅਸਲ ਫ਼ਰਕ ਪਾਉਂਦੀਆਂ ਹਨ:
- OTP ਦੀ ਬੇਨਤੀ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਇਨਬਾਕਸ ਦ੍ਰਿਸ਼ ਖੁੱਲ੍ਹਾ ਰੱਖੋ ਤਾਂ ਜੋ ਸੁਨੇਹਾ ਆਉਂਦੇ ਹੀ ਦਿਖਾਈ ਦੇਵੇ ਅਤੇ ਤੁਹਾਨੂੰ ਵਾਰ-ਵਾਰ ਰਿਫ੍ਰੈਸ਼ ਕਰਕੇ ਉਡੀਕ ਨਾ ਕਰਨੀ ਪਵੇ।
- ਦੁਬਾਰਾ ਭੇਜਣ ਦੀ ਮਿਆਦ ਦਾ ਧਿਆਨ ਰੱਖੋ। ਜ਼ਿਆਦਾਤਰ ਪਲੇਟਫਾਰਮ ਲਗਾਤਾਰ ਕੀਤੀਆਂ ਤੇਜ਼ ਬੇਨਤੀਆਂ ਨੂੰ ਰੋਕ ਦਿੰਦੇ ਹਨ। ਪਹਿਲੀ ਵਾਰ ਦੁਬਾਰਾ ਭੇਜਣ ਤੋਂ ਪਹਿਲਾਂ 60–90 ਸਕਿੰਟ ਰੁਕਣ ਨਾਲ ਬੇਸਬਰੀ ਕਾਰਨ ਹੋਣ ਵਾਲੀ ਚੁੱਪਚਾਪ ਰੁਕਾਵਟ ਤੋਂ ਬਚਿਆ ਜਾ ਸਕਦਾ ਹੈ।
ਕਦਮ-ਦਰ-ਕਦਮ ਤੇਜ਼ੀ ਨਾਲ ਹੱਲ ਕਰੋ
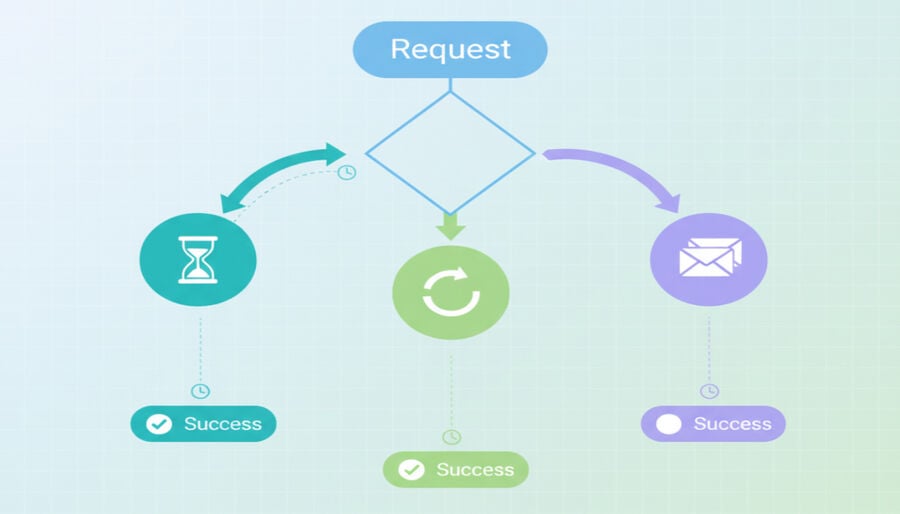
ਆਪਣੇ ਪਤੇ ਦੀ ਪੁਸ਼ਟੀ ਕਰਨ, ਸੀਮਾ ਤੋਂ ਬਚਣ ਅਤੇ ਅਟਕੀ ਹੋਈ ਤਸਦੀਕ ਨੂੰ ਮੁੜ ਚਾਲੂ ਕਰਨ ਲਈ ਇੱਕ ਵਿਹਾਰਕ ਕ੍ਰਮ।
- ਲਾਈਵ ਇਨਬਾਕਸ ਦ੍ਰਿਸ਼ ਖੋਲ੍ਹੋ। ਯਕੀਨੀ ਬਣਾਓ ਕਿ ਐਪਾਂ ਜਾਂ ਟੈਬਾਂ ਬਦਲੇ ਬਿਨਾਂ ਤੁਹਾਨੂੰ ਨਵੇਂ ਸੁਨੇਹੇ ਦਿਖਾਈ ਦੇ ਸਕਣ।
- ਇੱਕ ਵਾਰ ਬੇਨਤੀ ਕਰੋ, ਫਿਰ 60–90 ਸਕਿੰਟ ਉਡੀਕੋ। Resend ਨੂੰ ਦੋ ਵਾਰ ਤੇਜ਼ੀ ਨਾਲ ਨਾ ਦਬਾਓ; ਕਈ ਭੇਜਣ ਵਾਲੇ ਬੇਨਤੀਆਂ ਨੂੰ ਕਤਾਰ ਵਿੱਚ ਰੱਖਦੇ ਜਾਂ ਸੀਮਿਤ ਕਰਦੇ ਹਨ।
- ਜੇ ਲਗਭਗ 90 ਸਕਿੰਟਾਂ ਬਾਅਦ ਕੁਝ ਵੀ ਨਹੀਂ ਪਹੁੰਚਿਆ, ਤਾਂ ਇੱਕ ਵਾਰ ਮੁੜ-ਭੇਜੋ ਦਬਾਓ ਅਤੇ ਘੜੀ ਦੇਖੋ। ਫੈਸਲਾ ਕਰੋ ਕਿ ਇਹ ਡਿਲੀਵਰੀ ਦੀ ਸਮੱਸਿਆ ਹੈ ਜਾਂ ਨੀਤੀ ਨਾਲ ਸਬੰਧਤ ਮਾਮਲਾ।
- ਇਹ ਉਹ ਕਦਮ ਹੈ ਜਿਸ ਨੂੰ ਲੋਕ ਛੱਡ ਦਿੰਦੇ ਹਨ। ਜੇ ਸਾਈਟ ਨੇ ਸਵੀਕਾਰ ਕੀਤਾਸਵੀਕਾਰ ਕੀਤਾ ਗਿਆ ਨੇ ਰੱਦ ਕੀਤਾਰੱਦ ਕੀਤਾ ਗਿਆ ਜੇ ਤੁਹਾਨੂੰ ਬਾਅਦ ਵਿੱਚ ਇਨਬਾਕਸ ਦੀ ਦੁਬਾਰਾ ਲੋੜ ਪੈਣੀ ਹੈ, ਤਾਂ Access Token ਸੰਭਾਲ ਕੇ ਰੱਖੋ।
- ਐਕਸੈਸ ਟੋਕਨ ਨੂੰ ਸਟੋਰ ਕਰੋ ਜੇ ਤੁਹਾਨੂੰ ਦੁਬਾਰਾ ਇਨਬਾਕਸ ਦੀ ਲੋੜ ਪਵੇਗੀ। ਜੋ ਕੰਮ ਕੀਤਾ, ਉਸ ਨੂੰ ਲਿਖ ਲਵੋ।
- ਲਿਖੋ ਕਿ ਕੀ ਕੰਮ ਕੀਤਾ. ਗੇਮਿੰਗ ਪਲੇਟਫਾਰਮ: ਆਮ ਤੌਰ 'ਤੇ ਕੀ ਵਿਗੜਦਾ ਹੈ
ਗੇਮਿੰਗ ਪਲੇਟਫਾਰਮ: ਆਮ ਤੌਰ 'ਤੇ ਕੀ ਟੁੱਟਦਾ ਹੈ
ਗੇਮਿੰਗ OTP ਦੀਆਂ ਅਸਫਲਤਾਵਾਂ ਆਮ ਤੌਰ 'ਤੇ
ਇਵੈਂਟਾਂ ਦੇ ਚਰਮ ਸਮਿਆਂਇਵੈਂਟ ਸਪਾਈਕਸ ਕੀ ਵਿਗੜਦਾ ਹੈ
ਬਹੁਤ ਜਲਦੀ ਮੁੜ-ਭੇਜਣਾ → ਸੁਨੇਹਿਆਂ ਦਾ ਦਬ ਜਾਣਾ।
- ਲਾਂਚਰ ਅਕਸਰ ਤੁਹਾਨੂੰ ਦੱਸੇ ਬਿਨਾਂ, ਥੋੜ੍ਹੇ ਸਮੇਂ ਦੀ ਮਿਆਦ ਵਿੱਚ ਕੀਤੀਆਂ ਦੁਹਰਾਈਆਂ ਬੇਨਤੀਆਂ ਨੂੰ ਨਜ਼ਰਅੰਦਾਜ਼ ਕਰ ਦਿੰਦੇ ਹਨ। ਕਤਾਰ ਅਤੇ ਬੈਕਲਾਗ।
- ਜਦੋਂ ਸਟੋਰ 'ਤੇ ਵੱਧ ਤੋਂ ਵੱਧ ਲੋਡ ਹੁੰਦਾ ਹੈ, ਤਾਂ ਟ੍ਰਾਂਜ਼ੈਕਸ਼ਨਲ ਮੇਲ ਦੇਰੀ ਨਾਲ ਭੇਜੇ ਜਾ ਸਕਦੇ ਹਨ। ਪਹਿਲੀ ਵਾਰ ਆਉਣ ਵਾਲਾ ਭੇਜਣ ਵਾਲਾ ਅਤੇ ਗ੍ਰੇਲਿਸਟਿੰਗ।
- ਪਹਿਲੀ ਡਿਲੀਵਰੀ ਕੋਸ਼ਿਸ਼ ਨੂੰ ਮੁਲਤਵੀ ਕਰ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ ਅਤੇ ਦੁਬਾਰਾ ਕੋਸ਼ਿਸ਼ ਸਫਲ ਹੋ ਜਾਂਦੀ ਹੈ—ਪਰ ਤਦ ਹੀ ਜਦੋਂ ਤੁਸੀਂ ਉਸ ਦੁਬਾਰਾ ਕੋਸ਼ਿਸ਼ ਦੇ ਹੋਣ ਤੱਕ ਕਾਫ਼ੀ ਦੇਰ ਉਡੀਕ ਕਰੋ। ਇੱਥੇ ਇਸ ਨੂੰ ਠੀਕ ਕਰੋ
ਇੱਕ-ਮੁੜ-ਭੇਜਣ ਵਾਲਾ ਨਿਯਮ ਅਪਣਾਓ।
- ਇੱਕ ਵਾਰ ਬੇਨਤੀ ਕਰੋ, 60–90 ਸਕਿੰਟ ਉਡੀਕ ਕਰੋ, ਸਿਰਫ਼ ਇੱਕ ਵਾਰ ਮੁੜ-ਭੇਜੋ ਅਤੇ ਮੁੜ-ਮੁੜ ਕਲਿੱਕ ਕਰਦੇ ਨਾ ਰਹੋ।
- ਗ੍ਰੇਲਿਸਟਿੰਗ ਨੂੰ ਸਾਫ ਕਰਨ ਲਈ ਸਮਾਂ ਦਿਓ। ਟੈਬ ਖੁੱਲ੍ਹੀ ਰੱਖੋ।
- ਕੁਝ ਡੈਸਕਟੌਪ ਕਲਾਇੰਟ ਨਵੇਂ ਸੁਨੇਹੇ ਉਦੋਂ ਤੱਕ ਨਹੀਂ ਦਿਖਾਉਂਦੇ ਜਦੋਂ ਤੱਕ ਦ੍ਰਿਸ਼ ਰਿਫ੍ਰੈਸ਼ ਨਹੀਂ ਹੁੰਦਾ। ਜੇ ਕਿਸੇ ਸਟੋਰ ਦੀਆਂ ਸ਼ਰਤਾਂ ਅਸਥਾਈ ਈਮੇਲ ਨੂੰ ਮਨ੍ਹਾਂ ਕਰਦੀਆਂ ਹਨ, ਤਾਂ ਉਨ੍ਹਾਂ ਦੀ ਗੱਲ ਮੰਨੋ।
- ਕੁਝ ਲਾਂਚਰ ਅਜਿਹਾ ਕਰਦੇ ਹਨ, ਅਤੇ ਜਿਸ ਪਤੇ ਨੂੰ ਉਹ ਮਨ੍ਹਾਂ ਕਰਦੇ ਹਨ ਉਸ ’ਤੇ ਬਣਾਇਆ ਖਾਤਾ ਤੁਸੀਂ ਗੁਆ ਸਕਦੇ ਹੋ। ਜਿਸ ਖਾਤੇ ਨੂੰ ਤੁਸੀਂ ਲੰਬੇ ਸਮੇਂ ਲਈ ਰੱਖਣਾ ਚਾਹੁੰਦੇ ਹੋ, ਉਸ ਲਈ ਅਸਲ ਈਮੇਲ ਪਤਾ ਵਰਤੋ। ਜਦੋਂ ਤੁਹਾਨੂੰ ਨਿਰੰਤਰਤਾ ਦੀ ਲੋੜ ਹੋਵੇ
(ਡਿਵਾਈਸ ਜਾਂਚਾਂ, ਪਰਿਵਾਰਕ ਕੰਸੋਲ), ਤਾਂ access token ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖੋ ਅਤੇ ਅਤੇ, ਤਾਂ ਜੋ ਭਵਿੱਖ ਦੇ ਕੋਡ ਉਸ ਪ੍ਰਾਪਤਕਰਤਾ ਨੂੰ ਭੇਜੇ ਜਾਣ ਜਿਸ ਨੂੰ ਸਟੋਰ ਪਹਿਲਾਂ ਹੀ ਪਛਾਣਦਾ ਹੈ।ਉਸੇ ਅਸਥਾਈ ਪਤੇ ਦੀ ਮੁੜ ਵਰਤੋਂ ਕਰੋ, ਤਾਂ ਜੋ ਭਵਿੱਖ ਦੇ ਕੋਡ ਉਸ ਪ੍ਰਾਪਤਕਰਤਾ ਕੋਲ ਜਾਂਦੇ ਹਨ ਜਿਸ ਨੂੰ ਸਟੋਰ ਪਹਿਲਾਂ ਹੀ ਪਛਾਣਦਾ ਹੈ.
ਫਿਨਟੈੱਕ ਐਪਸ: ਜਦੋਂ ਓਟੀਪੀ ਬਲੌਕ ਕੀਤੇ ਜਾਂਦੇ ਹਨ
Fintech ਉਹ ਸਭ ਤੋਂ ਸਖ਼ਤ ਮਾਹੌਲ ਹੈ ਜਿਸਦਾ ਤੁਸੀਂ ਸਾਹਮਣਾ ਕਰੋਗੇ, ਅਤੇ ਇਹੀ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ ਇਮਾਨਦਾਰ ਜਵਾਬ ਅਕਸਰ ਹੁੰਦਾ ਹੈ: "ਇਹ ਇਸ ਕੰਮ ਲਈ ਸਹੀ ਸਾਧਨ ਨਹੀਂ ਹੈ।" ਬੈਂਕ, ਬ੍ਰੋਕਰੇਜ ਅਤੇ ਵਾਲਿਟ
ਘੱਟ ਜੋਖ਼ਮ ਅਤੇ ਵੱਧ ਟ੍ਰੇਸੇਬਿਲਿਟੀਜੋਖਮ ਅਤੇ ਉੱਚ ਟਰੇਸੇਬਿਲਟੀ ਦੇ ਕੀ ਖਰਾਬ ਹੁੰਦਾ ਹੈ
ਅਸਥਾਈ ਡੋਮੇਨ ਨੂੰ ਅਸਵੀਕਾਰ ਕਰਨਾ।
- ਬਹੁਤ ਸਾਰੇ ਪ੍ਰਦਾਤਾ ਸਾਈਨਅਪ ਦੇ ਸਮੇਂ ਜਨਤਕ ਅਸਥਾਈ ਡੋਮੇਨਾਂ ਨੂੰ ਜਾਣਬੁੱਝ ਕੇ ਨੀਤੀ ਦੇ ਤੌਰ ’ਤੇ ਅਸਵੀਕਾਰ ਕਰਦੇ ਹਨ, ਨਾ ਕਿ ਕਿਸੇ ਬੱਗ ਕਾਰਨ। ਸਖ਼ਤ DMARC ਅਤੇ ਅਲਾਈਨਮੈਂਟ।
- ਸਖਤ ਡੀਐਮਏਆਰਸੀ ਅਤੇ ਅਲਾਈਨਮੈਂਟ. ਹਮਲਾਵਰ ਦਰ-ਸੀਮਾਕਰਨ।
- ਥੋੜ੍ਹੇ ਸਮੇਂ ਵਿੱਚ ਕੀਤੀਆਂ ਕਈ ਬੇਨਤੀਆਂ ਬਾਅਦ ਵਿੱਚ ਹੋਣ ਵਾਲੀਆਂ ਭੇਜਾਂ ਨੂੰ ਪੂਰੀ ਤਰ੍ਹਾਂ ਰੋਕ ਸਕਦੀਆਂ ਹਨ। ਇਸ ਨੂੰ ਇੱਥੇ ਠੀਕ ਕਰੋ
ਪ੍ਰਦਾਤਾ ਦੀ ਨੀਤੀ ਦਾ ਆਦਰ ਕਰੋ।
- ਪ੍ਰਦਾਤਾ ਦੀ ਨੀਤੀ ਦਾ ਆਦਰ ਕਰੋ। ਨੀਤੀ-ਆਧਾਰਿਤ ਰੋਕ ਨੂੰ ਡਿਲੀਵਰੀ ਦੀ ਨਾਕਾਮੀ ਤੋਂ ਵੱਖ ਕਰੋ।
- ਪਾਲਿਸੀ ਬਲਾਕ ਨੂੰ ਡਿਲੀਵਰੀ ਮਿਸ ਤੋਂ ਵੱਖ ਕਰੋ। ਉਹ MFA ਵਰਤੋ ਜਿਸਨੂੰ ਐਪ ਅਸਲ ਵਿੱਚ ਸਮਰਥਨ ਕਰਦੀ ਹੈ।
- ਜੇ ਈਮੇਲ OTP ਰੋਕਿਆ ਜਾਂਦਾ ਹੈ ਜਾਂ ਭਰੋਸੇਯੋਗ ਨਹੀਂ ਹੈ, ਤਾਂ authenticator app, passkey ਜਾਂ hardware key ਕਿਸੇ ਵੀ ਈਮੇਲ ਰਸਤੇ ਨਾਲੋਂ ਵੱਧ ਭਰੋਸੇਯੋਗ ਅਤੇ ਸੁਰੱਖਿਅਤ ਹੈ। ਸੋਸ਼ਲ ਨੈਟਵਰਕ: ਕੋਡ ਜੋ ਕਦੇ ਨਹੀਂ ਪਹੁੰਚਦੇ
ਮੁੜ-ਭੇਜਣ ਦੀਆਂ ਮਿਆਦਾਂ, ਦੁਰਵਰਤੋਂ-ਰੋਕੂ ਸੀਮਾਵਾਂ ਅਤੇ ਗੁੰਮ ਹੋਈ ਸੈਸ਼ਨ ਸਥਿਤੀ ਸਾਈਨਅਪ ਦੌਰਾਨ ਚੁੱਪਚਾਪ ਨਾਕਾਮੀਆਂ ਦਾ ਕਾਰਨ ਕਿਵੇਂ ਬਣਦੀਆਂ ਹਨ।
ਸੋਸ਼ਲ ਪਲੇਟਫਾਰਮ ਵੱਡੇ ਪੱਧਰ 'ਤੇ ਸਵੈਚਾਲਿਤ ਸਾਈਨਅਪ ਨੂੰ ਰੋਕਦੇ ਹਨ, ਇਸ ਲਈ ਜਦੋਂ ਬੇਨਤੀਆਂ ਦਾ ਪੈਟਰਨ ਮਸ਼ੀਨ ਵੱਲੋਂ ਚਲਾਇਆ ਹੋਇਆ ਲੱਗੇ ਤਾਂ ਉਹ OTP ਨੂੰ ਸੀਮਿਤ ਕਰ ਦਿੰਦੇ ਹਨ—ਉਨ੍ਹਾਂ ਦੇ ਪੱਖੋਂ ਤੇਜ਼ੀ ਨਾਲ ਹੱਥੋਂ ਮੁੜ ਕੋਸ਼ਿਸ਼ ਕਰਨਾ ਵੀ ਅਜਿਹਾ ਹੀ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ।
ਕੀ ਖਰਾਬ ਹੁੰਦਾ ਹੈ
ਟੈਬਾਂ ਵਿੱਚ ਤੇਜ਼ੀ ਨਾਲ ਮੁੜ ਭੇਜਣਾ।
- ਕਲਿੱਕ ਕਰਨਾ ਮੁੜ ਭੇਜੋ ਕਈ ਵਿੰਡੋਜ਼ ਵਿੱਚ ਕਰਨ ਨਾਲ ਇਸ ਤੋਂ ਬਾਅਦ ਆਉਣ ਵਾਲੇ ਸੁਨੇਹੇ ਰੁਕ ਸਕਦੇ ਹਨ। ਸੈਸ਼ਨ ਦੀ ਸਥਿਤੀ ਖਤਮ ਹੋ ਜਾਣਾ।
- ਸੈਸ਼ਨ ਰਾਜ ਦਾ ਨੁਕਸਾਨ. ਪਤੇ ਦੀ ਨੀਤੀ ਕਾਰਨ ਅਸਵੀਕਾਰ।
- ਪਤਾ-ਨੀਤੀ ਰੱਦ ਕਰਨਾ. ਇੱਥੇ ਇਸਨੂੰ ਠੀਕ ਕਰੋ
ਇੱਕ ਬ੍ਰਾਊਜ਼ਰ, ਇੱਕ ਟੈਬ, ਇੱਕ ਵਾਰ ਮੁੜ ਭੇਜੋ।
- ਮੂਲ ਟੈਬ ਨੂੰ ਸਰਗਰਮ ਰੱਖੋ ਅਤੇ ਕੋਡ ਆਉਣ ਜਾਂ ਵਿੰਡੋ ਦੀ ਮਿਆਦ ਖਤਮ ਹੋਣ ਤੱਕ ਉੱਥੋਂ ਦੂਰ ਨਾ ਜਾਓ। ਸਹੀ ਥਾਂ ਦੇਖੋ—ਥਾਂ ਸਿਰਫ਼ ਇੱਕ ਹੀ ਹੈ।
- ਸਹੀ ਜਗ੍ਹਾ 'ਤੇ ਦੇਖੋ - ਸਿਰਫ ਇੱਕ ਜਗ੍ਹਾ ਹੈ. ਫਿਰ ਤੈਅ ਕਰੋ ਕਿ ਸਮੱਸਿਆ ਕਿਹੜੀ ਹੈ।
- ਫਿਰ ਫੈਸਲਾ ਕਰੋ ਕਿ ਤੁਹਾਨੂੰ ਕਿਹੜੀ ਸਮੱਸਿਆ ਹੈ। ਵਿਹਾਰਕ ਤਰੀਕੇ ਨਾਲ ਕਦਮ-ਦਰ-ਕਦਮ ਦੇਖਣ ਲਈ
ਅਤੇ ਸਾਈਨਅਪ ਦੌਰਾਨ ਇਸਦੀ ਵਰਤੋਂ ਕਰਨ ਬਾਰੇ ਵੇਖੋ।ਸ਼ੁਰੂਆਤ ਗਾਈਡ ਸਹੀ ਇਨਬਾਕਸ ਮਿਆਦ ਚੁਣੋ
ਸਹੀ ਇਨਬਾਕਸ ਜੀਵਨਕਾਲ ਚੁਣੋ
ਇਨਬਾਕਸ ਦੀ ਕਿਸਮ ਚੁਣਨਾ ਇੱਕ
ਰਣਨੀਤਕ ਫੈਸਲਾ, ਅਤੇ ਫੈਸਲਾ ਕਰਨ ਵਾਲਾ ਸਵਾਲ ਸਧਾਰਨ ਹੈ: ਕੀ ਤੁਹਾਨੂੰ ਕਦੇ ਇਸ ਪਤੇ ਦੀ ਮੁੜ ਲੋੜ ਪਵੇਗੀ? ਇਨਬਾਕਸ ਦੀ ਕਿਸਮ
| ਇਸ ਲਈ ਸਭ ਤੋਂ ਵਧੀਆ | ਕੀ ਜਾਣਨਾ ਜ਼ਰੂਰੀ ਹੈ | ਥੋੜ੍ਹੀ ਮਿਆਦ ਵਾਲਾ ਇਨਬਾਕਸ |
|---|---|---|
| ਇੱਕ ਵਾਰ ਦੀ ਵਰਤੋਂ, ਇੱਕ ਕੋਡ, ਅਤੇ ਬਾਅਦ ਵਿੱਚ ਮੁੜ-ਪ੍ਰਾਪਤੀ ਦੀ ਕੋਈ ਲੋੜ ਨਹੀਂ | ਇਸਨੂੰ ਉਸੇ ਵੇਲੇ ਮੁਕੰਮਲ ਕਰਨ ਲਈ ਬਣਾਇਆ ਗਿਆ ਹੈ। ਕਿਸੇ ਡਾਊਨਲੋਡ ਗੇਟ ਜਾਂ ਇੱਕ ਵਾਰ ਦੀ ਪੁਸ਼ਟੀ ਲਈ ਢੁਕਵਾਂ ਹੈ। | ਮਿਆਰੀ ਅਸਥਾਈ ਇਨਬਾਕਸ |
| ਉਸੇ ਦਿਨ ਕੀਤੇ ਸਾਈਨਅੱਪ ਅਤੇ ਪੁਸ਼ਟੀਕਰਨ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਕੁਝ ਸਮਾਂ ਲੱਗ ਸਕਦਾ ਹੈ | ਸੁਨੇਹੇ ਪਹੁੰਚਣ ਤੋਂ ਬਾਅਦ ਲਗਭਗ 24 ਘੰਟਿਆਂ ਤੱਕ ਦਿਖਾਈ ਦਿੰਦੇ ਹਨ, ਫਿਰ ਗਾਇਬ ਹੋ ਜਾਂਦੇ ਹਨ। | ਐਕਸੈਸ ਟੋਕਨ ਵਾਲਾ ਮੁੜ-ਵਰਤੋਂਯੋਗ ਪਤਾ |
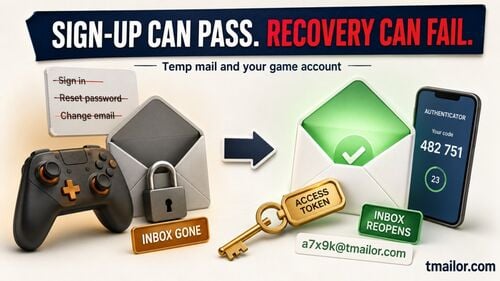
| ਡਿਵਾਈਸ ਜਾਂਚਾਂ, ਪਾਸਵਰਡ ਰੀਸੈੱਟ ਅਤੇ ਹਫ਼ਤਿਆਂ ਬਾਅਦ ਮੁੜ-ਪੁਸ਼ਟੀਕਰਨ | ਐਕਸੈਸ ਟੋਕਨ ਉਸੇ ਪਤੇ ਨੂੰ ਮੁੜ ਖੋਲ੍ਹਦਾ ਹੈ। ਇਹ ਰਿਕਵਰੀ ਕੁੰਜੀ ਹੈ, ਤਾਲਾ ਨਹੀਂ—ਇਹ ਇਨਬਾਕਸ ਨੂੰ ਨਿੱਜੀ ਨਹੀਂ ਬਣਾਉਂਦਾ, ਅਤੇ ਜੇ ਤੁਸੀਂ ਇਸਨੂੰ ਗੁਆ ਦਿਓ, ਤਾਂ ਕੋਈ ਵੀ ਇਸਨੂੰ ਤੁਹਾਡੇ ਲਈ ਮੁੜ ਪ੍ਰਾਪਤ ਨਹੀਂ ਕਰ ਸਕਦਾ। | ਜੇ ਤੁਹਾਨੂੰ ਅਗਲੇ ਕੁਝ ਮਿੰਟਾਂ ਵਿੱਚ ਸਿਰਫ਼ ਇੱਕ ਕੋਡ ਚਾਹੀਦਾ ਹੈ, ਤਾਂ ਇੱਕ |
ਸਭ ਤੋਂ ਸੌਖਾ ਵਿਕਲਪ ਹੈ। ਜੇ ਤੁਸੀਂ ਪਾਸਵਰਡ ਰੀਸੈੱਟ, ਡਿਵਾਈਸ ਦੀ ਮੁੜ ਜਾਂਚ ਜਾਂ ਭਵਿੱਖ ਵਿੱਚ ਦੋ-ਪੜਾਅ ਵਾਲੇ ਲੌਗਇਨ ਦੀ ਉਮੀਦ ਕਰਦੇ ਹੋ, ਤਾਂ ਇੱਕ ਛੋਟਾ ਜਿਹਾ ਇਨਬਾਕਸ ਚੁਣੋ ਅਤੇ ਟੈਬ ਬੰਦ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਇਸਦਾ ਐਕਸੈਸ ਟੋਕਨ ਸੰਭਾਲ ਲਓ।ਮੁੜ-ਵਰਤੋਂ ਯੋਗ ਅਸਥਾਈ ਪਤਾ ਚੁਣੋ ਖਾਤਿਆਂ ਨੂੰ ਮੁੜ-ਵਰਤੋਂਯੋਗ ਰੱਖੋ
ਐਕਸੈਸ ਟੋਕਨ ਸੰਭਾਲ ਕੇ ਰੱਖੋ, ਤਾਂ ਜੋ ਭਵਿੱਖ ਦੀਆਂ ਡਿਵਾਈਸ ਜਾਂਚਾਂ ਅਤੇ ਰੀਸੈੱਟਾਂ ਲਈ ਤੁਸੀਂ ਉਸੇ ਇਨਬਾਕਸ ਨੂੰ ਮੁੜ ਖੋਲ੍ਹ ਸਕੋ।
ਮੁੜ-ਵਰਤੋਂਯੋਗਤਾ "ਮੈਂ ਮੁੜ ਅੰਦਰ ਨਹੀਂ ਜਾ ਸਕਦਾ" ਵਾਲੀ ਸਮੱਸਿਆ ਦਾ ਇਲਾਜ ਹੈ। ਪਤੇ ਨੂੰ ਇਸਦੇ ਐਕਸੈਸ ਟੋਕਨ ਸਮੇਤ ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਵਿੱਚ ਸੁਰੱਖਿਅਤ ਕਰੋ। ਜਦੋਂ ਐਪ ਮਹੀਨਿਆਂ ਬਾਅਦ ਨਵੀਂ ਡਿਵਾਈਸ ਜਾਂਚ ਮੰਗੇ, ਤਾਂ
ਉਸੇਉਸੇ ਐਕਸੈਸ ਟੋਕਨ ਕੀ ਹੈ, ਇਸ ਬਾਰੇ ਸਪਸ਼ਟ ਰਹੋ, ਕਿਉਂਕਿ ਇਸਦਾ ਨਾਮ ਲੋਕਾਂ ਨੂੰ ਗੁੰਮਰਾਹ ਕਰ ਸਕਦਾ ਹੈ। ਐਕਸੈਸ ਟੋਕਨ ਇੱਕ
ਰਿਕਵਰੀ ਕੁੰਜੀ ਹੈ, ਪਾਸਵਰਡ ਨਹੀਂਕੁੰਜੀ ਹੈ, ਪਾਸਵਰਡ ਨਹੀਂ। ਮਾਹਰ ਵਾਂਗ ਸਮੱਸਿਆ ਦਾ ਨਿਪਟਾਰਾ ਕਰੋ
ਭੇਜਣ ਵਾਲੇ ਦੀ ਸਾਖ, ਗ੍ਰੇਲਿਸਟਿੰਗ ਅਤੇ ਮੇਲ-ਪਾਥ ਵਿੱਚ ਦੇਰੀ ਦੀ ਜਾਂਚ—ਨਾਲ ਹੀ ਇਹ ਵੀ ਕਿ ਚੈਨਲ ਕਦੋਂ ਪੂਰੀ ਤਰ੍ਹਾਂ ਬਦਲਣਾ ਚਾਹੀਦਾ ਹੈ।
ਉੱਨਤ ਜਾਂਚ
ਮੇਲ-ਪਾਥ ਅਤੇ ਤੁਹਾਡੇ ਆਪਣੇ ਵਿਹਾਰ ’ਤੇ ਕੇਂਦ੍ਰਿਤ ਹੁੰਦੀ ਹੈ: ਪ੍ਰਮਾਣੀਕਰਨ ਜਾਂਚਾਂ।
- ਪ੍ਰਮਾਣਿਕਤਾ ਜਾਂਚ. ਗ੍ਰੇਲਿਸਟਿੰਗ ਦੇ ਸੰਕੇਤ।
- ਗ੍ਰੇਲਿਸਟਿੰਗ ਸਿਗਨਲ. ਫਿਲਟਰਾਂ ਨੂੰ ਪੂਰੀ ਤਰ੍ਹਾਂ ਨਕਾਰਨਾ।
- ਫਿਲਟਰਾਂ ਨੂੰ ਪੂਰੀ ਤਰ੍ਹਾਂ ਰੱਦ ਕਰਨਾ. ਚੈਨਲ ਕਦੋਂ ਬਦਲਣੇ ਹਨ।
- ਚੈਨਲਾਂ ਨੂੰ ਕਦੋਂ ਬਦਲਣਾ ਹੈ। ਜੇ ਇੱਕ ਵਾਰ ਮੁੜ ਭੇਜਣ ਅਤੇ ਇੱਕ ਡੋਮੇਨ ਬਦਲਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਦੋਵੇਂ ਅਸਫਲ ਹੋ ਜਾਣ—ਖ਼ਾਸ ਕਰਕੇ ਫਿਨਟੈਕ ਸੇਵਾਵਾਂ ਵਿੱਚ—ਤਾਂ ਈਮੇਲ ਦੀ ਸਮੱਸਿਆ ਹੱਲ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਬੰਦ ਕਰੋ ਅਤੇ ਪ੍ਰਮਾਣਿਕਤਾ ਐਪ ਜਾਂ ਹਾਰਡਵੇਅਰ ਕੁੰਜੀ ਰਾਹੀਂ ਪ੍ਰਕਿਰਿਆ ਪੂਰੀ ਕਰੋ।
OTP ਦੇ ਪਹੁੰਚਣ ਦੇ ਢੰਗ ਅਤੇ ਮੁੜ ਕੋਸ਼ਿਸ਼ ਕਰਨ ਦੀਆਂ ਮਿਆਦਾਂ ਬਾਰੇ ਸੰਖੇਪ ਮਾਰਗਦਰਸ਼ਨ ਲਈ ਵੇਖੋ ਓਟੀਪੀ ਕੋਡਾਂ ਲਈ ਕੀ ਕੰਮ ਕਰਦਾ ਹੈ. ਸਮੇਂ-ਸੰਵੇਦਨਸ਼ੀਲ ਕੰਮ ਸ਼ੁਰੂ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਸੇਵਾ ਦੀਆਂ ਸੀਮਾਵਾਂ ਜਾਣ ਲਓ—ਸੁਨੇਹੇ ਲਗਭਗ 24 ਘੰਟਿਆਂ ਤੱਕ ਦਿਖਾਈ ਦਿੰਦੇ ਹਨ, ਇਨਬਾਕਸ ਸਿਰਫ਼ ਸੁਨੇਹੇ ਪ੍ਰਾਪਤ ਕਰ ਸਕਦਾ ਹੈ, ਇਸ ਲਈ ਤੁਸੀਂ ਭੇਜਣ ਵਾਲੇ ਨੂੰ ਜਵਾਬ ਨਹੀਂ ਦੇ ਸਕਦੇ, ਅਤੇ ਆਉਣ ਵਾਲੀਆਂ ਅਟੈਚਮੈਂਟਾਂ ਹਟਾ ਦਿੱਤੀਆਂ ਜਾਂਦੀਆਂ ਹਨ; ਇਸ ਲਈ ਪਤੇ 'ਤੇ ਭੇਜੀ ਗਈ ਫ਼ਾਈਲ ਨੂੰ ਖੋਲ੍ਹਿਆ ਜਾਂ ਡਾਊਨਲੋਡ ਨਹੀਂ ਕੀਤਾ ਜਾ ਸਕਦਾ। ਅਸਥਾਈ ਈਮੇਲ ਮੇਲ ਅਕਸਰ ਪੁੱਛੇ ਜਾਂਦੇ ਪ੍ਰਸ਼ਨ ਬਾਕੀ ਬਾਰੇ ਬਾਕੀ ਜਾਣਕਾਰੀ ਇੱਥੇ ਦਿੱਤੀ ਗਈ ਹੈ।
12 ਕਾਰਨ—ਗੇਮਿੰਗ / ਫਿਨਟੈਕ / ਸੋਸ਼ਲ ਅਨੁਸਾਰ ਵਰਗੀਕਰਨ
ਕੀ ਕੁਝ ਅਸਫਲ ਹੁੰਦਾ ਹੈ ਅਤੇ ਪਲੇਟਫਾਰਮ ਦੀ ਸ਼੍ਰੇਣੀ ਅਨੁਸਾਰ ਇਹ ਰੁਝਾਨ ਕਿਵੇਂ ਵੱਖਰਾ ਹੁੰਦਾ ਹੈ—ਇਸ ਦਾ ਕਾਰਨ-ਦਰ-ਕਾਰਨ ਨਕਸ਼ਾ।
ਹੇਠਾਂ ਦਿੱਤੇ ਨੋਟ ਤੌਰ 'ਤੇ ਵੇਖੇ ਗਏ ਪੈਟਰਨ ਹਨ, ਨਾ ਕਿ ਕਿਸੇ ਵੀ ਪਲੇਟਫਾਰਮ ਤੋਂ ਅਧਿਕਾਰਤ ਨੀਤੀ ਬਿਆਨ. ਟਾਈਪੋ ਅਤੇ ਕਾਪੀ-ਪੇਸਟ ਦੀਆਂ ਗਲਤੀਆਂ।
- ਗੇਮਿੰਗ:
- ਗੇਮਿੰਗ: ਫਿਨਟੈਕ:
- ਫਿਨਟੈਕ: ਸੋਸ਼ਲ:
- ਸਮਾਜਿਕ: ਮੁੜ ਭੇਜਣ ਦੀ ਮਿਆਦ ਵਿੱਚ ਥ੍ਰੌਟਲਿੰਗ ਅਤੇ ਦਰ-ਸੀਮਾ।
- ਗੇਮਿੰਗ:
- ਤੇਜ਼ੀ ਨਾਲ ਮੁੜ ਭੇਜੇ ਗਏ ਸੁਨੇਹੇ ਚੁੱਪਚਾਪ ਰੋਕ ਦਿੱਤੇ ਜਾਂਦੇ ਹਨ। ਫਿਨਟੈਕ:
- ਫਿਨਟੈਕ: ਸੋਸ਼ਲ:
- ਇੱਕ ਮੁੜ ਕੋਸ਼ਿਸ਼ ਸਵੀਕਾਰ ਕੀਤੀ ਜਾ ਸਕਦੀ ਹੈ, ਪੰਜ ਨਹੀਂ। ਭੇਜਣ ਵਾਲੇ ਦੀ ਕਤਾਰ ਅਤੇ ਬੈਕਲਾਗ ਕਾਰਨ ਦੇਰੀ।
- ਗੇਮਿੰਗ:
- ਗੇਮਿੰਗ: ਫਿਨਟੈਕ:
- ਫਿਨਟੈਕ: ਸੋਸ਼ਲ:
- ਸਾਈਨਅਪ ਵਿੱਚ ਅਚਾਨਕ ਵਾਧਾ ਸੁਨੇਹਿਆਂ ਨੂੰ ਮੁਲਤਵੀ ਕਰਵਾ ਦਿੰਦਾ ਹੈ। ਪ੍ਰਾਪਤਕਰਤਾ ਵੱਲੋਂ ਗ੍ਰੇਲਿਸਟਿੰਗ।
- ਗੇਮਿੰਗ:
- ਪਹਿਲੀ ਕੋਸ਼ਿਸ਼ ਮੁਲਤਵੀ ਰਹੀ, ਮੁੜ ਕੋਸ਼ਿਸ਼ ਸਫਲ ਰਹੀ। ਫਿਨਟੈਕ:
- ਫਿਨਟੈਕ: ਸੋਸ਼ਲ:
- ਸਮਾਜਿਕ: ਭੇਜਣ ਵਾਲੇ ਦੀ ਸਾਖ ਜਾਂ ਪ੍ਰਮਾਣੀਕਰਨ ਨਾਲ ਜੁੜੀਆਂ ਸਮੱਸਿਆਵਾਂ (SPF/DKIM/DMARC)।
- ਗੇਮਿੰਗ:
- ਭੇਜਣ ਵਾਲੇ ਸਬਡੋਮੇਨਾਂ ਦਾ ਸਹੀ ਤਰੀਕੇ ਨਾਲ ਮੇਲ ਨਾ ਖਾਣਾ। ਫਿਨਟੈਕ:
- ਫਿਨਟੈਕ: ਸੋਸ਼ਲ:
- ਖੇਤਰੀ ਭੇਜਣ ਵਾਲਾ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਵੱਖ-ਵੱਖ ਹੁੰਦਾ ਹੈ। ਡਿਸਪੋਜ਼ੇਬਲ ਡੋਮੇਨ ਜਾਂ ਪ੍ਰਦਾਤਾ ਦੀ ਨੀਤੀ ਕਾਰਨ ਬਲੌਕ ਹੋਣਾ।
- ਗੇਮਿੰਗ:
- ਕੁਝ ਸਟੋਰ ਜਨਤਕ ਡਿਸਪੋਜ਼ੇਬਲ ਡੋਮੇਨਾਂ ਨੂੰ ਅਸਵੀਕਾਰ ਕਰਦੇ ਹਨ। ਫਿਨਟੈਕ:
- ਫਿਨਟੈਕ: ਸੋਸ਼ਲ:
- ਸਵੀਕਾਰਤਾ ਵੱਖ-ਵੱਖ ਹੁੰਦੀ ਹੈ ਅਤੇ ਅਕਸਰ ਬਦਲਦੀ ਰਹਿੰਦੀ ਹੈ। ਆਉਣ ਵਾਲੇ ਮੇਲ ਦੇ ਰਸਤੇ ਨਾਲ ਜੁੜੀਆਂ ਸਮੱਸਿਆਵਾਂ।
- ਗੇਮਿੰਗ:
- ਹੌਲਾ MX ਰੂਟ ਈਮੇਲ ਪਹੁੰਚਣ ਵਿੱਚ ਕੁਝ ਸਕਿੰਟ ਵਧਾ ਦਿੰਦਾ ਹੈ। ਫਿਨਟੈਕ:
- ਫਿਨਟੈਕ: ਸੋਸ਼ਲ:
- ਸਮਾਜਿਕ: ਸਪੈਮ, Promotions ਟੈਬਾਂ ਅਤੇ ਕਲਾਇੰਟ-ਸਾਈਡ ਫਿਲਟਰਿੰਗ।
- ਗੇਮਿੰਗ:
- ਗੇਮਿੰਗ: ਅਮੀਰ ਐਚ.ਟੀ.ਐਮ.ਐਲ ਟੈਂਪਲੇਟਸ ਉਹ ਹਨ ਜੋ ਫਿਲਟਰ ਨਾਪਸੰਦ ਕਰਦੇ ਹਨ।
- Plain-text ਕੋਡ ਵਧੇਰੇ ਨਿਰੰਤਰਤਾ ਨਾਲ ਪਹੁੰਚਦੇ ਹਨ। ਸਾਦਾ-ਟੈਕਸਟ ਕੋਡ ਵਧੇਰੇ ਇਕਸਾਰਤਾ ਨਾਲ ਪਹੁੰਚਦੇ ਹਨ.
- ਸਮਾਜਿਕ: ਇੱਕ ਆਮ ਮੇਲਬਾਕਸ ਵਿੱਚ।ਨਿਯਮਤ ਮੇਲਬਾਕਸ ਵਿੱਚ. ਡਿਵਾਈਸ ਅਤੇ ਬੈਕਗ੍ਰਾਊਂਡ ਐਪ ਦੀਆਂ ਸੀਮਾਵਾਂ।
- ਡਿਵਾਈਸ ਅਤੇ ਬੈਕਗ੍ਰਾਉਂਡ-ਐਪ ਸੀਮਾਵਾਂ ਹਨ।
- ਮੁਅੱਤਲ ਕੀਤੀਆਂ ਐਪਾਂ ਡਾਟਾ ਪ੍ਰਾਪਤ ਕਰਨ ਵਿੱਚ ਦੇਰੀ ਕਰਦੀਆਂ ਹਨ। ਮੁਅੱਤਲ ਕੀਤੀਆਂ ਐਪਾਂ ਪ੍ਰਾਪਤ ਕਰਨ ਵਿੱਚ ਦੇਰੀ ਕਰਦੀਆਂ ਹਨ।
- ਬੈਟਰੀ ਸੇਵਰ ਸੂਚਨਾਵਾਂ ਨੂੰ ਬਲੌਕ ਕਰ ਸਕਦਾ ਹੈ। ਬੈਟਰੀ ਸੇਵਰ ਸੂਚਨਾਵਾਂ ਨੂੰ ਬਲੌਕ ਕਰ ਸਕਦਾ ਹੈ।
- ਬੈਕਗ੍ਰਾਊਂਡ ਰਿਫ੍ਰੈਸ਼ ਬੰਦ ਹੈ। ਨੈੱਟਵਰਕ, VPN ਜਾਂ ਕਾਰਪੋਰੇਟ ਫਾਇਰਵਾਲ ਦੀ ਦਖ਼ਲਅੰਦਾਜ਼ੀ।
- ਨੈੱਟਵਰਕ, ਵੀਪੀਐਨ, ਜਾਂ ਕਾਰਪੋਰੇਟ ਫਾਇਰਵਾਲ ਦਖਲਅੰਦਾਜ਼ੀ.
- ਕੈਪਟਿਵ ਪੋਰਟਲ ਅਤੇ DNS ਫਿਲਟਰਿੰਗ। ਕੈਪਟਿਵ ਪੋਰਟਲ ਅਤੇ ਡੀਐਨਐਸ ਫਿਲਟਰਿੰਗ.
- Enterprise ਗੇਟਵੇ ਜਾਂਚ ਅਤੇ ਵਾਧੂ ਰੁਕਾਵਟਾਂ ਪੈਦਾ ਕਰਦੇ ਹਨ। ਐਂਟਰਪ੍ਰਾਈਜ਼ ਗੇਟਵੇ ਨਿਰੀਖਣ ਅਤੇ ਰਗੜ ਨੂੰ ਜੋੜਦੇ ਹਨ.
- ਸਮਾਜਿਕ: ਘੜੀ ਦੇ ਸਮੇਂ ਵਿੱਚ ਫ਼ਰਕ ਅਤੇ ਕੋਡ ਦੀ ਮਿਆਦ ਦਾ ਮੇਲ ਨਾ ਖਾਣਾ।
- ਘੜੀ ਦਾ ਵਹਾਅ ਅਤੇ ਕੋਡ-ਲਾਈਫਟਾਈਮ ਮੇਲ ਨਹੀਂ ਖਾਂਦਾ.
- ਗੇਮਿੰਗ: ਡਿਵਾਈਸ ਦਾ ਸਮਾਂ ਬੰਦ ਹੋ ਗਿਆ → ਕੋਡ 'ਤੇ "ਅਵੈਧ ਕੋਡ" ਠੀਕ ਸੀ।
- ਕੋਡ ਦੀ ਛੋਟੀ ਮਿਆਦ ਕਿਸੇ ਵੀ ਦੇਰੀ ਦੀ ਗੁੰਜਾਇਸ਼ ਨਹੀਂ ਛੱਡਦੀ। ਛੋਟਾ ਕੋਡ ਜੀਵਨ ਭਰ ਕਿਸੇ ਵੀ ਦੇਰੀ ਦੀ ਸਜ਼ਾ ਦਿੰਦਾ ਹੈ.
- ਸਮਾਜਿਕ: ਮੇਲਬਾਕਸ ਦੀ ਦਿੱਖ ਅਤੇ ਸੈਸ਼ਨ ਦੀ ਸਥਿਤੀ।
- ਮੇਲਬਾਕਸ ਦਿੱਖ ਅਤੇ ਸੈਸ਼ਨ ਅਵਸਥਾ।
- ਗੇਮਿੰਗ: ਫਿਨਟੈਕ:
- ਫਿਨਟੈਕ: ਸੋਸ਼ਲ:
- ਸਮਾਜਿਕ: ਕਿਵੇਂ ਕਰੀਏ — ਇੱਕ ਭਰੋਸੇਮੰਦ OTP ਸੈਸ਼ਨ ਚਲਾਓ
ਕਿਵੇਂ ਕਰੀਏ - ਇੱਕ ਭਰੋਸੇਮੰਦ OTP ਸੈਸ਼ਨ ਚਲਾਓ
tmailor.com 'ਤੇ ਅਸਥਾਈ ਜਾਂ ਮੁੜ-ਵਰਤੋਂਯੋਗ ਇਨਬਾਕਸ ਨਾਲ ਓਟੀਪੀ ਪੁਸ਼ਟੀਕਰਨ ਨੂੰ ਪੂਰਾ ਕਰਨ ਲਈ ਇੱਕ ਕਦਮ-ਦਰ-ਕਦਮ ਪ੍ਰਕਿਰਿਆ। ਜੇ ਕੋਈ ਸੇਵਾ ਨੀਤੀ ਦੇ ਮਾਮਲੇ ਵਜੋਂ ਡਿਸਪੋਸੇਜਲ ਈਮੇਲ ਤੋਂ ਇਨਕਾਰ ਕਰਦੀ ਹੈ, ਤਾਂ ਸਹੀ ਕਦਮ ਇੱਕ ਅਸਲ ਪਤੇ ਦੀ ਵਰਤੋਂ ਕਰਨਾ ਹੈ - ਕੋਸ਼ਿਸ਼ ਕਰਦੇ ਰਹਿਣਾ ਨਹੀਂ.
ਟੀਚੇ ਦੇ ਆਧਾਰ 'ਤੇ ਚੁਣੋ: ਇੱਕ ਵਾਰ ਦੀ ਵਰਤੋਂ →
; ਭਵਿੱਖ ਵਿੱਚ ਮੁੜ-ਪੁਸ਼ਟੀਕਰਨ → 10 ਮਿੰਟ ਦੇ ਇਨਬਾਕਸ.ਮੁੜ-ਵਰਤੋਂਯੋਗ ਪਤਾ → ਜਿਸ ਨੂੰ ਤੁਸੀਂ ਦੁਬਾਰਾ ਖੋਲ੍ਹ ਸਕਦੇ ਹੋ।
ਪੁਸ਼ਟੀਕਰਨ ਸਕ੍ਰੀਨ ਖੁੱਲ੍ਹੀ ਰੱਖੋ ਅਤੇ ਐਪ ਨਾ ਬਦਲੋ ਜਾਂ ਉਸੇ ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਦੂਜੀ ਟੈਬ ਨਾ ਖੋਲ੍ਹੋ।
ਕਦਮ 3: ਇੱਕ ਵਾਰ ਵਿਵਸਥਿਤ ਢੰਗ ਨਾਲ ਮੁੜ ਭੇਜੋ
ਜੇ ਕੁਝ ਵੀ ਨਹੀਂ ਆਉਂਦਾ, ਤਾਂ
ਮੁੜ ਭੇਜੋਮੁੜ-ਭੇਜੋ ਕਦਮ 4: ਫੈਸਲਾ ਕਰੋ ਕਿ ਸਮੱਸਿਆ ਡਿਲਿਵਰੀ ਦੀ ਹੈ ਜਾਂ ਨੀਤੀ ਦੀ
ਕਦਮ 4: ਫੈਸਲਾ ਕਰੋ ਕਿ ਇਹ ਡਿਲੀਵਰੀ ਹੈ ਜਾਂ ਨੀਤੀ
ਕਦਮ 5: ਜਦੋਂ ਸੰਭਵ ਹੋਵੇ, ਮੋਬਾਈਲ 'ਤੇ ਕੋਡ ਪ੍ਰਾਪਤ ਕਰੋ
ਉਸ ਡਿਵਾਈਸ 'ਤੇ ਇਨਬਾਕਸ ਦੇਖੋ ਜੋ ਤੁਹਾਡੇ ਹੱਥ ਵਿੱਚ ਹੈ:
ਮੋਬਾਈਲ ਐਪ ਐਂਡਰਾਇਡ ਅਤੇ ਆਈਓਐਸ ਐਪਸ ਜਾਂ ਟੈਲੀਗ੍ਰਾਮ ਬੋਟ ਦੀ ਬ੍ਰਾਊਜ਼ਰ ਟੈਬ ਵਰਤੋ, ਤਾਂ ਜੋ ਥੋੜ੍ਹੇ ਸਮੇਂ ਲਈ ਉਪਲਬਧ ਕੋਡ ਤੁਹਾਡੇ ਵੱਲੋਂ ਬੰਦ ਕੀਤੀ ਟੈਬ ਵਿੱਚ ਪਿਆ ਨਾ ਰਹਿ ਜਾਵੇ।
ਕਦਮ 6: ਭਵਿੱਖ ਲਈ ਨਿਰੰਤਰਤਾ ਬਣਾਈ ਰੱਖੋ
ਜੇ ਤੁਹਾਨੂੰ ਭਵਿੱਖ ਵਿੱਚ ਇਸ ਇਨਬਾਕਸ ਦੀ ਦੁਬਾਰਾ ਲੋੜ ਪੈ ਸਕਦੀ ਹੈ, ਤਾਂ access token ਸੰਭਾਲ ਕੇ ਰੱਖੋ। ਇਹ ਪਤਾ ਮੁੜ ਖੋਲ੍ਹਦਾ ਹੈ; ਇਹ ਪਾਸਵਰਡ ਨਹੀਂ ਹੈ, ਅਤੇ ਗੁੰਮ ਹੋਇਆ access token ਮੁੜ ਪ੍ਰਾਪਤ ਨਹੀਂ ਕੀਤਾ ਜਾ ਸਕਦਾ।
ਅਕਸਰ ਪੁੱਛੇ ਜਾਣ ਵਾਲੇ ਸਵਾਲ
ਮੇਰੀਆਂ OTP ਈਮੇਲਾਂ ਦੇਰ ਰਾਤ ਨੂੰ ਕਿਉਂ ਆਉਂਦੀਆਂ ਹਨ, ਪਰ ਦਿਨ ਦੌਰਾਨ ਨਹੀਂ?
ਵੱਖਰੇ ਡੋਮੇਨ 'ਤੇ ਜਾਣ ਤੋਂ ਪਹਿਲਾਂ ਮੈਨੂੰ "ਮੁੜ ਭੇਜੋ" 'ਤੇ ਕਿੰਨੀ ਵਾਰ ਟੈਪ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ?
ਡੋਮੇਨ ਬਦਲਣ ਤੋਂ ਪਹਿਲਾਂ ਮੈਨੂੰ ਕਿੰਨੀ ਵਾਰ "ਮੁੜ-ਭੇਜੋ" 'ਤੇ ਟੈਪ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ?
ਕੀ ਬੈਂਕ ਜਾਂ ਐਕਸਚੇਂਜ ਦੀ ਪੁਸ਼ਟੀ ਲਈ ਅਸਥਾਈ ਇਨਬਾਕਸ ਭਰੋਸੇਯੋਗ ਹਨ?
ਕੀ ਡਿਸਪੋਸੇਬਲ ਇਨਬਾਕਸ ਬੈਂਕ ਜਾਂ ਐਕਸਚੇਂਜ ਪੁਸ਼ਟੀਕਰਨ ਲਈ ਭਰੋਸੇਯੋਗ ਹਨ?
ਮਹੀਨਿਆਂ ਬਾਅਦ ਡਿਸਪੋਸੇਬਲ ਪਤੇ ਦੀ ਮੁੜ ਵਰਤੋਂ ਕਰਨ ਦਾ ਸਭ ਤੋਂ ਸੁਰੱਖਿਅਤ ਤਰੀਕਾ ਕੀ ਹੈ?
ਜਦੋਂ ਤੁਸੀਂ ਪਤਾ ਬਣਾਉਂਦੇ ਹੋ, ਉਸੇ ਵੇਲੇ access token ਨੂੰ ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਵਿੱਚ ਸੁਰੱਖਿਅਤ ਕਰੋ, ਫਿਰ ਜਦੋਂ ਤੁਹਾਨੂੰ ਮੁੜ-ਤਸਦੀਕ ਦੀ ਲੋੜ ਪਵੇ ਤਾਂ
ਇਸ ਦੀ ਵਰਤੋਂ ਕਰੋ। ਯਾਦ ਰੱਖੋ ਕਿ access token ਕੀ ਹੁੰਦਾ ਹੈ: ਇਹ ਇੱਕ ਰਿਕਵਰੀ ਕੁੰਜੀ ਹੈ ਜੋ ਪਤਾ ਮੁੜ ਖੋਲ੍ਹਦੀ ਹੈ, ਇਸ ਦੀ ਰੱਖਿਆ ਕਰਨ ਵਾਲਾ ਪਾਸਵਰਡ ਨਹੀਂ—ਅਤੇ ਜੇ ਤੁਸੀਂ ਇਸ ਨੂੰ ਗੁਆ ਦਿਓ, ਤਾਂ ਕੋਈ ਵੀ ਇਸ ਨੂੰ ਮੁੜ ਪ੍ਰਾਪਤ ਨਹੀਂ ਕਰ ਸਕਦਾ।ਉਸੇ ਇਨਬਾਕਸ ਨੂੰ ਮੁੜ-ਖੋਲ੍ਹਣ ਕੀ ਮੇਰਾ OTP ਆਉਣ ਤੋਂ ਪਹਿਲਾਂ 10 ਮਿੰਟ ਵਾਲਾ ਇਨਬਾਕਸ ਮਿਆਦ ਪੁੱਗਣ ਕਾਰਨ ਬੰਦ ਹੋ ਜਾਵੇਗਾ?
ਆਮ ਤੌਰ 'ਤੇ ਨਹੀਂ, ਜੇ ਤੁਸੀਂ ਉਡੀਕ-ਫਿਰ-ਇੱਕ ਵਾਰ ਮੁੜ ਭੇਜਣ ਵਾਲੀ ਲੈਅ ਦੀ ਪਾਲਣਾ ਕਰੋ ਅਤੇ ਪੰਨੇ 'ਤੇ ਰਹੋ। ਜੇ ਪ੍ਰਕਿਰਿਆ ਇੱਕੋ ਬੈਠਕ ਤੋਂ ਲੰਮੀ ਹੋ ਸਕਦੀ ਹੈ—ਜਾਂ ਤੁਹਾਨੂੰ ਰੀਸੈੱਟ ਲਈ ਇਹ ਪਤਾ ਮੁੜ ਚਾਹੀਦਾ ਹੋਵੇ—ਤਾਂ ਇਸ ਦੀ ਬਜਾਏ ਮੁੜ ਵਰਤੋਂਯੋਗ ਇਨਬਾਕਸ ਨਾਲ ਸ਼ੁਰੂ ਕਰੋ।
ਕੀ ਕੋਈ ਹੋਰ ਐਪ ਖੋਲ੍ਹਣ ਨਾਲ ਮੇਰੀ OTP ਪ੍ਰਕਿਰਿਆ ਰੱਦ ਹੋ ਜਾਂਦੀ ਹੈ?
ਕਦੇ-ਕਦੇ। ਕੁਝ ਪ੍ਰਕਿਰਿਆਵਾਂ ਵਿੱਚ ਪੰਨਾ ਰਿਫ੍ਰੈਸ਼ ਕਰਨ ਜਾਂ ਸੈਸ਼ਨ ਵਿੱਚ ਵਿਘਨ ਪੈਣ 'ਤੇ ਬਕਾਇਆ ਕੋਡ ਅਵੈਧ ਹੋ ਜਾਂਦਾ ਹੈ। ਕੋਡ ਆਉਣ ਤੱਕ ਤਸਦੀਕ ਸਕ੍ਰੀਨ ਨੂੰ ਖੁੱਲ੍ਹਾ ਅਤੇ ਸਰਗਰਮ ਰੱਖੋ।
ਕੀ ਮੈਂ ਆਪਣੇ ਮੋਬਾਈਲ 'ਤੇ OTP ਪ੍ਰਾਪਤ ਕਰਕੇ ਇਸ ਨੂੰ ਆਪਣੇ ਡੈਸਕਟੌਪ 'ਤੇ ਪੇਸਟ ਕਰ ਸਕਦਾ ਹਾਂ?
ਹਾਂ। ਉਸੇ ਇਨਬਾਕਸ ਨੂੰ
ਤੋਂ ਦੇਖੋ, ਜਾਂ ਐਂਡਰਾਇਡ ਅਤੇ ਆਈਓਐਸ ਐਪ ਜਾਂ ਟੈਲੀਗ੍ਰਾਮ ਬੋਟ ਤੋਂ ਤੋਂ, ਤਾਂ ਜੋ ਕੋਡ ਉਸ ਡਿਵਾਈਸ 'ਤੇ ਪਹੁੰਚੇ ਜੋ ਇਸ ਵੇਲੇ ਤੁਹਾਡੇ ਕੋਲ ਹੈ ਅਤੇ ਤੁਸੀਂ ਡੈਸਕਟੌਪ 'ਤੇ ਸਾਈਨਅੱਪ ਪੂਰਾ ਕਰ ਸਕੋ।
ਜੇ ਕੋਈ ਸਾਈਟ ਡਿਸਪੋਸੇਬਲ ਡੋਮੇਨਾਂ ਨੂੰ ਪੂਰੀ ਤਰ੍ਹਾਂ ਬਲੌਕ ਕਰਦੀ ਹੋਵੇ ਤਾਂ ਕੀ ਕਰੀਏ?
ਤਾਂ ਉਸ ਨੇ ਆਪਣਾ ਫੈਸਲਾ ਕਰ ਲਿਆ ਹੈ ਅਤੇ ਤੁਹਾਨੂੰ ਇਸ ਦਾ ਆਦਰ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ: ਆਪਣੇ ਨਿਯੰਤਰਣ ਵਾਲਾ ਅਸਲ ਈਮੇਲ ਪਤਾ ਵਰਤੋ। ਕਿਸੇ ਇੱਕ ਦੇ ਸਵੀਕਾਰ ਹੋਣ ਤੱਕ ਵੱਖ-ਵੱਖ ਪਤਿਆਂ ਨੂੰ ਅਜ਼ਮਾਉਂਦੇ ਰਹਿਣਾ ਸਾਈਟ ਦੀ ਸਪਸ਼ਟ ਨੀਤੀ ਦੇ ਵਿਰੁੱਧ ਹੈ ਅਤੇ ਇਸ ਤਰੀਕੇ ਨਾਲ ਬਣਾਏ ਕਿਸੇ ਵੀ ਖਾਤੇ ਨੂੰ ਖਤਰੇ ਵਿੱਚ ਪਾਂਦਾ ਹੈ। ਵੱਖਰਾ ਡੋਮੇਨ ਸਿਰਫ਼ ਉਸ ਸਥਿਤੀ ਵਿੱਚ ਅਜ਼ਮਾਉਣਾ ਠੀਕ ਹੈ ਜਦੋਂ ਸੇਵਾ ਡਿਸਪੋਸੇਬਲ ਈਮੇਲ ਸਵੀਕਾਰ ਕਰਦੀ ਹੋਵੇ ਅਤੇ ਕੋਈ ਖਾਸ ਡੋਮੇਨ ਡਿਲੀਵਰੀ ਵਿੱਚ ਅਸਫਲ ਹੋ ਰਿਹਾ ਹੋਵੇ।
ਅਸਥਾਈ ਈਮੇਲ ਇਨਬਾਕਸ ਵਿੱਚ ਸੁਨੇਹੇ ਕਿੰਨੇ ਸਮੇਂ ਤੱਕ ਦਿਖਾਈ ਦਿੰਦੇ ਹਨ?
ਟਮੇਲਰ 'ਤੇ, ਇੱਕ ਸੁਨੇਹਾ ਆਉਣ ਦੇ ਪਲ ਤੋਂ ਲਗਭਗ 24 ਘੰਟੇ. ਕੋਡ ਦੀ ਨਕਲ ਕਰੋ ਜਾਂ ਲਿੰਕ ਦੀ ਤੁਰੰਤ ਪਾਲਣਾ ਕਰੋ ਅਤੇ ਇੱਕ ਰਿਕਾਰਡ ਦੇ ਤੌਰ ਤੇ ਇੱਕ ਟੈਂਪ ਇਨਬਾਕਸ 'ਤੇ ਭਰੋਸਾ ਨਾ ਕਰੋ ਜਿਸ ਵਿੱਚ ਤੁਸੀਂ ਅਗਲੇ ਹਫਤੇ ਵਾਪਸ ਆ ਸਕਦੇ ਹੋ.
ਕੀ ਵੱਡੇ MX ਪ੍ਰਦਾਤਾ ਗਤੀ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ?
ਉਹ ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਲੇ ਪੱਖ ਨੂੰ ਅਨੁਮਾਨ ਲਗਾਉਣ ਯੋਗ ਬਣਾਉਂਦੇ ਹਨ, ਜੋ ਕਿ ਤੇਜ਼ ਨਹੀਂ ਹੁੰਦਾ. ਟਮੇਲਰ ਗੂਗਲ ਐਮਐਕਸ ਸਰਵਰਾਂ 'ਤੇ ਇਨਬਾਉਂਡ ਮੇਲ ਲੈਂਦਾ ਹੈ, ਇਸ ਲਈ ਭੇਜਣ ਵਾਲੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਸੌਂਪਦੇ ਹਨ ਜੋ ਉਹ ਪਹਿਲਾਂ ਹੀ ਜਾਣਦੇ ਹਨ ਅਤੇ ਆਮ ਦੁਬਾਰਾ ਕੋਸ਼ਿਸ਼ ਕਰਨ ਵਾਲਾ ਵਿਵਹਾਰ ਡਿਜ਼ਾਇਨ ਕੀਤੇ ਅਨੁਸਾਰ ਕੰਮ ਕਰਦਾ ਹੈ. ਇਹ ਕੀ ਨਹੀਂ ਕਰ ਸਕਦਾ ਉਹ ਹੈ ਇੱਕ ਭੇਜਣ ਵਾਲੇ ਨੂੰ ਤੇਜ਼ ਕਰਨਾ ਜਿਸਨੇ ਕਤਾਰ ਵਿੱਚ ਖੜ੍ਹਾ ਹੋ ਗਿਆ ਹੈ ਜਾਂ ਕਦੇ ਤੁਹਾਡਾ ਕੋਡ ਨਹੀਂ ਭੇਜਿਆ ਹੈ.
ਨਤੀਜਾ — ਮੁੱਖ ਗੱਲ
ਜੇ OTP ਨਹੀਂ ਆ ਰਿਹਾ, ਤਾਂ ਘਬਰਾਓ ਨਾ ਅਤੇ “Resend” ਨੂੰ ਵਾਰ-ਵਾਰ ਨਾ ਦਬਾਓ। 60–90 ਸਕਿੰਟ ਦੀ ਉਡੀਕ ਕਰੋ, ਇੱਕ ਵਾਰ ਮੁੜ ਭੇਜੋ ਅਤੇ ਫਿਰ ਉਸ ਸਵਾਲ ਦਾ ਜਵਾਬ ਦਿਓ ਜੋ ਤੁਹਾਡੀ ਅਗਲੀ ਕਾਰਵਾਈ ਤੈਅ ਕਰਦਾ ਹੈ: ਕੀ ਇਹ ਡਿਲੀਵਰੀ ਦੀ ਸਮੱਸਿਆ ਹੈ ਜਾਂ ਨੀਤੀ ਦੀ? ਜੋ ਡੋਮੇਨ ਸੁਨੇਹਾ ਪ੍ਰਾਪਤ ਨਹੀਂ ਕਰ ਰਿਹਾ, ਉਹ ਤਕਨੀਕੀ ਖ਼ਰਾਬੀ ਹੈ ਅਤੇ ਦੂਜਾ ਡੋਮੇਨ ਅਜ਼ਮਾਉਣਾ ਆਮ ਸਮੱਸਿਆ-ਨਿਵਾਰਣ ਹੈ। ਜਿਹੜੀ ਸੇਵਾ ਡਿਸਪੋਸੇਬਲ ਈਮੇਲ ਸਵੀਕਾਰ ਨਹੀਂ ਕਰਦੀ, ਉਸ ਨੇ ਆਪਣੀ ਗੱਲ ਸਪਸ਼ਟ ਕਰ ਦਿੱਤੀ ਹੈ; ਸਹੀ ਜਵਾਬ ਅਸਲ ਪਤਾ ਵਰਤਣਾ ਹੈ, ਹੋਰ ਕੋਸ਼ਿਸ਼ ਨਹੀਂ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਇਨਬਾਕਸ 'ਤੇ ਨਜ਼ਰ ਰੱਖੋ, ਐਕਸੈਸ ਟੋਕਨ ਨੂੰ ਉਦੋਂ ਸੁਰੱਖਿਅਤ ਕਰੋ ਜਦੋਂ ਤੁਹਾਨੂੰ ਇਹ ਪਤਾ ਮੁੜ ਚਾਹੀਦਾ ਹੋਵੇ, ਅਤੇ ਯਾਦ ਰੱਖੋ ਕਿ ਸੁਨੇਹੇ ਲਗਭਗ 24 ਘੰਟਿਆਂ ਤੱਕ ਦਿਖਾਈ ਦਿੰਦੇ ਹਨ—ਇਸ ਲਈ ਕੱਲ੍ਹ ਲਈ ਛੱਡਿਆ ਕੋਡ ਉੱਥੇ ਨਹੀਂ ਮਿਲੇਗਾ।
Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.