 Tmailor
Waar halen spammers je e-mailadres vandaan? 7 veelvoorkomende bronnen en wat je eraan kunt doen
Als je je afvraagt hoe spammers aan je e-mailadres zijn gekomen, kan het uit een datalek, een aanmeldlijst, een openbare pagina of een simpele gok komen. Zo herken je de waarschijnlijke bron, meld je je veilig af en houd je het volgende lek buiten je hoofdinbox.
Snelle toegang
Waar halen spammers je e-mailadres vandaan?
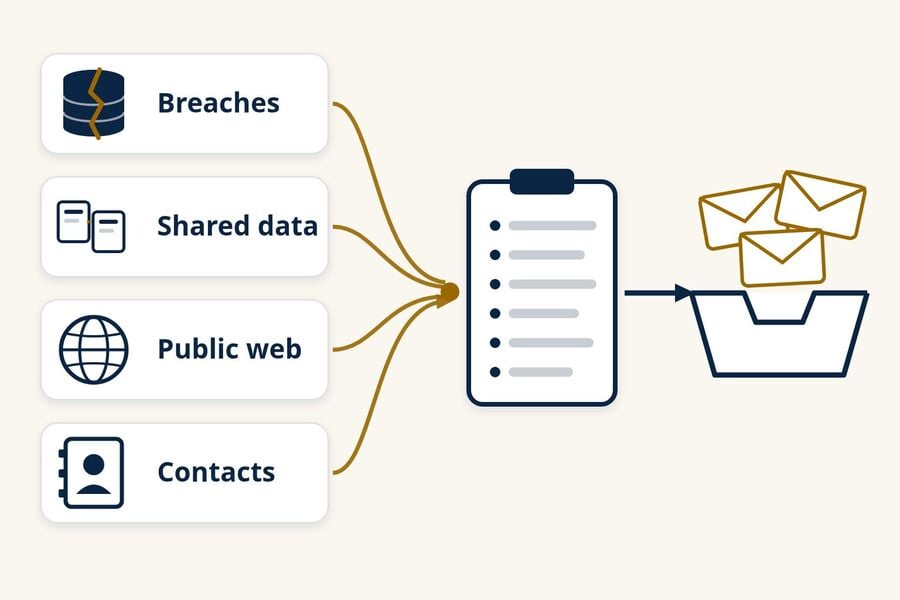
Spammers halen je e-mailadres uit een handvol veelvoorkomende bronnen: gekraakte klantendatabases, bedrijven en databrokers die contactlijsten delen, openbare webpagina's en profielen, contacten en berichtenreeksen van anderen, phishingformulieren en geraden adressen. Spam ontvangen betekent niet dat je inbox is gehackt, en tenzij je voor elke aanmelding een apart adres hebt gebruikt, is de exacte bron vaak onmogelijk te bewijzen.
Een blootgesteld adres en een gehackt account zijn twee verschillende problemen. Een spammer heeft alleen je adres nodig om je mail te sturen, maar je wachtwoord om die te lezen. Hetzelfde adres kan tegelijk op veel lijsten staan, dus één lek dichten stopt spam zelden van de ene op de andere dag.
- Zodra een adres op een lijst staat, kun je het zelden overal laten verwijderen, maar je kunt wel voorkomen dat het op nieuwe lijsten terechtkomt.
- Meld je alleen af bij mailinglijsten die je herkent; meld onbekende of verdachte afzenders in plaats daarvan als spam.
- Een apart adres of alias voor elke aanmelding is de duidelijkste praktische manier om te zien waar spam is begonnen.
- Tijdelijke e-mail is geschikt voor eenmalige aanmeldingen met weinig risico, niet voor accounts die je wilt behouden of wilt kunnen herstellen.
Zeven veelvoorkomende bronnen van spam-e-mailadressen
Elke bron hieronder werkt anders, laat andere sporen achter en vraagt om een andere aanpak. Eén adres kan tegelijk van meerdere bronnen afkomstig zijn, en spammers ruilen lijsten uit, dus de eerste bron is vaak moeilijk vast te stellen.
1. Datalekken bij diensten die je hebt gebruikt
Wanneer een winkel, app of forum waar je je hebt aangemeld wordt gekraakt, kan de klantendatabase worden gekopieerd, verkocht of online gezet. Als de blootgestelde gegevens e-mailadressen bevatten, kunnen die adressen later op spam- en phishinglijsten opduiken. Gegevens die uit een oud account zijn gekopieerd, kunnen in omloop blijven, zelfs nadat je het account hebt gesloten.
Aanwijzingen: spam of phishing waarin de dienst bij naam wordt genoemd, of een toename van spam kort na een melding van een datalek. Wat helpt: controleer je adres op Have I Been Pwned, een gratis dienst om datalekken op te zoeken, en meld je aan voor de meldingen als je over toekomstige datalekken op de hoogte wilt blijven. Een schone uitslag bewijst niet dat je adres nooit is blootgesteld, omdat de dienst alleen datalekken in zijn eigen dataset dekt. Als bij een datalek een wachtwoord betrokken was dat je hergebruikte, wijzig het dan overal waar je het hebt gebruikt. Om te beperken wat een volgend datalek kan blootleggen, lees hoe tijdelijke e-mail de gevolgen van datalekken kan verkleinen.
2. Aanmeldingen, leadformulieren en bedrijven die gegevens delen
Veel sites vragen om een e-mailadres voordat je kunt kopen, downloaden, meedoen aan een weggeefactie, een quiz kunt maken of verder kunt lezen. Sommige gebruiken het alleen voor hun eigen marketing. Andere delen het met "partners", "affiliates" of "sponsors" volgens hun privacybeleid of wedstrijdregels, en een vooraf aangevinkt toestemmingsvakje is dan genoeg. De consumentengids van de FTC, "How To Get Less Spam in Your Email", vermeldt dat bedrijven je adres kunnen delen of verkopen en raadt aan het privacybeleid te controleren voordat je het afgeeft.
Aanwijzingen: marketing van merken die je nooit hebt benaderd, die kort na één aanmelding of weggeefactie begint. Wat helpt: vink de vakjes voor partnermarketing uit, sla weggeefacties over waarvan de regels vermelden dat inzendingen met sponsors worden gedeeld, en gebruik een apart adres voor aanmeldingen die je niet volledig vertrouwt.
3. Databrokers en lijstverkopers
Databrokers verzamelen informatie uit openbare registers, aankopen en online activiteit en verkopen vervolgens profielen en marketinglijsten. Uit het FTC-onderzoek uit 2014 naar negen databrokers, "Data Brokers: A Call for Transparency and Accountability", bleek dat brokers marketingproducten verkochten, waaronder lijsten van consumenten die aan bepaalde criteria voldoen. Spammers en agressieve marketeers kunnen zulke lijsten kopen of huren in plaats van zelf adressen te verzamelen.
Aanwijzingen: spam die je naam of woonplaats al kent. Dat kan op een broker wijzen, maar het kan ook uit samengevoegde datalekgegevens komen, dus zie het als een aanwijzing en niet als bewijs. Wat helpt: verzoeken om je af te melden bij afzonderlijke brokers kunnen toekomstige deling beperken, al kunnen ze al verkochte lijsten niet terughalen. Inwoners van Californië kunnen het Delete Request and Opt-out Platform (DROP) van de staat gebruiken om één verwijderingsverzoek te sturen naar geregistreerde databrokers, die deze verzoeken sinds 1 augustus 2026 moeten verwerken, met inachtneming van wettelijke uitzonderingen.
4. Openbare pagina's, profielen, forums en registers
Geautomatiseerde programma's scannen openbare webpagina's en kopiëren alles wat op een e-mailadres lijkt. Veelvoorkomende plekken zijn persoonlijke en zakelijke websites, forumberichten, online cv's, pdf's, reactiesecties, openbare sociale media en zakelijke profielen, en sommige openbare registers. Ook oudere openbare WHOIS-records voor domeinnamen konden het e-mailadres van een registrant blootleggen. In 2018 beperkte ICANN de publicatie van persoonlijke contactgegevens voor generieke top-level domeinen en schreef in plaats daarvan een geanonimiseerd e-mailadres of webformulier voor.
Aanwijzingen: zoek je volledige adres tussen aanhalingstekens. Een resultaat laat zien waar het adres openbaar zichtbaar is, maar geen resultaat bewijst niet dat het nooit is geplaatst, omdat gearchiveerde of niet-geïndexeerde pagina's niet verschijnen. Wat helpt: verwijder het adres waar dat kan, gebruik een contactformulier in plaats van een afgedrukt adres, verberg je e-mailadres via de privacy-instellingen van je profiel en schakel domeinprivacy in als je een website hebt.
5. Contacten en berichtenreeksen van anderen
Je adres staat ook in de adresboeken van anderen, in oude e-mailreeksen en in groepsberichten. Als een van die accounts of apparaten wordt gecompromitteerd, kunnen de contactenlijst en de gesprekken worden gekopieerd. Lange CC-ketens en doorgestuurde berichten stellen bovendien elke zichtbare ontvanger bloot aan iedereen die ze later ontvangt.
Aanwijzingen: spam die lijkt te komen van een vriend of collega, of die de onderwerpregel van een echte oude berichtenreeks hergebruikt. Wat helpt: gebruik BCC voor groepsberichten, houd je beveiligingssoftware up-to-date zoals de FTC aanbeveelt, en waarschuw een contactpersoon als zijn of haar account e-mails lijkt te versturen die diegene niet heeft geschreven.
6. Phishingpagina's en misleidende formulieren
Een nep-inlogpagina, enquête, prijsclaim of "bevestig je account"-bericht kan je e-mailadres rechtstreeks verzamelen, vaak samen met een wachtwoord. Hier is het adres een bijverschijnsel; het echte doel is je account. Als je een wachtwoord hebt ingevoerd op een pagina die je via een onverwachte e-mail hebt bereikt, behandel dat dan als een accountprobleem in plaats van een spamprobleem: wijzig het wachtwoord op de echte site en schakel tweefactorauthenticatie in.
Wat helpt: open belangrijke sites via je eigen bladwijzer of app in plaats van via links in e-mails, en wees voorzichtig met formulieren die om je e-mailwachtwoord vragen.
7. Geraden adressen
Spammers sturen ook naar adressen die ze nergens hebben gevonden, samengesteld uit veelvoorkomende namen en gangbare adresformaten bij populaire providers of bedrijfsdomeinen. De CAN-SPAM-compliancegids van de FTC noemt adresverzameling en deze "woordenboekaanvallen" onder de verzwaarde overtredingen die extra straffen kunnen opleveren, maar dat weerhoudt afzenders die de wet negeren er niet van.
Aanwijzingen: spam naar een adres dat je nauwelijks hebt gebruikt of nooit hebt gedeeld, vooral een kort adres of een adres op basis van je naam. Wat helpt: vertrouw op het spamfilter van je provider. Je hoeft hiervoor niet per se een adres op te geven, maar een minder voorspelbaar adres kan helpen bij nieuwe accounts.
Waarom krijg ik ineens zoveel spam?
Een plotselinge toename betekent meestal dat je adres op een nieuwe lijst is beland, of dat er weer naar een oude lijst wordt gemaild. Veelvoorkomende oorzaken zijn een recent gemeld datalek, een aanmelding of weggeefactie waarbij je adres is gedeeld, of een nieuwe campagne die je spamfilter nog niet heeft leren herkennen. Spam komt vaak in golven, omdat lijsten worden verhandeld en in bulk worden gemaild.
Drie snelle vragen kunnen het verduidelijken:
- Heb je je de afgelopen weken ergens nieuw voor aangemeld?
- Noemt de spam een specifiek bedrijf, product of oud account?
- Toont een datalekcontrole een recent datalek voor jouw adres?
Antwoorden, klikken en geladen afbeeldingen
Sommige spammers letten ook op signalen dat een adres in gebruik is. Antwoorden op spam, op de links klikken (inclusief de afmeldlink) of de externe afbeeldingen laden kan de afzender laten weten dat een bericht een werkende inbox heeft bereikt. Dat signaal is niet waterdicht, omdat sommige mailapps en beveiligingsscanners afbeeldingen automatisch laden, maar je wint er niets mee door het te versturen. Meld het bericht in plaats van erop te antwoorden.
Een stortvloed aan aanmeldbevestigingen
Als er binnen enkele uren tientallen of honderden nieuwsbriefbevestigingen of welkomstmails binnenkomen, kan iemand je adres bij veel sites tegelijk hebben aangemeld. Dit wordt soms subscription bombing genoemd. Het kan pure intimidatie zijn, maar het kan ook bedoeld zijn om een echte waarschuwing, zoals een orderbevestiging of een melding over een wachtwoordwijziging, in de ruis te laten verdwijnen. Controleer je belangrijke accounts door de officiële app te openen of zelf het adres van de site in te typen, niet door links in de stortvloed te volgen, en klik niet op de bevestigingslinks.
Hoe kun je achterhalen wie je e-mailadres heeft verkocht of gelekt?
Meestal kun je niet bewijzen wie een adres heeft verkocht of gelekt zodra de spam begint. Een uniek adres of alias laat zien waar je dat adres oorspronkelijk hebt gebruikt, maar het kan een verkoop niet onderscheiden van een datalek bij een leverancier of later delen. Timing, persoonlijke gegevens en het bedrijf dat in een bericht wordt genoemd zijn aanwijzingen, geen bewijs.
Gebruik een apart adres of alias voor elke aanmelding
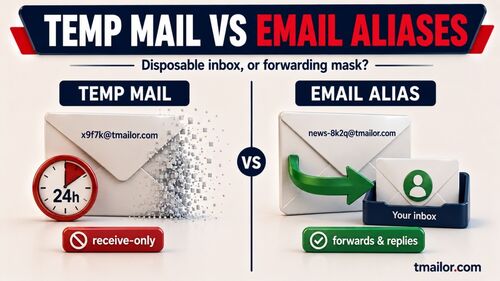
Gmail en Google Workspace ondersteunen plus-adressering: een tag achter je gebruikersnaam toevoegen, zoals je-naam+winkel, bezorgt de mail nog steeds in je hoofdinbox, en de tag laat zien welke versie van het adres de afzender heeft gebruikt. Plus-adressering is echter slechts een aanwijzing: een formulier kan het plusteken weigeren, en de tag kan worden verwijderd voordat het adres wordt gedeeld. Doorstuuraliassen gaan verder, omdat elke alias een apart adres is dat je kunt uitschakelen. Onze vergelijking van tijdelijke mail- en e-mailaliassen legt uit welk type bij de accounts past die je aanhoudt.
Een uniek adres laat zien welk adres is gelekt, niet wie het heeft gelekt. Het bedrijf kan het hebben verkocht, een van zijn leveranciers kan zijn gehackt, of een lijst kan verder zijn doorgegeven.
Welke berichtdetails wel en niet iets kunnen vertellen
Het "Aan"-adres, een eventuele plus-tag en het moment waarop de spam begon zijn de meest nuttige details. Volledige berichtheaders tonen de servers waar een bericht doorheen is gegaan en of het de authenticatiecontroles heeft doorstaan, maar ze kunnen niet laten zien wie jouw adres heeft verkocht of gedeeld. Spammers versturen vaak via diensten of gecompromitteerde machines die niets met het oorspronkelijke lek te maken hebben.
Is het veilig om op afmelden te klikken?
Het is veilig om je af te melden van een mailinglijst die je herkent en waarvan je je herinnert dat je je hebt aangemeld, idealiter met de ingebouwde knop voor afmelden in je e-mailapp. Bij onbekende, verdachte of nagebootste afzenders kun je de afmeldlink beter helemaal niet volgen; markeer het bericht in plaats daarvan als spam of phishing.
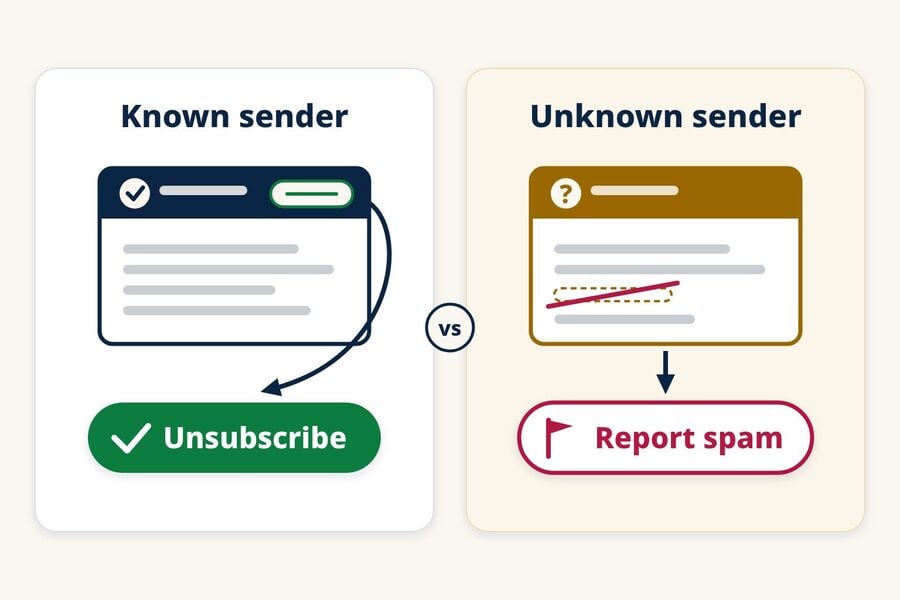
Gebruik de afmeldknop van je e-mailapp
Legitieme marketeers hebben juridische en praktische redenen om opt-outs te honoreren. In de VS staat in de CAN-SPAM-gids van de FTC dat commerciële e-mail een mogelijkheid moet bieden om je af te melden, dat verzoeken binnen 10 werkdagen moeten worden gehonoreerd en dat het opt-outmechanisme minstens 30 dagen na verzending van het bericht moet blijven werken. Afzenders mogen geen kosten vragen of meer vragen dan je e-mailadres, en nadat je je hebt afgemeld mogen ze je adres niet verkopen of overdragen, behalve aan een bedrijf dat is ingehuurd om hen te helpen aan de wet te voldoen.
Google vereist ook dat afzenders die meer dan 5.000 berichten per dag naar Gmail-accounts sturen, afmelden met één klik ondersteunen voor marketingberichten en berichten waarop je je hebt geabonneerd. Conforme berichten bevatten standaard afmeldheaders die Gmail en andere e-mailapps kunnen gebruiken om een optie voor afmelden te tonen, zodat je niet door het bericht hoeft te zoeken of een door de afzender gekozen pagina hoeft te bezoeken. De spamgids van de FTC beveelt ook de afmeldfuncties aan die je e-mailprovider biedt.
Wanneer je een afmeldlink beter niet kunt volgen
- Je herkent het bedrijf niet, of je hebt je er nooit aangemeld.
- De naam of het domein van de afzender bootst een merk na dat je kent, met kleine spelfouten of een niet-gerelateerd domein.
- De afmeldpagina vraagt je in te loggen, een wachtwoord in te voeren of meer dan alleen je e-mailadres op te geven.
- De link start een download, of het bericht zet je onder druk om snel te handelen.
Een afzender die de wet al negeert, heeft geen reden om je verzoek te honoreren, en de link kan je adres bevestigen of naar een phishingpagina leiden. Meld het bericht en ga verder.
Hoe je het aantal spam-e-mails dat je al krijgt kunt verminderen
Je kunt je adres niet van elke gekopieerde lijst verwijderen, dus spam stoppen betekent meestal filteren en melden in plaats van elke verzending tegenhouden. Het consumentenadvies van de FTC raadt deze basisprincipes aan:
- Markeer spam als spam of junk in je e-mailapp.
- Blokkeer hardnekkige afzenders of domeinen wanneer dezelfde bron steeds doorkomt.
- Controleer af en toe de spammap op echte post die per ongeluk is binnengekomen.
- Meld ongewenste berichten bij je e-mailprovider en meld oplichting bij de FTC op ReportFraud.ftc.gov.
Als extra voorzorgsmaatregel kun je beter niet reageren op verdachte berichten of bellen naar telefoonnummers die erin staan.
Overstappen naar een nieuw adres is een laatste redmiddel. Het helpt alleen als je je belangrijke accounts zorgvuldig overzet en het nieuwe adres beter beschermt dan het oude.
Houd je hoofdadres uit toekomstige aanmeldlijsten
De meest effectieve stap op de lange termijn is om minder bedrijven je hoofdadres te geven. Een eenvoudige opzet met drie lagen werkt voor de meeste mensen:
- Hoofdadres: bankieren, werk, overheidsdiensten en elk account dat je nodig hebt om te herstellen.
- Doorstuuralias: winkelen, abonnementen en accounts die je aanhoudt, zodat je elke alias kunt uitschakelen die spam begint te ontvangen.
- Tijdelijke e-mail: eenmalige downloads, kortingsbonnen, proefperiodes op forums en andere aanmeldingen met weinig risico die je niet van plan bent te houden.
Wanneer tijdelijke e-mail past, en wanneer niet
Een tijdelijk e-mailadres houdt eenmalige aanmeldingen weg van je hoofdinbox. Als een adres dat je voor slechts één aanmelding hebt gebruikt later spam ontvangt, is die aanmelding een nuttige aanwijzing, hoewel het niet kan bewijzen of het bedrijf, een van zijn leveranciers of iemand verderop in de keten het adres heeft gedeeld. Als je nieuw bent met dit idee, behandelt dit overzicht van hoe tijdelijke e-mail werkt de basis.
Tmailor is alleen voor ontvangst, dus je kunt niet verzenden of antwoorden vanaf het adres, en het accepteert geen bijlagen. Berichten worden automatisch ongeveer 24 uur na aankomst verwijderd. Je kunt later naar hetzelfde adres terugkeren met het access token, of vanuit Created Emails als je was ingelogd op een gratis Tmailor-account toen je het aanmaakte. Een verloren token voor een gastadres kan niet worden hersteld, en sommige sites blokkeren domeinen voor wegwerp-e-mail. Dat maakt tijdelijke e-mail ongeschikt voor bankieren, werk, aankopen waarvoor je misschien bonnetjes nodig hebt, of elk account dat je mogelijk moet herstellen. Voor meer informatie over dagelijks gebruik, zie onze gids voor tijdelijke e-mail- en spambescherming.
Veelgestelde vragen
Waarom krijg ik spam die niet aan mij gericht is?
Je adres was waarschijnlijk een verborgen (BCC) ontvanger of maakte deel uit van een mailinglijst. Spammers zetten vaak een ander adres, of helemaal geen, in de Aan-regel en versturen de echte lijst als verborgen ontvangers, zodat je adres niet zichtbaar is ook al heeft het bericht jou bereikt. E-mail die naar een alias of doorstuuradres wordt gestuurd, kan er hetzelfde uitzien.
Betekent het ontvangen van spam dat mijn e-mailaccount gehackt is?
Meestal niet. Om je spam te sturen is alleen je adres nodig, niet toegang tot je inbox. Tekenen van een echte inbreuk zien er anders uit: verzonden berichten die je niet hebt geschreven, inlog- of wachtwoordwijzigingsmeldingen die je niet hebt geactiveerd, doorstuurregels die je niet hebt aangemaakt, of contacten die zeggen dat ze vreemde e-mail van jou hebben ontvangen.
Kan een spammer zien dat ik een e-mail heb geopend?
Soms. Als je e-mailapp externe afbeeldingen laadt, kan een afbeeldingsverzoek de server van de afzender vertellen dat het bericht is geladen, en wanneer. Het is geen bewijs dat je het hebt gelezen, want sommige apps laden afbeeldingen via een proxy en beveiligingsscanners kunnen berichten automatisch openen. Door automatische externe afbeeldingen in je e-mailapp uit te schakelen, verzwak je dit signaal.
Moet ik mijn e-mailadres veranderen vanwege spam?
Meestal niet als eerste stap. Filters, meldingen en aparte adressen voor nieuwe aanmeldingen pakken het meeste spam aan. Overweeg een nieuw adres alleen als het oude onbruikbaar is geworden, en plan de overstap: werk eerst belangrijke accounts en herstelinstellingen bij, en blijf daarna het oude adres lang genoeg controleren om iets op te vangen wat je hebt gemist.
Is alle ongevraagde commerciële e-mail illegaal in de VS?
Nee. De CAN-SPAM Act verbiedt ongevraagde commerciële e-mail niet; de wet stelt er regels voor op. Die regels vereisen waarheidsgetrouwe headerinformatie en onderwerpregels, vermelding dat het bericht een advertentie is, een geldig postadres en een werkende opt-out die binnen 10 werkdagen wordt gehonoreerd. Het verzamelen van adressen en woordenboekaanvallen gelden als verzwarende overtredingen.
Je kunt niet elk spambericht traceren, maar je kunt wel stoppen met nieuwe lijsten te voeden
Spam begint met een adres dat iemand heeft verzameld, gedeeld of geraden, en zodra het circuleert, kun je het niet meer terughalen. Wat je wel kunt beheersen, is hoeveel nieuwe lijsten je hoofdadres te zien krijgen. Meld wat er doorheen komt, meld je alleen af bij afzenders die je herkent, en houd eenmalige aanmeldingen gescheiden. De volgende keer dat een download of kortingsbon om een e-mailadres vraagt, maak dan een gratis tijdelijke mail gebruik je daarvoor in plaats van je echte adres.
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.