Waarom heb ik een verificatiecode gekregen die ik niet heb aangevraagd?
De meeste onverwachte codes komen door een typefout, een inlog- of wachtwoordresetpoging of een oplichtingsbericht. Ontdek hoe je herkent welk patroon je ziet, wat je moet controleren en wat je nooit met de code moet doen.
Snelle toegang
Waarom je misschien een verificatiecode krijgt die je niet hebt aangevraagd
Een onverwachte verificatiecode kan het gevolg zijn van een typefout, een poging tot inloggen of wachtwoordherstel, of een oplichtingsbericht dat je juist aan het reageren wil krijgen. Een code die je niet hebt aangevraagd bewijst op zichzelf niet dat je account is benaderd of dat iemand je wachtwoord kent. Deel de code niet, keur geen onverwachte prompt goed en gebruik geen links uit het bericht. Open de genoemde dienst rechtstreeks en controleer de activiteit van je account.
Wat de code beschermt, hangt af van de dienst. Het kan gaan om een nieuwe aanmelding, een inlog, een wachtwoordherstel, een herstelpoging, een telefoonnummer of een gevoelige actie zoals een betaling. Daarom hangt de juiste reactie af van het patroon, niet van de code zelf.
- Eén code, geen andere waarschuwing: het kan een typefout zijn, een aanmelding, een poging tot inloggen of herstellen, of een nepbericht. Gebruik de code niet; controleer het genoemde account rechtstreeks als je er een hebt.
- Codes die blijven komen: iemand probeert mogelijk herhaaldelijk in te loggen of toegang te herstellen. Controleer dat account nu.
- Een code plus een accountwaarschuwing: een melding over inloggen op een nieuw apparaat, een wachtwoordwijziging of een wijziging in herstelgegevens vraagt vandaag nog actie.
- Iedereen die je om de code vraagt: beschouw het als oplichting, wie ze ook beweren te zijn.
Iemand heeft per ongeluk je e-mailadres of telefoonnummer ingevoerd
Mensen typen hun eigen contactgegevens regelmatig verkeerd in, en dan komt er een code bij jou terecht in plaats van bij hen. De helppagina van Login.gov, "I'm receiving one-time codes that I didn't request", noemt dit als een waarschijnlijke oorzaak, net als iemand die jouw telefoon deelt, zoals een partner, ouder of kind, die op zijn eigen account inlogt. Een enkele code zonder vervolg is het typische teken van zo'n vergissing.
Iemand probeerde in te loggen of je wachtwoord te herstellen
Veel diensten sturen een code wanneer een inlog vanaf een nieuw apparaat of een nieuwe locatie komt, of wanneer iemand een wachtwoordherstel start. Die persoon kan jij zijn op een ander apparaat, iemand die jouw account met het zijne heeft verward, of een geautomatiseerde inlogpoging met een wachtwoord dat op een andere site is gelekt. Afhankelijk van de dienst kan de code een tweede stap na een wachtwoord zijn of het belangrijkste inlogmiddel voor een wachtwoordloze login, en aan de code alleen kun je niet zien welke van de twee het is. Deel of voer de code niet in, en controleer het account via de officiële app of website.
Iemand heeft je contactgegevens gebruikt om zich aan te melden
Een aanmeldcode kan binnenkomen voor een dienst die je nooit hebt gebruikt, omdat iemand je e-mailadres of telefoonnummer heeft ingevoerd bij het aanmaken van een account. De meeste diensten ronden de aanmelding pas af als de code of bevestigingslink is gebruikt, dus het bericht negeren is meestal voldoende. Maak geen account aan alleen om te onderzoeken.
Het bericht is phishing, geen echte code
Een bericht kan een verificatiemelding nabootsen en een link, een telefoonnummer of een instructie als "reageer om te annuleren" bevatten, zelfs als er geen echte accountactie heeft plaatsgevonden. Het doel is om je te laten bellen, klikken of iets in een neppagina te laten typen. Test de link niet. Open de officiële app of typ zelf het bekende webadres van de dienst in.
Een probleem aan de kant van de dienst veroorzaakte een golf van berichten
Soms ligt de oorzaak bij het bedrijf. In januari 2026 schreef Instagram een golf van onverwachte e-mails met wachtwoordherstel toe aan "een probleem waardoor een externe partij wachtwoordherstel-e-mails voor sommige Instagram-gebruikers kon aanvragen", aldus consumentenorganisatie Which?, en Instagram ontkende dat zijn systemen waren gehackt. Zelfs in zo'n geval is de veilige reactie dezelfde: negeer de links en controleer het account in de app.
Wat je nu moet doen
De veiligste reactie op een niet-aangevraagde code kost een paar minuten en heeft nooit met het bericht zelf te maken. Doorloop deze stappen in volgorde en stop zodra het account in orde is.
- Deel de code niet, stuur hem niet door en lees hem niet hardop voor. Voer de code nergens in en keur geen inlogprompt goed die je niet zelf hebt gestart. De helppagina van Google "When Google might send you a text" zegt dat je een sms-code die je niet hebt aangevraagd kunt negeren en verwijderen, en dat je ontvangen codes nooit mag delen.
- Gebruik niets uit het bericht. Sla de links, de telefoonnummers en eventuele antwoordinstructies over, ook al komt de afzender bekend voor.
- Open de dienst zelf. Gebruik de officiële app of typ het adres in dat je al kent, en bekijk dan recente inlogactiviteit, ingelogde apparaten en beveiligingsmeldingen. Microsofts pagina "What is the Recent activity page?" legt uit dat die pagina de activiteit van je Microsoft-account van de afgelopen 30 dagen toont en dat je "Dit was ik niet" kunt selecteren bij alles wat als ongebruikelijk is gemarkeerd.
- Wijzig het wachtwoord wanneer de feiten daarom vragen. Doe dit via de officiële dienst als de activiteit onbekend lijkt, de dienst een inlogpoging bevestigt, je de code hebt gedeeld, of het wachtwoord wordt hergebruikt op andere sites. Gebruik een uniek wachtwoord voor dat account.
- Schakel sterkere multifactorauthenticatie in. Het Amerikaanse Cybersecurity and Infrastructure Security Agency (CISA) rangschikt een beveiligingssleutel als de sterkste optie, gevolgd door een authenticator-app, en sms- of e-mailcodes als de zwakste. CISA raadt aan om alleen sms- of e-mailcodes te gebruiken wanneer het account niets sterkers biedt.
- Neem contact op met de dienst als de codes blijven komen. Gebruik het helpcentrum in de app of op de officiële site, niet een nummer uit het bericht.
Als je geen account hebt bij de genoemde dienst, kan iemand zich met jouw e-mailadres of telefoonnummer aanmelden, of het bericht kan nep zijn. Negeer het. Als dezelfde dienst je blijft benaderen, neem dan contact op met het supportteam via de officiële website.
Eén code, herhaalde codes of een accountmelding: wat elk patroon betekent
De context is belangrijker dan het aantal codes. Eén code kan het gevolg zijn van een typefout, een aanmelding, een inlog- of resetpoging of een nepbericht. Herhaalde codes rechtvaardigen een snelle controle van je account, terwijl een code in combinatie met een onbekende inlog- of accountwijzigingsmelding vraagt om onmiddellijke actie via de officiële dienst.
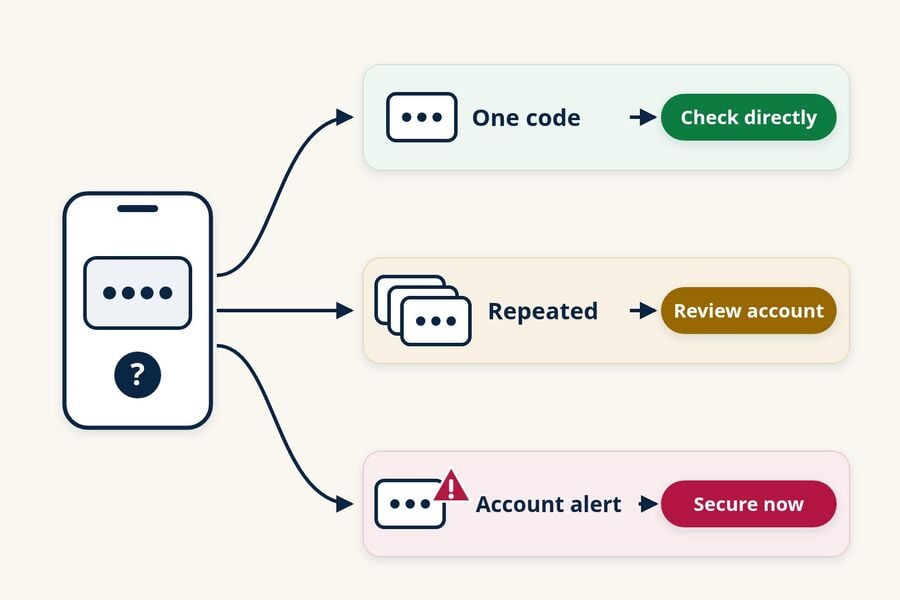
| Wat je ziet | Wat het vaak betekent | Wat je moet doen |
|---|---|---|
| Eén code, geen ander bericht | Een typefout, een aanmelding, een inlog- of resetpoging of een nepbericht | Gebruik of deel hem niet; als je dat account hebt, controleer het dan in de app |
| Meerdere codes, of codes die blijven terugkomen | Iemand probeert mogelijk herhaaldelijk in te loggen of de toegang te resetten | Controleer activiteit en apparaten; wijzig het wachtwoord als het hergebruikt is; voeg sterkere inlogbeveiliging toe |
| Een code plus een inlog-, wachtwoord- of herstelmelding | Er kan een inlogpoging of accountwijziging gaande zijn | Open de dienst nu direct en volg de beveiligingsstappen voor je account |
Codes alleen vertellen zelden het hele verhaal. Signalen dat een account daadwerkelijk is benaderd, zijn specifieker:
- Je kunt niet meer inloggen, of de dienst bevestigt dat je wachtwoord of herstelgegevens zijn gewijzigd.
- Je account toont apparaten, sessies of locaties die je niet herkent.
- Er verschijnen berichten, posts of aankopen die je niet hebt gedaan.
- Je e-mailaccount heeft nieuwe doorstuurregels of filters die je niet hebt ingesteld.
Als je een van deze signalen ziet, gebruik dan direct het officiële accountherstelproces van de provider.
E-mailcodes, sms-codes en inlogverzoeken
Het kanaal bepaalt wat je moet controleren. Een e-mailcode wijst je op het e-mailaccount en de genoemde dienst, een sms op je telefoonnummer, en een goedkeuringsverzoek betekent dat er een inlogpoging op je wacht.
Als je een onverwachte e-mail met een verificatiecode hebt ontvangen
Een e-mail met een willekeurige verificatiecode kan afkomstig zijn van een aanmelding, een inlog- of herstelpoging, een typefout of een nepbericht. Controleer het genoemde account via de officiële site of app. Als er andere tekenen zijn dat iemand toegang heeft gehad tot je mailbox, bekijk dan ook recente sessies, het herstel-e-mailadres en -telefoonnummer, verzonden berichten en eventuele doorstuurregels of filters. Een doorstuurregel die je niet zelf hebt aangemaakt, kan toekomstige berichten kopiëren, inclusief codes, dus verwijder die en beveilig de mailbox.
Als je een verificatiecode per sms hebt ontvangen
Antwoord niet, bel geen nummer uit het bericht en ga er niet van uit dat een bekend gesprek bewijst dat het bericht echt is. Voor sms'jes die op spam lijken, raadt de FTC-gids "How To Recognize and Report Spam Text Messages" aan om ze door te sturen naar 7726 (SPAM). Wees voorzichtig met het blokkeren van het nummer van een echte dienst, want je hebt de codes later misschien nodig. Als je telefoon plotseling geen mobiel bereik meer heeft terwijl er codes of accountmeldingen binnenkomen, neem dan contact op met je provider via een kanaal dat je al vertrouwt; storingen hebben gewone oorzaken, maar de combinatie verdient een snelle controle.
Als je een goedkeuringsverzoek voor aanmelden hebt gekregen
Weiger elke aanmelding die je niet zelf bent begonnen. De Personal Safety User Guide van Apple zegt dat je "Niet toestaan" moet selecteren als je een melding krijgt over een aanmelding op een nieuw apparaat dat je niet herkent. Herhaalde verzoeken kunnen een poging zijn om je murw te maken, dus keur er nooit een goed alleen om de meldingen te laten stoppen.
Oplichting met verificatiecodes: wanneer iemand om de code vraagt
Een verzoek om je code is het duidelijkste waarschuwingssignaal van allemaal. De consumentenwaarschuwing van de FTC uit maart 2024, "What's a verification code and why would someone ask me for it?", zegt het ronduit: "Iedereen die je om je accountverificatiecode vraagt, is een oplichter." Echte bedrijven sturen codes die je zelf invoert op een scherm dat je hebt geopend.
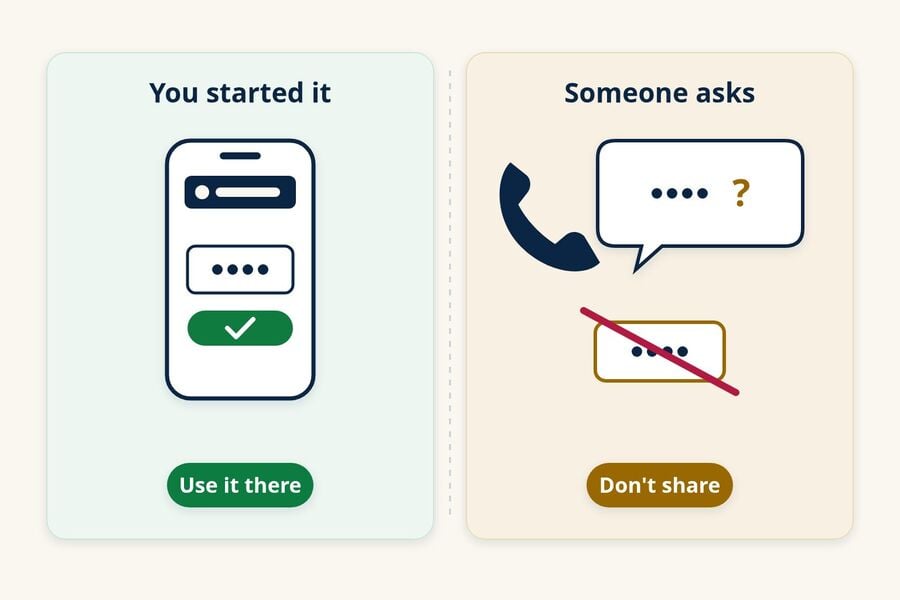
Het script verandert, maar er wordt altijd om de code gevraagd:
- Het telefoontje van de "fraudeafdeling". Een beller beweert van je bank, een supportteam of een overheidsinstantie te zijn en zegt de code nodig te hebben om je account te beschermen of te verifiëren.
- De vriend die "per ongeluk" een code stuurde. Een bericht van een bekende contactpersoon zegt dat er per ongeluk een code naar jou is gegaan en vraagt je die terug te sturen. Neem via een ander kanaal dat je vertrouwt contact op met die persoon. Het account is mogelijk gecompromitteerd of iemand doet zich ervoor voor, en met de code kan iemand je telefoonnummer registreren of een account overnemen.
- De koper op de marktplaats. De waarschuwing van de FTC uit oktober 2021 over de Google Voice-verificatiecode-scam beschrijft dat mensen die online spullen verkopen, wordt gevraagd een code voor te lezen om te "bewijzen" dat ze echt zijn. Het advies van de FTC: deel geen verificatiecode met iemand als je niet zelf eerst contact hebt opgenomen.
Geef nooit een code naar aanleiding van een onverwacht contact. Als je zelf een supportgesprek bent begonnen, volg dan alleen de instructies in de officiële app of op de website van de organisatie, en lees de waarschuwing in het codebericht. Om een account te controleren, neem je contact op met het bedrijf via een nummer dat je al vertrouwt, zoals het nummer op je kaart of in de app, en meld je oplichtingspogingen op ReportFraud.ftc.gov.
Als je al een code hebt gedeeld of een verzoek hebt goedgekeurd
Handel snel en blijf kalm. Een code delen betekent niet altijd dat iemand is binnengekomen, maar je kunt er beter van uitgaan dat dit wel is gebeurd en het account meteen beveiligen.
- Open de dienst rechtstreeks en wijzig het wachtwoord. Log daarna andere sessies of apparaten uit als de dienst die optie biedt.
- Controleer de beveiligingsinstellingen, waaronder het herstel-e-mailadres, het hersteltelefoonnummer, de multifactormethoden en eventuele back-upcodes. Login.gov raadt mensen die onverwachte codes ontvangen bijvoorbeeld aan hun wachtwoord te wijzigen, hun authenticatiemethoden te bevestigen en back-upcodes opnieuw te genereren als ze die gebruiken.
- Bel je bank of kaartuitgever via het nummer op je kaart of afschrift als de code voor een financiële rekening was.
- Controleer je e-mailaccount op doorstuurregels, filters of verzonden berichten die je niet zelf hebt aangemaakt, als de gedeelde code voor je mailbox was.
- Gebruik de officiële herstelstappen van de dienst als er een berichtenapp of telefoonnummerdienst bij betrokken was en je de toegang kwijt bent.
- Meld het op ReportFraud.ftc.gov, en verwacht vervolgberichten die je proberen te "helpen" bij het herstellen. Behandel die met dezelfde voorzichtigheid.
Inschrijvingen met weinig risico buiten je hoofdinbox houden
Je hoofd-e-mailadres is de herstelroute voor veel belangrijke accounts, dus deel het zorgvuldig. Met een apart adres voor inschrijvingen met weinig risico houd je aanmeldcodes en marketingberichten buiten je primaire inbox. Het kan niet voorkomen dat iemand je echte e-mailadres verkeerd intypt of misbruikt, en het vervangt geen sterk wachtwoord of multifactorauthenticatie.
Voor nieuwsbrieven, eenmalige downloads of gratis proefperiodes die je misschien niet houdt, geeft een tijdelijk e-mailadres die berichten hun eigen inbox. Dat kan de rommel in je primaire inbox verminderen, maar een onverwachte code die daar binnenkomt, onthult nog steeds niet wie hem heeft aangevraagd of waarom.
Tijdelijke e-mail heeft echte beperkingen, en die wegen het zwaarst voor de veiligheid. Tmailor is alleen ontvangen, berichten verdwijnen ongeveer 24 uur nadat ze zijn aangekomen, en een gastadres kan alleen opnieuw worden geopend met het access token. Een verloren access token voor een gastadres kan niet worden hersteld, daarom is de hergebruikenpagina van de Access Token de weg terug naar een adres dat je zonder account hebt opgeslagen. Adressen die je aanmaakt terwijl je bent ingelogd op een gratis Tmailor-account staan ook onder Gemaakte e-mails, zodat je ze zonder token kunt heropenen.
Codes van sommige diensten komen mogelijk helemaal niet aan op wegwerp-e-mailadressen, zoals de gids over wat werkt en faalt met tijdelijke mail-OTP's uitlegt. Houd je bank, hoofd-e-mailadres, telefoonprovider, werk en apparaataccounts op een permanent adres dat jij beheert; het overzicht van tijdelijke postlimieten en risico's legt uit waar een wegwerp-inbox niet thuishoort.
Als het bericht dat je ontving een "tijdelijke ChatGPT-inlogcode" was, beschrijft de ChatGPT-inlogcodegids de specifieke stappen van OpenAI. Wanneer je klaar bent om je volgende inschrijving met weinig risico af te scheiden, kun je binnen enkele seconden een gratis tijdelijk mailadres aanmaken.
Veelgestelde vragen
Betekent een onverwachte verificatiecode dat iemand mijn wachtwoord kent?
Niet per se. Veel diensten sturen codes voor aanmeldingen, wachtwoordresets of wachtwoordloze aanmeldingen waarvoor je wachtwoord helemaal niet nodig is, en sommige codes komen door typfouten. Controleer het account rechtstreeks. Wijzig het wachtwoord als je onbekende activiteit ziet, als de dienst een inlogpoging bevestigt, of als je dat wachtwoord elders hergebruikt.
Wat als de code niet aangeeft voor welke app of welk account hij bedoeld is?
Behandel een niet-geïdentificeerde code als verdacht en doe er niets mee. Reageer niet om te vragen, en bel of tik niet op iets in het bericht. Als je je zorgen maakt over een bepaald account, open dan zelf de app of website van die dienst en controleer de recente activiteit.
Waarom heb ik een code gekregen voor een dienst die ik niet gebruik?
Iemand kan je e-mailadres of telefoonnummer hebben ingevoerd bij het aanmelden, of het bericht kan nep zijn. De meeste diensten voltooien een aanmelding pas als de code of link is gebruikt, dus je kunt het meestal negeren. Maak geen account aan om te onderzoeken, en neem contact op met de dienst via de officiële website als de berichten blijven binnenkomen.
Waarom krijg ik OTP-berichten van verschillende apps?
Je e-mailadres of telefoonnummer kan per ongeluk of expres in verschillende apps zijn ingevoerd, en sommige berichten kunnen phishing zijn. OTP-berichten van verschillende apps bewijzen op zichzelf geen gecoördineerde aanval. Controleer elke genoemde dienst rechtstreeks, wijzig elk wachtwoord dat je op die accounts hergebruikt, en schakel sterkere inlogbeveiliging in waar die beschikbaar is.
Kan ik ongewenste verificatiecode-sms'jes blokkeren?
Je kunt een afzender blokkeren of de spamfiltering van je telefoon gebruiken, en de FTC raadt aan om spam-sms'jes door te sturen naar 7726 (SPAM). Het blokkeren van het nummer van een echte dienst kan echter codes tegenhouden die je later nodig hebt. Als de sms'jes van een dienst komen die je gebruikt, beveilig dat account dan en neem in plaats daarvan contact op met het supportteam.
Wat moet ik doen met een wachtwoordreset-e-mail die ik niet heb aangevraagd?
Een ongevraagde resetmelding betekent meestal dat er een reset is aangevraagd, niet voltooid. Gebruik de links erin niet. Open de dienst rechtstreeks om te bevestigen dat je wachtwoord en herstelgegevens ongewijzigd zijn, vooral als het bericht zegt dat er al een wijziging is doorgevoerd.
De regel die elke situatie dekt
Wat de oorzaak van het bericht ook is, deel of gebruik geen code die je niet hebt aangevraagd. Controleer het genoemde account via de officiële app of site. Beveilig het snel als er steeds codes binnenkomen, je onbekende activiteit ziet, je de code hebt gedeeld, of je een prompt hebt goedgekeurd die je niet hebt gestart. Als je probleem het omgekeerde is, een code die je hebt aangevraagd maar die nooit verschijnt, zie dan waarom OTP-codes niet aankomen.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.









