Tijdelijke e-mail voor Cursor AI: schone aanmelding, betrouwbare OTP's en privé hergebruik
Gebruik tijdelijke e-mail voor Cursor AI wanneer je een privé testinbox nodig hebt voor de aanmelding of een sandbox. Een herbruikbaar Tmailor-adres kan de verificatie-e-mail van Cursor ontvangen wanneer het domein wordt geaccepteerd, terwijl hergebruik via token dezelfde inbox beschikbaar houdt voor latere verificatie en andere accountgerelateerde e-mailcontroles. Voor betaald, team- of langdurig programmeerwerk kun je beter overstappen op een permanente e-mail of alias.
Snelle toegang
TL;DR / Belangrijkste punten
- Aanmelden bij Cursor.com kan werken met een wegwerp-inbox wanneer het domein wordt geaccepteerd en de verificatiemail aankomt—beschouw geen enkel tijdelijk domein als gegarandeerd.
- Een dienst met gevarieerde domeinen en stabiele MX-routering verhoogt de kans dat OTP's aankomen en laat je van domein wisselen als één route wordt beperkt.
- Bewaar de access token zodat je dezelfde inbox later opnieuw kunt openen voor herverificatie of andere accountgerelateerde e-mailcontroles—adrescontinuïteit zonder een langdurig dataspoor.
- Als een code blijft hangen: wissel van domein, vraag één keer opnieuw aan en volg de inbox live via web, Android, iOS en Telegram. Tmailor toont elk binnenkomend bericht in één lijst, dus je hoeft geen spammap te controleren.
- Tijdelijke e-mail houdt je evaluatie privé; het is geen manier om betaalde gebruikslimieten te resetten, want die zijn gekoppeld aan je account, niet aan je e-mailadres.
Waarom “tijdelijke e-mail voor Cursor AI” een schone workflow nodig heeft
Cursor.com is een populaire AI-ondersteunde code-editor, en deze workflow is afhankelijk van de verificatiemail die aankomt op het adres dat je bij de aanmelding invoert. Ontwikkelaars kiezen voor een wegwerp-inbox om de tool te evalueren, nieuwe workflows uit te proberen of een dev-sandbox gescheiden te houden van hun persoonlijke identiteit—zonder maandenlange onboardingreeksen en promotiemail uit te lokken. De workflow voelt pas schoon aan als de code daadwerkelijk aankomt, dus het doel is betrouwbare levering, niet zomaar een wegwerpadres.
Mensen zoeken deze workflow als tijdelijke e-mail voor Cursor AI, tijdelijke e-mail voor Cursor, tijdelijke e-mail Cursor of Cursor tijdelijke e-mail—de praktische vraag achter al deze zoekopdrachten is dezelfde: het ontvangende domein moet worden geaccepteerd en de verificatiemail moet aankomen terwijl de inbox nog open is.
Het veelvoorkomende probleem met generieke “wegwerp”-adressen is onbetrouwbare OTP-levering: agressieve domeinrotatie, slecht gerangschikte MX-records of domeinen die al door aanmeldformulieren zijn gemarkeerd, kunnen leiden tot ontbrekende codes of een melding “niet geautoriseerd”. De oplossing is een aanbieder die op betrouwbaarheid is gebouwd, plus een korte hygiënechecklist. Voor de basis van wegwerp-e-mail, zie tijdelijke mail in 2026, en voor de OTP-mechanismen achter elke aanmelding, lees wat werkt en faalt met OTP.
Waarom bezorgbaarheid bepaalt of de code aankomt
Bezorgbaarheid is de som van DNS, IP-reputatie, MX-locatie en filtergedrag aan de ontvangende kant—niet simpelweg “is de e-mail aangekomen”. Een tijdelijke e-maildienst die inkomende mail aflevert op vertrouwde, goed onderhouden infrastructuur, ontvangt OTP's sneller en consistenter, wat het belangrijkst is in ecosystemen van ontwikkelaarstools waar anti-misbruikfilters waakzaam zijn. Drie technische factoren maken het verschil:
- MX op vertrouwde infrastructuur. Aanbieders die inkomende mail via grote, reputatiepositieve platforms routeren, zien minder bounces en een snellere verspreiding. Zie waarom de servers van Google helpen bij de levering.
- Grote, gevarieerde domeinpool. Honderden roterende maar goed beheerde domeinen verkleinen de kans dat alle opties tegelijk worden beperkt.
- Alleen-ontvangen ontwerp. Door uitgaande activiteit tot een minimum te beperken blijft de voetafdruk schoon en de domeinreputatie stabiel, zelfs op schaal.
Wanneer deze op één lijn komen, werken OTP's voor tools als Cursor.com meestal gewoon. Als dat niet zo is, legt het artikel over waarom sites tijdelijke maildomeinen blokkeren de filters waarmee je te maken krijgt.
Een schone, herhaalbare opzet met Cursor.com en tijdelijke e-mail
Gebruik deze workflow in vijf stappen om de kans te vergroten dat het Cursor AI verificatiebericht snel aankomt. Open een nieuwe wegwerp-inbox, start de verificatiestap bij de aanmelding op Cursor AI, haal het bericht snel op, rond de accountaanmaak af en sla daarna de Access Token op zodat het adres later opnieuw te gebruiken blijft.
Stap 1: Maak een nieuwe, schone inbox aan
Maak een nieuw wegwerpadres aan, bij voorkeur bij een dienst met een brede domeincatalogus en stabiele infrastructuur, en houd het browsertabblad open. Ga er met een privacygerichte instelling en realistische verwachtingen over korte bewaartermijnen mee om. In een desktopbrowser houdt de Tmailor-extensie het adres in je werkbalk en kan hij het via het rechtermuisknopmenu in het aanmeldformulier invullen.

Stap 2: Open Cursor.com, meld je aan en vraag de code aan
Voer het tijdelijke adres in op de Cursor AI aanmeldpagina en start de e-mailverificatiestap die in je huidige flow wordt getoond. Blijf op hetzelfde apparaat en binnen hetzelfde tijdsvenster om sessiedrift te voorkomen, en klik niet steeds opnieuw op de knop: één keer opnieuw verzenden na een korte wachttijd is genoeg.
Stap 3: Haal de OTP snel op
Schakel terug naar je inbox-tabblad en wacht 5–60 seconden. Als je provider meerdere kanalen ondersteunt, houd ze dan allemaal in de gaten: web, mobiele app en een berichtenbot. Voor direct aanmaken en opvangen vanuit de chat is het handig om tijdelijke mail op Telegram te ontvangen handig wanneer je tussen apparaten wisselt.
Stap 4: Verifieer en rond de basis van je profiel af
Gebruik het verificatiebericht om het account af te ronden en sla dan meteen de Access Token op, zodat je later dezelfde inbox opnieuw kunt openen. Dat token is je sleutel tot continuïteit; het volledige patroon wordt hieronder in de sectie over hergebruik van tokens behandeld.
Stap 5: Sla herstelinformatie op en label de inbox
Noteer waar je het token hebt opgeslagen (wachtwoordmanager of beveiligde notities) en geef het adres een label als "Cursor AI-dev-sandbox" om later verwarring te voorkomen. Als je was ingelogd op een gratis Tmailor-account toen je het adres aanmaakte, wordt het ook opgeslagen in je lijst met aangemaakte e-mails, zodat je het zonder token kunt openen. Als je alleen een mailbox nodig hebt voor één eenmalige controle, vergelijk dan de afwegingen met 10-minuten post en kies de optie die bij de taak past.
Problemen met Cursor AI OTP's oplossen (snelle oplossingen die helpen)
De meeste Cursor AI OTP-problemen zijn op te lossen met een van vier acties: één keer opnieuw verzenden, naar een ander domein wisselen, het via een ander ophaalkanaal opnieuw proberen of een korte beperking uitwachten. Werk ze in die volgorde af voordat je aanneemt dat het adres het probleem is.
- Geen code na ~90 seconden? Vraag één keer opnieuw verzenden en wissel dan naar een ander domein: domeindiversiteit is je vangnet, en met een goed beheerde pool is die wissel moeiteloos.
- "Ongeautoriseerd" of een sessie-mismatch? Begin opnieuw in een nieuw privé-venster en houd alles in één sessie. Als de flow tussen apparaten of vensters springt, start dan opnieuw vanaf de oorspronkelijke sessie in plaats van contexten te mengen.
- De code komt binnen, maar de verificatiestap is verlopen? Deze berichten zijn meestal tijdgevoelig: vraag een nieuw bericht aan en volg de inbox live via web, Android, iOS en Telegram, zodat je het meteen opvangt zodra het binnenkomt.
- Nog steeds niets? Het domein kan ergens in de leveringsketen geblokkeerd of vertraagd zijn; kies een ander domein en probeer het kort daarna opnieuw. De patronen achter deze blokkades worden uiteengezet in de OTP-betrouwbaarheidsgids.
Waarom hergebruik op basis van een token alles verandert
Met hergebruik op basis van een token kun je hetzelfde wegwerp-e-mailadres weken later opnieuw openen, zelfs nadat je het tabblad hebt gesloten, zodat je één consistente identiteit behoudt voor Cursor AI en tegelijk de privacy van een wegwerpinbox behoudt. Dat is hier belangrijker dan gebruikelijk: de officiële hulp van Cursor zegt dat een account aan één e-mailadres is gekoppeld en dat dat adres later niet kan worden gewijzigd, dus het adres dat je bij de aanmelding gebruikt, is belangrijker dan het lijkt.
- Adrescontinuïteit zonder een permanent persoonlijk spoor achter te laten.
- Compatibiliteit met latere verificatie-e-mails en andere accountgerelateerde e-mails.
- Soepele rotatie: trek een identiteit in wanneer je wilt, zonder haar elke keer opnieuw te hoeven opstarten.
Beheers het patroon van hergebruik van je tijdelijke adres, en je omzeilt het klassieke probleem "ik ben de inbox kwijt" dat zoveel proefaanmeldingen laat mislukken.
Prestatie- en betrouwbaarheidsnotities waar ontwikkelaars om geven
Engineers zijn sceptisch, en dat zouden ze ook moeten zijn. Op schaal onderscheiden vier eigenschappen een tijdelijke inbox die aanmeldingsflows betrouwbaar doorloopt van een inbox die vastloopt:
- MX op een wereldwijd vertrouwde backbone vermindert vals-positieven en vertragingen bij inkomende OTP's.
- Hoogwaardig domeinbeheer — een grote pool (500+ domeinen) met verstandige rotatie en schone geschiedenissen — spreidt het risico.
- Architectuur die alleen kan ontvangen voorkomt de negatieve reputatieschommelingen die uitgaande activiteit kan veroorzaken.
- Ophalen via meerdere endpoints via web, Android, iOS en een berichtenbot helpt je OTP's te vangen waar je ook werkt.
Welke identiteitslaag past bij Cursor AI?
Voor een Cursor AI aanmelding hangt de juiste identiteitslaag af van hoe lang je het account verwacht te behouden en of er facturering of teamtoegang volgt. Tijdelijke e-mail is het sterkst voor verificatie met weinig risico en een korte duur; een permanent adres dat je zelf beheert, is veiliger zodra je langdurige continuïteit verwacht.
Openbaarmaking: Tmailor beheert deze blog en de tijdelijke e-maildienst die in dit artikel wordt genoemd.
Beperkingen: Tmailor ontvangt alleen (het kan geen e-mail verzenden en inkomende bijlagen worden verwijderd, dus je kunt geen bestanden ontvangen), berichten blijven ongeveer 24 uur zichtbaar vanaf aankomst, de inbox heeft geen spammap of aangepaste filters, en een verloren toegangstoken voor een gastadres kan niet worden hersteld.
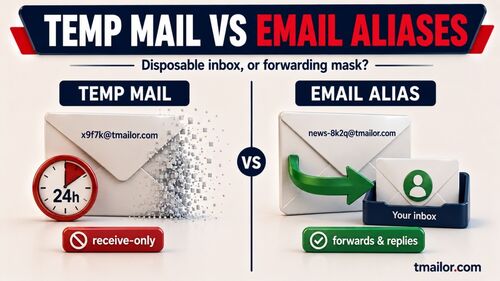
| Kenmerk / Gebruikssituatie | Goed beheerde tijdelijke e-mail (gediversifieerde domeinen, vertrouwde MX) | Generieke wegwerp-inbox (enkele domeinen) | Persoonlijke alias (e-mailmaskering/relay) |
|---|---|---|---|
| Consistentie van OTP-leverbaarheid | Hoog (goede MX + domeinpool) | Variabel | Hoog (gekoppeld aan je mailbox) |
| Adrescontinuïteit (hetzelfde adres hergebruiken) | Ja, via tokenhergebruik | Zeldzaam/onduidelijk | Ja (alias blijft bestaan) |
| Bewaarperiode van berichten | Kort (~24 uur, by design) | Zeer kort (vaak 10–60 min) | Lang (je hoofdbrievenbus) |
| Verzendmogelijkheid | Nee (alleen ontvangen) | Nee | Ja (via je hoofdprovider) |
| Domeinvariatie | Honderden (rotatie indien nodig) | Weinig | Niet van toepassing |
| Insteltijd | Seconden | Seconden | Minuten (vereist instelling door de provider) |
| Het beste voor | Sandboxes, trials, OTP's, ontwikkeltools | Aanmeldingen met lage inzet | Langetermijnaccounts die continuïteit nodig hebben |
Een solide tijdelijke inbox is moeilijk te overtreffen voor kortstondige workflows zoals hackathons, proofs of concept en CI-proeven. Als je aanmeldmails test voor je eigen app, maakt de Tmailor Temp Mail API adressen aan en stuurt verificatiecodes terug naar je testscripts, en de MCP-server laat AI-agenten in Cursor hetzelfde doen voor flows die je zelf beheert. Als je je voor de lange termijn vastlegt met facturering en teams, kan een persoonlijke alias of een aparte secundaire mailbox logischer zijn—en voor gemengde behoeften kun je beide combineren.
Beveiliging en privacyhygiëne (wat je echt moet doen)
- Bewaar de access token zodra je hem ontvangt—daarmee open je later het exacte adres weer.
- Houd OTP-vensters kort. Haal codes binnen een minuut op en voer ze in, en stapel geen herhaalde verzendingen.
- Segmenteer identiteiten. Gebruik aparte wegwerp-e-mailadressen voor elke tool om het risico op correlatie en blokkades tussen diensten te verkleinen.
- Begrijp de bewaartermijn. Berichten verlopen snel, dus leg nu vast wat je nodig hebt; de uitleg op Temp Mail in 2026 schept de juiste verwachtingen.
- Haal codes op je mobiel op als je vaak van apparaat wisselt, zodat een OTP nooit verloopt terwijl je niet achter je desktop zit.
- Vermijd verzenden vanuit de inbox. Alleen ontvangen is een functie die je reputatie schoon houdt en je voetafdruk klein.
- Houd accountgegevens juist. Cursor AI’s De voorwaarden vereisen dat accountinformatie accuraat en actueel is, dus gebruik tijdelijke e-mail voor tests met lage inzet en sandboxes—niet voor misleiding, facturatiegeschillen of terugkeer na handhaving.
Toekomstperspectief: wegwerpidentiteit voor ontwikkelaarstools
Ontwikkelaarsecosystemen scherpen misbruikmaatregelen steeds verder aan, terwijl ze nog steeds op e-mail vertrouwen om identiteit op te bouwen, en die spanning beloont providers met een vlekkeloze reputatie en infrastructuur dicht bij de kern. Verwacht meer wrijving voor domeinen met weinig vertrouwen en soepelere aanmeldingen voor diensten met schone routing, gediversifieerde domeinen en een no-send-architectuur—snellere OTP's en minder herhalingen wanneer je in flow bent in je editor. Als je ook andere AI-tools opzet, geldt hetzelfde draaiboek voor tijdelijke mail voor ChatGPT.
FAQ
Kan ik een wegwerp-inbox gebruiken om me aan te melden voor Cursor.com?
Ja, het kan werken wanneer de Cursor AI accepteert het ontvangende domein en de verificatie-e-mail arriveert. Als er binnen een minuut geen code verschijnt, vraag dan om opnieuw te verzenden en probeer daarna een ander Tmailor-domein.
Als ik mijn browser sluit, verlies ik dan de toegang tot de inbox?
Niet als je de Access Token hebt opgeslagen. Met hergebruik op basis van een token kun je het exacte adres later opnieuw openen voor verificatie en herstel. De volledige methode staat in Reuse Your Temp Mailaddress.
Wat als de Cursor AI OTP nooit aankomt?
Vraag één keer om opnieuw te verzenden en schakel daarna over naar een ander domein. Probeer ook een andere ophaalroute: web, mobiel of een berichtenbot. De chatroute via tijdelijke mail op Telegram is handig als je niet bij je laptop bent.
Hoe lang blijven berichten in de inbox?
Kort van opzet, dus kopieer de codes meteen. Tmailor bewaart berichten ongeveer 24 uur voordat ze automatisch worden verwijderd; dat is genoeg voor aanmeldingen, maar niet voor langdurige opslag.
Is het veilig om een tijdelijke inbox te gebruiken voor ontwikkelaarstools?
Voor trials, sandboxes en secundaire identiteiten wel, mits je de token veilig bewaart, zo min mogelijk opnieuw laat verzenden en de voorwaarden van elke tool respecteert. Voor langdurige facturering en teamgebruik is een blijvend alias of een aparte secundaire mailbox de betere keuze.
Omzeilt een tijdelijke e-mail de betaalde limieten van Cursor AI’s Betaalde limieten?
Nee. Een tijdelijke e-mail houdt alleen je evaluatie privé en je inbox schoon. Cursor AI abonnementen, gebruik en facturering worden beheerd via het account- en factureringssysteem van Cursor AI rekening- en factureringssysteem; Een nieuwe e-mail is geen legitieme manier om betaalde limieten te resetten of kosten te vermijden.
Wat is het voordeel van domeindiversiteit?
Domeindiversiteit vergroot de kans dat ten minste één route snel en niet beperkt is. Als een domein traag of gefilterd lijkt, wissel dan snel: een grote pool is je vangnet tegen tijdelijke blokkades.
Kan ik e-mails versturen vanuit de tijdelijke inbox?
Nee. Alleen ontvangen is bewust zo gekozen: het beschermt de reputatie van het domein en houdt je identiteitsspoor klein, wat de betrouwbaarheid van OTP verbetert.
Wat als ik juist een mailbox met een heel korte levensduur nodig heb?
Gebruik een kortstondige opzet, zoals een adres van een 10-minuten postadres, wanneer je zeker weet dat je het adres niet meer nodig hebt. Als er enige kans is dat je later nog wilt verifiëren, kies dan voor hergebruik op basis van een token.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.