Tmailor
ಸ್ಪ್ಯಾಮರ್ಗಳು ನಿಮ್ಮ ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ಎಲ್ಲಿಂದ ಪಡೆಯುತ್ತಾರೆ? 7 ಸಾಮಾನ್ಯ ಮೂಲಗಳು ಮತ್ತು ಏನು ಮಾಡಬೇಕು
ಸ್ಪ್ಯಾಮರ್ಗಳು ನಿಮ್ಮ ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ಹೇಗೆ ಪಡೆದರು ಎಂದು ನೀವು ಯೋಚಿಸುತ್ತಿದ್ದರೆ, ಅದು ಡೇಟಾ ಉಲ್ಲಂಘನೆ, ಸೈನ್ಅಪ್ ಪಟ್ಟಿ, ಸಾರ್ವಜನಿಕ ಪುಟ ಅಥವಾ ಸರಳ ಊಹೆಯಿಂದ ಬಂದಿರಬಹುದು. ಸಂಭವನೀಯ ಮೂಲವನ್ನು ಹೇಗೆ ಗುರುತಿಸುವುದು, ಸುರಕ್ಷಿತವಾಗಿ ಅನ್ಸಬ್ಸ್ಕ್ರೈಬ್ ಮಾಡುವುದು ಮತ್ತು ಮುಂದಿನ ಸೋರಿಕೆಯನ್ನು ನಿಮ್ಮ ಮುಖ್ಯ ಇನ್ಬಾಕ್ಸ್ನಿಂದ ದೂರವಿಡುವುದು ಹೇಗೆ ಎಂಬುದು ಇಲ್ಲಿದೆ.
ತ್ವರಿತ ಪ್ರವೇಶ
ಸ್ಪ್ಯಾಮರ್ಗಳು ನಿಮ್ಮ ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ಎಲ್ಲಿಂದ ಪಡೆಯುತ್ತಾರೆ?
ಸ್ಪ್ಯಾಮರ್ಗಳು ನಿಮ್ಮ ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ಕೆಲವೇ ಸಾಮಾನ್ಯ ಮೂಲಗಳಿಂದ ಪಡೆಯುತ್ತಾರೆ: ಉಲ್ಲಂಘನೆಗೊಳಗಾದ ಗ್ರಾಹಕ ಡೇಟಾಬೇಸ್ಗಳು, ಸಂಪರ್ಕ ಪಟ್ಟಿಗಳನ್ನು ಹಂಚಿಕೊಳ್ಳುವ ಕಂಪನಿಗಳು ಮತ್ತು ಡೇಟಾ ದಲ್ಲಾಳಿಗಳು, ಸಾರ್ವಜನಿಕ ವೆಬ್ ಪುಟಗಳು ಮತ್ತು ಪ್ರೊಫೈಲ್ಗಳು, ಇತರರ ಸಂಪರ್ಕಗಳು ಮತ್ತು ಸಂದೇಶ ಥ್ರೆಡ್ಗಳು, ಫಿಶಿಂಗ್ ಫಾರ್ಮ್ಗಳು ಮತ್ತು ಊಹಿಸಿದ ವಿಳಾಸಗಳು. ಸ್ಪ್ಯಾಮ್ ಬರುವುದು ನಿಮ್ಮ ಇನ್ಬಾಕ್ಸ್ ಹ್ಯಾಕ್ ಆಗಿದೆ ಎಂದು ಅರ್ಥವಲ್ಲ, ಮತ್ತು ಪ್ರತಿ ಸೈನ್ ಅಪ್ಗೂ ಪ್ರತ್ಯೇಕ ವಿಳಾಸವನ್ನು ಬಳಸದಿದ್ದರೆ ನಿಖರವಾದ ಮೂಲವನ್ನು ಸಾಬೀತುಪಡಿಸುವುದು ಸಾಮಾನ್ಯವಾಗಿ ಅಸಾಧ್ಯ.
ಬಹಿರಂಗಗೊಂಡ ವಿಳಾಸ ಮತ್ತು ಹ್ಯಾಕ್ ಆದ ಖಾತೆ ಬೇರೆ ಬೇರೆ ಸಮಸ್ಯೆಗಳು. ಸ್ಪ್ಯಾಮರ್ಗೆ ನಿಮಗೆ ಮೇಲ್ ಕಳುಹಿಸಲು ನಿಮ್ಮ ವಿಳಾಸ ಮಾತ್ರ ಸಾಕು, ಆದರೆ ಅದನ್ನು ಓದಲು ನಿಮ್ಮ ಪಾಸ್ವರ್ಡ್ ಬೇಕು. ಒಂದೇ ವಿಳಾಸ ಏಕಕಾಲದಲ್ಲಿ ಹಲವು ಪಟ್ಟಿಗಳಲ್ಲಿ ಇರಬಹುದು, ಆದ್ದರಿಂದ ಒಂದು ಸೋರಿಕೆಯನ್ನು ಮುಚ್ಚಿದರೆ ರಾತ್ರೋರಾತ್ರಿ ಸ್ಪ್ಯಾಮ್ ನಿಲ್ಲುವುದು ಅಪರೂಪ.
- ಒಮ್ಮೆ ವಿಳಾಸ ಪಟ್ಟಿಯಲ್ಲಿ ಸೇರಿದ ಮೇಲೆ ಅದನ್ನು ಎಲ್ಲೆಡೆಯಿಂದ ತೆಗೆದುಹಾಕುವುದು ಅಪರೂಪ, ಆದರೆ ಹೊಸ ಪಟ್ಟಿಗಳಿಗೆ ಅದನ್ನು ಸೇರಿಸುವುದನ್ನು ನೀವು ನಿಲ್ಲಿಸಬಹುದು.
- ನೀವು ಗುರುತಿಸುವ ಮೇಲಿಂಗ್ ಪಟ್ಟಿಗಳಿಂದ ಮಾತ್ರ ಅನ್ಸಬ್ಸ್ಕ್ರೈಬ್ ಮಾಡಿ; ಅಪರಿಚಿತ ಅಥವಾ ಅನುಮಾನಾಸ್ಪದ ಕಳುಹಿಸುವವರನ್ನು ಬದಲಿಗೆ ಸ್ಪ್ಯಾಮ್ ಎಂದು ವರದಿ ಮಾಡಿ.
- ಪ್ರತಿ ಸೈನ್ ಅಪ್ಗೂ ಪ್ರತ್ಯೇಕ ವಿಳಾಸ ಅಥವಾ ಅಲಿಯಾಸ್ ಬಳಸುವುದು ಸ್ಪ್ಯಾಮ್ ಎಲ್ಲಿಂದ ಪ್ರಾರಂಭವಾಯಿತು ಎಂಬುದನ್ನು ತಿಳಿಯಲು ಅತ್ಯಂತ ಸ್ಪಷ್ಟವಾದ ಪ್ರಾಯೋಗಿಕ ಮಾರ್ಗ.
- ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಒಂದೇ ಬಾರಿಯ, ಕಡಿಮೆ ಅಪಾಯದ ಸೈನ್ ಅಪ್ಗಳಿಗೆ ಸರಿಹೊಂದುತ್ತದೆ, ನೀವು ಉಳಿಸಿಕೊಳ್ಳಬೇಕಾದ ಅಥವಾ ಮರುಪಡೆಯಬೇಕಾದ ಖಾತೆಗಳಿಗಲ್ಲ.
ಸ್ಪ್ಯಾಮ್ ಇಮೇಲ್ ವಿಳಾಸಗಳ ಏಳು ಸಾಮಾನ್ಯ ಮೂಲಗಳು
ಕೆಳಗಿನ ಪ್ರತಿಯೊಂದು ಮೂಲವೂ ಬೇರೆ ಬೇರೆ ರೀತಿಯಲ್ಲಿ ಕೆಲಸ ಮಾಡುತ್ತದೆ, ಬೇರೆ ಬೇರೆ ಸುಳಿವುಗಳನ್ನು ಬಿಡುತ್ತದೆ ಮತ್ತು ಬೇರೆ ಬೇರೆ ಪರಿಹಾರ ಬೇಕಾಗುತ್ತದೆ. ಒಂದೇ ವಿಳಾಸ ಅವುಗಳಲ್ಲಿ ಹಲವರಿಂದ ಏಕಕಾಲದಲ್ಲಿ ಬರಬಹುದು, ಮತ್ತು ಸ್ಪ್ಯಾಮರ್ಗಳು ಪಟ್ಟಿಗಳನ್ನು ವಿನಿಮಯ ಮಾಡಿಕೊಳ್ಳುತ್ತಾರೆ, ಆದ್ದರಿಂದ ಮೊದಲ ಮೂಲವನ್ನು ಗುರುತಿಸುವುದು ಸಾಮಾನ್ಯವಾಗಿ ಕಷ್ಟ.

1. ನೀವು ಬಳಸಿದ ಸೇವೆಗಳಲ್ಲಿನ ಡೇಟಾ ಉಲ್ಲಂಘನೆಗಳು
ನೀವು ಸೈನ್ ಅಪ್ ಮಾಡಿದ ಅಂಗಡಿ, ಅಪ್ಲಿಕೇಶನ್ ಅಥವಾ ವೇದಿಕೆ ಉಲ್ಲಂಘನೆಗೊಳಗಾದಾಗ, ಅದರ ಗ್ರಾಹಕ ಡೇಟಾಬೇಸ್ ನಕಲಿಸಲ್ಪಡಬಹುದು, ಮಾರಾಟವಾಗಬಹುದು ಅಥವಾ ಆನ್ಲೈನ್ನಲ್ಲಿ ಪೋಸ್ಟ್ ಆಗಬಹುದು. ಬಹಿರಂಗಗೊಂಡ ದಾಖಲೆಗಳಲ್ಲಿ ಇಮೇಲ್ ವಿಳಾಸಗಳಿದ್ದರೆ, ಆ ವಿಳಾಸಗಳು ನಂತರ ಸ್ಪ್ಯಾಮ್ ಮತ್ತು ಫಿಶಿಂಗ್ ಪಟ್ಟಿಗಳಲ್ಲಿ ಕಾಣಿಸಿಕೊಳ್ಳಬಹುದು. ಹಳೆಯ ಖಾತೆಯಿಂದ ನಕಲಿಸಿದ ಡೇಟಾ ನೀವು ಖಾತೆಯನ್ನು ಮುಚ್ಚಿದ ನಂತರವೂ ಚಲಾವಣೆಯಲ್ಲಿರಬಹುದು.
ಸುಳಿವುಗಳು: ಸೇವೆಯನ್ನು ಹೆಸರಿನಿಂದ ಉಲ್ಲೇಖಿಸುವ ಸ್ಪ್ಯಾಮ್ ಅಥವಾ ಫಿಶಿಂಗ್, ಅಥವಾ ಉಲ್ಲಂಘನೆ ಸೂಚನೆಯ ನಂತರ ಶೀಘ್ರದಲ್ಲೇ ಸ್ಪ್ಯಾಮ್ ಹೆಚ್ಚಾಗುವುದು. ಸಹಾಯವಾಗುವುದು: ಉಚಿತ ಉಲ್ಲಂಘನೆ-ಪರಿಶೀಲನಾ ಸೇವೆಯಾದ Have I Been Pwned ನಲ್ಲಿ ನಿಮ್ಮ ವಿಳಾಸವನ್ನು ಪರಿಶೀಲಿಸಿ, ಮತ್ತು ಭವಿಷ್ಯದ ಉಲ್ಲಂಘನೆಗಳ ಬಗ್ಗೆ ತಿಳಿಯಲು ಬಯಸಿದರೆ ಅದರ ಎಚ್ಚರಿಕೆಗಳಿಗೆ ಸೈನ್ ಅಪ್ ಮಾಡಿ. ಶುದ್ಧ ಫಲಿತಾಂಶವು ನಿಮ್ಮ ವಿಳಾಸ ಎಂದಿಗೂ ಬಹಿರಂಗಗೊಂಡಿಲ್ಲ ಎಂದು ಸಾಬೀತುಪಡಿಸುವುದಿಲ್ಲ, ಏಕೆಂದರೆ ಆ ಸೇವೆ ತನ್ನದೇ ಡೇಟಾಸೆಟ್ನಲ್ಲಿರುವ ಉಲ್ಲಂಘನೆಗಳನ್ನು ಮಾತ್ರ ಒಳಗೊಳ್ಳುತ್ತದೆ. ಉಲ್ಲಂಘನೆಯಲ್ಲಿ ನೀವು ಮರುಬಳಕೆ ಮಾಡಿದ ಪಾಸ್ವರ್ಡ್ ಇದ್ದರೆ, ಅದನ್ನು ನೀವು ಬಳಸಿದ ಎಲ್ಲೆಡೆ ಬದಲಾಯಿಸಿ. ಮುಂದಿನ ಉಲ್ಲಂಘನೆ ಏನನ್ನು ಬಹಿರಂಗಪಡಿಸಬಹುದು ಎಂಬುದನ್ನು ಮಿತಿಗೊಳಿಸಲು, ಟೆಂಪ್ ಮೇಲ್ ಡೇಟಾ ಉಲ್ಲಂಘನೆಗಳಿಂದ ಉಂಟಾಗುವ ಪರಿಣಾಮವನ್ನು ಹೇಗೆ ಕುಗ್ಗಿಸುತ್ತದೆ ಎಂಬುದನ್ನು ನೋಡಿ.
2. ಸೈನ್ ಅಪ್ಗಳು, ಲೀಡ್ ಫಾರ್ಮ್ಗಳು ಮತ್ತು ಡೇಟಾವನ್ನು ಹಂಚಿಕೊಳ್ಳುವ ಕಂಪನಿಗಳು
ನೀವು ಖರೀದಿಸಲು, ಡೌನ್ಲೋಡ್ ಮಾಡಲು, ಉಡುಗೊರೆ ಸ್ಪರ್ಧೆಯಲ್ಲಿ ಭಾಗವಹಿಸಲು, ರಸಪ್ರಶ್ನೆ ತೆಗೆದುಕೊಳ್ಳಲು ಅಥವಾ ಓದುವುದನ್ನು ಮುಂದುವರಿಸಲು ಮೊದಲು ಅನೇಕ ಸೈಟ್ಗಳು ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ಕೇಳುತ್ತವೆ. ಕೆಲವು ಅದನ್ನು ತಮ್ಮ ಮಾರ್ಕೆಟಿಂಗ್ಗಾಗಿ ಮಾತ್ರ ಬಳಸುತ್ತವೆ. ಇನ್ನು ಕೆಲವು ತಮ್ಮ ಗೌಪ್ಯತಾ ನೀತಿ ಅಥವಾ ಸ್ಪರ್ಧೆಯ ನಿಯಮಗಳ ಅಡಿಯಲ್ಲಿ ಅದನ್ನು "ಪಾಲುದಾರರು," "ಅಂಗಸಂಸ್ಥೆಗಳು" ಅಥವಾ "ಪ್ರಾಯೋಜಕರು" ಜೊತೆ ಹಂಚಿಕೊಳ್ಳುತ್ತವೆ, ಮತ್ತು ಮೊದಲೇ ಟಿಕ್ ಮಾಡಿದ ಒಪ್ಪಿಗೆ ಪೆಟ್ಟಿಗೆಯೇ ಸಾಕಾಗಬಹುದು. ಎಫ್ಟಿಸಿಯ ಗ್ರಾಹಕ ಮಾರ್ಗದರ್ಶಿ "How To Get Less Spam in Your Email" ಕಂಪನಿಗಳು ನಿಮ್ಮ ವಿಳಾಸವನ್ನು ಹಂಚಿಕೊಳ್ಳಬಹುದು ಅಥವಾ ಮಾರಾಟ ಮಾಡಬಹುದು ಎಂದು ಹೇಳುತ್ತದೆ ಮತ್ತು ಅದನ್ನು ನೀಡುವ ಮೊದಲು ಗೌಪ್ಯತಾ ನೀತಿಗಳನ್ನು ಪರಿಶೀಲಿಸಲು ಸೂಚಿಸುತ್ತದೆ.
ಸುಳಿವುಗಳು: ನೀವು ಎಂದಿಗೂ ಸಂಪರ್ಕಿಸದ ಬ್ರ್ಯಾಂಡ್ಗಳಿಂದ ಮಾರ್ಕೆಟಿಂಗ್, ಒಂದು ಸೈನ್ ಅಪ್ ಅಥವಾ ಉಡುಗೊರೆ ಸ್ಪರ್ಧೆಯ ನಂತರ ಶೀಘ್ರದಲ್ಲೇ ಪ್ರಾರಂಭವಾಗುವುದು. ಸಹಾಯವಾಗುವುದು: ಪಾಲುದಾರ-ಮಾರ್ಕೆಟಿಂಗ್ ಪೆಟ್ಟಿಗೆಗಳ ಟಿಕ್ ತೆಗೆಯಿರಿ, ಪ್ರಾಯೋಜಕರೊಂದಿಗೆ ನಮೂದುಗಳನ್ನು ಹಂಚಿಕೊಳ್ಳುವುದನ್ನು ಉಲ್ಲೇಖಿಸುವ ಉಡುಗೊರೆ ಸ್ಪರ್ಧೆಗಳನ್ನು ಬಿಟ್ಟುಬಿಡಿ, ಮತ್ತು ನೀವು ಸಂಪೂರ್ಣವಾಗಿ ನಂಬದ ಸೈನ್ ಅಪ್ಗಳಿಗೆ ಪ್ರತ್ಯೇಕ ವಿಳಾಸ ಬಳಸಿ.
3. ಡೇಟಾ ದಲ್ಲಾಳಿಗಳು ಮತ್ತು ಪಟ್ಟಿ ಮಾರಾಟಗಾರರು
ಡೇಟಾ ದಲ್ಲಾಳಿಗಳು ಸಾರ್ವಜನಿಕ ದಾಖಲೆಗಳು, ಖರೀದಿಗಳು ಮತ್ತು ಆನ್ಲೈನ್ ಚಟುವಟಿಕೆಯಿಂದ ಮಾಹಿತಿ ಸಂಗ್ರಹಿಸಿ, ನಂತರ ಪ್ರೊಫೈಲ್ಗಳು ಮತ್ತು ಮಾರ್ಕೆಟಿಂಗ್ ಪಟ್ಟಿಗಳನ್ನು ಮಾರಾಟ ಮಾಡುತ್ತಾರೆ. ಒಂಬತ್ತು ಡೇಟಾ ದಲ್ಲಾಳಿಗಳ ಬಗ್ಗೆ ಎಫ್ಟಿಸಿಯ 2014ರ ಅಧ್ಯಯನ "Data Brokers: A Call for Transparency and Accountability" ಕೆಲವು ಮಾನದಂಡಗಳಿಗೆ ಹೊಂದುವ ಗ್ರಾಹಕರ ಪಟ್ಟಿಗಳಂತಹ ಮಾರ್ಕೆಟಿಂಗ್ ಉತ್ಪನ್ನಗಳನ್ನು ಮಾರಾಟ ಮಾಡುವ ದಲ್ಲಾಳಿಗಳನ್ನು ಕಂಡುಕೊಂಡಿತು. ಸ್ಪ್ಯಾಮರ್ಗಳು ಮತ್ತು ಆಕ್ರಮಣಕಾರಿ ಮಾರಾಟಗಾರರು ಸ್ವತಃ ವಿಳಾಸ ಸಂಗ್ರಹಿಸುವ ಬದಲು ಇಂತಹ ಪಟ್ಟಿಗಳನ್ನು ಖರೀದಿಸಬಹುದು ಅಥವಾ ಬಾಡಿಗೆಗೆ ಪಡೆಯಬಹುದು.
ಸುಳಿವುಗಳು: ಈಗಾಗಲೇ ನಿಮ್ಮ ಹೆಸರು ಅಥವಾ ನಗರ ತಿಳಿದಿರುವ ಸ್ಪ್ಯಾಮ್. ಅದು ದಲ್ಲಾಳಿಯನ್ನು ಸೂಚಿಸಬಹುದು, ಆದರೆ ವಿಲೀನಗೊಂಡ ಉಲ್ಲಂಘನೆ ಡೇಟಾದಿಂದಲೂ ಬರಬಹುದು, ಆದ್ದರಿಂದ ಅದನ್ನು ಪುರಾವೆಯಲ್ಲ, ಸುಳಿವು ಎಂದು ಪರಿಗಣಿಸಿ. ಸಹಾಯವಾಗುವುದು: ಪ್ರತ್ಯೇಕ ದಲ್ಲಾಳಿಗಳಿಗೆ ಆಪ್ಟ್-ಔಟ್ ವಿನಂತಿಗಳನ್ನು ಕಳುಹಿಸುವುದು ಭವಿಷ್ಯದ ಹಂಚಿಕೆಯನ್ನು ಕಡಿಮೆ ಮಾಡಬಹುದು, ಆದರೂ ಈಗಾಗಲೇ ಮಾರಾಟವಾದ ಪಟ್ಟಿಗಳನ್ನು ಅವರು ಮರಳಿ ಪಡೆಯಲಾರರು. ಕ್ಯಾಲಿಫೋರ್ನಿಯಾ ನಿವಾಸಿಗಳು ನೋಂದಾಯಿತ ಡೇಟಾ ದಲ್ಲಾಳಿಗಳಿಗೆ ಒಂದೇ ಅಳಿಸುವಿಕೆ ವಿನಂತಿ ಕಳುಹಿಸಲು ರಾಜ್ಯದ Delete Request and Opt-out Platform (DROP) ಬಳಸಬಹುದು; ಆ ದಲ್ಲಾಳಿಗಳು ಆಗಸ್ಟ್ 1, 2026ರಿಂದ ಕಾನೂನು ವಿನಾಯಿತಿಗಳಿಗೆ ಒಳಪಟ್ಟು ಆ ವಿನಂತಿಗಳನ್ನು ಪ್ರಕ್ರಿಯೆಗೊಳಿಸಬೇಕಾಗಿದೆ.
4. ಸಾರ್ವಜನಿಕ ಪುಟಗಳು, ಪ್ರೊಫೈಲ್ಗಳು, ವೇದಿಕೆಗಳು ಮತ್ತು ದಾಖಲೆಗಳು
ಸ್ವಯಂಚಾಲಿತ ಪ್ರೋಗ್ರಾಂಗಳು ಸಾರ್ವಜನಿಕ ವೆಬ್ ಪುಟಗಳನ್ನು ಸ್ಕ್ಯಾನ್ ಮಾಡಿ, ಇಮೇಲ್ ವಿಳಾಸದಂತೆ ಕಾಣುವ ಎಲ್ಲವನ್ನೂ ನಕಲಿಸುತ್ತವೆ. ವೈಯಕ್ತಿಕ ಹಾಗೂ ವ್ಯವಹಾರ ವೆಬ್ಸೈಟ್ಗಳು, ಫೋರಮ್ ಪೋಸ್ಟ್ಗಳು, ಆನ್ಲೈನ್ ರೆಸ್ಯೂಮೆಗಳು, PDFಗಳು, ಕಾಮೆಂಟ್ ವಿಭಾಗಗಳು, ಸಾರ್ವಜನಿಕ ಸಾಮಾಜಿಕ ಮಾಧ್ಯಮ ಹಾಗೂ ವ್ಯವಹಾರ ಪ್ರೊಫೈಲ್ಗಳು ಮತ್ತು ಕೆಲವು ಸಾರ್ವಜನಿಕ ದಾಖಲೆಗಳು ಸಾಮಾನ್ಯ ತಾಣಗಳು. ಡೊಮೇನ್ ಹೆಸರುಗಳ ಹಳೆಯ ಸಾರ್ವಜನಿಕ WHOIS ದಾಖಲೆಗಳೂ ನೋಂದಾಯಿತರ ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ಬಹಿರಂಗಪಡಿಸಬಹುದಿತ್ತು. 2018ರಲ್ಲಿ ICANN ಸಾಮಾನ್ಯ ಉನ್ನತ ಮಟ್ಟದ ಡೊಮೇನ್ಗಳಿಗೆ ವೈಯಕ್ತಿಕ ಸಂಪರ್ಕ ಮಾಹಿತಿಯ ಪ್ರಕಟಣೆಯನ್ನು ನಿರ್ಬಂಧಿಸಿ, ಬದಲಿಗೆ ಅನಾಮಧೇಯ ಇಮೇಲ್ ವಿಳಾಸ ಅಥವಾ ವೆಬ್ ಫಾರ್ಮ್ ಕಡ್ಡಾಯಗೊಳಿಸಿತು.
ಸುಳಿವುಗಳು: ನಿಮ್ಮ ಪೂರ್ಣ ವಿಳಾಸವನ್ನು ಉದ್ಧರಣ ಚಿಹ್ನೆಗಳೊಳಗೆ ಹುಡುಕಿ. ಫಲಿತಾಂಶವು ವಿಳಾಸ ಎಲ್ಲಿ ಸಾರ್ವಜನಿಕವಾಗಿ ಕಾಣುತ್ತದೆ ಎಂಬುದನ್ನು ತೋರಿಸುತ್ತದೆ, ಆದರೆ ಫಲಿತಾಂಶ ಸಿಗದಿರುವುದು ಅದನ್ನು ಎಂದಿಗೂ ಪೋಸ್ಟ್ ಮಾಡಿಲ್ಲ ಎಂದು ಸಾಬೀತುಪಡಿಸುವುದಿಲ್ಲ, ಏಕೆಂದರೆ ಆರ್ಕೈವ್ ಆದ ಅಥವಾ ಸೂಚ್ಯಂಕಗೊಳ್ಳದ ಪುಟಗಳು ಕಾಣಿಸುವುದಿಲ್ಲ. ಸಹಾಯವಾಗುವುದು: ಸಾಧ್ಯವಾದಲ್ಲಿ ವಿಳಾಸವನ್ನು ತೆಗೆದುಹಾಕಿ, ಮುದ್ರಿತ ವಿಳಾಸದ ಬದಲು ಸಂಪರ್ಕ ಫಾರ್ಮ್ ಬಳಸಿ, ಪ್ರೊಫೈಲ್ ಗೌಪ್ಯತಾ ಸೆಟ್ಟಿಂಗ್ಗಳಲ್ಲಿ ನಿಮ್ಮ ಇಮೇಲ್ ಮರೆಮಾಡಿ, ಮತ್ತು ನೀವು ವೆಬ್ಸೈಟ್ ಹೊಂದಿದ್ದರೆ ಡೊಮೇನ್ ಗೌಪ್ಯತೆ ಆನ್ ಮಾಡಿ.
5. ಇತರರ ಸಂಪರ್ಕಗಳು ಮತ್ತು ಸಂದೇಶ ಸರಣಿಗಳು
ನಿಮ್ಮ ವಿಳಾಸ ಇತರರ ವಿಳಾಸ ಪುಸ್ತಕಗಳಲ್ಲಿ, ಹಳೆಯ ಇಮೇಲ್ ಸರಣಿಗಳಲ್ಲಿ ಮತ್ತು ಗುಂಪು ಸಂದೇಶಗಳಲ್ಲೂ ಇರುತ್ತದೆ. ಆ ಖಾತೆಗಳಲ್ಲಿ ಅಥವಾ ಸಾಧನಗಳಲ್ಲಿ ಒಂದು ಭೇದ್ಯವಾದರೆ, ಅದರ ಸಂಪರ್ಕ ಪಟ್ಟಿ ಮತ್ತು ಸಂಭಾಷಣೆಗಳನ್ನು ನಕಲಿಸಬಹುದು. ಉದ್ದವಾದ CC ಸರಪಳಿಗಳು ಮತ್ತು ಫಾರ್ವರ್ಡ್ ಆದ ಸಂದೇಶಗಳು ಪ್ರತಿ ಗೋಚರ ಸ್ವೀಕರ್ತರನ್ನೂ ನಂತರ ಅವುಗಳನ್ನು ಸ್ವೀಕರಿಸುವವರಿಗೆ ಒಡ್ಡುತ್ತವೆ.
ಸುಳಿವುಗಳು: ಸ್ನೇಹಿತ ಅಥವಾ ಸಹೋದ್ಯೋಗಿಯಿಂದ ಬಂದಂತೆ ಕಾಣುವ, ಅಥವಾ ನಿಜವಾದ ಹಳೆಯ ಸರಣಿಯ ವಿಷಯ ಸಾಲನ್ನು ಮರುಬಳಕೆ ಮಾಡುವ ಸ್ಪ್ಯಾಮ್. ಸಹಾಯವಾಗುವುದು: ಗುಂಪು ಸಂದೇಶಗಳಿಗೆ BCC ಬಳಸಿ, FTC ಶಿಫಾರಸು ಮಾಡಿದಂತೆ ನಿಮ್ಮ ಭದ್ರತಾ ಸಾಫ್ಟ್ವೇರ್ ನವೀಕೃತವಾಗಿಡಿ, ಮತ್ತು ಅವರು ಬರೆಯದ ಮೇಲ್ ಕಳುಹಿಸುತ್ತಿರುವಂತೆ ಕಂಡರೆ ಸಂಪರ್ಕದವರಿಗೆ ತಿಳಿಸಿ.
6. ಫಿಶಿಂಗ್ ಪುಟಗಳು ಮತ್ತು ಮೋಸದ ಫಾರ್ಮ್ಗಳು
ನಕಲಿ ಸೈನ್-ಇನ್ ಪುಟ, ಸಮೀಕ್ಷೆ, ಬಹುಮಾನದ ಹಕ್ಕು ಅಥವಾ "ನಿಮ್ಮ ಖಾತೆ ದೃಢೀಕರಿಸಿ" ಸಂದೇಶವು ನಿಮ್ಮ ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ನೇರವಾಗಿ ಸಂಗ್ರಹಿಸಬಹುದು, ಹೆಚ್ಚಾಗಿ ಪಾಸ್ವರ್ಡ್ ಜೊತೆಗೂಡಿ. ಇಲ್ಲಿ ವಿಳಾಸವು ಅಡ್ಡಪರಿಣಾಮ ಮಾತ್ರ; ನಿಜವಾದ ಗುರಿ ನಿಮ್ಮ ಖಾತೆ. ಅನಿರೀಕ್ಷಿತ ಇಮೇಲ್ನಿಂದ ತಲುಪಿದ ಪುಟದಲ್ಲಿ ನೀವು ಪಾಸ್ವರ್ಡ್ ನಮೂದಿಸಿದ್ದರೆ, ಅದನ್ನು ಸ್ಪ್ಯಾಮ್ ಸಮಸ್ಯೆಯಲ್ಲ, ಖಾತೆ ಸಮಸ್ಯೆ ಎಂದೇ ಪರಿಗಣಿಸಿ: ನಿಜವಾದ ಸೈಟ್ನಲ್ಲಿ ಪಾಸ್ವರ್ಡ್ ಬದಲಾಯಿಸಿ ಮತ್ತು ಎರಡು-ಅಂಶ ದೃಢೀಕರಣ ಆನ್ ಮಾಡಿ.
ಸಹಾಯವಾಗುವುದು: ಪ್ರಮುಖ ಸೈಟ್ಗಳನ್ನು ಇಮೇಲ್ನ ಲಿಂಕ್ಗಳಿಂದ ಅಲ್ಲ, ನಿಮ್ಮದೇ ಬುಕ್ಮಾರ್ಕ್ ಅಥವಾ ಅಪ್ಲಿಕೇಶನ್ನಿಂದ ತೆರೆಯಿರಿ, ಮತ್ತು ನಿಮ್ಮ ಇಮೇಲ್ ಪಾಸ್ವರ್ಡ್ ಕೇಳುವ ಯಾವುದೇ ಫಾರ್ಮ್ ಬಗ್ಗೆ ಜಾಗರೂಕರಾಗಿರಿ.
7. ಊಹಿಸಿದ ವಿಳಾಸಗಳು
ಸ್ಪ್ಯಾಮರ್ಗಳು ಎಲ್ಲೂ ಕಂಡುಹಿಡಿಯದ ವಿಳಾಸಗಳಿಗೂ ಕಳುಹಿಸುತ್ತಾರೆ; ಜನಪ್ರಿಯ ಪೂರೈಕೆದಾರರು ಅಥವಾ ಕಂಪನಿ ಡೊಮೇನ್ಗಳಲ್ಲಿ ಸಾಮಾನ್ಯ ಹೆಸರುಗಳು ಮತ್ತು ಸಾಮಾನ್ಯ ವಿಳಾಸ ಸ್ವರೂಪಗಳಿಂದ ಅವನ್ನು ನಿರ್ಮಿಸುತ್ತಾರೆ. FTCಯ CAN-SPAM ಅನುಸರಣಾ ಮಾರ್ಗದರ್ಶಿ ವಿಳಾಸ ಕೊಯ್ಲು ಮತ್ತು ಈ "ನಿಘಂಟು ದಾಳಿ"ಗಳನ್ನು ಹೆಚ್ಚುವರಿ ದಂಡ ತರಬಹುದಾದ ಉಲ್ಬಣ ಉಲ್ಲಂಘನೆಗಳಲ್ಲಿ ಪಟ್ಟಿ ಮಾಡುತ್ತದೆ, ಆದರೆ ಕಾನೂನನ್ನು ನಿರ್ಲಕ್ಷಿಸುವ ಕಳುಹಿಸುವವರನ್ನು ಅದು ತಡೆಯುವುದಿಲ್ಲ.
ಸುಳಿವುಗಳು: ನೀವು ಬಹಳ ಕಡಿಮೆ ಬಳಸಿದ ಅಥವಾ ಎಂದಿಗೂ ಹಂಚಿಕೊಳ್ಳದ ವಿಳಾಸಕ್ಕೆ ಬರುವ ಸ್ಪ್ಯಾಮ್, ವಿಶೇಷವಾಗಿ ಚಿಕ್ಕದಾದ ಅಥವಾ ಹೆಸರಾಧಾರಿತ ವಿಳಾಸಕ್ಕೆ. ಸಹಾಯವಾಗುವುದು: ನಿಮ್ಮ ಪೂರೈಕೆದಾರರ ಸ್ಪ್ಯಾಮ್ ಫಿಲ್ಟರ್ ಅನ್ನು ಅವಲಂಬಿಸಿ. ಇದಕ್ಕಾಗಿ ಮಾತ್ರ ವಿಳಾಸವನ್ನು ಬಿಟ್ಟುಬಿಡುವ ಅಗತ್ಯವಿಲ್ಲ, ಆದರೆ ಹೊಸ ಖಾತೆಗಳಿಗೆ ಕಡಿಮೆ ಊಹಿಸಬಹುದಾದ ವಿಳಾಸ ಸಹಾಯವಾಗಬಹುದು.
ನನಗೆ ಇದ್ದಕ್ಕಿದ್ದಂತೆ ಇಷ್ಟೊಂದು ಸ್ಪ್ಯಾಮ್ ಏಕೆ ಬರುತ್ತಿದೆ?
ಹಠಾತ್ ಏರಿಕೆ ಎಂದರೆ ಸಾಮಾನ್ಯವಾಗಿ ನಿಮ್ಮ ವಿಳಾಸ ಹೊಸ ಪಟ್ಟಿಗೆ ಸೇರಿದೆ, ಅಥವಾ ಹಳೆಯ ಪಟ್ಟಿಗೆ ಮತ್ತೆ ಮೇಲ್ ಕಳುಹಿಸಲು ಪ್ರಾರಂಭವಾಗಿದೆ. ಇತ್ತೀಚೆಗೆ ಬಹಿರಂಗವಾದ ಭೇದನ, ನಿಮ್ಮ ವಿಳಾಸ ಹಂಚಿಕೊಂಡ ಸೈನ್-ಅಪ್ ಅಥವಾ ಉಡುಗೊರೆ ಕೊಡುಗೆ, ಅಥವಾ ನಿಮ್ಮ ಸ್ಪ್ಯಾಮ್ ಫಿಲ್ಟರ್ ಇನ್ನೂ ಹಿಡಿಯಲು ಕಲಿಯದ ಹೊಸ ಪ್ರಚಾರ ಇವು ಸಾಮಾನ್ಯ ಕಾರಣಗಳು. ಪಟ್ಟಿಗಳನ್ನು ವ್ಯಾಪಾರ ಮಾಡಿ ದೊಡ್ಡ ಪ್ರಮಾಣದಲ್ಲಿ ಮೇಲ್ ಕಳುಹಿಸುವುದರಿಂದ ಸ್ಪ್ಯಾಮ್ ಹೆಚ್ಚಾಗಿ ಗುಂಪುಗುಂಪಾಗಿ ಬರುತ್ತದೆ.
ಮೂರು ಸಣ್ಣ ಪ್ರಶ್ನೆಗಳು ಅದನ್ನು ಕಿರಿದಾಗಿಸಬಹುದು:
- ಕಳೆದ ಕೆಲವು ವಾರಗಳಲ್ಲಿ ನೀವು ಏನಾದರೂ ಹೊಸದಕ್ಕೆ ಸೈನ್ ಅಪ್ ಆಗಿದ್ದೀರಾ?
- ಸ್ಪ್ಯಾಮ್ ನಿರ್ದಿಷ್ಟ ಕಂಪನಿ, ಉತ್ಪನ್ನ ಅಥವಾ ಹಳೆಯ ಖಾತೆಯನ್ನು ಉಲ್ಲೇಖಿಸುತ್ತದೆಯೇ?
- ಭೇದನ ಪರಿಶೀಲನೆಯು ನಿಮ್ಮ ವಿಳಾಸಕ್ಕೆ ಇತ್ತೀಚಿನ ಭೇದನವನ್ನು ತೋರಿಸುತ್ತದೆಯೇ?
ಪ್ರತ್ಯುತ್ತರಗಳು, ಕ್ಲಿಕ್ಗಳು ಮತ್ತು ಲೋಡ್ ಆದ ಚಿತ್ರಗಳು
ಕೆಲವು ಸ್ಪ್ಯಾಮರ್ಗಳು ವಿಳಾಸ ಬಳಕೆಯಲ್ಲಿದೆ ಎಂಬ ಸೂಚನೆಗಳನ್ನೂ ಹುಡುಕುತ್ತಾರೆ. ಸ್ಪ್ಯಾಮ್ಗೆ ಪ್ರತ್ಯುತ್ತರಿಸುವುದು, ಅದರ ಲಿಂಕ್ಗಳನ್ನು ಕ್ಲಿಕ್ ಮಾಡುವುದು (ಅದರ ಅನ್ಸಬ್ಸ್ಕ್ರೈಬ್ ಲಿಂಕ್ ಸೇರಿದಂತೆ), ಅಥವಾ ಅದರ ದೂರದ ಚಿತ್ರಗಳನ್ನು ಲೋಡ್ ಮಾಡುವುದು ಸಂದೇಶವು ಕಾರ್ಯನಿರ್ವಹಿಸುವ ಇನ್ಬಾಕ್ಸ್ ತಲುಪಿದೆ ಎಂದು ಕಳುಹಿಸುವವರಿಗೆ ತಿಳಿಸಬಹುದು. ಕೆಲವು ಮೇಲ್ ಅಪ್ಲಿಕೇಶನ್ಗಳು ಮತ್ತು ಭದ್ರತಾ ಸ್ಕ್ಯಾನರ್ಗಳು ಚಿತ್ರಗಳನ್ನು ಸ್ವಯಂಚಾಲಿತವಾಗಿ ಲೋಡ್ ಮಾಡುವುದರಿಂದ ಈ ಸೂಚನೆ ಅಪೂರ್ಣ, ಆದರೆ ಅದನ್ನು ಕಳುಹಿಸಿ ನೀವು ಏನನ್ನೂ ಗಳಿಸುವುದಿಲ್ಲ. ಪ್ರತ್ಯುತ್ತರಿಸುವ ಬದಲು ಸಂದೇಶವನ್ನು ವರದಿ ಮಾಡಿ.
ಸೈನ್-ಅಪ್ ದೃಢೀಕರಣಗಳ ಮಹಾಪೂರ
ಕೆಲವೇ ಗಂಟೆಗಳಲ್ಲಿ ಡಜನ್ಗಟ್ಟಲೆ ಅಥವಾ ನೂರಾರು ಸುದ್ದಿಪತ್ರ ದೃಢೀಕರಣಗಳು ಅಥವಾ ಸ್ವಾಗತ ಇಮೇಲ್ಗಳು ಬಂದರೆ, ಯಾರೋ ನಿಮ್ಮ ವಿಳಾಸವನ್ನು ಒಟ್ಟಿಗೆ ಅನೇಕ ಸೈಟ್ಗಳಿಗೆ ನೋಂದಾಯಿಸುತ್ತಿರಬಹುದು. ಇದನ್ನು ಕೆಲವೊಮ್ಮೆ ಚಂದಾದಾರಿಕೆ ಬಾಂಬಿಂಗ್ ಎಂದು ಕರೆಯಲಾಗುತ್ತದೆ. ಇದು ಕೇವಲ ಕಿರುಕುಳವಾಗಿರಬಹುದು, ಆದರೆ ಆರ್ಡರ್ ದೃಢೀಕರಣ ಅಥವಾ ಪಾಸ್ವರ್ಡ್ ಬದಲಾವಣೆ ಸೂಚನೆಯಂತಹ ನಿಜವಾದ ಎಚ್ಚರಿಕೆಯನ್ನು ಗದ್ದಲದ ಅಡಿಯಲ್ಲಿ ಮುಚ್ಚಿಹಾಕುವ ಉದ್ದೇಶವೂ ಇರಬಹುದು. ಪ್ರವಾಹದಲ್ಲಿನ ಲಿಂಕ್ಗಳನ್ನು ಅನುಸರಿಸದೆ, ಅಧಿಕೃತ ಅಪ್ಲಿಕೇಶನ್ ತೆರೆಯುವ ಮೂಲಕ ಅಥವಾ ಸೈಟ್ನ ವಿಳಾಸವನ್ನು ನೀವೇ ಟೈಪ್ ಮಾಡುವ ಮೂಲಕ ನಿಮ್ಮ ಪ್ರಮುಖ ಖಾತೆಗಳನ್ನು ಪರಿಶೀಲಿಸಿ, ಮತ್ತು ದೃಢೀಕರಣ ಲಿಂಕ್ಗಳನ್ನು ಕ್ಲಿಕ್ ಮಾಡಬೇಡಿ.
ನಿಮ್ಮ ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ಯಾರು ಮಾರಾಟ ಮಾಡಿದರು ಅಥವಾ ಸೋರಿಕೆ ಮಾಡಿದರು ಎಂದು ನೀವು ಹೇಗೆ ಕಂಡುಹಿಡಿಯಬಹುದು?
ಸ್ಪ್ಯಾಮ್ ಪ್ರಾರಂಭವಾದ ಮೇಲೆ ವಿಳಾಸವನ್ನು ಯಾರು ಮಾರಾಟ ಮಾಡಿದರು ಅಥವಾ ಸೋರಿಕೆ ಮಾಡಿದರು ಎಂದು ಸಾಮಾನ್ಯವಾಗಿ ನೀವು ಸಾಬೀತುಪಡಿಸಲಾಗುವುದಿಲ್ಲ. ನೀವು ಮೂಲತಃ ಆ ವಿಳಾಸವನ್ನು ಎಲ್ಲಿ ಬಳಸಿದ್ದೀರಿ ಎಂಬುದನ್ನು ಅನನ್ಯ ವಿಳಾಸ ಅಥವಾ ಅಲಿಯಾಸ್ ತೋರಿಸುತ್ತದೆ, ಆದರೆ ಮಾರಾಟವನ್ನು ಮಾರಾಟಗಾರರ ಭದ್ರತಾ ಉಲ್ಲಂಘನೆ ಅಥವಾ ನಂತರದ ಹಂಚಿಕೆಯಿಂದ ಪ್ರತ್ಯೇಕಿಸಲು ಅದು ಸಾಧ್ಯವಿಲ್ಲ. ಸಮಯ, ವೈಯಕ್ತಿಕ ವಿವರಗಳು ಮತ್ತು ಸಂದೇಶದಲ್ಲಿ ಹೆಸರಿಸಲಾದ ಕಂಪನಿ — ಇವು ಸುಳಿವುಗಳೇ ಹೊರತು ಪುರಾವೆಗಳಲ್ಲ.
ಪ್ರತಿ ನೋಂದಣಿಗೂ ಪ್ರತ್ಯೇಕ ವಿಳಾಸ ಅಥವಾ ಅಲಿಯಾಸ್ ಬಳಸಿ
Gmail ಮತ್ತು Google Workspace ಪ್ಲಸ್ ಅಡ್ರೆಸಿಂಗ್ ಬೆಂಬಲಿಸುತ್ತವೆ: ನಿಮ್ಮ ಬಳಕೆದಾರಹೆಸರಿನ ನಂತರ yourname+shop ನಂತಹ ಟ್ಯಾಗ್ ಸೇರಿಸಿದರೂ ನಿಮ್ಮ ಮುಖ್ಯ ಇನ್ಬಾಕ್ಸ್ಗೇ ತಲುಪುತ್ತದೆ, ಮತ್ತು ಕಳುಹಿಸುವವರು ವಿಳಾಸದ ಯಾವ ಆವೃತ್ತಿ ಬಳಸಿದರು ಎಂಬುದನ್ನು ಆ ಟ್ಯಾಗ್ ತೋರಿಸುತ್ತದೆ. ಆದರೆ ಪ್ಲಸ್ ಅಡ್ರೆಸಿಂಗ್ ಕೇವಲ ಸುಳಿವು: ಫಾರ್ಮ್ ಪ್ಲಸ್ ಚಿಹ್ನೆಯನ್ನು ತಿರಸ್ಕರಿಸಬಹುದು, ಮತ್ತು ವಿಳಾಸ ಹಂಚಿಕೆಯಾಗುವ ಮೊದಲೇ ಟ್ಯಾಗ್ ತೆಗೆದುಹಾಕಬಹುದು. ಫಾರ್ವರ್ಡಿಂಗ್ ಅಲಿಯಾಸ್ಗಳು ಇನ್ನೂ ಮುಂದೆ ಹೋಗುತ್ತವೆ, ಏಕೆಂದರೆ ಪ್ರತಿ ಅಲಿಯಾಸ್ ನೀವು ಆಫ್ ಮಾಡಬಹುದಾದ ಪ್ರತ್ಯೇಕ ವಿಳಾಸವಾಗಿದೆ. ಟೆಂಪ್ ಮೇಲ್ ವರ್ಸಸ್ ಇಮೇಲ್ ಅಲಿಯಾಸ್ ಗಳ ನಮ್ಮ ಹೋಲಿಕೆಯು ನೀವು ಉಳಿಸಿಕೊಳ್ಳುವ ಖಾತೆಗಳಿಗೆ ಯಾವ ಪ್ರಕಾರ ಸೂಕ್ತ ಎಂಬುದನ್ನು ವಿವರಿಸುತ್ತದೆ.
ಅನನ್ಯ ವಿಳಾಸವು ಯಾವ ವಿಳಾಸ ಸೋರಿಕೆಯಾಯಿತು ಎಂಬುದನ್ನು ತೋರಿಸುತ್ತದೆ, ಯಾರು ಸೋರಿಕೆ ಮಾಡಿದರು ಎಂಬುದನ್ನಲ್ಲ. ಕಂಪನಿಯೇ ಅದನ್ನು ಮಾರಾಟ ಮಾಡಿರಬಹುದು, ಅದರ ಪೂರೈಕೆದಾರರಲ್ಲಿ ಒಬ್ಬರಿಗೆ ಭದ್ರತಾ ಉಲ್ಲಂಘನೆ ಆಗಿರಬಹುದು, ಅಥವಾ ಪಟ್ಟಿಯು ಮುಂದಿನ ಹಂತಗಳಲ್ಲಿ ಮತ್ತಷ್ಟು ಹರಡಿರಬಹುದು.
ಸಂದೇಶದ ಯಾವ ವಿವರಗಳು ನಿಮಗೆ ಏನನ್ನು ಹೇಳಬಹುದು ಮತ್ತು ಏನನ್ನು ಹೇಳಲಾರವು
"To" ವಿಳಾಸ, ಯಾವುದೇ ಪ್ಲಸ್ ಟ್ಯಾಗ್, ಮತ್ತು ಸ್ಪ್ಯಾಮ್ ಯಾವಾಗ ಪ್ರಾರಂಭವಾಯಿತು ಎಂಬುದು ಅತ್ಯಂತ ಉಪಯುಕ್ತ ವಿವರಗಳು. ಪೂರ್ಣ ಸಂದೇಶ ಹೆಡರ್ಗಳು ಸಂದೇಶವು ಹಾದುಹೋದ ಸರ್ವರ್ಗಳನ್ನು ಮತ್ತು ಅದು ದೃಢೀಕರಣ ಪರಿಶೀಲನೆಗಳನ್ನು ಪಾಸ್ ಮಾಡಿದೆಯೇ ಎಂಬುದನ್ನು ತೋರಿಸುತ್ತವೆ, ಆದರೆ ನಿಮ್ಮ ವಿಳಾಸವನ್ನು ಯಾರು ಮಾರಾಟ ಮಾಡಿದರು ಅಥವಾ ಹಂಚಿಕೊಂಡರು ಎಂಬುದನ್ನು ತೋರಿಸಲಾರವು. ಸ್ಪ್ಯಾಮರ್ಗಳು ಮೂಲ ಸೋರಿಕೆಗೆ ಯಾವುದೇ ಸಂಬಂಧವಿಲ್ಲದ ಸೇವೆಗಳು ಅಥವಾ ಹ್ಯಾಕ್ ಆದ ಯಂತ್ರಗಳ ಮೂಲಕ ಹೆಚ್ಚಾಗಿ ಕಳುಹಿಸುತ್ತಾರೆ.
ಅನ್ಸಬ್ಸ್ಕ್ರೈಬ್ ಕ್ಲಿಕ್ ಮಾಡುವುದು ಸುರಕ್ಷಿತವೇ?
ನೀವು ಗುರುತಿಸುವ ಮತ್ತು ಸೇರಿದ್ದನ್ನು ನೆನಪಿರುವ ಮೇಲಿಂಗ್ ಪಟ್ಟಿಯಿಂದ ಅನ್ಸಬ್ಸ್ಕ್ರೈಬ್ ಮಾಡುವುದು ಸುರಕ್ಷಿತ, ಆದರೆ ಸಾಧ್ಯವಾದರೆ ನಿಮ್ಮ ಇಮೇಲ್ ಅಪ್ಲಿಕೇಶನ್ನ ಒಳಗಿನ ಅನ್ಸಬ್ಸ್ಕ್ರೈಬ್ ಬಟನ್ ಬಳಸಿ. ಅಪರಿಚಿತ, ಅನುಮಾನಾಸ್ಪದ ಅಥವಾ ಸೋಗು ಹಾಕುವ ಕಳುಹಿಸುವವರಿಗೆ, ಅನ್ಸಬ್ಸ್ಕ್ರೈಬ್ ಲಿಂಕ್ ಅನ್ನು ಖಂಡಿತವಾಗಿ ಅನುಸರಿಸಬೇಡಿ; ಬದಲಿಗೆ ಸಂದೇಶವನ್ನು ಸ್ಪ್ಯಾಮ್ ಅಥವಾ ಫಿಶಿಂಗ್ ಎಂದು ಗುರುತಿಸಿ.

ನಿಮ್ಮ ಇಮೇಲ್ ಅಪ್ಲಿಕೇಶನ್ನ ಅನ್ಸಬ್ಸ್ಕ್ರೈಬ್ ನಿಯಂತ್ರಣ ಬಳಸಿ
ಕಾನೂನುಬದ್ಧ ಮಾರಾಟಗಾರರಿಗೆ ಆಪ್ಟ್-ಔಟ್ಗಳನ್ನು ಗೌರವಿಸಲು ಕಾನೂನು ಮತ್ತು ಪ್ರಾಯೋಗಿಕ ಕಾರಣಗಳಿವೆ. ಅಮೆರಿಕದಲ್ಲಿ, FTC ಯ CAN-SPAM ಮಾರ್ಗದರ್ಶಿ ಪ್ರಕಾರ ವಾಣಿಜ್ಯ ಇಮೇಲ್ ಆಪ್ಟ್ ಔಟ್ ಮಾಡುವ ಮಾರ್ಗವನ್ನು ನೀಡಬೇಕು, ವಿನಂತಿಗಳನ್ನು 10 ವ್ಯಾಪಾರ ದಿನಗಳೊಳಗೆ ಗೌರವಿಸಬೇಕು, ಮತ್ತು ಸಂದೇಶ ಕಳುಹಿಸಿದ ನಂತರ ಕನಿಷ್ಠ 30 ದಿನಗಳವರೆಗೆ ಆಪ್ಟ್-ಔಟ್ ಕಾರ್ಯವಿಧಾನ ಕಾರ್ಯನಿರ್ವಹಿಸಬೇಕು. ಕಳುಹಿಸುವವರು ಶುಲ್ಕ ವಿಧಿಸಲಾಗದು ಅಥವಾ ನಿಮ್ಮ ಇಮೇಲ್ ವಿಳಾಸಕ್ಕಿಂತ ಹೆಚ್ಚಿನದನ್ನು ಕೇಳಲಾಗದು, ಮತ್ತು ನೀವು ಆಪ್ಟ್ ಔಟ್ ಮಾಡಿದ ನಂತರ ಕಾನೂನು ಪಾಲನೆಗೆ ಸಹಾಯ ಮಾಡಲು ನೇಮಿಸಿದ ಕಂಪನಿಗೆ ಹೊರತುಪಡಿಸಿ ನಿಮ್ಮ ವಿಳಾಸವನ್ನು ಮಾರಾಟ ಮಾಡಲಾಗದು ಅಥವಾ ವರ್ಗಾಯಿಸಲಾಗದು.
ಮಾರ್ಕೆಟಿಂಗ್ ಮತ್ತು ಚಂದಾದಾರರಾದ ಸಂದೇಶಗಳಿಗೆ ಒನ್-ಕ್ಲಿಕ್ ಅನ್ಸಬ್ಸ್ಕ್ರೈಬ್ ಬೆಂಬಲಿಸುವಂತೆ, ದಿನಕ್ಕೆ 5,000ಕ್ಕೂ ಹೆಚ್ಚು ಸಂದೇಶಗಳನ್ನು Gmail ಖಾತೆಗಳಿಗೆ ಕಳುಹಿಸುವ ಕಳುಹಿಸುವವರಿಗೆ Google ಕಡ್ಡಾಯ ಮಾಡುತ್ತದೆ. ನಿಯಮ ಪಾಲಿಸುವ ಸಂದೇಶಗಳು ಪ್ರಮಾಣಿತ ಅನ್ಸಬ್ಸ್ಕ್ರೈಬ್ ಹೆಡರ್ಗಳನ್ನು ಹೊಂದಿರುತ್ತವೆ, ಅವನ್ನು Gmail ಮತ್ತು ಇತರ ಇಮೇಲ್ ಅಪ್ಲಿಕೇಶನ್ಗಳು ಅನ್ಸಬ್ಸ್ಕ್ರೈಬ್ ಆಯ್ಕೆ ತೋರಿಸಲು ಬಳಸಬಹುದು, ಹೀಗಾಗಿ ಸಂದೇಶದೊಳಗೆ ಹುಡುಕಾಡಬೇಕಾಗಿಲ್ಲ ಅಥವಾ ಕಳುಹಿಸುವವರು ಆಯ್ಕೆ ಮಾಡಿದ ಪುಟಕ್ಕೆ ಭೇಟಿ ನೀಡಬೇಕಾಗಿಲ್ಲ. ಅದೇ ರೀತಿ FTC ಯ ಸ್ಪ್ಯಾಮ್ ಮಾರ್ಗದರ್ಶಿ ನಿಮ್ಮ ಇಮೇಲ್ ಪೂರೈಕೆದಾರರು ನೀಡುವ ಅನ್ಸಬ್ಸ್ಕ್ರೈಬ್ ವೈಶಿಷ್ಟ್ಯಗಳನ್ನು ಶಿಫಾರಸು ಮಾಡುತ್ತದೆ.
ಅನ್ಸಬ್ಸ್ಕ್ರೈಬ್ ಲಿಂಕ್ ಅನ್ನು ಯಾವಾಗ ಅನುಸರಿಸಬಾರದು
- ನೀವು ಕಂಪನಿಯನ್ನು ಗುರುತಿಸುವುದಿಲ್ಲ, ಅಥವಾ ನೀವು ಎಂದಿಗೂ ನೋಂದಾಯಿಸಿಲ್ಲ.
- ಕಳುಹಿಸುವವರ ಹೆಸರು ಅಥವಾ ಡೊಮೇನ್ ನಿಮಗೆ ತಿಳಿದಿರುವ ಬ್ರ್ಯಾಂಡ್ ಅನ್ನು ಅನುಕರಿಸುತ್ತದೆ — ಸಣ್ಣ ಕಾಗುಣಿತ ತಪ್ಪುಗಳು ಅಥವಾ ಸಂಬಂಧವಿಲ್ಲದ ಡೊಮೇನ್.
- ಅನ್ಸಬ್ಸ್ಕ್ರೈಬ್ ಪುಟವು ಸೈನ್ ಇನ್ ಮಾಡಲು, ಪಾಸ್ವರ್ಡ್ ನಮೂದಿಸಲು ಅಥವಾ ನಿಮ್ಮ ಇಮೇಲ್ ವಿಳಾಸಕ್ಕಿಂತ ಹೆಚ್ಚಿನದನ್ನು ನೀಡಲು ಕೇಳುತ್ತದೆ.
- ಲಿಂಕ್ ಡೌನ್ಲೋಡ್ ಪ್ರಾರಂಭಿಸುತ್ತದೆ, ಅಥವಾ ಸಂದೇಶವು ತ್ವರಿತವಾಗಿ ಕ್ರಮ ತೆಗೆದುಕೊಳ್ಳುವಂತೆ ಒತ್ತಡ ಹೇರುತ್ತದೆ.
ಈಗಾಗಲೇ ಕಾನೂನನ್ನು ನಿರ್ಲಕ್ಷಿಸುವ ಕಳುಹಿಸುವವರಿಗೆ ನಿಮ್ಮ ವಿನಂತಿಯನ್ನು ಗೌರವಿಸಲು ಯಾವುದೇ ಕಾರಣವಿಲ್ಲ, ಮತ್ತು ಅದರ ಲಿಂಕ್ ನಿಮ್ಮ ವಿಳಾಸವನ್ನು ದೃಢೀಕರಿಸಬಹುದು ಅಥವಾ ಫಿಶಿಂಗ್ ಪುಟಕ್ಕೆ ಕರೆದೊಯ್ಯಬಹುದು. ಸಂದೇಶವನ್ನು ವರದಿ ಮಾಡಿ ಮತ್ತು ಮುಂದೆ ಸಾಗಿ.
ನೀವು ಈಗಾಗಲೇ ಪಡೆಯುತ್ತಿರುವ ಸ್ಪ್ಯಾಮ್ ಇಮೇಲ್ಗಳನ್ನು ಹೇಗೆ ಕಡಿಮೆ ಮಾಡುವುದು
ನಕಲಿಸಲಾದ ಪ್ರತಿ ಪಟ್ಟಿಯಿಂದಲೂ ನಿಮ್ಮ ವಿಳಾಸವನ್ನು ತೆಗೆದುಹಾಕಲು ಸಾಧ್ಯವಿಲ್ಲ, ಆದ್ದರಿಂದ ಸ್ಪ್ಯಾಮ್ ನಿಲ್ಲಿಸುವುದು ಎಂದರೆ ಪ್ರತಿ ಕಳುಹಿಸುವಿಕೆಯನ್ನೂ ನಿಲ್ಲಿಸುವುದಲ್ಲ, ಬದಲಿಗೆ ಅದನ್ನು ಫಿಲ್ಟರ್ ಮಾಡುವುದು ಮತ್ತು ವರದಿ ಮಾಡುವುದು. FTC ಯ ಗ್ರಾಹಕ ಸಲಹೆ ಈ ಮೂಲಭೂತ ಅಂಶಗಳನ್ನು ಶಿಫಾರಸು ಮಾಡುತ್ತದೆ:
- ನಿಮ್ಮ ಇಮೇಲ್ ಅಪ್ಲಿಕೇಶನ್ನಲ್ಲಿ ಸ್ಪ್ಯಾಮ್ ಅನ್ನು ಸ್ಪ್ಯಾಮ್ ಅಥವಾ ಜಂಕ್ ಎಂದು ಗುರುತಿಸಿ.
- ಅದೇ ಮೂಲ ಪದೇ ಪದೇ ತೂರಿಬರುತ್ತಿದ್ದರೆ ನಿರಂತರ ಕಳುಹಿಸುವವರು ಅಥವಾ ಡೊಮೇನ್ಗಳನ್ನು ಬ್ಲಾಕ್ ಮಾಡಿ.
- ತಪ್ಪಾಗಿ ಸಿಕ್ಕಿಬಿದ್ದ ನಿಜವಾದ ಮೇಲ್ಗಾಗಿ ಸ್ಪ್ಯಾಮ್ ಫೋಲ್ಡರ್ ಅನ್ನು ಆಗಾಗ್ಗೆ ಪರಿಶೀಲಿಸಿ.
- ಅನಗತ್ಯ ಸಂದೇಶಗಳನ್ನು ನಿಮ್ಮ ಇಮೇಲ್ ಪೂರೈಕೆದಾರರಿಗೆ ವರದಿ ಮಾಡಿ, ಮತ್ತು ಹಗರಣಗಳನ್ನು ReportFraud.ftc.gov ನಲ್ಲಿ FTC ಗೆ ವರದಿ ಮಾಡಿ.
ಹೆಚ್ಚುವರಿ ಮುನ್ನೆಚ್ಚರಿಕೆಯಾಗಿ, ಅನುಮಾನಾಸ್ಪದ ಸಂದೇಶಗಳಿಗೆ ಉತ್ತರಿಸಬೇಡಿ ಅಥವಾ ಅವುಗಳಲ್ಲಿ ನೀಡಿರುವ ಫೋನ್ ಸಂಖ್ಯೆಗಳಿಗೆ ಕರೆ ಮಾಡಬೇಡಿ.
ಹೊಸ ವಿಳಾಸಕ್ಕೆ ಬದಲಾಯಿಸುವುದು ಕೊನೆಯ ಉಪಾಯ. ನಿಮ್ಮ ಪ್ರಮುಖ ಖಾತೆಗಳನ್ನು ಎಚ್ಚರಿಕೆಯಿಂದ ಸ್ಥಳಾಂತರಿಸಿ ಹೊಸ ವಿಳಾಸವನ್ನು ಹಳೆಯದಕ್ಕಿಂತ ಉತ್ತಮವಾಗಿ ರಕ್ಷಿಸಿದರೆ ಮಾತ್ರ ಇದು ಸಹಾಯ ಮಾಡುತ್ತದೆ.
ನಿಮ್ಮ ಮುಖ್ಯ ವಿಳಾಸವನ್ನು ಮುಂದಿನ ನೋಂದಣಿ ಪಟ್ಟಿಗಳಿಂದ ಹೊರಗಿಡಿ
ಅತ್ಯಂತ ಪರಿಣಾಮಕಾರಿ ದೀರ್ಘಕಾಲೀನ ಕ್ರಮವೆಂದರೆ ಕಡಿಮೆ ಕಂಪನಿಗಳಿಗೆ ನಿಮ್ಮ ಮುಖ್ಯ ವಿಳಾಸವನ್ನು ನೀಡುವುದು. ಸರಳವಾದ ಮೂರು ಹಂತದ ವ್ಯವಸ್ಥೆ ಹೆಚ್ಚಿನ ಜನರಿಗೆ ಸರಿಹೊಂದುತ್ತದೆ:
- ಮುಖ್ಯ ವಿಳಾಸ:, ಕೆಲಸ, ಸರ್ಕಾರಿ ಸೇವೆಗಳು ಮತ್ತು ನೀವು ಮರುಪಡೆಯಬೇಕಾದ ಯಾವುದೇ ಖಾತೆ.
- ಫಾರ್ವರ್ಡಿಂಗ್ ಅಲಿಯಾಸ್:, ಚಂದಾದಾರಿಕೆಗಳು ಮತ್ತು ನೀವು ಇಟ್ಟುಕೊಳ್ಳುವ ಖಾತೆಗಳು, ಆದ್ದರಿಂದ ನೀವು ಸ್ಪ್ಯಾಮ್ ಪಡೆಯಲು ಪ್ರಾರಂಭಿಸುವ ಯಾವುದೇ ಅಲಿಯಾಸ್ ಅನ್ನು ಸ್ವಿಚ್ ಆಫ್ ಮಾಡಬಹುದು.
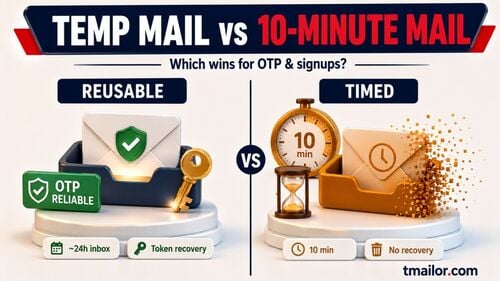
- ತಾತ್ಕಾಲಿಕ ಮೇಲ್: ಒಂದೇ ಬಾರಿಯ ಡೌನ್ಲೋಡ್ಗಳು, ಕೂಪನ್ಗಳು, ಫೋರಮ್ ಪ್ರಯೋಗಗಳು ಮತ್ತು ನೀವು ಉಳಿಸಿಕೊಳ್ಳಲು ಉದ್ದೇಶಿಸದ ಇತರ ಕಡಿಮೆ ಅಪಾಯದ ಸೈನ್ ಅಪ್ಗಳು.
ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಯಾವಾಗ ಸೂಕ್ತ, ಮತ್ತು ಯಾವಾಗ ಸೂಕ್ತವಲ್ಲ
ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ವಿಳಾಸವು ಒಂದೇ ಬಾರಿಯ ಸೈನ್ ಅಪ್ಗಳನ್ನು ನಿಮ್ಮ ಮುಖ್ಯ ಇನ್ಬಾಕ್ಸ್ನಿಂದ ದೂರವಿರಿಸುತ್ತದೆ. ಕೇವಲ ಒಂದು ಸೈನ್ ಅಪ್ಗಾಗಿ ನೀವು ಬಳಸಿದ ವಿಳಾಸಕ್ಕೆ ನಂತರ ಸ್ಪ್ಯಾಮ್ ಬಂದರೆ, ಆ ಸೈನ್ ಅಪ್ ಉಪಯುಕ್ತ ಸುಳಿವಾಗುತ್ತದೆ; ಆದರೂ ಕಂಪನಿಯೇ, ಅದರ ಮಾರಾಟಗಾರರಲ್ಲಿ ಒಬ್ಬರೇ, ಅಥವಾ ಮುಂದಿನ ಸರಪಳಿಯಲ್ಲಿ ಯಾರೋ ವಿಳಾಸವನ್ನು ಹಂಚಿಕೊಂಡರೇ ಎಂಬುದನ್ನು ಅದು ಸಾಬೀತುಪಡಿಸಲಾರದು. ಈ ಕಲ್ಪನೆಗೆ ನೀವು ಹೊಸಬರಾಗಿದ್ದರೆ, ಟೆಂಪ್ ಮೇಲ್ ಹೇಗೆ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತದೆ ಎಂಬುದರ ಎಂಬ ಈ ಅವಲೋಕನವು ಮೂಲಭೂತ ಅಂಶಗಳನ್ನು ವಿವರಿಸುತ್ತದೆ.
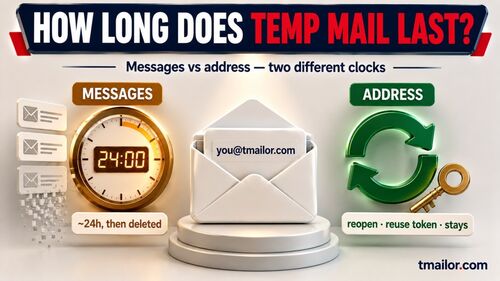
Tmailor ಸ್ವೀಕರಿಸಲು ಮಾತ್ರ, ಆದ್ದರಿಂದ ನೀವು ಆ ವಿಳಾಸದಿಂದ ಕಳುಹಿಸಲಾಗದು ಅಥವಾ ಪ್ರತ್ಯುತ್ತರ ನೀಡಲಾಗದು, ಮತ್ತು ಅದು ಲಗತ್ತುಗಳನ್ನು ಸ್ವೀಕರಿಸುವುದಿಲ್ಲ. ಸಂದೇಶಗಳು ಬಂದ ಸುಮಾರು 24 ಗಂಟೆಗಳ ನಂತರ ಸ್ವಯಂಚಾಲಿತವಾಗಿ ಅಳಿಸಲ್ಪಡುತ್ತವೆ. ನಂತರ ನೀವು ಅದರ access token ಬಳಸಿ ಅದೇ ವಿಳಾಸಕ್ಕೆ ಮರಳಬಹುದು, ಆದರೆ ಕಳೆದುಹೋದ token ಅನ್ನು ಮರುಪಡೆಯಲು ಸಾಧ್ಯವಿಲ್ಲ, ಮತ್ತು ಕೆಲವು ಸೈಟ್ಗಳು ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಡೊಮೇನ್ಗಳನ್ನು ನಿರ್ಬಂಧಿಸುತ್ತವೆ. ಹೀಗಾಗಿ ಬ್ಯಾಂಕಿಂಗ್, ಕೆಲಸ, ನಿಮಗೆ ರಸೀದಿಗಳು ಬೇಕಾಗಬಹುದಾದ ಖರೀದಿಗಳು ಅಥವಾ ನೀವು ಮರುಪಡೆಯಬೇಕಾಗಬಹುದಾದ ಯಾವುದೇ ಖಾತೆಗೆ ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಸೂಕ್ತವಲ್ಲ. ದೈನಂದಿನ ಬಳಕೆಗಳ ಬಗ್ಗೆ ಇನ್ನಷ್ಟು ತಿಳಿಯಲು, ನಮ್ಮ ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಮತ್ತು ಸ್ಪ್ಯಾಮ್ ರಕ್ಷಣೆಗೆ ನಮ್ಮ ಮಾರ್ಗದರ್ಶಿಯನ್ನು ನೋಡಿ.
ಪದೇ ಪದೇ ಕೇಳಲಾಗುವ ಪ್ರಶ್ನೆಗಳು
ನನ್ನ ವಿಳಾಸವನ್ನು ಉಲ್ಲೇಖಿಸದ ಸ್ಪ್ಯಾಮ್ ನನಗೆ ಏಕೆ ಬರುತ್ತದೆ?
ನಿಮ್ಮ ವಿಳಾಸವು ಬಹುಶಃ ಗುಪ್ತ (BCC) ಸ್ವೀಕರಿಸುವವರ ಪಟ್ಟಿಯಲ್ಲಿದ್ದಿರಬಹುದು ಅಥವಾ ಮೇಲಿಂಗ್ ಪಟ್ಟಿಯ ಭಾಗವಾಗಿದ್ದಿರಬಹುದು. ಸ್ಪ್ಯಾಮರ್ಗಳು ಸಾಮಾನ್ಯವಾಗಿ To ಸಾಲಿನಲ್ಲಿ ಬೇರೆ ವಿಳಾಸವನ್ನು ಅಥವಾ ಯಾವುದನ್ನೂ ಹಾಕದೆ ನಿಜವಾದ ಪಟ್ಟಿಯನ್ನು ಗುಪ್ತ ಸ್ವೀಕರಿಸುವವರಾಗಿ ಕಳುಹಿಸುತ್ತಾರೆ, ಹೀಗಾಗಿ ಸಂದೇಶವು ನಿಮಗೆ ತಲುಪಿದರೂ ನಿಮ್ಮ ವಿಳಾಸ ಕಾಣಿಸುವುದಿಲ್ಲ. ಅಲಿಯಾಸ್ ಅಥವಾ ಫಾರ್ವರ್ಡಿಂಗ್ ವಿಳಾಸಕ್ಕೆ ಕಳುಹಿಸಿದ ಮೇಲ್ ಕೂಡ ಇದೇ ರೀತಿ ಕಾಣಬಹುದು.
ಸ್ಪ್ಯಾಮ್ ಬರುತ್ತಿದ್ದರೆ ನನ್ನ ಇಮೇಲ್ ಖಾತೆ ಹ್ಯಾಕ್ ಆಗಿದೆ ಎಂದರ್ಥವೇ?
ಸಾಮಾನ್ಯವಾಗಿ ಇಲ್ಲ. ನಿಮಗೆ ಸ್ಪ್ಯಾಮ್ ಕಳುಹಿಸಲು ನಿಮ್ಮ ವಿಳಾಸ ಮಾತ್ರ ಬೇಕೇ ಹೊರತು ನಿಮ್ಮ ಇನ್ಬಾಕ್ಸ್ಗೆ ಪ್ರವೇಶವಲ್ಲ. ನಿಜವಾದ ಭದ್ರತಾ ಉಲ್ಲಂಘನೆಯ ಚಿಹ್ನೆಗಳು ಬೇರೆಯೇ: ನೀವು ಬರೆಯದ ಸಂದೇಶಗಳು ಕಳುಹಿಸಲ್ಪಟ್ಟಿರುವುದು, ನೀವು ಪ್ರಚೋದಿಸದ ಸೈನ್-ಇನ್ ಅಥವಾ ಪಾಸ್ವರ್ಡ್ ಬದಲಾವಣೆ ಎಚ್ಚರಿಕೆಗಳು, ನೀವು ರಚಿಸದ ಫಾರ್ವರ್ಡಿಂಗ್ ನಿಯಮಗಳು, ಅಥವಾ ನಿಮ್ಮಿಂದ ವಿಚಿತ್ರ ಮೇಲ್ ಬಂದಿದೆ ಎಂದು ಸಂಪರ್ಕಗಳು ಹೇಳುವುದು.
ನಾನು ಇಮೇಲ್ ತೆರೆದಿದ್ದೇನೆ ಎಂದು ಸ್ಪ್ಯಾಮರ್ಗೆ ತಿಳಿಯಬಹುದೇ?
ಕೆಲವೊಮ್ಮೆ. ನಿಮ್ಮ ಇಮೇಲ್ ಅಪ್ಲಿಕೇಶನ್ ರಿಮೋಟ್ ಚಿತ್ರಗಳನ್ನು ಲೋಡ್ ಮಾಡಿದರೆ, ಚಿತ್ರದ ವಿನಂತಿಯು ಸಂದೇಶವನ್ನು ಲೋಡ್ ಮಾಡಲಾಗಿದೆ ಎಂದೂ ಯಾವಾಗ ಎಂದೂ ಕಳುಹಿಸುವವರ ಸರ್ವರ್ಗೆ ತಿಳಿಸಬಹುದು. ಆದರೆ ನೀವು ಅದನ್ನು ಓದಿದ್ದೀರಿ ಎಂಬುದಕ್ಕೆ ಇದು ಪುರಾವೆಯಲ್ಲ, ಏಕೆಂದರೆ ಕೆಲವು ಅಪ್ಲಿಕೇಶನ್ಗಳು ಪ್ರಾಕ್ಸಿ ಮೂಲಕ ಚಿತ್ರಗಳನ್ನು ಲೋಡ್ ಮಾಡುತ್ತವೆ ಮತ್ತು ಭದ್ರತಾ ಸ್ಕ್ಯಾನರ್ಗಳು ಸಂದೇಶಗಳನ್ನು ಸ್ವಯಂಚಾಲಿತವಾಗಿ ತೆರೆಯಬಹುದು. ನಿಮ್ಮ ಇಮೇಲ್ ಅಪ್ಲಿಕೇಶನ್ನಲ್ಲಿ ಸ್ವಯಂಚಾಲಿತ ರಿಮೋಟ್ ಚಿತ್ರಗಳನ್ನು ಆಫ್ ಮಾಡುವುದರಿಂದ ಈ ಸೂಚನೆ ದುರ್ಬಲಗೊಳ್ಳುತ್ತದೆ.
ಸ್ಪ್ಯಾಮ್ ಕಾರಣ ನನ್ನ ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ಬದಲಾಯಿಸಬೇಕೇ?
ಸಾಮಾನ್ಯವಾಗಿ ಮೊದಲ ಹೆಜ್ಜೆಯಾಗಿ ಬೇಡ. ಫಿಲ್ಟರ್ಗಳು, ವರದಿ ಮಾಡುವುದು ಮತ್ತು ಹೊಸ ಸೈನ್ ಅಪ್ಗಳಿಗೆ ಪ್ರತ್ಯೇಕ ವಿಳಾಸಗಳು ಹೆಚ್ಚಿನ ಸ್ಪ್ಯಾಮ್ ಅನ್ನು ನಿಭಾಯಿಸುತ್ತವೆ. ಹಳೆಯ ವಿಳಾಸವು ಬಳಸಲಾಗದಷ್ಟು ಹಾಳಾಗಿದ್ದರೆ ಮಾತ್ರ ಹೊಸ ವಿಳಾಸವನ್ನು ಪರಿಗಣಿಸಿ, ಮತ್ತು ಬದಲಾವಣೆಯನ್ನು ಯೋಜಿಸಿ: ಮೊದಲು ಪ್ರಮುಖ ಖಾತೆಗಳು ಮತ್ತು ಮರುಪಡೆಯುವಿಕೆ ಸೆಟ್ಟಿಂಗ್ಗಳನ್ನು ನವೀಕರಿಸಿ, ನಂತರ ನೀವು ತಪ್ಪಿಸಿಕೊಂಡ ಯಾವುದನ್ನಾದರೂ ಹಿಡಿಯಲು ಸಾಕಷ್ಟು ಕಾಲ ಹಳೆಯ ವಿಳಾಸವನ್ನು ಪರಿಶೀಲಿಸುತ್ತಿರಿ.
ಅಮೆರಿಕದಲ್ಲಿ ಎಲ್ಲಾ ಅನಪೇಕ್ಷಿತ ವಾಣಿಜ್ಯ ಇಮೇಲ್ ಕಾನೂನುಬಾಹಿರವೇ?
ಇಲ್ಲ. CAN-SPAM ಕಾಯ್ದೆಯು ಅನಪೇಕ್ಷಿತ ವಾಣಿಜ್ಯ ಇಮೇಲ್ ಅನ್ನು ನಿಷೇಧಿಸುವುದಿಲ್ಲ; ಅದಕ್ಕೆ ನಿಯಮಗಳನ್ನು ನಿಗದಿಪಡಿಸುತ್ತದೆ. ಆ ನಿಯಮಗಳಿಗೆ ಸತ್ಯವಾದ ಹೆಡರ್ ಮಾಹಿತಿ ಮತ್ತು ವಿಷಯ ಸಾಲುಗಳು, ಸಂದೇಶವನ್ನು ಜಾಹೀರಾತು ಎಂದು ಗುರುತಿಸುವುದು, ಮಾನ್ಯ ಅಂಚೆ ವಿಳಾಸ, ಮತ್ತು 10 ವ್ಯವಹಾರ ದಿನಗಳೊಳಗೆ ಗೌರವಿಸಲ್ಪಡುವ ಕಾರ್ಯನಿರ್ವಹಿಸುವ ಆಪ್ಟ್-ಔಟ್ ಅಗತ್ಯವಿದೆ. ವಿಳಾಸಗಳನ್ನು ಸಂಗ್ರಹಿಸುವುದು ಮತ್ತು ನಿಘಂಟು ದಾಳಿಗಳು ಉಲ್ಬಣಗೊಂಡ ಉಲ್ಲಂಘನೆಗಳೆಂದು ಪರಿಗಣಿಸಲ್ಪಡುತ್ತವೆ.
ಪ್ರತಿ ಸ್ಪ್ಯಾಮ್ ಸಂದೇಶವನ್ನೂ ನೀವು ಪತ್ತೆಹಚ್ಚಲಾಗದು, ಆದರೆ ಹೊಸ ಪಟ್ಟಿಗಳಿಗೆ ಮಾಹಿತಿ ನೀಡುವುದನ್ನು ನಿಲ್ಲಿಸಬಹುದು
ಯಾರೋ ಸಂಗ್ರಹಿಸಿದ, ಹಂಚಿಕೊಂಡ ಅಥವಾ ಊಹಿಸಿದ ವಿಳಾಸದಿಂದ ಸ್ಪ್ಯಾಮ್ ಪ್ರಾರಂಭವಾಗುತ್ತದೆ, ಮತ್ತು ಅದು ಹರಡಿದ ನಂತರ ನೀವು ಅದನ್ನು ಹಿಂಪಡೆಯಲಾಗದು. ನೀವು ನಿಯಂತ್ರಿಸಬಹುದಾದ್ದು ಎಂದರೆ ಎಷ್ಟು ಹೊಸ ಪಟ್ಟಿಗಳು ನಿಮ್ಮ ಮುಖ್ಯ ವಿಳಾಸವನ್ನು ನೋಡುತ್ತವೆ ಎಂಬುದು. ಯಾವುದು ದಾಟಿ ಬರುತ್ತದೆಯೋ ಅದನ್ನು ವರದಿ ಮಾಡಿ, ನೀವು ಗುರುತಿಸುವ ಕಳುಹಿಸುವವರಿಂದ ಮಾತ್ರ ಅನ್ಸಬ್ಸ್ಕ್ರೈಬ್ ಮಾಡಿ, ಮತ್ತು ಒಂದೇ ಬಾರಿಯ ಸೈನ್ ಅಪ್ಗಳನ್ನು ಪ್ರತ್ಯೇಕವಾಗಿರಿಸಿ. ಮುಂದಿನ ಬಾರಿ ಡೌನ್ಲೋಡ್ ಅಥವಾ ಕೂಪನ್ ಇಮೇಲ್ ಕೇಳಿದಾಗ, ನಿಮ್ಮ ನಿಜವಾದ ವಿಳಾಸ ಬಳಸುವ ಬದಲು ಅದಕ್ಕಾಗಿ ಉಚಿತ ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಅನ್ನು ರಚಿಸಿ.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.