 Tmailor
ಪ್ರಮುಖ ಡೇಟಾ ಉಲ್ಲಂಘನೆಗಳಿಂದ ನಿಮ್ಮ ಗುರುತನ್ನು ರಕ್ಷಿಸಲು ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಹೇಗೆ ಸಹಾಯ ಮಾಡುತ್ತದೆ
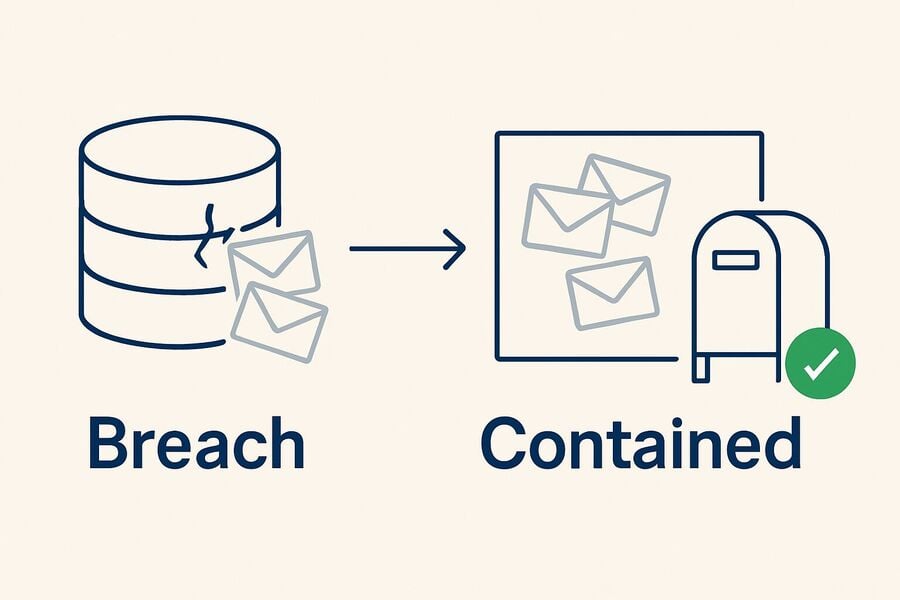
ಪ್ರತಿ ಡೇಟಾ ಉಲ್ಲಂಘನೆಯೂ ಇಮೇಲ್ ವಿಳಾಸಗಳಿಂದ ತುಂಬಿದ ಡೇಟಾಬೇಸ್ನಿಂದ ಪ್ರಾರಂಭವಾಗುತ್ತದೆ — ಮತ್ತು ನಿಮ್ಮ ವಿಳಾಸವೂ ಅದರಲ್ಲಿದ್ದರೆ, ರುಜುವಾತುಗಳ ಮೂಲಕ ಅನಧಿಕೃತ ಪ್ರವೇಶ, ಫಿಶಿಂಗ್ ಅಭಿಯಾನಗಳು ಹಾಗೂ ಗುರುತಿನ ಕಳ್ಳತನಕ್ಕೆ ನೀವು ಗುರಿಯಾಗಬಹುದು. ನಿಮ್ಮ ನಿಜವಾದ ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ಹೊಂದಿರುವ ಸೇವೆಗಳ ಸಂಖ್ಯೆ ಹೆಚ್ಚಾದಂತೆ, ಅವುಗಳಲ್ಲಿ ಕನಿಷ್ಠ ಒಂದಾದರೂ ರಾಜಿಯಾಗುವ ಸಾಧ್ಯತೆಯೂ ಹೆಚ್ಚುತ್ತದೆ. ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಆ ದಾಳಿಯ ಮೇಲ್ಮೈಯನ್ನು ಕುಗ್ಗಿಸುತ್ತದೆ. ಡೇಟಾ ಉಲ್ಲಂಘನೆಗಳು ಹೇಗೆ ಸಂಭವಿಸುತ್ತವೆ, ಅವು ಬಹಿರಂಗಪಡಿಸುವ ಮಾಹಿತಿಯಲ್ಲಿ ನಿಮ್ಮ ಇಮೇಲ್ ವಿಳಾಸವೇ ಏಕೆ ಅತ್ಯಂತ ಮೌಲ್ಯಯುತವಾಗಿದೆ, ಮತ್ತು ಕಡಿಮೆ-ವಿಶ್ವಾಸಾರ್ಹ ಸೈನ್ ಅಪ್ಗಳಿಗಾಗಿ ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸಗಳನ್ನು ಬಳಸುವುದರಿಂದ ಡಾರ್ಕ್ ವೆಬ್ ಮಾರುಕಟ್ಟೆಗಳಿಗೆ ತಲುಪುವ ಡೇಟಾಬೇಸ್ಗಳಿಂದ ನಿಮ್ಮ ನಿಜವಾದ ಗುರುತನ್ನು ಹೇಗೆ ದೂರವಿಡಬಹುದು ಎಂಬುದನ್ನು ಈ ಮಾರ್ಗದರ್ಶಿ ವಿವರಿಸುತ್ತದೆ.
ತ್ವರಿತ ಪ್ರವೇಶ
ಸಂಕ್ಷಿಪ್ತವಾಗಿ / ಪ್ರಮುಖ ಅಂಶಗಳು
- ಡೇಟಾ ಉಲ್ಲಂಘನೆಗಳು ಹೆಚ್ಚು ಸಂಕೀರ್ಣವಾಗುತ್ತಿವೆ; ಕದ್ದ ರುಜುವಾತುಗಳು ಆರಂಭಿಕ ಪ್ರವೇಶದ ಪ್ರಮುಖ ಮಾರ್ಗವಾಗಿ ಉಳಿದಿವೆ, ಆದರೆ ರಾನ್ಸಮ್ವೇರ್ ಸುಮಾರು ಅರ್ಧದಷ್ಟು ಉಲ್ಲಂಘನೆಗಳಲ್ಲಿ ಕಾಣಿಸಿಕೊಳ್ಳುತ್ತದೆ. ಸೈಟ್ಗಳು ಡೇಟಾವನ್ನು ಸೋರಿಕೆ ಮಾಡಿದಾಗ ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಹಾನಿಯ ವ್ಯಾಪ್ತಿಯನ್ನು ಕಡಿಮೆ ಮಾಡುತ್ತದೆ.
- IBM 2025ರ ಜಾಗತಿಕ ಸರಾಸರಿ ಡೇಟಾ ಉಲ್ಲಂಘನೆ ವೆಚ್ಚ ಸುಮಾರು .44M ಎಂದು ಅಂದಾಜಿಸಿದೆ—ಸೋರಿಕೆಯಾದ ಇಮೇಲ್ನಿಂದ ಉಂಟಾಗುವ ಪರಿಣಾಮವನ್ನು ಕಡಿಮೆ ಮಾಡುವುದು ಮುಖ್ಯ ಎಂಬುದಕ್ಕೆ ಇದು ಸಾಕ್ಷಿಯಾಗಿದೆ.
- ಸೈನ್ಅಪ್ಗಳಿಗೆ ವಿಶಿಷ್ಟ, ಒಂದೇ ಉದ್ದೇಶದ ವಿಳಾಸಗಳನ್ನು ಬಳಸುವುದರಿಂದ ಉಲ್ಲಂಘಿತ ಡೇಟಾಬೇಸ್ಗಳಲ್ಲಿ ನಿಮ್ಮ ನಿಜವಾದ ಗುರುತನ್ನು ಸಾಮೂಹಿಕವಾಗಿ ಜೋಡಿಸುವುದನ್ನು ತಡೆಯಬಹುದು ಮತ್ತು ರುಜುವಾತುಗಳನ್ನು ಬಳಸಿ ನಡೆಸುವ ದಾಳಿಯ ಅಪಾಯವನ್ನು ಕಡಿಮೆ ಮಾಡಬಹುದು. Have I Been Pwned ಈಗಾಗಲೇ 17.7 ಬಿಲಿಯನ್ಗಿಂತ ಹೆಚ್ಚು ಹ್ಯಾಕ್ಗೊಳಗಾದ ಖಾತೆಗಳನ್ನು ಟ್ರ್ಯಾಕ್ ಮಾಡುತ್ತಿದೆ—ಸೋರಿಕೆಗಳು ಸಂಭವಿಸುತ್ತವೆ ಎಂದು ಊಹಿಸಿ.
- ಗೌಪ್ಯತೆಗಾಗಿ ಇಮೇಲ್ ಮಾಸ್ಕ್ಗಳು / ಅಲಿಯಾಸ್ಗಳು ಈಗ ಸಾಮಾನ್ಯವಾಗಿ ಶಿಫಾರಸು ಮಾಡಲಾಗುತ್ತವೆ; ಅವು ಟ್ರ್ಯಾಕರ್ಗಳನ್ನು ಸಹ ತೆಗೆದುಹಾಕಬಹುದು. ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಇದರ ಅತ್ಯಂತ ವೇಗವಾದ ಮತ್ತು ಕಡಿಮೆ ತೊಂದರೆಯ ರೂಪವಾಗಿದ್ದು, ಕಡಿಮೆ ವಿಶ್ವಾಸಾರ್ಹತೆಯ ಸೈಟ್ಗಳು, ಟ್ರಯಲ್ಗಳು ಮತ್ತು ಕೂಪನ್ಗಳಿಗೆ ಅತ್ಯುತ್ತಮವಾಗಿದೆ.
- ಬ್ಯಾಂಕಿಂಗ್, ವೇತನದಾರಿಕೆ ಮತ್ತು ಸರ್ಕಾರಿ ಸೇವೆಗಳಂತಹ ನಿರ್ಣಾಯಕ ಖಾತೆಗಳಿಗೆ ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಬಳಸಬೇಡಿ. ಇತರ ಎಲ್ಲೆಡೆ ಅದನ್ನು ಪಾಸ್ವರ್ಡ್ ಮ್ಯಾನೇಜರ್ ಮತ್ತು MFA ಜೊತೆಗೆ ಬಳಸಿ.
ಹಿನ್ನೆಲೆ ಮತ್ತು ಸಂದರ್ಭ: ಉಲ್ಲಂಘನೆಗಳಲ್ಲಿ ಇಮೇಲ್ ಏಕೆ ಪ್ರಮುಖ ಕೊಂಡಿಯಾಗಿದೆ
ದಾಳಿಕೋರರು ಡಜನ್ಗಟ್ಟಲೆ ಉಲ್ಲಂಘಿತ ಸೇವೆಗಳಲ್ಲಿ ಒಂದೇ ಗುರುತನ್ನು (ನಿಮ್ಮ ಪ್ರಾಥಮಿಕ ಇಮೇಲ್) ಮರುಬಳಕೆ ಮಾಡಬಹುದಾದರೆ, ಅವರು ಖಾತೆಗಳನ್ನು ಪರಸ್ಪರ ಜೋಡಿಸಬಹುದು, ನಂಬುವಂತೆ ತೋರುವ ಫಿಷಿಂಗ್ ಸಂದೇಶಗಳಿಂದ ನಿಮ್ಮನ್ನು ಗುರಿಯಾಗಿಸಬಹುದು ಮತ್ತು ದೊಡ್ಡ ಪ್ರಮಾಣದಲ್ಲಿ ರುಜುವಾತುಗಳನ್ನು ಬಳಸಿ ಪ್ರವೇಶಿಸಲು ಪ್ರಯತ್ನಿಸಬಹುದು. Verizonನ 2025ರ Data Breach Investigations Reportನಲ್ಲಿ, ರುಜುವಾತುಗಳ ದುರುಪಯೋಗವು ಸತತ ಎರಡನೇ ವರ್ಷವೂ ಅತ್ಯಂತ ಸಾಮಾನ್ಯ ಆರಂಭಿಕ ಪ್ರವೇಶ ಮಾರ್ಗವಾಗಿದೆ; ರಾನ್ಸಮ್ವೇರ್ 44% ರಷ್ಟು ಉಲ್ಲಂಘನೆಗಳಲ್ಲಿ ಕಾಣಿಸಿಕೊಳ್ಳುತ್ತದೆ, ಇದು ಹಿಂದಿನ ವರ್ಷದ 32%ರಿಂದ ಹೆಚ್ಚಾಗಿದೆ; ಸುಮಾರು 60% ರಷ್ಟು ಉಲ್ಲಂಘನೆಗಳಲ್ಲಿ ಮಾನವ ಅಂಶವೂ ಒಳಗೊಂಡಿದೆ; ಮತ್ತು ತೃತೀಯ ಪಕ್ಷಗಳ ಒಳಗೊಳ್ಳುವಿಕೆ 15%ರಿಂದ 30%ಕ್ಕೆ ದ್ವಿಗುಣಗೊಂಡಿದೆ—ಅಂದರೆ ಉಲ್ಲಂಘನೆ "ನಿಮ್ಮದು" ಅಲ್ಲದಿದ್ದರೂ ನಿಮ್ಮ ಡೇಟಾ ಸೋರಿಕೆಯಾಗಬಹುದು.
ಹಣಕಾಸಿನ ಅಪಾಯಗಳು ಕೇವಲ ಸಿದ್ಧಾಂತವಲ್ಲ. IBM ಜಾಗತಿಕ ಸರಾಸರಿ ಡೇಟಾ ಉಲ್ಲಂಘನೆ ವೆಚ್ಚವನ್ನು 2025 ರಲ್ಲಿ $ .44 ಮಿಲಿಯನ್ ಹೇಳುತ್ತದೆ (ಯುನೈಟೆಡ್ ಸ್ಟೇಟ್ಸ್ನಲ್ಲಿ $ 10.22 ಮಿಲಿಯನ್ ನಂತಹ ಕೆಲವು ಪ್ರದೇಶಗಳಲ್ಲಿ ಹೆಚ್ಚು). ಒಬ್ಬ ವ್ಯಕ್ತಿಯ "ವೆಚ್ಚ" ಗುರುತಿನ ಸ್ವಾಧೀನ, ಇನ್ ಬಾಕ್ಸ್ ಪ್ರವಾಹ, ಫಿಶಿಂಗ್, ಕಳೆದುಹೋದ ಸಮಯ ಮತ್ತು ಬಲವಂತದ ಪಾಸ್ ವರ್ಡ್ ಮರುಹೊಂದಿಕೆಗಳು.
ಇದರ ನಡುವೆ, ಉಲ್ಲಂಘನೆಗೆ ಒಳಗಾಗಬಹುದಾದ ವ್ಯಾಪ್ತಿ ನಿರಂತರವಾಗಿ ವಿಸ್ತರಿಸುತ್ತಿದೆ. Have I Been Pwned (HIBP) ಈಗಾಗಲೇ 17.7 ಬಿಲಿಯನ್ಗಿಂತ ಹೆಚ್ಚು ಕಾಂಪ್ರಮೈಸ್ಗೊಂಡ ಖಾತೆಗಳನ್ನು ಟ್ರ್ಯಾಕ್ ಮಾಡುತ್ತಿದೆ—ಸ್ಟೀಲರ್-ಲಾಗ್ ಡಂಪ್ಗಳು ಮತ್ತು ಸಾಮೂಹಿಕ ಸೈಟ್ ಸೋರಿಕೆಗಳಿಂದ ಈ ಸಂಖ್ಯೆ ನಿರಂತರವಾಗಿ ಏರುತ್ತಿದೆ.
ಸಾರಾಂಶ: ನಿಮ್ಮ ಪ್ರಾಥಮಿಕ ಇಮೇಲ್ ವಿಫಲತೆಯ ಏಕೈಕ ಬಿಂದುವಾಗಿದೆ. ಸಾಧ್ಯವಾದಷ್ಟು ಎಲ್ಲೆಡೆ ಅದರ ಬಹಿರಂಗತೆಯನ್ನು ಕಡಿಮೆ ಮಾಡಿ.
ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ನಿಮ್ಮ ವೈಯಕ್ತಿಕ "ಹಾನಿಯ ವ್ಯಾಪ್ತಿಯನ್ನು" ಹೇಗೆ ಕಡಿಮೆ ಮಾಡುತ್ತದೆ
ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಅನ್ನು ತ್ಯಾಗಿಸಬಹುದಾದ ಗುರುತಿನ token: ನಿಮ್ಮ ನಿಜವಾದ ಗುರುತು ಅಗತ್ಯವಿಲ್ಲದ ಸೈಟ್ಗಳಿಗೆ ನೀಡುವ ಅನನ್ಯ, ಕಡಿಮೆ-ಮೌಲ್ಯದ ವಿಳಾಸ. ಆ ಸೈಟ್ನಲ್ಲಿ ಡೇಟಾ ಸೋರಿಕೆಯಾದರೂ, ಹಾನಿಯು ಬಹುಮಟ್ಟಿಗೆ ಸೀಮಿತವಾಗಿರುತ್ತದೆ.
ಯಾವ ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ತಗ್ಗಿಸುವ ಅಪಾಯಗಳು:
- ಪರಸ್ಪರ ಸಂಬಂಧಿಸುವ ಅಪಾಯ. ಪ್ರತಿ ಸೈಟ್ಗೂ ವಿಭಿನ್ನ ವಿಳಾಸ ಕಾಣುವುದರಿಂದ, ದಾಳಿಕೋರರು ಮತ್ತು ಡೇಟಾ ಬ್ರೋಕರ್ಗಳು ವಿವಿಧ ಸೋರಿಕೆಗಳ ಮೂಲಕ ನಿಮ್ಮ ನಿಜವಾದ ಗುರುತನ್ನು ಸುಲಭವಾಗಿ ಜೋಡಿಸಲು ಸಾಧ್ಯವಾಗುವುದಿಲ್ಲ. ಕಡಿಮೆ-ವಿಶ್ವಾಸದ ಸೈನ್-ಅಪ್ಗಳಿಗಾಗಿ masked ಅಥವಾ throwaway ಇಮೇಲ್ಗಳನ್ನು ಬಳಸಲು ಮುಖ್ಯವಾಹಿನಿಯ ಗೌಪ್ಯತಾ ಮಾರ್ಗದರ್ಶನವೂ ಈಗ ಶಿಫಾರಸು ಮಾಡುತ್ತದೆ.
- ರುಜುವಾತು-ಸ್ಟಫಿಂಗ್ ಪತನ. ಅನೇಕ ಬಳಕೆದಾರರು ಒಂದೇ ಇಮೇಲ್ ವಿಳಾಸಗಳನ್ನು (ಮತ್ತು ಕೆಲವೊಮ್ಮೆ ಪಾಸ್ವರ್ಡ್ಗಳನ್ನೂ) ಮರುಬಳಕೆ ಮಾಡುತ್ತಾರೆ. ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸಗಳು ಆ ಮಾದರಿಯನ್ನು ಮುರಿಯುತ್ತವೆ. ಪಾಸ್ವರ್ಡ್ ಅನ್ನು ಮರುಬಳಕೆ ಮಾಡಿದರೂ (ಹಾಗೆ ಮಾಡಬೇಡಿ!), ಆ ವಿಳಾಸವು ನಿಮ್ಮ ಪ್ರಮುಖ ಖಾತೆಗಳಿಗೆ ಹೊಂದಿಕೆಯಾಗುವುದಿಲ್ಲ. Verizonನ DBIR, credentials ಸೋರಿಕೆಯಾಗುವುದರಿಂದ ವ್ಯಾಪಕ ಖಾತೆದಾಳಿ ಮತ್ತು ransomwareಗೆ ಹೇಗೆ ದಾರಿ ಮಾಡಿಕೊಡುತ್ತದೆ ಎಂಬುದನ್ನು ದಾಖಲಿಸುತ್ತದೆ.
- ಟ್ರ್ಯಾಕರ್ಗಳ ಸೋರಿಕೆ. ಮಾರ್ಕೆಟಿಂಗ್ ಇಮೇಲ್ಗಳಲ್ಲಿ ನೀವು ಸಂದೇಶವನ್ನು ಯಾವಾಗ ಮತ್ತು ಎಲ್ಲಿ ತೆರೆದಿದ್ದೀರಿ ಎಂಬುದನ್ನು ಬಹಿರಂಗಪಡಿಸುವ tracking pixels ಸಾಮಾನ್ಯವಾಗಿ ಇರುತ್ತವೆ. ಕೆಲವು alias ವ್ಯವಸ್ಥೆಗಳು ಟ್ರ್ಯಾಕರ್ಗಳನ್ನು ತೆಗೆದುಹಾಕುತ್ತವೆ; ತಾತ್ಕಾಲಿಕ ವಿಳಾಸಗಳು ಒಂದೇ ಕ್ಲಿಕ್ನಲ್ಲಿ ಸಂಪರ್ಕ ಕಡಿತಗೊಳಿಸುವ ಅವಕಾಶವನ್ನೂ ನೀಡುತ್ತವೆ—ಸ್ವೀಕರಿಸುವುದನ್ನು ನಿಲ್ಲಿಸಿದರೆ, ನೀವು ಪರಿಣಾಮಕಾರಿಯಾಗಿ "opt out" ಆಗುತ್ತೀರಿ.
- ಸ್ಪ್ಯಾಮ್ ನಿಯಂತ್ರಣ. ಒಂದು ಪಟ್ಟಿ ಮಾರಾಟವಾದಾಗ ಅಥವಾ ಸೋರಿಕೆಯಾದಾಗ, ಅದು ನಿಮ್ಮ ಮುಖ್ಯ ಇನ್ಬಾಕ್ಸ್ಗೆ ಸಂಪರ್ಕ ಹೊಂದಿರುವುದನ್ನು ನೀವು ಬಯಸುವುದಿಲ್ಲ. ನಿಮ್ಮ ನೈಜ ಖಾತೆಗಳ ಮೇಲೆ ಯಾವುದೇ ಪರಿಣಾಮವಿಲ್ಲದೆ ತಾತ್ಕಾಲಿಕ ವಿಳಾಸವನ್ನು ನಿಷ್ಕ್ರಿಯಗೊಳಿಸಬಹುದು.
ಆದರೂಆದರೆ, ಮಿತಿಯ ಬಗ್ಗೆ ಸ್ಪಷ್ಟವಾಗಿರಿ. ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ನೀವು ಸೈಟ್ಗೆ ನೀಡುವ ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ಮಾತ್ರ ಮರೆಮಾಡುತ್ತದೆ. ಅದೇ ಸೋರಿಕೆಯಲ್ಲಿರುವ ನಿಮ್ಮ ಫೋನ್ ಸಂಖ್ಯೆ, ಪಾವತಿ ವಿವರಗಳು, ಸಾಗಣೆ ವಿಳಾಸ, ಆಯ್ಕೆ ಮಾಡಿದ ಬಳಕೆದಾರಹೆಸರು, IP ವಿಳಾಸ ಅಥವಾ ಆ ಫಾರ್ಮ್ನಲ್ಲಿ ನೀವು ನಮೂದಿಸಿದ ಇತರ ಯಾವುದೇ ಮಾಹಿತಿಯ ಮೇಲೆ ಅದು ಯಾವುದೇ ಪರಿಣಾಮ ಬೀರುವುದಿಲ್ಲ. ಇದು ಸೋರಿಕೆಯಾದ ಪಟ್ಟಿಯಲ್ಲಿನ ಒಂದು ಕಾಲಮ್ ಅನ್ನು ಮಾತ್ರ ಚಿಕ್ಕದಾಗಿಸುತ್ತದೆ, ಇಡೀ ಸಾಲನ್ನು ಅಲ್ಲ.
ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಮತ್ತು ಇತರ ಇಮೇಲ್ ತಂತ್ರಗಳು (ಯಾವುದನ್ನು ಯಾವಾಗ ಬಳಸಬೇಕು)
| ತಂತ್ರ | ಡೇಟಾ ಸೋರಿಕೆಗೆ ಒಡ್ಡಿಕೊಳ್ಳುವಿಕೆ | ಮಾರ್ಕೆಟರ್ಗಳ ವಿರುದ್ಧ ಗೌಪ್ಯತೆ | ಖಾತೆಗಳಿಗೆ ವಿಶ್ವಾಸಾರ್ಹತೆ | ಅತ್ಯುತ್ತಮ ಬಳಕೆಯ ಸಂದರ್ಭಗಳು |
|---|---|---|---|---|
| ಮುಖ್ಯ ಇಮೇಲ್ | ಅತ್ಯಧಿಕ (ಎಲ್ಲೆಡೆ ಒಂದೇ ID) | ದುರ್ಬಲ (ಸುಲಭವಾಗಿ ಜೋಡಿಸಬಹುದು) | ಅತ್ಯಧಿಕ | ಬ್ಯಾಂಕಿಂಗ್, ವೇತನ, ಸರ್ಕಾರಿ ಮತ್ತು ಕಾನೂನು ಸೇವೆಗಳು |
| ಅಲಿಯಾಸ್/ಮಾಸ್ಕ್ (ಫಾರ್ವರ್ಡ್ ಮಾಡುವುದು) | ಕಡಿಮೆ (ಪ್ರತಿ ಸೈಟ್ಗೂ ಅನನ್ಯ) | ಬಲವಾದ (ವಿಳಾಸವನ್ನು ಮರೆಮಾಡುತ್ತದೆ; ಕೆಲವು ಟ್ರ್ಯಾಕರ್ಗಳನ್ನು ತೆಗೆದುಹಾಕುತ್ತವೆ) | ಅಧಿಕ (ಪ್ರತ್ಯುತ್ತರಿಸಬಹುದು/forward ಮಾಡಬಹುದು) | ಚಿಲ್ಲರೆ ವ್ಯಾಪಾರ, ಸುದ್ದಿಪತ್ರಿಕೆಗಳು, ಅಪ್ಲಿಕೇಶನ್ಗಳು, ಪ್ರಯೋಗಾತ್ಮಕ ಅವಧಿಗಳು |
| ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ (ಬಿಸಾಡಬಹುದಾದ ಇನ್ಬಾಕ್ಸ್) | ಕಡಿಮೆ ಬಹಿರಂಗತೆ ಮತ್ತು ಸುಲಭವಾಗಿ ಸಂಪರ್ಕ ಕಡಿತಗೊಳಿಸಬಹುದು | ಕಡಿಮೆ ವಿಶ್ವಾಸಾರ್ಹ ಸೈಟ್ಗಳಿಗೆ ಸೂಕ್ತವಾಗಿದೆ | ಸೇವೆಯನ್ನು ಅವಲಂಬಿಸಿ ಬದಲಾಗುತ್ತದೆ; ನಿರ್ಣಾಯಕ ಲಾಗಿನ್ಗಳಿಗೆ ಸೂಕ್ತವಲ್ಲ | ಉಡುಗೊರೆ ಪ್ರಚಾರಗಳು, ಡೌನ್ಲೋಡ್ಗಳು, ಕೂಪನ್ ಪಡೆಯಲು ಬೇಕಾದ ನೋಂದಣಿಗಳು, ಒಮ್ಮೆ ಮಾತ್ರದ ಪರಿಶೀಲನೆಗಳು |
| “+ಟ್ಯಾಗ್” ತಂತ್ರ (gmail+tag@) | ಮಧ್ಯಮ (ಮೂಲ ಇಮೇಲ್ ಇನ್ನೂ ಬಹಿರಂಗಗೊಳ್ಳುತ್ತದೆ) | ಮಧ್ಯಮ | ಹೆಚ್ಚು | ಸೀಮಿತ ಫಿಲ್ಟರಿಂಗ್; ಗೌಪ್ಯತೆ ರಕ್ಷಿಸುವ ಕ್ರಮವಲ್ಲ |
ಅಲಿಯಾಸ್ಗಳು ಮತ್ತು ಮುಖವಾಡಗಳು ಉತ್ತಮವಾಗಿ ದಾಖಲಿಸಲ್ಪಟ್ಟ ಗೌಪ್ಯತಾ ಸಾಧನಗಳಾಗಿವೆ; ನಿಮ್ಮ ನಿಜವಾದ ವಿಳಾಸವು ಸೋರಿಕೆಯ ವ್ಯಾಪ್ತಿಗೆ ಬರಬಾರದೆಂದು ನೀವು ಬಯಸಿದಾಗ ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ವೇಗವಾದ ಮತ್ತು ಅತ್ಯಂತ ಸುಲಭವಾಗಿ ಬಿಸಾಡಬಹುದಾದ ಆಯ್ಕೆಯಾಗಿದೆ.
ಪ್ರಾಯೋಗಿಕ ಮಾದರಿ: ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ನ್ನು ಮತ್ತು ನಿಮ್ಮ ನಿಜವಾದ ವಿಳಾಸವನ್ನು ಯಾವಾಗ ಬಳಸಬೇಕು
- ಗುರುತಿನ ಪರಿಶೀಲನೆ ನಿರ್ಣಾಯಕವಾಗಿರುವಲ್ಲಿ ಮಾತ್ರ ನಿಮ್ಮ ನಿಮ್ಮ ನಿಜವಾದ ಇಮೇಲ್ ಅನ್ನು ಬಳಸಿ ಗುರುತಿನ ಪರಿಶೀಲನೆ ಅತ್ಯಗತ್ಯವಾಗಿರುವ ಸ್ಥಳಗಳಲ್ಲಿ ಮಾತ್ರ (ಬ್ಯಾಂಕ್ಗಳು, ತೆರಿಗೆ ಸೇವೆಗಳು, ವೇತನ ವ್ಯವಸ್ಥೆಗಳು, ಆರೋಗ್ಯ ಪೋರ್ಟಲ್ಗಳು).
- ನೀವು ಇಟ್ಟುಕೊಳ್ಳುವ ಖಾತೆಗಳಿಗೆ (ಶಾಪಿಂಗ್, ಉಪಯುಕ್ತತೆಗಳು, ಚಂದಾದಾರಿಕೆಗಳು) ಅಲಿಯಾಸ್ ಅಥವಾ ಮುಖವಾಡವನ್ನು ಬಳಸಿ.
- ಉಳಿದೆಲ್ಲದಕ್ಕೂ ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಬಳಸಿ ಉಳಿದ ಎಲ್ಲದಕ್ಕೂ: ಅಲ್ಪಾವಧಿಯ ಡೌನ್ಲೋಡ್ಗಳು, ನಿರ್ಬಂಧಿತ ವಿಷಯ, ಕಡಿಮೆ ಅಪಾಯದ ಸೇವೆಗಳಿಗಾಗಿ ಒಮ್ಮೆ ಮಾತ್ರದ ಕೋಡ್ಗಳು, ಬೀಟಾ ನೋಂದಣಿಗಳು, ಫೋರಂ ಪ್ರಯೋಗಗಳು, ಪ್ರಚಾರ ಕೂಪನ್ಗಳು. ಅದು ಸೋರಿಕೆಯಾದರೆ, ಅದನ್ನು ಬಿಸಾಡಿ ಮುಂದುವರಿಯಿರಿ.
ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಸೇವೆಯು ಏಕೆ ಸುರಕ್ಷಿತವಾಗಿರಬಹುದು (ಸರಿಯಾಗಿ ಬಳಸಿದರೆ)
ಅಗತ್ಯ ಖಾತೆಗಳ ಬದಲಿಗೆ ಕಡಿಮೆ ವಿಶ್ವಾಸಾರ್ಹ ನೋಂದಣಿಗಳಿಗಾಗಿ ಬಳಸಿದಾಗ, ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಸೇವೆಯು ವಿನ್ಯಾಸದ ಮೂಲಕವೇ ಹೆಚ್ಚಿನ ಸ್ಥಿತಿಸ್ಥಾಪಕತೆಯನ್ನು ಒದಗಿಸುತ್ತದೆ:
- ಸಂಪರ್ಕ ಕಡಿತ ಮತ್ತು ಬಿಸಾಡುವಿಕೆ. ಪ್ರತಿ ಸೈಟ್ಗೂ ವಿಭಿನ್ನ ವಿಳಾಸ ಕಾಣಿಸುತ್ತದೆ. ಒಂದು ಡೇಟಾಬೇಸ್ ಉಲ್ಲಂಘನೆಯಾದರೆ, ದಾಳಿಕೋರರು ನಿಮ್ಮ ಬ್ಯಾಂಕ್, ವೇತನ ವ್ಯವಸ್ಥೆ ಅಥವಾ ದೀರ್ಘಕಾಲಿಕ ಖಾತೆಗಳಿಗೆ ಬಳಸುವ ಇಮೇಲ್ ಅನ್ನು ಸ್ವಯಂಚಾಲಿತವಾಗಿ ಪಡೆಯುವುದಿಲ್ಲ; ಹೀಗಾಗಿ ಸೋರಿಕೆ ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸಕ್ಕೆ ಮಾತ್ರ ಸೀಮಿತವಾಗಿರುತ್ತದೆ.
- ಅಲ್ಪಾವಧಿಯ ಬಹಿರಂಗತೆ. tmailor.com ನಲ್ಲಿ, ಸಂದೇಶಗಳು ಬಂದ ನಂತರ ಸುಮಾರು 24 ಗಂಟೆಗಳು ಆಗಮನದಿಂದ, ಆದ್ದರಿಂದ ಹಳೆಯ ಪರಿಶೀಲನಾ ಇಮೇಲ್ ಅನ್ನು ನಂತರ ಸ್ಕ್ರ್ಯಾಪ್ ಮಾಡಲು ಕಾಯುತ್ತಿರುವ ದೀರ್ಘಕಾಲಿಕ ಇನ್ಬಾಕ್ಸ್ನಲ್ಲಿ ಇರಿಸಲಾಗುವುದಿಲ್ಲ.
- ಎರಡೂ ಎರಡೂ ಬದಿಗಳನ್ನೂ ಒಳಗೊಂಡಿರುವ ಅಂತರ್ನಿರ್ಮಿತ ಮಿತಿಗಳು. ಇನ್ಬಾಕ್ಸ್ನಲ್ಲಿ ಸಂದೇಶಗಳನ್ನು ಮಾತ್ರ ಸ್ವೀಕರಿಸಬಹುದು ಮತ್ತು ಒಳಬರುವ ಲಗತ್ತುಗಳನ್ನು ತೆಗೆದುಹಾಕಲಾಗುತ್ತದೆ. ಆದ್ದರಿಂದ ದುರುದ್ದೇಶಪೂರಿತ ಫೈಲ್ಗಳು ಇದರ ಮೂಲಕ ನಿಮ್ಮನ್ನು ತಲುಪಲು ಸಾಧ್ಯವಿಲ್ಲ—ಕಾನೂನುಬದ್ಧ ಫೈಲ್ಗಳಿಗೂ ಇದೇ ಅನ್ವಯಿಸುತ್ತದೆ; ಇದೇ ಇದರ ತ್ಯಾಗ.
ಗಮನಿಸಿ: ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಅದ್ಭುತ ಪರಿಹಾರವಲ್ಲ. ಇದು ಸಂದೇಶಗಳನ್ನು ಎನ್ಕ್ರಿಪ್ಟ್ ಮಾಡುವುದಿಲ್ಲ, ನೀವು ಸೈಟ್ಗೆ ನೀಡುವ ಯಾವುದೇ ಫೋನ್ ಸಂಖ್ಯೆ, ಪಾವತಿ ಮಾಹಿತಿ ಅಥವಾ ಬಳಕೆದಾರ ಹೆಸರನ್ನು ರಕ್ಷಿಸುವುದಿಲ್ಲ. ದೀರ್ಘಕಾಲಿಕ ಖಾತೆ ಮರುಪಡೆಯುವಿಕೆ ಅಥವಾ ಉನ್ನತ ಮಟ್ಟದ ಗುರುತು ಪರಿಶೀಲನೆ ಅಗತ್ಯವಿರುವ ಸಂದರ್ಭಗಳಲ್ಲಿ ಇದನ್ನು ಬಳಸಬಾರದು. ಇದನ್ನು ಪಾಸ್ವರ್ಡ್ ಮ್ಯಾನೇಜರ್ ಮತ್ತು MFA ಜೊತೆಗೆ ಬಳಸಿ.
ಪ್ರಕರಣದ ಚಿತ್ರಣ: 2025ರ ಡೇಟಾ ಉಲ್ಲಂಘನೆಗಳು ವ್ಯಕ್ತಿಗಳಿಗೆ ನೀಡುವ ಸೂಚನೆಗಳು
- ರುಜುವಾತುಗಳ ದುರುಪಯೋಗವೇ ಇನ್ನೂ ಪ್ರಮುಖವಾಗಿದೆ. ಇಂಟರ್ನೆಟ್ನಾದ್ಯಂತ ಒಂದೇ ಇಮೇಲ್ ಬಳಸುವುದರಿಂದ ಮರುಬಳಕೆಯ ಅಪಾಯ ಹೆಚ್ಚುತ್ತದೆ. ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ವಿಳಾಸಗಳು + ವಿಶಿಷ್ಟ ಪಾಸ್ವರ್ಡ್ಗಳು ವೈಫಲ್ಯಗಳನ್ನು ಪ್ರತ್ಯೇಕಿಸುತ್ತವೆ.
- ರ್ಯಾನ್ಸಮ್ವೇರ್ ಬಹಿರಂಗಗೊಂಡ ರುಜುವಾತುಗಳ ಮೇಲೆ ಅವಲಂಬಿಸಿದೆ. 2025ರ DBIR ನಲ್ಲಿ, 54% ರ್ಯಾನ್ಸಮ್ವೇರ್ ಬಲಿಪಶುಗಳು ಇನ್ಫೋಸ್ಟೀಲರ್ ರುಜುವಾತು ಡಂಪ್ಗಳಲ್ಲಿ ಪತ್ತೆಯಾಗಿದ್ದರು, ಮತ್ತು ಬಹಿರಂಗಗೊಂಡ ಆ ರುಜುವಾತುಗಳಲ್ಲಿ 40% ಕಾರ್ಪೊರೇಟ್ ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ಹೊಂದಿದ್ದವು—ಸೋರಿಕೆಯಾದ ಇಮೇಲ್ ಗುರುತಿನಿಂದ ಇನ್ನಷ್ಟು ದೊಡ್ಡ ಘಟನೆಯತ್ತ ಸಾಗುವ ನೇರ ಸಂಪರ್ಕ.
- ಸೋರಿಕೆಯ ಪ್ರಮಾಣ ಅಪಾರವಾಗಿದೆ. ಈಗಾಗಲೇ ಸಾರ್ವಜನಿಕ ಡೇಟಾ ಉಲ್ಲಂಘನೆ ಸಂಗ್ರಹಗಳಲ್ಲಿ 17.7 ಬಿಲಿಯನ್ ಕ್ಕೂ ಹೆಚ್ಚು ಖಾತೆಗಳಿರುವುದರಿಂದ, ನೀವು ಬಹಿರಂಗಪಡಿಸುವ ಯಾವುದೇ ಇಮೇಲ್ ಅಂತಿಮವಾಗಿ ಸೋರಿಕೆಯಾಗಬಹುದು ಎಂದು ಊಹಿಸಿ; ಆ ಊಹೆಯನ್ನು ಆಧರಿಸಿ ನಿಮ್ಮ ವೈಯಕ್ತಿಕ ಭದ್ರತೆಯನ್ನು ರೂಪಿಸಿ.
ಹಂತ ಹಂತವಾಗಿ: ಉಲ್ಲಂಘನೆ-ನಿರೋಧಕ ಸೈನ್ಅಪ್ ಕಾರ್ಯಪ್ರವಾಹವನ್ನು ನಿರ್ಮಿಸಿ (ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ನೊಂದಿಗೆ)
ಹಂತ 1: ಸೈಟ್ ಅನ್ನು ವರ್ಗೀಕರಿಸಿ.
ಇದು ಬ್ಯಾಂಕ್/ಯುಟಿಲಿಟಿ (ನೈಜ ಇಮೇಲ್), ದೀರ್ಘಕಾಲಿಕ ಖಾತೆ (ಅಲಿಯಾಸ್/ಮಾಸ್ಕ್) ಅಥವಾ ಒಂದೇ ಬಾರಿ ಬಳಸುವ ಕಡಿಮೆ-ವಿಶ್ವಾಸದ ಗೇಟ್ (ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್) ಆಗಿದೆಯೇ? ಸೈನ್ಅಪ್ ಮಾಡುವ ಮೊದಲು ನಿರ್ಧರಿಸಿ.
ಹಂತ 2: ವಿಶಿಷ್ಟ ಇಮೇಲ್ ಎಂಡ್ಪಾಯಿಂಟ್ ರಚಿಸಿ.
ಕಡಿಮೆ-ವಿಶ್ವಾಸದ ಗೇಟ್ಗಳಿಗಾಗಿ ಹೊಸ ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ರಚಿಸಿ. ದೀರ್ಘಕಾಲಿಕ ಖಾತೆಗಳಿಗಾಗಿ ಹೊಸ ಅಲಿಯಾಸ್/ಮಾಸ್ಕ್ ರಚಿಸಿ. ಪರಸ್ಪರ ಸಂಬಂಧವಿಲ್ಲದ ಸೇವೆಗಳಲ್ಲಿ ಒಂದೇ ವಿಳಾಸವನ್ನು ಎಂದಿಗೂ ಮರುಬಳಕೆ ಮಾಡಬೇಡಿ.
ಹಂತ 3: ವಿಶಿಷ್ಟ ಪಾಸ್ವರ್ಡ್ ರಚಿಸಿ ಮತ್ತು ಅದನ್ನು ಸಂಗ್ರಹಿಸಿ.
ಪಾಸ್ವರ್ಡ್ ಮ್ಯಾನೇಜರ್ ಬಳಸಿ; ಪಾಸ್ವರ್ಡ್ಗಳನ್ನು ಎಂದಿಗೂ ಮರುಬಳಕೆ ಮಾಡಬೇಡಿ. ಇದರಿಂದ ಉಲ್ಲಂಘನೆಯ ನಂತರದ ಮರುಬಳಕೆ ಸರಪಳಿ ಮುರಿಯುತ್ತದೆ. (ತಿಳಿದಿರುವಂತೆ ರಾಜಿಯಾಗಿರುವ ಪಾಸ್ವರ್ಡ್ಗಳನ್ನು ತಪ್ಪಿಸಲು HIBP ಪಾಸ್ವರ್ಡ್ಗಳ ಸಂಗ್ರಹವನ್ನೂ ಒದಗಿಸುತ್ತದೆ.)
ಹಂತ 4: ಲಭ್ಯವಿರುವಲ್ಲಿ MFA ಸಕ್ರಿಯಗೊಳಿಸಿ.
SMS ಗಿಂತ ಆ್ಯಪ್ ಆಧಾರಿತ ಪಾಸ್ಕೀಗಳು ಅಥವಾ TOTPಗೆ ಆದ್ಯತೆ ನೀಡಿ. ಇದರಿಂದ ಫಿಶಿಂಗ್ ಮತ್ತು ರುಜುವಾತುಗಳ ಮರುಬಳಕೆಯ ಅಪಾಯ ಕಡಿಮೆಯಾಗುತ್ತದೆ. (ಸಾಮಾಜಿಕ ಎಂಜಿನಿಯರಿಂಗ್ ಮತ್ತು ರುಜುವಾತು ಸಮಸ್ಯೆಗಳು ಉಲ್ಲಂಘನೆಗಳಿಗೆ ಕಾರಣವಾಗುತ್ತವೆ ಎಂದು DBIR ಪದೇಪದೇ ತೋರಿಸುತ್ತದೆ.)
ಹಂತ 5: ನಿಷ್ಕ್ರಿಯ ಟ್ರ್ಯಾಕಿಂಗ್ ಅನ್ನು ಕಡಿಮೆ ಮಾಡಿ.
ರಿಮೋಟ್ ಚಿತ್ರಗಳನ್ನು ಆಫ್ ಮಾಡಿ ಮಾರ್ಕೆಟಿಂಗ್ ಮೇಲ್ ಓದಿ; ಇದರಿಂದ ಹೆಚ್ಚಿನ ಟ್ರ್ಯಾಕಿಂಗ್ ಪಿಕ್ಸೆಲ್ಗಳು ಸಕ್ರಿಯವಾಗುವುದನ್ನು ತಡೆಯಬಹುದು. ಸುದ್ದಿಪತ್ರವನ್ನು ಉಳಿಸಿಕೊಳ್ಳಲೇಬೇಕಾದರೆ, ಟ್ರ್ಯಾಕರ್ಗಳನ್ನು ತೆಗೆದುಹಾಕಬಲ್ಲ ಅಲಿಯಾಸ್ ಮೂಲಕ ಅದನ್ನು ಮರುಕಳುಹಿಸಿ.
ಹಂತ 6: ಬದಲಾಯಿಸಿ ಅಥವಾ ನಿವೃತ್ತಿಗೊಳಿಸಿ.
ಸ್ಪ್ಯಾಮ್ ಹೆಚ್ಚಾದರೆ ಅಥವಾ ಡೇಟಾ ಉಲ್ಲಂಘನೆಯ ವರದಿ ಬಂದರೆ, ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ನಿವೃತ್ತಿಗೊಳಿಸಿ. ಅಲಿಯಾಸ್ಗಳಿಗಾಗಿ, ಅವುಗಳನ್ನು ನಿಷ್ಕ್ರಿಯಗೊಳಿಸಿ ಅಥವಾ ಮರುನಿರ್ದೇಶಿಸಿ. ಇದು ನಿಮ್ಮ "ಕಿಲ್ ಸ್ವಿಚ್" ಆಗಿದೆ.
ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ಗಾಗಿ tmailor.com ಅನ್ನು ಏಕೆ (ಮತ್ತು ಯಾವಾಗ) ಆಯ್ಕೆ ಮಾಡಬೇಕು
- ದೊಡ್ಡದಾದ, ಬದಲಾಗುತ್ತಿರಬಹುದಾದ ಡೊಮೇನ್ಗಳ ಸಂಗ್ರಹ. ಯಾದೃಚ್ಛಿಕ ವಿಳಾಸಗಳನ್ನು Google ನ ಮೇಲ್ ಮೂಲಸೌಕರ್ಯದಲ್ಲಿರುವ, ಉದ್ದೇಶಪೂರ್ವಕವಾಗಿ ಪ್ರಕಟಿಸದ ದೊಡ್ಡ ಡೊಮೇನ್ಗಳ ಸಂಗ್ರಹದಿಂದ ಆಯ್ಕೆ ಮಾಡಲಾಗುತ್ತದೆ; Custom name ಟ್ಯಾಬ್ನಲ್ಲಿ ನೀವು ಆಯ್ಕೆಮಾಡಬಹುದಾದ ಸಣ್ಣ ಸಂಗ್ರಹವಿದೆ. ಹೆಚ್ಚು ವಿಭಿನ್ನ ವಿಳಾಸಗಳನ್ನು ಬಳಸುವುದರಿಂದ ನೀವು ಸೈನ್ ಅಪ್ ಮಾಡುವ ಸೈಟ್ಗಳ ನಡುವೆ ನಿಮ್ಮನ್ನು ಪರಸ್ಪರ ಸಂಬಂಧಿಸಲು ಸಾಧ್ಯತೆ ಕಡಿಮೆಯಾಗುತ್ತದೆ.
- ಪೂರ್ವನಿಯೋಜಿತವಾಗಿ ಅಲ್ಪಾವಧಿಯ ಸಂಗ್ರಹಣೆ. ನೋಂದಣಿ ಅಗತ್ಯವಿಲ್ಲ, ಇದು ಸ್ವೀಕರಿಸುವುದಕ್ಕೆ ಮಾತ್ರ, ಮತ್ತು ಸಂದೇಶಗಳು ಬಂದ ಸಮಯದಿಂದ ಸುಮಾರು 24 ಗಂಟೆಗಳವರೆಗೆ ಮಾತ್ರ ಗೋಚರಿಸುತ್ತವೆ—ಹೀಗಾಗಿ ಪರಿಶೀಲನಾ ಇಮೇಲ್ ದೀರ್ಘಕಾಲ ಉಳಿಯುವ ಇನ್ಬಾಕ್ಸ್ನಲ್ಲಿ ಬಾಕಿಯಾಗುವುದಿಲ್ಲ.
- ಖಾತೆಯಿಲ್ಲದೆ ಮರುಬಳಕೆ. ಒಂದು ಆಕ್ಸೆಸ್ ಟೋಕನ್ ಎಂದರೆ ಅದೇ ವಿಳಾಸವನ್ನು ನಂತರ ಮತ್ತೆ ತೆರೆಯಲು ಸಹಾಯ ಮಾಡುವ ಮರುಪಡೆಯುವ ಕೀಲಿ—ಅದು ಪಾಸ್ವರ್ಡ್ ಅಲ್ಲ, ಮತ್ತಾರನ್ನೂ ಹೊರಗಿಡುವ ಲಾಕ್ ಕೂಡ ಅಲ್ಲ. ಅದನ್ನು ಕಳೆದುಕೊಂಡರೆ ಆ ವಿಳಾಸ ಶಾಶ್ವತವಾಗಿ ಕಳೆದುಹೋಗುತ್ತದೆ, ಏಕೆಂದರೆ ಅದನ್ನು ಯಾರೂ ಮರುನೀಡಲು ಸಾಧ್ಯವಿಲ್ಲ.
- ಬಹು-ಪ್ಲಾಟ್ಫಾರ್ಮ್ (ವೆಬ್, ಆಂಡ್ರಾಯ್ಡ್, ಐಒಎಸ್, ಟೆಲಿಗ್ರಾಮ್ ಬೋಟ್).
- ಕಟ್ಟುನಿಟ್ಟಾದ ಮಿತಿಗಳು. ಇದರಿಂದ ಸಂದೇಶಗಳನ್ನು ಕಳುಹಿಸಲು ಅಥವಾ ಪ್ರತ್ಯುತ್ತರಿಸಲು ಸಾಧ್ಯವಿಲ್ಲ; ಒಳಬರುವ ಲಗತ್ತುಗಳನ್ನು ತೆಗೆದುಹಾಕಲಾಗುತ್ತದೆ—ಆದ್ದರಿಂದ ಆ ವಿಳಾಸಕ್ಕೆ ಕಳುಹಿಸಲಾದ ಯಾವುದೇ ಫೈಲ್ ಅನ್ನು ನೀವು ತೆರೆಯಲು ಅಥವಾ ಡೌನ್ಲೋಡ್ ಮಾಡಲು ಸಾಧ್ಯವಿಲ್ಲ. ಇದರಿಂದ ದುರುಪಯೋಗದ ಮಾರ್ಗಗಳು ಮುಚ್ಚುತ್ತವೆ, ಆದರೆ ಇದು ನಿಮಗೂ ನಿಜವಾದ ಮಿತಿಯಾಗಿದೆ.
ಪ್ರಯತ್ನಿಸಲು ಬಯಸುವಿರಾ? ಸಾಮಾನ್ಯ ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಇನ್ ಬಾಕ್ಸ್ ನೊಂದಿಗೆ ಮೂಲಕ ಪ್ರಾರಂಭಿಸಿ, ಒಂದು 10 ನಿಮಿಷಗಳ ಮೇಲ್ ವರ್ಕ್ ವರ್ಕ್ಫ್ಲೋವನ್ನು ಪರೀಕ್ಷಿಸಿ ಅಥವಾ ನೀವು ಸಾಂದರ್ಭಿಕವಾಗಿ ಭೇಟಿ ನೀಡುವ ಸೈಟ್ಗೆ ತಾತ್ಕಾಲಿಕ ವಿಳಾಸವನ್ನು ಮರುಬಳಕೆ ಮಾಡಿ.
ತಜ್ಞರ ಸಲಹೆಗಳು (ಇಮೇಲ್ಗಿಂತ ಆಚೆಗೆ)
- ಬಳಕೆದಾರಹೆಸರುಗಳನ್ನು ಮರುಬಳಕೆ ಮಾಡಬೇಡಿ. ವಿಶಿಷ್ಟ ಇಮೇಲ್ ಉತ್ತಮವಾದರೂ, ನಿಮ್ಮ ಬಳಕೆದಾರಹೆಸರು ಎಲ್ಲೆಡೆ ಒಂದೇ ಆಗಿದ್ದರೆ ನಿಮ್ಮ ಚಟುವಟಿಕೆಗಳನ್ನು ಪರಸ್ಪರ ಸಂಬಂಧಿಸಲು ಇನ್ನೂ ಸಾಧ್ಯವಾಗುತ್ತದೆ.
- ಡೇಟಾ ಉಲ್ಲಂಘನೆಗಳ ಅಧಿಸೂಚನೆಗಳನ್ನು ಗಮನಿಸಿ. ಡೊಮೇನ್ ಮಾನಿಟರಿಂಗ್ಗೆ ಚಂದಾದಾರರಾಗಿ (ಉದಾ., ನಿಮ್ಮ ಡೊಮೇನ್ ನಿರ್ವಾಹಕರ ಮೂಲಕ HIBP ಡೊಮೇನ್ ಅಧಿಸೂಚನೆಗಳು) ಮತ್ತು ಎಚ್ಚರಿಕೆ ಬಂದ ತಕ್ಷಣ ರುಜುವಾತುಗಳನ್ನು ಬದಲಾಯಿಸಿ.
- ಫೋನ್ ಸಂಖ್ಯೆಗಳನ್ನು ಸಹ ವಿಭಜಿಸಿ. SMS ಸ್ಪ್ಯಾಮ್ ಮತ್ತು SIM-ಸ್ವಾಪ್ಗೆ ಬಳಸುವ ಬಲೆಗೆ ಕಡಿವಾಣ ಹಾಕಲು ಅನೇಕ ಅಲಿಯಾಸಿಂಗ್ ಸಾಧನಗಳು ಫೋನ್ ಸಂಖ್ಯೆಗಳನ್ನು ಮರೆಮಾಚುತ್ತವೆ.
- ನಿಮ್ಮ ಬ್ರೌಸರ್ನ ಭದ್ರತೆಯನ್ನು ಬಲಪಡಿಸಿ. ಗೌಪ್ಯತೆಯನ್ನು ಗೌರವಿಸುವ ಡೀಫಾಲ್ಟ್ ಸೆಟ್ಟಿಂಗ್ಗಳು ಮತ್ತು ಟ್ರ್ಯಾಕರ್ಗಳನ್ನು ನಿರ್ಬಂಧಿಸುವ ವಿಸ್ತರಣೆಗಳನ್ನು ಪರಿಗಣಿಸಿ. (ಟ್ರ್ಯಾಕಿಂಗ್ ಮತ್ತು ಹೊರಗುಳಿಯುವ ಮಾನದಂಡಗಳ ಕುರಿತು EFF ಶೈಕ್ಷಣಿಕ ಸಂಪನ್ಮೂಲಗಳನ್ನು ಒದಗಿಸುತ್ತದೆ.)
ಪದೇ ಪದೇ ಕೇಳಲಾಗುವ ಪ್ರಶ್ನೆಗಳು
1) ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಪರಿಶೀಲನಾ ಕೋಡ್ಗಳನ್ನು (OTP) ಸ್ವೀಕರಿಸಬಹುದೇ?
ಹೌದು, ಅನೇಕ ಸೇವೆಗಳಿಗೆ. ಆದರೆ ಕೆಲವು ಸೈಟ್ಗಳು ತಮ್ಮ ನೀತಿಯ ಪ್ರಕಾರ ಬಿಸಾಡಬಹುದಾದ ಇಮೇಲ್ಗಳನ್ನು ತಿರಸ್ಕರಿಸುತ್ತವೆ; ಅದು ಅವರ ನಿರ್ಧಾರ. ಬ್ಯಾಂಕಿಂಗ್, ಸರ್ಕಾರಿ ಸೇವೆಗಳು ಅಥವಾ ನೀವು ಉಳಿಸಿಕೊಳ್ಳಬೇಕಾದ ಯಾವುದೇ ಖಾತೆಗಾಗಿ, ಈ ನಿರ್ಬಂಧವನ್ನು обходಿಸಲು ಪ್ರಯತ್ನಿಸುವ ಬದಲು ನಿಮ್ಮ ಮುಖ್ಯ ಇಮೇಲ್ ಅಥವಾ ದೀರ್ಘಕಾಲ ಬಳಸಬಹುದಾದ ಅಲಿಯಾಸ್ ಅನ್ನು ಬಳಸಿ.
2) ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ವಿಳಾಸ ಸೋರಿಕೆಯಾದರೆ, ನಾನು ಏನು ಮಾಡಬೇಕು?
ಅದನ್ನು ತಕ್ಷಣವೇ ಸ್ಥಗಿತಗೊಳಿಸಿ. ನೀವು ಅದೇ ಪಾಸ್ವರ್ಡ್ ಅನ್ನು ಬೇರೆಡೆ ಮರುಬಳಕೆ ಮಾಡಿದ್ದರೆ (ಹಾಗೆ ಮಾಡಬೇಡಿ), ಆ ಪಾಸ್ವರ್ಡ್ಗಳನ್ನು ಬದಲಾಯಿಸಿ. ಆ ವಿಳಾಸವು ಸಾರ್ವಜನಿಕ ಡೇಟಾ ಉಲ್ಲಂಘನೆ ದಾಖಲೆಗಳಲ್ಲಿ ಕಾಣಿಸಿಕೊಳ್ಳುತ್ತದೆಯೇ ಎಂದು ಪರಿಶೀಲಿಸಿ.
3) ಇಮೇಲ್ ಮಾಸ್ಕ್ಗಳು ಅಥವಾ ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಟ್ರ್ಯಾಕರ್ಗಳನ್ನು ನಿರ್ಬಂಧಿಸುತ್ತವೆಯೇ?
ಭಾಗಶಃ. ಕೆಲವು ಅಲಿಯಾಸಿಂಗ್ ಸೇವೆಗಳು ನಿಮ್ಮ ಪರವಾಗಿ ಟ್ರ್ಯಾಕಿಂಗ್ ಪಿಕ್ಸೆಲ್ಗಳನ್ನು ತೆಗೆದುಹಾಕುತ್ತವೆ. ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಅದನ್ನು ಖಚಿತಪಡಿಸುವುದಿಲ್ಲ; ಆದ್ದರಿಂದ ನೀವು ಇಮೇಲ್ ಓದುವ ಕ್ಲೈಂಟ್ನಲ್ಲಿ ರಿಮೋಟ್ ಚಿತ್ರಗಳನ್ನು ಆಫ್ ಮಾಡುವುದು ವಿಶ್ವಾಸಾರ್ಹ ಕ್ರಮವಾಗಿದೆ—ಅದು ಮಾತ್ರವೇ ಹೆಚ್ಚಿನ ಓಪನ್-ಟ್ರ್ಯಾಕಿಂಗ್ ಮತ್ತು IP ಸೋರಿಕೆಯನ್ನು ತಡೆಯುತ್ತದೆ.
4) ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಕಾನೂನುಬದ್ಧವೇ?
ಹೌದು—ದುರುಪಯೋಗ ಕಾನೂನುಬದ್ಧವಲ್ಲ. ಇದು ಗೌಪ್ಯತೆ ಮತ್ತು ಸ್ಪ್ಯಾಮ್ ನಿಯಂತ್ರಣಕ್ಕಾಗಿ, ವಂಚನೆಗಾಗಿ ಅಲ್ಲ. ಸೈಟ್ನ ನಿಯಮಗಳನ್ನು ಯಾವಾಗಲೂ ಪಾಲಿಸಿ.
5) ನಾನು ಅದೇ ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ಬಳಸುತ್ತಲೇ ಇರಬಹುದೇ?
tmailor.com ನಲ್ಲಿ, ಹೌದು: ಅದರ access token ಬಳಸಿ ಅದೇ ವಿಳಾಸವನ್ನು ಮತ್ತೆ ತೆರೆಯಬಹುದು. ಆದರೆ ವ್ಯತ್ಯಾಸವನ್ನು ಗಮನಿಸಿ—ವಿಳಾಸವು ಮರಳಿ ಲಭ್ಯವಾಗುತ್ತದೆ, ಆದರೆ ಸುಮಾರು 24 ಗಂಟೆಗಳಿಗಿಂತ ಹಳೆಯ ಸಂದೇಶಗಳು ಈಗಾಗಲೇ ಅಳಿಸಲ್ಪಟ್ಟಿರುತ್ತವೆ. token ಅನ್ನು ಸುರಕ್ಷಿತವಾಗಿಡಿ, ಏಕೆಂದರೆ ಕಳೆದುಹೋದ token ಅನ್ನು ಮರುಜಾರಿ ಮಾಡಲಾಗುವುದಿಲ್ಲ.
6) ಸೈಟ್ವೊಂದು ಬಿಸಾಡಬಹುದಾದ ಇಮೇಲ್ಗಳನ್ನು ನಿರ್ಬಂಧಿಸಿದರೆ ಏನು ಮಾಡಬೇಕು?
ಹೆಸರಾಂತ ಪೂರೈಕೆದಾರರ ದೀರ್ಘಕಾಲ ಬಳಸಬಹುದಾದ ಅಲಿಯಾಸ್ ಅಥವಾ ಮಾಸ್ಕ್ಗೆ ಬದಲಾಯಿಸಿ, ಅಥವಾ ಗುರುತು ಅಗತ್ಯವಿದ್ದರೆ ನಿಮ್ಮ ಮುಖ್ಯ ಇಮೇಲ್ ಬಳಸಿ. ಕೆಲವು ಪೂರೈಕೆದಾರರು ಇತರರಿಗಿಂತ ಹೆಚ್ಚು ಕಟ್ಟುನಿಟ್ಟಾಗಿರುತ್ತಾರೆ.
7) ನಾನು ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಬಳಸಿದರೂ ನನಗೆ MFA ಇನ್ನೂ ಅಗತ್ಯವಿದೆಯೇ?
ಖಂಡಿತವಾಗಿಯೂ. ಫಿಶಿಂಗ್ ಮತ್ತು ಮರುಬಳಕೆ ದಾಳಿಗಳ ವಿರುದ್ಧ MFA ಅತ್ಯಗತ್ಯ. ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ನಿಮ್ಮ ಮಾಹಿತಿ ಬಹಿರಂಗಗೊಳ್ಳುವಿಕೆಯನ್ನು ಮಿತಿಗೊಳಿಸುತ್ತದೆ; ರುಜುವಾತುಗಳು ಸೋರಿಕೆಯಾದರೂ MFA ಖಾತೆ ಸ್ವಾಧೀನದ ಅಪಾಯವನ್ನು ಕಡಿಮೆ ಮಾಡುತ್ತದೆ.
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.