ನಾನು ವಿನಂತಿಸದ ಪರಿಶೀಲನಾ ಕೋಡ್ ನನಗೆ ಏಕೆ ಸಿಕ್ಕಿತು?
ಹೆಚ್ಚಿನ ಅನಿರೀಕ್ಷಿತ ಕೋಡ್ಗಳು ಟೈಪಿಂಗ್ ತಪ್ಪು, ಸೈನ್-ಇನ್ ಅಥವಾ ಪಾಸ್ವರ್ಡ್ ಮರುಹೊಂದಿಸುವ ಪ್ರಯತ್ನ, ಅಥವಾ ವಂಚನೆಯ ಸಂದೇಶದಿಂದ ಬರುತ್ತವೆ. ನೀವು ಯಾವ ಮಾದರಿಯನ್ನು ನೋಡುತ್ತಿದ್ದೀರಿ, ಏನನ್ನು ಪರಿಶೀಲಿಸಬೇಕು ಮತ್ತು ಕೋಡ್ನೊಂದಿಗೆ ಎಂದಿಗೂ ಮಾಡಬಾರದ ಒಂದು ವಿಷಯವನ್ನು ಹೇಗೆ ಗುರುತಿಸುವುದು ಎಂದು ತಿಳಿಯಿರಿ.
ತ್ವರಿತ ಪ್ರವೇಶ
ನೀವು ವಿನಂತಿಸದ ಪರಿಶೀಲನಾ ಕೋಡ್ ನಿಮಗೆ ಏಕೆ ಬರಬಹುದು
ಅನಿರೀಕ್ಷಿತ ಪರಿಶೀಲನಾ ಕೋಡ್ ಒಂದು ಟೈಪಿಂಗ್ ತಪ್ಪಿನಿಂದ, ಸೈನ್-ಇನ್ ಅಥವಾ ಪಾಸ್ವರ್ಡ್ ಮರುಹೊಂದಿಸುವ ಪ್ರಯತ್ನದಿಂದ, ಅಥವಾ ನೀವು ಪ್ರತಿಕ್ರಿಯಿಸುವಂತೆ ಮಾಡಲು ವಿನ್ಯಾಸಗೊಳಿಸಿದ ಹಗರಣ ಸಂದೇಶದಿಂದ ಬರಬಹುದು. ನೀವು ವಿನಂತಿಸದ ಕೋಡ್, ನಿಮ್ಮ ಖಾತೆಗೆ ಪ್ರವೇಶ ಸಿಕ್ಕಿದೆ ಅಥವಾ ಯಾರಿಗೋ ನಿಮ್ಮ ಪಾಸ್ವರ್ಡ್ ಗೊತ್ತಿದೆ ಎಂದು ತಾನೇ ಸಾಬೀತುಪಡಿಸುವುದಿಲ್ಲ. ಕೋಡ್ ಅನ್ನು ಹಂಚಿಕೊಳ್ಳಬೇಡಿ, ಅನಿರೀಕ್ಷಿತ ಪ್ರಾಂಪ್ಟ್ ಅನ್ನು ಅನುಮೋದಿಸಬೇಡಿ, ಸಂದೇಶದಲ್ಲಿನ ಲಿಂಕ್ಗಳನ್ನು ಬಳಸಬೇಡಿ. ಹೆಸರಿಸಲಾದ ಸೇವೆಯನ್ನು ನೇರವಾಗಿ ತೆರೆದು ನಿಮ್ಮ ಖಾತೆಯ ಚಟುವಟಿಕೆಯನ್ನು ಪರಿಶೀಲಿಸಿ.
ಕೋಡ್ ಏನನ್ನು ರಕ್ಷಿಸುತ್ತದೆ ಎಂಬುದು ಸೇವೆಯನ್ನು ಅವಲಂಬಿಸಿದೆ. ಅದು ಹೊಸ ಸೈನ್ ಅಪ್, ಸೈನ್-ಇನ್, ಪಾಸ್ವರ್ಡ್ ಮರುಹೊಂದಿಸುವಿಕೆ, ಚೇತರಿಕೆ ಪ್ರಯತ್ನ, ಫೋನ್ ಸಂಖ್ಯೆ, ಅಥವಾ ಪಾವತಿಯಂತಹ ಸೂಕ್ಷ್ಮ ಕ್ರಿಯೆಯನ್ನು ದೃಢೀಕರಿಸಬಹುದು. ಆದ್ದರಿಂದ ಸರಿಯಾದ ಪ್ರತಿಕ್ರಿಯೆ ಕೋಡ್ ಅನ್ನು ಅಲ್ಲ, ಮಾದರಿಯನ್ನು ಅವಲಂಬಿಸಿದೆ.
- ಒಂದೇ ಕೋಡ್, ಬೇರೆ ಯಾವುದೇ ಎಚ್ಚರಿಕೆ ಇಲ್ಲ: ಅದು ಟೈಪಿಂಗ್ ತಪ್ಪು, ಸೈನ್ ಅಪ್, ಸೈನ್-ಇನ್ ಅಥವಾ ಮರುಹೊಂದಿಸುವ ಪ್ರಯತ್ನ, ಅಥವಾ ನಕಲಿ ಸಂದೇಶವಾಗಿರಬಹುದು. ಕೋಡ್ ಬಳಸಬೇಡಿ; ನೀವು ಆ ಖಾತೆಯನ್ನು ಹೊಂದಿದ್ದರೆ ನೇರವಾಗಿ ಪರಿಶೀಲಿಸಿ.
- ಪದೇ ಪದೇ ಬರುತ್ತಿರುವ ಕೋಡ್ಗಳು: ಯಾರೋ ಪದೇ ಪದೇ ಸೈನ್ ಇನ್ ಮಾಡಲು ಅಥವಾ ಪ್ರವೇಶವನ್ನು ಮರುಹೊಂದಿಸಲು ಪ್ರಯತ್ನಿಸುತ್ತಿರಬಹುದು. ಆ ಖಾತೆಯನ್ನು ಈಗಲೇ ಪರಿಶೀಲಿಸಿ.
- ಕೋಡ್ ಜೊತೆಗೆ ಖಾತೆ ಎಚ್ಚರಿಕೆ: ಹೊಸ ಸಾಧನದ ಸೈನ್-ಇನ್, ಪಾಸ್ವರ್ಡ್ ಬದಲಾವಣೆ, ಅಥವಾ ಚೇತರಿಕೆ ಬದಲಾವಣೆಯ ಸೂಚನೆಗೆ ಇಂದೇ ಕ್ರಮ ಬೇಕು.
- ಕೋಡ್ ಕೇಳುವ ಯಾರೇ ಆಗಲಿ: ಅವರು ಯಾರೆಂದು ಹೇಳಿಕೊಂಡರೂ ಅದನ್ನು ಹಗರಣವೆಂದೇ ಪರಿಗಣಿಸಿ.
ಯಾರೋ ತಪ್ಪಾಗಿ ನಿಮ್ಮ ಇಮೇಲ್ ವಿಳಾಸ ಅಥವಾ ಫೋನ್ ಸಂಖ್ಯೆಯನ್ನು ಟೈಪ್ ಮಾಡಿದ್ದಾರೆ
ಜನರು ತಮ್ಮದೇ ಸಂಪರ್ಕ ವಿವರಗಳನ್ನು ಪದೇ ಪದೇ ತಪ್ಪಾಗಿ ಟೈಪ್ ಮಾಡುತ್ತಾರೆ, ಆಗ ಕೋಡ್ ಅವರಿಗೆ ಬದಲು ನಿಮಗೆ ಬರುತ್ತದೆ. Login.gov ನ ಸಹಾಯ ಪುಟ "ನಾನು ವಿನಂತಿಸದ ಒನ್-ಟೈಮ್ ಕೋಡ್ಗಳನ್ನು ಸ್ವೀಕರಿಸುತ್ತಿದ್ದೇನೆ" ಇದನ್ನು ಸಂಭವನೀಯ ಕಾರಣವೆಂದು ಹೆಸರಿಸುತ್ತದೆ; ಜೊತೆಗೆ ನಿಮ್ಮ ಫೋನ್ ಹಂಚಿಕೊಳ್ಳುವ ವ್ಯಕ್ತಿ, ಉದಾಹರಣೆಗೆ ಸಂಗಾತಿ, ಪೋಷಕರು ಅಥವಾ ಮಗು, ತಮ್ಮದೇ ಖಾತೆಗೆ ಸೈನ್ ಇನ್ ಮಾಡುವುದನ್ನೂ ಹೆಸರಿಸುತ್ತದೆ. ಮುಂದೇನೂ ಇಲ್ಲದ ಒಂದೇ ಕೋಡ್ ಈ ರೀತಿಯ ಗೊಂದಲದ ಸಾಮಾನ್ಯ ಲಕ್ಷಣ.
ಯಾರೋ ಸೈನ್ ಇನ್ ಮಾಡಲು ಅಥವಾ ನಿಮ್ಮ ಪಾಸ್ವರ್ಡ್ ಮರುಹೊಂದಿಸಲು ಪ್ರಯತ್ನಿಸಿದ್ದಾರೆ
ಹೊಸ ಸಾಧನ ಅಥವಾ ಸ್ಥಳದಿಂದ ಸೈನ್-ಇನ್ ಬಂದಾಗ, ಅಥವಾ ಯಾರೋ ಪಾಸ್ವರ್ಡ್ ಮರುಹೊಂದಿಸುವಿಕೆ ಪ್ರಾರಂಭಿಸಿದಾಗ ಅನೇಕ ಸೇವೆಗಳು ಕೋಡ್ ಕಳುಹಿಸುತ್ತವೆ. ಆ ವ್ಯಕ್ತಿ ಬೇರೆ ಸಾಧನದಲ್ಲಿ ನೀವೇ ಆಗಿರಬಹುದು, ನಿಮ್ಮ ಖಾತೆಯನ್ನು ತಮ್ಮದೆಂದು ಗೊಂದಲಿಸಿಕೊಂಡವರಾಗಿರಬಹುದು, ಅಥವಾ ಬೇರೆ ಸೈಟ್ನಿಂದ ಸೋರಿದ ಪಾಸ್ವರ್ಡ್ ಬಳಸಿ ನಡೆಸಿದ ಸ್ವಯಂಚಾಲಿತ ಲಾಗಿನ್ ಪ್ರಯತ್ನವಾಗಿರಬಹುದು. ಸೇವೆಯನ್ನು ಅವಲಂಬಿಸಿ, ಕೋಡ್ ಪಾಸ್ವರ್ಡ್ ನಂತರದ ಎರಡನೇ ಹಂತವಾಗಿರಬಹುದು ಅಥವಾ ಪಾಸ್ವರ್ಡ್ ರಹಿತ ಸೈನ್-ಇನ್ನ ಮುಖ್ಯ ರುಜುವಾತಾಗಿರಬಹುದು; ಕೋಡ್ ನೋಡಿ ಮಾತ್ರ ಯಾವುದೆಂದು ಹೇಳಲು ಸಾಧ್ಯವಿಲ್ಲ. ಅದನ್ನು ಹಂಚಿಕೊಳ್ಳಬೇಡಿ, ನಮೂದಿಸಬೇಡಿ; ಅಧಿಕೃತ ಅಪ್ಲಿಕೇಶನ್ ಅಥವಾ ವೆಬ್ಸೈಟ್ ಮೂಲಕ ಖಾತೆಯನ್ನು ಪರಿಶೀಲಿಸಿ.
ಯಾರೋ ನಿಮ್ಮ ಸಂಪರ್ಕ ವಿವರಗಳನ್ನು ಬಳಸಿ ಸೈನ್ ಅಪ್ ಮಾಡಿದ್ದಾರೆ
ನೀವು ಎಂದೂ ಬಳಸದ ಸೇವೆಗೆ ಸೈನ್ ಅಪ್ ಕೋಡ್ ಬರಬಹುದು, ಏಕೆಂದರೆ ಖಾತೆ ರಚಿಸುವಾಗ ಯಾರೋ ನಿಮ್ಮ ಇಮೇಲ್ ವಿಳಾಸ ಅಥವಾ ಫೋನ್ ಸಂಖ್ಯೆಯನ್ನು ನಮೂದಿಸಿದ್ದಾರೆ. ಕೋಡ್ ಅಥವಾ ದೃಢೀಕರಣ ಲಿಂಕ್ ಬಳಸುವವರೆಗೆ ಹೆಚ್ಚಿನ ಸೇವೆಗಳು ಸೈನ್ ಅಪ್ ಪೂರ್ಣಗೊಳಿಸುವುದಿಲ್ಲ, ಆದ್ದರಿಂದ ಸಂದೇಶವನ್ನು ನಿರ್ಲಕ್ಷಿಸುವುದೇ ಸಾಮಾನ್ಯವಾಗಿ ಸಾಕು. ಕೇವಲ ತನಿಖೆಗಾಗಿ ಖಾತೆ ರಚಿಸಬೇಡಿ.
ಸಂದೇಶವು ಫಿಶಿಂಗ್, ನಿಜವಾದ ಕೋಡ್ ಅಲ್ಲ
ಯಾವುದೇ ನಿಜವಾದ ಖಾತೆ ಕ್ರಿಯೆ ನಡೆಯದಿದ್ದರೂ, ಸಂದೇಶವು ಪರಿಶೀಲನಾ ಸೂಚನೆಯನ್ನು ಅನುಕರಿಸಿ ಲಿಂಕ್, ಫೋನ್ ಸಂಖ್ಯೆ, ಅಥವಾ "ರದ್ದುಗೊಳಿಸಲು ಪ್ರತ್ಯುತ್ತರಿಸಿ" ಸೂಚನೆಯನ್ನು ಒಳಗೊಂಡಿರಬಹುದು. ನೀವು ಕರೆ ಮಾಡುವಂತೆ, ಕ್ಲಿಕ್ ಮಾಡುವಂತೆ, ಅಥವಾ ನಕಲಿ ಪುಟದಲ್ಲಿ ಏನನ್ನಾದರೂ ಟೈಪ್ ಮಾಡುವಂತೆ ಮಾಡುವುದೇ ಅದರ ಗುರಿ. ಲಿಂಕ್ ಅನ್ನು ಪರೀಕ್ಷಿಸಬೇಡಿ. ಅಧಿಕೃತ ಅಪ್ಲಿಕೇಶನ್ ತೆರೆಯಿರಿ ಅಥವಾ ಸೇವೆಯ ತಿಳಿದಿರುವ ವೆಬ್ ವಿಳಾಸವನ್ನು ನೀವೇ ಟೈಪ್ ಮಾಡಿ.
ಸೇವೆಯ ಕಡೆಯ ಸಮಸ್ಯೆಯಿಂದ ಸಂದೇಶಗಳ ಅಲೆ ಪ್ರಚೋದನೆಯಾಯಿತು
ಕೆಲವೊಮ್ಮೆ ಕಾರಣ ಕಂಪನಿಯ ಕಡೆಯೇ ಇರುತ್ತದೆ. ಜನವರಿ 2026 ರಲ್ಲಿ, ಅನಿರೀಕ್ಷಿತ ಪಾಸ್ವರ್ಡ್ ಮರುಹೊಂದಿಸುವ ಇಮೇಲ್ಗಳ ಅಲೆಗೆ ಇನ್ಸ್ಟಾಗ್ರಾಮ್ "ಕೆಲವು ಇನ್ಸ್ಟಾಗ್ರಾಮ್ ಬಳಕೆದಾರರಿಗೆ ಪಾಸ್ವರ್ಡ್ ಮರುಹೊಂದಿಸುವ ಇಮೇಲ್ಗಳನ್ನು ವಿನಂತಿಸಲು ಬಾಹ್ಯ ಪಕ್ಷಕ್ಕೆ ಅವಕಾಶ ನೀಡಿದ ಸಮಸ್ಯೆ" ಎಂದು ಕಾರಣ ನೀಡಿತು ಎಂದು ಗ್ರಾಹಕ ಗುಂಪು Which? ವರದಿ ಮಾಡಿದೆ, ಮತ್ತು ತನ್ನ ವ್ಯವಸ್ಥೆಗಳಿಗೆ ಉಲ್ಲಂಘನೆಯಾಗಿಲ್ಲ ಎಂದು ಇನ್ಸ್ಟಾಗ್ರಾಮ್ ನಿರಾಕರಿಸಿತು. ಇಂತಹ ಸಂದರ್ಭದಲ್ಲೂ ಸುರಕ್ಷಿತ ಪ್ರತಿಕ್ರಿಯೆ ಒಂದೇ: ಲಿಂಕ್ಗಳನ್ನು ನಿರ್ಲಕ್ಷಿಸಿ, ಅಪ್ಲಿಕೇಶನ್ನಲ್ಲಿ ಖಾತೆಯನ್ನು ಪರಿಶೀಲಿಸಿ.
ಈಗಲೇ ಏನು ಮಾಡಬೇಕು
ವಿನಂತಿಸದ ಕೋಡ್ಗೆ ಸುರಕ್ಷಿತ ಪ್ರತಿಕ್ರಿಯೆ ಕೆಲವೇ ನಿಮಿಷ ತೆಗೆದುಕೊಳ್ಳುತ್ತದೆ ಮತ್ತು ಸಂದೇಶವನ್ನೇ ಎಂದೂ ಒಳಗೊಳ್ಳುವುದಿಲ್ಲ. ಈ ಹಂತಗಳನ್ನು ಕ್ರಮವಾಗಿ ಮಾಡಿ, ಖಾತೆ ಸರಿಯಾಗಿದೆ ಎಂದು ದೃಢಪಟ್ಟ ಕೂಡಲೇ ನಿಲ್ಲಿಸಿ.
- ಕೋಡ್ ಅನ್ನು ಹಂಚಿಕೊಳ್ಳಬೇಡಿ, ಫಾರ್ವರ್ಡ್ ಮಾಡಬೇಡಿ, ಅಥವಾ ಗಟ್ಟಿಯಾಗಿ ಓದಬೇಡಿ. ಅದನ್ನು ಎಲ್ಲಿಯೂ ನಮೂದಿಸಬೇಡಿ, ನೀವು ಪ್ರಾರಂಭಿಸದ ಸೈನ್-ಇನ್ ಪ್ರಾಂಪ್ಟ್ ಅನ್ನು ಅನುಮೋದಿಸಬೇಡಿ. ಗೂಗಲ್ನ ಸಹಾಯ ಪುಟ "ಗೂಗಲ್ ನಿಮಗೆ ಪಠ್ಯ ಕಳುಹಿಸಬಹುದಾದ ಸಂದರ್ಭ" ಹೇಳುವಂತೆ, ನೀವು ವಿನಂತಿಸದ ಪಠ್ಯ ಕೋಡ್ ಅನ್ನು ನಿರ್ಲಕ್ಷಿಸಿ ಅಳಿಸಬಹುದು, ಮತ್ತು ನೀವು ಸ್ವೀಕರಿಸುವ ಯಾವುದೇ ಕೋಡ್ಗಳನ್ನು ಹಂಚಿಕೊಳ್ಳಬಾರದು.
- ಸಂದೇಶದೊಳಗಿನ ಯಾವುದನ್ನೂ ಬಳಸಬೇಡಿ. ಕಳುಹಿಸಿದವರು ಪರಿಚಿತರಂತೆ ಕಂಡರೂ ಲಿಂಕ್ಗಳು, ಫೋನ್ ಸಂಖ್ಯೆಗಳು ಮತ್ತು ಯಾವುದೇ ಪ್ರತ್ಯುತ್ತರ ಸೂಚನೆಗಳನ್ನು ಬಿಟ್ಟುಬಿಡಿ.
- ಸೇವೆಯನ್ನು ನೀವೇ ತೆರೆಯಿರಿ. ಅಧಿಕೃತ ಅಪ್ಲಿಕೇಶನ್ ಬಳಸಿ ಅಥವಾ ನಿಮಗೆ ಈಗಾಗಲೇ ಗೊತ್ತಿರುವ ವಿಳಾಸವನ್ನು ಟೈಪ್ ಮಾಡಿ, ನಂತರ ಇತ್ತೀಚಿನ ಸೈನ್-ಇನ್ ಚಟುವಟಿಕೆ, ಸೈನ್-ಇನ್ ಆಗಿರುವ ಸಾಧನಗಳು ಮತ್ತು ಭದ್ರತಾ ಎಚ್ಚರಿಕೆಗಳನ್ನು ನೋಡಿ. ಮೈಕ್ರೋಸಾಫ್ಟ್ನ "ಇತ್ತೀಚಿನ ಚಟುವಟಿಕೆ ಪುಟ ಎಂದರೇನು?" ಎಂಬ ಪುಟವು, ತನ್ನ ಪುಟವು ಕಳೆದ 30 ದಿನಗಳ ಮೈಕ್ರೋಸಾಫ್ಟ್ ಖಾತೆ ಚಟುವಟಿಕೆಯನ್ನು ತೋರಿಸುತ್ತದೆ ಮತ್ತು ಅಸಾಮಾನ್ಯವೆಂದು ಗುರುತಿಸಿದ ಯಾವುದಕ್ಕೂ "ಇದು ನಾನಲ್ಲ" ಎಂದು ಆಯ್ಕೆ ಮಾಡಲು ಅನುಮತಿಸುತ್ತದೆ ಎಂದು ವಿವರಿಸುತ್ತದೆ.
- ಸಂದರ್ಭ ಬೇಡುವಾಗ ಪಾಸ್ವರ್ಡ್ ಬದಲಾಯಿಸಿ. ಚಟುವಟಿಕೆಯು ಅಪರಿಚಿತವೆಂದು ಕಂಡುಬಂದರೆ, ಸೇವೆಯು ಸೈನ್-ಇನ್ ಪ್ರಯತ್ನವನ್ನು ದೃಢೀಕರಿಸಿದರೆ, ನೀವು ಕೋಡ್ ಅನ್ನು ಹಂಚಿಕೊಂಡಿದ್ದರೆ ಅಥವಾ ಪಾಸ್ವರ್ಡ್ ಅನ್ನು ಬೇರೆ ಸೈಟ್ಗಳಲ್ಲಿ ಮರುಬಳಕೆ ಮಾಡಿದ್ದರೆ, ಅಧಿಕೃತ ಸೇವೆಯ ಮೂಲಕ ಇದನ್ನು ಮಾಡಿ. ಆ ಖಾತೆಗೆ ಅನನ್ಯ ಪಾಸ್ವರ್ಡ್ ಬಳಸಿ.
- ಬಲವಾದ ಬಹು-ಅಂಶ ದೃಢೀಕರಣವನ್ನು ಆನ್ ಮಾಡಿ. ಯು.ಎಸ್. ಸೈಬರ್ ಸೆಕ್ಯುರಿಟಿ ಮತ್ತು ಇನ್ಫ್ರಾಸ್ಟ್ರಕ್ಚರ್ ಸೆಕ್ಯುರಿಟಿ ಏಜೆನ್ಸಿ (CISA) ಭದ್ರತಾ ಕೀಲಿಯನ್ನು ಅತ್ಯಂತ ಬಲವಾದ ಆಯ್ಕೆ ಎಂದು ಪರಿಗಣಿಸುತ್ತದೆ, ನಂತರ ದೃಢೀಕರಣ ಅಪ್ಲಿಕೇಶನ್, ಮತ್ತು ಪಠ್ಯ ಅಥವಾ ಇಮೇಲ್ ಕೋಡ್ಗಳನ್ನು ಅತ್ಯಂತ ದುರ್ಬಲ ಎಂದು ಪರಿಗಣಿಸುತ್ತದೆ. ಖಾತೆಯು ಬೇರೆ ಯಾವುದೇ ಬಲವಾದ ಆಯ್ಕೆಯನ್ನು ನೀಡದಿದ್ದಾಗ ಮಾತ್ರ ಪಠ್ಯ ಅಥವಾ ಇಮೇಲ್ ಕೋಡ್ಗಳನ್ನು ಬಳಸಲು CISA ಸಲಹೆ ನೀಡುತ್ತದೆ.
- ಕೋಡ್ಗಳು ಬರುತ್ತಲೇ ಇದ್ದರೆ ಸೇವೆಯನ್ನು ಸಂಪರ್ಕಿಸಿ. ಅಪ್ಲಿಕೇಶನ್ ಒಳಗಿನ ಅಥವಾ ಅಧಿಕೃತ ಸೈಟ್ನ ಸಹಾಯ ಕೇಂದ್ರವನ್ನು ಬಳಸಿ, ಸಂದೇಶದಲ್ಲಿರುವ ಸಂಖ್ಯೆಯನ್ನು ಅಲ್ಲ.
ಹೆಸರಿಸಲಾದ ಸೇವೆಯಲ್ಲಿ ನಿಮಗೆ ಖಾತೆ ಇಲ್ಲದಿದ್ದರೆ, ಯಾರೋ ನಿಮ್ಮ ಇಮೇಲ್ ವಿಳಾಸ ಅಥವಾ ಫೋನ್ ಸಂಖ್ಯೆಯಿಂದ ಸೈನ್ ಅಪ್ ಮಾಡುತ್ತಿರಬಹುದು, ಅಥವಾ ಸಂದೇಶವು ನಕಲಿ ಆಗಿರಬಹುದು. ಅದನ್ನು ನಿರ್ಲಕ್ಷಿಸಿ. ಅದೇ ಸೇವೆಯು ನಿಮ್ಮನ್ನು ಪದೇ ಪದೇ ಸಂಪರ್ಕಿಸುತ್ತಿದ್ದರೆ, ಅಧಿಕೃತ ವೆಬ್ಸೈಟ್ ಮೂಲಕ ಅದರ ಬೆಂಬಲ ತಂಡವನ್ನು ಸಂಪರ್ಕಿಸಿ.
ಒಂದು ಕೋಡ್, ಪುನರಾವರ್ತಿತ ಕೋಡ್ಗಳು ಅಥವಾ ಖಾತೆ ಎಚ್ಚರಿಕೆ: ಪ್ರತಿ ಮಾದರಿಯ ಅರ್ಥವೇನು
ಕೋಡ್ಗಳ ಸಂಖ್ಯೆಗಿಂತ ಸುತ್ತಮುತ್ತಲಿನ ಸಾಕ್ಷ್ಯಗಳೇ ಹೆಚ್ಚು ಮುಖ್ಯ. ಒಂದು ಕೋಡ್ ಟೈಪಿಂಗ್ ತಪ್ಪು, ಸೈನ್ ಅಪ್, ಸೈನ್-ಇನ್ ಅಥವಾ ಮರುಹೊಂದಿಸುವ ಪ್ರಯತ್ನ, ಅಥವಾ ನಕಲಿ ಸಂದೇಶದಿಂದ ಬರಬಹುದು. ಪುನರಾವರ್ತಿತ ಕೋಡ್ಗಳು ತಕ್ಷಣ ಖಾತೆ ಪರಿಶೀಲನೆ ಮಾಡುವಂತೆ ಸೂಚಿಸುತ್ತವೆ, ಆದರೆ ಅಪರಿಚಿತ ಸೈನ್-ಇನ್ ಅಥವಾ ಖಾತೆ-ಬದಲಾವಣೆ ಎಚ್ಚರಿಕೆಯೊಂದಿಗೆ ಬರುವ ಕೋಡ್ ಅಧಿಕೃತ ಸೇವೆಯ ಮೂಲಕ ತಕ್ಷಣ ಕ್ರಮ ತೆಗೆದುಕೊಳ್ಳುವಂತೆ ಸೂಚಿಸುತ್ತದೆ.

| ನೀವು ಏನು ನೋಡುತ್ತೀರಿ | ಇದರ ಅರ್ಥ ಸಾಮಾನ್ಯವಾಗಿ ಏನು | ಏನು ಮಾಡಬೇಕು |
|---|---|---|
| ಒಂದು ಕೋಡ್, ಬೇರೆ ಯಾವುದೇ ಸಂದೇಶವಿಲ್ಲ | ಟೈಪಿಂಗ್ ತಪ್ಪು, ಸೈನ್ ಅಪ್, ಸೈನ್-ಇನ್ ಅಥವಾ ಮರುಹೊಂದಿಸುವ ಪ್ರಯತ್ನ, ಅಥವಾ ನಕಲಿ ಸಂದೇಶ | ಅದನ್ನು ಬಳಸಬೇಡಿ ಅಥವಾ ಹಂಚಿಕೊಳ್ಳಬೇಡಿ; ನೀವು ಆ ಖಾತೆಯನ್ನು ಹೊಂದಿದ್ದರೆ, ಅಪ್ಲಿಕೇಶನ್ನಲ್ಲಿ ಅದನ್ನು ಪರಿಶೀಲಿಸಿ |
| ಹಲವಾರು ಕೋಡ್ಗಳು, ಅಥವಾ ಪದೇ ಪದೇ ಬರುತ್ತಿರುವ ಕೋಡ್ಗಳು | ಯಾರೋ ಸೈನ್ ಇನ್ ಮಾಡಲು ಅಥವಾ ಪ್ರವೇಶವನ್ನು ಮರುಹೊಂದಿಸಲು ಪದೇ ಪದೇ ಪ್ರಯತ್ನಿಸುತ್ತಿರಬಹುದು | ಚಟುವಟಿಕೆ ಮತ್ತು ಸಾಧನಗಳನ್ನು ಪರಿಶೀಲಿಸಿ; ಪಾಸ್ವರ್ಡ್ ಮರುಬಳಕೆಯಾಗಿದ್ದರೆ ಅದನ್ನು ನವೀಕರಿಸಿ; ಬಲವಾದ ಸೈನ್-ಇನ್ ರಕ್ಷಣೆಯನ್ನು ಸೇರಿಸಿ |
| ಕೋಡ್ ಜೊತೆಗೆ ಸೈನ್-ಇನ್, ಪಾಸ್ವರ್ಡ್ ಅಥವಾ ಮರುಪಡೆಯುವಿಕೆ ಎಚ್ಚರಿಕೆ | ಸೈನ್-ಇನ್ ಅಥವಾ ಖಾತೆ ಬದಲಾವಣೆ ನಡೆಯುತ್ತಿರಬಹುದು | ಈಗಲೇ ನೇರವಾಗಿ ಸೇವೆಯನ್ನು ತೆರೆಯಿರಿ ಮತ್ತು ಅದರ ಖಾತೆ ಭದ್ರತಾ ಕ್ರಮಗಳನ್ನು ಅನುಸರಿಸಿ |
ಕೋಡ್ಗಳು ಮಾತ್ರ ಪೂರ್ಣ ಚಿತ್ರಣವನ್ನು ವಿರಳವಾಗಿ ನೀಡುತ್ತವೆ. ಖಾತೆಯನ್ನು ನಿಜವಾಗಿ ಪ್ರವೇಶಿಸಲಾಗಿದೆ ಎಂಬುದಕ್ಕೆ ಹೆಚ್ಚು ನಿರ್ದಿಷ್ಟ ಸೂಚನೆಗಳಿವೆ:
- ನೀವು ಇನ್ನು ಮುಂದೆ ಸೈನ್ ಇನ್ ಮಾಡಲು ಸಾಧ್ಯವಿಲ್ಲ, ಅಥವಾ ನಿಮ್ಮ ಪಾಸ್ವರ್ಡ್ ಅಥವಾ ಮರುಪಡೆಯುವಿಕೆ ವಿವರಗಳು ಬದಲಾಗಿವೆ ಎಂದು ಸೇವೆಯು ದೃಢೀಕರಿಸುತ್ತದೆ.
- ನಿಮ್ಮ ಖಾತೆಯಲ್ಲಿ ನೀವು ಗುರುತಿಸದ ಸಾಧನಗಳು, ಸೆಷನ್ಗಳು ಅಥವಾ ಸ್ಥಳಗಳು ಕಾಣಿಸುತ್ತವೆ.
- ನೀವು ಮಾಡದ ಸಂದೇಶಗಳು, ಪೋಸ್ಟ್ಗಳು ಅಥವಾ ಖರೀದಿಗಳು ಕಾಣಿಸುತ್ತವೆ.
- ನಿಮ್ಮ ಇಮೇಲ್ ಖಾತೆಯಲ್ಲಿ ನೀವು ಹೊಂದಿಸದ ಹೊಸ ಫಾರ್ವರ್ಡಿಂಗ್ ನಿಯಮಗಳು ಅಥವಾ ಫಿಲ್ಟರ್ಗಳಿವೆ.
ಇವುಗಳಲ್ಲಿ ಯಾವುದನ್ನಾದರೂ ನೀವು ಕಂಡರೆ, ಪೂರೈಕೆದಾರರ ಅಧಿಕೃತ ಖಾತೆ ಮರುಪಡೆಯುವಿಕೆ ಪ್ರಕ್ರಿಯೆಯನ್ನು ತಕ್ಷಣ ಬಳಸಿ.
ಇಮೇಲ್ ಕೋಡ್ಗಳು, ಪಠ್ಯ ಕೋಡ್ಗಳು ಮತ್ತು ಸೈನ್-ಇನ್ ಪ್ರಾಂಪ್ಟ್ಗಳು
ಯಾವ ಮಾಧ್ಯಮದ ಮೂಲಕ ಬಂತು ಎಂಬುದು ಏನನ್ನು ಪರಿಶೀಲಿಸಬೇಕು ಎಂಬುದನ್ನು ಬದಲಾಯಿಸುತ್ತದೆ. ಇಮೇಲ್ ಕೋಡ್ ನಿಮ್ಮನ್ನು ಇಮೇಲ್ ಖಾತೆ ಮತ್ತು ಹೆಸರಿಸಲಾದ ಸೇವೆಯ ಕಡೆಗೆ ಗಮನ ಸೆಳೆಯುತ್ತದೆ, ಪಠ್ಯ ಸಂದೇಶವು ನಿಮ್ಮ ಫೋನ್ ಸಂಖ್ಯೆಯ ಕಡೆಗೆ, ಮತ್ತು ಅನುಮೋದನೆ ಪ್ರಾಂಪ್ಟ್ ಎಂದರೆ ಒಂದು ಸೈನ್-ಇನ್ ನಿಮ್ಮ ನಿರ್ಧಾರಕ್ಕಾಗಿ ಕಾಯುತ್ತಿದೆ ಎಂದರ್ಥ.
ನೀವು ಯಾದೃಚ್ಛಿಕ ಪರಿಶೀಲನಾ ಕೋಡ್ ಇಮೇಲ್ ಸ್ವೀಕರಿಸಿದ್ದರೆ
ಯಾದೃಚ್ಛಿಕ ಪರಿಶೀಲನಾ ಕೋಡ್ ಇಮೇಲ್ ಒಂದು ಸೈನ್ ಅಪ್, ಸೈನ್-ಇನ್ ಅಥವಾ ಪಾಸ್ವರ್ಡ್ ರೀಸೆಟ್ ಪ್ರಯತ್ನ, ಟೈಪಿಂಗ್ ತಪ್ಪು ಅಥವಾ ನಕಲಿ ಸಂದೇಶದಿಂದ ಬರಬಹುದು. ಹೆಸರಿಸಲಾದ ಖಾತೆಯನ್ನು ಅದರ ಅಧಿಕೃತ ಸೈಟ್ ಅಥವಾ ಅಪ್ಲಿಕೇಶನ್ ಮೂಲಕ ಪರಿಶೀಲಿಸಿ. ಯಾರಾದರೂ ನಿಮ್ಮ ಮೇಲ್ ಬಾಕ್ಸ್ ಪ್ರವೇಶಿಸಿದ್ದಾರೆ ಎಂಬ ಇತರ ಚಿಹ್ನೆಗಳಿದ್ದರೆ, ಇತ್ತೀಚಿನ ಸೆಷನ್ಗಳು, ರಿಕವರಿ ಇಮೇಲ್ ಮತ್ತು ಫೋನ್, ಕಳುಹಿಸಿದ ಮೇಲ್, ಹಾಗೂ ಯಾವುದೇ ಫಾರ್ವರ್ಡಿಂಗ್ ನಿಯಮಗಳು ಅಥವಾ ಫಿಲ್ಟರ್ಗಳನ್ನೂ ಪರಿಶೀಲಿಸಿ. ನೀವು ರಚಿಸದ ಫಾರ್ವರ್ಡಿಂಗ್ ನಿಯಮವು ಕೋಡ್ಗಳನ್ನು ಒಳಗೊಂಡಂತೆ ಮುಂದಿನ ಸಂದೇಶಗಳನ್ನು ನಕಲಿಸಬಹುದು, ಆದ್ದರಿಂದ ಅದನ್ನು ತೆಗೆದುಹಾಕಿ ಮತ್ತು ಮೇಲ್ ಬಾಕ್ಸ್ ಅನ್ನು ಸುರಕ್ಷಿತಗೊಳಿಸಿ.
ನೀವು ಪಠ್ಯ ಸಂದೇಶದ ಮೂಲಕ ಪರಿಶೀಲನಾ ಕೋಡ್ ಸ್ವೀಕರಿಸಿದ್ದರೆ
ಉತ್ತರಿಸಬೇಡಿ, ಸಂದೇಶದಲ್ಲಿನ ಸಂಖ್ಯೆಗೆ ಕರೆ ಮಾಡಬೇಡಿ, ಅಥವಾ ಪರಿಚಿತ ಥ್ರೆಡ್ ಇದ್ದರೆ ಅದೇ ಪಠ್ಯ ನೈಜ ಎಂದು ಭಾವಿಸಬೇಡಿ. ಸ್ಪ್ಯಾಮ್ನಂತೆ ಕಾಣುವ ಪಠ್ಯಗಳಿಗೆ, ಎಫ್ಟಿಸಿಯ "ಸ್ಪ್ಯಾಮ್ ಪಠ್ಯ ಸಂದೇಶಗಳನ್ನು ಗುರುತಿಸುವುದು ಮತ್ತು ವರದಿ ಮಾಡುವುದು ಹೇಗೆ" ಎಂಬ ಮಾರ್ಗದರ್ಶಿ ಅವುಗಳನ್ನು 7726 (SPAM) ಗೆ ಫಾರ್ವರ್ಡ್ ಮಾಡಲು ಸೂಚಿಸುತ್ತದೆ. ನಿಜವಾದ ಸೇವೆಯ ಸಂಖ್ಯೆಯನ್ನು ಬ್ಲಾಕ್ ಮಾಡುವ ಬಗ್ಗೆ ಜಾಗರೂಕರಾಗಿರಿ, ಏಕೆಂದರೆ ನಿಮಗೆ ನಂತರ ಅದರ ಕೋಡ್ಗಳು ಬೇಕಾಗಬಹುದು. ಕೋಡ್ಗಳು ಅಥವಾ ಖಾತೆ ಎಚ್ಚರಿಕೆಗಳು ಬರುತ್ತಿರುವಾಗ ನಿಮ್ಮ ಫೋನ್ ಇದ್ದಕ್ಕಿದ್ದಂತೆ ಸೆಲ್ಯುಲಾರ್ ಸೇವೆ ಕಳೆದುಕೊಂಡರೆ, ನೀವು ಈಗಾಗಲೇ ನಂಬುವ ಮಾರ್ಗದ ಮೂಲಕ ನಿಮ್ಮ ವಾಹಕವನ್ನು ಸಂಪರ್ಕಿಸಿ; ಸೇವಾ ಅಡಚಣೆಗಳಿಗೆ ಸಾಮಾನ್ಯ ಕಾರಣಗಳಿರುತ್ತವೆ, ಆದರೆ ಈ ಸಂಯೋಜನೆ ತ್ವರಿತ ಪರಿಶೀಲನೆಗೆ ಅರ್ಹವಾಗಿದೆ.
ನೀವು ಸೈನ್-ಇನ್ ಅನುಮೋದನೆ ಪ್ರಾಂಪ್ಟ್ ಪಡೆದರೆ
ನೀವು ಪ್ರಾರಂಭಿಸದ ಯಾವುದೇ ಸೈನ್-ಇನ್ ಅನ್ನು ನಿರಾಕರಿಸಿ. ನೀವು ಗುರುತಿಸದ ಹೊಸ ಸಾಧನದಲ್ಲಿ ಸೈನ್-ಇನ್ ಬಗ್ಗೆ ಅಧಿಸೂಚನೆ ಬಂದರೆ "ಅನುಮತಿಸಬೇಡಿ" ಆಯ್ಕೆ ಮಾಡಬೇಕು ಎಂದು ಆಪಲ್ನ ವೈಯಕ್ತಿಕ ಸುರಕ್ಷತಾ ಬಳಕೆದಾರ ಮಾರ್ಗದರ್ಶಿ ಹೇಳುತ್ತದೆ. ಪುನರಾವರ್ತಿತ ಪ್ರಾಂಪ್ಟ್ಗಳು ನಿಮ್ಮನ್ನು ಸೋಲಿಸುವ ಪ್ರಯತ್ನವಾಗಿರಬಹುದು, ಆದ್ದರಿಂದ ಅಧಿಸೂಚನೆಗಳು ನಿಲ್ಲಲಿ ಎಂದಷ್ಟೇ ಒಂದನ್ನು ಎಂದಿಗೂ ಅನುಮೋದಿಸಬೇಡಿ.
ಪರಿಶೀಲನಾ ಕೋಡ್ ಹಗರಣಗಳು: ಯಾರಾದರೂ ಕೋಡ್ ಕೇಳಿದಾಗ
ನಿಮ್ಮ ಕೋಡ್ಗಾಗಿ ಬರುವ ವಿನಂತಿಯೇ ಎಲ್ಲಕ್ಕಿಂತ ಸ್ಪಷ್ಟವಾದ ಎಚ್ಚರಿಕೆ ಚಿಹ್ನೆ. ಎಫ್ಟಿಸಿಯ ಮಾರ್ಚ್ 2024ರ ಗ್ರಾಹಕ ಎಚ್ಚರಿಕೆ "ಪರಿಶೀಲನಾ ಕೋಡ್ ಎಂದರೇನು ಮತ್ತು ಯಾರಾದರೂ ಅದನ್ನು ಏಕೆ ಕೇಳುತ್ತಾರೆ?" ಇದನ್ನು ಸ್ಪಷ್ಟವಾಗಿ ಹೇಳುತ್ತದೆ: "ನಿಮ್ಮ ಖಾತೆ ಪರಿಶೀಲನಾ ಕೋಡ್ ಕೇಳುವ ಯಾರಾದರೂ ವಂಚಕರು." ನಿಜವಾದ ಕಂಪನಿಗಳು ನೀವೇ ತೆರೆದ ಪರದೆಯಲ್ಲಿ ನೀವು ನಮೂದಿಸಲು ಕೋಡ್ಗಳನ್ನು ಕಳುಹಿಸುತ್ತವೆ.

ಸ್ಕ್ರಿಪ್ಟ್ ಬದಲಾಗುತ್ತದೆ, ಆದರೆ ಕೇಳುವುದು ಯಾವಾಗಲೂ ಕೋಡ್ನದೇ:
- "ವಂಚನೆ ವಿಭಾಗ"ದ ಕರೆ. ಕರೆ ಮಾಡುವವರು ತಾವು ನಿಮ್ಮ ಬ್ಯಾಂಕ್, ಬೆಂಬಲ ತಂಡ ಅಥವಾ ಸರ್ಕಾರಿ ಕಚೇರಿ ಎಂದು ಹೇಳಿಕೊಂಡು, ನಿಮ್ಮ ಖಾತೆಯನ್ನು ರಕ್ಷಿಸಲು ಅಥವಾ ಪರಿಶೀಲಿಸಲು ಕೋಡ್ ಬೇಕು ಎನ್ನುತ್ತಾರೆ.
- ""ತಪ್ಪಾಗಿ" ಕೋಡ್ ಕಳುಹಿಸಿದ ಸ್ನೇಹಿತ. ಪರಿಚಿತ ಸಂಪರ್ಕದಿಂದ ಬಂದ ಸಂದೇಶವೊಂದು ಕೋಡ್ ಆಕಸ್ಮಿಕವಾಗಿ ನಿಮಗೆ ಹೋಗಿದೆ ಎಂದು ಹೇಳಿ ಅದನ್ನು ಹಿಂತಿರುಗಿಸಲು ಕೇಳುತ್ತದೆ. ನೀವು ನಂಬುವ ಪ್ರತ್ಯೇಕ ಮಾರ್ಗದ ಮೂಲಕ ಆ ವ್ಯಕ್ತಿಯನ್ನು ಸಂಪರ್ಕಿಸಿ. ಆ ಖಾತೆ ಒಳನುಗ್ಗಿಸಲ್ಪಟ್ಟಿರಬಹುದು ಅಥವಾ ಸೋಗು ಹಾಕಲ್ಪಟ್ಟಿರಬಹುದು, ಮತ್ತು ಆ ಕೋಡ್ ನಿಮ್ಮ ಫೋನ್ ಸಂಖ್ಯೆಯನ್ನು ನೋಂದಾಯಿಸಲು ಅಥವಾ ಖಾತೆಯನ್ನು ವಶಪಡಿಸಿಕೊಳ್ಳಲು ಯಾರಿಗಾದರೂ ಅವಕಾಶ ನೀಡಬಹುದು.
- ಮಾರುಕಟ್ಟೆ ಖರೀದಿದಾರ. ಗೂಗಲ್ ವಾಯ್ಸ್ ಪರಿಶೀಲನಾ ಕೋಡ್ ಹಗರಣದ ಬಗ್ಗೆ ಎಫ್ಟಿಸಿಯ ಅಕ್ಟೋಬರ್ 2021ರ ಎಚ್ಚರಿಕೆ, ಆನ್ಲೈನ್ನಲ್ಲಿ ವಸ್ತುಗಳನ್ನು ಮಾರಾಟ ಮಾಡುವವರನ್ನು ತಾವು ನಿಜವೆಂದು "ಸಾಬೀತುಪಡಿಸಲು" ಕೋಡ್ ಓದಿ ಹೇಳಲು ಕೇಳಲಾಗುತ್ತದೆ ಎಂದು ವಿವರಿಸುತ್ತದೆ. ಎಫ್ಟಿಸಿಯ ಸಲಹೆ: ನೀವು ಮೊದಲು ಸಂಪರ್ಕಿಸದ ವ್ಯಕ್ತಿಯೊಂದಿಗೆ ಯಾವುದೇ ಪರಿಶೀಲನಾ ಕೋಡ್ ಹಂಚಿಕೊಳ್ಳಬೇಡಿ.
ಅನಿರೀಕ್ಷಿತ ಸಂಪರ್ಕಕ್ಕೆ ಪ್ರತಿಕ್ರಿಯೆಯಾಗಿ ಎಂದಿಗೂ ಕೋಡ್ ನೀಡಬೇಡಿ. ನೀವೇ ಬೆಂಬಲ ಸಂಭಾಷಣೆ ಪ್ರಾರಂಭಿಸಿದ್ದರೆ, ಸಂಸ್ಥೆಯ ಅಧಿಕೃತ ಅಪ್ಲಿಕೇಶನ್ ಅಥವಾ ವೆಬ್ಸೈಟ್ನಲ್ಲಿ ತೋರಿಸಿರುವ ಸೂಚನೆಗಳನ್ನು ಮಾತ್ರ ಅನುಸರಿಸಿ, ಮತ್ತು ಕೋಡ್ ಸಂದೇಶದಲ್ಲಿನ ಎಚ್ಚರಿಕೆಯನ್ನು ಓದಿ. ಖಾತೆಯನ್ನು ಪರಿಶೀಲಿಸಲು, ನಿಮ್ಮ ಕಾರ್ಡ್ನಲ್ಲಿರುವ ಅಥವಾ ಅದರ ಅಪ್ಲಿಕೇಶನ್ನಲ್ಲಿರುವಂತಹ ನೀವು ಈಗಾಗಲೇ ನಂಬುವ ಸಂಖ್ಯೆಯನ್ನು ಬಳಸಿ ಕಂಪನಿಯನ್ನು ಸಂಪರ್ಕಿಸಿ, ಮತ್ತು ಹಗರಣದ ಪ್ರಯತ್ನಗಳನ್ನು ReportFraud.ftc.gov ನಲ್ಲಿ ವರದಿ ಮಾಡಿ.
ನೀವು ಈಗಾಗಲೇ ಕೋಡ್ ಹಂಚಿಕೊಂಡಿದ್ದರೆ ಅಥವಾ ಪ್ರಾಂಪ್ಟ್ ಅನುಮೋದಿಸಿದ್ದರೆ
ಬೇಗ ಕ್ರಮ ತೆಗೆದುಕೊಳ್ಳಿ ಮತ್ತು ಶಾಂತವಾಗಿರಿ. ಕೋಡ್ ಹಂಚಿಕೊಂಡರೆ ಯಾವಾಗಲೂ ಯಾರೋ ಒಳಗೆ ಬಂದಿದ್ದಾರೆ ಎಂದೇ ಅರ್ಥವಲ್ಲ, ಆದರೆ ಅವರು ಬಂದಿರಬಹುದು ಎಂದು ಭಾವಿಸಿ ತಕ್ಷಣ ಖಾತೆಯನ್ನು ಸುರಕ್ಷಿತಗೊಳಿಸಿ.
- ಸೇವೆಯನ್ನು ನೇರವಾಗಿ ತೆರೆಯಿರಿ ಮತ್ತು ಪಾಸ್ವರ್ಡ್ ಬದಲಾಯಿಸಿ. ನಂತರ ಸೇವೆಯು ಆ ಆಯ್ಕೆ ನೀಡಿದರೆ ಇತರ ಸೆಷನ್ಗಳು ಅಥವಾ ಸಾಧನಗಳಿಂದ ಸೈನ್ ಔಟ್ ಮಾಡಿ.
- ರಿಕವರಿ ಇಮೇಲ್, ರಿಕವರಿ ಫೋನ್, ಮಲ್ಟಿಫ್ಯಾಕ್ಟರ್ ವಿಧಾನಗಳು ಮತ್ತು ಯಾವುದೇ ಬ್ಯಾಕಪ್ ಕೋಡ್ ಗಳನ್ನು ಒಳಗೊಂಡಂತೆ ಭದ್ರತಾ ಸೆಟ್ಟಿಂಗ್ಗಳನ್ನು ಪರಿಶೀಲಿಸಿ, ಅವುಗಳಲ್ಲಿ ರಿಕವರಿ ಇಮೇಲ್, ರಿಕವರಿ ಫೋನ್, ಮಲ್ಟಿಫ್ಯಾಕ್ಟರ್ ವಿಧಾನಗಳು ಮತ್ತು ಯಾವುದೇ ಬ್ಯಾಕಪ್ ಕೋಡ್ಗಳು ಸೇರಿವೆ. ಉದಾಹರಣೆಗೆ, ಅನಿರೀಕ್ಷಿತ ಕೋಡ್ಗಳನ್ನು ಸ್ವೀಕರಿಸುವವರಿಗೆ ತಮ್ಮ ಪಾಸ್ವರ್ಡ್ ಬದಲಾಯಿಸಲು, ತಮ್ಮ ದೃಢೀಕರಣ ವಿಧಾನಗಳನ್ನು ಖಚಿತಪಡಿಸಲು, ಮತ್ತು ಬ್ಯಾಕಪ್ ಕೋಡ್ಗಳನ್ನು ಬಳಸುತ್ತಿದ್ದರೆ ಅವನ್ನು ಮರುಸೃಷ್ಟಿಸಲು Login.gov ಸೂಚಿಸುತ್ತದೆ.
- ನಿಮ್ಮ ಕಾರ್ಡ್ ಅಥವಾ ಹೇಳಿಕೆಯಲ್ಲಿನ ಸಂಖ್ಯೆಯನ್ನು ಬಳಸಿಕೊಂಡು ನಿಮ್ಮ ನಿಮ್ಮ ಬ್ಯಾಂಕ್ ಅಥವಾ ಕಾರ್ಡ್ ನೀಡುವ ಸಂಸ್ಥೆಗೆ ಕರೆ ಮಾಡಿ, ಕೋಡ್ ಹಣಕಾಸು ಖಾತೆಗೆ ಸಂಬಂಧಿಸಿದ್ದರೆ ನಿಮ್ಮ ಕಾರ್ಡ್ನಲ್ಲಿರುವ ಅಥವಾ ಹೇಳಿಕೆಯಲ್ಲಿರುವ ಸಂಖ್ಯೆಯನ್ನು ಬಳಸಿ.
- ಹಂಚಿದ ಕೋಡ್ ನಿಮ್ಮ ಮೇಲ್ ಬಾಕ್ಸ್ ಗಾಗಿ ಇದ್ದರೆ ನೀವು ರಚಿಸದ ನಿಯಮಗಳು, ಫಿಲ್ಟರ್ ಗಳು ಅಥವಾ ಕಳುಹಿಸಿದ ಸಂದೇಶಗಳನ್ನು ಫಾರ್ವರ್ಡ್ ಮಾಡಲು ನಿಮ್ಮ ನಿಮ್ಮ ಇಮೇಲ್ ಖಾತೆಯನ್ನು ಪರಿಶೀಲಿಸಿ.
- ಸಂದೇಶ ಕಳುಹಿಸುವ ಅಪ್ಲಿಕೇಶನ್ ಅಥವಾ ಫೋನ್ ಸಂಖ್ಯೆ ಸೇವೆ ಒಳಗೊಂಡಿದ್ದು ನೀವು ಪ್ರವೇಶವನ್ನು ಕಳೆದುಕೊಂಡರೆ ಸೇವೆಯ ಅಧಿಕೃತ ಮರುಪಡೆಯುವಿಕೆ ಹಂತಗಳನ್ನು ಬಳಸಿ.
- ಅದನ್ನು ReportFraud.ftc.gov ನಲ್ಲಿ ವರದಿ ಮಾಡಿ, ಮತ್ತು ನೀವು ಚೇತರಿಸಿಕೊಳ್ಳಲು "ಸಹಾಯ" ಮಾಡುವ ಪ್ರಯತ್ನದ ಮುಂದಿನ ಸಂದೇಶಗಳನ್ನು ನಿರೀಕ್ಷಿಸಿ. ಅವುಗಳನ್ನೂ ಅದೇ ಎಚ್ಚರಿಕೆಯಿಂದ ನೋಡಿ.
ಕಡಿಮೆ ಮಹತ್ವದ ಸೈನ್ ಅಪ್ಗಳನ್ನು ನಿಮ್ಮ ಮುಖ್ಯ ಇನ್ಬಾಕ್ಸ್ನಿಂದ ಹೊರಗಿಡುವುದು
ನಿಮ್ಮ ಮುಖ್ಯ ಇಮೇಲ್ ವಿಳಾಸವು ಅನೇಕ ಪ್ರಮುಖ ಖಾತೆಗಳ ಚೇತರಿಕೆ ಮಾರ್ಗವಾಗಿದೆ, ಆದ್ದರಿಂದ ಅದನ್ನು ಎಚ್ಚರಿಕೆಯಿಂದ ಹಂಚಿಕೊಳ್ಳುವುದು ಒಳ್ಳೆಯದು. ಕಡಿಮೆ ಮಹತ್ವದ ಸೈನ್ ಅಪ್ಗಳಿಗೆ ಪ್ರತ್ಯೇಕ ವಿಳಾಸವನ್ನು ಬಳಸುವುದರಿಂದ ಸೈನ್ ಅಪ್ ಕೋಡ್ಗಳು ಮತ್ತು ಮಾರ್ಕೆಟಿಂಗ್ ಸಂದೇಶಗಳು ನಿಮ್ಮ ಪ್ರಾಥಮಿಕ ಇನ್ಬಾಕ್ಸ್ನಿಂದ ಹೊರಗುಳಿಯುತ್ತವೆ. ಆದರೆ ಯಾರಾದರೂ ನಿಮ್ಮ ನಿಜವಾದ ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ತಪ್ಪಾಗಿ ಟೈಪ್ ಮಾಡುವುದನ್ನು ಅಥವಾ ದುರುಪಯೋಗಪಡಿಸುವುದನ್ನು ಇದು ತಡೆಯಲಾರದು, ಮತ್ತು ಬಲವಾದ ಪಾಸ್ವರ್ಡ್ ಅಥವಾ ಮಲ್ಟಿಫ್ಯಾಕ್ಟರ್ ದೃಢೀಕರಣಕ್ಕೆ ಇದು ಪರ್ಯಾಯವಲ್ಲ.
ಸುದ್ದಿಪತ್ರಗಳು, ಒಂದೇ ಬಾರಿಯ ಡೌನ್ಲೋಡ್ಗಳು ಅಥವಾ ನೀವು ಮುಂದುವರಿಸದಿರಬಹುದಾದ ಉಚಿತ ಪ್ರಯೋಗಗಳಿಗೆ, ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ವಿಳಾಸವು ಆ ಸಂದೇಶಗಳಿಗೆ ಪ್ರತ್ಯೇಕ ಇನ್ಬಾಕ್ಸ್ ನೀಡುತ್ತದೆ. ಇದು ನಿಮ್ಮ ಪ್ರಾಥಮಿಕ ಇನ್ಬಾಕ್ಸ್ನ ಗೊಂದಲವನ್ನು ಕಡಿಮೆ ಮಾಡಬಹುದು, ಆದರೆ ಅಲ್ಲಿಗೆ ಬರುವ ಅನಿರೀಕ್ಷಿತ ಕೋಡ್ ಯಾರು ಮತ್ತು ಏಕೆ ವಿನಂತಿಸಿದರು ಎಂಬುದನ್ನು ಇನ್ನೂ ಬಹಿರಂಗಪಡಿಸುವುದಿಲ್ಲ.
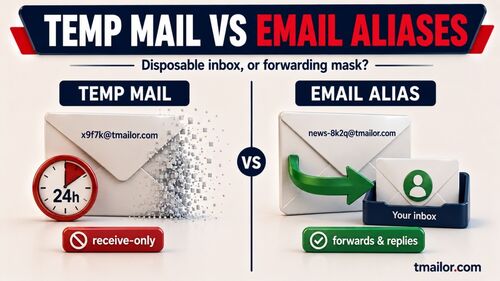
ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ನಿಜವಾದ ಮಿತಿಗಳನ್ನು ಹೊಂದಿದೆ, ಮತ್ತು ಅವು ಭದ್ರತೆಗೆ ಹೆಚ್ಚು ಮುಖ್ಯವಾಗಿವೆ. ಟಿಮೈಲರ್ ಸ್ವೀಕರಿಸುವ ಮಾತ್ರ, ಸಂದೇಶಗಳು ಬಂದ ಸುಮಾರು 24 ಗಂಟೆಗಳ ನಂತರ ಕಣ್ಮರೆಯಾಗುತ್ತವೆ ಮತ್ತು ವಿಳಾಸವನ್ನು ಅದರ ಪ್ರವೇಶ ಟೋಕನ್ ನೊಂದಿಗೆ ಮಾತ್ರ ಮತ್ತೆ ತೆರೆಯಬಹುದು. ಕಳೆದುಹೋದ ಪ್ರವೇಶ ಟೋಕನ್ ಅನ್ನು ಮರುಪಡೆಯಲು ಸಾಧ್ಯವಿಲ್ಲ, ಅದಕ್ಕಾಗಿಯೇ ಪ್ರವೇಶ ಟೋಕನ್ ಮರುಬಳಕೆ ಪುಟವು ಆಗಿದೆ.
ಕೆಲವು ಸೇವೆಗಳ ಕೋಡ್ಗಳು ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸಗಳಿಗೆ ತಲುಪದೇ ಇರಬಹುದು, ಎಂಬುದನ್ನು ಟೆಂಪ್ ಮೇಲ್ ಒಟಿಪಿಗಳೊಂದಿಗೆ ಏನು ಕೆಲಸ ಮಾಡುತ್ತದೆ ಮತ್ತು ವಿಫಲವಾಗುತ್ತದೆ ಮಾರ್ಗದರ್ಶಿ ವಿವರಿಸುತ್ತದೆ. ನಿಮ್ಮ ಬ್ಯಾಂಕ್, ಪ್ರಾಥಮಿಕ ಇಮೇಲ್, ಫೋನ್ ವಾಹಕ, ಕೆಲಸ ಮತ್ತು ಸಾಧನ ಖಾತೆಗಳನ್ನು ನೀವು ನಿಯಂತ್ರಿಸುವ ಶಾಶ್ವತ ವಿಳಾಸದಲ್ಲೇ ಇರಿಸಿ; ಬಿಸಾಡಬಹುದಾದ ಇನ್ಬಾಕ್ಸ್ ಎಲ್ಲಿ ಸೇರಬಾರದು ಎಂಬುದನ್ನು ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಮಿತಿಗಳು ಮತ್ತು ಅಪಾಯಗಳ ಅವಲೋಕನ ವಿವರಿಸುತ್ತದೆ.
ನೀವು ಸ್ವೀಕರಿಸಿದ ಸಂದೇಶವು "ತಾತ್ಕಾಲಿಕ ChatGPT ಲಾಗಿನ್ ಕೋಡ್" ಆಗಿದ್ದರೆ, ChatGPT ಲಾಗಿನ್ ಕೋಡ್ ಮಾರ್ಗದರ್ಶಿ OpenAI ನ ನಿರ್ದಿಷ್ಟ ಹಂತಗಳನ್ನು ವಿವರಿಸುತ್ತದೆ. ನಿಮ್ಮ ಮುಂದಿನ ಕಡಿಮೆ ಮಹತ್ವದ ಸೈನ್ ಅಪ್ ಅನ್ನು ಪ್ರತ್ಯೇಕಿಸಲು ಸಿದ್ಧರಾದಾಗ, ನೀವು ಉಚಿತ ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ವಿಳಾಸವನ್ನು ರಚಿಸಬಹುದು ಮಾಡಬಹುದು.
ಪದೇ ಪದೇ ಕೇಳಲಾಗುವ ಪ್ರಶ್ನೆಗಳು
ಅನಿರೀಕ್ಷಿತ ದೃಢೀಕರಣ ಕೋಡ್ ಎಂದರೆ ನನ್ನ ಪಾಸ್ವರ್ಡ್ ಯಾರಿಗೋ ಗೊತ್ತಿದೆ ಎಂದರ್ಥವೇ?
ಖಂಡಿತವಲ್ಲ. ಸೈನ್ ಅಪ್ಗಳು, ಪಾಸ್ವರ್ಡ್ ಮರುಹೊಂದಿಕೆಗಳು ಅಥವಾ ಪಾಸ್ವರ್ಡ್ ಇಲ್ಲದ ಸೈನ್ ಇನ್ಗಳಿಗಾಗಿ ಅನೇಕ ಸೇವೆಗಳು ಕೋಡ್ಗಳನ್ನು ಕಳುಹಿಸುತ್ತವೆ, ಅವಕ್ಕೆ ನಿಮ್ಮ ಪಾಸ್ವರ್ಡ್ ಬೇಕೇ ಇಲ್ಲ, ಮತ್ತು ಕೆಲವು ಕೋಡ್ಗಳು ಟೈಪಿಂಗ್ ತಪ್ಪಿನಿಂದ ಬರುತ್ತವೆ. ಖಾತೆಯನ್ನು ನೇರವಾಗಿ ಪರಿಶೀಲಿಸಿ. ಅಪರಿಚಿತ ಚಟುವಟಿಕೆ ಕಂಡರೆ, ಸೇವೆಯು ಸೈನ್-ಇನ್ ಪ್ರಯತ್ನವನ್ನು ದೃಢೀಕರಿಸಿದರೆ, ಅಥವಾ ಆ ಪಾಸ್ವರ್ಡ್ ಅನ್ನು ನೀವು ಬೇರೆಡೆಯೂ ಬಳಸುತ್ತಿದ್ದರೆ ಪಾಸ್ವರ್ಡ್ ಬದಲಾಯಿಸಿ.
ಕೋಡ್ ಯಾವ ಅಪ್ಲಿಕೇಶನ್ ಅಥವಾ ಖಾತೆಗಾಗಿ ಎಂದು ತಿಳಿಸದಿದ್ದರೆ ಏನು?
ಗುರುತಿಸಲಾಗದ ಕೋಡ್ ಅನ್ನು ಅನುಮಾನಾಸ್ಪದವೆಂದು ಪರಿಗಣಿಸಿ ಮತ್ತು ಅದರ ಬಗ್ಗೆ ಏನೂ ಮಾಡಬೇಡಿ. ಕೇಳಲು ಉತ್ತರಿಸಬೇಡಿ, ಸಂದೇಶದಲ್ಲಿನ ಯಾವುದನ್ನೂ ಕರೆಯಬೇಡಿ ಅಥವಾ ಟ್ಯಾಪ್ ಮಾಡಬೇಡಿ. ನಿರ್ದಿಷ್ಟ ಖಾತೆಯ ಬಗ್ಗೆ ಚಿಂತೆಯಿದ್ದರೆ, ಆ ಸೇವೆಯ ಅಪ್ಲಿಕೇಶನ್ ಅಥವಾ ವೆಬ್ಸೈಟ್ ಅನ್ನು ನೀವೇ ತೆರೆದು ಅದರ ಇತ್ತೀಚಿನ ಚಟುವಟಿಕೆಯನ್ನು ಪರಿಶೀಲಿಸಿ.
ನಾನು ಬಳಸದ ಸೇವೆಯಿಂದ ನನಗೆ ಕೋಡ್ ಏಕೆ ಬಂತು?
ಸೈನ್ ಅಪ್ ಮಾಡುವಾಗ ಯಾರೋ ನಿಮ್ಮ ಇಮೇಲ್ ವಿಳಾಸ ಅಥವಾ ಫೋನ್ ಸಂಖ್ಯೆಯನ್ನು ನಮೂದಿಸಿರಬಹುದು, ಅಥವಾ ಸಂದೇಶವು ನಕಲಿ ಆಗಿರಬಹುದು. ಕೋಡ್ ಅಥವಾ ಲಿಂಕ್ ಬಳಸುವವರೆಗೆ ಹೆಚ್ಚಿನ ಸೇವೆಗಳು ಸೈನ್ ಅಪ್ ಪೂರ್ಣಗೊಳಿಸುವುದಿಲ್ಲ, ಆದ್ದರಿಂದ ಸಾಮಾನ್ಯವಾಗಿ ಅದನ್ನು ನಿರ್ಲಕ್ಷಿಸಬಹುದು. ತನಿಖೆ ಮಾಡಲು ಖಾತೆ ರಚಿಸಬೇಡಿ, ಮತ್ತು ಸಂದೇಶಗಳು ಮುಂದುವರಿದರೆ ಅಧಿಕೃತ ವೆಬ್ಸೈಟ್ ಮೂಲಕ ಸೇವೆಯನ್ನು ಸಂಪರ್ಕಿಸಿ.
ಬೇರೆ ಬೇರೆ ಅಪ್ಲಿಕೇಶನ್ಗಳಿಂದ ನನಗೆ OTP ಸಂದೇಶಗಳು ಏಕೆ ಬರುತ್ತಿವೆ?
ನಿಮ್ಮ ಇಮೇಲ್ ವಿಳಾಸ ಅಥವಾ ಫೋನ್ ಸಂಖ್ಯೆಯನ್ನು ಹಲವು ಅಪ್ಲಿಕೇಶನ್ಗಳಲ್ಲಿ ತಪ್ಪಾಗಿ ಅಥವಾ ಉದ್ದೇಶಪೂರ್ವಕವಾಗಿ ನಮೂದಿಸಿರಬಹುದು, ಮತ್ತು ಕೆಲವು ಸಂದೇಶಗಳು ಫಿಶಿಂಗ್ ಆಗಿರಬಹುದು. ಬೇರೆ ಬೇರೆ ಅಪ್ಲಿಕೇಶನ್ಗಳಿಂದ ಬರುವ OTP ಸಂದೇಶಗಳು ತಾವಾಗಿಯೇ ಸಂಘಟಿತ ದಾಳಿಯನ್ನು ಸಾಬೀತುಪಡಿಸುವುದಿಲ್ಲ. ಹೆಸರಿಸಲಾದ ಪ್ರತಿಯೊಂದು ಸೇವೆಯನ್ನು ನೇರವಾಗಿ ಪರಿಶೀಲಿಸಿ, ಆ ಖಾತೆಗಳಲ್ಲಿ ನೀವು ಮರುಬಳಕೆ ಮಾಡುವ ಪಾಸ್ವರ್ಡ್ಗಳನ್ನು ಬದಲಾಯಿಸಿ, ಮತ್ತು ಲಭ್ಯವಿರುವಲ್ಲಿ ಬಲವಾದ ಸೈನ್-ಇನ್ ರಕ್ಷಣೆಯನ್ನು ಆನ್ ಮಾಡಿ.
ಅನಗತ್ಯ ದೃಢೀಕರಣ ಕೋಡ್ ಪಠ್ಯಗಳನ್ನು ನಿರ್ಬಂಧಿಸಬಹುದೇ?
ನೀವು ಕಳುಹಿಸುವವರನ್ನು ನಿರ್ಬಂಧಿಸಬಹುದು ಅಥವಾ ನಿಮ್ಮ ಫೋನ್ನ ಸ್ಪ್ಯಾಮ್ ಫಿಲ್ಟರಿಂಗ್ ಬಳಸಬಹುದು, ಮತ್ತು ಸ್ಪ್ಯಾಮ್ ಪಠ್ಯಗಳನ್ನು 7726 (SPAM) ಗೆ ಫಾರ್ವರ್ಡ್ ಮಾಡುವಂತೆ FTC ಸೂಚಿಸುತ್ತದೆ. ಆದರೆ ನಿಜವಾದ ಸೇವೆಯ ಸಂಖ್ಯೆಯನ್ನು ನಿರ್ಬಂಧಿಸುವುದರಿಂದ ಮುಂದೆ ನಿಮಗೆ ಬೇಕಾಗುವ ಕೋಡ್ಗಳು ಬರುವುದು ನಿಲ್ಲಬಹುದು. ಪಠ್ಯಗಳು ನೀವು ಬಳಸುವ ಸೇವೆಯಿಂದ ಬಂದರೆ, ಆ ಖಾತೆಯನ್ನು ಭದ್ರಪಡಿಸಿ ಮತ್ತು ಬದಲಿಗೆ ಅದರ ಬೆಂಬಲ ತಂಡವನ್ನು ಸಂಪರ್ಕಿಸಿ.
ನಾನು ವಿನಂತಿಸದ ಪಾಸ್ವರ್ಡ್ ಮರುಹೊಂದಿಕೆ ಇಮೇಲ್ನೊಂದಿಗೆ ಏನು ಮಾಡಬೇಕು?
ಕೇಳದೆ ಬಂದ ಮರುಹೊಂದಿಸುವ ಸಂದೇಶ ಎಂದರೆ ಸಾಮಾನ್ಯವಾಗಿ ಮರುಹೊಂದಿಸುವಿಕೆಯನ್ನು ವಿನಂತಿಸಲಾಗಿದೆ, ಆದರೆ ಪೂರ್ಣಗೊಂಡಿಲ್ಲ ಎಂದರ್ಥ. ಅದರಲ್ಲಿರುವ ಲಿಂಕ್ಗಳನ್ನು ಬಳಸಬೇಡಿ. ನಿಮ್ಮ ಪಾಸ್ವರ್ಡ್ ಮತ್ತು ಚೇತರಿಕೆ ವಿವರಗಳು ಬದಲಾಗಿಲ್ಲ ಎಂದು ಖಚಿತಪಡಿಸಲು ಸೇವೆಯನ್ನು ನೇರವಾಗಿ ತೆರೆಯಿರಿ, ವಿಶೇಷವಾಗಿ ಸಂದೇಶವು ಈಗಾಗಲೇ ಬದಲಾವಣೆ ಮಾಡಲಾಗಿದೆ ಎಂದು ಹೇಳಿದರೆ.
ಪ್ರತಿಯೊಂದು ಪ್ರಕರಣಕ್ಕೂ ಅನ್ವಯಿಸುವ ನಿಯಮ
ಸಂದೇಶಕ್ಕೆ ಏನೇ ಕಾರಣವಾಗಿರಲಿ, ನೀವು ವಿನಂತಿಸದ ಕೋಡ್ ಅನ್ನು ಹಂಚಿಕೊಳ್ಳಬೇಡಿ ಅಥವಾ ಬಳಸಬೇಡಿ. ಹೆಸರಿಸಲಾದ ಖಾತೆಯನ್ನು ಅದರ ಅಧಿಕೃತ ಅಪ್ಲಿಕೇಶನ್ ಅಥವಾ ಸೈಟ್ ಮೂಲಕ ಪರಿಶೀಲಿಸಿ. ಕೋಡ್ಗಳು ಬರುತ್ತಲೇ ಇದ್ದರೆ, ಅಪರಿಚಿತ ಚಟುವಟಿಕೆ ಕಂಡರೆ, ನೀವು ಕೋಡ್ ಅನ್ನು ಹಂಚಿಕೊಂಡಿದ್ದರೆ ಅಥವಾ ನೀವು ಪ್ರಾರಂಭಿಸದ ಪ್ರಾಂಪ್ಟ್ ಅನ್ನು ಅನುಮೋದಿಸಿದ್ದರೆ ತಕ್ಷಣ ಅದನ್ನು ಸುರಕ್ಷಿತಗೊಳಿಸಿ. ನಿಮ್ಮ ಸಮಸ್ಯೆ ಇದಕ್ಕೆ ವಿರುದ್ಧವಾಗಿದ್ದರೆ, ಅಂದರೆ ನೀವು ವಿನಂತಿಸಿದ ಕೋಡ್ ಎಂದಿಗೂ ಬರುತ್ತಿಲ್ಲವಾದರೆ, ಇದನ್ನು ನೋಡಿ ಒಟಿಪಿ ಕೋಡ್ ಗಳು ಬರಲು ಏಕೆ ವಿಫಲವಾಗುತ್ತವೆ.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.